Vanliga misstag med cookie-samtycke att undvika: Checklista för efterlevnad 2026
Ditt cookie-banner kanske ser felfritt ut, men under ytan är det troligt att oönskade skript körs innan någon klickar på en knapp. Verklig efterlevnad misslyckas inte i juridiska avtal; den misslyckas i teknisk skriptexekvering. Att upptäcka de vanliga misstagen gällande cookie-samtycke som bör undvikas 2026 innebär att granska dina faktiska nätverksförfrågningar, taggar och datatecken.
Vi vet hur frustrerande detta kan bli. Mellan att uppfylla de strikta reglerna för Google Consent Mode v2, hantera ändringar i IAB TCF v2.3 och se hur analyserna spricker, känns det utmattande att bevara dataintegritet. Rädsla för regulatoriska böter bör inte tvinga dig till en trasig uppsättning som sänker dina hårt förvärvade intäkter.
Du kan köra en etisk, transparent samtyckesprocess som respekterar användarnas integritet utan att flyga blind. Denna guide går igenom de exakta tekniska fällorna att se upp för, från för-samtycke körningar till subtila mörka mönster i gränssnittet. Här är din praktiska checklista för efterlevnad 2026 för att granska din infrastruktur och hålla din spårning pålitlig.
Viktiga punkter
- Upptäck hur läckor av skript före samtycke uppstår och hur du kan genomdriva legitimt föregående samtycke innan några spårningstaggar körs.
- Eliminera manipulerande bannerdesigner genom att anpassa knappens framträdande med strikta EDPB-standarder för att undvika verkställighetsåtgärder.
- Identifiera de vanliga misstagen gällande cookie-samtycke att undvika i Google Consent Mode v2 och IAB TCF v2.3 för att skydda annonsintäkter och datakvalitet.
- Uppgradera efterlevnadsloggning bortom grundläggande booleska värden för att fånga de specifika tidsstämplarna och parametrarna som krävs enligt GDPR Artikel 7.
- Implementera en högpresterande checklista för efterlevnad som upprätthåller användarnas integritet utan att offra webbplatsens hastighet eller Core Web Vitals.
1. Stora tekniska misstag: Misslyckande med föregående samtycke och skriptblockering
Efterlevnad misslyckas på nätverksfliken, inte i din integritetspolicy. En banner är bara så effektiv som den tekniska blockeringen bakom den. Att ladda marknadsföringstaggar medan en samtyckesfråga står obesvarad bryter omedelbart mot europeiska integritetsdirektiv. För att skydda användarnas förtroende och förhindra verkställighetsåtgärder måste ingenjörsteam prioritera skriptblockering på nivå över ytliga kosmetiska meddelanden.
Körning av spårare före uttryckligt samtycke
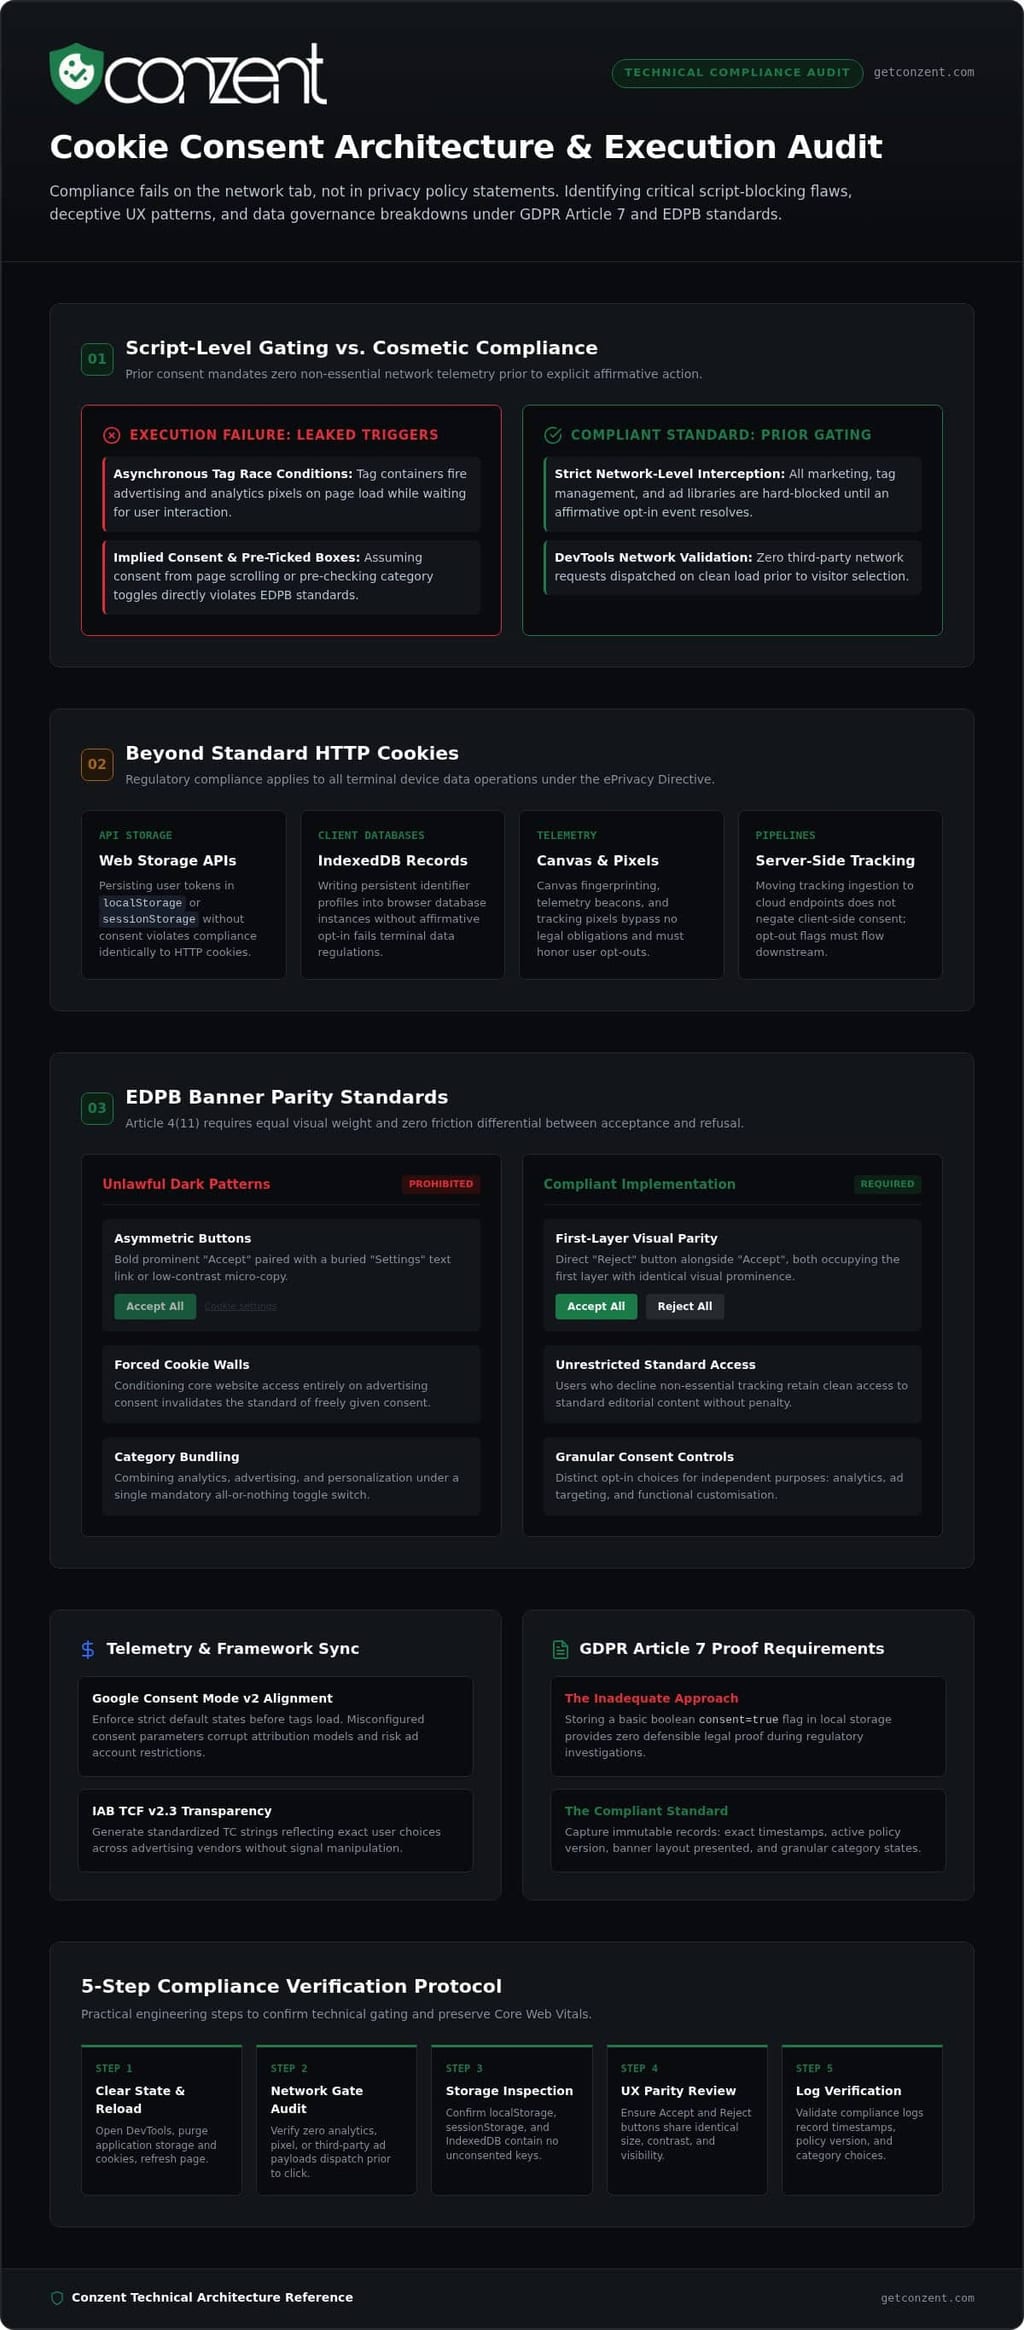
Lagen kräver bekräftande samtycke innan någon icke-väsentlig spårare körs. Många team förlitar sig på asynkron tagghantering utan att ställa in rätt blockeringstriggers, vilket oavsiktligt orsakar tävlingsförhållanden. Om din taggbehållare skickar annonspixlar vid sidladdning medan den väntar på användarens input, läcker data ut omedelbart. Testa detta direkt: öppna din webbläsares utvecklarverktyg, rensa webbplatsens lagring, ladda om sidan och övervaka nätverksfliken. Om tredjepartsförfrågningar körs före en interaktion, misslyckas din implementering med föregående samtycke.
Förlita sig på underförstått samtycke eller förvalda kryssrutor
Att anta att besökare godkänner spårning bara för att de bläddrar eller fortsätter att surfa är ett av de mest ihållande vanliga misstagen gällande cookie-samtycke att undvika. Reglerande myndigheter har förbjudit passivt godkännande. På samma sätt utgör förvalda kategorier eller växlar bedräglig design och mörka mönster enligt standarder från den europeiska dataskyddsstyrelsen. Giltigt samtycke kräver en uttrycklig bekräftande åtgärd, oavsett om en användare besöker från dator eller mobil. Kontrollera vår sammanställning av GDPR-efterlevnads regler för att anpassa dina samtyckesflöden med aktuella standarder.
Att ignorera icke-cookie-lagring och spårningsteknologier
Modern efterlevnad sträcker sig långt bortom standard HTTP-cookies. Reglerande krav styr all läsning eller skrivning av terminalenhetsdata. Att flytta identifierare till moderna webbläsarlagringsmekanismer kringgår inte juridiska krav:
- Web Storage APIs: Spårningstokens som lagras i
localStorageellersessionStoragekräver samma föregående samtycke som standardcookies. - Klientdatabaser: Att använda IndexedDB för att bevara beständiga användartillstånd utan opt-in bryter mot ePrivacy-direktivet.
- Alternativ telemetri: Canvas fingeravtryck, spårningspixlar och server-sidiga spårningspipelines måste respektera klient-sidiga opt-out.
Upprätthåll en noggrann inventering av alla klient-sidiga datamekanismer. Att blockera standardcookies medan lokal lagring lämnas öppen för tredjeparts skript förblir ett av de snabbaste sätten att misslyckas med en integritetsrevision, vilket gör det till ett annat av de kritiska vanliga misstagen gällande cookie-samtycke att undvika.
2. Bedräglig banner UX: Mörka mönster som riskerar regulatoriska böter
Att manipulera besökare till att ge samtycke är ingen smart design; det är en direkt efterlevnadsrisk. Mörka mönster i cookie-bannrar utnyttjar kognitiva biaser genom vilseledande färghierarkier, begravda knappar och tvingade val. Europeiska reglerande myndigheter granskar nu aktivt visuell symmetri tillsammans med nätverks telemetri. Att designa bedrägliga banners representerar ett av de mest synliga vanliga misstagen gällande cookie-samtycke att undvika.
Asymmetriska knappar och dolda avvisningsalternativ
En efterlevnadsbanner kräver visuell paritet. Som bekräftat i EDPB:s rapport om cookie-banner, måste besökare kunna avvisa cookies lika enkelt som att acceptera dem. Att dölja ett avvisningsalternativ i en "Inställningar"-länk på andra nivån eller att rendera det som lågkontrast grå mikrotext bredvid en fet "Acceptera alla"-knapp bryter mot GDPR Artikel 4(11). Båda valen måste finnas på den första nivån med identisk visuell framträdande. Om din acceptansåtgärd är en uppenbar knapp, måste din avvisningsåtgärd vara en motsvarande knapp, inte en dold hyperlänk.
Cookie-väggar och tvingade samtyckestrapporter
Att villkora webbplatsåtkomst på spårningssamtycke ogiltigförklarar den juridiska standarden för fritt givet samtycke. Europeiska tillsynsmyndigheter förbjuder strikt att blockera användartillgång om inte en individ överlämnar personlig data för annonsering. Medan vissa utgivare kör lagliga cookie-paywalls som erbjuder en annonsfri betald nivå som ett rättvist alternativ, förblir blankettsamtyckesväggar olagliga. Besökare som avvisar icke-väsentlig spårning måste behålla tillgång till standardinnehåll på webbplatsen utan godtyckliga hinder eller försämrad användbarhet.
Vilseledande granulära kontroller och kategoribuntning
Att bunta separata spårningsändamål i en "allt eller inget"-växel berövar användarna meningsfullt val. Du kan inte kombinera analys, personalisering och programmatisk annons spårare i en obligatorisk kategori. Enligt EU-lag kräver varje distinkt bearbetningsändamål en oberoende växel som som standard är ovalt. Konsultera vår GDPR-efterlevnadsguide för att strukturera dina granulära kategorier korrekt.
Etisk design innebär inte att offra konverteringsdata. Du kan utforska våra transparenta CMP-distributionsplaner för att upprätthålla rena användargränssnitt som respekterar integritet samtidigt som de bibehåller spårningsprestanda.
3. Telemetri- och integrationsfel: Google Consent Mode v2 och TCF-brister
Att få din visuella banner rätt är bara hälften av striden. Om dina underliggande telemetripipelines sänder felaktiga signaler kommer annonsnätverk antingen att släppa din trafik eller logga icke-samtyckta användardata. Felaktiga samtyckessignaler förstör tyst kampanjattribution och inbjuder till regulatoriska böter. Att upptäcka dessa telemetrifel tidigt rankas bland de mest påverkningsfulla vanliga misstagen gällande cookie-samtycke att undvika.
Felkonfigurering av standard samtyckesstatusar i Google Consent Mode v2
Google Consent Mode v2 kräver att fyra explicita parametrar definieras innan några taggar körs: ad_storage, analytics_storage, ad_user_data och ad_personalization. Att utelämna de sista två bryter publikremarketing och konverteringsspårning över EES och Storbritannien. Lika farligt är att förlita sig på avancerat läge utan att inse att tidiga "cookieless pings" fortfarande sänder IP-adresser och headers före samtycke, vilket drar regulatorisk granskning. Grundläge håller taggar helt inaktiva tills bekräftande samtycke registreras. Granska vår Google Consent Mode v2-guide för att verifiera dina tekniska parametrar.
Trigger-timingfel i Google Tag Manager
Taggtiming avgör om spårning respekterar användarens val. Att köra marknadsföringstaggar på generiska "Sida visad" eller "DOM redo"-triggers skapar tävlingsförhållanden, vilket exekverar skript innan samtyckesstatusen är helt löst. För att förhindra detta, initiera din CMP på "Samtyckesinitialisering - Alla sidor"-händelsen. Kör marknadsföringstaggar först efter att ha mottagit en verifierad samtyckesuppdateringshändelse från datalagret. Använd Google Tag Assistant för att verifiera att standardparametrar registreras som denied innan någon tagg försöker exekvering.
Brister i efterlevnad av IAB TCF v2.3-standarder
Utgivare som monetariserar programmatisk inventering står inför omedelbara intäktsminskningar om deras samtyckessträngar misslyckas med validering under IAB Europe Transparency and Consent Framework. TCF v2.3 kräver disclosedVendors-segmentet i varje ny genererad TC-sträng för att eliminera spöksäljare. Om din CMP genererar felaktiga strängar eller utelämnar Googles leverantörs-ID (755), utlöser annonsservrar TCF-fel 1.4. Detta fel försämrar auktioner till begränsade annonser, vilket sänker programmatisk CPM med 60% till 80%. Kontrollera vår sammanställning om IAB TCF-efterlevnad för att säkerställa att din uppsättning genererar giltiga strängar och eliminerar ett annat av de vanliga misstagen gällande cookie-samtycke att undvika.
4. Misstag i styrning och dokumentation: Det saknade beviset för efterlevnad
Att bevisa efterlevnad är lika viktigt som att genomföra den. Enligt GDPR Artikel 7(1) vilar bevisbördan helt på webbplatsoperatören. Om en reglerande myndighet öppnar en revision skyddar en aggregerad analysräknare dig inte. Att misslyckas med att upprätthålla manipulationssäkra loggar och låta tredjeparts taggar köras utan övervakning representerar vanliga misstag gällande cookie-samtycke att undvika som lämnar företag helt försvarslösa.
Att misslyckas med att upprätthålla manipulationssäkra samtyckesloggar
Reglerande myndigheter avvisar enkla booleska värden. Att lagra en platt cookies_accepted: true-post i din databas bevisar inget om vad som inträffade. En revisor kräver specifik kontext: en exakt UTC-tidsstämpel, den specifika bannerdesignversionen som visades, de kategorinivåer av tillstånd som beviljades och en pseudonymiserad samtyckesidentifierare. Samtidigt bör du inte logga rena IP-adresser eller personuppgifter i samtyckesregister. Verklig efterlevnad kräver verifierbart, kryptografiskt bevis på användarval utan att samla in onödiga personuppgifter.
Leverantörsdrift och oregistrerade tredjeparts skript
Webbplatser är inte statiska. Marknadsföringsteam distribuerar ofta konverteringspixlar, livechatt-widgetar eller inbäddade formulär genom tagghanterare utan att informera ingenjörsteamet. Denna taggdrift förstör tyst din efterlevnadsstatus. När en användare ger samtycke till fem avslöjade leverantörer, men en oregistrerad sjätte leverantör kör cookies i deras webbläsare, bryter du mot transparensmandat. Schemalagda tagggranskningsrutiner och automatiserad cookie-skanning håller dina offentliga leverantörsdeklarationer perfekt anpassade till din aktiva kodbas.
Att hindra rätten att återkalla samtycke
Samtycke är inte en permanent transaktion. Enligt europeisk lag måste återkallande av samtycke vara lika enkelt som att ge det. Att begrava preferensinställningar djupt i underliggande undermenyer eller tvinga besökare att skicka webbformulär bryter mot grundläggande regulatoriska standarder. Implementera en bestående flytande inställningsbadge eller en tydlig länk i sidfoten som återöppnar granulära kontroller med ett klick. Att behandla återkallande av samtycke som en eftertanke är ett annat av de kritiska vanliga misstagen gällande cookie-samtycke att undvika.
Samtyckeshantering är aktiv datastyrning, inte en statisk kosmetisk widget. För att skydda din organisation med verifierbara samtyckesloggar och automatiserade kontroller, se Conzent-planer och priser för att distribuera efterlevnadsinfrastruktur idag.
5. Den moderna checklistan för efterlevnad: Bygga en reviderbar, högpresterande uppsättning
Att uppnå total efterlevnad bör inte kräva att man offrar webbprestanda eller intäktsinsyn. Traditionella verktyg för samtyckeshantering skapar ofta nya problem medan de försöker lösa gamla, vilket gör kodbaser svullna och sänker hastigheten på webbplatser. En modern samtyckesarkitektur behandlar integritet som högpresterande infrastruktur snarare än en klumpig eftertanke. Att undvika vanliga misstag gällande cookie-samtycke att undvika innebär att behandla din CMP som en väsentlig del av din kärningenjörsstapel.
Steg-för-steg teknisk verifieringsrevision
Innan du trycker ändringar till produktion, kör en rigorös verifieringssekvens över hela din stapel:
- Granska taggexekvering: Se till att taggar för analys, konverteringsspårning och sociala medier förblir blockerade tills opt-in.
- Inspektera nätverksbelastningar: Utlösa både acceptans- och avvisningsflöden i privata webbläsarsessioner. Verifiera att inga oauktoriserade förfrågningar når tredjepartsdomäner när en användare klickar på avvisa.
- Validera telemetripipelines: Använd intäktspåverkananalys för att övervaka konverteringsmodellering och säkerställa att efterlevnads signalering inte stör rapporteringsnoggrannheten.
Eliminera bannerlatens och skriptbloat
Tunga samtyckesskript försämrar Core Web Vitals. Traditionella företags-CMP:er tvingar ofta webbläsare att bearbeta megabyte stora JavaScript-paket, vilket introducerar blockeringstid som skadar din Largest Contentful Paint (LCP) och Interaction to Next Paint (INP). Högpresterande efterlevnad kräver smal exekvering. Skript måste laddas asynkront utan att hålla upp DOM. Att utnyttja edge-caching eller självhosta din samtyckesmekanism minskar latens, vilket ger omedelbar interaktion med bannern utan att sakta ner sidans hastighet.
Välja en infrastruktur som skalar med transparens
Proprietära svarta lådor låser din data bakom ogenomskinliga system och stela prissättningsnivåer. När regionala integritetsregler ändras eller ramverk uppdateras, lämnar stängda system dig väntande på leverantörers släppscheman. Källkodstillgänglig, transparent infrastruktur ger ditt team full insyn över vilka skript som körs och varför. Du eliminerar leverantörslåsning, strömlinjeformar tagghantering och behåller full äganderätt till din samtyckes telemetri. För att bygga en uppsättning som balanserar regulatorisk stränghet med toppklassig prestanda, utforska skalbara samtyckesplattformalternativ skräddarsydda för moderna webboperationer.
Att regelbundet granska denna checklista håller ditt datalager rent. Att fånga skriptdrift och blockeringfel tidigt skyddar användarnas förtroende, vilket gör det enkelt att undvika de vanligaste misstagen gällande cookie-samtycke att undvika.
Ta kontroll över din integritetsarkitektur
Verklig efterlevnad lever i din kod, inte i finstilt. Att genomdriva strikt föregående samtycke, överge visuella mörka mönster och validera telemetri för Google Consent Mode v2 och IAB TCF v2.3 skyddar ditt företag från kostsamma granskningar. Att eliminera dessa vanliga misstag gällande cookie-samtycke att undvika säkerställer att respektera användarnas integritet aldrig kommer på bekostnad av webbplatsens hastighet eller spårningsnoggrannhet.
Du behöver inte förlita dig på svullna, svarta lådor för att tillfredsställa reglerande myndigheter. Byggd på öppen, källkodstillgänglig infrastruktur ger Conzent dig hög genomströmning med inbyggt stöd för moderna efterlevnadsramverk över stora CMS-ekosystem. Oavsett om du väljer självhostad distribution eller vår hanterade molnplattform, behåller du full äganderätt till ditt datalager.
Utforska transparenta, högpresterande samtyckesinfrastrukturplaner idag. Att bygga en etisk, revisionssäker webbupplevelse ligger helt inom din räckvidd, och dina besökare kommer att lita på dig för det.
Vanliga frågor
Är det acceptabelt att köra analys-taggar innan besökaren interagerar med cookie-bannern?
Nej, du kan inte köra standardanalys-taggar innan bekräftande samtycke. Enligt ePrivacy-direktivet och GDPR kräver läsning eller skrivning av terminalenhetsdata föregående opt-in om det inte är strikt nödvändigt för tjänsteleverans. Att ladda spårare vid sidladdning medan man väntar på ett val bryter mot europeiska regler. Att köra taggar tidigt är ett av de mest utbredda vanliga misstagen gällande cookie-samtycke att undvika.
Hur utlöser mörka mönster i cookie-bannrar regulatoriska böter enligt GDPR?
Mörka mönster ogiltigförklarar samtycke genom att ta bort genuin frihet att välja. Reglerande myndigheter straffar gränssnitt som använder visuella knuffar, såsom att kontrastera en ljus "Acceptera"-knapp mot en lågkontrast eller dold "Avvisa"-länk. Artikel 4(11) kräver att avvisande av cookies måste vara lika framträdande och enkelt som att acceptera dem. Om ett gränssnitt styr eller manipulerar användaren, anser europeiska tillsynsmyndigheter att det resulterande samtycket är juridiskt icke-existerande.
Vad är det vanligaste implementationsfelet med Google Consent Mode v2?
Det vanligaste felet är att endast initiera äldre parametrar medan ad_user_data och ad_personalization utelämnas. Att implementera Consent Mode v2 utan dessa två parametrar stör publikremarketing och annonsattribution över det europeiska ekonomiska området. Ett annat utbrett problem är att köra marknadsföringstaggar på standard sidladdningstriggers istället för att vänta på uppdaterade samtyckesstatusar från datalagret.
Kan vår webbplats använda en cookie-vägg som blockerar åtkomst tills besökare accepterar cookies?
Blanket-cookie-väggar som nekar webbplatsåtkomst utan samtycke är olagliga enligt EDPB-riktlinjer. Samtycke måste ges fritt, vilket inte kan hända om åtkomst beror på att personlig data överlämnas. En utgivare kan erbjuda ett legitimt betalväggsalternativ, såsom en betald prenumeration utan spårning, men att helt låsa icke-prenumeranter bakom en allt eller inget spårningsvägg inbjuder till regulatoriska åtgärder.
Vilken specifik information måste sparas för att ge giltigt bevis på samtycke?
Du måste registrera en verifierbar revisionsspår snarare än en enkel sann eller falsk flagga. Enligt GDPR Artikel 7(1) kräver giltigt bevis en UTC-tidsstämpel, en pseudonymiserad samtyckestoken, den exakta bannerlayoutversionen som visades och de kategorinivåval som gjordes. Om en revisor ber om bevis, kommer en aggregerad klickräknare inte att uppfylla deras beviskrav.
Hur skadar ett överdimensionerat cookie-samtyckesskript webbplatsens prestanda och SEO?
Bulky kommersiella samtyckesskript lägger till onödig JavaScript-bloat som blockerar webbläsarens huvudtråd. Denna fördröjning skadar direkt Core Web Vitals, vilket ökar Largest Contentful Paint (LCP) och Interaction to Next Paint (INP). Sökmotorer straffar långsamma sidor med lägre rankingar. Att distribuera lättviktiga eller självhostade samtyckesinfrastrukturer håller ditt samtyckesflöde helt efterlevande samtidigt som det bevarar nödvändig sidhastighet.
Varför är det förbjudet att bunta marknadsförings- och analytiska cookies i en samtyckesväxel?
Buntning av distinkta ändamål bryter mot GDPR-kravet på granulärt, specifikt samtycke. Analys och marknadsföring tjänar fundamentalt olika databehandlingsmål. Besökare måste ha rätt att godkänna publikmätning utan att tvingas in i beteendeannonsering. Att gruppera dessa kategorier tillsammans berövar besökarna kontroll, vilket gör denna buntningstaktik till ett annat av de kritiska vanliga misstagen gällande cookie-samtycke att undvika.