
Bygga användarförtroende med transparenta datapraktiker
Vad kan användare faktiskt verifiera om de data de delar, bortom ett löfte om att de hanteras ansvarsfullt? Att bygga användarförtroende med transparenta datapraktiker börjar med att svara på den frågan tydligt. Människor har rätt att ifrågasätta breda försäkringar när integritetsmeddelanden är täta, kontroller är svåra att hitta, och produktbeteende inte matchar orden på sidan.
Förtroende tjänas inte genom att publicera mer policytext. Det växer när människor kan förstå vilken data som samlas in och varför, se hur deras val påverkar deras upplevelse, och hitta bevis på att en organisation följer upp. Transparens bör vara specifik, tillgänglig och stödd av konsekventa beslut över team.
Denna artikel förklarar hur man beskriver datapraktiker på ett klart språk, gör synlighet och kontroll till en del av användarupplevelsen, och kopplar offentliga löften till kontrollerbara processer. Du kommer också att lära dig hur samtyckesgränssnitt kan göra val lättare att förstå, och varför de stöder en bredare förtroendestrategi snarare än att bevisa det på egen hand.
Viktiga punkter
- Gör det enkelt för användare att hitta tydliga svar om vilken data du samlar in, varför du använder den, och vad som händer härnäst.
- Förklara insamling, syfte, åtkomst, delning, lagring och användarval i specifikt språk. Markera detaljer som varierar beroende på produkt eller sammanhang.
- Att bygga användarförtroende med transparenta datapraktiker innebär att hålla påståenden aktuella och kontrollerbara, och sedan säkerställa att det faktiska beteendet stöder dem.
- Använd ett praktiskt arbetsflöde för att kartlägga datapraktiker, identifiera användarfrågor, förbättra förklaringar, testa dem och granska dem över tid.
- Bedöm samtyckesinfrastruktur genom att jämföra kontroll, operativt ansvar och stödbehov. Det kan göra val synliga, men det kan inte ersätta tydliga förklaringar.
Vad det faktiskt innebär att bygga användarförtroende med transparenta datapraktiker
Användare har en rimlig fråga: vilken data samlar denna tjänst in, varför behöver den den, och vad händer härnäst? Ett användbart svar namnger den relevanta datan, förklarar dess syfte, och beskriver vad organisationen gör med den. Det ger också användare ett sätt att kontrollera viktiga detaljer, såsom deras inställningar eller en förklaring av datadelning.
Transparenta datapraktiker är tydliga, tillgängliga förklaringar av hur en organisation hanterar data, stödda av beteende som användare och team kan observera. Det är mer än ett integritetsmeddelande, vilket är en plats för att förklara praktiker. Det är mer än en samtyckesbanner, som kan presentera val. Ett efterlevnadspåstående är inte bevis i sig. Att bygga användarförtroende med transparenta datapraktiker kräver att förklaringen och den faktiska produktupplevelsen stämmer överens. Transparens kan minska osäkerhet, men det kan inte garantera förtroende.
Vilken information behöver användare förstå?
Börja med detaljerna som hjälper människor att förstå vad som händer med deras information. Använd bekant språk, inte interna systemetiketter. Till exempel, förklara om en tjänst använder information för att tillhandahålla en begärd funktion, mäta användning, eller anpassa innehåll, men endast när dessa syften speglar den faktiska produkten.
- Datakategorier: Beskriv de typer av information som är involverade, med termer som användare kan känna igen.
- Syfte och delning: Förklara varför informationen används och om den delas med andra parter.
- Val och verifiering: Visa var människor kan granska eller ändra tillgängliga inställningar, och var de kan hitta stödjande detaljer.
Håll den väsentliga förklaringen lätt att hitta. Sätt tekniska detaljer, såsom system-specifik terminologi, i stödmaterial för läsare som behöver dem. Gör inte användare söka i täta dokument för att hitta det grundläggande svaret.
Varför behöver transparens och förtroende arbeta tillsammans?
Tydliga förklaringar ger användare en bättre grund för att förstå och utvärdera en tjänst. Ord ensamma kan inte visa om organisationen följer dem. Kontrollera att produktinställningar speglar de val som erbjuds, att team kan förklara vem som hanterar data och varför, och att publicerad information förblir aktuell när praktiker förändras. Dessa är praktiska signaler, inte bevis på perfekt hantering.
Informationsintegritet ger en bredare översikt över koncepten bakom personlig data och dess användning. För en relaterad resurs om GDPR, se denna översikt över GDPR-efterlevnad. Det är en informationsresurs, inte juridisk rådgivning. Ett användbart test är enkelt: kan en person förstå förklaringen, hitta relevanta kontroller, och se om produkten beter sig konsekvent med vad organisationen säger?
Vilka detaljer om datapraktiker bör du förklara och hur?
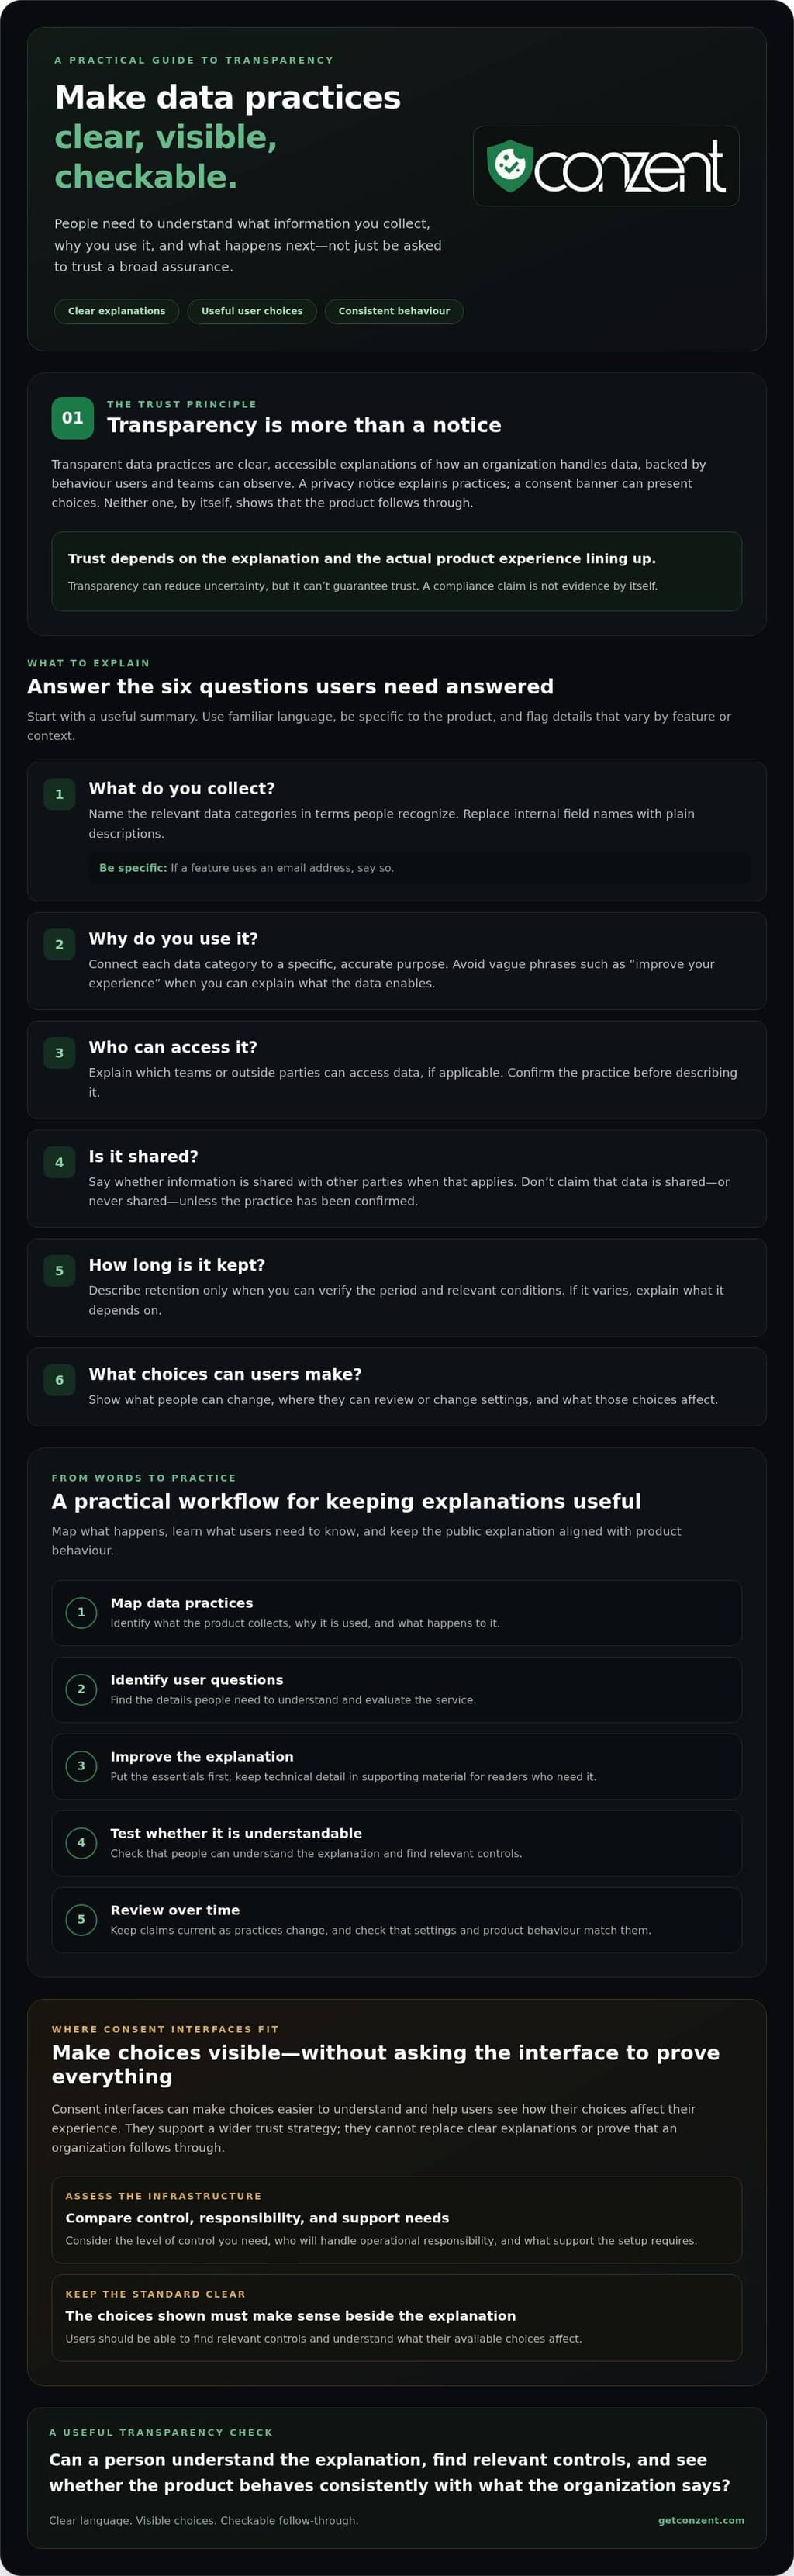
Ge människor den användbara sammanfattningen först, sedan en tydlig väg till mer detaljer. Organisera det kring sex frågor: Vad samlar du in? Varför? Vem kan få åtkomst till det? Dela du det? Hur länge sparas det? Vilka val kan användare göra? Svara endast på vad som är sant för den specifika produkten, och identifiera detaljer som varierar beroende på funktion eller sammanhang istället för att antyda att ett svar passar varje situation.
- Insamling: Namnge relevanta datakategorier med bekanta termer. Till exempel, om en funktion använder en persons e-postadress, säg det istället för att förlita dig på ett internt fältnamn.
- Syfte: Koppla varje kategori till en specifik användning. Ersätt "förbättra din upplevelse" med en korrekt förklaring av vad datan möjliggör.
- Åtkomst och delning: Förklara vilka team eller externa parter som kan få åtkomst till data, om tillämpligt. Säg inte att data delas, eller aldrig delas, om du inte har bekräftat praktiken.
- Lagring: Beskriv hur länge data sparas endast när du kan verifiera perioden och eventuella relevanta villkor. Om det varierar, förklara vad det beror på.
- Användarval: Ange vad människor kan ändra, var de kan göra det, och vad dessa val påverkar.
Denna metod gör också förklaringar lättare att kontrollera internt. Federal Data Strategy practices erbjuder exempel på att kommunicera datanvändningar som en del av ansvarsfull datastyrning. Behandla dem som en referens, inte som en ersättning för att beskriva din egen produkt korrekt.
Hur kan du förklara datanvändning på ett enkelt språk?
Använd direkta verb som samla in, använda, lagra, dela eller radera, när de korrekt beskriver praktiken. Para syftet med datakategorin när du kan bekräfta båda. Undvik vaga försäkringar och förklara obekanta termer första gången du använder dem. Be sedan personer som är obekanta med din produkt eller interna terminologi att läsa förklaringen. Om de inte kan förstå vad som händer, revidera den.
Håll den första förklaringen kort, med länkar till stödmaterial för tekniska detaljer. En lagerförklaring respekterar läsarens tid utan att dölja information. Se till att varje sida pekar på aktuella detaljer, särskilt när en produktfunktion eller databas förändras.
Hur bör samtyckesval stödja transparens?
Förklara de tillgängliga valen och deras effekter innan du ber användare att fatta beslut. Håll gränssnittets formulering konsekvent med produktens faktiska inställningar och praktiker. En anpassningsbar cookie-banner kan ge en synlig plats för förklaringar och val, men dess formulering måste fortfarande återspegla hur webbplatsen fungerar.
Om du utvärderar samtyckesverktyg, granska priserna för samtyckesplattformar tillsammans med dina behov av kontroll och pågående drift.
Bygger transparens ensam användarförtroende? Påståenden, bevis och begränsningar
Nej. Att publicera ett integritetsmeddelande eller lägga till ett samtyckesgränssnitt bevisar inte att organisationens praktiker matchar dess påståenden. Transparens ger människor information att bedöma. Förtroende beror också på vad produkten faktiskt gör, hur organisationen hanterar data, och om den följer upp när något förändras. Att bygga användarförtroende med transparenta datapraktiker innebär att göra påståenden som människor kan kontrollera, inte att behandla avslöjande som bevis.
Användbar transparens är specifik, aktuell och lätt att koppla till en verklig praktik. "Vi respekterar din integritet" erbjuder lite att bedöma. En tydlig förklaring av vad en viss inställning kontrollerar, kopplad till en inställning som beter sig som beskrivs, ger användare något konkret. Mer information är inte automatiskt bättre. Täta förklaringar kan dölja viktiga fakta lika effektivt som vaga försäkringar.
Vad gör ett transparenspåstående trovärdigt?
Länka varje uttalande till en observerbar praktik, såsom en produktinställning, ett samtyckesval, eller en förklaring av hur data hanteras. Var noga med omfattningen. Om beteendet skiljer sig beroende på funktion eller sammanhang, säg det istället för att föreslå att varje användarresa fungerar på samma sätt. Undvik universella löften, förtroendepoäng eller statistik om du inte kan stödja dem med pålitliga bevis.
Transparens har också begränsningar. Tydliga ord kan inte ersätta ansvarsfulla produktbeslut eller operativ uppföljning. Harvard Business School Working Knowledge diskuterar behovet av att proaktivt hantera kunders känsliga data, en påminnelse om att integritet beror på mer än vad en organisation publicerar.
Hur kan team undvika transparensteater?
Testa förklaringen mot den verkliga upplevelsen. Följ samma väg som en användare skulle, och jämför vad det offentliga uttalandet säger med vad produktinställningar och samtyckesflöden faktiskt gör. Be de team som ansvarar för dessa system att bekräfta detaljerna. En avvikelse, även om den är oavsiktlig, försvagar förklaringen och lämnar användare utan en pålitlig grund för val.
- Tilldela en ägare: Gör en person eller ett team ansvarigt för att granska förklaringar när produktfunktioner eller datapraktiker förändras.
- Kontrollera bevisen: Jämför varje påstående med aktuella inställningar, samtyckesflöden och operativa praktiker.
- Dokumentera olösta luckor: Notera vad som förblir oklart, vem som kommer att ta itu med det, och vilka uttalanden som behöver korrigeras.
Åtgärda felaktiga påståenden innan du marknadsför dem. Om en detalj fortfarande bekräftas, säg det tydligt och undvik att antyda säkerhet. Detta garanterar inte att användare litar på en organisation. Det gör dock dess förklaringar mer ärliga och ger människor en fastare grund för att avgöra om de angivna praktikerna förtjänar förtroende.
Hur man gör transparenta datapraktiker användbara i vardagliga resor
Gör transparens till en rutinmässig produktprocess, inte en engångsuppgift för copywriting. Börja där ett datarelaterat val eller fråga uppstår, och förbättra sedan förklaringen och kontrollera om människor förstår den. Prioritera ögonblick som involverar meningsfulla val eller upprepad förvirring, baserat på din egen produkt och användarfeedback. Dataflöden skiljer sig, så anta inte att varje webbplats behöver samma kontaktpunkter.
Använd detta arbetsflöde:
- Kartlägg praktiker: Dokumentera den data som är involverad, dess syfte, var den rör sig, och vilket team som kan bekräfta detaljerna.
- Identifiera användarfrågor: Granska återkommande frågor från support, forskning och produktfeedback. Notera var människor verkar osäkra på ett val eller dess effekt.
- Revidera förklaringar: Svara på dessa frågor med bekant språk, och använd samma termer över meddelanden, inställningar och stödmaterial.
- Testa förståelse: Kontrollera om människor kan förklara praktiken eller valet med sina egna ord. Testa förståelse, inte vilken version som får fler människor att välja ett föredraget resultat.
- Granska och uppdatera: Kontrollera förklaringar när produktförändringar påverkar datapraktiker eller användarval. Sätt en granskningstakt som passar takten av dessa förändringar.
Hur omvandlar du användarfrågor till tydligare förklaringar?
Behandla inte varje fråga som ett isolerat supportproblem. Koppla det till den bekräftade praktiken, teamet som ansvarar för den, och förklaringen en användare kan få tillgång till. Om någon frågar om en inställning ändrar en viss användning av data, bekräfta till exempel inställningens faktiska effekt innan du skriver om dess beskrivning. Om team inte kan enas om svaret, lös den luckan innan du lovar klarhet.
Konsekventa termer är viktiga. Om en inställning använder en fras och ett meddelande använder en annan för samma val, kanske människor inte känner igen att de hänvisar till samma sak. Skapa ett gemensamt vokabulär, och använd det genom hela användarresan.
Hur bör team kontrollera om förklaringar fungerar?
Be användare att beskriva vad ett val gör, vilken information det relaterar till, eller vad de förväntar sig ska hända härnäst. Deras svar kan avslöja förvirrande formuleringar eller gränssnittsdesign. Om du jämför gränssnittsvariationer, bedöm om varje gör valen och deras effekter lättare att förstå, inte om det skjuter människor mot ett visst svar.
En samtyckes A/B-testfunktion kan hjälpa team att jämföra gränssnittsvariationer som en del av det arbetet. Måttet bör tjäna användarens förståelse, inte ersätta den. Att bygga användarförtroende med transparenta datapraktiker innebär att hålla förklaringen i linje med upplevelsen när båda förändras.
Om du utvärderar samtyckesverktyg för detta arbete, granska samtyckesplattformalternativ och jämför dem med ditt teams behov.
Hur samtyckesinfrastruktur kan stödja mer transparenta datapraktiker
Samtyckesinfrastruktur kan ge användare en tydlig plats att granska tillgängliga val och ge team en mer organiserad väg att presentera dem. Det kan inte göra en otydlig policy förståelig eller bevisa att en organisations datapraktiker matchar dess påståenden. Börja med förklaringarna och produktbeteendet, och bedöm sedan om en samtyckesplattform kan stödja dem.
Utvärdera en plattform mot dina faktiska behov. Kan du anpassa gränssnittet för att förklara relevanta val på ett enkelt språk? Passar det dina befintliga system? Vem kommer att driva det, underhålla det, och granska hur det fungerar? Ett användbart verktyg bör stödja en upplevelse som ditt team kan driva ansvarsfullt, inte lägga till komplexitet som du inte kan underhålla.
När kan självhostad eller hanterad infrastruktur passa?
Den rätta metoden beror på ditt teams kontrollkrav och driftskapacitet. Med självhostad infrastruktur hanterar din organisation hostingmiljön och relaterat operativt arbete. Det kan passa team som vill ha direkt kontroll och har kapacitet att underhålla det. Granska alternativet för självhostad samtyckesinfrastruktur för att förstå denna metod.
En hanterad tjänst flyttar en del av infrastrukturarbetet till leverantören. Conzents hanterade molntjänst inkluderar infrastrukturunderhåll, automatiska uppdateringar och molnanalys. Dess källkodstillgängliga plattform låter också team granska den tillgängliga källan, även om åtkomst till källan ensam inte fastställer att en produkt eller dess användardata hanteras ansvarsfullt. Bekräfta aktuella funktionsdetaljer och tillgänglighet som en del av din utvärdering.
Vad bör du bedöma i en samtyckesplattform?
Se bortom bannern. Kontrollera om dess formulering kan återspegla dina bekräftade praktiker, om de tillgängliga valen är tydliga, och hur plattformen passar dina system och teamets ansvar. Fråga också hur varje hostingalternativ hanterar infrastruktur, uppdateringar, analys och det arbete din organisation behåller. En guide för hanterad molnsamtyckesplattform kan erbjuda en djupare diskussion om hosting.
För att bygga användarförtroende med transparenta datapraktiker, behandla samtyckesinfrastruktur som stöd för tydliga förklaringar och användarval, inte som en ersättning för något av dem. Jämför alternativen för samtyckesplattformar om du väger hanterade och självhostade metoder, och verifiera att de aktuella detaljerna passar dina behov. Ingen plattform kan garantera förtroende eller efterlevnad. Det beror på korrekta förklaringar och konsekventa praktiker över hela organisationen.
Gör transparens till en del av hur din produkt fungerar
Att bygga användarförtroende med transparenta datapraktiker kräver mer än att publicera ett meddelande. Förklara vilken data du använder och varför, gör tillgängliga val förståeliga, och kontrollera att produktbeteendet matchar vad du berättar för människor. Håll förklaringar aktuella när praktiker förändras. Tydlig, verifierbar information ger användare en starkare grund för att fatta sina egna beslut, även om det inte kan garantera förtroende.
Samtyckesinfrastruktur kan stödja det arbetet genom att ge människor en synlig plats att granska val. Det är ett verktyg, inte en ersättning för korrekta policyer eller ansvarsfulla operationer. Conzent erbjuder en källkodstillgänglig samtyckesplattform, med ett självhostat alternativ tillgängligt utan plattformsavgift. Dess hanterade molntjänst inkluderar infrastrukturunderhåll, automatiska uppdateringar och molnanalys.
Om du jämför sätt att hantera samtycke, jämför Conzents planer och hostingalternativ mot ditt teams behov och kapacitet. Börja med de praktiker som dina användare behöver förstå, och bygg sedan systemen och förklaringarna för att stödja dem. Stabil, ärlig förbättring kan göra dataval tydligare för alla.
Vanliga frågor
Vad innebär det att bygga användarförtroende med transparenta datapraktiker?
Att bygga användarförtroende med transparenta datapraktiker innebär att förklara hur data hanteras på ett klart, specifikt språk och att säkerställa att det faktiska produktbeteendet matchar dessa förklaringar. Användare bör kunna förstå vilken information som samlas in, varför den används, och vilka val de har. Transparens ger människor en grund för att bedöma en tjänst. Det garanterar inte förtroende, vilket också beror på konsekvent beteende och uppföljning.
Hur kan ett företag vara transparent om hur det använder data?
Beskriv datapraktiker på ett enkelt språk, koppla varje relevant datakategori till sitt syfte. Förklara vem som kan få åtkomst till eller ta emot datan, hur länge den sparas när det är känt, och vilka val användare kan göra. Undvik breda fraser som "förbättra din upplevelse" om du inte förklarar vad det betyder. Håll viktiga punkter lätta att hitta, länka till stödjande detaljer, och uppdatera förklaringar när produktpraktiker förändras.
Garantiar ett integritetsmeddelande att användare kommer att lita på ett företag?
Nej. Ett integritetsmeddelande kan förklara praktiker, men att publicera ett sådant visar inte att produkten eller organisationen följer vad den säger. Användare kan fortfarande tycka att språket är otydligt eller ha svårt att hitta relevanta val. Jämför uttalanden med produktinställningar, samtyckesflöden och operativa praktiker. Ett aktuellt, begripligt meddelande är användbart, men förtroende beror också på korrekt information och konsekvent beteende över tid.
Vilka datapraktiker bör ett företag avslöja för användare?
Förklara de involverade datakategorierna, syftena för att använda dem, vem som kan få åtkomst till eller ta emot dem, hur länge de behålls när det bekräftas, och vilka val användare kan utöva. Var specifik för produkten. Till exempel, namnge en e-postadress endast om tjänsten faktiskt använder den, och beskriv det bekräftade syftet. Om delning eller lagring varierar beroende på funktion eller sammanhang, säg det istället för att antyda att en regel gäller överallt.
Kan transparenta datapraktiker förbättra samtyckesupplevelser?
Ja. Tydliga förklaringar kan hjälpa människor att förstå de val som presenteras och vad dessa val påverkar. Ett samtyckesgränssnitt kan föra samman relevanta förklaringar och kontroller, men det måste återspegla produktens faktiska praktiker. Håll formuleringen konsekvent över gränssnittet, integritetsinformation och inställningar. Behandla inte en tydlig banner som bevis på att databehandling är ansvarsfull eller att användare förstår varje detalj. Testa om människor kan förklara valet med sina egna ord.
Hur mäter du om användare förstår dina datapraktiker?
Be användare att förklara en datapraktik eller samtyckesval med sina egna ord. Till exempel, fråga vad en inställning ändrar eller vad de förväntar sig ska hända efter att ha gjort ett val. Deras svar kan visa var termer, förklaringar eller gränssnitts etiketter orsakar förvirring. Testa förståelse och användbarhet, inte om människor väljer det resultat som din organisation föredrar. Granska feedback efter relevanta produktförändringar och revidera otydliga förklaringar.
Är öppen källkod eller källkodstillgänglig samtyckesprogramvara tillräckligt för att bygga förtroende?
Nej. Källkodstillgänglighet kan stödja granskning, men det bevisar inte att en organisations konfiguration, policyer eller databehandling är ansvarsfull. Team behöver fortfarande kontrollera hur programvaran används och om användarvänliga förklaringar matchar det faktiska beteendet. Conzent erbjuder en källkodstillgänglig samtyckesplattform, ett självhostat alternativ utan plattformsavgift, och en hanterad molntjänst. Dessa är hosting- och åtkomstalternativ, inte garantier för förtroende eller efterlevnad.