
Granulære cookie-samtykkeindstillinger: En praktisk guide til klarere valg
Hvad hvis klarere cookie-valg betød færre toggles, ikke flere? Granulære cookie-samtykke muligheder fungerer bedst, når hvert valg svarer til et klart formål, såsom analyse eller reklame, i stedet for at bede besøgende om at beslutte om hver cookie individuelt. En enkelt accepter-eller-afvise knap kan skjule meningsfulde forskelle. En grænseflade fyldt med kontroller kan lige så let skjule dem.
Udfordringen er at give folk nyttig kontrol uden at gøre beslutninger sværere at forstå. Cookie-kategorier, behandlingsformål og leverandørvalg er relaterede, men de er ikke udskiftelige. Start med at beslutte, hvilke forskelle der betyder noget for besøgende, og præsenter derefter disse valg i klart sprog.
Denne guide forklarer, hvad granulært samtykke betyder i praksis, hvordan man vælger et passende detaljeringsniveau, og hvordan man dokumenterer og forbedrer de valg, din grænseflade præsenterer. Du vil sammenligne almindelige kontrolmetoder og lære, hvordan test og samtykkeoptegnelser kan støtte en mere gennemsigtig proces. Conzent leverer implementeringsinfrastruktur, herunder en revideret IAB TCF v2.4 samtykkeplatform, men ingen grænseflade kan love overholdelse alene.
Vigtige Pointer
- Byg granulære cookie-samtykke muligheder omkring klare formål og de teknologier, din side faktisk bruger, i stedet for at kopiere en generisk kategoriliste.
- Vælg det rigtige detaljeringsniveau: et simpelt resumé, kategorikontroller eller leverandørniveau valg, baseret på hvad besøgende har brug for at forstå.
- Brug en fem-trins proces til at bevæge dig fra en teknologiinventar til løbende gennemgang, og test at samtykkevalgene fungerer som tilsigtet.
- Hold en tidsstemplet optegnelse over besøgendes valg, herunder relevante kategori- og samtykke-streng detaljer, for at støtte din dokumentationsproces.
- Udforsk hvordan Conzents tilpasselige banner, med 9 layouts, mørke og lyse temaer, og 86 understøttede sprog, kan støtte en klar samtykkegrænseflade.
Hvad Granulære Cookie Samtykke Muligheder Faktisk Lader Besøgende Vælge
En samtykkeskærm skal hjælpe besøgende med at forstå, hvad de accepterer, ikke få dem til at afkode et teknisk inventar. En enkelt “Accepter alle” kontrol er hurtig, men den viser ikke, om nogen accepterer analyse, personlig reklame eller en anden særskilt brug. Mere detaljer kan gøre valg klarere, forudsat at grænsefladen forklarer dem i et sprog, folk kan bruge.
Granulært cookie-samtykke er en grænseflade tilgang, der lader besøgende træffe særskilte valg om specifikke formål for behandling af information. Det betyder ikke at vise en kontakt for hver cookie. En velkendt HTTP cookie er en måde, hvorpå en hjemmeside kan gemme eller få adgang til information, men en besøgendes meningsfulde beslutning handler normalt om, hvad den information bruges til.
Granulært Samtykke Versus Én Generel Valg
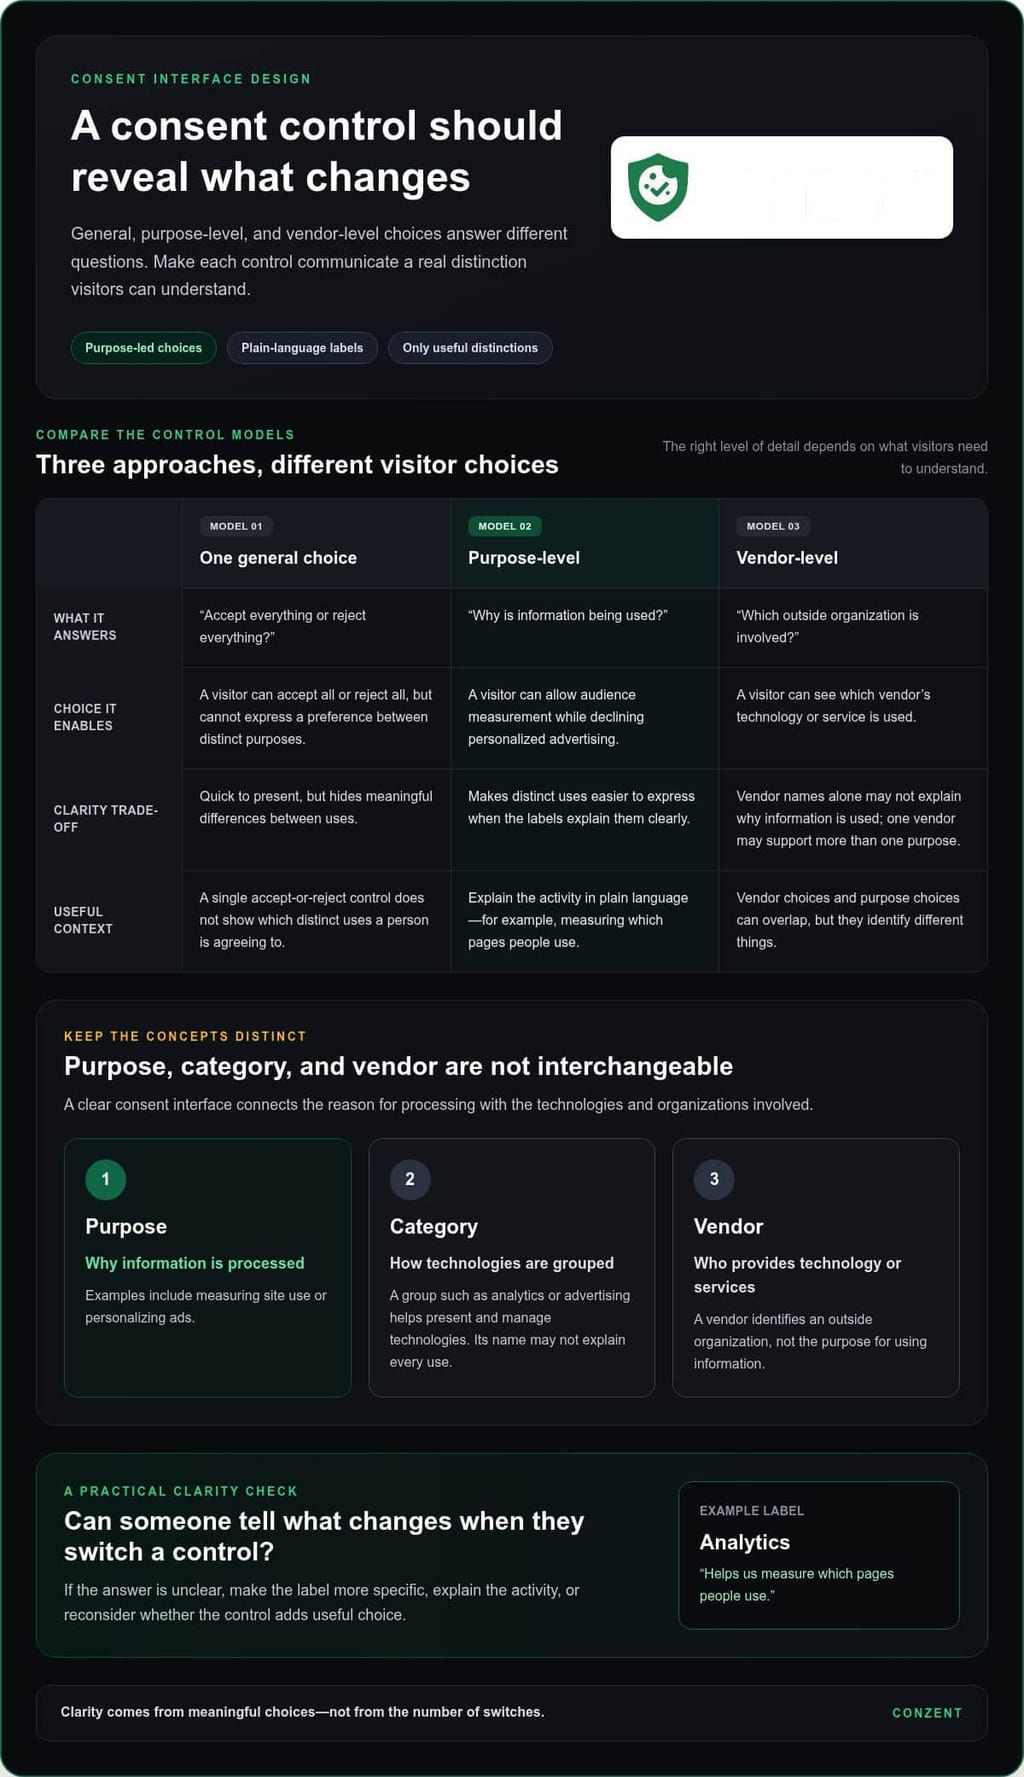
Formålsniveau valg hjælper besøgende med at forstå, hvad det betyder at acceptere eller afslå en mulighed. For eksempel kan et indstillingspanel lade nogen tillade publikumsmåling, mens de afslår personlig reklame. En blanket kontrol skjuler den forskel: besøgende kan acceptere alt eller afvise alt, men kan ikke udtrykke en præference mellem disse formål.
Brug en ligetil test: kan nogen fortælle, hvad der ændrer sig, når de skifter en kontrol? Hvis etiketten siger “Analyse,” forklar aktiviteten i klart sprog, såsom at måle, hvilke sider folk bruger. Antag ikke, at hver hjemmeside har brug for de samme kategorier. Byg strukturen omkring sidens teknologier og dokumenterede anvendelser.
Formål, Cookie Kategori, og Leverandør Er Forskellige Begreber
Et formål beskriver, hvorfor information behandles. “Mål sitebrug” eller “personalisere annoncer” giver besøgende mere kontekst end en teknisk etiket alene. En cookie kategori, såsom analyse eller reklame, grupperer teknologier til præsentation og styring, men kategoriens navn forklarer ikke nødvendigvis hver brug inden for den. Én kategori kan dække flere teknologier, og en teknologis navn gør måske ikke dens formål åbenlyst.
En leverandør er et separat lag: en ekstern organisation, hvis teknologi eller tjenester bruges på siden. En leverandørniveau kontrol identificerer, hvem der er involveret; en formålsniveau kontrol identificerer, hvorfor information bruges. Disse synspunkter kan overlappe. En leverandør kan støtte mere end ét formål, så præsentation af leverandørnavne alene forklarer måske ikke de valg, besøgende træffer.
Hold grænsefladen fokuseret på forskelle, der hjælper folk med at beslutte. For hver foreslået kontrol, spørg: hvilket formål beskriver det, hvilke sideteknologier understøtter det, og kan etiketten forklare valget uden specialisttermer? Hvis to kontroller fører til det samme praktiske resultat, kan separate toggles tilføje arbejde uden at tilføje klarhed. Hvis én kontrol samler urelaterede anvendelser, ved besøgende måske ikke, hvad de accepterer.
En klar grænsefladedesign understøtter en omhyggelig samtykkeproces, men den løser ikke juridiske spørgsmål alene. De passende formål, kategorier og kontroller afhænger af sidens faktiske behandling og gældende krav. Dokumenter disse beslutninger, og lad derefter de besøgende valgmuligheder matche dem. Klarhed handler ikke om antallet af kontakter. Det handler om, hvorvidt hvert valg kommunikerer en reel, forståelig forskel.
Hvordan Man Strukturerer Cookie Samtykke Kategorier Omkring Klare Formål
Byg kategorier fra din sides faktiske teknologier og dokumenterede anvendelser, ikke en skabelon kopieret fra en anden hjemmeside. En nyttig kategorimodel forbinder hver teknologi til den tjeneste, den understøtter, grunden til at den behandler information, og det besøgende valg, der kontrollerer det. Dette giver dit team et sporbart grundlag for grænsefladen og hjælper med at forhindre, at urelaterede aktiviteter bliver samlet under en vag etiket.
Kortlæg Trackers Til Deres Formål Før Design Af Kontroller
Start med et inventar af cookies og andre sporings teknologier. Registrer, hvor hver enkelt vises, hvilken tjeneste den er knyttet til, hvad den gør, og hvilket formål den understøtter. En automatisk scanning kan hjælpe med at identificere teknologier, men behandl resultaterne som et udgangspunkt. For eksempel kan en scanning opdage en analyse cookie; dit team skal stadig bekræfte, hvor den kører, og hvordan siden bruger de resulterende oplysninger.
Conzents auto-scanning bruger en database med 50.000+ kendte cookies for at gøre opdagelsen mere systematisk. Detektion er dog ikke en juridisk beslutning. Tjek fundene mod din sides konfiguration og dokumenter din ræsonnering. En cookies navn eller tekniske funktion alene etablerer ikke dens juridiske grundlag eller bestemmer, hvilken kategori den tilhører.
Skriv Kategorietiketter, Besøgende Kan Forstå
Oversæt interne termer til korte, direkte etiketter. “Publikumsmåling” er mere nyttigt end et internt systemnavn; en kort beskrivelse kan forklare, at det hjælper dig med at forstå, hvilke sider besøgende bruger. Hold formuleringen konsekvent mellem bannerresuméet og detaljerede indstillinger. En kontrol bør ikke ændre betydning, mens nogen bevæger sig gennem grænsefladen.
For hver foreslået kategori, besvar tre spørgsmål: hvilket formål dækker det, hvorfor bruges de tilknyttede teknologier, og hvad vil besøgendes valg påvirke? Hvis svaret kombinerer urelaterede aktiviteter, skal du opdele kategorien eller forbedre dens forklaring. Hvis det beskriver den samme aktivitet to gange, skal du forenkle det.
Adskil essentielle sidefunktioner fra valgfrie formål kun når den forskel understøttes af sidens juridiske grundlag og relevante krav. Klassificer ikke en teknologi som nødvendig, bare fordi dit team anser den for nyttig. Jurisdiktion og kontekst kan være vigtige, så brug Conzents GDPR-overholdelsesvejledning som implementeringskontekst, ikke som en erstatning for at gennemgå de regler, der gælder for din side.
Forbind derefter hver valgfri kontrol til de teknologier, den styrer, og eventuelle downstream signaler, de udløser. Hvis nogen afslår et formål, skal de relaterede teknologier og integrationer respektere det valg. Hold en kortlægning optegnelse ved siden af grænseflade teksten, så en ændring i et værktøj, en tjeneste eller et formål udløser en gennemgang af den berørte kontrol.
Den struktur gør granulære cookie-samtykke muligheder meningsfulde uden at multiplicere toggles for deres egen skyld. Conzent understøtter IAB TCF v2.4 og er revideret som IAB CMP #446; denne tekniske støtte bestemmer ikke din sides juridiske grundlag. Hvis du vurderer samtykkeinfrastruktur for den model, du har designet, skal du gennemgå Conzents platformmuligheder.
Sammenlign Samtykke Grænseflade Muligheder Uden At Tilføje Unødvendige Toggles
En nyttig grænseflade giver besøgende nok information til at træffe et valg uden at gøre banneret til et teknisk katalog. Det rigtige detaljeringsniveau afhænger af de formål, din side understøtter, og de valg, besøgende skal træffe. Sammenlign tilgange efter, hvor godt de forklarer disse valg, ikke efter hvor mange kontroller de viser.
| Grænseflade tilgang | Klarhed | Besøgende indsats | Implementeringsbehov | Egnet brugssager |
|---|---|---|---|---|
| Kort resumévisning | Hurtigt overblik, men begrænset detalje | Lav ved første øjekast | Klart resumé tekst og en vej til indstillinger | En simpel første visning, der linker til fyldigere valg |
| Kategoribaseret præferencepanel | Viser valg efter formål eller kategori | Moderat, afhængigt af antallet og formuleringen af kontroller | Kategorier kortlagt til faktiske sideteknologier og anvendelser | Sider, der har brug for særskilte valg uden at liste hver cookie |
| Leverandørniveau kontroller | Identificerer deltagende leverandører, men kan kræve mere forklaring | Højere når besøgende står over for en lang leverandørliste | Leverandørinformation og relaterede rammesignaler | Reklameopsætninger, hvor leverandørniveau valg er relevante |
Disse tilgange kan arbejde sammen. En kort første visning kan linke til kategorindstillinger, med mere detaljeret leverandørinformation tilgængelig, hvor det tjener et reelt behov. Flere toggles skaber ikke automatisk mere meningsfuld kontrol. Hvis to kontakter producerer det samme resultat, eller deres etiketter ikke forklarer, hvad der ændrer sig, kan ekstra kontroller overvælde besøgende i stedet for at hjælpe dem.
Når Kategoriniveau Kontroller Er Det Praktiske Udgangspunkt
Kategorikontroller kan tilbyde meningsfulde valg uden at liste hver cookie individuelt. Hold den første visning fokuseret på de vigtigste beslutninger, og brug derefter udvidelige forklaringer til at vise, hvilke aktiviteter og teknologier der ligger bag hver kategori. Dette holder grænsefladen læsbar, mens adgangen til detaljer bevares. Kategorier skal stadig afspejle sidens faktiske formål og gældende krav, ikke en generisk skabelon.
Når Detaljerede Leverandørvalg Måske Er Relevante
Nogle reklameøkosystemer involverer flere leverandører og ramme-niveau information. Den detalje tjener en anden funktion end en hjemmesides egne klare kategorier. En side kan mærke en kontrol efter formål, mens en samtykkeramme registrerer signaler forbundet med leverandører og standardiserede formål. Præsenter ikke disse signaler, som om de var identiske med sidens egne kategorietiketter.
Conzent understøtter revideret IAB TCF v2.4, herunder v2.3 og v2.2. IAB Transparency & Consent Framework (TCF) giver en standardiseret måde at kommunikere samtykke og relaterede signaler inden for deltagende reklameøkosystemer. Det er en teknisk ramme, ikke en erstatning for klart sprog eller en bestemmelse af din sides juridiske grundlag. Conzents IAB TCF vejledning forklarer ramme-niveau konteksten.
Start med den simpleste grænseflade, der kommunikerer de valg, din side skal præsentere. Tilføj leverandørniveau detaljer, når det hjælper besøgende med at forstå eller håndtere et særskilt valg, ikke bare for at få indstillingspanelet til at se mere granulært ud. Målet er kontrol, folk kan forstå og bruge.
Implementer Granulære Cookie Samtykke Muligheder I Fem Praktiske Trin
Gør din kategorimodel til en fungerende, testbar samtykkestrøm. Disse fem trin forbinder, hvad siden gør med, hvad besøgende ser, og hvad dine systemer respekterer.
- Inventar teknologier. Liste cookies, scripts, tags og tilknyttede tjenester, der bruges på tværs af siden. Noter, hvor hver kører, og hvem der administrerer det. Brug scanning til at støtte opdagelsen, og bekræft derefter fundene mod den live konfiguration.
- Kortlæg hver teknologi til et formål. Registrer, hvorfor den behandler information, og hvilket besøgende valg der skal kontrollere det. Flag uklare anvendelser til gennemgang i stedet for at tildele dem til en bekvem kategori.
- Design grænsefladen. Skriv korte etiketter og beskrivelser, og forbind derefter hver kontrol til de teknologier og downstream signaler, den styrer. Gør de tilgængelige valg klare både i banneret og præferenceindstillingerne.
- Test den fulde strøm. Bekræft, at valgfri scripts forbliver blokeret, indtil det relevante samtykke gives. Inkluder en test, hvor banneret ikke indlæses. Bekræft, at valgfri scripts forbliver blokeret i den tilstand, i stedet for at behandle et manglende banner som tilladelse.
- Gennemgå og opdater. Tjek inventaret og kontrollerne, når du tilføjer eller ændrer et script, en tjeneste eller et formål. Tildel nogen til at gennemgå ændringer, så grænsefladen og den tekniske adfærd ikke glider fra hinanden.
Test Valget, Banneret, og Samtykkesignalerne
Kør gennem accept, afvisning og præference-bevaringsveje på forskellige enheder og side-tilstande. Ændre et gemt valg og bekræft, at de relevante scripts og signaler reagerer som tilsigtet. Hvis din side bruger Google-tjenester, skal du kontrollere, at samtykkesignaler afspejler besøgendes valg. Conzents Google Consent Mode v2 guide forklarer signaleringskonteksten.
Hold en optegnelse over testresultater, herunder det valg, der blev truffet, den side eller tilstand, der blev testet, og om de forventede scripts kørte. Dette gør fejl lettere at reproducere og giver teamet et klart grundlag for at teste igen efter opdateringer.
Brug Testning og Optegnelser til at Forbedre Oplevelsen
Samtykke logs kan skabe en tidsstemplet revisionsspor af besøgendes valg. Optegnelserne kan inkludere en pseudonymiseret IP-adresse, land, valgt kategori og TCF-streng. Brug disse detaljer til at forstå, hvad der blev registreret og hvornår; behandl ikke en log som bevis for, at grænsefladen eller det juridiske grundlag er korrekt.
Conzents tilpasselige banner lader teams teste ændringer i tekst, layout og præsentation. Dets cookie-bannerfunktioner giver et praktisk udgangspunkt for at forme disse kontroller. A/B-testning kan sammenligne design, formulering og layout, men hold valgene klare og sammenlignelige i hver version.
Brug kvalificeret juridisk rådgivning til at gennemgå jurisdiktion-specifikke fortolkninger og din sides juridiske grundlag. Samtykkeinfrastruktur understøtter implementering; det er ikke juridisk repræsentation eller en overholdelsesgaranti. For at sammenligne de tilgængelige platformplaner for din implementering, gennemgå Conzents prisoptioner.
Hvordan Conzent Støtter Klar, Granulær Cookie Samtykke
Klare valg kræver mere end velformulerede etiketter. De har brug for implementeringsinfrastruktur, der forbinder banneret til de teknologier, det kontrollerer, registrerer besøgendes valg, og hjælper teams med at gennemgå, hvordan grænsefladen fungerer. Conzent bringer disse funktioner sammen, men det giver ikke juridisk rådgivning eller garanterer overholdelse. Dine formål og samtykkeopsætning skal stadig afspejle din side og de krav, der gælder for den.
Det tilpasselige banner tilbyder 9 layouts, mørke og lyse temaer, og 86 understøttede sprog. Teams kan forme dets præsentation omkring de valg, de har defineret, i stedet for at tvinge besøgende gennem en tæt liste af tekniske detaljer. Den fleksibilitet understøtter brugbare granulære cookie-samtykke muligheder, mens formålskortlægning og juridisk gennemgang forbliver grundlaget for at beslutte, hvad disse muligheder skal være.
Forbind Samtykkevalg til Scanning og Revisionsoptegnelser
Conzents auto-scanning opdager og kategoriserer cookies og trackere ved hjælp af en database med 50.000+ kendte cookies. Behandl scanningsresultaterne som operationelt input: gennemgå dem mod din live side, bekræft hvad hver teknologi gør, og forbind det til det formål og den kontrol, du har dokumenteret. En scanning understøtter opdagelse; den kan ikke bestemme dine juridiske forpligtelser eller beslutte, hvilket juridisk grundlag der gælder.
Samtykke logs giver et revisionsspor af besøgendes valg. De har en konfigurerbar tre-årig standardopbevaringsperiode og understøtter CSV-eksport, hvilket giver teams en måde at gennemgå og bevare optegnelser for deres processer. Logging hjælper med at vise, hvad der blev registreret; det beviser ikke, at bannerets formulering, kategoristruktur eller underliggende juridiske vurdering er korrekt. Hold disse beslutninger dokumenteret separat og genbesøg dem, når din side ændres.
Conzent understøtter også samtykke A/B testning og indtægtsvirkningsanalyse. Testning kan hjælpe teams med at sammenligne bannerdesign, tekst og layout, mens analyse kan hjælpe dem med at vurdere samtykkets forhold til indtægter. Hold besøgendes valg klare i hver version. En designændring bør ikke skjule en kontrol eller sløre, hvad et valg betyder.
Vælg en Udrulningsvej, Der Passer til Dit Team
Conzent understøtter revideret IAB TCF v2.4 og er IAB CMP #446, med støtte til v2.3 og v2.2. Dette giver teknisk infrastruktur for teams, der bruger rammeværket; det er ikke en erstatning for juridisk gennemgang eller et løfte om, at en bestemt konfiguration opfylder hver gældende krav.
Platformen er open source under Apache 2.0 licensen. Teams kan bruge den administrerede cloud-platform eller selv-host infrastrukturen gratis, med ubegrænsede sider og sidevisninger. Disse er forskellige udrulningsveje for at drive samtykkeplatformen. Vælg baseret på, hvordan dit team ønsker at administrere sin implementering, og hold derefter ansvaret for sidens valg, testning og gennemgang klart.
For at vurdere, hvilken opsætning der passer til din samtykkearbejdsgang, sammenlign Conzent planer og udrulningsmuligheder.
Gør Samtykkevalg Til En Del Af Din Løbende Praksis
Din samtykkegrænseflade bør ikke være en engangsopsætning. Efterhånden som din side ændres, skal du genbesøge, om hvert valg stadig afspejler, hvordan information bruges, og om besøgende stadig kan forstå, hvad de vælger. Behandl klart samtykke som en løbende praksis, med en navngivet ejer og en ligetil proces for at gennemgå ændringer.
Den tilgang holder granulære cookie-samtykke muligheder forbundet til reelle beslutninger, ikke bare en samling af indstillinger. Start med de valg, dine besøgende skal træffe, og vælg derefter implementeringsinfrastruktur, der passer til, hvordan dit team ønsker at administrere dem.
Sammenlign Conzent planer og udrulningsmuligheder for at finde en praktisk pasform til din samtykkearbejdsgang. Klarere valg starter med en klar proces: kortlæg din sides formål, forbind hver kontrol til de teknologier, den styrer, og gennemgå opsætningen, efterhånden som din side ændres.
Ofte Stillede Spørgsmål
Er granulært cookie-samtykke påkrævet under GDPR?
Ikke hver cookie kræver automatisk samtykke under GDPR. Den passende tilgang afhænger af, hvilke oplysninger der behandles, formålet, det juridiske grundlag og andre regler, der gælder for din side. For eksempel kan en teknologi, der bruges til én funktion, rejse forskellige spørgsmål fra en, der bruges til reklame. Kortlæg den faktiske behandling i stedet for at stole på en banner skabelon, og søg kvalificeret juridisk rådgivning om dine specifikke omstændigheder.
Kan besøgende afvise nogle cookie-kategorier og acceptere andre?
Ja. Kategoriniveau kontroller kan lade besøgende acceptere ét formål og afvise et andet, når kategorierne afspejler hjemmesidens faktiske anvendelser. For eksempel kan nogen tillade publikumsmåling, mens de afslår personlig reklame. De tilgængelige granulære cookie-samtykke muligheder bør matche sidens teknologier og juridiske grundlag. Disse valg er ikke de samme som leverandørniveau signaler, og der er ikke én enkelt kategorimodel, der passer til hver hjemmeside.
Hvor mange cookie-samtykke muligheder bør en hjemmeside tilbyde?
Der er ikke et universelt antal, der fungerer for hver hjemmeside. Tilbyd nok særskilte valg til at forklare meningsfulde formål, men skab ikke vilkårlige toggles, der gør indstillinger sværere at bruge. Start med et aktuelt inventar af trackere og den behandling, hver understøtter. Brug derefter etiketter, som besøgende kan forstå. Hvis to kontroller ikke repræsenterer særskilte valg, kan det at kombinere dem gøre grænsefladen klarere.
Hvad er forskellen mellem granulært samtykke og cookie-kategorier?
Cookie-kategorier grupperer teknologier eller aktiviteter; granularitet beskriver, om besøgende kan træffe særskilte valg mellem dem. En kategori som analyse kan støtte et separat valg, hvis den repræsenterer et klart formål på siden. Men en etiket alene gør ikke valget meningsfuldt. Dokumenter, hvilke teknologier hver kategori dækker, hvilket formål de tjener, og hvordan besøgendes valg påvirker dem.
Kan et cookie-banner tilbyde granulære valg uden at bremse en hjemmeside?
Det kan, men ydeevnen afhænger af implementeringen og bør testes på din faktiske side, inklusive dens scripts og side layouts. Conzent dokumenterer en banner script indlæsningstid under 50 ms, men det er ikke en garanti for hver konfiguration eller side. Test layout stabilitet såvel som indlæsning, og bekræft, at valgfri trackere forbliver blokeret, indtil det relevante samtykke gives.
Hvad sker der, hvis en besøgende ændrer deres cookie-samtykke senere?
En præferencegrænseflade bør lade besøgende vende tilbage og opdatere deres valg. Din side bør derefter anvende den seneste valg til de relevante teknologier og samtykkesignaler. For eksempel, hvis nogen trækker et tidligere analysevalg tilbage, skal du teste, at den tilknyttede adfærd ændrer sig i stedet for kun at stole på den opdaterede etiket. Tjek, at gemte præferencer og samtykkeoptegnelser også afspejler besøgendes seneste valg.
Giver IAB TCF granulært cookie-samtykke af sig selv?
Nej. IAB TCF understøtter ramme-niveau leverandør- og formålssignaler, mens din hjemmesides grænseflade forklarer sin egen behandling i et sprog, besøgende kan forstå. Conzent er revideret som IAB CMP #446 og understøtter IAB TCF v2.4, herunder v2.3 og v2.2. Ramme støtte erstatter ikke klart grænsefladedesign eller gennemgang af de juridiske forpligtelser, der gælder for din side.