
Granulära alternativ för cookie-samtycke: En praktisk guide till tydligare val
Vad om tydligare cookieval innebar färre växlar, inte fler? Granulära cookie-samtyckealternativ fungerar bäst när varje val motsvarar ett tydligt syfte, som analys eller annonsering, istället för att be besökare att bestämma om varje cookie individuellt. En enda acceptans- eller avvisningsknapp kan dölja meningsfulla skillnader. Ett gränssnitt som är överfullt med kontroller kan lika lätt fördunkla dem.
Utmaningen är att ge människor användbar kontroll utan att göra besluten svårare att förstå. Cookie-kategorier, behandlingssyften och leverantörsval är relaterade, men de är inte utbytbara. Börja med att bestämma vilka skillnader som är viktiga för besökarna, och presentera sedan dessa val på ett enkelt språk.
Denna guide förklarar vad granulärt samtycke betyder i praktiken, hur man väljer en lämplig detaljnivå och hur man dokumenterar och förbättrar de val som ditt gränssnitt presenterar. Du kommer att jämföra vanliga kontrollmetoder och lära dig hur testning och samtyckesregister kan stödja en mer transparent process. Conzent tillhandahåller implementeringsinfrastruktur, inklusive en granskad IAB TCF v2.4 samtyckesplattform, men inget gränssnitt kan lova efterlevnad på egen hand.
Viktiga punkter
- Bygg granulära cookie-samtyckealternativ kring tydliga syften och de teknologier din webbplats faktiskt använder, istället för att kopiera en generell kategorilista.
- Välj rätt detaljnivå: en enkel sammanfattning, kategorikontroller eller leverantörsnivåval, baserat på vad besökarna behöver förstå.
- Använd en femstegsprocess för att gå från en teknologiinventering till en pågående granskning, och testa att samtyckesvalen fungerar som avsett.
- Behåll en tidsstämplad registrering av besökares val, inklusive relevanta kategori- och samtyckessträngdetaljer, för att stödja din dokumentationsprocess.
- Utforska hur Conzents anpassningsbara banner, med 9 layouter, mörka och ljusa teman, och 86 stödda språk, kan stödja ett tydligt samtyckesgränssnitt.
Vad granulära cookie-samtyckealternativ faktiskt låter besökare välja
En samtyckesskärm bör hjälpa besökare att förstå vad de går med på, inte få dem att avkoda en teknisk inventering. En enda "Acceptera allt"-kontroll är snabb, men den visar inte om någon går med på analys, personlig annonsering eller en annan distinkt användning. Mer detalj kan göra valen tydligare, förutsatt att gränssnittet förklarar dem på ett språk som människor kan använda.
Granulärt cookie-samtycke är en gränssnittsmetod som låter besökare göra distinkta val om specifika syften för behandling av information. Det betyder inte att visa en växel för varje cookie. En bekant HTTP-cookie är ett sätt för en webbplats att lagra eller få åtkomst till information, men en besökares meningsfulla beslut handlar vanligtvis om vad den informationen används till.
Granulärt samtycke kontra ett allmänt val
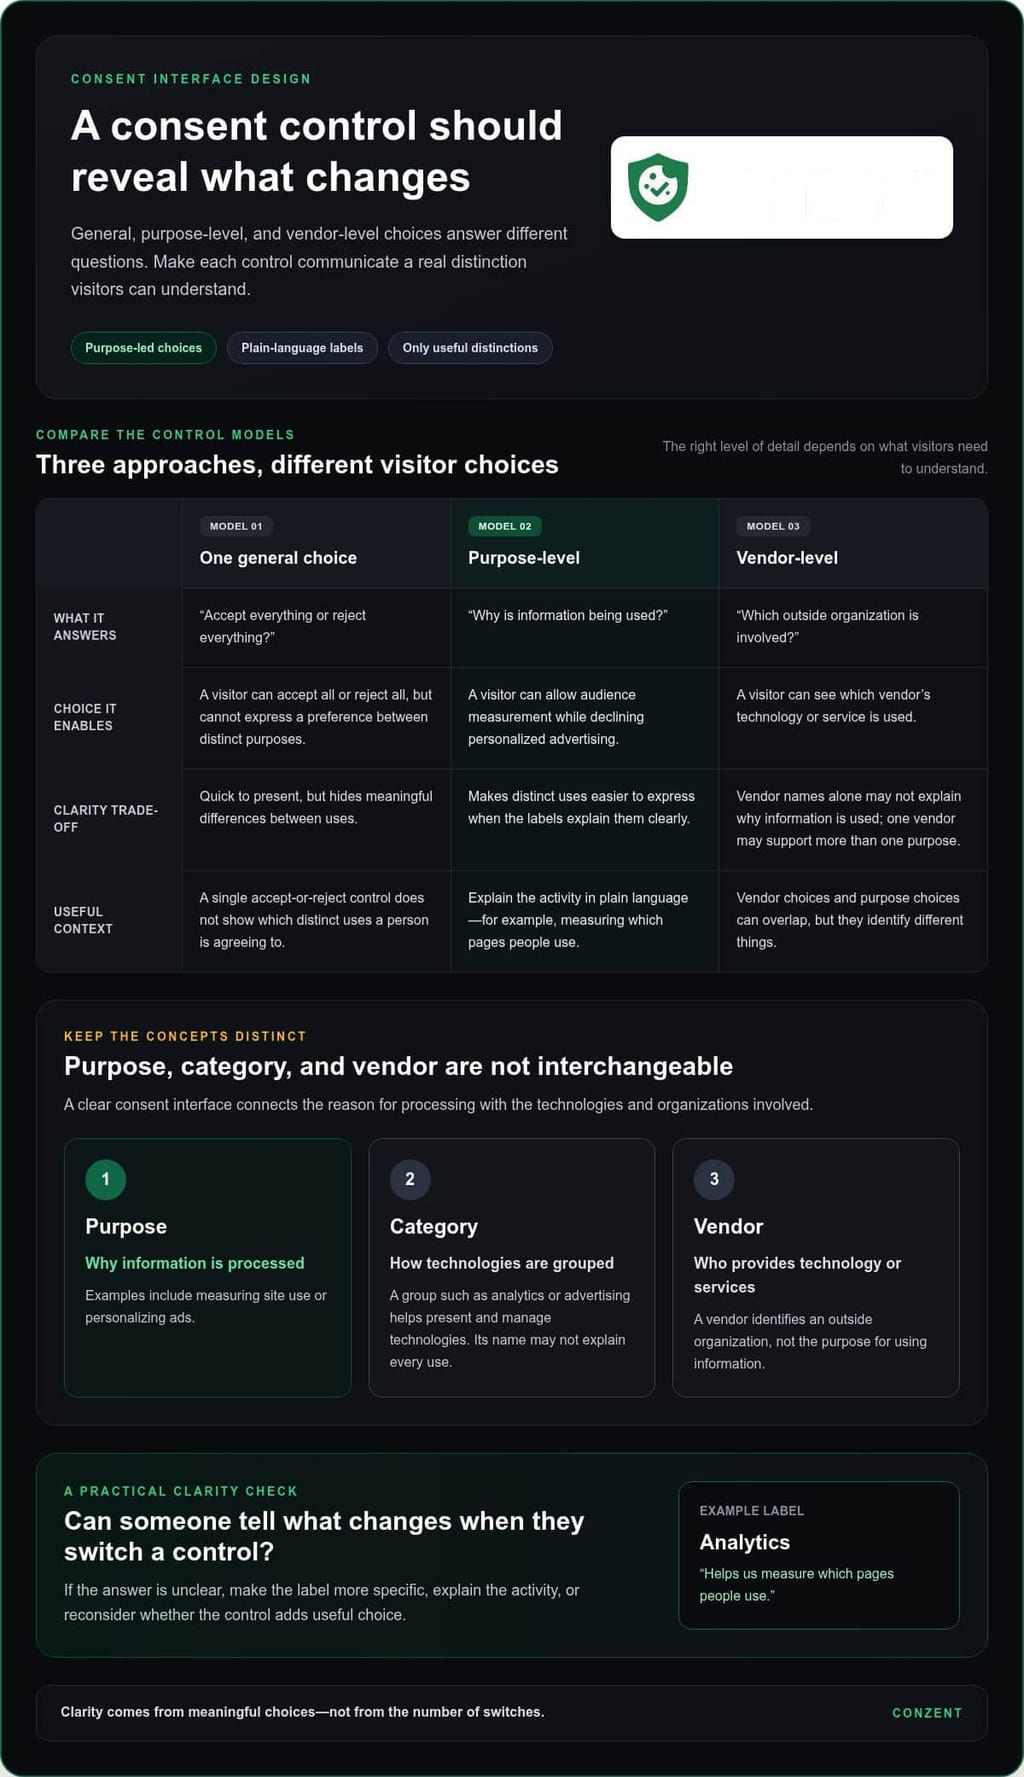
Syftesnivåval hjälper besökare att förstå vad det innebär att acceptera eller avvisa ett alternativ. Till exempel kan en inställningspanel låta någon tillåta publikmätning medan de avvisar personlig annonsering. En allmän kontroll döljer den skillnaden: besökare kan acceptera allt eller avvisa allt, men kan inte uttrycka en preferens mellan dessa syften.
Använd ett enkelt test: kan någon berätta vad som ändras när de växlar en kontroll? Om etiketten säger "Analys", förklara aktiviteten på ett enkelt språk, som att mäta vilka sidor människor använder. Anta inte att varje webbplats behöver samma kategorier. Bygg strukturen kring webbplatsens teknologier och dokumenterade användningar.
Syfte, cookiekategori och leverantör är olika begrepp
Ett syfte beskriver varför information behandlas. "Mäta webbplatsanvändning" eller "personalisera annonser" ger besökare mer sammanhang än en teknisk etikett ensam. En cookiekategori, som analys eller annonsering, grupperar teknologier för presentation och hantering, men kategorinamnet förklarar inte nödvändigtvis varje användning inom den. En kategori kan täcka flera teknologier, och en teknologis namn kanske inte gör dess syfte uppenbart.
En leverantör är ett separat lager: en extern organisation vars teknologi eller tjänster används på webbplatsen. En leverantörsnivåkontroll identifierar vem som är involverad; en syftesnivåkontroll identifierar varför informationen används. Dessa vyer kan överlappa. En leverantör kan stödja mer än ett syfte, så att presentera leverantörernas namn ensam kanske inte förklarar de val som besökarna gör.
Håll gränssnittet fokuserat på skillnader som hjälper människor att besluta. För varje föreslagen kontroll, fråga: vilket syfte beskriver det, vilka webbplatsteknologier stöder det, och kan etiketten förklara valet utan specialisttermer? Om två kontroller leder till samma praktiska resultat, kan separata växlar öka ansträngningen utan att öka tydligheten. Om en kontroll sammanför orelaterade användningar, kanske besökare inte vet vad de accepterar.
Tydlig gränssnittsdesign stödjer en noggrann samtyckeprocess, men den löser inte juridiska frågor på egen hand. De lämpliga syftena, kategorierna och kontrollerna beror på webbplatsens faktiska behandling och tillämpliga krav. Dokumentera dessa beslut, och gör sedan de besökarvänliga valen som matchar dem. Tydlighet handlar inte om antalet växlar. Det handlar om huruvida varje val kommunicerar en verklig, förståelig skillnad.
Hur man strukturerar cookie-samtyckeskategorier kring tydliga syften
Bygg kategorier från webbplatsens faktiska teknologier och dokumenterade användningar, inte en mall kopierad från en annan webbplats. En användbar kategorimodell kopplar varje teknologi till den tjänst den stöder, anledningen till att den behandlar information och det besökarvänliga valet som kontrollerar den. Detta ger ditt team en spårbar grund för gränssnittet och hjälper till att förhindra att orelaterade aktiviteter sammanförs under en vag etikett.
Kartlägg spårare till deras syften innan du designar kontroller
Börja med en inventering av cookies och andra spårningsteknologier. Registrera var varje förekommer, vilken tjänst den är kopplad till, vad den gör och vilket syfte den stöder. En automatisk skanning kan hjälpa till att identifiera teknologier, men behandla resultaten som en utgångspunkt. Till exempel kan en skanning upptäcka en analyscookie; ditt team måste fortfarande bekräfta var den körs och hur webbplatsen använder den resulterande informationen.
Conzents automatisk skanning använder en databas med över 50 000 kända cookies för att göra upptäckten mer systematisk. Upptäckten är dock inte ett juridiskt beslut. Kontrollera fynden mot din webbplatskonfiguration och dokumentera din resonemang. En cookies namn eller tekniska funktion ensam fastställer inte dess juridiska grund eller avgör vilken kategori den tillhör.
Skriv kategorietiketter som besökare kan förstå
Översätt interna termer till korta, direkta etiketter. "Publikmätning" är mer användbart än ett internt systemnamn; en kort beskrivning kan förklara att det hjälper dig att förstå vilka sidor besökarna använder. Håll formuleringen konsekvent mellan banner sammanfattningen och detaljerade inställningar. En kontroll bör inte ändra betydelse när någon rör sig genom gränssnittet.
För varje föreslagen kategori, svara på tre frågor: vilket syfte täcker det, varför används de associerade teknologierna, och vad kommer besökarens val att påverka? Om svaret kombinerar orelaterade aktiviteter, dela kategorin eller förbättra dess förklaring. Om det beskriver samma aktivitet två gånger, förenkla det.
Dela nödvändiga webbplatsfunktioner från valfria syften endast när den skillnaden stöds av webbplatsens juridiska grund och relevanta krav. Klassificera inte en teknologi som nödvändig bara för att ditt team anser att den är användbar. Jurisdiktion och kontext kan spela roll, så använd Conzents GDPR-efterlevnadsguide som implementeringskontext, inte som en ersättning för att granska reglerna som gäller för din webbplats.
Koppla sedan varje valfri kontroll till de teknologier den styr och eventuella nedströms signaler de utlöser. Om någon avvisar ett syfte, bör de relaterade teknologierna och integrationerna respektera det valet. Håll en kartläggningspost bredvid gränssnittskopian så att en förändring av ett verktyg, en tjänst eller ett syfte utlöser en granskning av den berörda kontrollen.
Den strukturen gör granulära cookie-samtyckealternativ meningsfulla utan att multiplicera växlar för sin egen skull. Conzent stödjer IAB TCF v2.4 och är granskad som IAB CMP #446; detta tekniska stöd avgör inte din webbplats juridiska grund. Om du bedömer samtyckesinfrastruktur för den modell du har designat, granska Conzents plattformsalternativ.
Jämför samtyckesgränssnittsalternativ utan att lägga till onödiga växlar
En användbar gränssnitt ger besökare tillräckligt med information för att göra ett val utan att förvandla bannern till en teknisk katalog. Rätt detaljnivå beror på de syften din webbplats stöder och de val besökarna behöver göra. Jämför metoder efter hur väl de förklarar dessa val, inte efter hur många kontroller de visar.
| Gränssnittsmetod | Tydlighet | Besökarens ansträngning | Implementeringsbehov | Lämpliga användningsfall |
|---|---|---|---|---|
| Kort sammanfattningsvy | Snabb översikt, men begränsad detalj | Låg vid första anblicken | Tydlig sammanfattningstext och en väg till inställningar | En enkel första vy som länkar till mer fullständiga val |
| Kategoribaserad preferenspanel | Visar val efter syfte eller kategori | Moderat, beroende på antalet och formuleringen av kontroller | Kategorier kartlagda till faktiska webbplatsteknologier och användningar | Webbplatser som behöver distinkta val utan att lista varje cookie |
| Leverantörsnivåkontroller | Identifierar deltagande leverantörer, men kan kräva mer förklaring | Högre när besökare står inför en lång leverantörslista | Leverantörsinformation och relaterade ramverkssignaler | Annonsinställningar där leverantörsnivåval är relevanta |
Dessa metoder kan fungera tillsammans. En kort första vy kan länka till kategorinställningar, med mer detaljerad leverantörsinformation tillgänglig där det tjänar ett verkligt behov. Fler växlar skapar inte automatiskt mer meningsfull kontroll. Om två växlar ger samma resultat, eller deras etiketter inte förklarar vad som ändras, kan extra kontroller överväldiga besökarna snarare än att hjälpa dem.
När kategorinivåkontroller är den praktiska utgångspunkten
Kategorikontroller kan erbjuda meningsfulla val utan att lista varje cookie individuellt. Håll den första vyn fokuserad på de huvudsakliga besluten, och använd sedan expanderbara förklaringar för att visa vilka aktiviteter och teknologier som ligger bakom varje kategori. Detta håller gränssnittet läsbart samtidigt som det bevarar tillgången till detaljer. Kategorierna måste fortfarande återspegla webbplatsens faktiska syften och tillämpliga krav, inte en generell mall.
När detaljerade leverantörsval kan vara relevanta
Vissa annons-ekosystem involverar flera leverantörer och ramverksnivåinformation. Den detaljen tjänar en annan funktion än webbplatsens egna kategorier på enkelt språk. En webbplats kan märka en kontroll efter syfte, medan ett samtyckesramverk registrerar signaler kopplade till leverantörer och standardiserade syften. Presentera inte dessa signaler som om de var identiska med webbplatsens egna kategorietiketter.
Conzent stödjer granskad IAB TCF v2.4, inklusive v2.3 och v2.2. IAB Transparency & Consent Framework (TCF) tillhandahåller ett standardiserat sätt att kommunicera samtycke och relaterade signaler inom deltagande annons-ekosystem. Det är ett tekniskt ramverk, inte en ersättning för tydlig formulering eller en bestämning av din webbplats juridiska grund. Conzents IAB TCF-guide förklarar ramverksnivåkontexten.
Börja med det enklaste gränssnittet som kommunicerar de val din webbplats behöver presentera. Lägg till detaljer på leverantörsnivå när det hjälper besökare att förstå eller hantera ett distinkt val, inte bara för att få inställningspanelen att se mer granulär ut. Målet är kontroll som människor kan förstå och använda.
Implementera granulära cookie-samtyckealternativ i fem praktiska steg
Omvandla din kategorimodell till ett fungerande, testbart samtyckesflöde. Dessa fem steg kopplar samman vad webbplatsen gör med vad besökare ser och vad dina system hedrar.
- Inventera teknologier. Lista cookies, skript, taggar och anslutna tjänster som används på hela webbplatsen. Notera var varje körs och vem som hanterar det. Använd skanning för att stödja upptäckten, och verifiera sedan fynden mot den aktuella konfigurationen.
- Kartlägg varje teknologi till ett syfte. Registrera varför den behandlar information och vilket besökarval som bör kontrollera den. Flagga oklara användningar för granskning istället för att tilldela dem till en bekväm kategori.
- Designa gränssnittet. Skriv korta etiketter och beskrivningar, koppla sedan varje kontroll till de teknologier och nedströms signaler den styr. Gör de tillgängliga valen tydliga både i bannern och preferensinställningarna.
- Testa hela flödet. Verifiera att valfria skript förblir blockerade tills relevant samtycke ges. Inkludera ett test där bannern misslyckas med att ladda. Bekräfta att valfria skript förblir blockerade i det tillståndet, snarare än att behandla en saknad banner som tillstånd.
- Granska och uppdatera. Kontrollera inventeringen och kontrollerna när du lägger till eller ändrar ett skript, en tjänst eller ett syfte. Tilldela någon att granska ändringar så att gränssnittet och den tekniska beteendet inte glider isär.
Testa valet, bannern och samtyckessignalerna
Genomför acceptans-, avvisnings- och preferenssparande vägar på olika enheter och sidstatusar. Ändra ett sparat val och verifiera att de relevanta skripten och signalerna svarar som avsett. Om din webbplats använder Googles tjänster, kontrollera att samtyckessignalerna återspeglar besökarnas val. Conzents Google Consent Mode v2-guide förklarar signaleringskontexten.
Behåll en registrering av testresultat, inklusive det val som gjordes, sidan eller statusen som testades, och om de förväntade skripten kördes. Detta gör det lättare att reproducera fel och ger teamet en tydlig grund för retesting efter uppdateringar.
Använd testning och register för att förbättra upplevelsen
Samtyckesloggar kan skapa en tidsstämplad revisionsspår av besökares val. Register kan inkludera en pseudonymiserad IP-adress, land, vald kategori och TCF-sträng. Använd dessa detaljer för att förstå vad som registrerades och när; behandla inte en logg som bevis på att gränssnittet eller den juridiska grunden är korrekt.
Conzents anpassningsbara banner låter team testa ändringar av text, layout och presentation. Dess cookie-bannerfunktioner ger en praktisk utgångspunkt för att forma dessa kontroller. A/B-testning kan jämföra design, formulering och layout, men håll valen tydliga och jämförbara i varje version.
Använd kvalificerad juridisk rådgivning för att granska jurisdiktionsspecifika tolkningar och din webbplats juridiska grund. Samtyckesinfrastruktur stödjer implementering; det är inte juridisk representation eller en garanti för efterlevnad. För att jämföra de tillgängliga plattformsplanerna för din implementering, granska Conzents prissättningsalternativ.
Hur Conzent stödjer tydligt, granulärt cookie-samtycke
Tydliga val behöver mer än välformulerade etiketter. De behöver implementeringsinfrastruktur som kopplar bannern till de teknologier den kontrollerar, registrerar besökarnas val och hjälper team att granska hur gränssnittet fungerar. Conzent sammanför dessa funktioner, men det tillhandahåller inte juridisk rådgivning eller garanterar efterlevnad. Dina syften och samtyckesinställningar måste fortfarande återspegla din webbplats och de krav som gäller för den.
Den anpassningsbara bannern erbjuder 9 layouter, mörka och ljusa teman, och 86 stödda språk. Team kan forma dess presentation kring de val de har definierat, istället för att tvinga besökare genom en tät lista av tekniska detaljer. Den flexibiliteten stödjer användbara granulära cookie-samtyckealternativ, medan syfteskartläggning och juridisk granskning förblir grunden för att avgöra vad dessa alternativ ska vara.
Koppla samtyckesval till skanning och revisionsregister
Conzents automatisk skanning upptäcker och kategoriserar cookies och spårare med hjälp av en databas med över 50 000 kända cookies. Behandla skanningsresultat som operationell input: granska dem mot din live-webbplats, bekräfta vad varje teknologi gör och koppla den till syftet och kontrollen du har dokumenterat. En skanning stödjer upptäckten; den kan inte avgöra dina juridiska skyldigheter eller bestämma vilken juridisk grund som gäller.
Samtyckesloggar ger en revisionsspår av besökares val. De har en konfigurerbar treårig standardlagringsperiod och stödjer CSV-export, vilket ger team ett sätt att granska och behålla register för sina processer. Loggning hjälper till att visa vad som registrerades; det bevisar inte att bannertexten, kategoristrukturen eller den underliggande juridiska bedömningen är korrekt. Håll dessa beslut dokumenterade separat och återbesök dem när din webbplats förändras.
Conzent stödjer också samtycke A/B-testning och intäktsanalys. Testning kan hjälpa team att jämföra bannerdesign, text och layout, medan analys kan hjälpa dem att bedöma samtyckets relation till intäkter. Håll besökarnas val tydliga i varje version. En designändring bör inte dölja en kontroll eller sudda ut vad ett val betyder.
Välj en distributionsväg som passar ditt team
Conzent stödjer granskad IAB TCF v2.4 och är IAB CMP #446, med stöd för v2.3 och v2.2. Detta tillhandahåller teknisk infrastruktur för team som använder ramverket; det är inte en ersättning för juridisk granskning eller ett löfte om att en viss konfiguration uppfyller varje tillämpligt krav.
Plattformen är öppen källkod under Apache 2.0-licensen. Team kan använda den hanterade molnplattformen eller självhosta infrastrukturen gratis, med obegränsade webbplatser och sidvisningar. Dessa är olika distributionsvägar för att driva samtyckesplattformen. Välj baserat på hur ditt team vill hantera sin implementering, och håll sedan ansvaret för webbplatsens val, testning och granskning tydligt.
För att bedöma vilken setup som passar din samtyckesarbetsflöde, jämför Conzent-planer och distributionsalternativ.
Gör samtyckesval till en del av din pågående praxis
Ditt samtyckesgränssnitt bör inte vara en engångsinställning. När din webbplats förändras, återbesök om varje val fortfarande återspeglar hur information används och om besökare fortfarande kan förstå vad de väljer. Behandla tydligt samtycke som en pågående praxis, med en namngiven ägare och en enkel process för att granska förändringar.
Detta tillvägagångssätt håller granulära cookie-samtyckealternativ kopplade till verkliga beslut, inte bara en samling inställningar. Börja med de val som dina besökare behöver göra, och välj sedan implementeringsinfrastruktur som passar hur ditt team vill hantera dem.
Jämför Conzent-planer och distributionsalternativ för att hitta en praktisk lösning för ditt samtyckesarbetsflöde. Tydligare val börjar med en tydlig process: kartlägg din webbplats syften, koppla varje kontroll till de teknologier den styr, och granska inställningen när din webbplats förändras.
Vanliga frågor
Är granulärt cookie-samtycke nödvändigt enligt GDPR?
Inte varje cookie kräver automatiskt samtycke enligt GDPR. Den lämpliga metoden beror på vilken information som behandlas, syftet, den juridiska grunden och andra regler som gäller för din webbplats. Till exempel kan en teknologi som används för en funktion väcka olika frågor än en som används för annonsering. Kartlägg den faktiska behandlingen istället för att förlita dig på en banner-mall, och sök kvalificerad juridisk rådgivning om dina specifika omständigheter.
Kan besökare avvisa vissa cookie-kategorier och acceptera andra?
Ja. Kategorinivåkontroller kan låta besökare acceptera ett syfte och avvisa ett annat när kategorierna återspeglar webbplatsens faktiska användningar. Till exempel kan någon tillåta publikmätning medan de avvisar personlig annonsering. De tillgängliga granulära cookie-samtyckealternativen bör matcha webbplatsens teknologier och juridiska grund. Dessa val är inte desamma som leverantörsnivåsignaler, och det finns ingen enskild kategorimodell som passar varje webbplats.
Hur många cookie-samtyckealternativ bör en webbplats erbjuda?
Det finns inget universellt antal som fungerar för varje webbplats. Erbjud tillräckligt med distinkta val för att förklara meningsfulla syften, men skapa inte godtyckliga växlar som gör inställningarna svårare att använda. Börja med en aktuell inventering av spårare och den behandling varje stöder. Använd sedan etiketter som besökare kan förstå. Om två kontroller inte representerar distinkta val, kan det vara tydligare att kombinera dem.
Vad är skillnaden mellan granulärt samtycke och cookie-kategorier?
Cookie-kategorier grupperar teknologier eller aktiviteter; granularitet beskriver huruvida besökare kan göra distinkta val mellan dem. En kategori som analys kan stödja ett separat val om den representerar ett tydligt syfte på webbplatsen. Men en etikett ensam gör inte valet meningsfullt. Dokumentera vilka teknologier varje kategori täcker, vilket syfte de tjänar, och hur besökarens val påverkar dem.
Kan en cookie-banner erbjuda granulära val utan att sakta ner en webbplats?
Det kan den, men prestandan beror på implementeringen och bör testas på din faktiska webbplats, inklusive dess skript och sidlayouter. Conzent dokumenterar en banner-skriptladdningstid under 50 ms, men det är ingen garanti för varje konfiguration eller sida. Testa layoutstabilitet såväl som laddning, och verifiera att valfria spårare förblir blockerade tills relevant samtycke ges.
Vad händer om en besökare ändrar sitt cookie-samtycke senare?
En preferensgränssnitt bör låta besökare återvända och uppdatera sina val. Din webbplats bör sedan tillämpa det senaste valet på de relevanta teknologierna och samtyckessignalerna. Till exempel, om någon drar tillbaka ett tidigare analysval, testa att det associerade beteendet förändras snarare än att förlita sig på den uppdaterade etiketten ensam. Kontrollera att sparade preferenser och samtyckesregister också återspeglar besökarens senaste val.
Ger IAB TCF granulärt cookie-samtycke av sig själv?
Nej. IAB TCF stöder ramverksnivåleverantörs- och syftes-signaler, medan din webbplats gränssnitt förklarar sin egen behandling på ett språk som besökare kan förstå. Conzent är granskad som IAB CMP #446 och stödjer IAB TCF v2.4, inklusive v2.3 och v2.2. Ramverksstöd ersätter inte tydlig gränssnittsdesign eller granskning av de juridiska skyldigheter som gäller för din webbplats.