
Benutzerfreundliche Cookie-Zustimmung Beispiele: Konforme UX-Muster für 2026
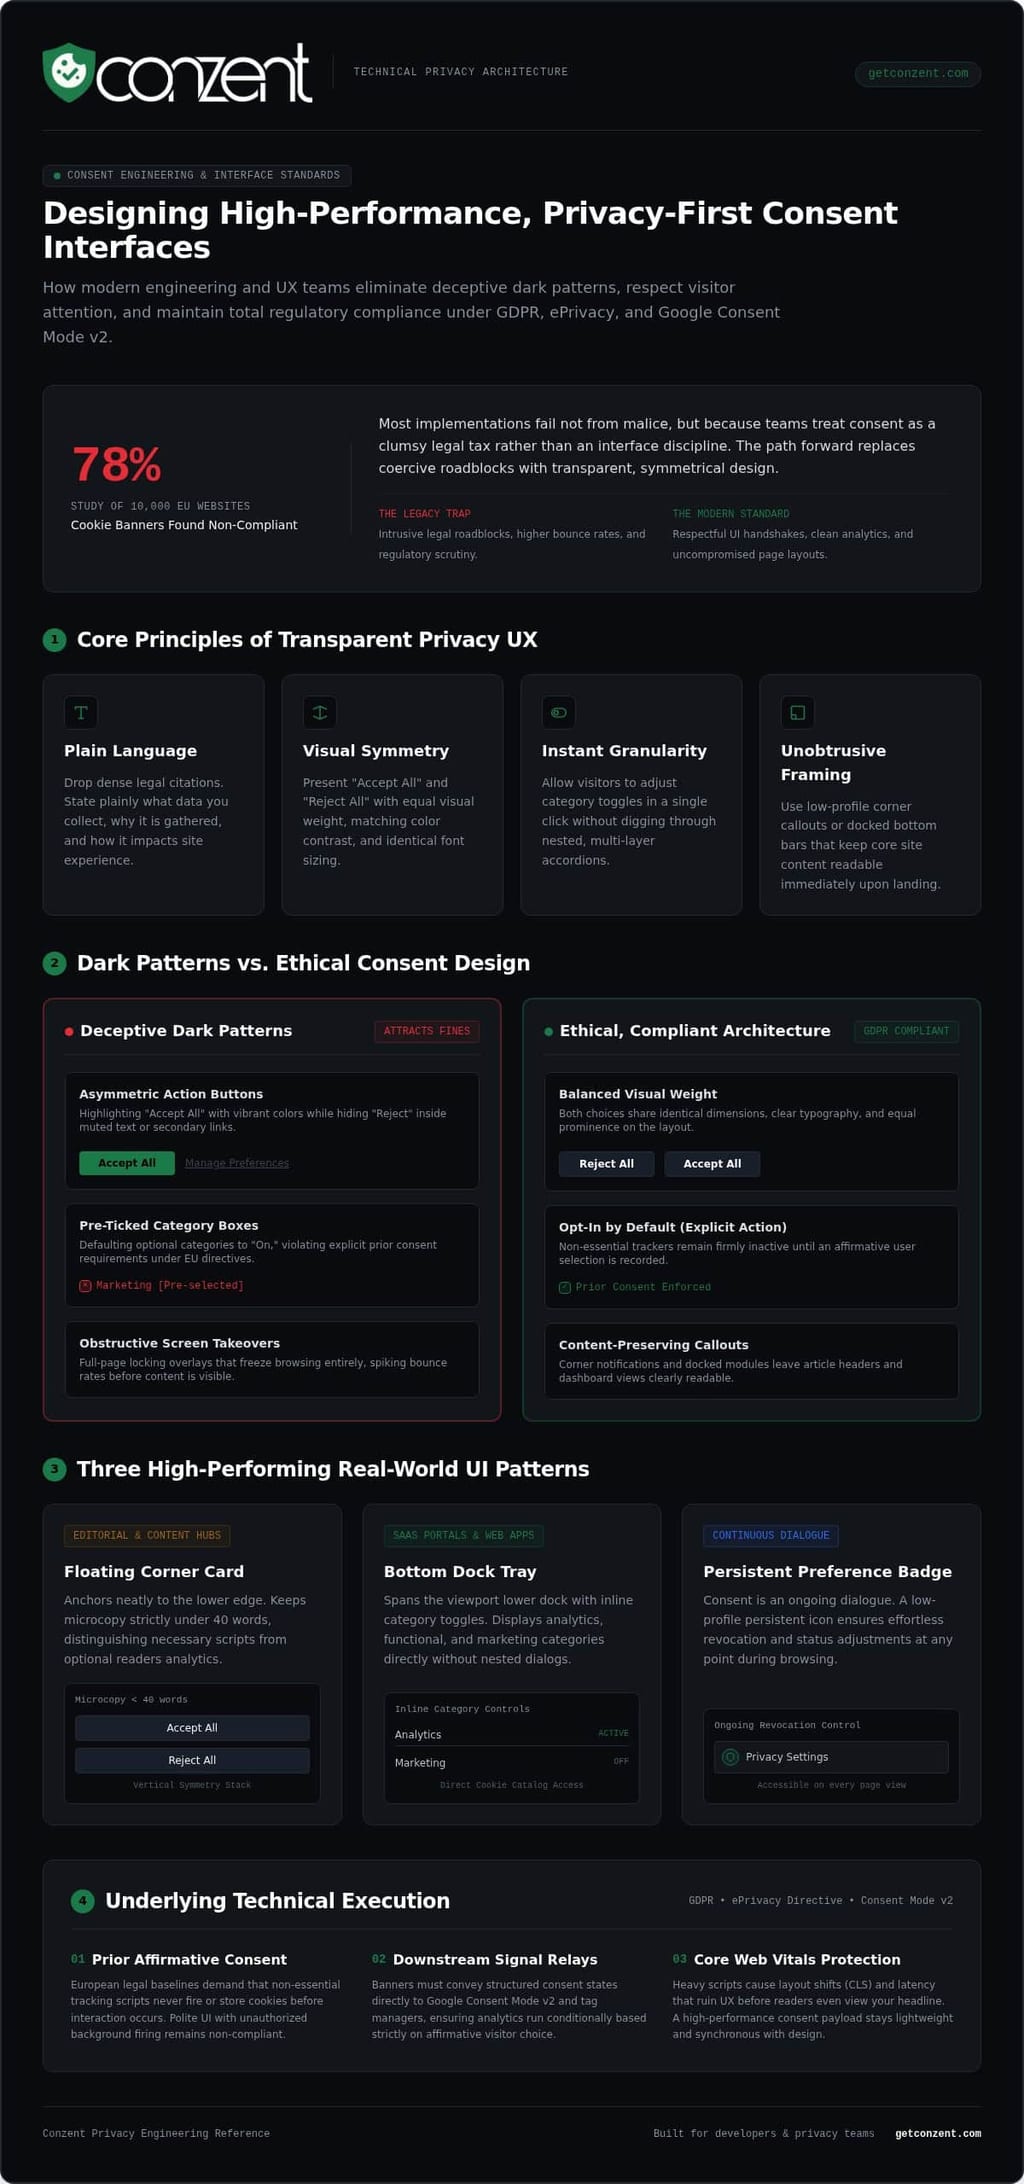
Eine Studie aus dem Jahr 2025 über 10.000 EU-Websites ergab, dass 78 % ihrer Cookie-Banner nicht konform waren. Die meisten Teams scheitern nicht aus Bosheit; sie scheitern, weil die Zustimmung als unbeholfene rechtliche Steuer und nicht als Schnittstellendisziplin behandelt wird. Wenn Sie klobige Überlagerungen, die Besucher entfremden, fürchten, sind Sie nicht allein. Sie sollten nicht zwischen aufdringlichen Bannern, die die Absprungraten erhöhen, und regulatorischen Geldstrafen von Datenschutzbehörden wählen müssen. Praktische, benutzerfreundliche Beispiele für Cookie-Zustimmungen zeigen, dass die Achtung der Privatsphäre der Besucher Ihr Webdesign verbessern kann, anstatt es zu brechen.
Echte Compliance bedeutet Klarheit, nicht Zwang. In diesem Leitfaden entdecken Sie umsetzbare, benutzerfreundliche Beispiele für Cookie-Zustimmungen, die die Privatsphäre der Nutzer respektieren, die regulatorische Compliance aufrechterhalten und Analysen schützen. Wir überprüfen transparente Schnittstellenmuster, erläutern, wie man irreführende dunkle Muster beseitigt, und geben einen Ausblick auf wesentliche technische Setups wie Google Consent Mode v2 und IAB TCF v2.3, damit Ihre Ingenieur- und Designteams mit vollem Vertrauen vorankommen können.
Wichtige Erkenntnisse
- Verstehen Sie den Unterschied zwischen aufdringlichen rechtlichen Hürden und ethischen, datenschutzorientierten Schnittstellen, die die Aufmerksamkeit der Besucher respektieren.
- Erforschen Sie praktische, benutzerfreundliche Beispiele für Cookie-Zustimmungen, die zeigen, wie Eckaufrufe und saubere Präferenzzentren die Nutzererfahrung auf der Website intakt halten.
- Identifizieren Sie irreführende dunkle Muster wie asymmetrische Schaltflächen und vorab angekreuzte Kästchen, die von Regulierungsbehörden genau unter die Lupe genommen werden.
- Entdecken Sie, wie A/B-Tests zur Zustimmung und Analysen zur Umsatzwirkung Ihnen helfen, die Opt-in-Raten zu optimieren, ohne Ihr Publikum zu manipulieren.
- Schaffen Sie eine dauerhafte technische Grundlage, die Ihre Schnittstellenauswahl mit Google Consent Mode v2 und IAB TCF v2.3 in Einklang bringt.
Was definiert eine benutzerfreundliche Cookie-Zustimmungserfahrung?
Die meisten Cookie-Banner scheitern, weil sie die Privatsphäre als Compliance-Hürde und nicht als Produktmerkmal behandeln. Eine echte datenschutzorientierte Schnittstelle respektiert die Aufmerksamkeit der Besucher. Sie präsentiert klare Sprache, reibungslose Entscheidungen und visuelle Balance, die zu Ihrem Layout passt. Anstatt Besucher hinter undurchsichtigen rechtlichen Wänden zu fangen, klären effektive Designs, wie Daten die Erfahrung vor Ort unterstützen. Während Suchende, die nach benutzerfreundlichen Beispielen für Cookie-Zustimmungen suchen, oft ausschließlich auf Farben und Schaltflächenstile fokussiert sind, geht echte Benutzerfreundlichkeit viel tiefer. Sie überbrückt saubere Benutzeroberflächenmuster mit strenger Datenverwaltung.
Der Unterschied zwischen Compliance-orientierter und datenschutzorientierter UX ist einfach. Compliance-orientierte Teams tun das Nötigste, um Geldstrafen zu vermeiden, und setzen oft störende Wände ein, die die Aufgaben der Leser stören. Datenschutzorientierte Teams betrachten die Zustimmung als einen Handschlag. Indem Sie klar erklären, was Cookies sind und warum bestimmte Tracker aktiv sind, bauen Sie Markenwert auf, während Sie saubere, zugestimmte Analysedaten sammeln.
Kernprinzipien der transparenten Datenschutz-UX
Saubere Zustimmungsoberflächen basieren auf vier grundlegenden Designentscheidungen:
- Einfachheit der Sprache: Vermeiden Sie dichte rechtliche Zitationen. Erklären Sie klar, welche Daten Sie sammeln und warum.
- Visuelle Symmetrie: Präsentieren Sie die Schaltflächen "Alle akzeptieren" und "Alle ablehnen" mit gleichem visuellem Gewicht, Farbkontrast und Schriftgröße.
- Instantanität der Granularität: Lassen Sie Besucher die Kategoriewechsel mit einem einzigen Klick anpassen, ohne durch verschachtelte Akkordeons zu navigieren.
- Unauffällige Rahmung: Verwenden Sie unauffällige Eckaufrufe oder angedockte Leisten, die den Kerninhalt der Website sofort lesbar halten.
Die technische Basislinie: DSGVO, ePrivacy und Zustimmungsmodus
Ein Banner kann nicht benutzerfreundlich sein, wenn der zugrunde liegende Code betrügt. Europäische Vorschriften wie die ePrivacy-Richtlinie und die DSGVO verlangen vorherige, ausdrückliche Zustimmung. Nicht wesentliche Skripte dürfen keine Cookies setzen, bevor ein Besucher eine positive Entscheidung trifft. Wenn Ihre Schnittstelle höflich aussieht, aber im Hintergrund Drittanbieter-Tracking-Pixel auslöst, bleibt sie rechtswidrig. Zu verstehen, wie DSGVO-Compliance-Rahmen die Standards für die Datenerhebung regeln, hilft den Ingenieurteams, die ordnungsgemäße bedingte Tag-Ausführung zu implementieren.
Die nachgelagerte Integration ist ebenso wichtig. Das Banner muss Echtzeit-Zustimmungssignale direkt an Dienste wie Google Consent Mode v2 und Tag-Manager übermitteln. Die Skriptlast selbst muss leichtgewichtig bleiben. Überladene Zustimmungs-Widgets zerstören die Core Web Vitals und verursachen Layoutverschiebungen, die Benutzer frustrieren, bevor sie überhaupt Ihre Überschrift lesen. Echte Benutzerfreundlichkeit erfordert leichten Code, der synchron mit ehrlichem, symmetrischem Schnittstellendesign läuft. Diese Disziplin definiert die besten benutzerfreundlichen Cookie-Zustimmungsexemplare im Web heute.
Echte Beispiele für leistungsstarke, benutzerzentrierte Cookie-Banner
Cookie-Banner müssen nicht wie störende Systembenachrichtigungen aussehen. Wenn Sie die Zustimmungsmechanik an die Architektur Ihrer Plattform anpassen, wird rechtliche Klarheit zu einer Erweiterung des Produktdesigns. Ein Schnittstellenmuster passt nicht zu jedem digitalen Asset. Eine redaktionelle Veröffentlichung erfordert minimale Reibung für Leser, während eine Multi-Vendor-E-Commerce-Plattform granularere Anbieterentscheidungen unter der DSGVO und der ePrivacy-Richtlinie benötigt. Die Überprüfung funktionaler, benutzerfreundlicher Beispiele für Cookie-Zustimmungen zeigt, wie strukturelle Absichten die effektive UI-Ausführung diktieren.
Die schwebende Eckkarte: Minimale Ablenkung für Inhaltsseiten
Inhaltszentren und digitale Publikationen setzen auf schnelles Lesen. Schwebende Eckkarten verankern sich ordentlich an der unteren linken oder rechten Kante des Viewports. Wichtige Mikrotexte bleiben unter 40 Wörtern und unterscheiden klar zwischen notwendigen Betriebsskripten und optionalen Leseranalysen. Das Layout verwendet vertikales Stapeln: "Alle akzeptieren" sitzt direkt über "Alle ablehnen" mit identischem Padding, Border-Radius und lesbaren Kontrastverhältnissen. Leser sehen sofort, dass das Ablehnen nur einen Tipp erfordert und den Lesefluss bewahrt, ohne die Überschriften der Artikel zu verdecken.
Die untere Dockleiste: Klare Governance für Webanwendungen
SaaS-Portale und transaktionsintensive Schnittstellen erfordern eine besondere Layoutbehandlung. Eine untere Dockleiste erstreckt sich über die Breite des unteren Viewports und bietet ausreichend Platz, um Inline-Kategoriewechsel anzuzeigen, ohne ein verschachteltes Modal zu starten. Benutzer können Analysen, funktionale und Marketingkategorien direkt aus der Hauptansicht umschalten. Ein persistenter sekundärer Textlink führt direkt zu einem durchsuchbaren Cookie-Katalog und gewährleistet Transparenz, ohne während komplexer Dashboard-Aufgaben wertvollen Bildschirmplatz zu beanspruchen.
Das persistente Präferenzabzeichen: Mühelose Widerrufskontrolle
Zustimmung ist ein fortlaufender Dialog, keine einmalige Transaktion. Europäische Behörden verlangen strikt, dass der Widerruf der Zustimmung ebenso mühelos sein muss wie die Gewährung. Um dies zu erreichen, setzen Sie ein dezentes schwebendes Schild oder ein Schlossabzeichen ein, das nach der ersten Wahlabgabe in der Bildschirmecke verankert ist. Ein Klick auf diesen persistierenden Auslöser öffnet sofort die Präferenzschublade, sodass Besucher ihre Berechtigungen jederzeit während ihrer Sitzung ändern oder widerrufen können. Sie können moderne Stylingansätze auf der Conzent-Feature-Seite für Cookie-Banner erkunden.
Wenn Banner mit Ihrer Markentypografie und Ihren Design-Token übereinstimmen, behandeln Benutzer sie mit Vertrauen statt mit Misstrauen. Wenn Sie eine maßgeschneiderte Datenschutzarchitektur über Web-Eigenschaften hinweg aufbauen, können Sie moderne CMP-Pläne überprüfen, die benutzerdefinierte Layouts sofort unterstützen. Praktische, benutzerfreundliche Beispiele für Cookie-Zustimmungen beweisen, dass ästhetische Integrität und regulatorische Compliance sich gegenseitig verstärken, wenn sie mit Sorgfalt umgesetzt werden.
Dunkle Muster vs. ethisches Zustimmungsdesign: Was zu vermeiden ist
Irreführende Schnittstellenauswahlen könnten kurzfristig die Akzeptanzraten künstlich erhöhen, aber sie zerstören das Vertrauen der Benutzer und schaffen massive regulatorische Haftung. Datenschutzbehörden in Europa geben keine lockeren Warnungen mehr aus; sie verhängen aktiv hohe Geldstrafen für dunkle Muster, die Besucher zur Zustimmung drängen. Echte benutzerfreundliche Beispiele für Cookie-Zustimmungen beweisen, dass Sie keine Schnittstellentricks benötigen, um gültige Datenberechtigungen zu sichern. Transparentes Design schafft echtes Vertrauen der Leser und erfüllt gleichzeitig die regulatorischen Erwartungen vollständig.
Erkennung häufiger dunkler Muster bei der Zustimmung
Irreführende Banner basieren im Allgemeinen auf drei manipulativen Schnittstellentechniken:
- Visuelle Asymmetrie: Das Styling der Schaltfläche "Akzeptieren" in hochkontrastierenden, einfarbigen Farben, während "Ablehnen" zu einem ungestylten, schwachen Textlink degradiert wird, der im Absatz verborgen ist.
- Mehrstufige Fallen: Ermöglichen einer Ein-Klick-Akzeptanz auf der ersten Ebene, aber Benutzer durch verschachtelte Menüs, mehrere Klicks und vorab ausgewählte Anbieterliste zwingen, um das Tracking abzulehnen.
- Bestätigungsbeschämung: Verwendung von schuldinduzierenden Mikrotexten, wie die Ablehnungsoption mit "Nein, ich möchte kein personalisiertes Erlebnis" zu kennzeichnen, um die Wahl emotional zu manipulieren.
Gestaltung ethischer, symmetrischer Alternativen
Ethische Zustimmung ersetzt Manipulation durch Parität. Schaltflächen müssen identische Abmessungen, Schriftgewichte und unterschiedliche Randkonturen teilen, damit keine Wahl das visuelle Feld dominiert. Ein konformes Layout verwendet eine flache Optionshierarchie, in der "Alle akzeptieren", "Alle ablehnen" und "Anpassen" nebeneinander auf der Hauptkarte stehen. Der Text sollte völlig neutral bleiben. Erklären Sie, welche Kategorien aktiv sind, identifizieren Sie die beteiligten Drittanbieter-Tools und überlassen Sie die Entscheidung dem Benutzer. Detaillierte Anforderungen, die in den offiziellen Cookie-Richtlinien der ICO hervorgehoben sind, machen deutlich, dass das Ablehnen von Tracking niemals wie ein Hindernisparcours erscheinen darf.
Rechtliche und reputationsschädigende Folgen von Zwang
Erzwungene Zustimmung ist rechtlich ungültig. Nach den Durchsetzungsstandards der DSGVO, wenn ein Benutzer nicht ebenso leicht ablehnen kann wie akzeptieren, wird jede Zustimmung, die von Ihrem Backend protokolliert wird, nullifiziert. Das lässt Ihren Analyse-Stack für schwerwiegende Durchsetzungsmaßnahmen und rückwirkende Datenlöschanordnungen offen. Täuschung entfremdet auch datenschutzbewusste Kunden bereits beim ersten Kontakt mit dem Produkt. Zukunftsorientierte Ingenieur- und Wachstumsteams etablieren nachhaltige, nicht-zwingende Compliance, indem sie moderne CMP-Architekturen über die Preisseite von Conzent bewerten, und beweisen, dass benutzerfreundliche Beispiele für Cookie-Zustimmungen widerstandsfähigen rechtlichen Schutz neben sauberer visueller Ausführung bieten.
Optimierung der Bannerleistung: UX-Tests und Geschäftsauswirkungen
Ein schlecht konfiguriertes Cookie-Banner kann 40 % bis 60 % Ihrer Werbemessdaten auslöschen. Wenn das Tracking sinkt, bricht die Marketingzuordnung zusammen, was dazu führt, dass Wachstumsteams im Dunkeln arbeiten. Die Lösung besteht nicht darin, Besucher mit aggressiven Aufforderungen zu täuschen; es geht darum, die Optimierung der Zustimmung als empirische Wissenschaft zu betrachten. Die Untersuchung leistungsstarker, benutzerfreundlicher Beispiele für Cookie-Zustimmungen zeigt ein klares Muster: Wenn Besucher auf saubere Typografie, ehrliche Entscheidungen und schnell ladende Elemente stoßen, stabilisieren sich die Zustimmungsraten natürlich um legitime Absichten.
Durchführung konformer A/B-Tests zu Zustimmungs-Layouts
Sie benötigen keine dunklen Muster, um die Teilnahme zu verbessern. Konforme Experimente konzentrieren sich auf die Klarheit der Schnittstelle, die Rahmenbedingungen der Botschaft und die Gerätereaktionsfähigkeit, anstatt auf psychologische Fallen. Teams testen häufig, ob ein unteres Dock oder eine Eckkarte bessere Abschlussraten über mobile und Desktop-Viewports erzielt. Das Testen neutraler Mikrotextvariationen hilft, herauszufinden, welche Erklärungen bei Lesern am besten ankommen, ohne manipulative Anstöße einzufügen. Strukturierte Experimente über native Conzent A/B-Testtools durchzuführen, ermöglicht es Ihnen, Benutzerantworten genau zu messen, während beide Testvarianten vollständig konform mit regionalen Datenschutzgesetzen bleiben.
Verbindung von Zustimmungs-UX zu Umsatz- und Conversion-Tracking
Jeder Prozentpunkt in Ihrer Opt-in-Rate wirkt sich direkt auf die Gesundheit Ihrer bezahlten Akquisekanäle aus. Ohne ordnungsgemäße Zustimmungssignale können Werbeplattformen Verkäufe nicht genau zuordnen, was dazu führt, dass automatisierte Gebotsalgorithmen das Werbebudget falsch zuweisen. Die Implementierung eines modernen Google Consent Mode v2 ermöglicht es Ihrem Analyse-Stack, modellierte Conversions wiederherzustellen, wenn Benutzer das Tracking ablehnen, und bewahrt wichtige Leistungsindikatoren. Die Kombination dieses Protokolls mit speziellen Analysen zur Umsatzwirkung gibt Finanz- und Marketingleitern direkte Einblicke, wie sich die Zustimmungsentscheidungen auf den Pipeline-Wert auswirken.
Überwachung der Core Web Vitals und der Benutzerinteraktion
Technische Leistung ist ein untrennbarer Teil der Benutzerfreundlichkeit der Zustimmung. Schwere, nicht optimierte Banner-Skripte lösen Layoutverschiebungen aus und verzögern das Rendern der Seite, wodurch Besucher abgeschreckt werden, bevor sie Ihre Aufforderung überhaupt bewerten. Zustimmungsskripte müssen asynchron geladen werden und führen Anbietertags erst aus, nachdem die Entscheidungen aufgezeichnet wurden. Überwachen Sie Ihre Absprungraten zusammen mit der Opt-in-Geschwindigkeit; ein aufdringliches Banner, das hohe Opt-in-Raten erzielt, während es die Seitenverlassenheit erhöht, ist ein Nettoverlust für das Unternehmen. Um datenschutzorientierte Experimente zu starten, die sowohl das Vertrauen der Benutzer als auch die Messgenauigkeit schützen, sehen Sie sich die CMP-Bereitstellungspläne von Conzent an und beginnen Sie noch heute mit dem Testen Ihrer Einrichtung.
Implementierung einer benutzerfreundlichen Zustimmungsstrategie für 2026
Der Aufbau eines ethischen Zustimmungsmodells ist eine operationale Disziplin. Es erfordert gemeinschaftliches Eigentum über Ingenieur-, Design- und Datenschutzteams. Zu viele Organisationen betrachten die Zustimmung als rechtliches Kästchen, das von externen Beratern vorgegeben wird, und enden mit starren Widgets, die die Geschwindigkeit der Website beeinträchtigen und Benutzer entfremden. Im Gegensatz dazu zeigt das Studium benutzerfreundlicher Beispiele für Cookie-Zustimmungen, dass Teams erfolgreich sind, wenn sie die Zustimmung als moderne Softwareinfrastruktur betrachten. Datenschutz und Benutzerfreundlichkeit stehen nicht im Wettbewerb; sie arbeiten zusammen.
Die richtige Architektur wählen: Cloud vs. Selbstgehosteter CMP
Ihr Bereitstellungsmodell bestimmt, wie viel Kontrolle Sie über Ihren Frontend-Stack behalten. Eine verwaltete Cloud-Zustimmungsplattform bietet eine schnelle Bereitstellung, zentrale Verwaltung und automatische regulatorische Updates in mehreren Gerichtsbarkeiten. Für Teams, die strenge interne Datenverwaltung, keine externen Skriptabhängigkeiten oder die Prüfbarkeit des Quellcodes benötigen, bietet ein selbstgehosteter Zustimmungsmanager transparente Infrastruktur ohne Anbieterbindung. Die Wahl flexibler offener Infrastruktur stellt sicher, dass Ihre Zustimmungsengine sich an Ihren Code anpasst, anstatt willkürliche Layoutbeschränkungen für Ihr Designteam aufzuerlegen.
Multi-Framework-Integration: IAB TCF 2.3 und Ad-Tech-Standards
Webanwendungen operieren nicht im Vakuum. Die Monetarisierung programmatischer Publisher-Inventare oder die Durchführung von kanalübergreifenden Marketingkampagnen erfordert die direkte Einhaltung globaler Ad-Tech-Protokolle. Die Implementierung zertifizierter Rahmenwerke wie IAB TCF v2.3 stellt sicher, dass Zustimmungssignale genau über programmatische Bietbörsen und Anbieternetzwerke weitergeleitet werden. Wenn es zusammen mit Google Consent Mode v2 integriert ist, bleibt Ihre Anwendung sauber in der Datenherkunft. Sie achten die Privatsphäre einzelner Besucher, ohne nachgelagerte Analyse-Feeds zu unterbrechen oder redundante Zustimmungsskripte zu laden.
Starten und Pflegen Ihrer Zustimmungserfahrung
Die Bereitstellung einer Schnittstelle ist Schritt eins; die langfristige Governance erfordert kontinuierliche Hygiene. Teams sollten einem strukturierten Rollout-Prozess folgen:
- Überprüfen Sie bestehende Tracker: Kartieren Sie jedes Skript, Pixel und jeden Drittanbieter-Tag, der über Ihre Web-Eigenschaften ausgelöst wird, bevor Sie Kategorien konfigurieren.
- Tags mit Zustimmungsgates abstimmen: Stellen Sie sicher, dass nicht wesentliche Skripte blockiert bleiben, bis positive Signale über Ihren Tag-Manager ausgelöst werden.
- Überprüfen Sie regelmäßig die Anbieterliste: Planen Sie vierteljährliche Scans, um zu überprüfen, dass Marketingbereitstellungen mit Ihren deklarierten Cookie-Offenlegungen übereinstimmen.
Durch die Überprüfung technischer Berührungspunkte und die Untersuchung leistungsstarker, benutzerfreundlicher Beispiele für Cookie-Zustimmungen balancieren Sie rechtliche Anforderungen mit Geschäftsinformationen. Wenn Sie bereit sind, ein widerstandsfähiges Zustimmungsrahmenwerk zu implementieren, das auf Ihren Stack zugeschnitten ist, erkunden Sie die Optionen auf der Preisseite von Conzent.
Machen Sie Datenschutz-UX zu einem dauerhaften Wettbewerbsvorteil
Zustimmung sollte niemals eine unbeholfene rechtliche Steuer sein, die Ihrer Schnittstelle angeheftet wird. Wie die effektivsten benutzerfreundlichen Beispiele für Cookie-Zustimmungen zeigen, zerstört die Behandlung von Besuchern mit transparentem, symmetrischem Design nicht die Opt-in-Raten. Es fördert echtes Vertrauen, beseitigt Haftungen durch dunkle Muster und sichert qualitativ hochwertige, zugestimmte Daten für Ihren Analyse-Stack.
Sie müssen keinen Kompromiss zwischen strenger Compliance und Marketinggeschwindigkeit eingehen. Moderne digitale Teams benötigen flexible Werkzeuge, die sich an ihren Code anpassen, egal ob sie quelloffene Infrastruktur bereitstellen oder auf verwaltetes Cloud-Hosting angewiesen sind. Mit integriertem A/B-Testing für Zustimmungen, Analysen zur Umsatzwirkung und schlüsselfertiger Unterstützung für Google Consent Mode v2 und IAB TCF v2.3 können Sie saubere Banner-Layouts empirisch validieren und gleichzeitig Ihre Werbemesspipelines schützen.
Bereit, eine Zustimmungserfahrung bereitzustellen, die die Benutzerautonomie respektiert, ohne die Leistung der Website zu beeinträchtigen? Erforschen Sie transparente Pläne auf der Preisseite von Conzent und bauen Sie heute einen prinzipienbasierten Datenschutzrahmen auf, der Ihre Marke stärkt.
Häufig gestellte Fragen
Was macht ein Cookie-Zustimmungsbanner benutzerfreundlich?
Ein benutzerfreundliches Banner priorisiert klare Kommunikation, visuelle Balance und null Reibung. Es erklärt die Datenerhebung in prägnanten, zugänglichen Begriffen und nicht in dichten rechtlichen Fachausdrücken. Sowohl die Akzeptanz- als auch die Ablehnungsaktionen haben die gleiche visuelle Prominenz, sodass Benutzer in einer einzigen Interaktion entscheiden können. Die Untersuchung praktischer, benutzerfreundlicher Beispiele für Cookie-Zustimmungen zeigt, dass gutes Design das Hauptseiteninhalt nicht blockiert und sicherstellt, dass Besucher Ihre Website sofort erkunden, ohne sich gefangen oder getäuscht zu fühlen.
Sind die Schaltflächen "Alle akzeptieren" und "Alle ablehnen" rechtlich verpflichtet, identisch auszusehen?
Ja, europäische Datenschutzbehörden verlangen visuelle und strukturelle Parität zwischen den Entscheidungen. Die Option "Alle ablehnen" muss ebenso prominent, zugänglich und einfach zu klicken sein wie "Alle akzeptieren". Wenn Sie die Akzeptieren-Schaltfläche als helles, kontrastierendes Element gestalten, während Sie die Ablehnungsoption hinter einem schwachen Textlink oder einem sekundären Einstellungsmenü verstecken, betrachten Regulierungsbehörden diese Asymmetrie als unrechtmäßigen Anstoß, der die protokollierte Zustimmung ungültig macht.
Wie beeinflusst ein benutzerfreundliches Cookie-Banner die Website-Analysen und Werbeeinnahmen?
Saubere, ethische Banner stabilisieren die Opt-in-Raten, indem sie sofortiges Vertrauen bei den Besuchern aufbauen. Während aggressive Banner Besucherermüdung und hohe Absprungraten erzeugen, fördern transparente Schnittstellen echte Teilnahme. Wenn sie mit Tools wie Google Consent Mode v2 und Analysen zur Umsatzwirkung kombiniert werden, stellt ein benutzerfreundliches Banner modellierte Conversions für Benutzer wieder her, die das Tracking ablehnen, und schützt die Werbemesspipelines, ohne gegen regionale Datenschutzvorschriften zu verstoßen.
Was sind dunkle Muster bei Cookie-Bannern und warum sind sie riskant?
Dunkle Muster sind manipulative UI-Designs, die Besucher dazu bringen oder unter Druck setzen, Datenberechtigungen zu gewähren. Häufige Beispiele sind versteckte Ablehnungsbuttons, verwirrende mehrstufige Opt-out-Workflows und vorab angekreuzte Kategoriewechsel. Sie tragen extreme regulatorische Risiken, da Datenschutzbehörden aktiv irreführende Designs mit erheblichen Geldstrafen bestrafen. Über rechtliche Haftungen hinaus schädigen dunkle Muster den Ruf der Marke und erhöhen die anfänglichen Absprungraten der Besucher während ihres ersten Kontakts mit Ihrer Website.
Kann ich das Design meines Cookie-Banners an meine Markenidentität anpassen?
Ja, moderne Plattformen für das Zustimmungsmanagement ermöglichen eine vollständige visuelle Anpassung, um mit den Design-Token, der Typografie und der Farbpalette Ihrer Website übereinzustimmen. Die Untersuchung benutzerfreundlicher Beispiele für Cookie-Zustimmungen zeigt, dass das Styling von Zustimmungs-Widgets wie nativen Schnittstellenelementen größeres Vertrauen aufbaut als generische Drittanbieter-Popups. Der Schlüssel liegt darin, sicherzustellen, dass die Anpassung die rechtlichen Anforderungen bewahrt und gleichwertigen Kontrast und Größenordnung über alle positiven und negativen Aktionsschaltflächen hinweg aufrechterhält.
Was ist die beste Position auf dem Bildschirm für ein Cookie-Zustimmungsbanner?
Die ideale Platzierung hängt ganz von der Struktur Ihrer Website und der Absicht des Publikums ab. Schwebende Eckkarten funktionieren am besten für Blogs und Inhaltsverlage, da sie die Navigation und die Überschriften der Artikel sofort zugänglich lassen. Untere Dockleisten bieten ein solides Layout für komplexe Webanwendungen und E-Commerce-Shops und bieten ausreichend Platz für Inline-Kategoriewechsel, ohne kritischen Bildschirmplatz zu verdecken oder Layoutverschiebungen auszulösen.
Wie funktioniert Google Consent Mode v2 mit benutzerfreundlichen Bannern?
Google Consent Mode v2 fungiert als dynamische Kommunikationsbrücke zwischen Ihrem Zustimmungsbanner und nachgelagerten Google-Tags. Wenn ein Besucher das Tracking akzeptiert oder ablehnt, aktualisiert das Banner-Skript die Zustimmungsstatusvariablen in Echtzeit. Wenn ein Benutzer ablehnt, passen Google-Tags ihr Verhalten an und senden anonyme, cookielose Pings anstelle von persönlichen Daten. Dies ermöglicht die Modellierung von Conversions in Google Ads und GA4, während die Datenschutzentscheidungen der Benutzer vollständig respektiert werden.