
Användarvänliga exempel på cookie-samtycke: Följsamma UX-mönster för 2026
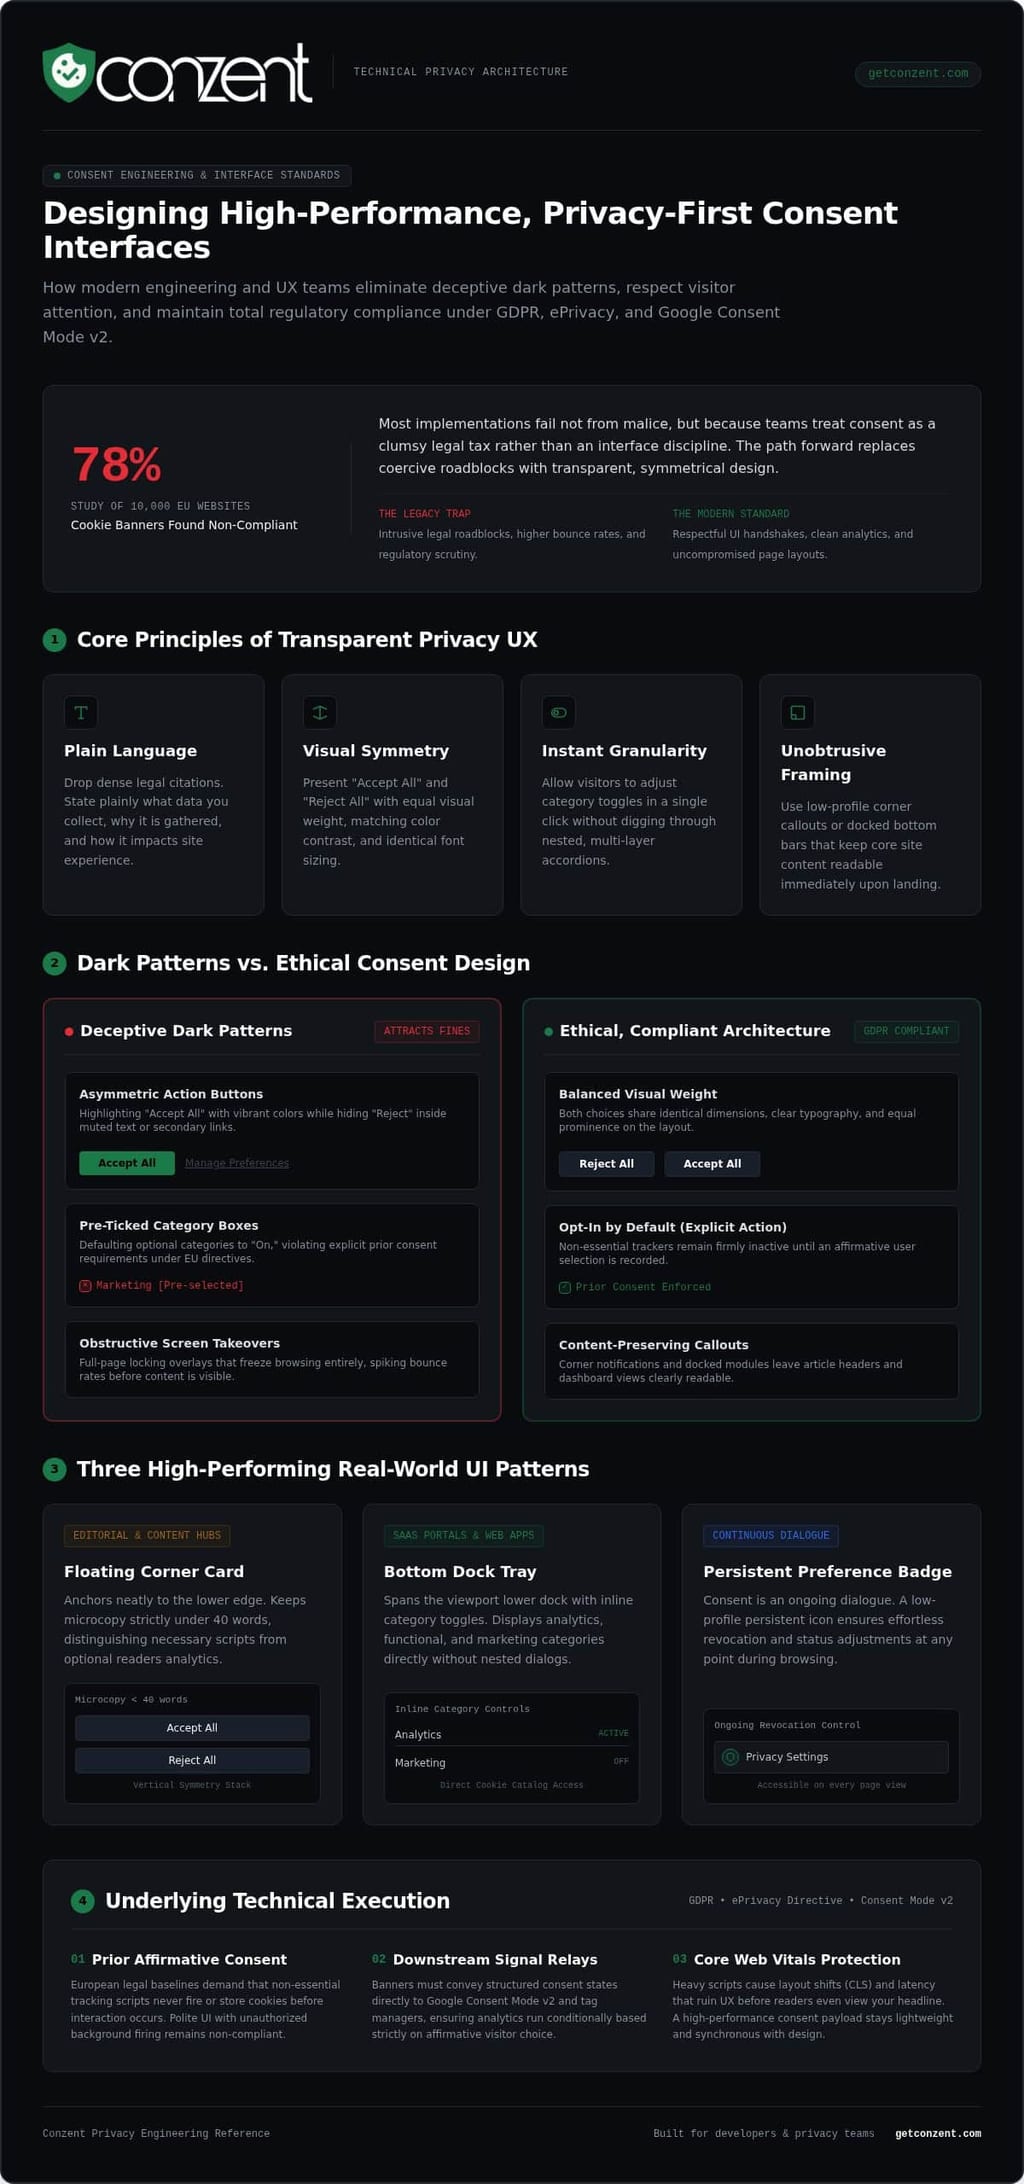
En studie från 2025 av 10 000 EU-webbplatser visade att 78 % av deras cookie-banners var icke-kompatibla. De flesta team misslyckas inte av illvilja; de misslyckas eftersom samtycke behandlas som en klumpig juridisk skatt snarare än en gränssnittsdisciplin. Om du fruktar klumpiga överlägg som alienerar besökare, är du inte ensam. Du borde inte behöva välja mellan påträngande banners som ökar avvisningsfrekvensen och regulatoriska böter från dataskyddsmyndigheter. Att titta på praktiska, användarvänliga exempel på cookie-samtycke visar att respekt för besökares integritet kan höja din webbdesign istället för att bryta den.
Verklig efterlevnad handlar om tydlighet, inte tvång. I denna guide kommer du att upptäcka handlingsbara, användarvänliga exempel på cookie-samtycke som respekterar användarens integritet, upprätthåller regulatorisk efterlevnad och skyddar analysdata. Vi granskar transparenta gränssnittsmönster, förklarar hur man eliminerar vilseledande mörka mönster och förhandsvisar viktiga tekniska inställningar som Google Consent Mode v2 och IAB TCF v2.3 så att dina ingenjörs- och designteam kan gå framåt med total trygghet.
Viktiga punkter
- Förstå skillnaden mellan påträngande juridiska hinder och etiska, integritetsfokuserade gränssnitt som respekterar besökares uppmärksamhet.
- Utforska praktiska, användarvänliga exempel på cookie-samtycke som visar hur hörnnotiser och rena preferenscenter håller webbupplevelser intakta.
- Identifiera vilseledande mörka mönster som asymmetriska knappar och förvalda rutor som drar till sig granskning och böter från regulatoriska organ.
- Upptäck hur samtycke A/B-testning och intäktsanalys hjälper dig att optimera opt-in-frekvenser utan att manipulera din publik.
- Bygg en hållbar teknisk grund som anpassar dina gränssnittsval med Google Consent Mode v2 och IAB TCF v2.3.
Vad definierar en användarvänlig cookie-samtyckeupplevelse?
De flesta cookie-banners misslyckas eftersom de behandlar integritet som ett efterlevnadshinder snarare än en produktfunktion. Ett verkligt integritetsfokuserat gränssnitt respekterar besökares uppmärksamhet. Det presenterar tydligt språk, friktionsfria val och visuell balans som matchar din layout. Istället för att fånga besökare bakom ogenomskinliga juridiska väggar, klargör effektiva designer hur data driver upplevelsen på plats. Medan sökande som letar efter användarvänliga exempel på cookie-samtycke ofta fokuserar helt på färger och knappstilar, går genuin användbarhet mycket djupare. Det bygger en bro mellan rena användargränssnittsmönster och strikt datastyrning.
Skillnaden mellan efterlevnadsfokuserad och integritetsfokuserad UX är enkel. Efterlevnadsfokuserade team gör minimiinsatsen för att undvika böter, ofta genom att använda hinder som stör läsarens uppgifter. Integritetsfokuserade team ser samtycke som ett handslag. Genom att tydligt förklara vad cookies är och varför specifika spårare körs, bygger du varumärkesvärde samtidigt som du samlar in ren, samtyckt analysdata.
Grundprinciper för transparent integritets-UX
Rena samtyckesgränssnitt bygger på fyra grundläggande designbeslut:
- Tydligt språk: Släpp täta juridiska citat. Ange tydligt vilken data du samlar in och varför.
- Visuell symmetri: Presentera "Acceptera alla" och "Avvisa alla" knappar med lika visuell vikt, färgkontrast och teckenstorlek.
- Omedelbar granularitet: Låt besökare justera kategoriväxlar med ett enda klick utan att gräva igenom inbäddade ackordioner.
- Diskret inramning: Använd lågprofilerade hörnnotiser eller dockade fält som håller kärninnehållet på webbplatsen läsbart omedelbart vid landning.
Den tekniska baslinjen: GDPR, ePrivacy och samtyckesläge
En banner kan inte vara användarvänlig om den underliggande koden fuskar. Europeiska regler som ePrivacy-direktivet och GDPR kräver föregående, uttryckligt samtycke. Icke-väsentliga skript får inte lägga cookies innan en besökare klickar på ett bekräftande val. Om ditt gränssnitt ser artigt ut men avfyrar tredjepartsspårningspixlar i bakgrunden innan interaktion, förblir det olagligt. Att förstå hur GDPR-efterlevnadsramar styr datainsamlingsstandarder hjälper ingenjörsteam att implementera korrekt villkorlig taggutförande.
Nedströmsintegration är lika viktigt. Bannern måste vidarebefordra realtids samtyckessignaler direkt till tjänster som Google Consent Mode v2 och tagghanterare. Själva skriptbelastningen måste förbli lätt. Uppblåsta samtyckeswidgets förstör Core Web Vitals, vilket orsakar layoutskift som frustrerar användare innan de ens läser din rubrik. Verklig användbarhet kräver lätt kod som körs i synk med ärlig, symmetrisk gränssnittsdesign. Den disciplinen definierar de bästa användarvänliga cookie-samtyckeexemplen på webben idag.
Verkliga exempel på högpresterande, användarcentrerade cookie-banners
Cookie-banners behöver inte se ut som störande systemvarningar. När du matchar samtyckesmekanismer med din plattformsarkitektur blir juridisk tydlighet en förlängning av produktdesign. Ett gränssnittsmönster passar inte alla digitala tillgångar. En redaktionell publikation kräver minimal friktion för läsare, medan en flerleverantörs e-handelsplattform kräver granulära leverantörsval under GDPR och ePrivacy-direktivet. Att granska funktionella, användarvänliga exempel på cookie-samtycke visar hur strukturell avsikt dikterar effektiv UI-exekvering.
The Floating Corner Card: Minimal Distraktion för Innehållssajter
Innehållshubbar och digitala publikationer förlitar sig på snabb läsning. Flytande hörnkort förankras snyggt i det nedre vänstra eller högra hörnet av visningsfönstret. Nyckelmikrocopy hålls under 40 ord, vilket tydligt särskiljer nödvändiga operativa skript från valfria läsaranalys. Layouten använder vertikal stapling: "Acceptera alla" sitter direkt ovanför "Avvisa alla" med identisk padding, hörnradie och läsbara kontrastförhållanden. Läsare ser omedelbart att avböjande tar ett tryck, vilket bevarar läsflödet utan att dölja artikelrubriker.
The Bottom Dock Tray: Tydlig Styrning för Webbapplikationer
SaaS-portaler och transaktionsintensiva gränssnitt kräver särskild layouthantering. En bottenfäste sträcker sig över den nedre visningsbredden, vilket ger gott om utrymme för att visa inline-kategoriväxlar utan att lansera en inbäddad modal. Användare växlar direkt från huvudvyn mellan analys-, funktions- och marknadsföringskategorier. En bestående sekundär textlänk leder direkt till en sökbar cookie-katalog, vilket säkerställer transparens utan att ta över skärmutrymme under komplexa instrumentbrädesuppgifter.
The Persistent Preference Badge: Enkel Återkallande Kontroll
Samtycke är en pågående dialog, inte en engångstransaktion. Europeiska myndigheter kräver strikt att återkallande av samtycke måste vara lika enkelt som att ge det. För att uppnå detta, implementera en subtil flytande skydd eller låsbadge förankrad i skärmhörnet efter den första valinlämningen. Att klicka på denna bestående utlösare öppnar omedelbart preferenslådan, vilket gör att besökare kan ändra eller återkalla behörigheter när som helst under sin session. Du kan utforska moderna stilmetoder på Conzent cookie-banner-funktionens sida.
När banners matchar din varumärkestypografi och designtokens, behandlar användare dem med förtroende snarare än misstänksamhet. Om du bygger en skräddarsydd integritetsarkitektur över webbplatser kan du granska moderna CMP-planer som stöder anpassade layouter direkt ur lådan. Praktiska användarvänliga exempel på cookie-samtycke bevisar att estetisk integritet och regulatorisk efterlevnad förstärker varandra när de implementeras med omsorg.
Mörka mönster vs. etisk samtyckesdesign: Vad man ska undvika
Vilseledande gränssnittsval kan artificiellt höja kortsiktiga acceptansgrader, men de förstör användarens goodwill och skapar massiv regulatorisk ansvarighet. Dataskyddsmyndigheter i Europa utfärdar inte längre avslappnade varningar; de utfärdar aktivt tunga ekonomiska påföljder för mörka mönster som trycker besökare mot samtycke. Verkliga användarvänliga exempel på cookie-samtycke bevisar att du inte behöver gränssnittstrick för att säkra giltiga databehörigheter. Transparent design bygger genuint förtroende hos läsare samtidigt som den fullt ut uppfyller regulatoriska förväntningar.
Att Känna Igen Vanliga Samtycke Mörka Mönster
Vilseledande banners förlitar sig vanligtvis på tre manipulerande gränssnittstekniker:
- Visuell asymmetri: Att styla "Acceptera" knappen i högkontrastfärger medan "Avvisa" nedgraderas till en oformaterad, svag textlänk begravd i stycket.
- Flera steg fällor: Att tillåta ett klick för acceptans på det första lagret, men tvinga användare genom inbäddade menyer, flera klick och förvalda leverantörslistor för att vägra spårning.
- Bekräftelse-skam: Att använda skuldinducerande mikrocopy, som att märka avböjningsalternativet "Nej, jag vill inte ha en personlig upplevelse," för att känslomässigt manipulera valet.
Designa Etiska, Symmetriska Alternativ
Etiskt samtycke ersätter manipulation med jämlikhet. Knappar måste dela identiska dimensioner, typsnittsvikter och distinkta kantlinjer så att inget val dominerar det visuella fältet. En efterlevnadsanpassad layout använder en platt alternativhierarki där "Acceptera alla", "Avvisa alla" och "Anpassa" sitter sida vid sida på det primära kortet. Texten bör förbli helt neutral. Ange vilka kategorier som körs, identifiera de tredjepartsverktyg som är involverade och lämna bedömningen till användaren. Detaljerade krav som framhävs i ICO:s officiella cookie-riktlinjer gör det tydligt att att vägra spårning aldrig får kännas som en hinderbana.
Juridiska och Ryktekonsekvenser av Tvingande Samtycke
Tvingat samtycke är juridiskt ogiltigt. Under GDPR:s verkställighetsstandarder, om en användare inte kan avböja lika lätt som de kan acceptera, ogiltigförklaras allt samtycke som registreras av din backend. Det lämnar din analysstack öppen för allvarliga verkställighetsåtgärder och retroaktiva dataraderingsorder. Bedrägeri alienerar också integritetsmedvetna kunder under deras allra första produktkontaktpunkt. Framåtblickande ingenjörs- och tillväxtteam etablerar hållbar, icke-tvingande efterlevnad genom att utvärdera moderna CMP-arkitekturer via Conzent prissättningsplattformalternativ, vilket bevisar att användarvänliga cookie-samtyckeexempel ger motståndskraftigt juridiskt skydd tillsammans med ren visuell exekvering.
Optimera bannerprestanda: UX-testning och affärspåverkan
En dåligt konfigurerad cookie-banner kan radera 40 % till 60 % av dina annonseringsmätdata. När spårningen minskar, bryts marknadsföringsattributionen, vilket lämnar tillväxtteam att arbeta i mörker. Lösningen är inte att lura besökare med aggressiva uppmaningar; det är att behandla samtyckesoptimering som en empirisk vetenskap. Att studera högpresterande, användarvänliga exempel på cookie-samtycke avslöjar ett tydligt mönster: när besökare stöter på ren typografi, ärliga val och snabbt laddande element, stabiliseras samtyckesgrader naturligt runt legitim avsikt.
Genomföra Efterlevnads A/B Tester på Samtyckeslayouter
Du behöver inte mörka mönster för att förbättra deltagandet. Efterlevnadsinriktad experimentering fokuserar på gränssnittets tydlighet, meddelandets inramning och enhetens responsivitet snarare än psykologiska fällor. Team testar ofta om en bottenfäste eller ett hörnkort ger bättre slutförandegrader över mobila och stationära visningsfönster. Att testa neutrala mikrocopy-variationer hjälper till att identifiera vilka förklaringar som resonerar bäst med läsare utan att injicera manipulerande puffar. Att köra strukturerade experiment genom inbyggda Conzent A/B-testverktyg låter dig mäta användarrespons korrekt medan båda testvarianterna förblir helt efterlevande med regionala integritetslagar.
Koppla Samtycke UX till Intäkter och Konverteringsspårning
Varje procentenhet i din opt-in-frekvens påverkar direkt hälsan hos dina betalda förvärvskanaler. Utan korrekt samtyckessignalering kan annonsplattformar inte korrekt attribuera försäljning, vilket gör att automatiserade budalgoritmer felaktigt fördelar annonsutgifter. Att implementera en modern Google Consent Mode v2-implementering gör att din analysstack kan återhämta modellerade konverteringar när användare avböjer spårning, vilket bevarar viktiga prestationssignaler. Att para detta protokoll med dedikerad intäktsanalys ger finans- och marknadsföringsledare direkt insyn i hur samtyckesval påverkar pipelinevärdet.
Övervaka Core Web Vitals och Användarengagemang
Teknisk prestanda är en oskiljaktig del av samtyckesanvändbarhet. Tunga, ooptimerade banner-skript utlöser layoutskift och fördröjer sidrendering, vilket driver bort besökare innan de ens utvärderar din uppmaning. Samtyckesskript måste laddas asynkront, och utföra leverantörstaggar först efter att val har registrerats. Övervaka dina avvisningsfrekvenser tillsammans med opt-in-hastighet; en påträngande banner som driver hög opt-in-frekvens medan den ökar sidavvisningar är en nettoförlust för verksamheten. För att lansera integritetsfokuserade experiment som skyddar både användarförtroende och mätprecision, se Conzents CMP-distributionsplaner och börja testa din installation idag.
Implementera en användarvänlig samtyckesstrategi för 2026
Att bygga en etisk samtyckesmodell är en operationell disciplin. Det kräver delat ägarskap över ingenjörs-, design- och integritetsteam. För många organisationer ses samtycke som en juridisk kryssruta som överlämnas av extern rådgivning, vilket resulterar i stela widgets som kväver webbplatsens hastighet och alienerar användare. I kontrast visar studier av användarvänliga cookie-samtyckeexempel att team lyckas när de behandlar samtycke som modern programvaruinfrastruktur. Integritet och användbarhet konkurrerar inte; de samarbetar.
Välja Rätt Arkitektur: Moln vs. Självhostad CMP
Din distributionsmodell dikterar hur mycket kontroll du har över din frontend-stack. En hanterad molnsamtyckesplattform erbjuder snabb distribution, central administration och automatiska regulatoriska uppdateringar över flera jurisdiktioner. För team som kräver strikt intern datastyrning, inga externa skriptberoenden eller källkodsauditerbarhet, erbjuder en självhostad samtyckeshanterare transparent infrastruktur utan leverantörslås. Att välja flexibel öppen infrastruktur säkerställer att din samtyckesmotor anpassar sig till din kodbas snarare än att påtvinga godtyckliga layoutbegränsningar på ditt designteam.
Multi-Framework Integration: IAB TCF 2.3 och Annonsstandarder
Webbapplikationer fungerar inte i ett vakuum. Att monetisera programmatisk publiceringslager eller köra tvärkanals marknadsföringskampanjer kräver direkt efterlevnad av globala annonsprotokoll. Att implementera certifierade ramverk som IAB TCF v2.3 säkerställer att samtyckessignaler passerar korrekt över programmatisk budgivning och leverantörsnätverk. När det integreras tillsammans med Google Consent Mode v2, upprätthåller din applikation ren datalinje. Du hedrar varje besökares integritet utan att bryta nedströms analysflöden eller ladda redundanta samtyckesskript.
Lansera och Underhålla Din Samtyckeupplevelse
Att distribuera ett gränssnitt är steg ett; långsiktig styrning kräver kontinuerlig hygien. Team bör följa en strukturerad utrullningsprocess:
- Granska befintliga spårare: Kartlägg varje skript, pixel och tredjeparts tagg som aktiveras över dina webbplatser innan du konfigurerar kategorier.
- Justera taggar med samtyckesportar: Se till att icke-väsentliga skript förblir blockerade tills bekräftande signaler utlöses via din tagghanterare.
- Granska leverantörslistor regelbundet: Schemalägg kvartalsvisa skanningar för att verifiera att marknadsföringsdistributioner matchar dina deklarerade cookie-disclosure.
Genom att granska tekniska beröringspunkter och undersöka högpresterande användarvänliga cookie-samtyckeexempel, balanserar du juridiska krav med affärsinformation. När du är redo att distribuera en motståndskraftig samtyckesram anpassad till din stack, utforska alternativen på Conzent prissättningssida.
Gör Integritets-UX till en Hållbar Konkurrensfördel
Samtycke bör aldrig vara en klumpig juridisk skatt som fästs på ditt gränssnitt. Som de mest effektiva användarvänliga cookie-samtyckeexemplen visar, förstör inte behandling av besökare med transparent, symmetrisk design opt-in-frekvenser. Det främjar genuint förtroende, eliminerar ansvar för mörka mönster och säkerställer högkvalitativ samtyckt data för din analysstack.
Du behöver inte kompromissa mellan strikt efterlevnad och marknadsföringshastighet. Moderna digitala team behöver flexibla verktyg som anpassar sig till deras kod, oavsett om de distribuerar källkodstillgänglig infrastruktur eller förlitar sig på hanterad molnhosting. Med inbyggd samtycke A/B-testning, intäktsanalys och färdiga lösningar för Google Consent Mode v2 och IAB TCF v2.3, kan du empiriskt validera rena bannerlayouter samtidigt som du skyddar dina annonsmätpipelines.
Redo att distribuera en samtyckeupplevelse som hedrar användarens agens utan att bryta webbplatsens prestanda? Utforska transparenta planer på Conzent prissättningssida och bygg en principfast integritetsram som stärker ditt varumärke idag.
Vanliga Frågor
Vad gör en cookie-samtyckesbanner användarvänlig?
En användarvänlig banner prioriterar tydlig kommunikation, visuell balans och noll friktion. Den förklarar datainsamling i korta, tillgängliga termer snarare än täta juridiska jargonger. Både acceptans- och avvisningsåtgärder har lika visuell framträdande, vilket låter användare bestämma i en enda interaktion. Att inspektera praktiska användarvänliga cookie-samtyckeexempel visar att bra design undviker att blockera huvudsidans innehåll, vilket säkerställer att besökare utforskar din webbplats omedelbart utan att känna sig fast eller vilseledda.
Är knapparna för att acceptera alla och avvisa alla juridiskt skyldiga att se identiska ut enligt GDPR?
Ja, europeiska dataskyddsmyndigheter kräver visuell och strukturell jämlikhet mellan valen. Alternativet "Avvisa alla" måste vara lika framträdande, tillgängligt och lätt att klicka på som "Acceptera alla". Om du stylar acceptknappen som ett klart, kontrasterande element medan du döljer avvisningsalternativet bakom en svag textlänk eller en sekundär inställningsmeny, betraktar regulatoriska organ den asymmetrin som en olaglig knuff som ogiltigförklarar registrerat samtycke.
Hur påverkar en användarvänlig cookie-banner webbplatsanalys och annonsintäkter?
Rena, etiska banners stabiliserar opt-in-frekvenser genom att etablera omedelbart förtroende hos besökare. Medan aggressiva banners skapar besökartrötthet och höga avvisningsfrekvenser, uppmuntrar transparenta gränssnitt genuin deltagande. När de kombineras med verktyg som Google Consent Mode v2 och intäktsanalys, återhämtar en användarvänlig banner modellerade konverteringar för användare som avböjer spårning, vilket skyddar annonsmätpipelines utan att bryta mot regionala integritetsmandat.
Vad är mörka mönster för cookie-banners och varför är de riskabla?
Mörka mönster är manipulerande UI-design som lurar eller pressar besökare att ge databehörigheter. Vanliga exempel inkluderar begravda avböjningsknappar, förvirrande fler-stegs avregistreringsarbetsflöden och förvalda kategoriväxlar. De medför extrem regulatorisk risk, eftersom dataskyddsmyndigheter aktivt straffar vilseledande designer med betydande böter. Utöver juridiska ansvar skadar mörka mönster varumärkesryktet och ökar de första besökaravvisningsfrekvenserna under deras första interaktion med din webbplats.
Kan jag anpassa designen på min cookie-banner för att matcha min varumärkesidentitet?
Ja, moderna samtyckeshanteringsplattformar tillåter fullständig visuell anpassning för att matcha din webbplats designtokens, typografi och färgpalett. Att studera användarvänliga cookie-samtyckeexempel visar att styling av samtyckeswidgets som inbyggda gränssnittskomponenter bygger större förtroende än generiska tredjeparts-popup-fönster. Nyckeln är att säkerställa att anpassningen bevarar juridiska krav, vilket upprätthåller lika kontrast och storlek över alla bekräftande och negativa åtgärdsknappar.
Vad är den bästa positionen på skärmen för en cookie-samtyckesbanner?
Den ideala placeringen beror helt på din webbplats struktur och publikens avsikt. Flytande hörnkort fungerar bäst för bloggar och innehållspubliceringar eftersom de lämnar navigering och artikelrubriker omedelbart tillgängliga. Bottenfäste ger en solid layout för komplexa webbapplikationer och e-handelsbutiker, vilket ger gott om utrymme för inline-kategoriväxlar utan att dölja kritiskt skärmutrymme eller utlösa layoutskift.
Hur fungerar Google Consent Mode v2 med användarvänliga banners?
Google Consent Mode v2 fungerar som en dynamisk kommunikationsbro mellan din samtyckesbanner och nedströms Google-taggar. När en besökare accepterar eller avböjer spårning, uppdaterar banner-skriptet samtyckesstatusvariabler i realtid. Om en användare avböjer, justerar Google-taggar sitt beteende, vilket skickar anonyma, cookieless pings istället för personlig data. Detta möjliggör konverteringsmodellering i Google Ads och GA4 samtidigt som användarens integritetsval fullt ut respekteras.