
SPA Toestemmingsbeheer: Een Praktische Gids
In een single-page app kan toestemming mislukken na de eerste pagina-lading, zelfs wanneer de banner perfect werkte. Dat is de centrale uitdaging van toestemmingsbeheer voor single-page applicaties: routerwijzigingen werken de weergave bij zonder de pagina opnieuw te laden, zodat tracking-scripts en toestemmingscontroles mogelijk niet worden uitgevoerd wanneer je dat verwacht.
Als een tag afgaat op een nieuwe route voordat de app de keuze van de bezoeker toepast, is een initiële bannerinstelling niet genoeg. Toestemming moet in sync blijven met de status van de applicatie, navigatie en eventuele latere wijzigingen in de voorkeuren van de gebruiker.
Deze gids doorloopt een praktische implementatievolgorde, van het instellen van de initiële toestemmingsstatus en het controleren van scripts tot het afhandelen van route-overgangen. Je vindt ook een herhaalbare manier om het accepteren, weigeren, wijzigen van een keuze en navigeren tussen weergaven te testen. Ten slotte vergelijken we aangepaste code met een toestemmingsbeheersplatform, zodat je kunt beoordelen welke aanpak het beste past bij jouw stack en operationele behoeften.
Belangrijke Punten
- Leer waarom het tonen van een toestemmingsbanner bij de initiële lading niet bevestigt dat keuzes blijven bestaan over SPA-routes.
- Traceer hoe opgeslagen voorkeuren, applicatiestatus en taguitvoering samen moeten werken zodat navigatie de keuze van een gebruiker niet omzeilt.
- Gebruik een praktische workflow om toestemming te testen bij initiële pagina-ladingen en client-side navigatie, inclusief wijzigingen in gebruikersvoorkeuren.
- Vergelijk aangepaste code en een toestemmingsbeheersplatform op basis van eigendom, onderhoud, integraties en testbehoeften.
- Beoordeel toestemmingsbeheer voor single-page applicaties aan de hand van het gedrag van jouw team, hosting, updates en meetvereisten.
Waarom toestemmingsbeheer voor single-page applicaties meer nodig heeft dan een banner
Een single-page applicatie (SPA) werkt zijn weergaven bij zonder een nieuw browserdocument te laden voor elke navigatie. Een bezoeker kan van een productpagina naar de kassa gaan terwijl de app de URL en inhoud ter plaatse verandert. Hoewel de browser geen volledige herlaad heeft uitgevoerd, kan de applicatie nog steeds een virtuele paginaweergave registreren of route-specifieke code uitvoeren.
Dat creëert drie afzonderlijke implementatiezorgen: welke keuze de bezoeker heeft gemaakt, hoe de app die keuze opslaat en deelt, en welke tags mogen draaien. Een banner eenmaal tonen bevestigt alleen dat de interface is verschenen. Het bewijst niet dat tags de opgeslagen keuze respecteren op latere routes of dat een gewijzigde voorkeur invloed heeft op het gedrag van de tag. Een Privacybeleid kan de gegevenspraktijken van een organisatie uitleggen, maar het toont niet aan of de SPA toestemming afdwingt in zijn code.
Definitie: Toestemmingsbeheer voor single-page applicaties is het proces van het in lijn houden van de toestemmingskeuze van een bezoeker met de status van de applicatie, routewijzigingen en taggedrag, niet simpelweg het tonen van een banner op de eerste weergave.
Wat verandert er wanneer een SPA tussen weergaven navigeert?
In veel SPA's beheert een router de navigatie door een deel van de interface te vervangen in plaats van een nieuw document aan te vragen. De implementatie varieert per framework en app, dus controleer wat jouw eigen router en trackinginstelling doen. Analytics kan een virtuele paginaweergave verzenden, en een route-specifiek component kan een tag initialiseren, ook al verschijnt de banner niet opnieuw.
Een URL- of weergavewijziging is op zichzelf geen wijziging in de toestemmingsstatus. De opgeslagen voorkeur van de bezoeker moet beschikbaar blijven terwijl de app tussen routes beweegt. Behandel navigatie en toestemmingsupdates als afzonderlijke gebeurtenissen, en laat tracking die door routes wordt getriggerd de huidige voorkeur controleren voordat het draait.
Welke toestemmingsstatussen en -gedragingen moeten teams definiëren?
Documenteer de statussen die jouw implementatie moet afhandelen. Maak minimaal onderscheid tussen een onbeslist bezoeker en iemand die heeft geweigerd, geaccepteerd of specifieke voorkeuren heeft geselecteerd. Definieer ook wat er gebeurt wanneer die persoon hun keuze herziet. De toestemmingsinterface, opgeslagen voorkeur, applicatiestatus en tagcontroles moeten overeenkomen.
Gebruik een gedragingentabel of korte specificatie om deze vragen te beantwoorden:
- Eerste bezoek: Wat gebeurt er voordat de bezoeker een keuze maakt, en welke tags worden tegengehouden?
- Weigering: Hoe voorkomt de app dat niet-essentiële tags draaien op de huidige weergave en latere routes?
- Acceptatie: Welke tags kunnen draaien onder de geconfigureerde voorkeur, en hoe past de app die keuze toe?
- Gewijzigde voorkeuren: Hoe bereikt een gewijzigde keuze de status van de applicatie en beïnvloedt het gedrag van de tag?
Deze beslissingen maken toestemming testbaar en onthullen hiaten die een banner-alleen controle kan missen. Bijvoorbeeld, een route kan tracking triggeren voordat de app een opgeslagen keuze leest, of een gewijzigde voorkeur kan de interface bijwerken zonder het gedrag van de tag te veranderen.
Hoe toestemmingsstatus en tracking interageren met SPA-routewijzigingen
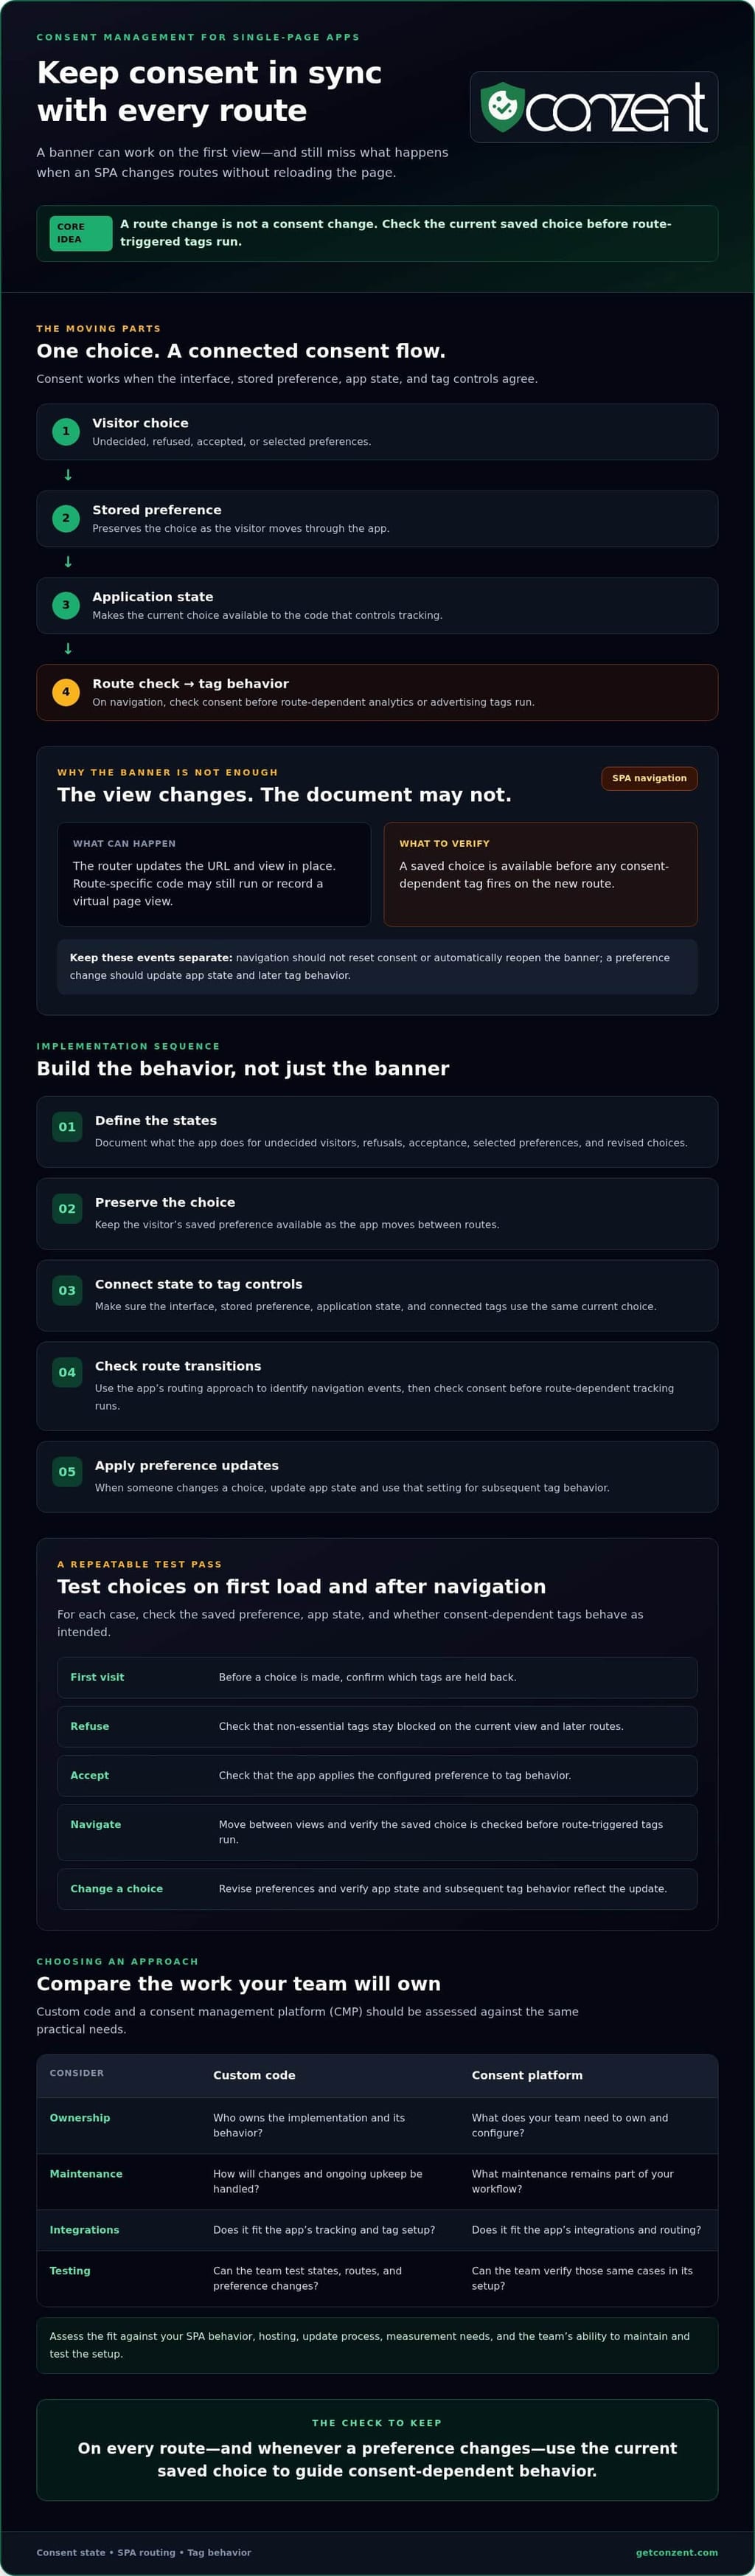
Toestemming werkt alleen wanneer elk onderdeel van de implementatie overeenkomt. De toestemmingsinterface registreert de keuze van de bezoeker. Een opslaglaag behoudt deze. De status van de applicatie maakt het beschikbaar voor de code die tracking beheert. Tags gebruiken vervolgens die status om te bepalen of ze kunnen draaien. Als deze onderdelen uit sync raken, kan de banner één keuze tonen terwijl een route-getriggerde tag zich gedraagt alsof er geen keuze bestaat.
Houd deze verantwoordelijkheden distinct. De toestemmingskeuze moet aanhouden terwijl de bezoeker door de app beweegt, maar een routewijziging mag deze niet resetten of automatisch de banner opnieuw openen. Als iemand hun voorkeur wijzigt, werk dan de status bij en pas de nieuwe instelling toe op het gedrag van de volgende tags. Impliceer niet dat dit gegevens die al zijn verzameld of verzonden kan terugdraaien.
Vuistregel: Herbeoordeel toestemmingsafhankelijke gedragingen wanneer de app routes wijzigt of de bezoeker voorkeuren wijzigt, gebruikmakend van de huidige opgeslagen keuze elke keer.
Hoe moet toestemming worden behandeld na client-side navigatie?
Gebruik de routeringsaanpak van de applicatie om betekenisvolle navigatie-evenementen te identificeren, zoals het verplaatsen van een productweergave naar de kassa. Controleer na een routewijziging de huidige toestemmingsstatus voordat je route-afhankelijke analytics of advertentietags afvuurt. Dit betekent niet dat je de banner opnieuw moet tonen bij elke weergave. Frameworks geven navigatie-evenementen op verschillende manieren weer, dus verifieer het juiste evenement en de timing in de documentatie van jouw app. Salesforce schetst ook SPA-tracking en toestemmingsgebruikscenario's.
Hoe bereiken toestemmingssignalen analytics en advertentietools?
Verbonden tags hebben een consistente signaal nodig dat de huidige keuze van de bezoeker weerspiegelt. De CMP of toestemmingslogica legt de voorkeur vast; de integratie geeft vervolgens het relevante signaal door aan elk ondersteund hulpmiddel voordat het draait of het trackinggedrag bijwerkt. Controleer of route-getriggerde evenementen dezelfde huidige status gebruiken als tags die zijn geïnitialiseerd op de eerste weergave.
Google Consent Mode v2 communiceert toestemmingsstatussen naar Google-diensten. Het verzamelt de keuze van de bezoeker niet of vervangt de toestemmingsinterface. Houd die rollen duidelijk en controleer je configuratie aan de hand van de richtlijnen voor Google Consent Mode v2.
Voor toestemmingsbeheer voor single-page applicaties, test de volledige keten: maak een keuze, navigeer en bevestig het verwachte taggedrag. Wijzig vervolgens de voorkeur en herhaal. Als je platformopties overweegt, kun je de beschikbare opties van Conzent bekijken als een onderdeel van die evaluatie.
Vergelijk aangepaste SPA-toestemmingscode met een toestemmingsbeheersplatform
Er is niet één juiste opstelling voor elke applicatie. Aangepaste toestemmingscode geeft jouw team directe controle, maar maakt jouw team ook verantwoordelijk voor het synchroniseren van de interface, opgeslagen voorkeuren, routegedrag, tagintegraties en tests. Een toestemmingsbeheersplatform (CMP) kan delen van dat werk centraliseren, maar je moet nog steeds bevestigen dat het past bij jouw app en het gedrag ervan op jouw routes testen.
Vergelijk de benaderingen met het werk dat jouw team zal bezitten:
| Criteria | Aangepaste implementatie | Toestemmingsbeheersplatform |
|---|---|---|
| Eigendom van toestemmingsstatus | Jouw code definieert hoe keuzes worden opgeslagen, gelezen en gedeeld met de app. | De CMP beheert toestemmingsvoorkeuren; jouw integratie moet ze nog steeds beschikbaar maken voor de SPA en tags. |
| Onderhoud | Jouw team onderhoudt voorkeurcontroles, routegedrag en implementatiewijzigingen. | Controleer het updateproces van de provider en identificeer welke integraties aan de app-kant jouw verantwoordelijkheid blijven. |
| Integraties | Jij bouwt en onderhoudt verbindingen met elke vereiste tag of dienst. | Controleer of de CMP de integraties ondersteunt die je nodig hebt en hoe ze werken met client-side navigatie. |
| Testen | Jouw team ontwerpt en voert tests uit voor elke relevante status en route. | De CMP kan configuratie centraliseren, maar test de volledige SPA-stroom in plaats van aan te nemen dat het platform dit automatisch afhandelt. |
Wanneer kan een aangepaste toestemmingsimplementatie zinvol zijn?
Aangepaste code kan geschikt zijn voor een team dat zijn routering en tagarchitectuur begrijpt en duidelijke eigendom kan toewijzen voor doorlopend onderhoud. Bevestig voordat je het kiest wie de voorkeurinterface zal bijwerken, keuzes zal behouden tijdens navigatie, implementatiewijzigingen zal beoordelen en acceptatie, weigering en herziene voorkeuren zal testen. Aangepaste code kan jouw gekozen gedrag implementeren; het stelt op zichzelf geen juridische naleving vast. Voor een afzonderlijk overzicht, zie de GDPR-toestemmingsrichtlijnen.
Wanneer moet een team een CMP evalueren?
Overweeg een CMP als je een centrale plek wilt om de banner te configureren, voorkeuren te beheren of ondersteunde tools te verbinden. Onderzoek vervolgens de operationele geschiktheid: Is de bron beschikbaar? Welk hostingmodel past bij jouw team? Welke updates of ondersteuning heb je nodig? Dit zijn afzonderlijke vragen, geen garanties over SPA-compatibiliteit of naleving.
Bijvoorbeeld, Conzent biedt een bron-beschikbare toestemmingsplatform in zelf-gehoste en beheerde cloudopties. De beheerde cloudservice omvat infrastructuuronderhoud, automatische updates en analytics-dashboards. Vergelijk die verantwoordelijkheden met de capaciteit van jouw team, en controleer vervolgens de huidige integratierichtlijnen van het platform en test het in jouw eigen SPA. De juiste aanpak voor toestemmingsbeheer voor single-page applicaties is degene die jouw team kan onderhouden en valideren over zijn routes, tags en gebruikerskeuzes.
Hoe toestemmingsbeheer te implementeren en te testen over SPA-routes
Een betrouwbare toestemmingsopstelling heeft meer nodig dan een succesvolle banner-test. Gebruik een workflow die controleert wat er gebeurt voor en na navigatie, en houd vervolgens een record bij van de resultaten. Exacte integratiestappen zijn afhankelijk van jouw app en CMP, dus verifieer framework-specifieke evenementen en API's aan de hand van hun huidige documentatie.
- 1. Kaart routes: Lijst belangrijke weergaven en noteer waar analytics of advertentietags kunnen draaien, inclusief bij het betreden van de route.
- 2. Configureer toestemming: Definieer de beschikbare keuzes en verwachte gedragingen voor elk. Bevestig hoe de app de voorkeur van een bezoeker leest en behoudt.
- 3. Verbind tags: Zorg ervoor dat elke toestemmingsafhankelijke tag de juiste status ontvangt voordat deze draait of een evenement verzendt.
- 4. Test de stromen: Test een verse pagina-lading apart van client-side navigatie. Herhaal met verschillende keuzes en routes.
- 5. Monitor wijzigingen: Na updates van de app, tag of CMP, voer de relevante controles opnieuw uit en registreer elk gedrag dat is veranderd.
Bouw een SPA-toestemmingstestmatrix
Voor elke belangrijke route, test zowel directe toegang als navigatie vanuit een andere weergave. Een route die werkt na een verse lading kan zich anders gedragen wanneer de router de weergave verandert zonder het document opnieuw te laden. Registreer het verwachte taggedrag en wat je observeert, met behulp van de browserhulpmiddelen waar jouw team al op vertrouwt.
- Voor een keuze: Controleer de initiële status en bevestig dat tags zich gedragen zoals geconfigureerd.
- Na weigering: Verifieer dat de keuze van kracht blijft bij directe toegang en latere navigatie.
- Na acceptatie: Bevestig dat de verwachte tags en evenementen draaien op de huidige weergave en volgende routes.
- Na wijziging van voorkeuren: Controleer of de gewijzigde keuze invloed heeft op het latere taggedrag.
- Na browservernieuwing: Bevestig dat de voorkeur aanhoudt zoals bedoeld en dat het gedrag bij de initiële lading correct is.
Los problemen op die alleen na navigatie verschijnen
Als een tag onverwacht afgaat, controleer dan of route-afhandeling deze triggert voordat de app de huidige toestemmingsstatus kan lezen. Inspecteer ook analytics op dubbele pagina-weergave-evenementen en controleer of navigatie de banner herhaaldelijk initialiseert. Geen van beide symptomen heeft een enkele gegarandeerde oorzaak, dus vergelijk de timing van evenementen en de toestemmingsstatus bij elke stap.
Verifieer de persistentie van voorkeuren en toestemmingssignalen met de door jouw team gekozen browser en testtools. Voor toestemmingsbeheer voor single-page applicaties, test zowel wat de bezoeker ziet als wat de tags daadwerkelijk doen. Houd de matrix bij jouw releasecontroles zodat route- of integratiewijzigingen niet stilletjes het verwachte gedrag breken. Om de beschikbare plannen en hostingopties van Conzent te vergelijken, bekijk de prijsopties van Conzent.
Kies een SPA-toestemmingsoplossing die jouw team kan onderhouden
De juiste toestemmingsopstelling is er een die jouw team kan bedienen, testen en bijwerken zonder het overzicht te verliezen van wat er op elke route gebeurt. Voor toestemmingsbeheer voor single-page applicaties, beoordeel meer dan alleen de banner. Bevestig hoe de oplossing client-side navigatie afhandelt, hoe deze verbinding maakt met jouw tags, en wie het werk bezit wanneer jouw app of integraties veranderen.
Vragen om te stellen voordat je een toestemmingsplatform kiest
- SPA-gedrag: Hoe gaat het platform om met routewijzigingen en virtuele paginaweergaven? Is dat gedrag gedocumenteerd, en kan jouw team het testen in jouw applicatie?
- Integraties: Ondersteunt het de frameworks, tags en toestemmingssignalen die je gebruikt? Controleer de huidige compatibiliteit in plaats van aan te nemen dat een integratie op dezelfde manier werkt in elke SPA.
- Hosting en updates: Wie beheert hosting, platformupdates en configuratie in elk implementatiemodel? Identificeer wat jouw team nog steeds moet onderhouden.
- Metingen: Heb je toestemmingskeuzetests of analytics nodig om de impact op de omzet te beoordelen? Controleer wat het platform biedt en hoe jouw team die metingen zal interpreteren.
Deze vragen verduidelijken de operationele afwegingen. Met een zelf-gehoste opstelling is jouw team verantwoordelijk voor hosting en onderhoud. Een beheerde service verschuift een deel van het infrastructuurwerk naar de provider, maar je moet nog steeds het integratiegedrag verifiëren en testen binnen jouw applicatie.
Hoe Conzent past in een SPA-evaluatie
Conzent biedt een bron-beschikbaar toestemmingsbeheersplatform met zelf-gehoste en beheerde cloudopties. De mogelijkheden omvatten aanpasbare toestemmingsbanners, IAB TCF v2.3-integratie, Google Consent Mode v2, toestemmings A/B-testen en analyses van de impact op de omzet. Evalueer deze mogelijkheden aan de hand van jouw vereisten; ze zijn geen belofte van native SPA-compatibiliteit of een bepaald resultaat.
Vergelijk de implementatiemodellen met de middelen van jouw team. De zelf-hosting optie is gratis beschikbaar, terwijl de beheerde cloudservice infrastructuuronderhoud, automatische updates en analytics-dashboards omvat. In beide gevallen, controleer hoe de huidige documentatie jouw framework, routeringsaanpak, tags en toestemmingssignalen behandelt. Test vervolgens de volledige stroom op jouw eigen routes voordat je een beslissing neemt.
Zodra je de implementatiebehoeften hebt gecontroleerd en de geschiktheid hebt bevestigd, bekijk de prijzen van Conzent om de beschikbare opties te vergelijken. Kies de aanpak die jouw team kan onderhouden, niet alleen degene die het gemakkelijkst lijkt op te zetten.
Maak toestemming onderdeel van elke SPA-overgang
Betrouwbaar toestemmingsbeheer voor single-page applicaties hangt af van meer dan het tonen van een banner. Houd de keuze van de bezoeker in lijn met de status van de applicatie en het gedrag van de tags, en test zowel initiële pagina-ladingen als client-side navigatie. Neem weigering, acceptatie, voorkeurwijzigingen en vernieuwing op in jouw controles.
Kies een aanpak die jouw team kan onderhouden. Aangepaste code legt het doorlopende eigendom bij jouw team; een toestemmingsbeheersplatform kan delen van de workflow centraliseren, maar je moet nog steeds integraties en gedrag in jouw app verifiëren.
Conzent biedt een bron-beschikbaar toestemmingsplatform, met een zelf-gehoste optie die gratis beschikbaar is en een beheerde cloudservice die infrastructuuronderhoud, automatische updates en analytics-dashboards omvat. Dit zijn verschillende operationele modellen, dus overweeg welke beter past bij de capaciteit en behoeften van jouw team.
Zodra je jouw vereisten hebt gedefinieerd en de implementatiegeschiktheid hebt gecontroleerd, bekijk de prijzen van Conzent en kies een aanpak voor jouw toestemmingsopstelling. Met een duidelijk testplan en een onderhoudbare opstelling kan jouw team het gedrag van toestemming consistenter maken over routes en gebruikerskeuzes.
Veelgestelde Vragen
Heeft een single-page applicatie een cookie-toestemmingsbanner nodig?
Een SPA heeft mogelijk een toestemmingsbanner nodig, maar de architectuur alleen bepaalt dat niet. Vereisten zijn afhankelijk van het publiek van de site, technologieën en toepasselijke regels. Een banner is één manier om keuzes te presenteren; het garandeert niet dat tracking deze volgt. Beoordeel de gegevens en tools die jouw site gebruikt, documenteer het gedrag dat je verwacht, en zoek gekwalificeerd juridisch advies voor vragen over jouw specifieke verplichtingen.
Hoe werkt cookie-toestemming in een single-page applicatie?
Toestemmingsbeheer voor single-page applicaties verbindt de keuze van de bezoeker met de opgeslagen voorkeur van de app, de status van de applicatie en tracking-tags. De app registreert of de bezoeker heeft geaccepteerd, geweigerd of voorkeuren heeft geselecteerd, en gebruikt die huidige status wanneer tags initialiseren of routes veranderen. Een client-side route kan analytics triggeren zonder een volledige pagina-herlading, dus test of de opgeslagen keuze beschikbaar blijft en tags deze volgen.
Moet ik de toestemmingsbanner opnieuw tonen na elke SPA-routewijziging?
Nee, een routewijziging alleen is meestal geen reden om de banner opnieuw te tonen. De opgeslagen keuze van de bezoeker moet beschikbaar blijven terwijl ze tussen weergaven bewegen, en routewijzigingen moeten die status controleren in plaats van deze te resetten. Zorg voor een duidelijke manier voor bezoekers om hun voorkeuren opnieuw te bekijken. Als er geen keuze is gemaakt, of als de bezoeker ervoor kiest om voorkeuren te beheren, toon dan de interface volgens jouw implementatie.
Hoe kan ik toestemmingsbeheer testen over SPA-routes?
Test een verse pagina-lading apart van client-side navigatie. Controleer voor elke belangrijke route het gedrag vóór een keuze, na weigering, na acceptatie, na wijziging van voorkeuren en na het vernieuwen van de browser. Registreer het verwachte resultaat en vergelijk dit met de waargenomen tagactiviteit. Gebruik de ontwikkelaarstools van jouw browser om netwerkverzoeken en opgeslagen voorkeuren te inspecteren, en verifieer dat route-navigatie geen onverwachte tagoproepen of dubbele pagina-weergave-evenementen produceert.
Kan Google Consent Mode v2 een cookie-toestemmingsbanner vervangen?
Nee. Google Consent Mode v2 communiceert toestemmingssignalen naar ondersteunde Google-diensten; het vraagt bezoekers niet om een keuze te maken of vervangt een toestemmingsinterface. Jouw site heeft een manier nodig om voorkeuren te verzamelen en te beheren, en vervolgens de relevante signalen door te geven aan verbonden tools. Behandel verzameling en signalering als afzonderlijke delen van de opstelling, en verifieer dat de signalen de huidige keuze van de bezoeker weerspiegelen op latere SPA-routes.
Kan een toestemmingsbeheersplatform werken met een single-page applicatie?
Een CMP kan worden gebruikt met een SPA, maar compatibiliteit hangt af van het platform, de app, de routeringsaanpak en integraties. Controleer voordat je er een kiest de huidige documentatie voor client-side navigatie, ondersteunde tags en toestemmingssignalen. Test vervolgens directe route-toegang en navigatie binnen de app met verschillende voorkeuren. Neem niet aan dat het werken van een platformbanner bij de initiële lading bewijst dat het toestemmingsgedrag door de hele applicatie werkt.
Zal het toevoegen van toestemmingsbeheer mijn SPA vertragen?
Het hangt af van de implementatie, scripts en hoe ze laden. Een toestemmingsinterface en de ondersteunende code voegen werk toe dat de prestaties kan beïnvloeden, terwijl de timing van analytics en advertentietags ook belangrijk is. Meet jouw app voor en na de implementatie onder vergelijkbare omstandigheden. Controleer pagina-lading metrics en route-overgangen, en bekijk welke scripts laden, wanneer ze laden, en of ze meer dan eens worden geïnitialiseerd.