
SPA Samtyckeshantering: En Praktisk Guide
I en en-sidesapp kan samtycke misslyckas efter den första sidladdningen, även när bannern fungerade perfekt. Det är den centrala utmaningen med samtyckeshantering för en-sidesapplikationer: ruttändringar uppdaterar vyn utan att ladda om sidan, så spårningsskript och samtyckeskontroller kanske inte körs när du förväntar dig det.
Om en tagg aktiveras på en ny rutt innan appen tillämpar besökarens val, är en initial bannerinställning inte tillräcklig. Samtycke måste förbli synkroniserat med applikationens tillstånd, navigering och eventuella senare ändringar av användarens preferenser.
Denna guide går igenom en praktisk implementeringssekvens, från att ställa in det initiala samtyckestillståndet och kontrollera skript till att hantera ruttövergångar. Du kommer också att hitta ett upprepningsbart sätt att testa att acceptera, vägra, ändra ett val och navigera mellan vyer. Slutligen jämför vi anpassad kod med en samtyckeshanteringsplattform så att du kan bedöma vilken metod som passar din stack och operativa behov.
Viktiga punkter
- Lär dig varför visning av en samtyckebanner vid initial laddning inte bekräftar att valen kvarstår över SPA-rutter.
- Spåra hur lagrade preferenser, applikationstillstånd och taggutförande måste samverka så att navigering inte kringgår en användares val.
- Använd ett praktiskt arbetsflöde för att testa samtycke vid initiala sidladdningar och klientbaserad navigering, inklusive ändringar av användarpreferenser.
- Jämför anpassad kod och en samtyckeshanteringsplattform utifrån ägande, underhåll, integrationer och testbehov.
- Bedöm samtyckeshantering för en-sidesapplikationer mot ditt teams SPA-beteende, värd, uppdaterings- och mätkrav.
Varför samtyckeshantering för en-sidesapplikationer behöver mer än en banner
En en-sidesapplikation (SPA) uppdaterar sina vyer utan att ladda ett nytt webbdokument för varje navigering. En besökare kan gå från en produktsida till kassan medan appen ändrar URL och innehåll på plats. Även om webbläsaren inte har utfört en fullständig omladdning, kan applikationen fortfarande registrera en virtuell sidvisning eller köra rutt-specifik kod.
Det skapar tre separata implementeringsfrågor: vilket val besökaren gjorde, hur appen lagrar och delar det valet, och vilka taggar som får köras. Att visa en banner en gång bekräftar bara att gränssnittet dök upp. Det bevisar inte att taggar respekterar det sparade valet på senare rutter eller att en ändrad preferens påverkar taggarnas beteende. En Integritetspolicy kan förklara en organisations datapraktiker, men den visar inte om SPA:n verkställer samtycke i sin kod.
Definition: Samtyckeshantering för en-sidesapplikationer är processen att hålla en besökares samtyckesval i linje med applikationens tillstånd, ruttändringar och taggbeteende, inte bara att visa en banner på den första vyn.
Vad förändras när en SPA navigerar mellan vyer?
I många SPAs hanterar en router navigering genom att ersätta en del av gränssnittet istället för att begära ett nytt dokument. Implementeringen varierar beroende på ramverk och app, så kontrollera vad din egen router och spårningsinställning gör. Analys kan skicka en virtuell sidvisning, och en rutt-specifik komponent kan initiera en tagg, även om bannern inte dyker upp igen.
En URL- eller vyändring är inte i sig en förändring av samtyckestillståndet. Besökarens sparade preferens bör förbli tillgänglig när appen rör sig mellan rutter. Behandla navigering och samtyckesuppdateringar som separata händelser, och låt sedan ruttutlösta spårningar kontrollera den aktuella preferensen innan de körs.
Vilka samtyckestillstånd och beteenden bör team definiera?
Dokumentera de tillstånd som din implementering behöver hantera. Åtminstone, särskilj en osäker besökare från någon som har vägrat, accepterat eller valt specifika preferenser. Definiera också vad som händer när den personen reviderar sitt val. Samtyckesgränssnittet, lagrad preferens, applikationstillstånd och taggkontroller bör vara överens om detta.
Använd en beteendetabell eller kort specifikation för att besvara dessa frågor:
- Första besöket: Vad händer innan besökaren gör ett val, och vilka taggar hålls tillbaka?
- Vägran: Hur förhindrar appen att icke-väsentliga taggar körs på den aktuella vyn och senare rutter?
- Acceptans: Vilka taggar kan köras under den konfigurerade preferensen, och hur tillämpar appen det valet?
- Uppdaterade preferenser: Hur når ett ändrat val applikationstillståndet och påverkar taggbeteendet?
Dessa beslut gör samtycke testbart och avslöjar luckor som enbart en bannerkontroll kan missa. Till exempel kan en rutt utlösa spårning innan appen läser ett sparat val, eller en ändrad preferens kan uppdatera gränssnittet utan att förändra taggbeteendet.
Hur samtyckestillstånd och spårning interagerar med SPA-ruttändringar
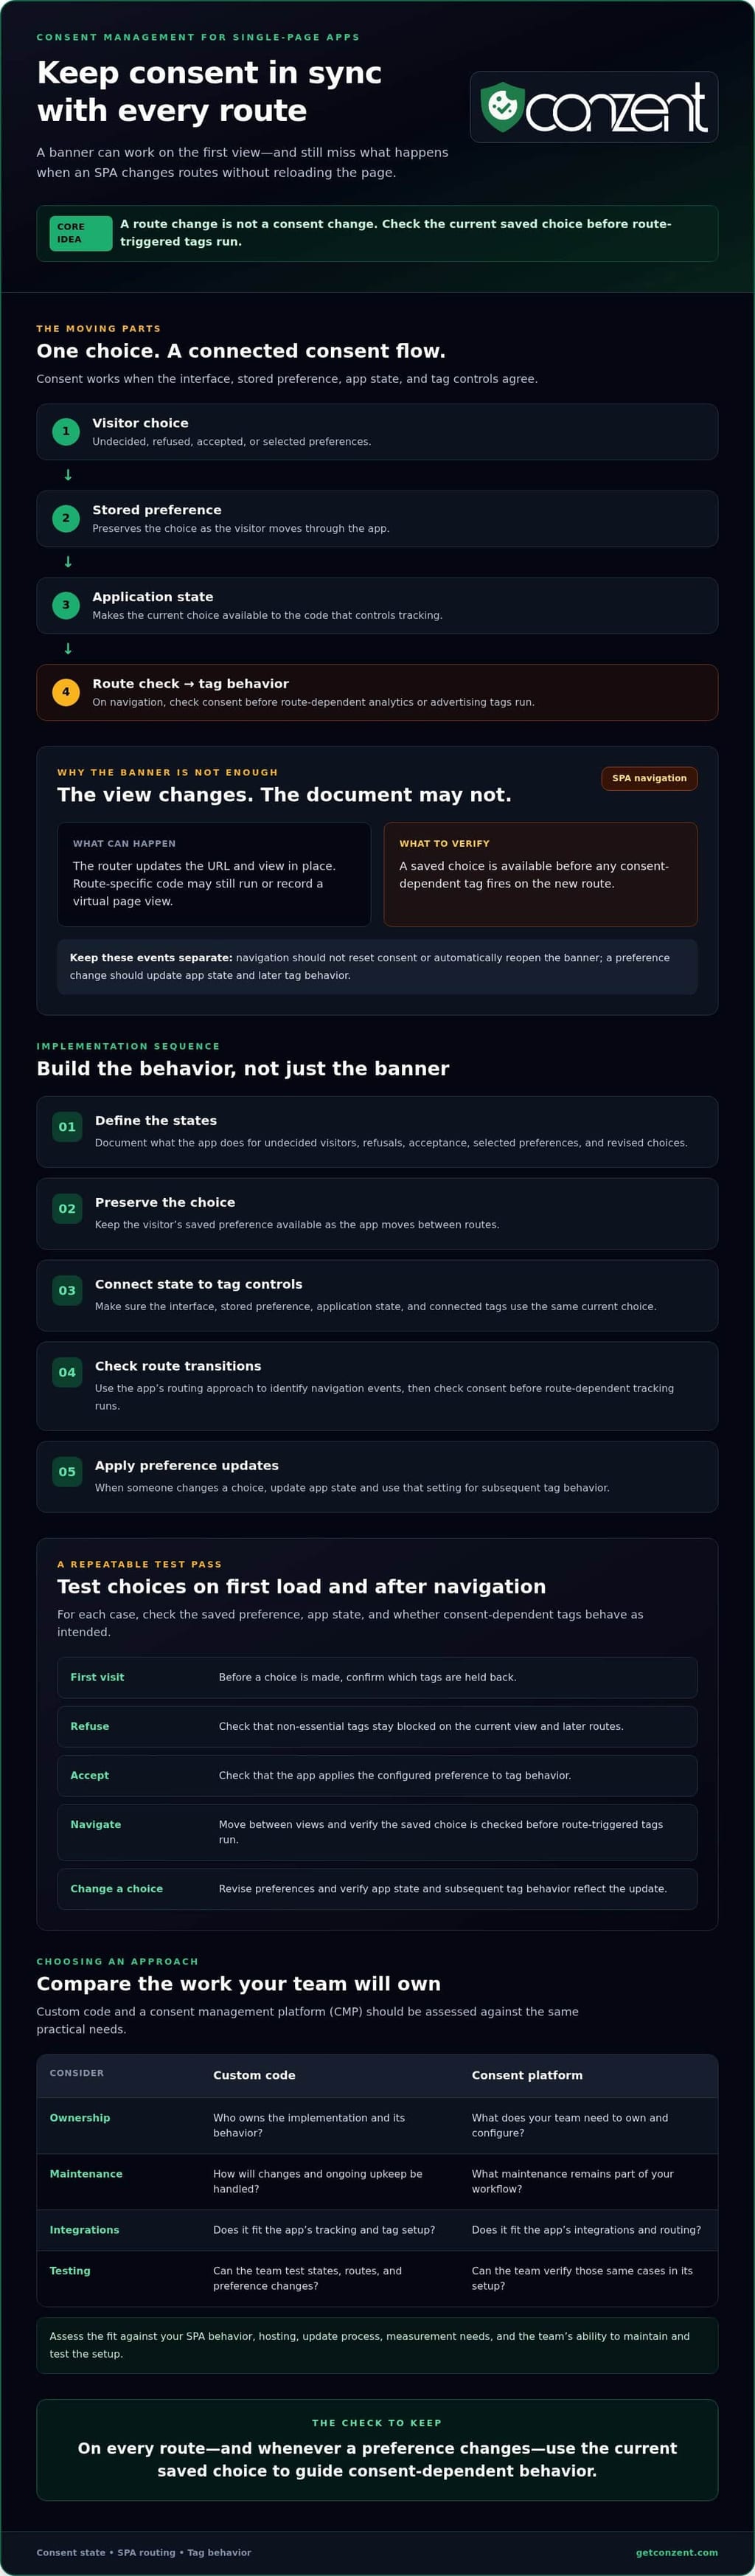
Samtycke fungerar endast när varje del av implementeringen är överens. Samtyckesgränssnittet registrerar besökarens val. Ett lagringslager bevarar det. Applikationstillståndet gör det tillgängligt för koden som kontrollerar spårning. Taggar använder sedan det tillståndet för att avgöra om de kan köras. Om dessa delar faller ur synk, kan bannern visa ett val medan en ruttutlöst tagg beter sig som om inget val finns.
Håll dessa ansvarsområden åtskilda. Samtyckesvalet bör bestå när besökaren rör sig genom appen, men en ruttändring bör inte återställa det eller automatiskt öppna bannern igen. Om någon ändrar sin preferens, uppdatera tillståndet och tillämpa den nya inställningen på efterföljande taggbeteende. Låt inte detta antyda att det kan ångra data som redan har samlats in eller skickats.
Regel av tumme: Omvärdera samtyckesberoende beteende när appen ändrar rutter eller besökaren ändrar preferenser, med det aktuella sparade valet varje gång.
Hur ska samtycke hanteras efter klientbaserad navigering?
Använd applikationens routingmetod för att identifiera meningsfulla navigeringsevent, såsom att gå från en produktvy till kassan. Efter en ruttändring, kontrollera det aktuella samtyckestillståndet innan du aktiverar ruttberoende analys- eller annonseringstaggar. Detta betyder inte att visa bannern igen på varje vy. Ramverk exponerar navigeringsevent på olika sätt, så verifiera rätt händelse och timing i din apps dokumentation. Salesforce beskriver också SPA-spårning och samtyckesanvändningsfall.
Hur når samtyckessignaler analys- och annonseringsverktyg?
Anslutna taggar behöver en konsekvent signal som återspeglar besökarens aktuella val. CMP:n eller samtyckeslogiken fångar preferensen; integrationen skickar sedan den relevanta signalen till varje stödd verktyg innan det körs eller uppdaterar spårningsbeteendet. Kontrollera att ruttutlösta händelser använder samma aktuella tillstånd som taggar som initierades på den första vyn.
Google Consent Mode v2 kommunicerar samtyckestillstånd till Googles tjänster. Det samlar inte in besökarens val eller ersätter samtyckesgränssnittet. Håll dessa roller tydliga och kontrollera din konfiguration mot Google Consent Mode v2:s vägledning.
För samtyckeshantering för en-sidesapplikationer, testa hela kedjan: gör ett val, navigera och bekräfta det förväntade taggbeteendet. Ändra sedan preferensen och upprepa. Om du överväger plattformsalternativ kan du granska Conzents tillgängliga alternativ som en del av den utvärderingen.
Jämför anpassad SPA-samtyckeskod med en samtyckeshanteringsplattform
Det finns ingen rätt inställning för varje applikation. Anpassad samtyckeskod ger ditt team direkt kontroll, men gör också ditt team ansvarigt för att hålla gränssnittet, lagrade preferenser, ruttbeteende, taggintegrationer och tester i synk. En samtyckeshanteringsplattform (CMP) kan centralisera delar av det arbetet, men du måste fortfarande bekräfta att den passar din app och testa dess beteende på dina rutter.
Jämför metoderna mot det arbete ditt team kommer att äga:
| Kriterium | Anpassad implementering | Samtyckeshanteringsplattform |
|---|---|---|
| Ägande av samtyckestillstånd | Din kod definierar hur val lagras, läses och delas med appen. | CMP:n hanterar samtyckespreferenser; din integration måste fortfarande göra dem tillgängliga för SPA:n och taggar. |
| Underhåll | Ditt team underhåller preferenskontroller, ruttbeteende och implementeringsändringar. | Granska leverantörens uppdateringsprocess och identifiera vilka app-sidaintegrationer som fortfarande är ditt ansvar att underhålla. |
| Integrationer | Du bygger och underhåller anslutningar till varje nödvändig tagg eller tjänst. | Kontrollera om CMP:n stöder de integrationer du behöver och hur de fungerar med klientbaserad navigering. |
| Testning | Ditt team designar och kör tester för varje relevant tillstånd och rutt. | CMP:n kan centralisera konfigurationen, men testa hela SPA-flödet istället för att anta att plattformen hanterar det automatiskt. |
När kan en anpassad samtyckesimplementering vara rimlig?
Anpassad kod kan passa ett team som förstår sin routing och taggarkitektur och kan tilldela tydligt ägande för pågående underhåll. Innan du väljer det, bekräfta vem som kommer att uppdatera preferensgränssnittet, bevara val över navigering, granska implementeringsändringar och testa acceptans, vägran och reviderade preferenser. Anpassad kod kan implementera ditt valda beteende; det etablerar inte, i sig självt, juridisk efterlevnad. För en separat översikt, se GDPR:s samtyckesvägledning.
När bör ett team utvärdera en CMP?
Överväg en CMP om du vill ha en central plats för att konfigurera bannern, hantera preferenser eller koppla samman stödda verktyg. Granska sedan den operativa passformen: Är källan tillgänglig? Vilken värdmodell passar ditt team? Vilka uppdateringar eller stöd kommer du att behöva? Dessa är separata frågor, inte garantier om SPA-kompatibilitet eller efterlevnad.
Till exempel erbjuder Conzent en käll-öppen samtyckesplattform i självhostade och hanterade molnoptioner. Dess hanterade molntjänst inkluderar infrastrukturunderhåll, automatiska uppdateringar och analysinstrumentpaneler. Jämför dessa ansvarsområden med ditt teams kapacitet, och kontrollera sedan plattformens aktuella integrationsvägledning och testa den i din egen SPA. Den rätta metoden för samtyckeshantering för en-sidesapplikationer är den som ditt team kan underhålla och validera över sina rutter, taggar och användarval.
Hur man implementerar och testar samtyckeshantering över SPA-rutter
En pålitlig samtyckesinställning kräver mer än ett framgångsrikt banner-test. Använd ett arbetsflöde som kontrollerar vad som händer före och efter navigering, och håll sedan en registrering av resultaten. Exakta integrationssteg beror på din app och CMP, så verifiera ramverks-specifika händelser och API:er mot deras aktuella dokumentation.
- 1. Kartlägg rutter: Lista viktiga vyer och notera var analys- eller annonseringstaggar kan köras, inklusive vid ruttinträde.
- 2. Konfigurera samtycke: Definiera de tillgängliga valen och förväntat beteende för varje. Bekräfta hur appen läser och behåller en besökares preferens.
- 3. Anslut taggar: Se till att varje samtyckesberoende tagg får det lämpliga tillståndet innan den körs eller skickar en händelse.
- 4. Testa flödena: Testa en ny sidladdning separat från klientbaserad navigering. Upprepa med olika val och rutter.
- 5. Övervaka förändringar: Efter app-, tagg- eller CMP-uppdateringar, kör relevanta kontroller igen och registrera eventuellt förändrat beteende.
Bygg en SPA-samtyckestestmatris
För varje nyckelrutt, testa både direkt inträde och navigering från en annan vy. En rutt som fungerar efter en ny laddning kan bete sig annorlunda när routern ändrar vyn utan att ladda om dokumentet. Registrera det förväntade taggbeteendet och vad du observerar, med hjälp av de webbläsarverktyg ditt team redan förlitar sig på.
- Innan ett val: Kontrollera det initiala tillståndet och bekräfta att taggar beter sig som konfigurerat.
- Efter vägran: Verifiera att valet förblir i kraft vid direkt inträde och senare navigering.
- Efter acceptans: Bekräfta att de förväntade taggarna och händelserna körs på den aktuella vyn och efterföljande rutter.
- Efter ändrade preferenser: Kontrollera att det uppdaterade valet påverkar senare taggbeteende.
- Efter webbläsarens uppdatering: Bekräfta att preferensen kvarstår som avsett och att beteendet vid initial laddning är korrekt.
Felsök problem som bara uppstår efter navigering
Om en tagg aktiveras oväntat, kontrollera om ruttbehandlingen utlöser den innan appen kan läsa det aktuella samtyckestillståndet. Inspektera också analysen för dubblettsidvisningshändelser och kontrollera om navigering initierar bannern upprepade gånger. Ingen av dessa symptom har en enda garanterad orsak, så jämför händelsetiming och samtyckestillstånd vid varje steg.
Verifiera preferensens beständighet och samtyckessignaler med ditt teams valda webbläsare och testverktyg. För samtyckeshantering för en-sidesapplikationer, testa både vad besökaren ser och vad taggarna faktiskt gör. Håll matrisen med dina releasekontroller så att rutt- eller integrationsändringar inte tyst bryter förväntat beteende. För att jämföra Conzents tillgängliga planer och värdalternativ, granska Conzents prissättningsalternativ.
Välj en SPA-samtyckeslösning som ditt team kan underhålla
Den rätta samtyckesinställningen är en som ditt team kan driva, testa och uppdatera utan att tappa spåret av vad som händer på varje rutt. För samtyckeshantering för en-sidesapplikationer, bedöm mer än bara bannern. Bekräfta hur lösningen hanterar klientbaserad navigering, hur den kopplar till dina taggar och vem som äger arbetet när din app eller integrationer ändras.
Frågor att ställa innan du väljer en samtyckesplattform
- SPA-beteende: Hur hanterar plattformen ruttändringar och virtuella sidvisningar? Är det beteendet dokumenterat, och kan ditt team testa det i din applikation?
- Integrationer: Stöder den de ramverk, taggar och samtyckessignaler du använder? Kontrollera aktuell kompatibilitet istället för att anta att en integration fungerar på samma sätt i varje SPA.
- Värd och uppdateringar: Vem hanterar värd, plattformsuppdateringar och konfiguration i varje distributionsmodell? Identifiera vad ditt team fortfarande behöver underhålla.
- Mätning: Behöver du samtyckesvalstestning eller analys för att bedöma intäktsinverkan? Kontrollera vad plattformen tillhandahåller och hur ditt team kommer att tolka dessa mätningar.
Dessa frågor klargör de operativa avvägningarna. Med en självhostad inställning är ditt team ansvarigt för värd och underhåll. En hanterad tjänst flyttar en del av infrastrukturarbetet till leverantören, men du måste fortfarande verifiera integrationsbeteendet och testa inom din applikation.
Hur Conzent passar in i en SPA-utvärdering
Conzent erbjuder en käll-öppen samtyckeshanteringsplattform med självhostade och hanterade molnoptioner. Dess funktioner inkluderar anpassningsbara samtyckebanners, IAB TCF v2.3-integration, Google Consent Mode v2, samtycke A/B-testning och analys av intäktsinverkan. Utvärdera dessa funktioner mot dina krav; de är inte ett löfte om inbyggd SPA-kompatibilitet eller ett särskilt resultat.
Jämför distributionsmodellerna mot ditt teams resurser. Självhostningsalternativet är tillgängligt utan kostnad, medan den hanterade molntjänsten inkluderar infrastrukturunderhåll, automatiska uppdateringar och analysinstrumentpaneler. I båda fallen, kontrollera hur den aktuella dokumentationen adresserar ditt ramverk, routingmetod, taggar och samtyckessignaler. Testa sedan hela flödet på dina egna rutter innan du fattar ett beslut.
När du har kontrollerat implementeringsbehoven och bekräftat passformen, granska Conzent-prissättning för att jämföra de tillgängliga alternativen. Välj den metod ditt team kan upprätthålla, inte bara den som verkar enklast att ställa in.
Gör samtycke till en del av varje SPA-övergång
Pålitlig samtyckeshantering för en-sidesapplikationer beror på mer än att visa en banner. Håll besökarens val i linje med applikationens tillstånd och taggbeteende, och testa både initiala sidladdningar och klientbaserad navigering. Inkludera vägran, acceptans, preferensändringar och uppdateringar i dina kontroller.
Välj en metod som ditt team kan underhålla. Anpassad kod lägger det pågående ägandet hos ditt team; en samtyckeshanteringsplattform kan centralisera delar av arbetsflödet, men du måste fortfarande verifiera integrationer och beteende i din app.
Conzent erbjuder en käll-öppen samtyckesplattform, med ett självhostat alternativ tillgängligt utan kostnad och en hanterad molntjänst som inkluderar infrastrukturunderhåll, automatiska uppdateringar och analysinstrumentpaneler. Dessa är olika operativa modeller, så överväg vilken som passar ditt teams kapacitet och behov bättre.
När du har definierat dina krav och kontrollerat implementeringspassformen, granska Conzent-prissättning och välj en metod för din samtyckesinställning. Med en tydlig testplan och en underhållbar inställning kan ditt team göra samtyckesbeteendet mer konsekvent över rutter och användarval.
Vanliga frågor
Behöver en en-sidesapplikation en cookie-samtyckebanner?
En SPA kan behöva en samtyckebanner, men dess arkitektur ensam avgör inte det. Kraven beror på webbplatsens publik, teknologier och tillämpliga regler. En banner är ett sätt att presentera val; den säkerställer inte i sig att spårning följer dem. Granska de data och verktyg din webbplats använder, dokumentera det beteende du förväntar dig och sök kvalificerad juridisk rådgivning för frågor om dina specifika skyldigheter.
Hur fungerar cookie-samtycke i en en-sidesapplikation?
Samtyckeshantering för en-sidesapplikationer kopplar besökarens val till appens lagrade preferens, applikationstillstånd och spårningstaggar. Appen registrerar om besökaren har accepterat, vägrat eller valt preferenser, och använder sedan det aktuella tillståndet när taggar initieras eller rutter ändras. En klientbaserad rutt kan utlösa analys utan en fullständig sidladdning, så testa att det sparade valet förblir tillgängligt och att taggar följer det.
Behöver jag visa samtyckebannern igen efter varje ruttändring i SPA?
Nej, en ruttändring ensam är vanligtvis inte en anledning att visa bannern igen. Besökarens sparade val bör förbli tillgängligt när de rör sig mellan vyer, och ruttändringar bör kontrollera det tillståndet istället för att återställa det. Håll en tydlig väg för besökare att återbesöka sina preferenser. Om inget val har gjorts, eller om besökaren väljer att hantera preferenser, visa gränssnittet enligt din implementering.
Hur kan jag testa samtyckeshantering över SPA-rutter?
Testa en ny sidladdning separat från klientbaserad navigering. För varje nyckelrutt, kontrollera beteendet före ett val, efter vägran, efter acceptans, efter ändrade preferenser och efter att ha uppdaterat webbläsaren. Registrera det förväntade resultatet och jämför det med observerad taggaktivitet. Använd din webbläsares utvecklarverktyg för att inspektera nätverksförfrågningar och lagrade preferenser, och verifiera att rutt-navigering inte producerar oväntade tagg-anrop eller dubblettsidvisningshändelser.
Kan Google Consent Mode v2 ersätta en cookie-samtyckebanner?
Nej. Google Consent Mode v2 kommunicerar samtyckessignaler till stödda Google-tjänster; det ber om besökare att göra ett val eller ersätter ett samtyckesgränssnitt. Din webbplats behöver ett sätt att samla in och hantera preferenser, och sedan skicka de relevanta signalerna till anslutna verktyg. Behandla insamling och signalering som distinkta delar av inställningen, och verifiera att signalerna återspeglar besökarens aktuella val på senare SPA-rutter.
Kan en samtyckeshanteringsplattform fungera med en en-sidesapplikation?
En CMP kan användas med en SPA, men kompatibilitet beror på plattformen, appen, routingmetoden och integrationerna. Innan du väljer en, kontrollera dess aktuella dokumentation för klientbaserad navigering, stödda taggar och samtyckessignaler. Testa sedan direkt ruttinträde och navigering i appen med olika preferenser. Anta inte att en plattforms banner som fungerar vid initial laddning bevisar att dess samtyckesbeteende fungerar genom hela din applikation.
Kommer tillägg av samtyckeshantering att sakta ner min SPA?
Det beror på implementeringen, skripten och hur de laddas. Ett samtyckesgränssnitt och dess stödjande kod lägger till arbete som kan påverka prestanda, medan tidpunkten för analys- och annonseringstaggar också spelar roll. Mät din app före och efter implementeringen under jämförbara förhållanden. Kontrollera sidladdningsmetrik och ruttövergångar, och granska vilka skript som laddas, när de laddas och om några initieras mer än en gång.