
Kilde-tilgængelig cookie-samtykke: 2026-guiden til gennemsigtig overholdelse
De fleste virksomheders samtykkeværktøjer er proprietære sorte bokse. Du betaler en præmie for et script, du ikke kan revidere, og håber i bund og grund, at det overholder loven bag et lukket gardin. Det er en "tro mig" model i en branche, der er bygget på verifikation. At vælge kilde-tilgængeligt cookie-samtykke ændrer denne dynamik ved at sætte koden i klart lys. Dette er ikke bare en teknisk præference. Det er et standpunkt for digitale rettigheder og infrastruktur suverænitet. Du bør ikke skulle ofre webstedets hastighed eller acceptere leverandørbinding for at forblive lovlig.
Høje omkostninger og ydeevneproblemer fra tunge scripts udmatter dit team. Vi ser frustrationen ved at nøjes med en generisk løsning, der skjuler sine databehandlingsmetoder. Denne guide forklarer, hvordan kilde-tilgængelige platforme eliminerer overholdelses-sorte bokse, samtidig med at de leverer kritiske funktioner som IAB TCF 2.3 og Google Consent Mode v2. Du vil lære, hvordan du får fuld kontrol over din overholdelsesstak, sænker dine langsigtede omkostninger og opretholder toppræstation. Vi vil udforske, hvordan man bevæger sig fra selvhostet infrastruktur til administrerede cloud-tjenester uden at miste dine data eller din værdighed.
Vigtige Pointer
- Revider din overholdelse ved at bevæge dig væk fra "sorte boks" proprietære leverandører til inspektionsvenligt, kilde-tilgængeligt cookie-samtykke.
- Øg dine Core Web Vitals og webstedssikkerhed ved at bruge lette, gennemsigtige scripts, der minimerer ydeevneproblemer og forsyningskæde-risici.
- Sikre fuld overensstemmelse med IAB TCF 2.3 og Google Consent Mode v2 for at beskytte din annonceindtægt uden at kompromittere brugernes privatliv.
- Vælg den bedste implementeringsvej for dit team ved at veje nulomkostningslicensen for selvhosting mod bekvemmeligheden ved administreret cloud-infrastruktur.
- Skift dit perspektiv fra at se privatliv som en tredjepartsservice til at behandle det som en kerne, gennemsigtig del af din egen digitale infrastruktur.
Hvad er kilde-tilgængeligt cookie-samtykke?
Kilde-tilgængeligt cookie-samtykke refererer til software, hvor den underliggende kildekode er offentlig og inspektionsvenlig. I modsætning til lukket software kan alle læse logikken, der bestemmer, hvordan brugerdata håndteres. Det adskiller sig fra rent open-source modeller, fordi licensen kan begrænse visse kommercielle redistributioner. Denne model sikrer, at softwaren forbliver bæredygtig for virksomhedsniveau udvikling, samtidig med at den giver den gennemsigtighed, der kræves for højrisiko overholdelse. Kilde-tilgængelig software giver et nødvendigt mellemrum. Det tilbyder synligheden af open source med den professionelle pålidelighed af et kommercielt produkt.
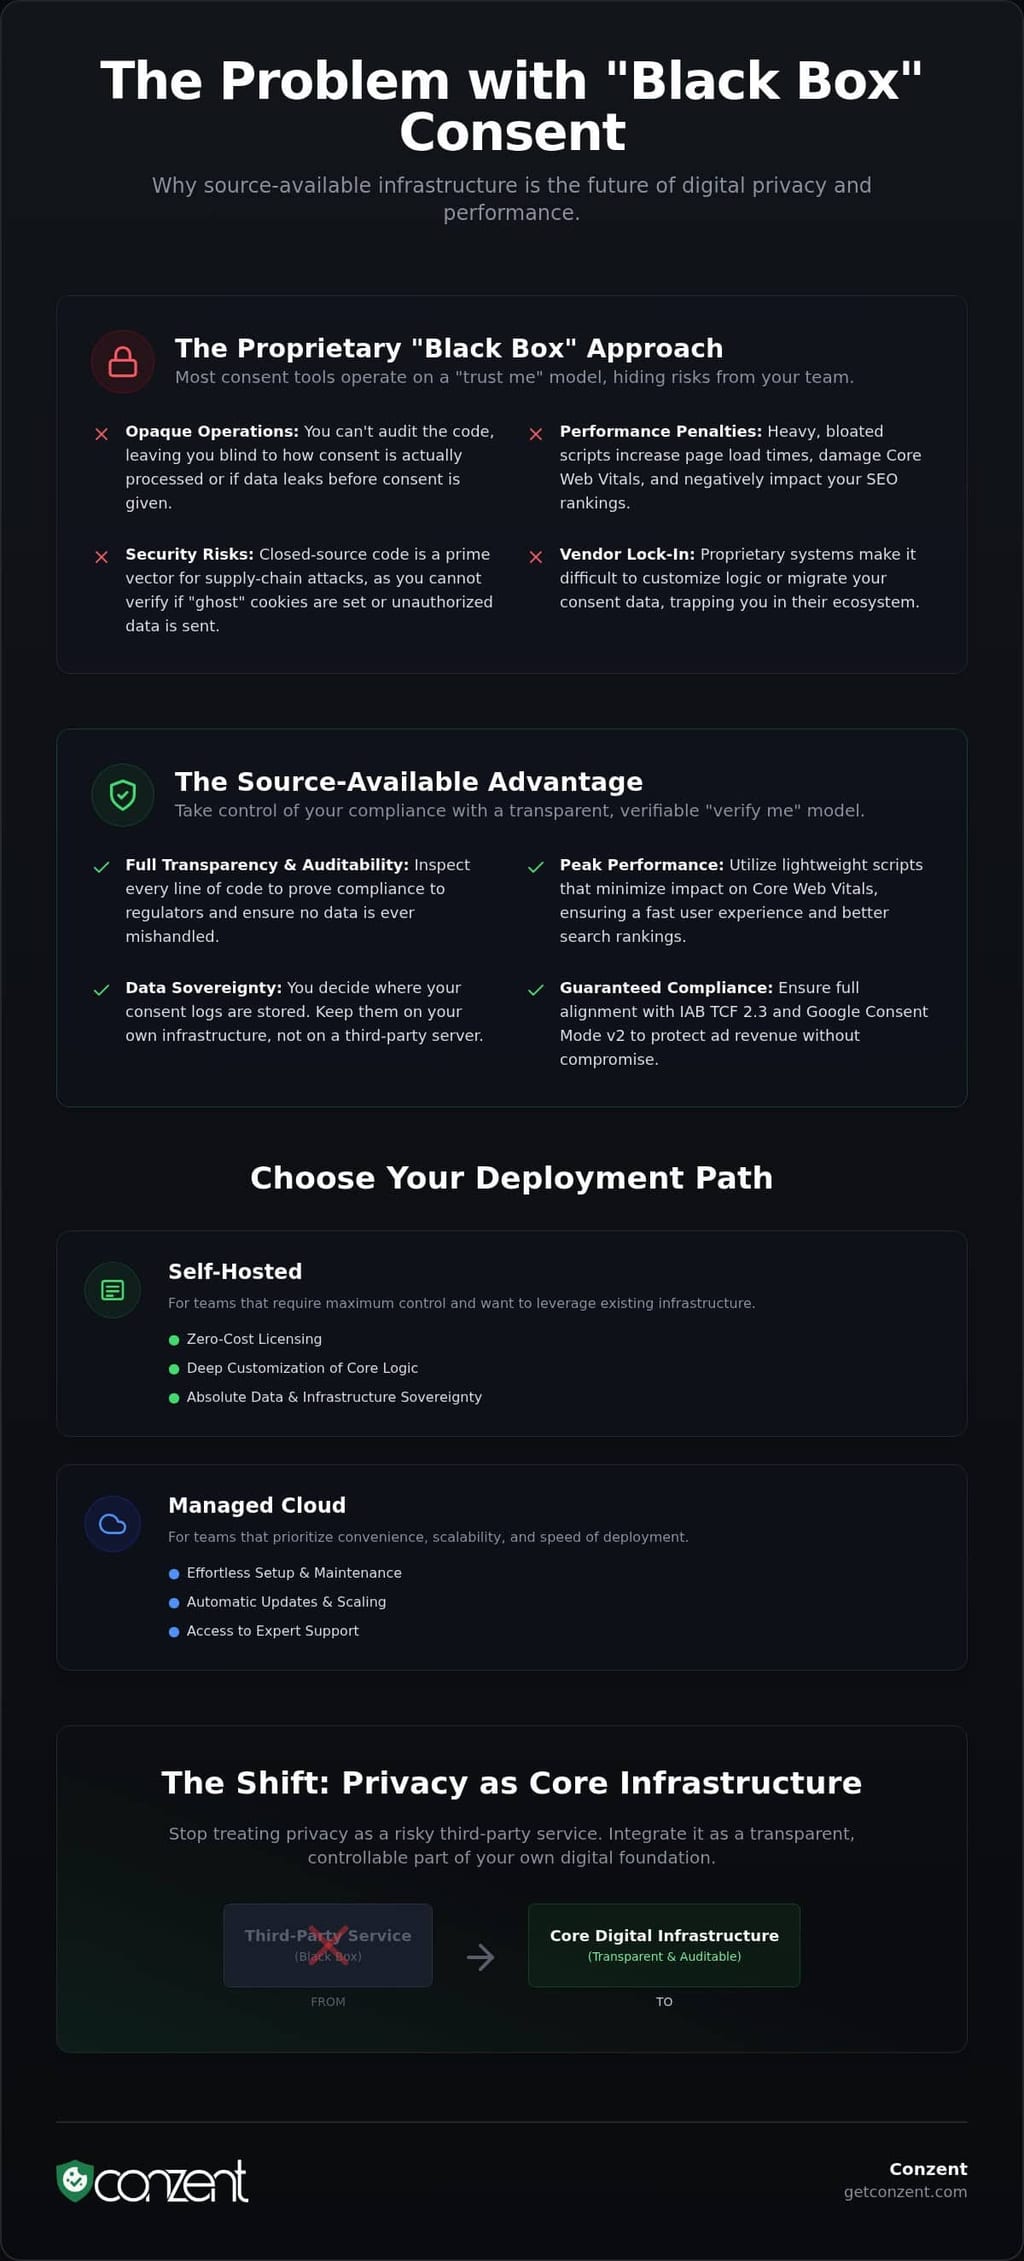
Proprietære samtykkehåndteringsplatforme (CMP'er) er en risiko for industrier med høj overholdelse. De fungerer som "sorte bokse." Du installerer et script og stoler på, at det udfører brugerens valg korrekt. Du kan ikke se, hvordan det behandler TC-strengen eller om det lækker data, før samtykke gives. I 2026 er "tillid" et svagt juridisk forsvar. Hvis en regulator reviderer din stak, skal du bevise præcist, hvordan din infrastruktur fungerer. Kilde-tilgængelige værktøjer gør dette bevis muligt. Det handler om at bevæge sig fra blind tro til teknisk sikkerhed.
Kilde-tilgængelige vs. Proprietære CMP'er
Forskellen er grundlæggende. Med proprietære værktøjer er du en lejer på en andens grund. Med kilde-tilgængelig infrastruktur ejer du skødet. Dette skift giver flere kernefordele for tekniske teams:
- Tillid vs. Verifikation: Proprietære leverandører beder om blind tro. Kilde-tilgængelig kode giver dit sikkerhedsteam mulighed for at revidere hver linje for at sikre, at ingen data sendes uden et gyldigt signal.
- Data Suverænitet: Du er ikke tvunget til at sende følsomme samtykkelogger til en tredjepartsserver. Du kan gemme og behandle dem helt på din egen infrastruktur.
- Dybt Tilpasning: De fleste CMP'er lader dig kun ændre knapfarver eller CSS. Kilde-tilgængelige systemer lader dig ændre den grundlæggende logik for at passe til komplekse interne dataarbejdsgange.
Transparensmandatet i moderne privatlivslovgivning
Moderne privatlivslovgivning bevæger sig mod en standard for "inspektionsvenlighed." GDPR Artikel 5 kræver ansvarlighed og gennemsigtighed i alle databehandlingsaktiviteter. Det er ikke længere nok at sige, at du er i overensstemmelse. Du skal kunne demonstrere det. Regulatorer ser nu på hele den tekniske stak under revisioner. At bruge en gennemsigtig, inspektionsvenlig kodebase forenkler denne proces. Du kan pege på den specifikke logik i den åbne samtykkeinfrastruktur for at vise præcist, hvordan du respekterer brugerrettigheder. Du kan læse mere om Conzents GDPR-overholdelsesmetode for at se, hvordan denne gennemsigtighed fungerer i praksis. Gennemsigtighed er ikke en premiumfunktion; det er en juridisk nødvendighed.
Tekniske fordele ved åben samtykkeinfrastruktur
At vælge kilde-tilgængeligt cookie-samtykke er ikke bare en etisk beslutning; det er en teknisk optimering. De fleste proprietære platforme prioriterer deres egen datainnsamling over dit websteds hastighed. De pakker tunge sporingsscripts og legacy-kode, der bloat din sidevægt. Åben samtykkeinfrastruktur vender denne dynamik om. Det behandler overholdelse som en kernefunktion, ikke et markedsføringsværktøj. Dette resulterer i en renere, hurtigere og mere sikker implementering for dine brugere. Du bør ikke skulle vælge mellem lovlig sikkerhed og et hurtigt websted.
Eliminering af ydeevneproblemer
Proprietære scripts er ofte "sorte bokse", der skjuler overdreven sporing og redundant logik. Disse scripts øger Total Blocking Time (TBT) og skader dine Core Web Vitals. Conzents lette banner minimerer denne indvirkning ved kun at sende den essentielle kode, der er nødvendig for at håndtere signaler. I 2026 straffer søgemaskinealgoritmer direkte websteder, hvor tunge overholdelsesscripts forringer Core Web Vitals som Interaction to Next Paint (INP). Ydeevne er en stille driver for din SEO-succes. Hver millisekund, der spares under den indledende rendering, korrelerer direkte med højere søgerangeringer og bedre brugerfastholdelse.
Sikkerhed og revidering
Lukket kilde CMP'er udgør en betydelig sikkerhedsrisiko. Du kan ikke verificere, om "ghost" cookies bliver sat, eller om uautoriserede datapings sendes til tredjepartsdomæner, før en bruger klikker "Accepter." Denne mangel på synlighed er en primær vektor for angreb på forsyningskæden. Kilde-tilgængelig kode giver dit DevOps-team mulighed for at udføre dybe sikkerhedsrevisioner. De kan verificere præcist, hvor data går hen, og sikre, at ingen pings forlader din server uden eksplicit godkendelse. Det forvandler din overholdelsesstak fra en sårbarhed til en fæstning. Du får magten til at bevise, at dit websted respekterer brugerens privatliv på protokolniveau.
Skalerbarhed er en anden hindring på det traditionelle CMP-marked. Mange leverandører opkræver gebyrer pr. session, der straffer dig for at øge din trafik. Åben infrastruktur håndterer millioner af samtykkehændelser uden disse kunstige omkostninger. Ved at bruge et åbent API kan du integrere samtykkesignaler direkte i din e-handels- eller CMS-backend. Dette muliggør problemfri synkronisering med Google Consent Mode v2, hvilket sikrer, at din konverteringssporing forbliver nøjagtig, mens du forbliver i overensstemmelse. Hvis du er klar til at skalere uden den proprietære skat, kan du overveje at udforske vores fleksible implementeringsmuligheder. Denne tilgang gør virksomhedsniveau privatliv tilgængeligt for alle, uanset deres trafikvolumen.
Opnåelse af TCF 2.3 og Google Consent Mode v2 overholdelse
Overholdelse i 2026 handler ikke længere om at tjekke en boks. Det handler om at opretholde din indtægtsstrøm, mens du respekterer brugerrettigheder. De fleste proprietære leverandører hævder, at kun deres dyre SaaS kan håndtere komplekse rammer som IAB TCF 2.3 eller Google Consent Mode v2. Dette er en myte designet til at holde dig låst i et abonnement. At vælge en kilde-tilgængelig cookie-samtykke løsning giver de samme virksomhedsfunktioner uden "sorte boks" mysteriet. Du får mulighed for at inspicere logikken, der oversætter brugerens valg til de tekniske signaler, som annoncenetværk kræver. Det handler om verifikation, ikke bare tillid. For kommercielle virksomheder, der anvender denne samme standard for verifikation til deres forretningsvækststrategier, tilbyder The GovCon Architect den ekspertkonsultation, der er nødvendig for at vinde amerikanske føderale kontrakter.
Implementering af IAB TCF 2.3 med Conzent
IAB Transparency and Consent Framework (TCF) v2.3 er den globale standard for det digitale reklameøkosystem. Siden håndhævelsesfristen den 28. februar 2026 skal udgivere bruge en certificeret CMP for at sikre, at deres annonceindtægter forbliver uafbrudte. Nye TC-strenge kræver nu den obligatoriske "disclosedVendor" sektion for at løse tvetydighed. Implementering af IAB TCF 2.3 med Conzent sikrer, at dine samtykkesignaler er standardiserede på tværs af alle leverandører. Du kan følge Conzents IAB TCF guide for at se, hvordan vi opretholder certificering, mens vi holder vores kode inspektionsvenlig. Mens værktøjer som Osano Cookie Consent Library giver et fundament for UI, har virksomhedens udgivere brug for den dybere infrastruktur, der understøtter fuld TC String generation for moderne budmiljøer.
GCM v2: Beskyttelse af annonceindtægter
Google Consent Mode v2 (GCM v2) er kritisk for at balancere konverteringssporing med privatliv. Det introducerer granulær kontrol gennem parametre som ad_user_data og ad_personalization. Uden disse signaler kan Google Ads og GA4 ikke udføre nøjagtig datamodellering for brugere, der afviser cookies. Du kan opsætte Google Consent Mode v2 ved hjælp af kilde-tilgængelig infrastruktur for at undgå proprietære omkostninger. En forkert implementering af GCM v2 skaber en massiv indtægtsrisiko; det fører til brudt attribution og et komplet tab af remarketingmuligheder i EEA. Du mister data. Du mister indsigt. Til sidst mister du indtægter.
At optimere dine opt-in satser kræver mere end blot overholdelse. Det kræver data. Revenue Impact Analytics giver dig mulighed for at se præcist, hvordan dit samtykkebanner påvirker din bundlinje. Du kan teste forskellige layouts eller formuleringer for at finde balancen mellem brugerens tillid og datainnsamling. Dette er, hvor den mission-drevne tilgang til kilde-tilgængelig software skinner. Det giver dig værktøjerne til at få succes uden at skjule mekanikken bag din succes. Du følger ikke bare reglerne. Du mestrer infrastrukturen.
Selvhosting vs. Administreret Cloud: Vælg din vej
At beslutte, hvordan du skal implementere din samtykkeinfrastruktur, bør ikke føles som en fælde. I den proprietære verden bliver du ofte tvunget ind i et abonnement med høje omkostninger uden alternativ. Kilde-tilgængeligt cookie-samtykke bryder denne cyklus ved at tilbyde et valg mellem total uafhængighed og administreret bekvemmelighed. Du kan hoste koden selv for maksimal kontrol eller bruge en administreret tjeneste, der respekterer dit behov for gennemsigtighed. Begge veje fører til overholdelse. Den eneste forskel er, hvor du vælger at investere dit teams tid og ressourcer.
Argumentet for selvhosting (OCI)
Selvhosting af Open Consent Infrastructure (OCI) er det ultimative udtryk for datasuverænitet. Denne vej er ideel til høj-sikkerhedsmiljøer, hvor det at sende samtykkelogger til en tredjepartsserver er udelukket. Du får nul licensgebyrer og fuld kontrol over din database. Dit DevOps-team kan revidere koden, containerisere den og implementere den inden for din eksisterende stak. Det flytter overholdelse fra en "service", du køber, til "infrastruktur", du ejer.
Overgangen fra repository til produktion er ligetil for tekniske teams. Ved at følge Selvhosting Dokumentation kan du sikre, at dine samtykkesignaler aldrig forlader din perimeter. Denne model eliminerer leverandørbinding helt. Hvis du har den interne kapacitet til at håndtere opdateringer og servervedligeholdelse, giver selvhosting en principiel, omkostningseffektiv måde at opnå virksomhedsniveau overholdelse. Du er ikke bare en bruger; du er ejeren af din overholdelsesstak.
Fordelen ved administreret cloud
Ikke alle organisationer har et dedikeret DevOps-team til at håndtere en selvhostet instans. Den administrerede cloud tilbyder en nul-konfigurationsopsætning, der er perfekt til marketingteams og små virksomheder. Du får den samme gennemsigtige, kilde-tilgængelige kode, men uden vedligeholdelsesbyrden. Opdateringer til udviklende standarder som TCF 2.3 og GCM v2 sker automatisk. Det giver bekvemmeligheden ved en traditionel SaaS, mens det opretholder den etiske klarhed af åben infrastruktur. Du kan se koden, der kører dit banner, selvom vi er dem, der hoster det.
Vores prismodel er bygget på samfundsvækst snarere end virksomhedsgerrighed. Efterhånden som flere organisationer tilslutter sig platformen, og sponsorater vokser, falder omkostningerne ved den administrerede tjeneste faktisk. Denne egalitære tilgang sikrer, at værktøjer til høj kvalitet for privatliv forbliver tilgængelige for alle, uanset deres budget. Det er en samfundsdrevet model, der udfordrer den traditionelle "pr. session" skat fra proprietære leverandører. Hvis du ønsker gennemsigtigheden af åben kode med bekvemmeligheden af en hostet platform, kan du se vores administrerede cloud-planer her. Denne hybride tilgang sikrer, at du aldrig skal ofre webstedets ydeevne eller teknisk synlighed for bekvemmelighedens skyld.
Valget mellem selvhosting og cloud afhænger af dine langsigtede mål. Selvhosting tilbyder de laveste finansielle omkostninger, men kræver teknisk tilsyn. Den administrerede cloud tilbyder den hurtigste tid til overholdelse uden vedligeholdelse. Uanset hvilken vej du vælger, forbliver den underliggende kilde-tilgængelige cookie-samtykke den samme. Du vælger en standard for gennemsigtighed, som proprietære "sorte boks" leverandører simpelthen ikke kan matche.
Hvorfor fremtiden for privatliv er åben samtykkeinfrastruktur
Branchen er i udvikling. Vi bevæger os væk fra "Samtykke-som-en-Service." I den gamle model lejer du overholdelse fra en leverandør, der holder dine data som gidsler. I "Samtykke-som-Infrastruktur" modellen ejer du systemet. Dette skift er nødvendigt, fordi privatliv er en digital ret, ikke en abonnementsbaseret luksus. At bruge kilde-tilgængeligt cookie-samtykke sikrer, at de værktøjer, der bruges til at beskytte disse rettigheder, er lige så gennemsigtige som de love, de opfylder. Det er forskellen mellem en midlertidig løsning og et permanent fundament.
Optimering for tillid og indtægter
At bygge dette fundament kræver ofte strategisk tilsyn ud over blot den tekniske opsætning. For organisationer, der søger at tilpasse deres marketing- og driftsarbejdsgange med disse nye standarder, tilbyder CDABS – Content Development and Business Services den professionelle konsulentekspertise, der er nødvendig for effektivt at håndtere komplekse forretningsovergange.
Overholdelse er ikke bare en juridisk hindring. Det er en konverteringsmulighed. At bruge A/B Testning giver dig mulighed for at finde ikke-invasiv bannerdesign, der faktisk respekterer brugeren. Du skal ikke narre folk til at give samtykke. Ved at måle Revenue Impact af din strategi kan du bevise, at gennemsigtighed betaler sig. Principielle virksomheder skifter til kilde-tilgængelige løsninger, fordi de værdsætter langsigtet tillid over kortsigtede datagrib. Det handler om at opbygge et bæredygtigt forhold til dit publikum. Tillid er den mest værdifulde valuta i den digitale økonomi i 2026.
Kom i gang med Conzent
At slutte sig til Open Consent Infrastructure bevægelsen er et engagement for et mere gennemsigtigt web. Hvis du i øjeblikket er låst til en proprietær leverandør, er vejen ud enklere, end du tror. Start med at revidere dine nuværende dataflows. Forbered derefter din migrationscheckliste:
- Gennemgå dine nuværende TCF og GCM v2 krav.
- Eksporter eksisterende samtykkelogger til dine interne optegnelser.
- Beslut mellem selvhosting eller vores administrerede cloud-tjeneste.
- Implementer det lette Conzent-script i dit produktionsmiljø.
Conzents mission er at gøre etisk overholdelse tilgængelig for alle websteder. Vi mener, at privatlivsinfrastruktur bør være et offentligt gode, ikke en hemmelighed, der holdes tilbage. Virksomhedssponsorater giver os mulighed for at demokratisere disse værktøjer, hvilket sænker omkostningerne for alle, efterhånden som samfundet vokser. Dette er mere end bare software; det er en ny standard for kilde-tilgængeligt cookie-samtykke, der prioriterer brugeren over leverandøren. Slut dig til os i at bygge et web, hvor overholdelse er klar, hurtig og helt inspektionsvenlig.
Tag kontrol over din overholdelsesinfrastruktur
Proprietære sorte bokse er en juridisk og teknisk risiko, du ikke længere behøver at tage. Ved at adoptere kilde-tilgængeligt cookie-samtykke bevæger du dig fra en model med blind tillid til en med teknisk verifikation. Denne guide har vist, hvordan åben infrastruktur beskytter dine Core Web Vitals og forenkler komplekse revisioner. Det handler om at eje dine datakilder i stedet for at leje dem fra en fjern leverandør. Du har nu vejkortet til at bevæge dig væk fra "Samtykke-som-en-Service" og mod et permanent, gennemsigtigt fundament.
Du kan tilpasse dig IAB TCF 2.3 og Google Consent Mode v2 uden at ofre webstedets hastighed eller datasuverænitet. Uanset om du vælger at selvhoste eller bruge vores administrerede cloud, tilslutter du dig et fællesskab, der prioriterer digitale rettigheder og teknisk effektivitet. Overholdelse bør ikke være en hemmelighed, der holdes tilbage, eller en ydeevneskat. Det bør være en standard, der styrker både brugeren og virksomheden. Gennemsigtighed er ikke længere en premiumfunktion; det er den nødvendige standard for det moderne web.
Fremtiden for den digitale verden er åben og inspektionsvenlig. Tag det næste skridt mod infrastruktur suverænitet og etisk databehandling. Udforsk Open Consent Infrastructure og begynd at bygge et mere gennemsigtigt web i dag. Du har værktøjerne til at forblive i overensstemmelse, mens du holder dit websted hurtigt. Lad os sammen gøre privatliv til den nye standard.
Ofte stillede spørgsmål
Hvad er forskellen mellem open-source og kilde-tilgængeligt cookie-samtykke?
Kilde-tilgængelig software giver dig mulighed for at se og revidere koden, mens open-source licenser tillader bredere redistribution. At bruge kilde-tilgængeligt cookie-samtykke sikrer, at projektet forbliver bæredygtigt for virksomhedens udvikling, samtidig med at det giver den gennemsigtighed, der kræves for overholdelsesrevisioner. Denne model undgår de risici, der er forbundet med uvedligeholdte fællesskabsprojekter. Du får synligheden af åben kode med den professionelle stabilitet af et kommercielt produkt.
Er en kilde-tilgængelig CMP i overensstemmelse med GDPR og ePrivacy?
Ja, en kilde-tilgængelig cookie-samtykkeplatform er fuldt ud i overensstemmelse med GDPR og ePrivacy krav. Faktisk overstiger den ofte standarderne for proprietære værktøjer ved at tillade fuld inspektionsvenlighed af databehandlingslogik. Regulatorer værdsætter muligheden for at verificere, at samtykkesignaler opbevares og overføres korrekt. Da Conzent er baseret i København, er vores infrastruktur bygget specifikt til at opfylde de strenge ansvarlighedsstandarder, der er defineret af europæiske databeskyttelsesmyndigheder.
Kan jeg bruge Google Consent Mode v2 med en selvhostet CMP?
Du kan absolut implementere Google Consent Mode v2 ved hjælp af selvhostet infrastruktur. Den åbne samtykkeinfrastruktur er designet til at kommunikere de krævede ad_user_data og ad_personalization signaler direkte til Googles tjenester. Dette sikrer, at din konverteringssporing og datamodellering i GA4 forbliver nøjagtig. Selvhosting giver dig magten til at verificere disse signaler på kode-niveau, hvilket sikrer, at ingen uautoriserede pings forlader din server, før brugeren giver eksplicit samtykke.
Hvordan understøtter en kilde-tilgængelig platform IAB TCF 2.3?
Kilde-tilgængelige platforme som Conzent genererer standardiserede TC-strenge, der opfylder de nyeste IAB-specifikationer. TCF 2.3 kræver obligatorisk afsløring af leverandører, hvilket vores system håndterer gennem et inspektionsvenligt logiklag. Denne gennemsigtighed giver udgivere mulighed for at bevise over for annoncenetværk, at deres samtykkesignaler er gyldige og lovligt indhentet. Ved at bruge en certificeret, kilde-tilgængelig CMP opretholder du adgangen til det globale reklameøkosystem, mens du holder din overholdelsesstak fuldt reviderbar af interne sikkerhedsteams.
Har jeg brug for tekniske færdigheder for at bruge en kilde-tilgængelig samtykkeadministrator?
Det afhænger af dit implementeringsvalg. Selvhosting af Open Consent Infrastructure kræver DevOps-viden til at håndtere servere og opdateringer. Men vores Managed Cloud Consent Platform tilbyder en nul-konfigurationsoplevelse, der er tilgængelig for marketingteams og små virksomhedsejere. Du får fordelene ved gennemsigtig, reviderbar kode uden at skulle skrive en eneste linje selv. Vi håndterer den tekniske tunge løft, mens du fokuserer på din virksomhed.
Hvad er omkostningerne forbundet med selvhosting af en cookie-samtykkeplatform?
Selvhosting af OCI eliminerer softwarelicensgebyrer helt. Dine primære omkostninger vil være relateret til din egen serverinfrastruktur og den interne tid, der kræves til vedligeholdelse og opdateringer. Mens denne vej er økonomisk effektiv for teams med eksisterende DevOps-ressourcer, kræver det en forpligtelse til at overvåge reguleringsændringer. For organisationer, der foretrækker at overføre denne byrde, tilbyder vores administrerede cloud-service et omkostningseffektivt alternativ, der bliver billigere, efterhånden som flere virksomhedssponsorer tilslutter sig missionen.
Kan jeg skifte fra selvhostet til administreret cloud senere?
Ja, du kan migrere fra en selvhostet instans til vores administrerede cloud-service når som helst. Den underliggende logik og datastrukturer er ensartede på tværs af begge implementeringsmodeller, hvilket gør overgangen problemfri. Mange organisationer starter med selvhosting for at teste infrastrukturen og skifter senere til den administrerede cloud for at drage fordel af automatiske opdateringer og cloud-baseret analyse. Denne fleksibilitet sikrer, at din samtykkestrategi kan skalere sammen med din trafik og tekniske kapacitet uden leverandørbinding.
Hvordan forbedrer kilde-tilgængelig kode webstedets ydeevne?
Kilde-tilgængelige scripts er typisk meget lettere end proprietære alternativer. Lukket kilde leverandører pakker ofte overdreven sporing, telemetri og legacy-kode, der bloat din sidevægt. Fordi vores kode er offentlig, er den optimeret til hastighed og effektivitet. Denne reduktion i scriptvægten forbedrer direkte dine Core Web Vitals, specifikt ved at sænke Total Blocking Time. Bedre ydeevne er ikke bare en teknisk sejr; det er en vital komponent i din SEO-strategi for kilde-tilgængeligt cookie-samtykke.