
Källkodstillgänglig Cookie-samtycke: 2026 års guide till transparent efterlevnad
De flesta företagsverktyg för samtycke är proprietära svarta lådor. Du betalar ett premium för ett skript som du inte kan granska, och hoppas i princip att det följer lagen bakom en stängd gardin. Det är en "lita på mig"-modell i en bransch som bygger på verifiering. Att välja källkodstillgängligt cookie-samtycke förändrar denna dynamik genom att sätta koden i klartext. Detta är inte bara en teknisk preferens. Det är ett ställningstagande för digitala rättigheter och infrastrukturens suveränitet. Du ska inte behöva offra webbplatsens hastighet eller nöja dig med leverantörslåsning för att förbli laglig.
Höga kostnader och prestandafördröjningar från tunga skript utmattar ditt team. Vi ser frustrationen av att nöja sig med en generisk lösning som döljer sina databehandlingsmetoder. Denna guide förklarar hur källkodstillgängliga plattformar eliminerar efterlevnads-svarta lådor samtidigt som de levererar kritiska funktioner som IAB TCF 2.3 och Google Consent Mode v2. Du kommer att lära dig hur du får full kontroll över din efterlevnadsstack, sänker dina långsiktiga kostnader och upprätthåller topprestanda. Vi kommer att utforska hur man går från självhostad infrastruktur till hanterade molntjänster utan att förlora dina data eller din värdighet.
Viktiga punkter
- Granska din efterlevnad genom att gå bort från "svart låda"-proprietära leverantörer till inspektionsbara, källkodstillgängliga cookie-samtycken.
- Öka dina Core Web Vitals och webbplatsens säkerhet med lätta, transparenta skript som minimerar prestandafördröjningar och risker i leveranskedjan.
- Säkerställ full överensstämmelse med IAB TCF 2.3 och Google Consent Mode v2 för att skydda dina annonsintäkter utan att kompromissa med användarnas integritet.
- Välj den bästa distributionsvägen för ditt team genom att väga kostnadsfria licenser för självhosting mot bekvämligheten av hanterad molninfrastruktur.
- Ändra ditt perspektiv från att se integritet som en tredjepartstjänst till att behandla det som en kärn-, transparent del av din egen digitala infrastruktur.
Vad är källkodstillgängligt cookie-samtycke?
Källkodstillgängligt cookie-samtycke avser programvara där den underliggande källkoden är offentlig och inspektionsbar. Till skillnad från stängd programvara kan vem som helst läsa logiken som avgör hur användardata hanteras. Det skiljer sig från rent öppen källkod-modeller eftersom licensen kan begränsa vissa kommersiella redistributioner. Denna modell säkerställer att programvaran förblir hållbar för företagsutveckling samtidigt som den ger den transparens som krävs för efterlevnad av hög insats. Källkodstillgänglig programvara erbjuder en nödvändig medelväg. Den erbjuder synligheten av öppen källkod med den professionella tillförlitligheten hos en kommersiell produkt.
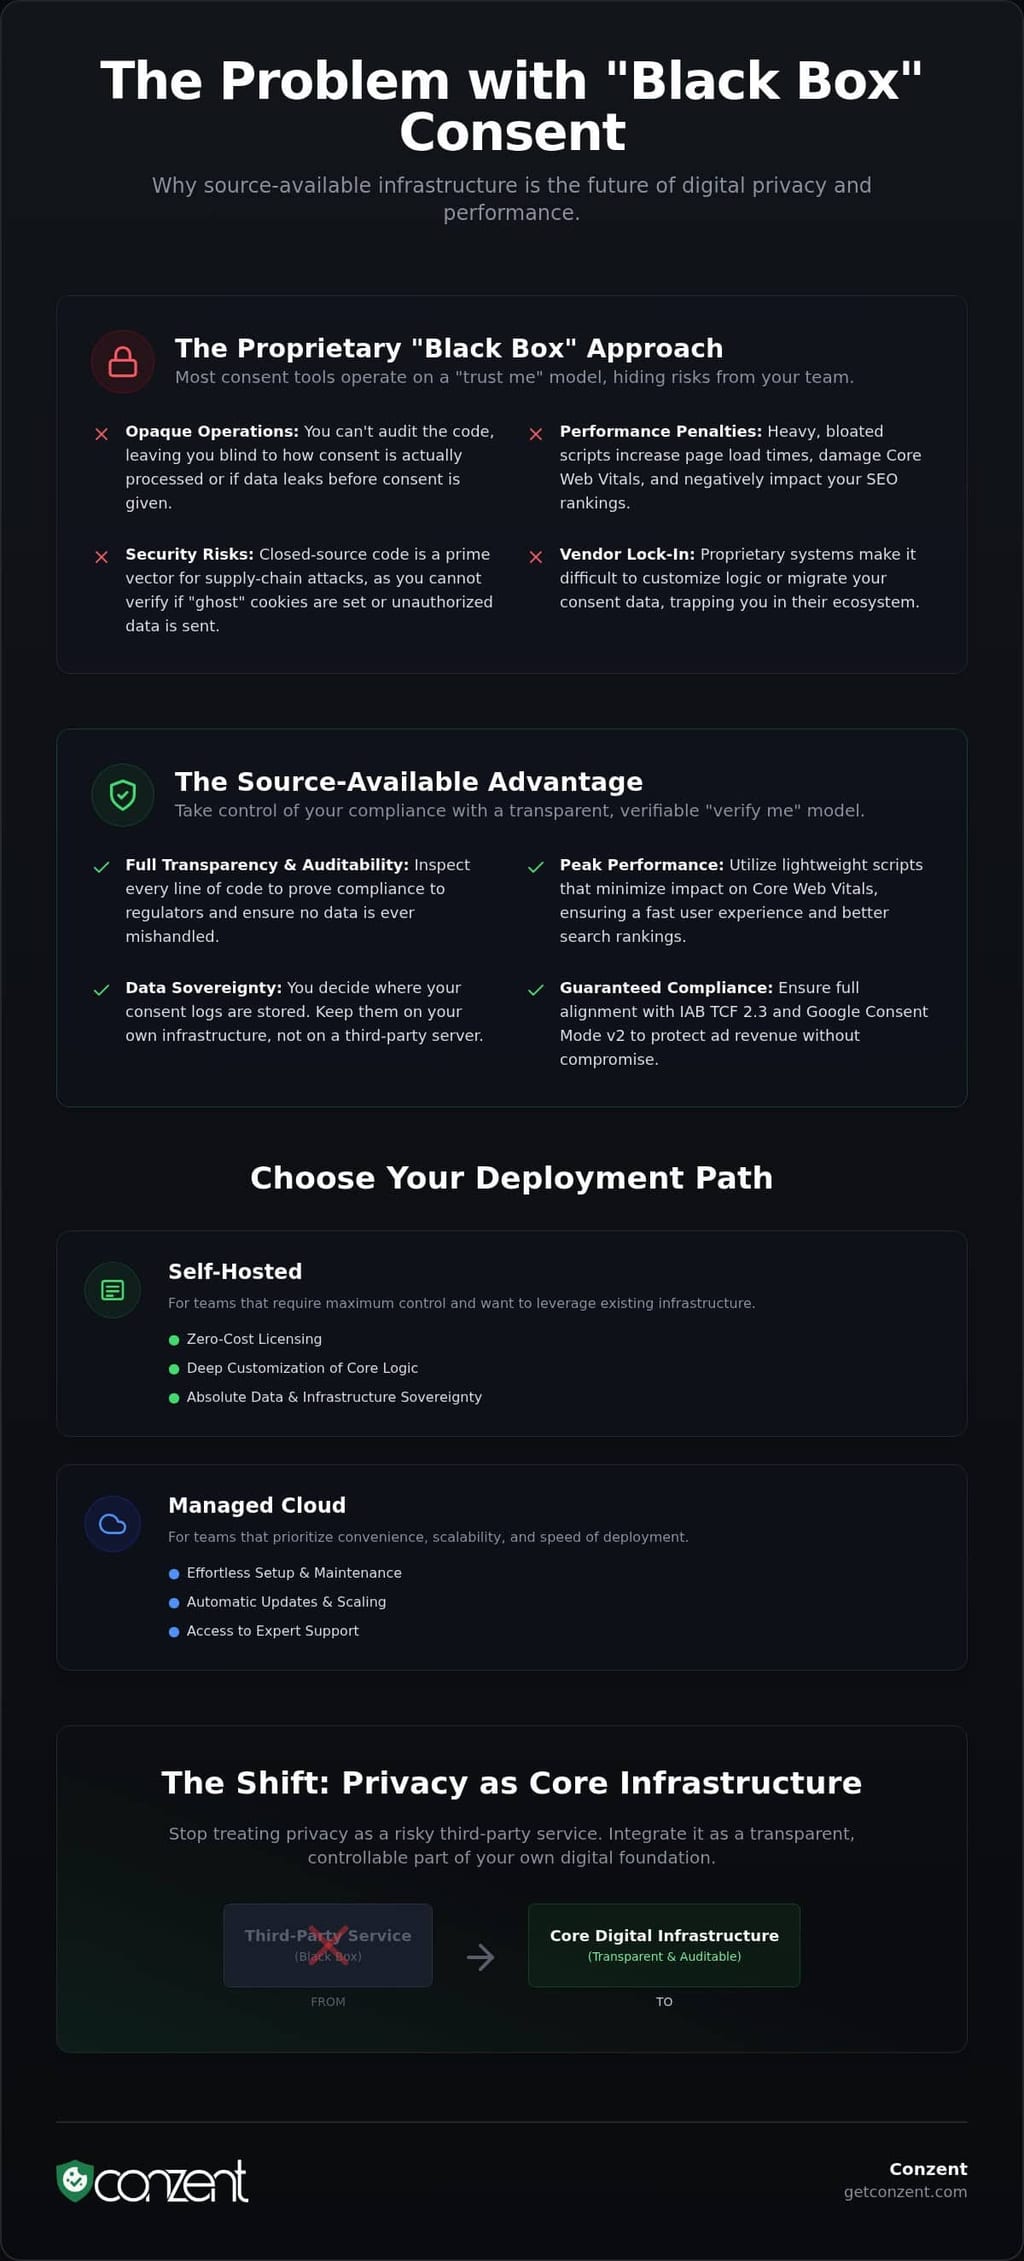
Proprietära samtyckeshanteringsplattformar (CMP) är en risk för branscher med hög efterlevnad. De fungerar som "svarta lådor." Du installerar ett skript och litar på att det korrekt utför användarens val. Du kan inte se hur det bearbetar TC-strängen eller om det läcker data innan samtycke ges. År 2026 är "förtroende" ett svagt juridiskt försvar. Om en regulator granskar din stack måste du bevisa exakt hur din infrastruktur fungerar. Källkodstillgängliga verktyg gör detta bevis möjligt. Det handlar om att gå från blind tro till teknisk säkerhet.
Källkodstillgängliga vs. Proprietära CMP
Skillnaden är grundläggande. Med proprietära verktyg är du en hyresgäst på någon annans mark. Med källkodstillgänglig infrastruktur äger du skriften. Denna förändring ger flera kärnfördelar för tekniska team:
- Förtroende vs. Verifiera: Proprietära leverantörer ber om blind tro. Källkodstillgänglig kod tillåter ditt säkerhetsteam att granska varje rad för att säkerställa att ingen data skickas utan en giltig signal.
- Datasuveränitet: Du tvingas inte skicka känsliga samtyckesloggar till en tredjepartsserver. Du kan lagra och bearbeta dem helt på din egen infrastruktur.
- Djup anpassning: De flesta CMP tillåter dig bara att ändra knappfärger eller CSS. Källkodstillgängliga system låter dig modifiera den grundläggande logiken för att passa komplexa interna dataprocesser.
Transparensmandatet i modern integritetslagstiftning
Modern integritetslagstiftning rör sig mot en standard av "inspektionsbarhet." GDPR Artikel 5 kräver ansvarighet och transparens i alla databehandlingsaktiviteter. Det räcker inte längre att säga att du är i överensstämmelse. Du måste kunna visa det. Regulatorer ser nu på hela den tekniska stacken under granskningar. Att använda en transparent, inspektionsbar kodbas förenklar denna process. Du kan peka på den specifika logiken i den öppna samtyckesinfrastrukturen för att visa exakt hur du respekterar användarrättigheter. Du kan läsa mer om Conzents GDPR-efterlevnadsmetod för att se hur denna transparens fungerar i praktiken. Transparens är inte en premiumfunktion; det är en juridisk nödvändighet.
Tekniska fördelar med öppen samtyckesinfrastruktur
Att välja källkodstillgängligt cookie-samtycke är inte bara ett etiskt beslut; det är en teknisk optimering. De flesta proprietära plattformar prioriterar sin egen datainsamling framför din webbplats hastighet. De paketerar tunga spårningsskript och gammal kod som ökar din sidvikt. Öppen samtyckesinfrastruktur vänder denna dynamik. Den behandlar efterlevnad som en kärnnytta, inte ett marknadsföringsfordon. Detta resulterar i en renare, snabbare och mer säker implementering för dina användare. Du ska inte behöva välja mellan juridisk säkerhet och en snabb webbplats.
Eliminera prestandafördröjningar
Proprietära skript är ofta "svarta lådor" som döljer överdriven spårning och redundant logik. Dessa skript ökar Total Blocking Time (TBT) och skadar dina Core Web Vitals. Conzents lätta banner minimerar denna påverkan genom att endast skicka den nödvändiga koden som behövs för att hantera signaler. År 2026 straffar sökmotoralgoritmer direkt webbplatser där tunga efterlevnadsskripter försämrar Core Web Vitals som Interaction to Next Paint (INP). Prestanda är en tyst drivkraft för din SEO-framgång. Varje millisekund som sparas under den initiala renderingen korrelerar direkt med högre sökrankningar och bättre användarretention.
Säkerhet och granskbarhet
Stängd källkod CMP utgör en betydande säkerhetsrisk. Du kan inte verifiera om "spöks" cookies sätts eller om obehöriga datapings skickas till tredjepartsdomäner innan en användare klickar på "Acceptera." Denna brist på synlighet är en primär vektor för leveranskedjeattacker. Källkodstillgänglig kod tillåter ditt DevOps-team att utföra djupa säkerhetsgranskningar. De kan verifiera exakt vart data går och säkerställa att inga pings lämnar din server utan uttryckligt godkännande. Det förvandlar din efterlevnadsstack från en sårbarhet till en fästning. Du får makten att bevisa att din webbplats respekterar användarnas integritet på protokollnivå.
Skalbarhet är en annan utmaning på den traditionella CMP-marknaden. Många leverantörer tar betalt per session, vilket straffar dig för att du ökar din trafik. Öppen infrastruktur hanterar miljontals samtyckeshändelser utan dessa artificiella kostnader. Genom att använda ett öppet API kan du integrera samtyckessignaler direkt i din e-handels- eller CMS-backend. Detta möjliggör sömlös synkronisering med Google Consent Mode v2, vilket säkerställer att din konverteringsspårning förblir korrekt samtidigt som du förblir i överensstämmelse. Om du är redo att växa utan den proprietära skatten, överväg att utforska våra flexibla distributionsalternativ. Denna metod gör företagsklassad integritet tillgänglig för alla, oavsett trafikvolym.
Uppnå TCF 2.3 och Google Consent Mode v2-efterlevnad
Efterlevnad år 2026 handlar inte längre om att kryssa i en ruta. Det handlar om att upprätthålla din intäktsström samtidigt som du respekterar användarrättigheter. De flesta proprietära leverantörer hävdar att endast deras dyra SaaS kan hantera komplexa ramverk som IAB TCF 2.3 eller Google Consent Mode v2. Detta är en myt som är utformad för att hålla dig låst i en prenumeration. Att välja en källkodstillgänglig cookie-samtyckeslösning ger samma företagsfunktioner utan "svart låda"-mysteriet. Du får möjlighet att granska logiken som översätter användarval till de tekniska signaler som annonsnätverk kräver. Det handlar om verifiering, inte bara förtroende. För kommersiella företag som tillämpar denna samma standard för verifiering på sina affärstillväxtstrategier, erbjuder The GovCon Architect den expertkonsultation som behövs för att framgångsrikt vinna amerikanska federala kontrakt.
Implementera IAB TCF 2.3 med Conzent
IAB Transparency and Consent Framework (TCF) v2.3 är den globala standarden för det digitala annonseringssystemet. Sedan genomförandedatumet den 28 februari 2026 måste utgivare använda en certifierad CMP för att säkerställa att deras annonsintäkter förblir oavbrutna. Nya TC-strängar kräver nu den obligatoriska "disclosedVendor"-segmentet för att lösa oklarheter. Att implementera IAB TCF 2.3 med Conzent säkerställer att dina samtyckessignaler är standardiserade över alla leverantörer. Du kan följa Conzents IAB TCF-guide för att se hur vi upprätthåller certifiering samtidigt som vi håller vår kod inspektionsbar. Medan verktyg som Osano Cookie Consent Library ger en grund för UI, behöver företagsutgivare den djupare infrastrukturen som stöder full TC-strängsgenerering för moderna budmiljöer.
GCM v2: Skydda annonsintäkter
Google Consent Mode v2 (GCM v2) är avgörande för att balansera konverteringsspårning med integritet. Det introducerar granulär kontroll genom parametrar som ad_user_data och ad_personalization. Utan dessa signaler kan Google Ads och GA4 inte utföra korrekt datamodellering för användare som avböjer cookies. Du kan ställa in Google Consent Mode v2 med hjälp av källkodstillgänglig infrastruktur för att undvika proprietära kostnader. En felaktig implementering av GCM v2 skapar en massiv intäktsrisk; det leder till brutna attributioner och en fullständig förlust av remarketingmöjligheter i EEA. Du förlorar data. Du förlorar insikt. Så småningom förlorar du intäkter.
Att optimera dina opt-in-siffror kräver mer än bara efterlevnad. Det kräver data. Revenue Impact Analytics låter dig se exakt hur din samtyckesbanner påverkar din bottenlinje. Du kan testa olika layouter eller formuleringar för att hitta balansen mellan användarförtroende och datainsamling. Detta är där den uppdragsdrivna metoden för källkodstillgänglig programvara lyser. Den ger dig verktygen för att lyckas utan att dölja mekaniken bakom din framgång. Du följer inte bara reglerna. Du behärskar infrastrukturen.
Självhosting vs. Hanterad moln: Välja din väg
Att bestämma hur du ska distribuera din samtyckesinfrastruktur bör inte kännas som en fälla. I den proprietära världen tvingas du ofta in i en högkostnadsprenumeration utan alternativ. Källkodstillgängligt cookie-samtycke bryter denna cykel genom att erbjuda ett val mellan total oberoende och hanterad bekvämlighet. Du kan hosta koden själv för maximal kontroll eller använda en hanterad tjänst som respekterar ditt behov av transparens. Båda vägarna leder till efterlevnad. Den enda skillnaden är var du väljer att investera ditt teams tid och resurser.
Argumentet för självhosting (OCI)
Att självhosta Open Consent Infrastructure (OCI) är det ultimata uttrycket för datasuveränitet. Denna väg är idealisk för högsäkerhetsmiljöer där det är uteslutet att skicka samtyckesloggar till en tredjepartsserver. Du får inga licensavgifter och full kontroll över din databas. Ditt DevOps-team kan granska koden, containerisera den och distribuera den inom din befintliga stack. Det flyttar efterlevnad från en "tjänst" du köper till "infrastruktur" du äger.
Övergången från repository till produktion är enkel för tekniska team. Genom att följa Dokumentationen för självhosting kan du säkerställa att dina samtyckessignaler aldrig lämnar din perimeter. Denna modell eliminerar helt leverantörslåsning. Om du har den interna kapaciteten att hantera uppdateringar och serverunderhåll, erbjuder självhosting ett principfast, kostnadseffektivt sätt att uppnå företagsklassad efterlevnad. Du är inte bara en användare; du är ägaren av din efterlevnadsstack.
Fördelarna med hanterad moln
Inte varje organisation har ett dedikerat DevOps-team för att hantera en självhostad instans. Den hanterade molnen erbjuder en nollkonfigurationsinställning som är perfekt för marknadsföringsteam och små företag. Du får samma transparenta, källkodstillgängliga kod men utan underhållsbördan. Uppdateringar för utvecklande standarder som TCF 2.3 och GCM v2 sker automatiskt. Det ger bekvämligheten av en traditionell SaaS samtidigt som det upprätthåller den etiska klarheten hos öppen infrastruktur. Du kan se koden som kör din banner, även om vi är de som hostar den.
Vår prissättningsmodell bygger på samhällstillväxt snarare än företagsgirighet. När fler organisationer går med i plattformen och sponsringarna växer, minskar kostnaden för den hanterade tjänsten faktiskt. Denna egalitära metod säkerställer att högkvalitativa integritetsverktyg förblir tillgängliga för alla, oavsett budget. Det är en samhällsdriven modell som utmanar den traditionella "per-session"-skatten från proprietära leverantörer. Om du vill ha transparensen av öppen kod med bekvämligheten av en hostad plattform kan du se våra hanterade molnplaner här. Denna hybridmetod säkerställer att du aldrig behöver offra webbplatsens prestanda eller teknisk synlighet för bekvämlighetens skull.
Valet mellan självhosting och molnet beror på dina långsiktiga mål. Självhosting erbjuder den lägsta ekonomiska kostnaden men kräver teknisk övervakning. Den hanterade molnen erbjuder den snabbaste tiden till efterlevnad utan underhåll. Oavsett vilken väg du väljer, förblir den underliggande källkodstillgängliga cookie-samtyckeslösningen densamma. Du väljer en standard för transparens som proprietära "svart låda"-leverantörer helt enkelt inte kan matcha.
Varför framtiden för integritet är öppen samtyckesinfrastruktur
Branschen utvecklas. Vi rör oss bort från "Samtycke-som-en-tjänst." I den gamla modellen hyr du efterlevnad från en leverantör som håller dina data som gisslan. I "Samtycke-som-infrastruktur"-modellen äger du systemet. Denna förändring är nödvändig eftersom integritet är en digital rättighet, inte en prenumerationsbaserad lyx. Att använda källkodstillgängligt cookie-samtycke säkerställer att de verktyg som används för att skydda dessa rättigheter är lika transparenta som de lagar de uppfyller. Det är skillnaden mellan en tillfällig lösning och en permanent grund.
Optimera för förtroende och intäkter
Att bygga denna grund kräver ofta strategisk övervakning bortom bara den tekniska installationen. För organisationer som vill anpassa sina marknadsförings- och operativa arbetsflöden till dessa nya standarder erbjuder CDABS – Content Development and Business Services den professionella konsultkompetens som behövs för att effektivt hantera komplexa affärsövergångar.
Efterlevnad är inte bara en juridisk hinder. Det är en konverteringsmöjlighet. Att använda A/B-testning gör att du kan hitta icke-intrusiva bannerdesigner som faktiskt respekterar användaren. Du behöver inte lura folk att ge sitt samtycke. Genom att mäta Revenue Impact av din strategi kan du bevisa att transparens lönar sig. Principfasta företag byter till källkodstillgängliga lösningar eftersom de värdesätter långsiktigt förtroende över kortsiktiga datainsamlingar. Det handlar om att bygga en hållbar relation med din publik. Förtroende är den mest värdefulla valutan i den digitala ekonomin 2026.
Komma igång med Conzent
Att gå med i rörelsen för öppen samtyckesinfrastruktur är ett åtagande för en mer transparent webb. Om du för närvarande är låst till en proprietär leverantör är vägen ut enklare än du tror. Börja med att granska dina nuvarande dataflöden. Förbered sedan din migrationschecklista:
- Granska dina nuvarande TCF- och GCM v2-krav.
- Exportera befintliga samtyckesloggar för dina interna register.
- Bestäm mellan självhosting eller vår hanterade molntjänst.
- Distribuera det lätta Conzent-skriptet till din produktionsmiljö.
Conzents uppdrag är att göra etisk efterlevnad tillgänglig för varje webbplats. Vi tror att integritetsinfrastruktur bör vara en offentlig tillgång, inte en hemlig hemlighet. Företagssponsring gör att vi kan demokratisera dessa verktyg, sänka kostnaderna för alla när samhället växer. Detta är mer än bara programvara; det är en ny standard för källkodstillgängligt cookie-samtycke som prioriterar användaren framför leverantören. Gå med oss i att bygga en webb där efterlevnad är tydlig, snabb och helt inspektionsbar.
Ta kontroll över din efterlevnadsinfrastruktur
Proprietära svarta lådor är en juridisk och teknisk risk som du inte längre behöver ta. Genom att anta källkodstillgängligt cookie-samtycke går du från en modell av blind tro till en av teknisk verifiering. Denna guide har visat hur öppen infrastruktur skyddar dina Core Web Vitals och förenklar komplexa granskningar. Det handlar om att äga dina datorsignaler snarare än att hyra dem från en avlägsen leverantör. Du har nu fått vägen för att gå bortom "Samtycke-som-en-tjänst" och mot en permanent, transparent grund.
Du kan anpassa dig till IAB TCF 2.3 och Google Consent Mode v2 utan att offra webbplatsens hastighet eller datasuveränitet. Oavsett om du väljer att självhosta eller använda vår hanterade moln, går du med i en gemenskap som prioriterar digitala rättigheter och teknisk effektivitet. Efterlevnad bör inte vara en hemlig hemlighet eller en prestandaskatt. Det bör vara en standard som stärker både användaren och företaget. Transparens är inte längre en premiumfunktion; det är den nödvändiga standarden för den moderna webben.
Framtiden för den digitala världen är öppen och inspektionsbar. Ta nästa steg mot infrastrukturens suveränitet och etisk databehandling. Utforska den öppna samtyckesinfrastrukturen och börja bygga en mer transparent webb idag. Du har verktygen för att förbli i överensstämmelse samtidigt som du håller din webbplats snabb. Låt oss tillsammans göra integritet till den nya standarden.
Vanliga frågor
Vad är skillnaden mellan öppen källkod och källkodstillgängligt cookie-samtycke?
Källkodstillgänglig programvara låter dig se och granska koden, medan öppen källkodslicenser tillåter bredare redistribution. Att använda källkodstillgängligt cookie-samtycke säkerställer att projektet förblir hållbart för företagsutveckling samtidigt som det ger den transparens som krävs för efterlevnadsgranskningar. Denna modell undviker riskerna som är förknippade med ounderhållna samhällsprojekt. Du får synligheten av öppen kod med den professionella stabiliteten hos en kommersiell produkt.
Är en källkodstillgänglig CMP i överensstämmelse med GDPR och ePrivacy?
Ja, en källkodstillgänglig cookie-samtyckesplattform är helt i överensstämmelse med GDPR och ePrivacy-krav. Faktum är att den ofta överträffar standarderna för proprietära verktyg genom att möjliggöra full inspektionsbarhet av databehandlingslogik. Regulatorer värdesätter förmågan att verifiera att samtyckessignaler lagras och överförs korrekt. Eftersom Conzent är baserat i Köpenhamn är vår infrastruktur byggd specifikt för att möta de strikta ansvarighetsstandarderna som definieras av europeiska dataskyddsmyndigheter.
Kan jag använda Google Consent Mode v2 med en självhostad CMP?
Du kan absolut implementera Google Consent Mode v2 med hjälp av självhostad infrastruktur. Den öppna samtyckesinfrastrukturen är utformad för att kommunicera de nödvändiga ad_user_data och ad_personalization-signalerna direkt till Googles tjänster. Detta säkerställer att din konverteringsspårning och datamodellering i GA4 förblir korrekt. Självhosting ger dig makten att verifiera dessa signaler på kodnivå, vilket säkerställer att inga obehöriga pings lämnar din server innan användaren ger uttryckligt samtycke.
Hur stöder en källkodstillgänglig plattform IAB TCF 2.3?
Källkodstillgängliga plattformar som Conzent genererar standardiserade TC-strängar som uppfyller de senaste IAB-specifikationerna. TCF 2.3 kräver obligatorisk avslöjande av leverantörer, vilket vårt system hanterar genom ett inspektionsbart logiklager. Denna transparens gör att utgivare kan bevisa för annonsnätverk att deras samtyckessignaler är giltiga och lagligt erhållna. Genom att använda en certifierad, källkodstillgänglig CMP behåller du tillgången till det globala annonseringssystemet samtidigt som du håller din efterlevnadsstack helt granskbar av interna säkerhetsteam.
Behöver jag tekniska färdigheter för att använda en källkodstillgänglig samtyckeshanterare?
Det beror på ditt distributionsval. Självhosting av den öppna samtyckesinfrastrukturen kräver DevOps-kunskaper för att hantera servrar och uppdateringar. Men vår hanterade molnsamtyckesplattform erbjuder en nollkonfigurationsupplevelse som är tillgänglig för marknadsföringsteam och småföretagsägare. Du får fördelen av transparent, inspektionsbar kod utan att behöva skriva en enda rad själv. Vi hanterar den tekniska tyngden medan du fokuserar på ditt företag.
Vilka kostnader är förknippade med självhosting av en cookie-samtyckesplattform?
Att självhosta OCI eliminerar helt programvarulicensavgifter. Dina primära kostnader kommer att relateras till din egen serverinfrastruktur och den interna tid som krävs för underhåll och uppdateringar. Även om denna väg är ekonomiskt effektiv för team med befintliga DevOps-resurser, kräver den ett åtagande att övervaka regulatoriska förändringar. För organisationer som föredrar att avlasta denna börda erbjuder vår hanterade molntjänst ett kostnadseffektivt alternativ som blir billigare ju fler företags sponsorer går med i uppdraget.
Kan jag byta från självhostad till hanterad moln senare?
Ja, du kan migrera från en självhostad instans till vår hanterade molntjänst när som helst. Den underliggande logiken och datastrukturerna är konsekventa över båda distributionsmodellerna, vilket gör övergången sömlös. Många organisationer börjar med självhosting för att testa infrastrukturen och byter senare till den hanterade molnen för att dra nytta av automatiska uppdateringar och molnbaserad analys. Denna flexibilitet säkerställer att din samtyckesstrategi kan växa i takt med din trafik och tekniska kapacitet utan leverantörslåsning.
Hur förbättrar källkodstillgänglig kod webbplatsens prestanda?
Källkodstillgängliga skript är vanligtvis mycket lättare än proprietära alternativ. Stängda källkodsleverantörer paketerar ofta överdriven spårning, telemetri och gammal kod som ökar din sidvikt. Eftersom vår kod är offentlig är den optimerad för hastighet och effektivitet. Denna minskning av skriptvikt förbättrar direkt dina Core Web Vitals, särskilt genom att sänka Total Blocking Time. Bättre prestanda är inte bara en teknisk vinst; det är en viktig komponent i din SEO-strategi för källkodstillgängligt cookie-samtycke.