
Consentement aux cookies disponible en source : Le guide 2026 pour une conformité transparente
La plupart des outils de consentement d'entreprise sont des boîtes noires propriétaires. Vous payez un prix élevé pour un script que vous ne pouvez pas auditer, espérant essentiellement qu'il respecte la loi derrière un rideau fermé. C'est un modèle de "faites-moi confiance" dans une industrie bâtie sur la vérification. Choisir un consentement aux cookies disponible en source change cette dynamique en mettant le code à la vue de tous. Ce n'est pas seulement une préférence technique. C'est une prise de position pour les droits numériques et la souveraineté de l'infrastructure. Vous ne devriez pas avoir à sacrifier la vitesse de votre site ou à vous contenter d'un verrouillage fournisseur pour rester légal.
Les coûts élevés et le retard de performance dus à des scripts lourds épuisent votre équipe. Nous voyons la frustration de devoir se contenter d'une solution générique qui cache ses méthodes de traitement des données. Ce guide explique comment les plateformes disponibles en source éliminent la boîte noire de la conformité tout en offrant des fonctionnalités critiques comme l'IAB TCF 2.3 et le Google Consent Mode v2. Vous apprendrez comment obtenir un contrôle total sur votre pile de conformité, réduire vos coûts à long terme et maintenir des performances optimales. Nous explorerons comment passer d'une infrastructure auto-hébergée à des services cloud gérés sans perdre vos données ni votre dignité.
Points Clés
- Auditez votre conformité en vous éloignant des fournisseurs propriétaires "boîte noire" vers un consentement aux cookies inspectable et disponible en source.
- Améliorez vos Core Web Vitals et la sécurité de votre site en utilisant des scripts légers et transparents qui minimisent le retard de performance et les risques de chaîne d'approvisionnement.
- Assurez-vous d'une pleine conformité avec l'IAB TCF 2.3 et le Google Consent Mode v2 pour protéger vos revenus publicitaires sans compromettre la vie privée des utilisateurs.
- Choisissez le meilleur chemin de déploiement pour votre équipe en pesant le coût de la licence zéro de l'auto-hébergement contre la commodité de l'infrastructure cloud gérée.
- Changez votre perspective en considérant la vie privée non pas comme un service tiers, mais comme une partie essentielle et transparente de votre propre infrastructure numérique.
Qu'est-ce que le Consentement aux Cookies Disponible en Source ?
Le consentement aux cookies disponible en source fait référence à un logiciel dont le code source sous-jacent est public et inspectable. Contrairement aux logiciels fermés, tout le monde peut lire la logique qui détermine comment les données des utilisateurs sont traitées. Cela diffère des modèles purement open-source car la licence peut restreindre certaines redistributions commerciales. Ce modèle garantit que le logiciel reste durable pour le développement de niveau entreprise tout en fournissant la transparence requise pour une conformité à enjeux élevés. Le logiciel disponible en source fournit un terrain d'entente nécessaire. Il offre la visibilité de l'open source avec la fiabilité professionnelle d'un produit commercial.
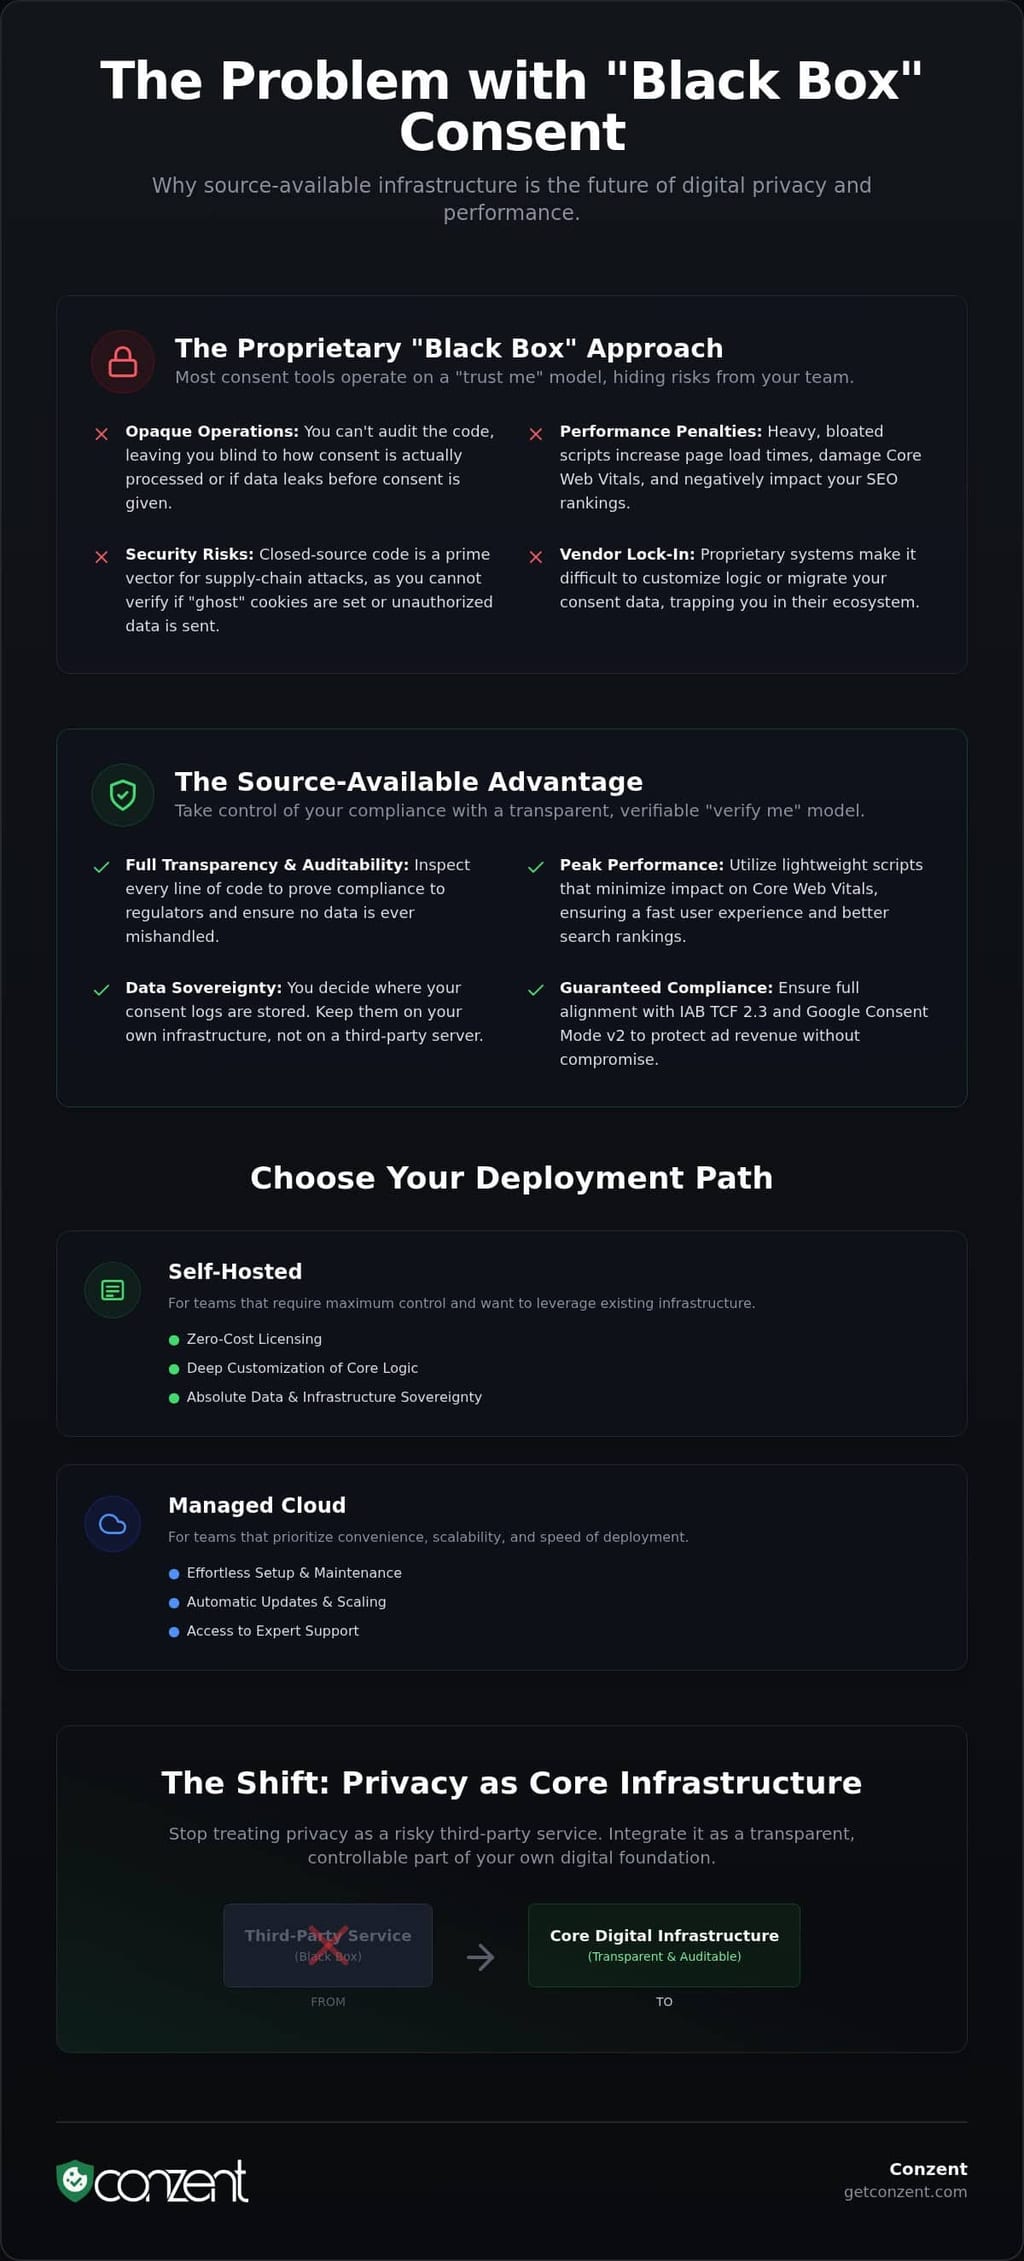
Les plateformes de gestion de consentement (CMP) propriétaires sont une responsabilité pour les industries à haute conformité. Elles fonctionnent comme des "boîtes noires". Vous installez un script et faites confiance à ce qu'il exécute correctement le choix de l'utilisateur. Vous ne pouvez pas voir comment il traite la TC String ou s'il fuit des données avant que le consentement ne soit accordé. En 2026, "la confiance" est une défense légale faible. Si un régulateur audite votre pile, vous devez prouver exactement comment votre infrastructure fonctionne. Les outils disponibles en source rendent cette preuve possible. Il s'agit de passer d'une foi aveugle à une certitude technique.
CMPs Disponibles en Source vs. Propriétaires
La différence est fondamentale. Avec des outils propriétaires, vous êtes un locataire sur le terrain de quelqu'un d'autre. Avec une infrastructure disponible en source, vous possédez l'acte. Ce changement offre plusieurs avantages fondamentaux pour les équipes techniques :
- Confiance vs. Vérification : Les fournisseurs propriétaires demandent une foi aveugle. Le code disponible en source permet à votre équipe de sécurité d'auditer chaque ligne pour s'assurer qu'aucune donnée n'est envoyée sans un signal valide.
- Souveraineté des Données : Vous n'êtes pas contraint d'envoyer des journaux de consentement sensibles à un serveur tiers. Vous pouvez les stocker et les traiter entièrement sur votre propre infrastructure.
- Personnalisation Approfondie : La plupart des CMP ne vous permettent que de changer les couleurs des boutons ou le CSS. Les systèmes disponibles en source vous permettent de modifier la logique de base pour s'adapter à des flux de données internes complexes.
Le Mandat de Transparence dans la Loi Moderne sur la Vie Privée
La loi moderne sur la vie privée évolue vers une norme d'"inspectabilité". L'article 5 du RGPD exige responsabilité et transparence dans toutes les activités de traitement des données. Il n'est plus suffisant de dire que vous êtes conforme. Vous devez être en mesure de le démontrer. Les régulateurs examinent désormais l'ensemble de la pile technique lors des audits. Utiliser une base de code transparente et inspectable simplifie ce processus. Vous pouvez pointer vers la logique spécifique dans l'Infrastructure de Consentement Ouvert pour montrer exactement comment vous respectez les droits des utilisateurs. Vous pouvez en savoir plus sur l'approche de conformité au RGPD de Conzent pour voir comment cette transparence fonctionne en pratique. La transparence n'est pas une fonctionnalité premium ; c'est une nécessité légale.
Avantages Techniques de l'Infrastructure de Consentement Ouvert
Choisir le consentement aux cookies disponible en source n'est pas seulement une décision éthique ; c'est une optimisation technique. La plupart des plateformes propriétaires privilégient leur propre collecte de données au détriment de la vitesse de votre site. Elles regroupent des scripts de suivi lourds et du code hérité qui alourdissent le poids de votre page. L'infrastructure de consentement ouverte inverse cette dynamique. Elle considère la conformité comme un service essentiel, et non comme un véhicule marketing. Cela se traduit par une mise en œuvre plus propre, plus rapide et plus sécurisée pour vos utilisateurs. Vous ne devriez pas avoir à choisir entre la sécurité légale et un site rapide.
Élimination du Retard de Performance
Les scripts propriétaires sont souvent des "boîtes noires" qui cachent un suivi excessif et une logique redondante. Ces scripts augmentent le Temps de Blocage Total (TBT) et nuisent à vos Core Web Vitals. Le bandeau léger de Conzent minimise cet impact en expédiant uniquement le code essentiel nécessaire pour gérer les signaux. En 2026, les algorithmes des moteurs de recherche pénalisent directement les sites où des scripts de conformité lourds dégradent des Core Web Vitals comme l'Interaction au Prochain Peinture (INP). La performance est un moteur silencieux de votre succès SEO. Chaque milliseconde économisée lors du rendu initial est directement corrélée à des classements de recherche plus élevés et à une meilleure rétention des utilisateurs.
Sécurité et Auditabilité
Les CMPs à code fermé présentent un risque de sécurité significatif. Vous ne pouvez pas vérifier si des cookies "fantômes" sont définis ou si des pings de données non autorisés sont envoyés à des domaines tiers avant qu'un utilisateur ne clique sur "Accepter". Ce manque de visibilité est un vecteur principal pour les attaques de chaîne d'approvisionnement. Le code disponible en source permet à votre équipe DevOps de réaliser des audits de sécurité approfondis. Ils peuvent vérifier exactement où vont les données et s'assurer qu'aucun ping ne quitte votre serveur sans autorisation explicite. Cela transforme votre pile de conformité d'une vulnérabilité en une forteresse. Vous gagnez le pouvoir de prouver que votre site respecte la vie privée des utilisateurs au niveau du protocole.
La scalabilité est un autre obstacle sur le marché traditionnel des CMP. De nombreux fournisseurs facturent des frais par session qui vous pénalisent pour l'augmentation de votre trafic. L'infrastructure ouverte gère des millions d'événements de consentement sans ces coûts artificiels. En utilisant une API ouverte, vous pouvez intégrer les signaux de consentement directement dans votre backend e-commerce ou CMS. Cela permet une synchronisation transparente avec le Google Consent Mode v2, garantissant que votre suivi de conversion reste précis tout en restant conforme. Si vous êtes prêt à évoluer sans la taxe propriétaire, envisagez d'explorer nos options de déploiement flexibles. Cette approche rend la vie privée de niveau entreprise accessible à tous, quel que soit leur volume de trafic.
Atteindre la Conformité avec le TCF 2.3 et le Google Consent Mode v2
La conformité en 2026 ne consiste plus à cocher une case. Il s'agit de maintenir votre flux de revenus tout en respectant les droits des utilisateurs. La plupart des fournisseurs propriétaires affirment que seul leur SaaS coûteux peut gérer des cadres complexes comme l'IAB TCF 2.3 ou le Google Consent Mode v2. C'est un mythe conçu pour vous garder enfermé dans un abonnement. Choisir une solution de consentement aux cookies disponible en source fournit les mêmes fonctionnalités d'entreprise sans le mystère de la "boîte noire". Vous gagnez la capacité d'inspecter la logique qui traduit les choix des utilisateurs en signaux techniques requis par les réseaux publicitaires. Il s'agit de vérification, pas seulement de confiance. Pour les entreprises commerciales qui appliquent cette même norme de vérification à leurs stratégies de croissance, The GovCon Architect fournit le conseil d'expert nécessaire pour remporter avec succès des contrats fédéraux américains.
Implémentation de l'IAB TCF 2.3 avec Conzent
Le Cadre de Transparence et de Consentement (TCF) v2.3 de l'IAB est la norme mondiale pour l'écosystème de la publicité numérique. Depuis la date limite d'application du 28 février 2026, les éditeurs doivent utiliser une CMP certifiée pour garantir que leurs revenus publicitaires restent ininterrompus. Les nouvelles TC Strings exigent désormais le segment "disclosedVendor" obligatoire pour résoudre l'ambiguïté. L'implémentation de l'IAB TCF 2.3 avec Conzent garantit que vos signaux de consentement sont standardisés à travers tous les fournisseurs. Vous pouvez suivre le guide IAB TCF de Conzent pour voir comment nous maintenons la certification tout en gardant notre code inspectable. Bien que des outils comme la Bibliothèque de Consentement aux Cookies Osano fournissent une base pour l'UI, les éditeurs d'entreprise ont besoin d'une infrastructure plus profonde qui prend en charge la génération complète de TC String pour des environnements d'enchères modernes.
GCM v2 : Protéger les Revenus Publicitaires
Le Google Consent Mode v2 (GCM v2) est crucial pour équilibrer le suivi des conversions avec la vie privée. Il introduit un contrôle granulaire à travers des paramètres comme ad_user_data et ad_personalization. Sans ces signaux, Google Ads et GA4 ne peuvent pas effectuer de modélisation de données précise pour les utilisateurs qui refusent les cookies. Vous pouvez configurer le Google Consent Mode v2 en utilisant une infrastructure disponible en source pour éviter les frais propriétaires. Une mise en œuvre incorrecte du GCM v2 crée un risque de revenus massif ; elle entraîne une attribution rompue et une perte complète des capacités de remarketing dans l'EEE. Vous perdez des données. Vous perdez des informations. Finalement, vous perdez des revenus.
Optimiser vos taux d'opt-in nécessite plus que la conformité. Cela nécessite des données. Les Analyses d'Impact sur les Revenus vous permettent de voir exactement comment votre bandeau de consentement affecte votre résultat net. Vous pouvez tester différents agencements ou formulations pour trouver l'équilibre entre la confiance des utilisateurs et la collecte de données. C'est là que l'approche axée sur la mission du logiciel disponible en source brille. Elle vous donne les outils pour réussir sans cacher les mécanismes de votre succès. Vous ne suivez pas seulement les règles. Vous maîtrisez l'infrastructure.
Auto-Hébergement vs. Cloud Géré : Choisir Votre Chemin
Décider comment déployer votre infrastructure de consentement ne devrait pas ressembler à un piège. Dans le monde propriétaire, vous êtes souvent contraint à un abonnement coûteux sans alternative. Le consentement aux cookies disponible en source brise ce cycle en offrant un choix entre une indépendance totale et une commodité gérée. Vous pouvez héberger le code vous-même pour un contrôle maximal ou utiliser un service géré qui respecte votre besoin de transparence. Les deux chemins mènent à la conformité. La seule différence est où vous choisissez d'investir le temps et les ressources de votre équipe.
Le Cas de l'Auto-Hébergement (OCI)
L'auto-hébergement de l'Infrastructure de Consentement Ouvert (OCI) est l'expression ultime de la souveraineté des données. Ce chemin est idéal pour les environnements à haute sécurité où l'envoi de journaux de consentement à un serveur tiers est inacceptable. Vous n'avez aucun frais de licence et un contrôle total sur votre base de données. Votre équipe DevOps peut auditer le code, le containeriser et le déployer au sein de votre pile existante. Cela déplace la conformité d'un "service" que vous achetez à une "infrastructure" que vous possédez.
La transition du dépôt à la production est simple pour les équipes techniques. En suivant la Documentation d'Auto-Hébergement, vous pouvez vous assurer que vos signaux de consentement ne quittent jamais votre périmètre. Ce modèle élimine complètement le verrouillage fournisseur. Si vous avez la capacité interne de gérer les mises à jour et la maintenance des serveurs, l'auto-hébergement fournit un moyen principiel et rentable d'atteindre une conformité de niveau entreprise. Vous n'êtes pas seulement un utilisateur ; vous êtes le propriétaire de votre pile de conformité.
L'Avantage du Cloud Géré
Toutes les organisations n'ont pas une équipe DevOps dédiée pour gérer une instance auto-hébergée. Le Cloud Géré offre une configuration sans configuration qui est parfaite pour les équipes marketing et les petites entreprises. Vous obtenez le même code transparent et disponible en source mais sans le fardeau de la maintenance. Les mises à jour pour les normes évolutives comme le TCF 2.3 et le GCM v2 se produisent automatiquement. Cela fournit la commodité d'un SaaS traditionnel tout en maintenant la clarté éthique d'une infrastructure ouverte. Vous pouvez voir le code qui fait fonctionner votre bandeau, même si nous sommes ceux qui l'hébergeons.
Notre modèle de tarification est basé sur la croissance de la communauté plutôt que sur la cupidité des entreprises. À mesure que de plus en plus d'organisations rejoignent la plateforme et que les parrainages augmentent, le coût du service géré diminue en fait. Cette approche égalitaire garantit que des outils de confidentialité de haute qualité restent accessibles à tous, quel que soit leur budget. C'est un modèle axé sur la communauté qui remet en question la taxe traditionnelle "par session" des fournisseurs propriétaires. Si vous souhaitez la transparence du code ouvert avec la facilité d'une plateforme hébergée, vous pouvez voir nos plans de cloud géré ici. Cette approche hybride garantit que vous n'avez jamais à sacrifier la performance du site ou la visibilité technique pour des raisons de commodité.
Le choix entre l'auto-hébergement et le cloud dépend de vos objectifs à long terme. L'auto-hébergement offre le coût financier le plus bas mais nécessite une supervision technique. Le Cloud Géré offre le temps de conformité le plus rapide sans maintenance. Quel que soit votre chemin, le consentement aux cookies disponible en source reste le même. Vous choisissez une norme de transparence que les fournisseurs propriétaires "boîte noire" ne peuvent tout simplement pas égaler.
Pourquoi l'Avenir de la Vie Privée est l'Infrastructure de Consentement Ouvert
L'industrie évolue. Nous nous éloignons du "Consentement en tant que Service". Dans ce vieux modèle, vous louez la conformité à un fournisseur qui prend vos données en otage. Dans le modèle "Consentement en tant qu'Infrastructure", vous possédez le système. Ce changement est nécessaire car la vie privée est un droit numérique, pas un luxe basé sur un abonnement. Utiliser le consentement aux cookies disponible en source garantit que les outils utilisés pour protéger ces droits sont aussi transparents que les lois qu'ils satisfont. C'est la différence entre un patch temporaire et une fondation permanente.
Optimiser pour la Confiance et les Revenus
Bâtir cette fondation nécessite souvent une supervision stratégique au-delà de la simple configuration technique. Pour les organisations cherchant à aligner leurs flux de travail marketing et opérationnels avec ces nouvelles normes, CDABS – Content Development and Business Services offre l'expertise de conseil professionnel nécessaire pour gérer efficacement des transitions commerciales complexes.
La conformité n'est pas seulement un obstacle légal. C'est une opportunité de conversion. Utiliser les tests A/B vous permet de trouver des designs de bandeaux non intrusifs qui respectent réellement l'utilisateur. Vous n'avez pas à tromper les gens pour qu'ils consentent. En mesurant l'Impact sur les Revenus de votre stratégie, vous pouvez prouver que la transparence est payante. Les entreprises de principe passent à des solutions disponibles en source car elles privilégient la confiance à long terme plutôt que les captures de données à court terme. Il s'agit de construire une relation durable avec votre audience. La confiance est la monnaie la plus précieuse dans l'économie numérique de 2026.
Commencer avec Conzent
Rejoindre le mouvement de l'Infrastructure de Consentement Ouvert est un engagement envers un web plus transparent. Si vous êtes actuellement enfermé avec un fournisseur propriétaire, le chemin de sortie est plus simple que vous ne le pensez. Commencez par auditer vos flux de données actuels. Ensuite, préparez votre liste de vérification de migration :
- Examinez vos exigences actuelles en matière de TCF et de GCM v2.
- Exportez les journaux de consentement existants pour vos dossiers internes.
- Décidez entre l'auto-hébergement ou notre service cloud géré.
- Déployez le script léger de Conzent dans votre environnement de production.
La mission de Conzent est de rendre la conformité éthique accessible à chaque site web. Nous croyons que l'infrastructure de vie privée devrait être un bien public, et non un secret gardé. Les parrainages d'entreprise nous permettent de démocratiser ces outils, réduisant les coûts pour tous à mesure que la communauté grandit. Ce n'est pas seulement un logiciel ; c'est une nouvelle norme pour le consentement aux cookies disponible en source qui privilégie l'utilisateur plutôt que le fournisseur. Rejoignez-nous pour construire un web où la conformité est claire, rapide et complètement inspectable.
Prenez le Contrôle de Votre Infrastructure de Conformité
Les boîtes noires propriétaires sont un risque légal et technique que vous n'avez plus besoin de prendre. En adoptant le consentement aux cookies disponible en source, vous passez d'un modèle de confiance aveugle à un modèle de vérification technique. Ce guide a montré comment l'infrastructure ouverte protège vos Core Web Vitals et simplifie les audits complexes. Il s'agit de posséder vos signaux de données plutôt que de les louer à un fournisseur lointain. Vous avez maintenant la feuille de route pour aller au-delà du "Consentement en tant que Service" et vers une fondation permanente et transparente.
Vous pouvez vous aligner sur l'IAB TCF 2.3 et le Google Consent Mode v2 sans sacrifier la vitesse du site ou la souveraineté des données. Que vous choisissiez l'auto-hébergement ou d'utiliser notre cloud géré, vous rejoignez une communauté qui privilégie les droits numériques et l'efficacité technique. La conformité ne devrait pas être un secret gardé ou une taxe de performance. Elle devrait être une norme qui responsabilise à la fois l'utilisateur et l'entreprise. La transparence n'est plus une fonctionnalité premium ; c'est la norme nécessaire pour le web moderne.
L'avenir du monde numérique est ouvert et inspectable. Faites le prochain pas vers la souveraineté de l'infrastructure et le traitement éthique des données. Explorez l'Infrastructure de Consentement Ouvert et commencez à construire un web plus transparent aujourd'hui. Vous avez les outils pour rester conforme tout en gardant votre site rapide. Faisons ensemble de la vie privée la nouvelle norme.
Questions Fréquemment Posées
Quelle est la différence entre le consentement open-source et le consentement disponible en source ?
Le logiciel disponible en source vous permet de visualiser et d'auditer le code, tandis que les licences open-source permettent une redistribution plus large. Utiliser le consentement aux cookies disponible en source garantit que le projet reste durable pour le développement d'entreprise tout en fournissant la transparence requise pour les audits de conformité. Ce modèle évite les risques associés aux projets communautaires non maintenus. Vous obtenez la visibilité du code ouvert avec la stabilité professionnelle d'un produit commercial.
Une CMP disponible en source est-elle conforme au RGPD et à l'ePrivacy ?
Oui, une plateforme de consentement aux cookies disponible en source est entièrement conforme aux exigences du RGPD et de l'ePrivacy. En fait, elle dépasse souvent les normes des outils propriétaires en permettant une inspectabilité complète de la logique de traitement des données. Les régulateurs apprécient la capacité à vérifier que les signaux de consentement sont stockés et transmis correctement. Étant donné que Conzent est basé à Copenhague, notre infrastructure est spécifiquement conçue pour répondre aux normes strictes de responsabilité définies par les autorités de protection des données européennes.
Puis-je utiliser le Google Consent Mode v2 avec une CMP auto-hébergée ?
Vous pouvez absolument implémenter le Google Consent Mode v2 en utilisant une infrastructure auto-hébergée. L'Infrastructure de Consentement Ouvert est conçue pour communiquer les signaux requis ad_user_data et ad_personalization directement aux services de Google. Cela garantit que votre suivi de conversion et votre modélisation des données dans GA4 restent précis. L'auto-hébergement vous donne le pouvoir de vérifier ces signaux au niveau du code, garantissant qu'aucun ping non autorisé ne quitte votre serveur avant que l'utilisateur ne donne son consentement explicite.
Comment une plateforme disponible en source prend-elle en charge l'IAB TCF 2.3 ?
Les plateformes disponibles en source comme Conzent génèrent des TC Strings standardisés qui répondent aux dernières spécifications de l'IAB. Le TCF 2.3 exige la divulgation obligatoire des fournisseurs, ce que notre système gère à travers une couche logique inspectable. Cette transparence permet aux éditeurs de prouver aux réseaux publicitaires que leurs signaux de consentement sont valides et légalement obtenus. En utilisant une CMP certifiée et disponible en source, vous maintenez l'accès à l'écosystème publicitaire mondial tout en gardant votre pile de conformité entièrement auditable par les équipes de sécurité internes.
Ai-je besoin de compétences techniques pour utiliser un gestionnaire de consentement disponible en source ?
Cela dépend de votre choix de déploiement. L'auto-hébergement de l'Infrastructure de Consentement Ouvert nécessite des connaissances en DevOps pour gérer les serveurs et les mises à jour. Cependant, notre Plateforme de Consentement Cloud Géré offre une expérience sans configuration qui est accessible aux équipes marketing et aux propriétaires de petites entreprises. Vous bénéficiez du code transparent et auditable sans avoir besoin d'écrire une seule ligne vous-même. Nous nous occupons du travail technique pendant que vous vous concentrez sur votre entreprise.
Quels sont les coûts associés à l'auto-hébergement d'une plateforme de consentement aux cookies ?
L'auto-hébergement de l'OCI élimine complètement les frais de licence logicielle. Vos coûts principaux seront liés à votre propre infrastructure serveur et au temps interne requis pour la maintenance et les mises à jour. Bien que ce chemin soit financièrement efficace pour les équipes disposant de ressources DevOps existantes, il nécessite un engagement à surveiller les changements réglementaires. Pour les organisations qui préfèrent déléguer ce fardeau, notre service cloud géré fournit une alternative rentable qui devient moins chère à mesure que de plus en plus de sponsors d'entreprise rejoignent la mission.
Puis-je passer d'un hébergement auto-hébergé à un cloud géré plus tard ?
Oui, vous pouvez migrer d'une instance auto-hébergée vers notre service cloud géré à tout moment. La logique sous-jacente et les structures de données sont cohérentes entre les deux modèles de déploiement, rendant la transition fluide. De nombreuses organisations commencent par l'auto-hébergement pour tester l'infrastructure et passent ensuite au cloud géré pour bénéficier de mises à jour automatiques et d'analyses basées sur le cloud. Cette flexibilité garantit que votre stratégie de consentement peut évoluer avec votre trafic et votre capacité technique sans verrouillage fournisseur.
Comment le code disponible en source améliore-t-il la performance du site web ?
Les scripts disponibles en source sont généralement beaucoup plus légers que les alternatives propriétaires. Les fournisseurs à code fermé regroupent souvent un suivi excessif, de la télémétrie et du code hérité qui alourdissent le poids de votre page. Comme notre code est public, il est optimisé pour la vitesse et l'efficacité. Cette réduction du poids des scripts améliore directement vos Core Web Vitals, en particulier en réduisant le Temps de Blocage Total. Une meilleure performance n'est pas seulement une victoire technique ; c'est un élément vital de votre stratégie SEO pour le consentement aux cookies disponible en source.