
Anforderungen an Consent-Management-Plattformen: Die technische und rechtliche Checkliste für 2026
Die meisten Legacy-CMPs sind proprietäre Black Boxes, die die Geschwindigkeit Ihrer Website gegen ein falsches Sicherheitsgefühl eintauschen. Sie wissen, dass die Erfüllung moderner Anforderungen an Consent-Management-Plattformen nicht bedeuten sollte, dass man auf wichtige Kernwerte verzichten oder Werbeeinnahmen durch fehlerhafte Signale verlieren muss. Es ist frustrierend zu sehen, wie schwere Skripte Ihre Website verlangsamen, während Sie die Kontrolle darüber verlieren, wo die Daten Ihrer Nutzer gespeichert sind. Compliance ist eine technische Infrastruktur-Herausforderung, nicht nur eine rechtliche. Transparenz ist der einzige Weg, um ohne Kompromisse zu skalieren.
Dieser Leitfaden bereitet Sie darauf vor, die technischen, rechtlichen und Leistungsstandards für 2026 zu meistern, um Ihre Einnahmen und das Vertrauen der Nutzer zu schützen. Wir werden den Übergang zu offener Infrastruktur, die Einzelheiten von IAB TCF 2.3 und wie man die Werbeeinnahmen durch optimierte Google Consent Mode v2-Signale maximiert, untersuchen. Sie werden lernen, wie Sie aufgeblähte Skripte durch eine leichte, überprüfbare Datenstrategie ersetzen. Geschwindigkeit zählt. Souveränität zählt. Transparenz ist nicht verhandelbar. Wir bewegen uns über die Ära der "ausreichenden" Compliance hinaus und in eine Zeit, in der Effizienz die Grundlage für jedes ethische digitale Unternehmen ist.
Wichtige Erkenntnisse
- Moderne Anforderungen an Consent-Management-Plattformen verlangen einen Wechsel von proprietären Black Boxes zu verifizierbarer, Open-Source-Infrastruktur.
- Schützen Sie die Geschwindigkeit Ihrer Website, indem Sie sicherstellen, dass das Gewicht der Skripte unter 50kb bleibt, um negative Auswirkungen auf die Core Web Vitals zu verhindern.
- Sichern Sie Ihre Werbeeinnahmen für 2026, indem Sie IAB TCF 2.3 integrieren und zu den neuesten Google Consent Mode v2-Standards wechseln.
- Verwenden Sie Analysen zur Umsatzwirkung und A/B-Tests, um das Gleichgewicht zwischen hohen Opt-in-Raten und strenger rechtlicher Compliance zu finden.
- Wählen Sie zwischen verwalteten Cloud- oder selbstgehosteten Modellen, um die Kontrolle über Ihre Datensouveränität und das Vertrauen der Nutzer zurückzugewinnen.
Definition moderner Anforderungen an Consent-Management-Plattformen im Jahr 2026
Im Jahr 2026 ist eine Consent-Management-Plattform (CMP) kein dekoratives Banner. Es ist die technische Infrastruktur, die jeden Datenfluss auf Ihrer Website orchestriert. Wenn Ihre CMP nur ein Overlay anzeigt, ohne die dahinterliegenden Skripte zu steuern, ist sie kein Compliance-Tool; sie ist eine Haftung. Moderne Anforderungen an Consent-Management-Plattformen konzentrieren sich auf die dynamische Signalweitergabe. Das bedeutet, dass, wenn ein Nutzer auf "Akzeptieren" klickt, dieses Signal sofort zu nachgelagerten Anbietern wie Google Tag Manager oder Meta weitergeleitet werden muss. Ohne diese automatisierte Übergabe fliegt Ihr Marketing-Stack entweder blind oder operiert illegal.
Sicherheit erfordert unveränderliche Protokollierung. Nach der Datenschutz-Grundverordnung müssen Sie nachweisen, wann und wie die Zustimmung erteilt wurde. Diese Protokolle müssen manipulationssicher und für Audits leicht zugänglich sein. Wir sehen einen grundlegenden Wandel von "Opt-in-Overlays", die den Nutzer unterbrechen, zu "datenschutzorientierten Nutzerreisen", die die Wahl in das Kernerlebnis integrieren. Transparenz ist kein Hindernis für Wachstum; sie ist dessen Grundlage.
Rechtliche Compliance vs. Technische Orchestrierung
Rechtliche Vorlagen sind das absolute Minimum. Sie lösen das Problem des Datenlecks nicht. Echte Compliance lebt in den technischen APIs, die mehrjurisdiktionale Regeln in Echtzeit verwalten. Ihre CMP sollte als Torwächter fungieren und "Privacy by Design" durch das Blockieren von Skripten durchsetzen, bis die genauen rechtlichen Kriterien erfüllt sind. Es geht um Orchestrierung, nicht nur um Dokumentation. Ein prinzipiengeleiteter Ansatz stellt sicher, dass technische Grenzen mit Ihren rechtlichen Versprechen übereinstimmen.
Globale regulatorische Abdeckung: DSGVO, CPRA und darüber hinaus
Die Verwaltung globaler Datenströme bedeutet, gleichzeitig mit widersprüchlichen Gesetzen umzugehen. Automatisierte Geo-Erkennung ist eine grundlegende Anforderung für 2026. Ein Besucher aus Berlin benötigt eine andere Erfahrung als einer aus Kalifornien. Ihr Stack muss den Standort des Nutzers identifizieren und das richtige Regelwerk ohne manuelles Eingreifen anwenden. Sie können mehr über spezifische DSGVO-Compliance-Anforderungen lesen, um zu sehen, wie diese Regeln in technische Einstellungen übersetzt werden. Der Umgang mit der Reibung zwischen der EU-DSGVO und verschiedenen US-Bundesstaaten erfordert einen einheitlichen Stack, der seine Logik basierend auf der IP eines Nutzers anpassen kann. Die Erfüllung dieser Anforderungen an Consent-Management-Plattformen ist kein Luxus. Es ist der Standard für jedes Unternehmen, das im offenen Web tätig ist.
Kerntechnische Anforderungen: Infrastruktur und Datensouveränität
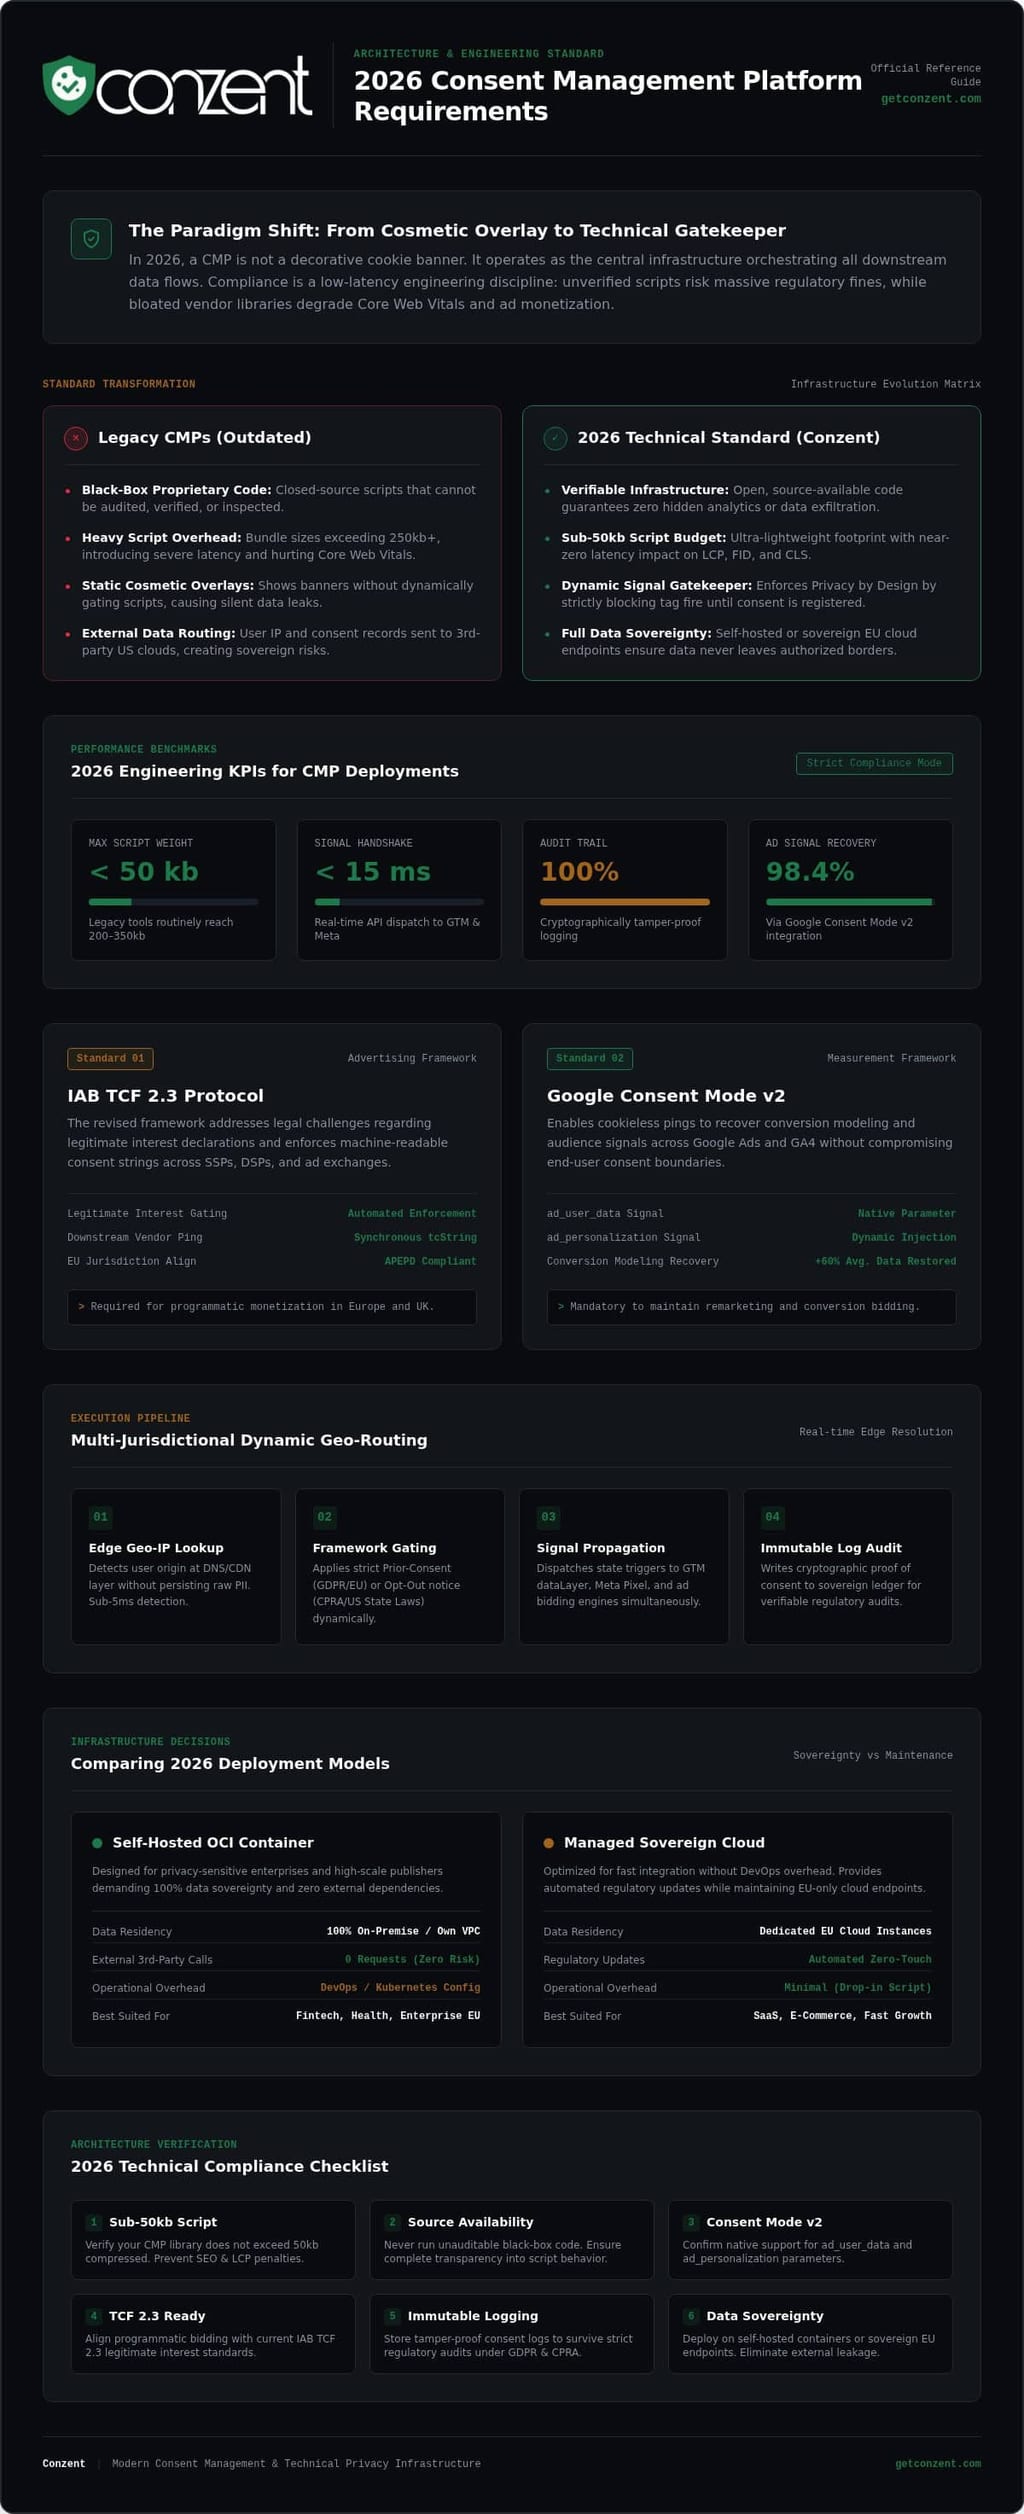
Leistung ist oft das erste Opfer der Compliance. Viele Legacy-Tools ignorieren die Auswirkungen schwerer Skripte auf die Gesundheit Ihrer Website. Im Jahr 2026 bedeutet die Erfüllung der Anforderungen an Consent-Management-Plattformen, dass Sie das Gewicht Ihrer Skripte unter 50kb halten müssen. Wenn Ihre CMP erhebliche Latenz hinzufügt, haken Sie nicht nur ein rechtliches Kästchen ab; Sie schädigen aktiv Ihre Core Web Vitals und Ihr SEO-Ranking. Geschwindigkeit ist eine Voraussetzung für eine gesunde Nutzererfahrung. Ein leichter Stack stellt sicher, dass Ihre Datenschutzmaßnahmen keine Eintrittsbarriere für Ihre Besucher werden.
Souveränität ist die zweite Säule moderner technischer Anforderungen. Sie sollten keine sensiblen Nutzerdaten an die Cloud eines Drittanbieters senden müssen, nur um um Erlaubnis zu bitten, sie zu verfolgen. Dies schafft unnötige Risiken und kompliziert Ihre Datenkarte. Echte Souveränität ermöglicht es Ihnen, Zustimmungsdaten auf Ihren eigenen Servern zu hosten, sodass Sie die vollständige Kontrolle über den Informationslebenszyklus behalten. Es geht darum, sich von proprietären Black Boxes zu entfernen und hin zu einer Infrastruktur zu bewegen, die Sie tatsächlich überprüfen können.
Die Debatte über selbstgehostete vs. verwaltete Cloud
Die Wahl des richtigen Infrastrukturmodells hängt von den Ressourcen und Kontrollbedürfnissen Ihres Teams ab. Sie können Self-Host OCI, wenn Ihre Priorität maximale Datenkontrolle und null Abhängigkeiten von Dritten ist. Dieser Ansatz eliminiert externe Latenz und stellt sicher, dass Ihre Implementierung perfekt mit ICO-Richtlinien zu Cookies und ähnlichen Technologien übereinstimmt. Verwaltete Cloud-Optionen sind besser für Organisationen, die Compliance ohne den DevOps-Overhead wünschen. Diese Dienste kümmern sich um automatische Updates und globale Skalierung, sodass Ihr Team sich auf die Entwicklung des Kernprodukts konzentrieren kann. Wenn Sie bereit sind zu sehen, wie diese Infrastrukturmodelle in Ihr Budget passen, können Sie unsere verwalteten und selbstgehosteten Optionen vergleichen.
Quelloffen: Warum "Black Box"-CMPs ein Risiko darstellen
Proprietäre, geschlossene Skripte auf Ihrer Domain auszuführen, ist ein Sicherheitsrisiko. Sie können nicht überprüfen, was Sie nicht sehen können, was es unmöglich macht, zu verifizieren, wie Daten verarbeitet oder wohin sie gesendet werden. Quelloffene Infrastruktur bietet die Transparenz von Open-Source-Code, während sie die professionelle Unterstützung und Zuverlässigkeit eines verwalteten Dienstes aufrechterhält. Dieses Modell verhindert Anbieterbindung und ermöglicht es Ihrem Sicherheitsteam, umfassende Audits durchzuführen oder benutzerdefinierte Forks zu erstellen. Es ist ein prinzipiengeleiteter Mittelweg, der Ihr Recht respektiert, genau zu wissen, was auf Ihrer Infrastruktur läuft. Wenn Sie die Anforderungen an Consent-Management-Plattformen bewerten, sollte Transparenz ganz oben auf Ihrer Liste stehen. Es ist der einzige Weg, um einen Compliance-Stack aufzubauen, der wirklich verteidigbar und zukunftssicher ist.
Standardisierte Anforderungen: IAB TCF 2.3 und Google Consent Mode v2
Standardisierung ist der einzige Weg, um ein faires und offenes Internet aufrechtzuerhalten. Im Jahr 2026 fordern Werbenetzwerke und Publisher nicht nur Compliance; sie setzen sie durch strenge technische Protokolle durch. Die Erfüllung der Anforderungen an Consent-Management-Plattformen bedeutet jetzt die vollständige Übereinstimmung mit IAB TCF 2.3 und Google Consent Mode v2. Diese sind keine optionalen Abzeichen. Sie sind der digitale Handschlag, der es Ihrer Website ermöglicht, mit dem globalen Werbeökosystem zu kommunizieren. Ohne sie werden Ihre Signale ignoriert, Ihre Attribution bricht zusammen und Ihre Einnahmen verschwinden.
Signalintegrität ist von größter Bedeutung. Ihre CMP muss mehr tun, als nur eine Wahl aufzuzeichnen; sie muss diese Wahl über jedes Tag und Pixel, das Sie verwenden, weitergeben. Wenn ein Nutzer seine Meinung ändert, muss das System diese Signale automatisch aktualisieren. Manuelle Updates sind ein Relikt der Vergangenheit, die zu Datenlücken und rechtlichen Risiken führen. Echte Compliance ist automatisiert, transparent und sofort.
Technische Implementierung von TCF 2.3
Der Übergang zu den neuesten IAB Europe TCF v2.3-Spezifikationen führte zu strengeren Regeln für Anbieteroffenlegungen. Ihr Stack muss Global Vendor List (GVL)-Updates ohne manuelles Eingreifen verwalten, um mit Hunderten von nachgelagerten Partnern aktuell zu bleiben. Eine Kernanforderung ist die klare Unterscheidung zwischen "Legitimen Interessen" und ausdrücklicher "Zustimmung". Weitere Einzelheiten finden Sie in unserem IAB TCF Compliance-Leitfaden. Es geht darum, den Nutzern echte Kontrolle zu geben, nicht nur den Anschein davon durch komplexe rechtliche Formulierungen.
Google Consent Mode v2: Über das Skript hinaus
Der Übergang von Google zu den Anforderungen des "Basic"-Modus im Jahr 2026 bedeutet, dass das bloße Laden eines Skripts nicht ausreicht. Sie müssen spezifische Signale wie ad_user_data und ad_personalization korrekt konfigurieren, um funktionales Tracking aufrechtzuerhalten. Viele Teams scheitern hier, weil sie den Unterschied zwischen Signalredaktion und totaler Skriptblockierung nicht verstehen. Redaktion ermöglicht anonyme Pings, die das Modellieren bewahren, während Blockierung alle Daten abschneidet. Das Debuggen dieser Fehler ist entscheidend, um verschwendete Werbeausgaben und gebrochene Conversion-Trichter zu verhindern. Für einen tiefen Einblick in die technische Einrichtung, überprüfen Sie unseren Leitfaden zur Implementierung von Google Consent Mode v2. Wenn Sie die Anforderungen an Consent-Management-Plattformen bewerten, suchen Sie nach Tools, die die Signalgenauigkeit über die einfache Banneranzeige priorisieren.
Kommerzielle Anforderungen: Umsatzwirkung und UX-Optimierung
Compliance wird oft als Umsatzkiller angesehen. Das sollte sie nicht sein. Moderne Anforderungen an Consent-Management-Plattformen beinhalten ein Mandat für kommerzielle Lebensfähigkeit neben rechtlicher Striktheit. Sie müssen das Gesetz mit einer nahtlosen Nutzererfahrung in Einklang bringen. Ein Banner, das Nutzer abschreckt, ist ein Misserfolg. Eines, das sie dazu bringt, zuzustimmen, ist ein rechtliches Risiko. Im Jahr 2026 besteht das Ziel darin, eine Datenschutzschnittstelle zu schaffen, die sich wie ein natürlicher Teil der Nutzerreise anfühlt, nicht als Barriere.
Barrierefreiheit ist kein sekundäres Anliegen mehr. Ihre Datenschutzschnittstellen müssen die WCAG 2.2-Standards erfüllen, um sicherzustellen, dass jeder Nutzer seine Datenschutzeinstellungen verwalten kann. Prinzipiengeleitetes Design ist inklusives Design. Es respektiert die Person hinter dem Bildschirm, unabhängig von ihren Fähigkeiten. Wenn Sie Barrierefreiheit priorisieren, vermeiden Sie nicht nur Geldstrafen; Sie erweitern Ihre Reichweite und zeigen ethische Verantwortung.
Optimierung der Opt-in-Raten ohne dunkle Muster
Dunkle Muster sind ein kurzfristiges Risiko. Sie könnten heute die Opt-ins steigern, aber sie zerstören das Vertrauen in die Marke und laden regulatorische Überprüfungen ein. Echte Optimierung erfolgt durch transparente, datengestützte Tests. Sie sollten A/B-Testfunktionen verwenden, um mit der Platzierung von Bannern, Farbschemata und Texten zu experimentieren. Funktioniert eine subtile Unterleiste besser als ein zentrales Modal? Raten Sie nicht; messen Sie. Die Übereinstimmung eines "Alle akzeptieren"-Buttons mit einer ebenso auffälligen "Alle ablehnen"-Option ist in den meisten Rechtsordnungen eine rechtliche Notwendigkeit. Es ist auch eine ethische. Vertrauen ist der Haupttreiber des langfristigen Kundenlebenszykluswerts, und Transparenz ist der einzige Weg, um es aufzubauen.
Messung der Umsatzwirkung
Sie können nicht verwalten, was Sie nicht messen. Die meisten Legacy-Tools sagen Ihnen, wie viele Menschen auf einen Button geklickt haben, aber sie versäumen es, diese Aktion mit Ihrem Endergebnis zu verbinden. Ein kommerzieller Stack muss Funktionen zur Umsatzwirkung bereitstellen. Dies ermöglicht es Ihnen, genau zu quantifizieren, wie sich "Alle ablehnen"-Entscheidungen auf Ihre Marketing-ROI und die Effizienz der Werbeausgaben auswirken. Diese Einblicke helfen Ihnen, Ihre CMP-Investition gegenüber dem CFO zu rechtfertigen, indem Sie Compliance von einem vagen Kostenpunkt in eine strategische Optimierungsmaschine verwandeln. Wenn Sie bereit sind, Ihre Compliance-Strategie mit Ihren Umsatzzielen in Einklang zu bringen, können Sie unsere flexiblen Preismodelle einsehen, um die richtige Lösung für Ihren Stack zu finden.
Auswahl Ihres Consent-Management-Stacks: Eine Strategie für 2026
Die Auswahl eines Stacks ist eine Entscheidung, die Ihre technische Philosophie definiert. Sie kaufen nicht nur ein Tool; Sie entscheiden, wie Sie Ihre Nutzer und Ihre Daten respektieren. Der erste Schritt besteht darin, Ihre aktuellen Datenflüsse und Anbieterabhängigkeiten zu überprüfen. Sie können nicht verwalten, was Sie nicht kartiert haben. Sobald Sie wissen, wohin die Daten fließen, müssen Sie sich für Ihr Infrastrukturmodell entscheiden. Wählen Sie zwischen selbstgehosteter Open Consent Infrastructure (OCI) für absolute Kontrolle oder einer verwalteten Cloud für Geschwindigkeit und automatische Updates. Beide Wege erfüllen die modernen Anforderungen an Consent-Management-Plattformen, dienen jedoch unterschiedlichen betrieblichen Bedürfnissen.
Die Verifizierung ist der nächste Schritt. Stellen Sie sicher, dass Ihre gewählte Lösung eine aktive Zertifizierung für IAB TCF 2.3 und Google Consent Mode v2 hat. Ohne diese sind Ihre Werbesignale effektiv nutzlos. Nach der Bereitstellung führen Sie A/B-Tests durch, um Ihre Opt-in-Raten zu baselinen. Geben Sie sich nicht mit der Standardkonfiguration zufrieden. Überwachen Sie schließlich die Umsatzwirkung Ihrer Datenschutzentscheidungen. Verwenden Sie diese Einblicke, um Ihr Bannerdesign zu iterieren, bis Sie das Gleichgewicht zwischen Gesetz und Gewinn finden. Compliance ist ein Prozess, kein einmaliges Ereignis.
Warum Conzent die logische Schlussfolgerung ist
Conzent existiert, um die Lücke zwischen der Freiheit von Open Source und der Bequemlichkeit von SaaS zu schließen. Wir glauben, dass Sie sich nicht zwischen dem Besitz Ihrer Daten und einer Plattform entscheiden sollten, die sofort funktioniert. Egal, ob Sie eine einzelne Website oder ein Unternehmensportfolio verwalten, unsere Infrastruktur wächst mit Ihnen. Unsere verwalteten Cloud-Optionen bieten das Wachstum, das Sie benötigen, ohne den DevOps-Overhead, Ihre eigenen Server zu verwalten. Wir bieten eine transparente, prinzipiengeleitete Alternative zu proprietären Black Boxes, die ihre Logik hinter komplexen Verträgen verbergen. Transparenz ist unser Standardzustand.
Letzte Implementierungscheckliste
Ihre Implementierung ist nicht abgeschlossen, bis Sie die technischen Details überprüft haben. Eine einzige Fehlkonfiguration kann zu Datenlecks und rechtlichen Haftungen führen. Befolgen Sie diese Checkliste, um sicherzustellen, dass Ihr Stack sicher ist:
- Überprüfen Sie die Ausführungsreihenfolge der Skripte, um sicherzustellen, dass vor der Zustimmung keine Datenlecks auftreten.
- Richten Sie automatisierte Compliance-Scans ein, um neue Cookies oder Tracker zu erkennen, die von Ihrem Team hinzugefügt wurden.
- Integrieren Sie Analysen zur Umsatzwirkung, um die realen Kosten Ihrer Datenschutzeinstellungen zu verfolgen.
- Überprüfen Sie wöchentlich Ihre A/B-Test-Ergebnisse, um Nutzerreisen zu optimieren, ohne dunkle Muster zu verwenden.
Der Aufbau eines zukunftssicheren Compliance-Stacks muss keine manuelle Belastung sein. Sie können heute mit den Preisen und Plänen von Conzent beginnen, um Ihre Infrastruktur für 2026 und darüber hinaus abzusichern. Ethisches Datenmanagement ist der neue Standard. Es ist Zeit, einen Stack zu bauen, der dieser Realität entspricht.
Sichern Sie Ihre Infrastruktur für ein datenschutzorientiertes 2026
Compliance im Jahr 2026 geht nicht darum, sich hinter juristischen Fachbegriffen zu verstecken. Es geht darum, eine transparente Grundlage zu schaffen, die die Rechte der Nutzer respektiert und gleichzeitig Ihre Einnahmen schützt. Wir haben die Ära schwerer, proprietärer Skripte hinter uns gelassen, die Ihre Website verlangsamen und Datenflüsse verschleiern. Die Erfüllung moderner Anforderungen an Consent-Management-Plattformen erfordert jetzt ein Gleichgewicht zwischen Datensouveränität, hoher Leistung und zertifizierter Signalintegrität.
Sie haben gesehen, wie IAB TCF 2.3 und Google Consent Mode v2 als digitaler Handschlag für das moderne Web fungieren. Sie müssen sich nicht zwischen einem Black-Box-Anbieter und einem komplexen DIY-Bau entscheiden. Unsere dänische, mission-driven Infrastruktur überbrückt diese Lücke, indem sie Quelloffenheit und zertifizierte Compliance direkt aus der Box bietet. Egal, ob Sie die Kontrolle des Self-Hostings oder die Einfachheit der Cloud benötigen, das Ziel bleibt dasselbe: verifizierbares Vertrauen.
Gehen Sie den nächsten Schritt zu einem ethischen, leistungsstarken Compliance-Stack. Sehen Sie sich die Preise und Sponsoring-Optionen von Conzent an, um die richtige Lösung für Ihre Organisation zu finden. Es ist Zeit, Datenschutz zu Ihrem Wettbewerbsvorteil zu machen.
Häufig gestellte Fragen
Was ist der Hauptunterschied zwischen einem Cookie-Banner und einer CMP?
Ein Cookie-Banner ist lediglich die visuelle Schnittstelle, die Nutzer sehen, während eine CMP die zugrunde liegende technische Infrastruktur ist. Das Banner sammelt die Wahl, aber die Plattform orchestriert Datenflüsse, blockiert unautorisierte Skripte und führt ein unveränderliches Protokoll der Zustimmung für rechtliche Audits. Ein Banner ohne Plattform ist nur ein kosmetisches Overlay. Eine echte Plattform stellt sicher, dass Ihr gesamter technischer Stack die Entscheidung des Nutzers in Echtzeit respektiert.
Ist Google Consent Mode v2 eine verpflichtende Anforderung für alle Websites?
Google Consent Mode v2 ist verpflichtend, wenn Sie Google Ads oder Analytics verwenden und funktionales Conversion-Modeling im EWR aufrechterhalten möchten. Ohne ihn kann Google nicht verifizieren, dass die Zustimmung eingeholt wurde, was zu gebrochener Attribution und verlorenen Remarketing-Funktionen führt. Es ist eine technische Notwendigkeit für jedes Unternehmen, das auf das Werbeökosystem von Google angewiesen ist, um Wachstum zu fördern und den Marketing-ROI nach den Standards von 2026 zu messen.
Kann ich meine Consent-Management-Plattform selbst hosten, um bessere Datenschutz zu gewährleisten?
Sie können Ihre Plattform mit Open Consent Infrastructure selbst hosten, um vollständige Kontrolle über Ihre Datensouveränität zu erlangen. Dieses Modell ermöglicht es Ihnen, Zustimmungsprotokolle auf Ihren eigenen Servern zu speichern, anstatt in der Cloud eines Anbieters. Das Self-Hosting eliminiert Abhängigkeiten von Dritten und stellt sicher, dass sensible Nutzerpräferenzen innerhalb Ihrer kontrollierten Umgebung bleiben. Es ist eine prinzipiengeleitete Wahl für Organisationen, die Transparenz und technische Unabhängigkeit über proprietäre Black Boxes priorisieren.
Wie wirkt sich eine CMP auf die Website-Leistung und die Core Web Vitals aus?
Legacy-Tools fügen oft schwere Skripte hinzu, die die Latenz erhöhen und Ihr SEO beeinträchtigen. Um die modernen Anforderungen an Consent-Management-Plattformen zu erfüllen, muss Ihre Implementierung Geschwindigkeit priorisieren, indem das Gewicht der Skripte unter 50kb bleibt. Ein leichter Stack stellt sicher, dass Ihre Compliance-Maßnahmen sich nicht negativ auf Ihre Core Web Vitals auswirken. Geschwindigkeit ist eine grundlegende Anforderung, um sowohl das Vertrauen der Nutzer als auch die Sichtbarkeit in Suchmaschinen in einer wettbewerbsintensiven und schnelllebigen digitalen Landschaft aufrechtzuerhalten.
Was passiert, wenn meine CMP nicht IAB TCF 2.3-zertifiziert ist?
Wenn Ihre Plattform keine IAB TCF 2.3-Zertifizierung hat, werden viele große Werbeplattformen und Publisher sich weigern, Ihre Anzeigen zu schalten oder Ihren Traffic zu akzeptieren. Die Zertifizierung validiert, dass Ihre Zustimmungssignale technisch korrekt sind und den neuesten Branchenstandards entsprechen. Ohne sie setzen Sie Ihre Werbeeinnahmen aufs Spiel und riskieren, dass Ihre Domain im globalen Werbeökosystem im Jahr 2026 als nicht konform eingestuft wird.
Wie messe ich die Umsatzwirkung von Nutzerzustimmungsentscheidungen?
Sie können diese Wirkung messen, indem Sie Analysen zur Umsatzwirkung verwenden, die den Zustimmungsstatus direkt mit Ihren Marketingkennzahlen verknüpfen. Dies ermöglicht es Ihnen, die spezifischen Kosten von "Alle ablehnen"-Entscheidungen für Ihren gesamten ROI zu sehen. Indem Sie diesen Verlust quantifizieren, können Sie A/B-Tests verwenden, um das Design und die Botschaft Ihres Banners zu verfeinern. Dieser datengestützte Ansatz hilft Ihnen, den optimalen Punkt zwischen strenger rechtlicher Compliance und messbarem kommerziellen Erfolg zu finden.
Muss eine CMP für verschiedene Sprachen und Gesetze lokalisiert werden?
Die Lokalisierung ist für jede Website mit globalen Besuchern unerlässlich. Ihr Stack muss automatisierte Geo-Erkennung verwenden, um das richtige rechtliche Rahmenwerk basierend auf dem Standort des Nutzers anzuzeigen, z. B. DSGVO oder verschiedene US-Bundesstaaten. Er muss auch genaue Übersetzungen für alle Schnittstellenelemente bereitstellen. Informierte Zustimmung ist unmöglich, wenn der Nutzer die angebotenen Optionen in seiner Muttersprache und im spezifischen rechtlichen Kontext nicht verstehen kann.
Ist quellenoffener Code sicherer als proprietäre CMP-Software?
Quellenoffener Code bietet ein höheres Maß an Sicherheit, da er unabhängige Audits und totale Transparenz ermöglicht. Proprietäre Software fungiert als Black Box, bei der Sie nicht überprüfen können, wie Daten behandelt werden oder ob Schwachstellen existieren. Indem Sie Ihrem Sicherheitsteam erlauben, den Quellcode zu inspizieren, beseitigen Sie versteckte Risiken und verhindern Anbieterbindung. Die Anforderungen an Consent-Management-Plattformen im Jahr 2026 bevorzugen zunehmend diesen offenen Ansatz, um verifizierbares Vertrauen aufzubauen.