
Krav på samtyckeshanteringsplattformar: Den tekniska och juridiska checklistan för 2026
De flesta äldre CMP:er är proprietära svarta lådor som byter din webbplats hastighet mot en falsk känsla av säkerhet. Du vet att det moderna krav på samtyckeshanteringsplattformar inte bör innebära att man offrar kärnvärden eller förlorar annonsintäkter på grund av trasiga signaler. Det är frustrerande att se tunga skript fördröja din webbplats medan du förlorar kontrollen över var dina användares data finns. Efterlevnad är en teknisk infrastrukturutmaning, inte bara en juridisk. Transparens är det enda sättet att skala utan kompromisser.
Denna guide förbereder dig för att bemästra de tekniska, juridiska och prestationsstandarder som gäller för 2026 för att skydda dina intäkter och användarnas förtroende. Vi kommer att utforska övergången till öppen infrastruktur, detaljerna i IAB TCF 2.3 och hur man maximerar annonsintäkter genom optimerade Google Consent Mode v2-signaler. Du kommer att lära dig hur man ersätter överdimensionerade skript med en lättviktig, verifierbar datastrategi. Hastighet spelar roll. Suveränitet spelar roll. Transparens är icke-förhandlingsbar. Vi går bortom eran av "tillräckligt bra" efterlevnad och in i en period där effektivitet är baslinjen för varje etisk digital verksamhet.
Viktiga punkter
- Moderna krav på samtyckeshanteringsplattformar kräver en övergång från proprietära svarta lådor till verifierbar, öppen infrastruktur.
- Skydda din webbplats hastighet genom att säkerställa att skriptvikterna förblir under 50kb för att förhindra negativa effekter på Core Web Vitals.
- Säkra dina annonsintäkter för 2026 genom att integrera IAB TCF 2.3 och gå över till de senaste standarderna för Google Consent Mode v2.
- Använd intäktsanalys och A/B-testning för att hitta balansen mellan höga opt-in-siffror och strikt juridisk efterlevnad.
- Välj mellan hanterade moln- eller självhostade modeller för att återfå kontrollen över din datasuveränitet och användarnas förtroende.
Definiera moderna krav på samtyckeshanteringsplattformar för 2026
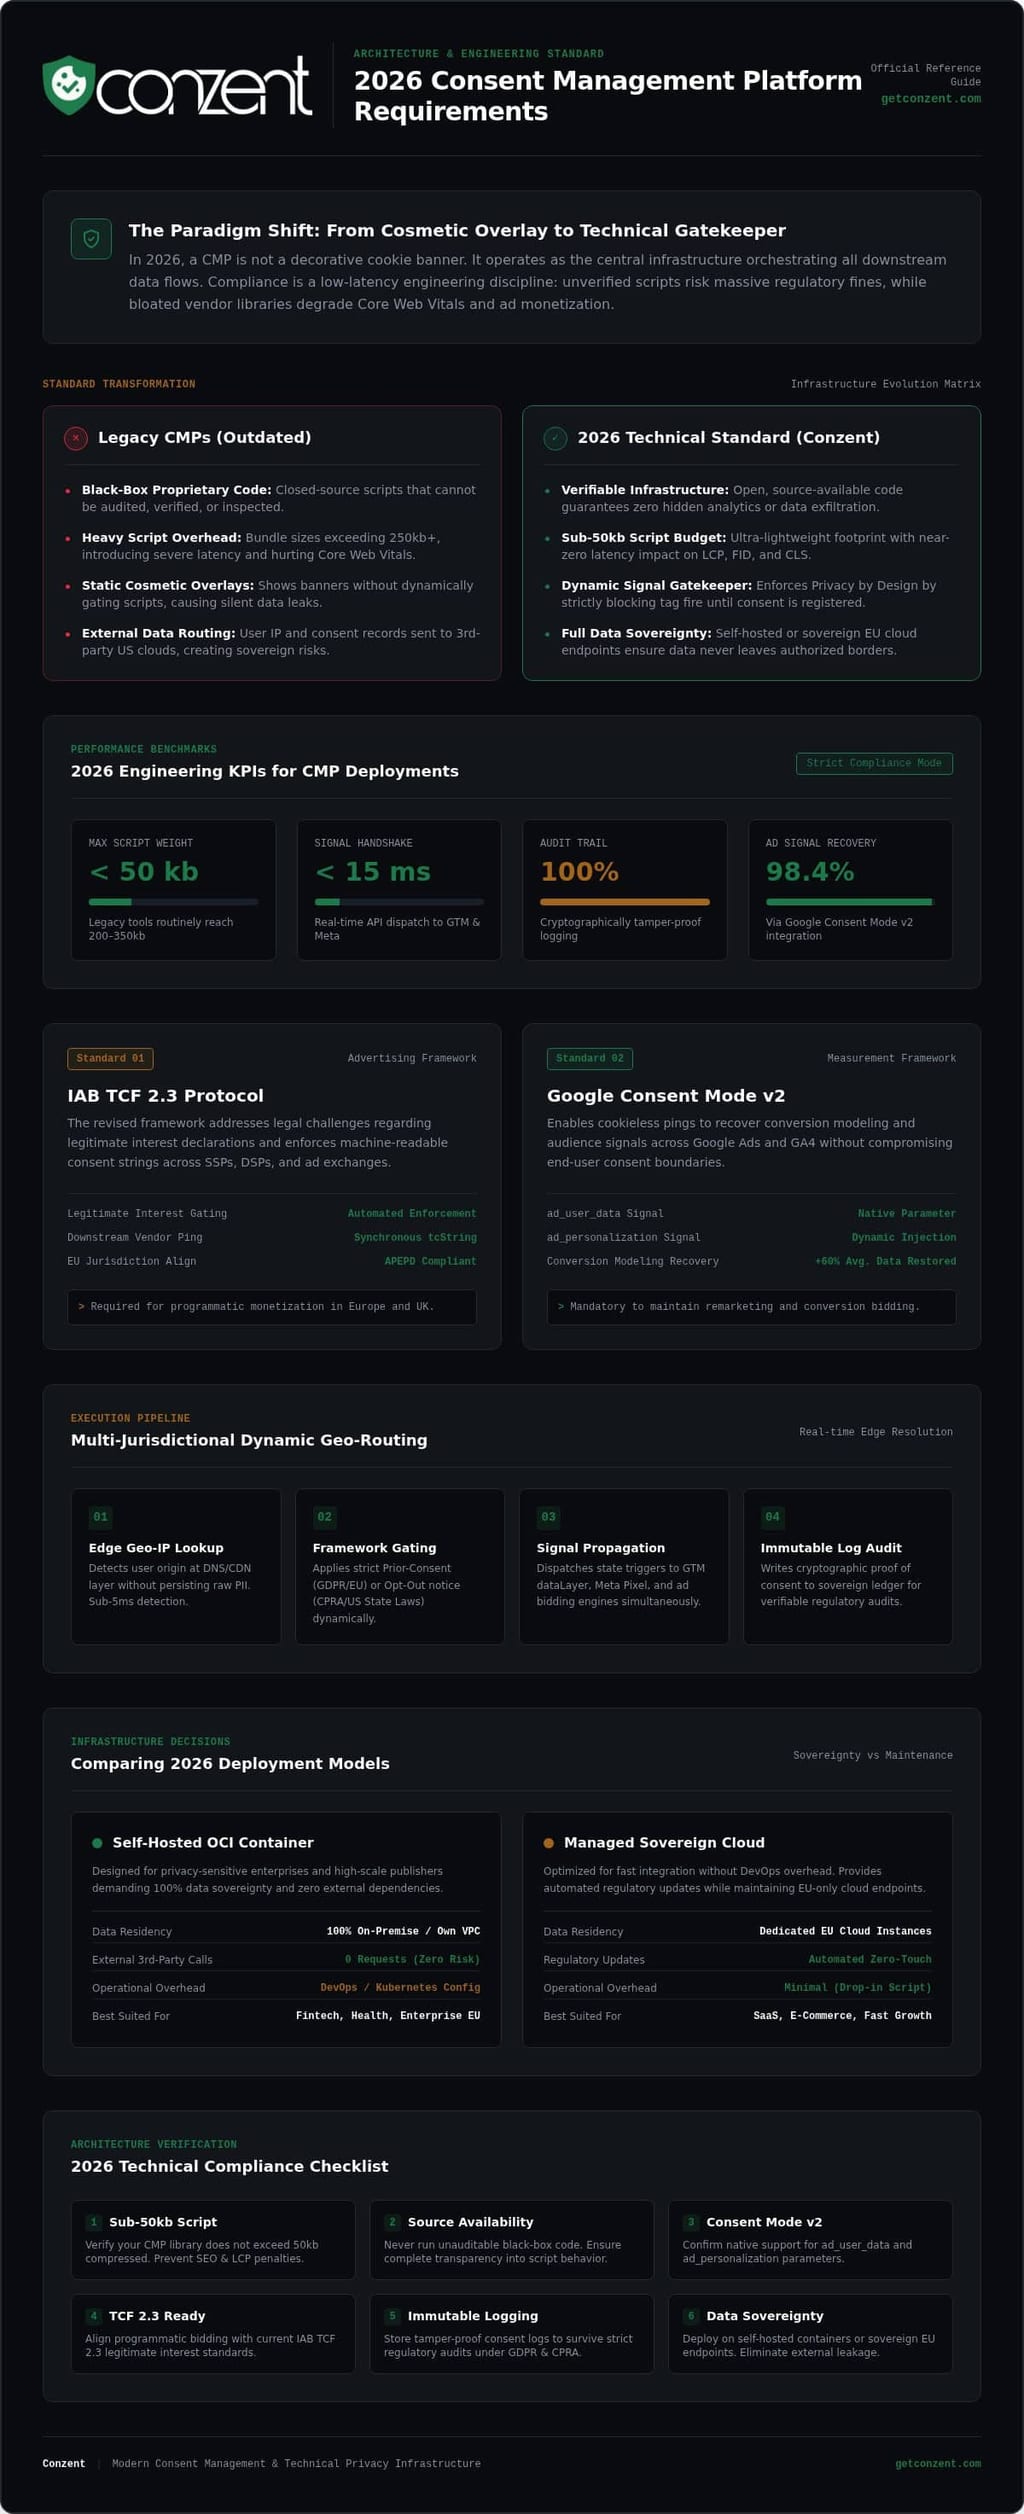
År 2026 är en samtyckeshanteringsplattform (CMP) inte en dekorativ banner. Det är den tekniska infrastrukturen som orkestrerar varje datastream på din webbplats. Om din CMP bara visar en överläggning utan att kontrollera skripten bakom den, är det inte ett verktyg för efterlevnad; det är en risk. Moderna krav på samtyckeshanteringsplattformar fokuserar på dynamisk signalpropagering. Det betyder att när en användare klickar på "Acceptera", måste den signalen resa omedelbart till nedströmsleverantörer som Google Tag Manager eller Meta. Utan denna automatiserade överlämning flyger din marknadsföringsstack antingen blind eller verkar olagligt.
Säkerhet kräver oföränderliga loggar. Enligt Allmänna dataskyddsförordningen måste du bevisa när och hur samtycke gavs. Dessa loggar måste vara manipulationssäkra och lättillgängliga för revisioner. Vi ser en grundläggande förändring från "opt-in överläggningar" som avbryter användaren till "integritetsförstärkta användarresor" som integrerar val i kärnupplevelsen. Transparens är inte ett hinder för tillväxt; det är grunden för den.
Juridisk efterlevnad vs. teknisk orkestrering
Juridiska mallar är det minimi som krävs. De löser inte problemet med dataläckage. Verklig efterlevnad lever i de tekniska API:er som hanterar flerjurisdiktionella regler i realtid. Din CMP bör fungera som en grindvakt, som upprätthåller "Privacy by Design" genom att blockera skript tills de exakta juridiska kriterierna är uppfyllda. Det handlar om orkestrering, inte bara dokumentation. En principfast strategi säkerställer att tekniska begränsningar matchar dina juridiska löften.
Global regleringstäckning: GDPR, CPRA och mer
Att hantera global trafik innebär att hantera motstridiga lagar samtidigt. Automatisk geo-detektering är ett grundkrav för 2026. En besökare från Berlin behöver en annan upplevelse än en från Kalifornien. Din stack måste identifiera användarens plats och tillämpa rätt ramverk utan manuell intervention. Du kan läsa mer om specifika GDPR-efterlevnadskrav för att se hur dessa regler översätts till tekniska inställningar. Att hantera friktionen mellan EU:s GDPR och olika amerikanska delstatslagar kräver en enhetlig stack som kan anpassa sin logik baserat på en användares IP. Att uppfylla dessa krav på samtyckeshanteringsplattformar är ingen lyx. Det är standarden för alla företag som verkar på det öppna nätet.
Kärntekniska krav: Infrastruktur och datasuveränitet
Prestanda är ofta den första offret för efterlevnad. Många äldre verktyg ignorerar påverkan av tunga skript på din webbplats hälsa. År 2026 innebär att uppfylla krav på samtyckeshanteringsplattformar att hålla din skriptvikt under 50kb. Om din CMP tillför betydande latens, kontrollerar du inte bara en juridisk ruta; du skadar aktivt dina Core Web Vitals och SEO-ranking. Hastighet är en förutsättning för en hälsosam användarupplevelse. En lättviktig stack säkerställer att dina integritetsåtgärder inte blir ett hinder för dina besökare.
Suveränitet är den andra pelaren av moderna tekniska krav. Du bör inte behöva skicka känslig användardata till en tredjepartsleverantörs moln bara för att be om tillstånd att spåra dem. Detta skapar onödig risk och komplicerar din datakarta. Verklig suveränitet gör att du kan lagra samtyckedata på dina egna servrar, vilket ger dig fullständig kontroll över informationslivscykeln. Det handlar om att gå bortom proprietära svarta lådor och mot infrastruktur som du faktiskt kan verifiera.
Debatten om självhostat vs. hanterat moln
Att välja rätt infrastrukturmodell beror på ditt teams resurser och kontrollbehov. Du kan självhosta OCI om din prioritet är maximal datakontroll och inga tredjepartsberoenden. Denna strategi eliminerar extern latens och säkerställer att din implementering perfekt överensstämmer med ICO:s vägledning om cookies och liknande teknologier. Hanterade molnalternativ är bättre för organisationer som vill ha efterlevnad utan DevOps-överhead. Dessa tjänster hanterar automatiska uppdateringar och global skalning, vilket låter ditt team fokusera på kärnproduktutveckling. Om du är redo att se hur dessa infrastrukturmodeller passar din budget kan du jämföra våra hanterade och självhostade alternativ.
Source-Available: Varför "svart låda" CMP:er är en risk
Att köra proprietära, stängda skript på din domän är ett säkerhetslotteri. Du kan inte granska vad du inte kan se, vilket gör det omöjligt att verifiera hur data behandlas eller vart den skickas. Source-available infrastruktur ger transparens av öppen källkod samtidigt som den upprätthåller professionellt stöd och tillförlitlighet av en hanterad tjänst. Denna modell förhindrar leverantörslåsning och gör att ditt säkerhetsteam kan utföra djupa revisioner eller skapa anpassade gafflar. Det är en principfast medelväg som respekterar din rätt att veta exakt vad som körs på din infrastruktur. När du utvärderar krav på samtyckeshanteringsplattformar bör transparens vara högst upp på din lista. Det är det enda sättet att bygga en efterlevnadsstack som verkligen är försvarbar och framtidssäker.
Standardiserade krav: IAB TCF 2.3 och Google Consent Mode v2
Standardisering är det enda sättet att upprätthålla ett rättvist och öppet internet. År 2026 ber ad-nätverk och utgivare inte bara om efterlevnad; de upprätthåller det genom strikta tekniska protokoll. Att uppfylla krav på samtyckeshanteringsplattformar innebär nu full överensstämmelse med IAB TCF 2.3 och Google Consent Mode v2. Dessa är inte valfria märken. De är den digitala handskakningen som gör att din webbplats kan kommunicera med det globala annons-ekosystemet. Utan dem ignoreras dina signaler, din attribuering bryts och dina intäkter försvinner.
Signalintegritet är avgörande. Din CMP måste göra mer än bara registrera ett val; den måste sprida det valet över varje tagg och pixel du använder. Om en användare ändrar sig måste systemet automatiskt uppdatera dessa signaler. Manuella uppdateringar är en relik från det förflutna som leder till datagap och juridiska risker. Verklig efterlevnad är automatiserad, transparent och omedelbar.
Teknisk implementering av TCF 2.3
Övergången till de senaste IAB Europe TCF v2.3-specifikationerna introducerade striktare regler för leverantörsdeklarationer. Din stack måste hantera uppdateringar av Global Vendor List (GVL) utan manuell intervention för att hålla sig aktuell med hundratals nedströmspartners. Ett kärnkrav är den tydliga åtskillnaden mellan "Legitimt intresse" och uttryckligt "samtycke." Du kan hitta mer information i vår IAB TCF-efterlevnadsguide. Det handlar om att ge användare verklig kontroll, inte bara illusionen av det genom komplex juridisk jargong.
Google Consent Mode v2: Bortom skriptet
Googles övergång till "Basic"-läge krav år 2026 innebär att det inte räcker med att bara ladda ett skript. Du måste korrekt konfigurera specifika signaler som ad_user_data och ad_personalization för att upprätthålla funktionell spårning. Många team misslyckas här eftersom de inte förstår skillnaden mellan signalredigering och total skriptblockering. Redigering möjliggör anonyma pings som bevarar modellering, medan blockering stänger av all data. Att felsöka dessa fel är avgörande för att förhindra slöseri med annonsutgifter och brutna konverteringsfunnel. För en djupdykning i den tekniska inställningen, kolla vår Google Consent Mode v2 Implementeringsguide. När du utvärderar krav på samtyckeshanteringsplattformar, leta efter verktyg som prioriterar signalnoggrannhet över enkel bannerdisplay.
Kommersiella krav: Intäktsimpact och UX-optimering
Efterlevnad ses ofta som en intäktsdödare. Det borde det inte vara. Moderna krav på samtyckeshanteringsplattformar inkluderar ett mandat för kommersiell livskraft vid sidan av juridisk stränghet. Du behöver balansera lagen med en sömlös användarupplevelse. En banner som driver bort användare är ett misslyckande. En som lurar dem att ge sitt samtycke är en juridisk risk. År 2026 är målet att skapa ett integritetsgränssnitt som känns som en naturlig del av användarresan, inte ett hinder för den.
Tillgänglighet är inte längre en sekundär fråga. Ditt integritetsgränssnitt måste uppfylla WCAG 2.2-standarder för att säkerställa att varje användare kan hantera sina datainställningar. Principfast design är inkluderande design. Den respekterar personen bakom skärmen oavsett deras förmåga. När du prioriterar tillgänglighet undviker du inte bara böter; du utökar din räckvidd och visar etiskt ansvar.
Optimera opt-in-siffror utan mörka mönster
Mörka mönster är ett kortsiktigt spel. De kan öka opt-in-siffrorna idag, men de förstör varumärkesförtroendet och inbjuder till regulatorisk granskning. Verklig optimering sker genom transparent, datadriven testning. Du bör använda A/B-testningsfunktioner för att experimentera med bannerplacering, färgscheman och text. Presterar en subtil bottenbanner bättre än en central modal? Gissa inte; mät. Att matcha en "Acceptera alla" knapp med en lika framträdande "Avvisa alla" alternativ är en juridisk nödvändighet i de flesta jurisdiktioner. Det är också en etisk. Förtroende är den primära drivkraften för långsiktigt kundlivsvärde, och transparens är det enda sättet att bygga det.
Mäta intäktsimpact
Du kan inte hantera vad du inte mäter. De flesta äldre verktyg berättar hur många som klickade på en knapp, men de misslyckas med att koppla den åtgärden till din bottenlinje. En kommersiell stack måste tillhandahålla funktioner för intäktsanalys. Detta gör att du kan kvantifiera exakt hur "Avvisa alla"-val påverkar din marknadsförings-ROI och effektivitet i annonsutgifter. Att ha dessa insikter hjälper dig att rättfärdiga din CMP-investering för CFO:n genom att omvandla efterlevnad från en vag kostnadscenter till en strategisk optimeringsmotor. Om du är redo att anpassa din efterlevnadsstrategi med dina intäktsmål kan du se våra flexibla prissättningsmodeller för att hitta rätt passform för din stack.
Välj din samtyckeshanteringsstack: En strategi för 2026
Att välja en stack är ett beslut som definierar din tekniska filosofi. Du köper inte bara ett verktyg; du väljer hur du respekterar dina användare och din data. Det första steget är att granska dina nuvarande datastreamar och leverantörsberoenden. Du kan inte hantera vad du inte har kartlagt. När du vet vart datan går måste du bestämma dig för din infrastrukturmodell. Välj mellan självhostad Open Consent Infrastructure (OCI) för absolut kontroll eller ett hanterat moln för hastighet och automatiska uppdateringar. Båda vägarna uppfyller moderna krav på samtyckeshanteringsplattformar, men de tjänar olika operativa behov.
Verifiering är nästa steg. Se till att din valda lösning har aktiv certifiering för IAB TCF 2.3 och Google Consent Mode v2. Utan dessa är dina annonsignaler i praktiken värdelösa. Efter implementeringen, kör A/B-tester för att fastställa dina opt-in-siffror. Nöj dig inte med standardkonfigurationen. Slutligen, övervaka intäktsimpacten av dina integritetsval. Använd dessa insikter för att iterera på din bannerdesign tills du hittar balansen mellan lag och vinst. Efterlevnad är en process, inte en engångshändelse.
Varför Conzent är den logiska slutsatsen
Conzent finns för att överbrygga klyftan mellan öppen källkods frihet och SaaS bekvämlighet. Vi tror att du inte ska behöva välja mellan att äga din data och att ha en plattform som fungerar direkt ur lådan. Oavsett om du hanterar en enda webbplats eller en företagsportfölj, skalar vår infrastruktur med dig. Våra hanterade molnalternativ ger den tillväxt du behöver utan DevOps-överhead av att hantera dina egna servrar. Vi erbjuder ett transparent, principfast alternativ till proprietära svarta lådor som döljer sin logik bakom komplexa kontrakt. Transparens är vårt standardtillstånd.
Slutlig implementeringschecklista
Din implementering är inte klar förrän du verifierar de tekniska detaljerna. En enda felkonfiguration kan leda till dataläckage och juridiskt ansvar. Följ denna checklista för att säkerställa att din stack är säker:
- Verifiera skriptens exekveringsordning för att säkerställa noll dataläckage innan samtycke ges.
- Ställ in automatiserade efterlevnadsskanningar för att upptäcka nya cookies eller spårare som lagts till av ditt team.
- Integrera intäktsanalys för att spåra de verkliga kostnaderna för dina integritetsinställningar.
- Granska dina A/B-testresultat varje vecka för att optimera användarresor utan att använda mörka mönster.
Att bygga en framtidssäker efterlevnadsstack behöver inte vara en manuell börda. Du kan börja med Conzent-prissättning och planer idag för att säkra din infrastruktur för 2026 och framåt. Etisk databehandling är den nya standarden. Det är dags att bygga en stack som återspeglar den verkligheten.
Säkra din infrastruktur för ett integritetsfokuserat 2026
Efterlevnad år 2026 handlar inte om att gömma sig bakom juridisk jargong. Det handlar om att bygga en transparent grund som respekterar användarrättigheter samtidigt som den skyddar dina intäkter. Vi har gått bortom eran av tunga, proprietära skript som saktar ner din webbplats och döljer datastreamar. Att uppfylla moderna krav på samtyckeshanteringsplattformar kräver nu en balans mellan datasuveränitet, hög prestanda och certifierad signalintegritet.
Du har sett hur IAB TCF 2.3 och Google Consent Mode v2 fungerar som den digitala handskakningen för det moderna nätet. Du behöver inte välja mellan en svart låda-leverantör och en komplex DIY-lösning. Vår danska, uppdragsdrivna infrastruktur överbryggar den klyftan genom att erbjuda source-available transparens och certifierad efterlevnad direkt ur lådan. Oavsett om du behöver kontrollen av självhosting eller bekvämligheten av molnet, är målet detsamma: verifierbart förtroende.
Ta nästa steg mot en etisk, högpresterande efterlevnadsstack. Se Conzent hanterad molnprissättning och sponsring för att hitta rätt passform för din organisation. Det är dags att göra integritet till din konkurrensfördel.
Vanliga frågor
Vad är den primära skillnaden mellan en cookie-banner och en CMP?
En cookie-banner är bara det visuella gränssnitt som användarna ser, medan en CMP är den underliggande tekniska infrastrukturen. Bannern samlar in valet, men plattformen orkestrerar datastreamar, blockerar obehöriga skript och upprätthåller en oföränderlig logg av samtycke för juridiska revisioner. En banner utan en plattform är bara en kosmetisk överläggning. En verklig plattform säkerställer att hela din tekniska stack respekterar användarens beslut i realtid.
Är Google Consent Mode v2 ett obligatoriskt krav för alla webbplatser?
Google Consent Mode v2 är obligatoriskt om du använder Google Ads eller Analytics och vill upprätthålla funktionell konverteringsmodellering i EEA. Utan det kan Google inte verifiera att samtycke har erhållits, vilket leder till brutna attribueringar och förlorade remarketingmöjligheter. Det är en teknisk nödvändighet för alla företag som förlitar sig på Googles annons-ekosystem för att driva tillväxt och mäta marknadsförings-ROI enligt 2026-standarder.
Kan jag självhosta min samtyckeshanteringsplattform för bättre integritet?
Du kan självhosta din plattform med Open Consent Infrastructure för att få fullständig kontroll över din datasuveränitet. Denna modell gör att du kan lagra samtyckeloggar på dina egna servrar istället för en leverantörs moln. Självhosting eliminerar tredjepartsberoenden och säkerställer att känsliga användarpreferenser förblir inom din kontrollerade miljö. Det är ett principfast val för organisationer som prioriterar transparens och teknisk oberoende framför proprietära svarta lådor.
Hur påverkar en CMP webbplatsens prestanda och Core Web Vitals?
Äldre verktyg lägger ofta till tunga skript som ökar latensen och skadar din SEO. För att uppfylla moderna krav på samtyckeshanteringsplattformar måste din implementering prioritera hastighet genom att hålla skriptvikterna under 50kb. En lättviktig stack säkerställer att dina efterlevnadsåtgärder inte negativt påverkar dina Core Web Vitals. Hastighet är ett grundkrav för att upprätthålla både användarförtroende och synlighet i sökmotorer i en konkurrensutsatt och snabb digital miljö.
Vad händer om min CMP inte är IAB TCF 2.3-certifierad?
Om din plattform saknar IAB TCF 2.3-certifiering kommer många stora annonsutbyten och utgivare att vägra att visa dina annonser eller acceptera din trafik. Certifiering validerar att dina samtyckesträngar är tekniskt korrekta och följer de senaste branschstandarderna. Att verka utan det sätter dina annonsintäkter i risk och kan leda till att din domän flaggas som icke-efterlevande av det globala annons-ekosystemet år 2026.
Hur mäter jag intäktsimpacten av användarsamtyckesval?
Du kan mäta denna påverkan genom att använda intäktsanalys som kopplar samtyckestatus direkt till dina marknadsföringsmetrik. Detta gör att du kan se den specifika kostnaden för "Avvisa alla"-val på din totala ROI. Genom att kvantifiera denna förlust kan du använda A/B-testning för att förfina din banners design och budskap. Denna datadrivna strategi hjälper dig att hitta den optimala balansen mellan strikt juridisk efterlevnad och mätbar kommersiell framgång.
Behöver en CMP lokaliseras för olika språk och lagar?
Lokalisation är avgörande för alla webbplatser med globala besökare. Din stack måste använda automatisk geo-detektering för att visa rätt juridiska ramverk baserat på användarens plats, såsom GDPR eller olika amerikanska delstatslagar. Den måste också tillhandahålla korrekta översättningar för alla gränssnittselement. Informerat samtycke är omöjligt om användaren inte kan förstå de alternativ som ges på sitt modersmål och i sitt specifika juridiska sammanhang.
Är source-available kod mer säker än proprietär CMP-programvara?
Source-available kod ger en högre nivå av säkerhet eftersom den möjliggör oberoende revisioner och total transparens. Proprietär programvara fungerar som en svart låda där du inte kan verifiera hur data hanteras eller om sårbarheter finns. Genom att låta ditt säkerhetsteam inspektera koden eliminerar du dolda risker och förhindrar leverantörslåsning. krav på samtyckeshanteringsplattformar år 2026 favoriserar alltmer denna öppna strategi för att bygga verifierbart förtroende.