
Auswirkungen von CMP auf Core Web Vitals: Diagnostizieren und Beheben von Leistungsproblemen
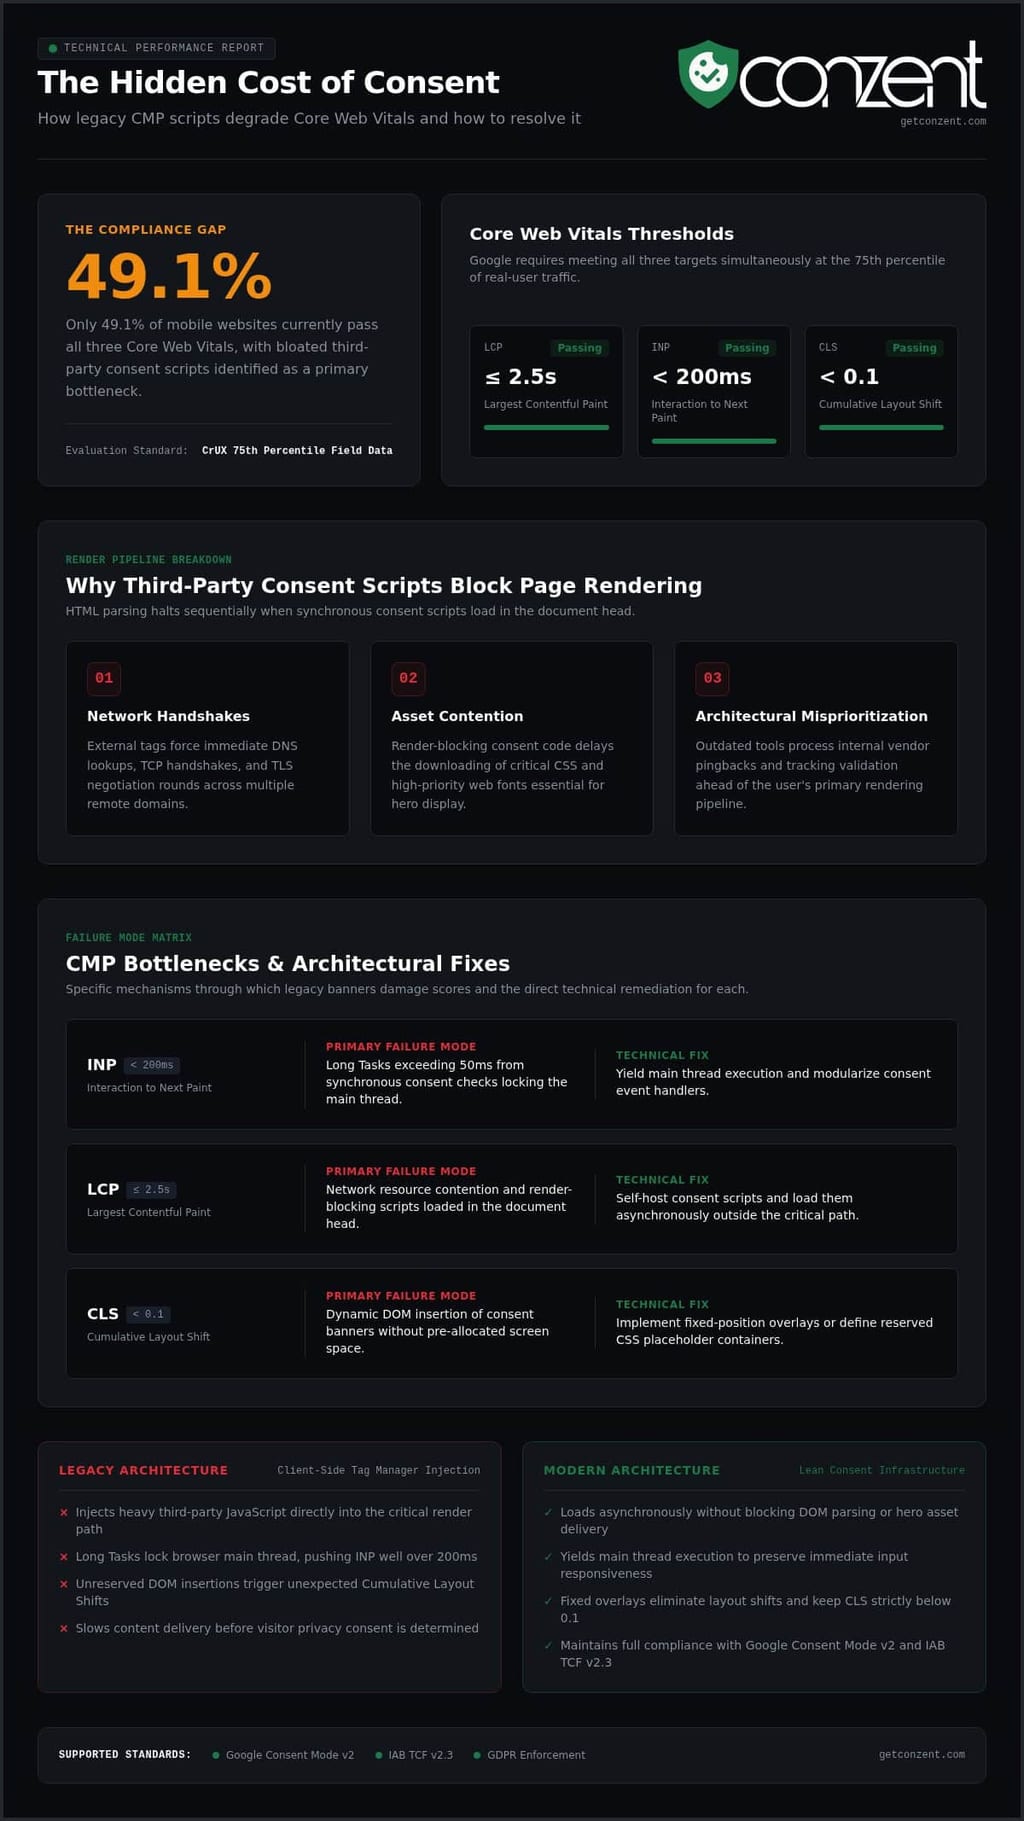
Nur 49,1 % der mobilen Websites bestehen derzeit alle drei Core Web Vitals, und aufgeblähte Drittanbieter-Zustimmungsskripte sind oft der Hauptgrund. Datenschutz sollte die Nutzer schützen, nicht ihr Surferlebnis ruinieren. Doch die Auswirkungen von CMP auf die Core Web Vitals haben die grundlegende Einhaltung von Vorschriften in eine erhebliche Leistungssteuer verwandelt, die den Hauptthread des Browsers blockiert und unerwartete Layoutverschiebungen auslöst.
Sie sollten nicht zwischen strenger GDPR-Durchsetzung und Sichtbarkeit in Suchmaschinen wählen müssen. Wenn Google die Daten von echten Nutzern im 75. Perzentil bewertet, drücken veraltete Anbieterskripte stillschweigend Metriken wie Interaktion bis zur nächsten Darstellung weit über die 200-Millisekunden-Grenze. Sie müssen diesen Kompromiss nicht akzeptieren. Sie können die genaue Leistungsbeeinträchtigung, die durch Ihre Zustimmungseinstellungen eingeführt wird, isolieren und beheben, ohne Ihre rechtliche Position zu schwächen.
Hier erfahren Sie, wie Sie zustimmungsbezogene Engpässe diagnostizieren, fragile clientseitige Skripte durch schlanke Infrastruktur ersetzen und Ihr Nutzererlebnis schützen, während Sie Google Consent Mode v2 und IAB TCF-Standards unterstützen.
Wichtige Erkenntnisse
- Verstehen Sie die tatsächlichen Auswirkungen von CMP auf die Core Web Vitals, indem Sie identifizieren, wie Drittanbieter-Skriptbündel den Hauptthread monopolisiert.
- Bestimmen Sie die genauen Implementierungsfehler, die eine schlechte Interaktion bis zur nächsten Darstellung (INP) und unerwartete kumulative Layoutverschiebungen (CLS) auslösen.
- Erlernen Sie einen vierstufigen Diagnoseworkflow, um die Latenz von Zustimmungsskripten mithilfe von synthetischen Labortests und Daten von echten Nutzern zu isolieren.
- Bewerten Sie die architektonischen Kompromisse zwischen fragilen Tag-Manager-Injektionen und moderner, leichter Zustimmung-Infrastruktur.
- Erhalten Sie vollständige Compliance mit Google Consent Mode v2 und IAB TCF v2.3, ohne Sichtbarkeit in Suchmaschinen oder Nutzererlebnis aufzugeben.
Die versteckten Kosten der Zustimmung: Wie CMPs die Core Web Vitals beeinträchtigen
Eine Consent-Management-Plattform regelt die Aktivierung von Skripten basierend auf den Datenschutzentscheidungen der Nutzer. Sie entscheidet, welche Tracking-Pixel, Analytik-Tags und Werbeskripte ausgeführt werden dürfen. Doch die Erreichung der rechtlichen Compliance führt oft zu erheblichen technischen Reibungen. Die meisten veralteten Plattformen injizieren aufgeblähte JavaScript-Bündel direkt in den kritischen Renderpfad, wodurch Geräte gezwungen werden, Megabytes an Drittanbieter-Code zu verarbeiten, bevor der primäre Inhalt gerendert wird.
Diese Realität schafft einen direkten Konflikt mit dem Nutzererlebnis. Google bewertet die Leistung anhand von realen Feldmetriken, die die Ladegeschwindigkeit, die Reaktionsfähigkeit der Benutzeroberfläche und die visuelle Stabilität quantifizieren. Die technische Auswirkung von CMP auf die Core Web Vitals ist klar: Sie wirkt als Leistungssteuer. Diese Steuer repräsentiert die kumulative Latenz, Layoutinstabilität und die Ausführungsüberlastung des Hauptthreads, die durch Skripte zur Einhaltung von Vorschriften von Drittanbietern auferlegt werden, bevor ein Besucher mit einer Website interagieren kann. Dieses Verständnis ist entscheidend für eine nachhaltige Suchmaschinenoptimierung (SEO), bei der die technische Gesundheit direkt die organische Reichweite und das Engagement beeinflusst.
Warum Drittanbieter-Zustimmungsskripte kritische Rendering-Pfade blockieren
Browser analysieren HTML sequenziell. Wenn ein HTML-Parser auf ein unoptimiertes synchrones Skript-Tag im Dokumentenkopf trifft, stoppt er die Konstruktion des Document Object Model (DOM) vollständig. Die Engine kann das Parsen nicht fortsetzen, bis das Skript heruntergeladen, geparst und ausgeführt wurde.
Veraltete Architekturen lösen mehrere kostspielige Engpässe aus:
- Netzwerk-Handshakes: Externe Tags erzwingen sofortige DNS-Abfragen, TCP-Handshakes und TLS-Verhandlungsrunden über entfernte Domains.
- Ressourcenkonflikte: Render-blockierender Zustimmungscode verhindert, dass kritisches CSS und priorisierte Schriftarten frühzeitig heruntergeladen werden.
- Architektonische Fehlpriorisierung: Veraltete Tools priorisieren interne Anbieter-Pingbacks und Tracking-Validierungen vor der Rendering-Pipeline des Nutzers.
Dieser Designfehler verwandelt Compliance in ein Hindernis. Anstatt den Nutzern zu dienen, friert der Browser ein, während er Skripte validiert, denen der Besucher nicht einmal zugestimmt hat.
Die Core Web Vitals-Grenzwerte, die jede Website erfüllen muss
Google bewertet das digitale Erlebnis im 75. Perzentil des echten Nutzerverkehrs anhand von Daten aus dem Chrome User Experience Report (CrUX). Um zu bestehen, müssen drei spezifische Benchmarks gleichzeitig erfüllt werden:
- Largest Contentful Paint (LCP): Muss in 2,5 Sekunden oder weniger erfolgen, um die schnelle Bereitstellung der primär sichtbaren Elemente zu überprüfen.
- Interaktion bis zur nächsten Darstellung (INP): Muss unter 200 Millisekunden bleiben, um sofortiges taktiles Feedback zu garantieren, wenn Nutzer tippen, klicken oder schreiben.
- Kumulative Layoutverschiebung (CLS): Muss einen Wert unter 0,1 aufrechterhalten, um störende Sprünge der Benutzeroberfläche während des Ladens von Assets zu vermeiden.
Das Versagen einer dieser drei Metriken schädigt die organische Auffindbarkeit. Neben der Sichtbarkeit in Suchmaschinen schädigen langsame Erlebnisse die Konversionen. Die Analyse Ihrer Daten durch Umsatzauswirkungsanalysen zeigt, wie schlechte Feldwerte höhere Absprungraten verursachen. Die Verfolgung dieser messbaren Auswirkungen von CMP auf die Core Web Vitals zeigt, dass langsame Compliance-Skripte schnell die Kundenbindung untergraben.
Die Metriken aufschlüsseln: Wie Cookie-Banner INP, LCP und CLS schädigen
Jede Core Web Vitals-Metrik leidet unter spezifischen Fehlern bei der Implementierung der Zustimmung. Daten aus dem Chrome-Feld beweisen, dass Cookie-Banner zu den schlimmsten Verursachern von Engpässen im Hauptthread gehören. Wenn ein unoptimiertes Anbieterskript ausgeführt wird, schädigt es die Reaktionsfähigkeit, verzögert das Rendering des Hauptinhalts und verschiebt Seitenelemente. Die Diagnose der genauen technischen Auswirkungen von CMP auf die Core Web Vitals ermöglicht es Ihnen, präzise Lösungen anzuwenden, ohne rechtliche Standards zu gefährden.
| Metrik | Primärer CMP-Fehlermodus | Technische Lösung |
|---|---|---|
| INP | Langsame Aufgaben durch synchrone Zustimmungskontrollen | Hauptthread freigeben; Ereignishandler modularisieren |
| LCP | Netzwerkressourcenkonflikte im Dokumentenkopf | Skript selbst hosten; asynchron laden |
| CLS | Dynamische DOM-Einfügungen ohne reservierten Platz | Feste Positionselemente oder reservierte CSS-Container verwenden |
Interaktion bis zur nächsten Darstellung (INP): Aufblähung durch JavaScript-Ausführung im Hauptthread
INP ist oft die fragilste Metrik für Websites, die Drittanbieter-Skripte ausführen. Bulky-Anbieterskripte lösen verlängerte lange Aufgaben aus, die 50 Millisekunden überschreiten. Wenn ein Besucher auf eine Schaltfläche oder einen Menülink tippt, stellt der Browser die Interaktion hinter schweren Synchronisierungsroutinen zurück. Selbst Berichterstattung aus der Suchbranche zeigt, dass Google an Möglichkeiten arbeitet, die INP für Websites mit Zustimmungssystemen verbessert. Strenge A/B-Tests zur Cookie-Zustimmung stellen sicher, dass Bannerdesigns während schneller mobiler Taps keine Verzögerungen einführen.
Largest Contentful Paint (LCP): Ressourcenkonflikte und Lazy Loading
LCP schlägt fehl, wenn Zustimmungsskripte direkt mit kritischen Layout-Assets konkurrieren. Render-blockierende Tags verbrauchen Bandbreite, die Ihr Browser für Hauptbilder, Systemschriftarten und primäres CSS benötigt. Auf mittlerer mobiler Hardware stallt die Auswertung clientseitiger Skripte die Ausführungswarteschlangen. Vor-Zustimmung blockierende Mechanismen verschieben oft das Rendering von Medien, bis jede Datenschutzregel bewertet wurde, wodurch Ihre Malzeiten weit über Googles 2,5-Sekunden-Benchmark hinausgeschoben werden.
Kumulative Layoutverschiebung (CLS): Instabile Bannerinjektionen und DOM-Änderungen
Unerwartete Verschiebungen zerstören die visuelle Stabilität. Wenn ein Skript dynamisch ein unreserviertes Banner oben im Ansichtsfenster einfügt, wird das gesamte DOM nach unten umfließen. Wenn ein Nutzer bereits liest oder auf einen Link tippt, verursacht dieser plötzliche Sprung Fehleingaben und erhöht Ihre Layoutverschiebungswerte. Sie verhindern diese Verschiebung, indem Sie obere Balkenschübe vermeiden. Stattdessen sollten Sie auf feste Positionselemente mit isolierter CSS-Einhaltung oder statisch reservierten Container-Hüllen setzen.
Diese Engpässe direkt anzugehen, ist mit einer optimierten Einrichtung viel einfacher. Wenn Sie aufgeblähten Legacy-Code durch einen leichten Fußabdruck ersetzen möchten, erkunden Sie unsere flexiblen Preismodelle der Zustimmung, um Ihre Werte von Anfang an zu schützen.
Architektonische Kompromisse: Client-Side Tag Manager vs. leichte CMPs
Wie Sie sich entscheiden, Compliance-Skripte zu laden, bestimmt Ihr gesamtes Front-End-Leistungsprofil. Tag-Management-Container vereinfachen die Bereitstellung für Marketingteams, aber sie verschleiern oft massive kumulative Payload-Größen hinter einem einzigen Einbettungscode. Wenn geschachtelte Schichten von Drittanbieter-Tags um Bandbreite konkurrieren, stallt das nachgelagerte Rendering. Tatsächlich verschlechtert übermäßiges Skriptgewicht die Sichtbarkeit von Anzeigen direkt, da verzögertes DOM-Parsen die Hydration von Anzeigenplätzen aufschiebt und die sichtbaren Impressionen verringert, bevor Besucher die Seite nach unten scrollen. Die Auseinandersetzung mit den architektonischen Auswirkungen von CMP auf die Core Web Vitals erfordert ein Umdenken darüber, wie Code den Browser erreicht. Direkte, leichte Zustimmung-Integration stoppt diese kaskadierende Netzwerkverzögerung über Benutzersitzungen hinweg. Erkunden Sie unsere Analyse zur Verwaltung der Umsatzauswirkungen, ohne die Geschwindigkeit zu opfern.
Schwere Anbieter-Bündel vs. minimale Skript-Fußabdrücke
Viele veraltete Plattformen liefern Skripte, die mehrere hundert Kilobyte unkomprimiertes JavaScript überschreiten. Diese monolithischen Bündel tragen totes Gewicht, einschließlich Multi-Framework-Wrappers, veralteten Polyfills und Anbieter-Telemetrie. Ein modernes leichtes Cookie-Banner arbeitet mit einer schlanken, zielgerichteten Codebasis. Das Reduzieren unnötigen Ausführungsgewichts stellt sofort Dutzende wertvoller Millisekunden auf den Hauptthreads der Geräte wieder her und verhindert clientseitige Engpässe auf mobiler Hardware.
Tag-Management-Latenz: GTM vs. direkte native Integration
Die Bereitstellung eines Zustimmungstools über den Google Tag Manager schafft einen unvermeidlichen sequenziellen Wasserfall. Der Browser muss den Tag-Manager-Container abrufen, seine Logik kompilieren, die externe Zustimmungslibrary anfordern und erst dann die Zustimmungszustände bewerten, bevor er abhängige Tags freigibt. Diese Kette verbrennt kritische Rendering-Zeit. Die direkte native Integration initialisiert den Zustimmungszustand sofort und ermöglicht es dem Browser, Aufgaben parallel zu planen und Ihre Google Consent Mode v2-Einrichtung zu optimieren.
Das Gleichgewicht zwischen regulatorischer Compliance und Suchmaschinen-Rankings
Die Leistung der Website und die regulatorische Compliance sind komplementäre Disziplinen, keine gegensätzlichen Ziele. Suchalgorithmen bestrafen langsame Seiten, unabhängig davon, warum Skripte ausgeführt werden, was die negative Auswirkung von CMP auf die Core Web Vitals zu einem echten kommerziellen Risiko macht. Sie müssen die organische Auffindbarkeit nicht aufgeben, um die Datenschutzrechte zu achten. Die Bereitstellung einer schlanken Zustimmung-Infrastruktur ermöglicht es Ihnen, die Nutzerpräferenzen zu respektieren und gleichzeitig die Benchmarks von Google für Core Web Vitals bequem zu erfüllen.
Überprüfung und Diagnose der tatsächlichen Leistungswirkung Ihres Cookie-Banners
Die Diagnose der Zustimmungslast erfordert die Isolierung von Compliance-Skripten von der Kernanwendungslogik. Automatisierte Site-Audits fassen oft die Skriptlatenzen zusammen und verschleiern die tatsächlichen Auswirkungen von CMP auf die Core Web Vitals unter breiteren Warnungen zur JavaScript-Ausführung. Eine genaue Bewertung erfordert einen umsetzbaren Diagnoseworkflow, um genau zu zeigen, wie viel Verarbeitungszeit Ihr Zustimmungstool von echten Besuchern benötigt.
Verwenden Sie diesen vierstufigen Audit-Workflow, um die genauen Kosten Ihrer Einrichtung aufzudecken:
- Eine saubere Basislinie festlegen: Erfassen Sie Leistungsmetriken in der Staging-Umgebung mit dem vollständig entfernten Zustimmungsskript.
- Isolierte Ausführung profilieren: Injizieren Sie die CMP erneut und erfassen Sie eine Leistungsnachverfolgung mit 4-facher CPU-Drosselung in Chrome DevTools.
- Monopolisierung des Hauptthreads quantifizieren: Messen Sie die Gesamtdauer der langen Aufgaben, die strikt mit der Domain des Zustimmung-Anbieters verbunden sind.
- Labornachverfolgungen mit Feldtelemetrie abgleichen: Vergleichen Sie synthetische Lighthouse-Metriken mit den 75. Perzentil CrUX-Felddaten, um mobile Erfahrungen am unteren Ende zu erfassen.
Profilierung langer Aufgaben und Skriptausführung in Chrome DevTools
Öffnen Sie das DevTools-Leistungsfenster und erfassen Sie eine saubere Seiteninitialisierungssequenz. Achten Sie genau auf das Hauptthread-Flammen-Diagramm für Aufgaben, die mit roten Flaggen gekennzeichnet sind, was auf Ausführungszeiten hinweist, die 50 Millisekunden überschreiten. Erweitern Sie die Bottom-Up- und Call-Tree-Tabs und filtern Sie nach der Domain Ihres CMP-Anbieters. Dies zeigt die CPU-Zyklen, die durch kryptografische Operationen, die Serialisierung von Zustimmungstrings und das Parsen des Anbieterstatus verbrannt werden, bevor ein Nutzer den Bildschirm berührt.
Isolierung der CMP-Überlastung mit synthetischer und realer Benutzerüberwachung (RUM)
Laboraudits laufen unter idealisierten Bedingungen, die häufig Netzwerkverzögerungen verbergen. Die Überwachung echter Nutzer erfasst die unterschiedlichen Bedingungen Ihres tatsächlichen Publikums. Verfolgen Sie die Web Vitals separat über zustimmende und nicht zustimmende Sitzungen, um klare Abweichungen zu erkennen. Wenn Nutzer in Regionen mit strengen Zustimmungen scharfe Rückgänge in der Reaktionsfähigkeit der Interaktion erleben, führt Ihr CMP-Liefernetzwerk regionale Latenzengpässe ein.
Praktische Behebung: Verzögerung, Fassade-Muster und asynchrone Initialisierung
Die Behebung beginnt mit der Ausführungszeit. Laden Sie die Zustimmung-Logik asynchron, um zu verhindern, dass externe Netzwerkabrufe den primären DOM-Parser anhalten. Verwenden Sie explizite CSS-Einhaltung auf Bannerhüllen, um Layout-Neuberechnungen über übergeordnete Elemente zu verhindern. Wo möglich, laden Sie sekundäre Zustimmungseigenschaften, wie Untermenüs für Anbieterpräferenzen, auf Anfrage, anstatt beim ersten Seitenladen.
Die Kontrolle über diese Ausführungsengpässe schützt Ihre Sichtbarkeit in Suchmaschinen und die Nutzerbindung. Wenn Ihr aktuelles Audit tiefgreifende Hauptthread-Verzögerungen aufdeckt, sehen Sie sich unsere transparenten Preispläne an, um die Schulden von veralteten Anbietern durch eine schlanke, entwicklerfreundliche Zustimmung-Infrastruktur zu ersetzen.
Die CMP-Leistungssteuer mit moderner Zustimmung-Architektur beseitigen
Die Einhaltung des Datenschutzes erfordert keinen langsamen clientseitigen Code. Der weit verbreitete Glaube, dass rechtliche Einhaltung Geschwindigkeit opfern muss, ist einfach falsch. Die negative Auswirkung von CMP auf die Core Web Vitals resultiert aus veralteten Architekturen, die Datenschutz als aufgeblähten Nachgedanken und nicht als Kerninfrastruktur behandeln. Monolithische Tag-Bündel existieren nicht, um Nutzer zu schützen. Sie existieren, weil veraltete Plattformen Jahre technischer Schulden in undurchsichtige, Drittanbieter-Blackboxes stapeln.
Die Beseitigung der Auswirkungen von CMP auf die Core Web Vitals erfordert, dass Zustimmung als Ingenieurdiziplin behandelt wird. Entwickelt von einem spezialisierten dänischen Datenschutz-Infrastrukturteam, das 2024 gegründet wurde, ersetzt Conzent umständliche Skripte durch eine leichte, entwicklerfreundliche Architektur. Sie können regulatorische Anforderungen erfüllen und gleichzeitig die Rendering-Pipelines des Browsers klar und schnell halten.
Der Vorteil der Quellverfügbarkeit: Beseitigung von Engpässen im Netzwerk von Drittanbietern
Traditionelle Setups zwingen Besucher, sich mit externen Servern zu verbinden, bevor Ihre Website überhaupt gerendert wird. Die Bereitstellung von selbst gehosteter offener Zustimmung-Infrastruktur beseitigt diese Verwundbarkeit vollständig. Die Bereitstellung von Compliance-Code direkt von Ihrer primären Domain oder Edge-CDN beseitigt externe DNS-Abfragen, TLS-Verhandlungen und Verzögerungen durch Drittanbieter-Skripte.
Quellverfügbare Codes bieten vollständige Transparenz. Anstatt unbestätigte Drittanbieter-Bibliotheken zu laden, kann Ihr Entwicklungsteam jedes Byte überprüfen. Sie entfernen ungenutzte Laufzeit-Polyfills, behalten die vollständige Kontrolle über Ihre Assets und verhindern, dass Ausfälle externer Netzwerke kritische Inhalte blockieren.
Hochgeschwindigkeits-Compliance: Sowohl Konversion als auch CWV-Passraten erhalten
Regulatorische Präzision und schnelle Rendergeschwindigkeiten können leicht koexistieren. Moderne Infrastruktur bietet eine schlüsselfertige Integration mit Google Consent Mode v2 und dem obligatorischen IAB TCF v2.3-Rahmen, ohne den Browser zu belasten. Zustimmungszustände werden sofort bewertet, wodurch nachgelagerte Marketing-Tags signalisiert werden, ohne den Hauptthread als Geisel zu nehmen.
Diese optimierte Ausführung hält die Interaktion bis zur nächsten Darstellung weit unter der 200-Millisekunden-Grenze, selbst auf leistungsschwachen mobilen Geräten. Nutzer erhalten reaktionsschnelles Feedback, saubere Layouts bleiben visuell stabil, und die Feldmetriken bleiben in den grünen Bereichen der 75. Perzentil-Audits von Google. Hohe Leistung ist ein ethischer Standard, kein optionaler Luxus. Setzen Sie hochleistungsfähige Zustimmung-Infrastruktur mit Conzent ein, um Ihre Core Web Vitals zu schützen und reibungslose Compliance zu gewährleisten.
Website-Geschwindigkeit zurückgewinnen, ohne die Compliance zu opfern
Die Einhaltung des Datenschutzes und die Front-End-Leistung sollten niemals gegensätzliche Kräfte sein. Aufgeblähte Legacy-Skripte haben ein falsches Dilemma geschaffen, aber die schweren Auswirkungen von CMP auf die Core Web Vitals sind ein Ingenieurproblem mit einer Ingenieurlösung. Die Profilierung von realen Hauptthread-Aufgaben, das Eliminieren synchroner, render-blockierender Assets und das Eindämmen von Dialog-Neuberechnungen werden die Reaktionsfähigkeit Ihrer Website und die organische Sichtbarkeit in Suchmaschinen wiederherstellen.
Echte Compliance respektiert sowohl den Datenschutz der Nutzer als auch die Ressourcen der Geräte. Die Annahme einer quellenverfügbaren offenen Zustimmung-Infrastruktur entfernt die Tags von Drittanbietern, die in Blackboxes verborgen sind, und gibt Ihrem Entwicklungsteam die vollständige Kontrolle über die Laufzeit zurück. Entwickelt, um die Core Web Vitals ohne Kompromisse bei der Compliance zu schützen, bietet die Plattform eine vollständige Integration mit Google Consent Mode v2 und IAB TCF v2.3. Sehen Sie sich unsere transparenten Preispläne für die Zustimmung an, um Ihren Compliance-Stack zu aktualisieren und das schnelle, nahtlose Erlebnis zu bieten, das Ihre Besucher verdienen.
Häufig gestellte Fragen
Wie beeinflusst ein Cookie-Zustimmungsbanner direkt die Interaktion bis zur nächsten Darstellung (INP)?
Cookie-Zustimmungsbanner schädigen INP, indem sie teure JavaScript-Aufgaben im Hauptbrowser-Thread ausführen. Wenn ein Nutzer auf eine Schaltfläche klickt oder mit der Benutzeroberfläche interagiert, muss der Browser auf die aktive Serialisierung der Zustimmung, kryptografische Überprüfungen oder Anbieterstatus-Schleifen warten. Wenn diese Aufgaben länger als 50 Millisekunden dauern, kommt es zu Verzögerungen bei den Benutzereingaben. Das Halten von Ereignis-Listenern schlank und das Zurückgeben der Ausführung an den Browser schützt die 200-Millisekunden-INP-Grenze.
Kann ein unoptimiertes CMP dazu führen, dass eine Website bei Largest Contentful Paint (LCP) durchfällt?
Ja, ein unoptimiertes CMP kann leicht dazu führen, dass eine Website bei LCP durchfällt. Wenn Zustimmungsskripte synchron im Dokumentenkopf geladen werden, blockieren sie den HTML-Parser und verzögern die Anfragen für Hauptbilder, Hauptstylesheets und Schriftarten. Diese messbare Auswirkung von CMP auf die Core Web Vitals schiebt die Malzeiten weit über Googles 2,5-Sekunden-Grenze hinaus, insbesondere auf mobilen Geräten mit eingeschränkten Prozessor-Geschwindigkeiten und Netzwerkverbindungen.
Was verursacht, dass Cookie-Banner hohe Werte für kumulative Layoutverschiebung (CLS) auslösen?
Cookie-Banner verursachen hohe CLS-Werte, wenn sie dynamisch oben im DOM ohne reservierten Platz eingefügt werden. Wenn das Banner spät gerendert wird, drückt es den sichtbaren Seiteninhalt nach unten, während Nutzer bereits lesen oder klicken. Sie können dies beheben, indem Sie feste Positionselemente, CSS-Transformationen oder expliziten Platz in Ihrer Seitenvorlage reservieren, sodass das zugrunde liegende Layout während der Bannerinjektion vollständig unbeweglich bleibt.
Fügt Google Consent Mode v2 signifikante Leistungsüberlastung zu Seitenladezeiten hinzu?
Google Consent Mode v2 selbst ist nur eine standardisierte API zur Aktualisierung von Zustimmungsflaggen wie ad_user_data und ad_personalization. Die Überlastung entsteht durch die Art und Weise, wie Ihr CMP mit dieser API kommuniziert. Eine leichte, direkte Integration aktualisiert Zustände in Mikrosekunden mit nativen JavaScript-Aufrufen. Schwere veraltete Plattformen fügen jedoch Aufblähungen hinzu, indem sie diese Signale in komplexe Ereignis-Listener und übergroße Hilfsbibliotheken einwickeln, die die Ausführungswarteschlangen verstopfen.
Kann ich meine Consent-Management-Plattform asynchron laden, ohne die GDPR-Regeln zu brechen?
Ja, Sie können Ihre Zustimmung-Plattform asynchron laden und dabei vollständig GDPR-konform bleiben. Die rechtliche Anforderung besagt, dass nicht essentielle Tracking-Cookies und Marketing-Tags nicht ausgeführt werden dürfen, bevor ein Nutzer seine Zustimmung erteilt. Solange Ihre Tracking-Skripte blockiert bleiben, bis das Zustimmungsskript initialisiert und der Zustand bewertet wird, ist das Ausführen Ihres Zustimmungsskripts asynchron völlig gültig und hält Ihren primären Rendering-Pfad klar.
Wie schneiden selbst gehostete Zustimmung-Manager im Vergleich zu traditionellen cloudbasierten CMPs ab?
Selbst gehostete Zustimmung-Manager übertreffen traditionelle Drittanbieter-Cloud-Skripte drastisch. Die Bereitstellung von Zustimmung-Assets direkt von Ihrem primären Ursprung oder Edge-CDN entfernt externe DNS-Abfragen, TLS-Verhandlungen und Verzögerungen durch externe Netzwerke. Mit einer quellenverfügbaren Infrastruktur kontrolliert Ihr Team die Codebasis, entfernt unerwünschte Polyfills und Anbieter-Pingbacks. Dieses Setup ermöglicht eine sofortige Zustandsbewertung und verhindert, dass Ausfälle externer Server Ihre Website zum Stillstand bringen.
Wird die Verbesserung der Leistung meines CMP meine organischen Suchrankings direkt beeinflussen?
Die Verbesserung Ihrer Zustimmung-Architektur kann Ihre organische Sichtbarkeit schützen und stärken. Während die Core Web Vitals als Entscheidungssignal in den Google-Algorithmen dienen, verschlechtert das Versagen dieser Werte das Nutzererlebnis und erhöht die Absprungraten. Die Auseinandersetzung mit den negativen Auswirkungen von CMP auf die Core Web Vitals stellt sicher, dass Ihre 75. Perzentil CrUX-Felddaten grün bleiben und Ihre Seiten wettbewerbsfähig in den Suchergebnissen bleiben, während sie reibungslose Erlebnisse bieten, die die Konversionen erhalten.