
Påverkan av CMP på Core Web Vitals: Diagnostisera och åtgärda prestandafördröjning
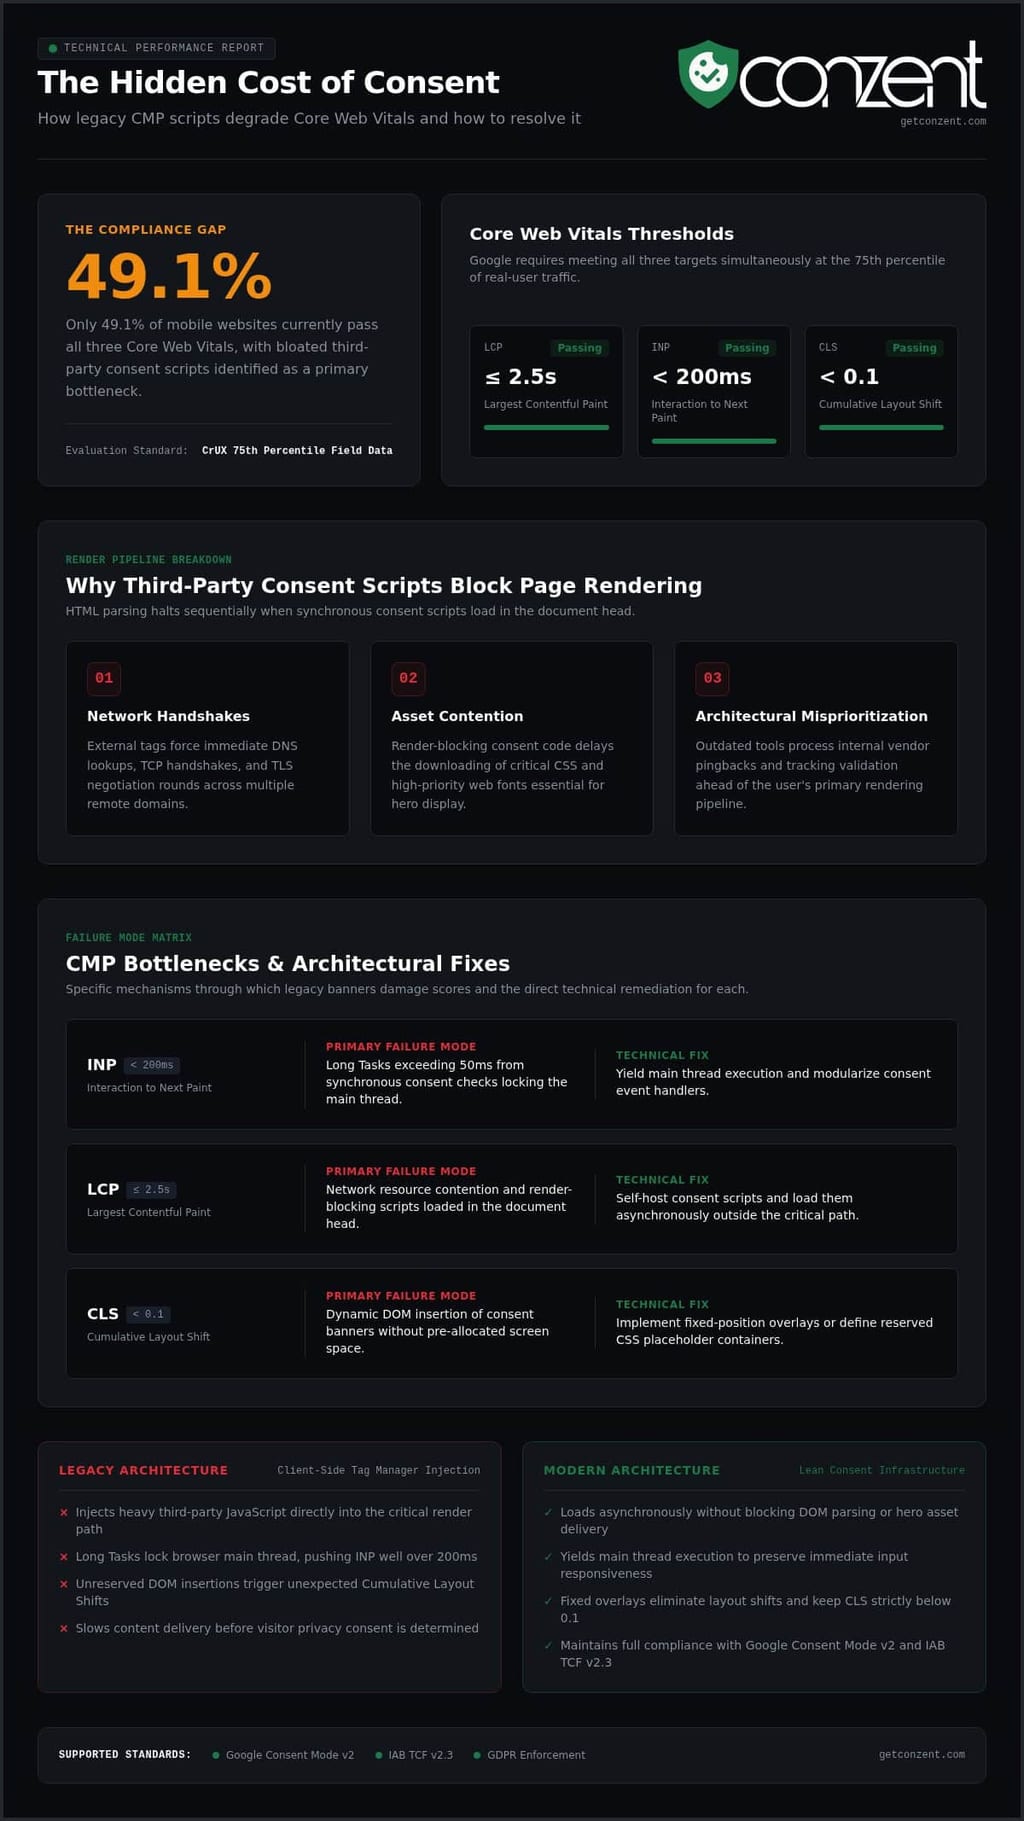
Endast 49,1 % av mobilwebbplatser klarar för närvarande alla tre Core Web Vitals, och överbelastade tredjeparts samtyckesskript är ofta den främsta orsaken. Integritet bör skydda användare, inte förstöra deras surfupplevelse. Ändå har den verkliga påverkan av CMP på Core Web Vitals förvandlat grundläggande regulatorisk efterlevnad till en tung prestationsskatt, som låser upp webbläsarens huvudtråd och utlöser oväntade layoutskiftningar.
Du borde inte behöva välja mellan strikt GDPR-efterlevnad och sökbarhet. När Google utvärderar verkliga användardata vid den 75:e percentilen, trycker äldre leverantörsskript tyst på mätvärden som Interaktion till Nästa Måleri långt över 200-millisekundersöksgränsen. Du behöver inte acceptera denna avvägning. Du kan isolera den exakta prestationsbelastningen som din samtyckesinställning introducerar och åtgärda den utan att försvaga din juridiska ställning.
Här är hur man diagnostiserar samtyckesrelaterade flaskhalsar, ersätter ömtåliga klientsideskript med slimmad infrastruktur och skyddar din användarupplevelse samtidigt som du stöder Google Consent Mode v2 och IAB TCF-standarder.
Viktiga punkter
- Förstå den verkliga påverkan av CMP på Core Web Vitals genom att identifiera hur tredjeparts skriptbundlar monopoliserar huvudtråden.
- Peka ut de exakta implementationsfelen som utlöser dålig Interaktion till Nästa Måleri (INP) responsivitet och oväntad Kumulativ Layoutskiftning (CLS).
- Lär dig en fyrastegsdiagnostikarbetsflöde för att isolera samtyckesskriptlatens med hjälp av syntetiska labbtester och verkliga användardata.
- Utvärdera de arkitektoniska avvägningarna mellan ömtålig tagghantering och modern, lättviktig samtyckesinfrastruktur.
- Upprätthåll fullständig efterlevnad med Google Consent Mode v2 och IAB TCF v2.3 utan att ge upp sökbarhet eller användarupplevelse.
Den dolda kostnaden för samtycke: Hur CMP:er försämrar Core Web Vitals
En samtyckeshanteringsplattform styr skriptaktivering baserat på användarens integritetsval. Den avgör vilka spårningspixlar, analys-taggar och annons-skript som får köras. Men att uppnå juridisk efterlevnad innebär ofta allvarlig teknisk friktion. De flesta äldre plattformar injicerar överbelastade JavaScript-bundlar direkt i den kritiska renderingsvägen, vilket tvingar enheter att bearbeta megabyte av tredjepartskod innan de renderar primärt innehåll.
Denna verklighet skapar en direkt konflikt med användarupplevelsen. Google utvärderar prestanda med hjälp av verkliga fältmätningar som kvantifierar laddningshastighet, gränssnittets responsivitet och visuell stabilitet. Den tekniska påverkan av CMP på Core Web Vitals är tydlig: den fungerar som en prestationsskatt. Denna skatt representerar den kumulativa latensen, layoutinstabiliteten och overheaden för huvudtrådsutförande som åläggs av tredjeparts efterlevnadsskript innan en besökare kan interagera med en webbplats. Att förstå denna dragning är avgörande för hållbar sökmotoroptimering (SEO), där teknisk hälsa direkt formar organisk räckvidd och engagemang.
Varför tredjeparts samtyckesskript blockerar kritiska renderingsvägar
Webbläsare analyserar HTML sekventiellt. När en HTML-parser stöter på en icke-optimerad synkron skript-tagg i dokumenthuvudet, stoppar den helt och hållet konstruktionen av Document Object Model (DOM). Motorn kan inte återuppta analysen förrän skriptet har laddats ner, analyserats och körts.
Äldre arkitekturer utlöser flera kostsamma flaskhalsar:
- Nätverks handskakningar: Externa taggar tvingar omedelbara DNS-uppslag, TCP-handshakes och TLS-förhandlingsrundor över fjärrdomäner.
- Tillgångskonkurrens: Render-blockerande samtyckeskod förhindrar att kritisk CSS och prioriterade typsnitt laddas ner tidigt.
- Arkitektonisk felprioritering: Föråldrade verktyg prioriterar interna leverantörspingbacks och spårningsvalidering framför användarens renderingspipeline.
Denna designbrist gör efterlevnad till ett hinder. Istället för att betjäna användare fryser webbläsaren medan den validerar skript som besökaren inte ens har gått med på att köra.
Core Web Vitals-trösklar som varje webbplats måste uppfylla
Google betygsätter den digitala upplevelsen vid den 75:e percentilen av verklig användart trafik genom Chrome User Experience Report (CrUX) fältdata. Att klara kräver att man samtidigt uppfyller tre specifika riktmärken:
- Största innehållsfulla målning (LCP): Måste registreras på 2,5 sekunder eller mindre för att verifiera snabb leverans av primära synliga element.
- Interaktion till nästa målning (INP): Måste hållas under 200 millisekunder för att garantera omedelbar taktil feedback när användare trycker, klickar eller skriver.
- Kumulativ layoutskiftning (CLS): Måste hålla en poäng under 0,1 för att undvika störande gränssnittshopp under tillgångsladdning.
Att misslyckas med något av dessa tre mätvärden skadar den organiska upptäckbarheten. Utöver sökbarhet skadar långsamma upplevelser konverteringar. Att analysera dina data genom intäktspåverkananalys avslöjar hur dåliga fältpoäng driver högre avvisningsfrekvenser. Att spåra denna mätbara påverkan av CMP på Core Web Vitals visar att långsamma efterlevnadsskript snabbt urholkar kundlojalitet.
Bryta ner mätvärdena: Hur cookie-banners skadar INP, LCP och CLS
Varje Core Web Vitals-mätvärde lider av specifika samtyckesimplementeringsfel. Chrome-fältdata bevisar att cookie-banners är bland de värsta bidragsgivarna till huvudtrådsbelastning. När ett icke-optimerat leverantörsskript körs, skadar det responsiviteten, fördröjer hjälprendering och flyttar sidans element. Att diagnostisera den exakta tekniska påverkan av CMP på Core Web Vitals låter dig tillämpa precisa åtgärder utan att kompromissa med juridiska standarder.
| Mätvärde | Primär CMP-feltyp | Teknisk lösning |
|---|---|---|
| INP | Långa uppgifter från synkrona samtyckeskontroller | Ge huvudtråden; modulera händelsehanterare |
| LCP | Nätverksresurskonkurrens i dokumenthuvudet | Självhosta skript; ladda asynkront |
| CLS | Dynamisk DOM-injektion utan reserverat utrymme | Använd fasta positionsoverlays eller reserverade CSS-behållare |
Interaktion till nästa målning (INP): Huvudtråds JavaScript-exekveringsbelastning
INP är ofta det mest ömtåliga mätvärdet för webbplatser som kör tredjeparts skript. Bulky leverantörspaket utlöser förlängda långa uppgifter som överstiger 50 millisekunder. När en besökare trycker på en acceptknapp eller meny länk, köar webbläsaren interaktionen bakom tunga tillståndssynkroniseringsrutiner. Även sökbranschens rapportering avslöjar att Google samarbetar om sätt som förbättrar INP för webbplatser som använder samtyckesplattformar. Att köra rigorösa cookie-samtycke A/B-tester säkerställer att bannerdesign inte introducerar fördröjning under snabba mobila tryck.
Största innehållsfulla målning (LCP): Resurskonkurrens och lat laddning
LCP misslyckas när samtyckesskript tävlar direkt med kritiska layouttillgångar. Render-blockerande taggar förbrukar bandbredd som din webbläsare behöver för hjälpbilder, systemtypsnitt och primär CSS. På medelklass mobilhårdvara stannar utvärderingen av klientsideskript exekveringsköerna. Pre-samtycke blockerande mekanismer skjuter ofta upp mediarendering tills varje integritetsregel har utvärderats, vilket skjuter dina måltider långt bortom Googles 2,5-sekunders riktmärke.
Kumulativ layoutskiftning (CLS): Instabila bannerinjektioner och DOM-mutationer
Oförutsedda skift förstör visuell stabilitet. När ett skript dynamiskt injicerar en icke-reserverad banner högst upp i vyporten, flödar hela DOM nedåt. Om en användare redan läser eller trycker på en länk, orsakar det plötsliga hoppet felklick och ökar din layoutskiftpoäng. Du förhindrar detta skift genom att undvika toppbartryck. Istället, förlita dig på fasta positionsoverlays med isolerad CSS-innehåll eller statiskt reserverade behållaromslag.
Att ta itu med dessa flaskhalsar direkt är mycket enklare med en strömlinjeformad setup. Om du vill ersätta klumpig äldre kod med ett lättviktigt fotavtryck, utforska våra flexibla prissättningsalternativ för samtyckesplattformar för att skydda dina poäng från dag ett.
Arkitektoniska avvägningar: Klientsides tagghanterare vs. Lätta CMP:er
Hur du väljer att ladda efterlevnadsskript dikterar hela din front-end prestandaprofil. Tagghanteringsbehållare förenklar distributionen för marknadsföringsteam, men de döljer ofta massiva kumulativa nyttolaster bakom en enda inbäddad kod. När nästlade lager av tredjepartstaggar tävlar om bandbredd, stannar nedströms rendering. Faktum är att överdriven skriptvikt direkt försämrar annonsvisbarheten eftersom fördröjd DOM-analys skjuter upp hydrering av annonsplatser, vilket minskar synliga intryck innan besökare rullar ner på sidan. Att ta itu med den arkitektoniska påverkan av CMP på Core Web Vitals kräver att man omprövar hur koden når webbläsaren. Direkt, lättviktig samtyckesintegration stoppar denna kaskad av nätverkslatens över användarsessioner. Utforska vår analys om hantering av intäkts påverkan utan att offra hastighet.
Tunga leverantörsbundlar vs. Minimala skriptfotavtryck
Många äldre plattformar levererar skript som överstiger flera hundra kilobyte av okomprimerad JavaScript. Dessa monolitiska bundlar bär dödvikt, inklusive fler-ramverksomslag, föråldrade polyfills och leverantörstelemetri. En modern lättviktig cookie-banner fungerar på en slimmad, syftesbyggd kodbas. Att skära bort onödig exekveringsvikt återhämtar omedelbart dussintals värdefulla millisekunder på enhetens huvudtrådar, vilket förhindrar klientsidesflaskhalsar på mobilhårdvara.
Tagghanteringslatens: GTM vs. Direkt inbyggd integration
Att distribuera ett samtyckesverktyg genom Google Tag Manager skapar en oundviklig sekventiell vattenfall. Webbläsaren måste hämta tagghanterarens behållare, kompilera dess logik, begära det externa samtyckesbiblioteket och först då utvärdera samtyckesstatusar innan den släpper beroende taggar. Denna kedja bränner kritisk renderingstid. Direkt inbyggd integration initierar samtyckesstatus omedelbart, vilket frigör webbläsaren för att schemalägga uppgifter parallellt och strömlinjeforma din Google Consent Mode v2-setup.
Balans mellan regulatorisk efterlevnad och sökmotorrankningar
Webbplatsens prestanda och regulatorisk efterlevnad är komplementära discipliner, inte motsatta mål. Sökalgoritmer straffar långsamma sidor oavsett varför skript körs, vilket gör den negativa påverkan av CMP på Core Web Vitals till en verklig kommersiell risk. Du behöver inte ge upp organisk upptäckbarhet för att hedra integritetsrättigheter. Att distribuera slimmad samtyckesinfrastruktur gör att du kan respektera användarpreferenser samtidigt som du bekvämt uppfyller Googles Core Web Vitals riktmärken.
Granska och diagnostisera din cookie-banner verkliga prestationspåverkan
Att diagnostisera samtyckesdrag kräver att man isolerar efterlevnadsskript från kärnapplikationslogik. Automatiserade webbplatsgranskningar slår ofta ihop skriptlatens, vilket döljer den sanna påverkan av CMP på Core Web Vitals under bredare JavaScript-exekveringsvarningar. En noggrann bedömning kräver ett handlingsbart diagnostikarbetsflöde för att avslöja exakt hur mycket bearbetningstid ditt samtyckesverktyg tar från verkliga besökare.
Använd detta fyrastegsgranskningsarbetsflöde för att avslöja den exakta kostnaden för din setup:
- Fastställ en ren baslinje: Registrera prestandamätningar i staging med samtyckesskriptet helt borttaget.
- Profilera isolerad exekvering: Återinjicera CMP och fånga en prestandaspårning med 4x CPU-throttling i Chrome DevTools.
- Kvantifiera huvudtrådsmonopolisering: Mät totala långa uppgiftsvaraktigheter kopplade strikt till samtyckesleverantörens domän.
- Rekonciliera labbspår med fälttelemetri: Jämför syntetiska Lighthouse-mätvärden mot 75:e percentilen CrUX fältdata för att fånga lägre mobilupplevelser.
Profilering av långa uppgifter och skriptexekvering i Chrome DevTools
Öppna DevTools Prestandapanel och fånga en ren sidinitialiseringssekvens. Titta noga på huvudtrådens flammekarta för uppgifter färgade med röda flaggor, vilket indikerar exekveringstider som överstiger 50 millisekunder. Expandera flikarna Bottom-Up och Call Tree, filtrera efter din CMP-leverantörs domän. Detta avslöjar CPU-cykler som bränns av kryptografiska operationer, samtyckessträngserialisering och leverantörstillståndsanalyser innan en användare rör vid skärmen.
Isolera CMP-överhuvud med syntetisk och verklig användarövervakning (RUM)
Labbgranskningar körs under idealiserade förhållanden som ofta döljer nätverkslatens. Verklig användarövervakning fångar de varierande förhållandena hos din faktiska publik. Spåra Web Vitals separat över samtyckta och icke-samtyckta sessioner för att upptäcka tydliga avvikelser. Om användare i regioner som omfattas av strikt samtycke upplever skarpa regressioner i interaktionsresponsivitet, introducerar ditt CMP-leveransnätverk regionala latensflaskhalsar.
Praktisk åtgärd: Fördröjning, fasadmönster och asynkron initialisering
Åtgärder börjar med exekveringstiming. Ladda samtyckeslogik asynkront, vilket förhindrar externa nätverkshämtningar från att pausa den primära DOM-parsern. Använd explicit CSS-innehåll på banneromslag för att förhindra layoutberäkningar över föräldraelement. Där det är möjligt, ladda sekundära samtyckesfunktioner, som leverantörspreferens undermenyer, på begäran när de begärs istället för vid den initiala sidladdningen.
Att ta kontroll över dessa exekveringsflaskhalsar skyddar din sökbarhet och användarretention. Om din nuvarande granskning avslöjar djup huvudtrådsdrag, se våra transparenta prissättningsplaner för att ersätta äldre leverantörsskulder med slimmad, utvecklarvänlig samtyckesinfrastruktur.
Eliminera CMP-prestationsskatten med modern samtyckesarkitektur
Integritetsöverensstämmelse kräver inte långsam klientsideskod. Den utbredda uppfattningen att juridisk efterlevnad kräver att man offrar hastighet är helt enkelt falsk. Den negativa påverkan av CMP på Core Web Vitals härrör från äldre arkitekturer som behandlar integritet som en överbelastad eftertanke snarare än kärninfrastruktur. Monolitiska taggbundlar finns inte för att skydda användare. De finns för att äldre plattformar staplar år av teknisk skuld i ogenomskinliga, tredjeparts svarta lådor.
Att eliminera påverkan av CMP på Core Web Vitals kräver att man behandlar samtycke som en ingenjörsdisciplin. Utvecklad av ett specialiserat danskt integritetsinfrastrukturteam grundat 2024, ersätter Conzent klumpiga skript med lättviktig, utvecklarvänlig arkitektur. Du kan uppfylla regulatoriska krav samtidigt som du håller webbläsarens renderingspipelines klara och snabba.
Fördelarna med källkodstillgänglighet: Eliminera tredjeparts nätverksflaskhalsar
Traditionella installationer tvingar besökare att ansluta till externa servrar innan din webbplats ens renderas. Att distribuera självhostad öppen samtyckesinfrastruktur tar bort denna sårbarhet helt. Att servera efterlevnadskod direkt från din primära domän eller edge CDN eliminerar externa DNS-uppslag, TLS-förhandlingar och fördröjningar av tredjepartsskript.
Källkodstillgänglig kod ger total transparens. Istället för att ladda obekräftade tredjepartsbibliotek kan ditt ingenjörsteam granska varje byte. Du tar bort oanvända runtime-polyfills, behåller full kontroll över dina tillgångar och förhindrar att fjärrnätverksfel blockerar kritiskt innehåll.
Hög hastighet för efterlevnad: Bevara både konvertering och CWV-passager
Regulatorisk precision och snabba renderingshastigheter kan lätt samexistera. Modern infrastruktur erbjuder nyckelfärdig integration med Google Consent Mode v2 och den obligatoriska IAB TCF v2.3-ramen utan att bromsa webbläsaren. Samtyckesstatusar utvärderas omedelbart, vilket signalerar nedströms marknadsföringstaggar utan att hålla huvudtråden som gisslan.
Denna strömlinjeformade exekvering håller Interaktion till Nästa Måleri väl under 200-millisekundersöksgränsen, även på lågpresterande mobila enheter. Användare får responsiv feedback, rena layouter förblir visuellt stabila, och fältmätningar förblir gröna i Googles 75:e percentilgranskningar. Hög prestanda är en etisk standard, inte en valfri lyx. Distribuera högpresterande samtyckesinfrastruktur med Conzent för att skydda dina Core Web Vitals och leverera friktionsfri efterlevnad.
Återfå webbplatsens hastighet utan att offra efterlevnad
Integritetsöverensstämmelse och front-end-prestanda bör aldrig vara motsatta krafter. Överbelastade äldre skript har skapat en falsk dilemma, men den allvarliga påverkan av CMP på Core Web Vitals är ett ingenjörsproblem med en ingenjörslösning. Att profilera verkliga huvudtrådsuppgifter, eliminera synkrona render-blockerande tillgångar och innehålla dialogflöden kommer att återställa din webbplats responsivitet och organiska sökbarhet.
Verklig efterlevnad respekterar både användarens integritet och enhetens resurser. Att anta källkodstillgänglig Öppen Samtyckesinfrastruktur tar bort tredjeparts svarta lådor, vilket återger fullständig runtimekontroll till ditt utvecklingsteam. Utvecklad för att skydda Core Web Vitals utan efterlevnadsavvikelser, erbjuder plattformen full integration med Google Consent Mode v2 och IAB TCF v2.3. Kolla in vår transparenta prissättning för samtyckesplattformar för att uppgradera din efterlevnadsstack och leverera den snabba, sömlösa upplevelse som dina besökare förtjänar.
Vanliga frågor
Hur påverkar en cookie-samtyckesbanner direkt Interaktion till Nästa Måleri (INP)?
Cookie-samtyckesbanners skadar INP genom att köra kostsamma JavaScript-uppgifter på huvudwebbläsartråden. När en användare klickar på en knapp eller interagerar med gränssnittet måste webbläsaren vänta på att aktiv samtyckesserialisering, kryptografiska kontroller eller leverantörstillståndsslingor ska avslutas. Om dessa uppgifter tar längre tid än 50 millisekunder, fördröjs användarens inmatningar. Att hålla händelselyssnare slanka och ge tillbaka exekveringen till webbläsaren skyddar 200-millisekundersöksgränsen för INP.
Kan en icke-optimerad CMP orsaka att en webbplats misslyckas med Största Innehållsfulla Målning (LCP)?
Ja, en icke-optimerad CMP kan lätt orsaka att en webbplats misslyckas med LCP. När samtyckesskript laddas synkront i dokumenthuvudet blockerar de HTML-parsern och fördröjer begärningar för hjälpbilder, huvudstylesheet och typsnitt. Denna mätbara påverkan av CMP på Core Web Vitals skjuter måltider långt bortom Googles 2,5-sekunders gräns, särskilt på mobila enheter med begränsade processorhastigheter och nätverksanslutningar.
Vad orsakar att cookie-banners utlöser höga Kumulativa Layoutskiftningar (CLS) poäng?
Cookie-banners orsakar höga CLS-poäng när de injiceras dynamiskt i toppen av DOM utan reserverat utrymme. När bannern renderas sent, trycker den synligt sidinnehåll nedåt medan användare redan läser eller klickar. Du kan åtgärda detta genom att använda fasta positionsoverlays, CSS-transformationer eller reservera explicit utrymme i din sidmall så att den underliggande layouten förblir helt stilla under bannerinjektionen.
Tillför Google Consent Mode v2 betydande prestandabelastning på sidladdningar?
Google Consent Mode v2 är i sig bara ett standardiserat API för att uppdatera samtyckesflaggor som ad_user_data och ad_personalization. Överbelastningen kommer från hur din CMP kommunicerar med det API:et. En lättviktig, direkt integration uppdaterar status på mikrosekunder med hjälp av inbyggda JavaScript-anrop. Tunga äldre plattformar lägger dock till överbelastning genom att linda in dessa signaler i komplexa händelselyssnare och överdimensionerade hjälpbibliotek som blockerar exekveringsköerna.
Kan jag ladda min samtyckeshanteringsplattform asynkront utan att bryta mot GDPR-regler?
Ja, du kan ladda din samtyckesplattform asynkront och fortfarande vara helt GDPR-kompatibel. Det juridiska kravet anger att icke-väsentliga spårningscookies och marknadsförings-taggar inte får aktiveras innan en användare ger sitt samtycke. Så länge dina spårningsskript förblir blockerade tills samtyckesskriptet initieras och utvärderar status, är det helt giltigt att köra ditt samtyckesskript asynkront och hålla din primära renderingsväg klar.
Hur presterar självhostade samtyckeshanterare jämfört med traditionella molnhostade CMP:er?
Självhostade samtyckeshanterare presterar drastiskt bättre än traditionella tredjeparts molnskript. Att servera samtyckestillgångar direkt från din primära ursprung eller edge CDN tar bort tredjeparts DNS-uppslag, TLS-förhandlingar och extern nätverkslatens. Med källkodstillgänglig infrastruktur kontrollerar ditt team kodbasen, vilket eliminerar oönskade polyfills och leverantörspingbacks. Denna setup levererar omedelbar statusutvärdering samtidigt som den förhindrar att externa serveravbrott blockerar din webbplats.
Kommer förbättring av min CMP-prestanda direkt att påverka mina organiska sökrankningar?
Att förbättra din samtyckesarkitektur kan skydda och stärka din organiska synlighet. Medan Core Web Vitals fungerar som en tiebreakersignal i Googles algoritmer, försämrar misslyckande dem användarupplevelsen och ökar avvisningsfrekvenser. Att ta itu med den negativa påverkan av CMP på Core Web Vitals säkerställer att dina 75:e percentil CrUX fältdata förblir gröna, vilket håller dina sidor konkurrenskraftiga i sökresultaten samtidigt som du levererar smidiga upplevelser som bevarar konverteringar.