
Innvirkningen av CMP på Core Web Vitals: Diagnostisering og Fiksing av Ytelsesproblemer
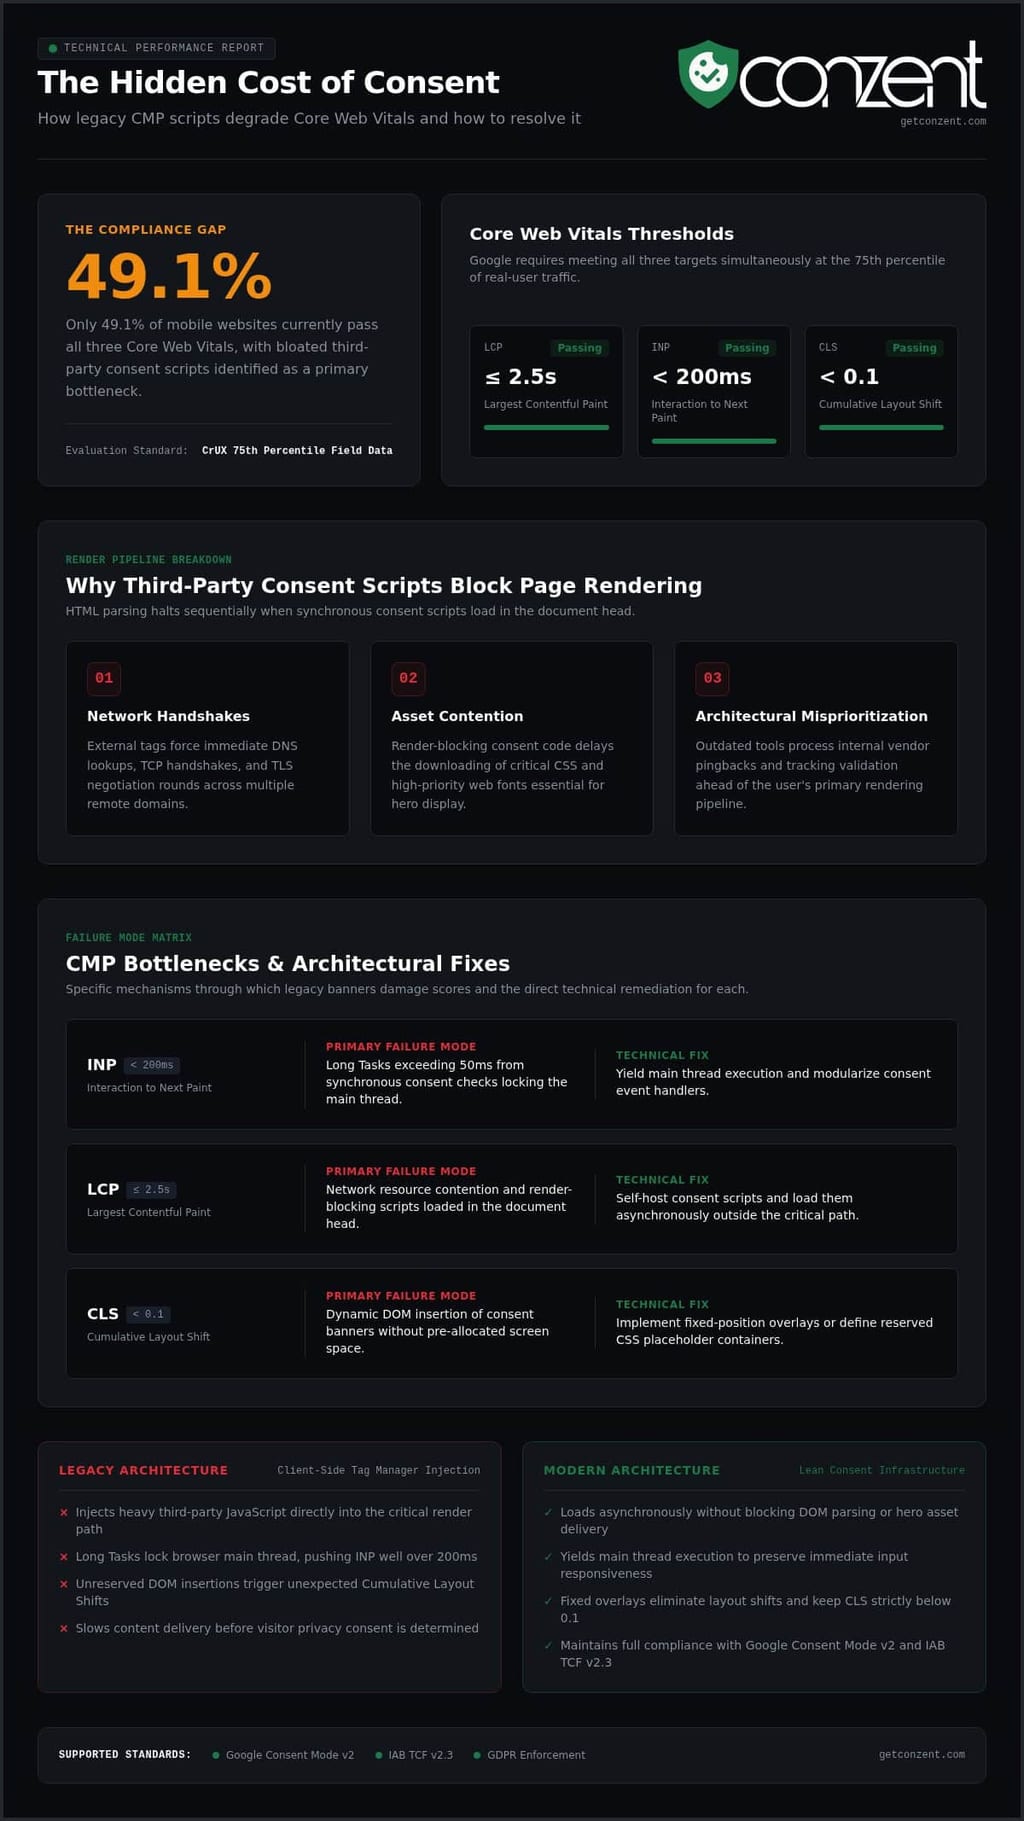
Kun 49,1 % av mobilnettsteder klarer for tiden å oppfylle alle tre Core Web Vitals, og oppblåste tredjeparts samtykkeskript er ofte den primære årsaken. Personvern bør beskytte brukerne, ikke ødelegge deres nettleseropplevelse. Likevel har den virkelige effekten av CMP på Core Web Vitals gjort grunnleggende regulatorisk overholdelse til en tung ytelsesskatt, som låser opp hovedtråden i nettleseren og utløser uventede layoutskift.
Du bør ikke måtte velge mellom streng håndheving av GDPR og synlighet i søk. Når Google evaluerer data fra virkelige brukere på 75. percentilen, presser legacy-leverandørskripter stille målinger som Interaksjon til Neste Maleri godt forbi 200-millisekundterskiltet. Du trenger ikke å akseptere dette byttet. Du kan isolere den eksakte ytelsestapet som introduseres av ditt samtykkesettup og fikse det uten å svekke din juridiske posisjon.
Her er hvordan du kan diagnostisere flaskehalser relatert til samtykke, erstatte skjøre klientside-skript med slank infrastruktur, og beskytte brukeropplevelsen din mens du støtter Google Consent Mode v2 og IAB TCF-standarder.
Viktige punkter
- Forstå den reelle effekten av CMP på Core Web Vitals ved å identifisere hvordan tredjeparts skriptpakker monopoliserer hovedtråden.
- Identifiser de nøyaktige implementeringsfeilene som utløser dårlig Interaksjon til Neste Maleri (INP) responsivitet og uventet Kumulativt Layoutskift (CLS).
- Lær en fire-trinns diagnostisk arbeidsflyt for å isolere samtykkeskriptlatens ved hjelp av syntetiske laboratorietester og data fra virkelige brukere.
- Vurder de arkitektoniske avveiningene mellom skjøre tag manager-injeksjoner og moderne, lette samtykkeinfrastruktur.
- Oppretthold full overholdelse av Google Consent Mode v2 og IAB TCF v2.3 uten å gi avkall på synlighet i søk eller brukeropplevelse.
Den skjulte kostnaden av samtykke: Hvordan CMP-er forringer Core Web Vitals
En samtykkestyringsplattform styrer skriptaktivering basert på brukerens personvernsvalg. Den bestemmer hvilke sporingspiksler, analyse-tagger og annonse-skript som kan kjøres. Men å oppnå juridisk overholdelse introduserer ofte alvorlig teknisk friksjon. De fleste legacy-plattformer injiserer oppblåste JavaScript-pakker direkte inn i den kritiske gjengivelsesveien, noe som tvinger enheter til å behandle megabyte med tredjepartskode før de gjengir primært innhold.
Denne virkeligheten skaper en direkte konflikt med brukeropplevelsen. Google evaluerer ytelse ved hjelp av virkelige feltmålinger som kvantifiserer lastetid, grensesnittresponsivitet og visuell stabilitet. Den tekniske effekten av CMP på Core Web Vitals er klar: den fungerer som en ytelsesskatt. Denne skatten representerer den kumulative latensen, layoutinstabiliteten og hovedtrådutførelsesoverheadet pålagt av tredjeparts samsvarsskript før en besøkende kan interagere med et nettsted. Å forstå dette tapet er avgjørende for bærekraftig søkemotoroptimalisering (SEO), der teknisk helse direkte former organisk rekkevidde og engasjement.
Hvorfor tredjeparts samtykkeskript blokkerer kritiske gjengivelsesveier
Nettlesere analyserer HTML sekvensielt. Når en HTML-parser støter på et uoptimalisert synkront skript-tag i dokumenthodet, stopper det helt opp byggingen av Document Object Model (DOM). Motoren kan ikke gjenoppta parsing før skriptet lastes ned, parses og kjøres.
Legacy-arkitekturer utløser flere kostbare flaskehalser:
- Nettverks håndtrykk: Eksterne tagger tvinger umiddelbare DNS-oppslag, TCP-håndtrykk og TLS-forhandlingsrunder på tvers av eksterne domener.
- Ressurskonkurranse: Render-blokkerende samtykkekode forhindrer kritisk CSS og prioriterte skrifttyper fra å lastes ned tidlig.
- Arkitektonisk feilprioritering: Utdaterte verktøy prioriterer interne leverandør-pingbacks og sporingsvalidering foran brukerens gjengivelsespipeline.
Denne designfeilen gjør overholdelse til en hindring. I stedet for å betjene brukerne, fryser nettleseren opp mens den validerer skript som besøkende ikke engang har samtykket til å kjøre.
Core Web Vitals tersklene hvert nettsted må oppfylle
Google vurderer digital opplevelse på 75. percentilen av virkelige brukertrafikk gjennom Chrome User Experience Report (CrUX) feltdata. For å bestå kreves det å oppfylle tre spesifikke mål samtidig:
- Største innholdsrike maleri (LCP): Må registreres på 2,5 sekunder eller mindre for å verifisere rask levering av primært synlige elementer.
- Interaksjon til Neste Maleri (INP): Må holde seg under 200 millisekunder for å garantere umiddelbar taktil tilbakemelding når brukerne trykker, klikker eller skriver.
- Kumulativt Layoutskift (CLS): Må opprettholde en poengsum under 0,1 for å unngå forstyrrende grensesnittskift under lastingen av ressurser.
Å feile på noen av disse tre målingene skader organisk oppdagbarhet. Utover synlighet i søk, skader langsomme opplevelser konverteringer. Å analysere dataene dine gjennom inntektsvirkningsanalyser avslører hvordan dårlige feltpoeng driver høyere fluktfrekvenser. Å spore denne målbare effekten av CMP på Core Web Vitals viser at langsomme samsvarsskript raskt eroderer kundelojalitet.
Bryte ned målingene: Hvordan informasjonskapselbannere skader INP, LCP og CLS
Hver Core Web Vitals-måling lider av spesifikke samtykkeimplementeringsfeil. Chrome-feltdata beviser at informasjonskapselbannere er blant de dårligste bidragsyterne til hovedtrådskongestion. Når et uoptimert leverandørskript kjører, skader det responsiviteten, forsinker heltegjengivelsen og flytter sideelementer. Å diagnostisere den nøyaktige tekniske effekten av CMP på Core Web Vitals lar deg bruke presise løsninger uten å kompromittere juridiske standarder.
| Måling | Primær CMP-feilmodus | Teknisk løsning |
|---|---|---|
| INP | Lang oppgaver fra synkrone samtykkekontroller | Gi etter for hovedtråden; modulere hendelseshåndterere |
| LCP | Nettverksressurskonkurranse i dokumenthodet | Selvvert skript; last ned asynkront |
| CLS | Dynamisk DOM-injeksjon uten reservert plass | Bruk faste posisjonslag eller reserverte CSS-containere |
Interaksjon til Neste Maleri (INP): Hovedtråd JavaScript-utførelsesoppblåsing
INP er ofte den mest skjøre målingen for nettsteder som kjører tredjeparts skript. Bulky leverandørpakker utløser langvarige Lang Oppgaver som overskrider 50 millisekunder. Når en besøkende trykker på en aksepter-knapp eller menylenke, setter nettleseren interaksjonen i kø bak tunge tilstands-synkroniseringsrutiner. Selv dekning i søkeindustrien avslører at Google samarbeider om måter som forbedrer INP for nettsteder som bruker samtykkestyringsplattformer. Å kjøre grundige informasjonssamtykke A/B-testing sikrer at bannerdesignene ikke introduserer forsinkelse under raske mobile trykk.
Største innholdsrike maleri (LCP): Ressurskonkurranse og lat lastning
LCP feiler når samtykkeskriptene konkurrerer direkte med kritiske layoutressurser. Render-blokkerende tagger bruker båndbredde som nettleseren trenger for heltebilder, systemfonter og primær CSS. På mid-tier mobile enheter, stopper evalueringen av klientside-skript utførelseskøene. Pre-samtykke blokkering mekanismer utsetter ofte medie-gjengivelse til hver personvernsregel er evaluert, og skyver maletidene dine godt forbi Googles 2,5-sekunders benchmark.
Kumulativt Layoutskift (CLS): Ustabile bannerinjeksjoner og DOM-mutasjoner
Uventede skift ødelegger visuell stabilitet. Når et skript dynamisk injiserer et ikke-reservert banner øverst i visningsområdet, reflowes hele DOM nedover. Hvis en bruker allerede leser eller klikker på en lenke, forårsaker det plutselige hoppet feilklikk og øker poengsummen for layoutskift. Du forhindrer dette skiftet ved å unngå topp-bar skyv. I stedet, stol på faste posisjonslag med isolert CSS-innhold eller statisk reserverte containerinnpakninger.
Å takle disse flaskehalser direkte er mye enklere med et strømlinjeformet oppsett. Hvis du ønsker å erstatte oppblåst legacy-kode med et lett fotavtrykk, utforsk våre fleksible samtykkeplattformpriser for å beskytte poengene dine fra dag én.
Arkitektoniske avveininger: Klientside tag managers vs. lette CMP-er
Hvordan du velger å laste inn samsvarsskriptene dikterer hele din front-end ytelsesprofil. Tag management-containere forenkler distribusjonen for markedsføringsteam, men de skjuler ofte massive kumulative nyttelaststørrelser bak en enkelt innebygd kode. Når nestede lag av tredjeparts tagger konkurrerer om båndbredde, stopper nedstrøms gjengivelse. Faktisk, overdreven skriptvekt reduserer direkte annonsevisning fordi forsinket DOM-parsing utsetter hydrering av annonseplasser, og kutter synlige inntrykk før besøkende ruller nedover siden. Å adressere den arkitektoniske effekten av CMP på Core Web Vitals krever å tenke nytt om hvordan kode når nettleseren. Direkte, lett samtykkeintegrasjon stopper denne kaskaderende nettverkslatensen på tvers av brukerøkter. Utforsk vår analyse om håndtering av inntektsvirkninger uten å ofre hastighet.
Tunge leverandørpakker vs. minimale skriptfotavtrykk
Mange legacy-plattformer leverer skript som overstiger flere hundre kilobyte med ukomprimert JavaScript. Disse monolittiske pakkene bærer dødt vekt, inkludert multi-rammeverk omslag, utdaterte polyfills og leverandørtelemetri. Et moderne lett informasjonskapselbanner opererer på en slank, spesialbygd kodebase. Å kutte unødvendig utførelsesvekt gjenoppretter umiddelbart dusinvis av dyrebare millisekunder på enhets hovedtråder, og forhindrer klientside-flaskehalser på mobile enheter.
Tag Management-latens: GTM vs. Direkte nativen integrasjon
Å distribuere et samtykkeverktøy gjennom Google Tag Manager skaper en uunngåelig sekvensiell foss. Nettleseren må hente tag manager-containeren, kompilere logikken, be om det eksterne samtykkebiblioteket, og først da evaluere samtykkestatus før den slipper avhengige tagger. Denne daisy-kjeden brenner kritisk gjengivelsestid. Direkte nativen integrasjon initialiserer samtykkestatus umiddelbart, og frigjør nettleseren til å planlegge oppgaver parallelt og strømlinjeforme Google Consent Mode v2-oppsettet ditt.
Balansere regulatorisk overholdelse og rangeringer i søkemotorer
Nettstedets ytelse og regulatorisk overholdelse er komplementære disipliner, ikke motstridende mål. Søkealgoritmer straffer trege sider uansett hvorfor skriptene kjører, noe som gjør den negative effekten av CMP på Core Web Vitals til en genuin kommersiell risiko. Du trenger ikke å gi avkall på organisk oppdagbarhet for å hedre personvernsrettigheter. Å distribuere slank samtykkeinfrastruktur lar deg respektere brukerpreferanser samtidig som du komfortabelt møter Googles Core Web Vitals benchmarks.
Revisjon og diagnostisering av din informasjonskapselbanners reelle ytelseseffekt
Å diagnostisere samtykke-tap krever å isolere samsvarsskriptene fra kjerneapplikasjonslogikken. Automatiserte nettstedrevisjoner samler ofte skriptlatensene sammen, og skjuler den sanne effekten av CMP på Core Web Vitals under bredere JavaScript-utførelsesvarsler. En nøyaktig vurdering krever en handlingsdyktig diagnostisk arbeidsflyt for å avsløre nøyaktig hvor mye behandlingstid ditt samtykkeverktøy tar fra virkelige besøkende.
Bruk denne fire-trinns revisjonsarbeidsflyten for å avdekke den eksakte kostnaden av oppsettet ditt:
- Etablere en ren basislinje: Registrer ytelsesmålinger i staging med samtykkeskriptet helt fjernet.
- Profilere isolert utførelse: Injiser CMP-en på nytt og fang en ytelsessporing ved hjelp av 4x CPU-throttling i Chrome DevTools.
- Kvantifisere monopoliserings av hovedtråden: Mål totale Lang Oppgave-varigheter knyttet strengt til samtykkeleverandørens domene.
- Rekoncilier laboratorietracer med felttelemetri: Sammenlign syntetiske Lighthouse-målinger mot 75. percentilen CrUX feltdata for å fange lavere mobile opplevelser.
Profilering av Lang Oppgaver og Skriptutførelse i Chrome DevTools
Åpne DevTools Ytelse-panelet og fang en ren sideinitialiseringssekvens. Se nøye på Hovedtråd-flamme-diagrammet for oppgaver farget med røde flagg, som indikerer utførelsestider som overskrider 50 millisekunder. Utvid Bottom-Up og Call Tree-fanene, og filtrer etter domenet til CMP-leverandøren din. Dette avdekker CPU-syklusene som brennes av kryptografiske operasjoner, samtykkestrengserialisering og leverandørstatusparsing før en bruker berører skjermen.
Isolering av CMP-overhead med syntetisk og reell brukerovervåking (RUM)
Laboratorierevisjoner kjøres under idealiserte forhold som ofte skjuler nettverkslatens. Reell Brukerovervåking fanger de varierte forholdene til ditt faktiske publikum. Spor Web Vitals separat på samtykkede og ikke-samtykkede økter for å oppdage klare avvik. Hvis brukere i regioner som er underlagt strenge samtykkeopplevelser opplever skarpe regresjoner i interaksjonsresponsivitet, introduserer CMP-leveringsnettverket ditt regionale latensflaskehalser.
Praktisk utbedring: Utsettelse, fasade-mønstre og asynkron initialisering
Utbedring begynner med utførelsestiming. Last inn samtykkelogikken asynkront, og forhindrer eksterne nettverksforespørsel fra å pause den primære DOM-parseren. Bruk eksplisitt CSS-innhold på bannerinnpakninger for å forhindre layoutberegninger på tvers av foreldreelementer. Der det er mulig, last inn sekundære samtykkefunksjoner, som leverandørpreferanse undermenyer, på forespørsel når de etterspørres i stedet for ved den første sideinnlastingen.
Å ta kontroll over disse utførelsesflaskehalser beskytter synligheten din i søk og brukerretensjon. Hvis din nåværende revisjon avslører dyp hovedtråd-tap, se våre transparente prisplaner for å erstatte legacy-leverandørgjeld med slank, utvikler-første samtykkeinfrastruktur.
Fjerne CMP-ytelsesskatten med moderne samtykkearkitektur
Personvernoverholdelse krever ikke treg klientsidekode. Den utbredte troen på at juridisk overholdelse krever å ofre hastighet er rett og slett feil. Den negative effekten av CMP på Core Web Vitals stammer fra legacy-arkitekturer som behandler personvern som en oppblåst ettertanke i stedet for kjerneinfrastruktur. Monolittiske tag-pakker eksisterer ikke for å beskytte brukerne. De eksisterer fordi legacy-plattformer stabler år med teknisk gjeld inn i ugjennomsiktige, tredjeparts svarte bokser.
Å eliminere effekten av CMP på Core Web Vitals krever å behandle samtykke som en ingeniørdisiplin. Ingeniørt av et spesialisert dansk personvernsinfrastrukturteam grunnlagt i 2024, erstatter Conzent tungvinte skript med lett, utvikler-første arkitektur. Du kan oppfylle regulatoriske krav samtidig som du holder nettleserens gjengivelsesrør klare og raske.
Kilde-tilgjengelig fordel: Fjerne tredjeparts nettverksflaskehalser
Tradisjonelle oppsett tvinger besøkende til å koble til eksterne servere før nettstedet ditt engang gjengis. Å distribuere selvvert åpen samtykkeinfrastruktur fjerner denne sårbarheten helt. Å servere samsvarskode direkte fra ditt primære domene eller edge CDN eliminerer eksterne DNS-oppslag, TLS-forhandlinger og forsinkelser fra tredjeparts skript.
Kilde-tilgjengelig kode gir total gjennomsiktighet. I stedet for å laste inn uverifiserte tredjepartsbiblioteker, kan ingeniørteamet ditt revidere hver byte. Du fjerner unødvendige kjøretids-polyfills, beholder full kontroll over eiendelene dine, og forhindrer at eksterne nettverksfeil blokkerer kritisk innhold.
Høyhastighets samsvar: Bevare både konvertering og CWV-bestått satser
Regulatorisk presisjon og raske gjengivelseshastigheter kan enkelt sameksistere. Moderne infrastruktur gir nøkkelferdig integrasjon med Google Consent Mode v2 og den obligatoriske IAB TCF v2.3-rammen uten å tynge ned nettleseren. Samtykkestatus vurderes umiddelbart, og signaliserer nedstrøms markedsførings-tagger uten å holde hovedtråden som gissel.
Denne strømlinjeformede utførelsen holder Interaksjon til Neste Maleri godt under 200-millisekunderskiltet, selv på lavt kraftige mobile enheter. Brukere får responsiv tilbakemelding, rene layouter forblir visuelt stabile, og feltmålinger forblir grønne på tvers av Googles 75. percentilrevisjoner. Høy ytelse er en etisk standard, ikke en valgfri luksus. Distribuer høyytelses samtykkeinfrastruktur med Conzent for å beskytte dine Core Web Vitals og levere friksjonsfri overholdelse.
Gjenopprett nettstedshastighet uten å ofre overholdelse
Personvernoverholdelse og front-end ytelse bør aldri være motstridende krefter. Oppblåste legacy-skript har skapt et falskt dilemma, men den alvorlige effekten av CMP på Core Web Vitals er et ingeniørproblem med en ingeniørløsning. Profilering av virkelige hovedtrådoppgaver, eliminering av synkrone render-blokkerende ressurser, og innhold av dialogreflows vil gjenopprette nettstedets responsivitet og organiske søkbarhet.
Reell overholdelse respekterer både brukerens personvern og enhetsressurser. Å adoptere kilde-tilgjengelig Open Consent Infrastructure fjerner tredjeparts svarte bokser, og returnerer full kjøretidskontroll til utviklingsteamet ditt. Ingeniørt for å beskytte Core Web Vitals uten overholdelseskompromisser, gir plattformen full integrasjon med Google Consent Mode v2 og IAB TCF v2.3. Sjekk ut våre transparente priser for samtykkeplattformer for å oppgradere din overholdelsesstabel og levere den raske, sømløse opplevelsen besøkende dine fortjener.
Ofte stilte spørsmål
Hvordan påvirker en informasjonskapselsamtykkebanner direkte Interaksjon til Neste Maleri (INP)?
Informasjonskapselsamtykkebannere skader INP ved å kjøre dyre JavaScript-oppgaver på hovednettlesertråden. Når en bruker klikker på en knapp eller interagerer med grensesnittet, må nettleseren vente på at aktiv samtykke-serialisering, kryptografiske sjekker eller leverandørstatusløkker skal fullføres. Hvis disse oppgavene tar lengre tid enn 50 millisekunder, blir brukerens inndata forsinket. Å holde hendelseslytterne slanke og gi tilbake utførelsen til nettleseren beskytter 200-millisekunders INP-grensen.
Kan en uoptimalisert CMP forårsake at et nettsted feiler Største innholdsrike maleri (LCP)?
Ja, en uoptimalisert CMP kan lett forårsake at et nettsted feiler LCP. Når samtykkeskriptene lastes synkront i dokumenthodet, blokkerer de HTML-parseren og forsinker forespørslene om heltebilder, hovedstilark og skrifttyper. Denne målbare effekten av CMP på Core Web Vitals skyver maletidene godt forbi Googles 2,5-sekunders grense, spesielt på mobile enheter med begrensede prosessorhastigheter og nettverksforbindelser.
Hva forårsaker at informasjonskapselbannere utløser høye Kumulative Layoutskift (CLS) poeng?
Informasjonskapselbannere forårsaker høye CLS-poeng når de injiseres dynamisk øverst i DOM uten reservert plass. Når banneret gjengis sent, skyver det synlig sideinnhold nedover mens brukerne allerede leser eller klikker. Du kan fikse dette ved å bruke faste posisjonslag, CSS-transformasjoner, eller ved å reservere eksplisitt plass i malene dine slik at den underliggende layouten forblir helt ubevegelig under bannerinjeksjonen.
Legger Google Consent Mode v2 betydelig ytelsesoverhead til sideinnlastinger?
Google Consent Mode v2 er i seg selv bare et standardisert API for å oppdatere samtykkeflagg som ad_user_data og ad_personalization. Overheadet kommer fra hvordan CMP-en din kommuniserer med det API-et. En lett, direkte integrasjon oppdaterer tilstander på mikrosekunder ved hjelp av native JavaScript-kall. Tunge legacy-plattformer, derimot, legger på oppblåsing ved å pakke disse signalene inn i komplekse hendelseslyttere og overdimensjonerte hjelpebiblioteker som tetter utførelseskøene.
Kan jeg laste inn min samtykkestyringsplattform asynkront uten å bryte GDPR-reglene?
Ja, du kan laste inn din samtykkeplattform asynkront mens du forblir fullt GDPR-kompatibel. Det juridiske kravet sier at ikke-essensielle sporingskapsler og markedsførings-tagger ikke kan aktiveres før en bruker gir samtykke. Så lenge sporingsskriptene dine forblir blokkert til samtykkeskriptet initialiseres og evaluerer tilstand, er det helt gyldig å kjøre samtykkeskriptet asynkront og holde den primære gjengivelsesveien klar.
Hvordan presterer selvvertede samtykkeadministratorer sammenlignet med tradisjonelle skyvertede CMP-er?
Selvvertede samtykkeadministratorer presterer drastisk bedre enn tradisjonelle tredjeparts sky-skript. Å servere samtykkeaktiva direkte fra din primære opprinnelse eller edge CDN fjerner tredjeparts DNS-oppslag, TLS-forhandlinger og ekstern nettverkslatens. Med kilde-tilgjengelig infrastruktur, kontrollerer teamet ditt kodebasen, og fjerner uønskede polyfills og leverandør-pingbacks. Dette oppsettet gir umiddelbar tilstandsevaluering samtidig som det forhindrer at eksterne serverfeil stopper nettstedet ditt.
Vil forbedring av CMP-ytelsen direkte påvirke mine organiske søkemotor-rangeringer?
Å forbedre samtykkearkitekturen din kan beskytte og styrke din organiske synlighet. Mens Core Web Vitals fungerer som en tie-breaker-signal i Googles algoritmer, forverrer det å feile dem brukeropplevelsen og øker fluktfrekvensene. Å adressere den negative effekten av CMP på Core Web Vitals sikrer at dine 75. percentil CrUX feltdata forblir grønne, og holder sidene dine konkurransedyktige i søkeresultater samtidig som de leverer glatte opplevelser som bevarer konverteringer.