
Comment configurer le consentement aux cookies dans PrestaShop à la caisse
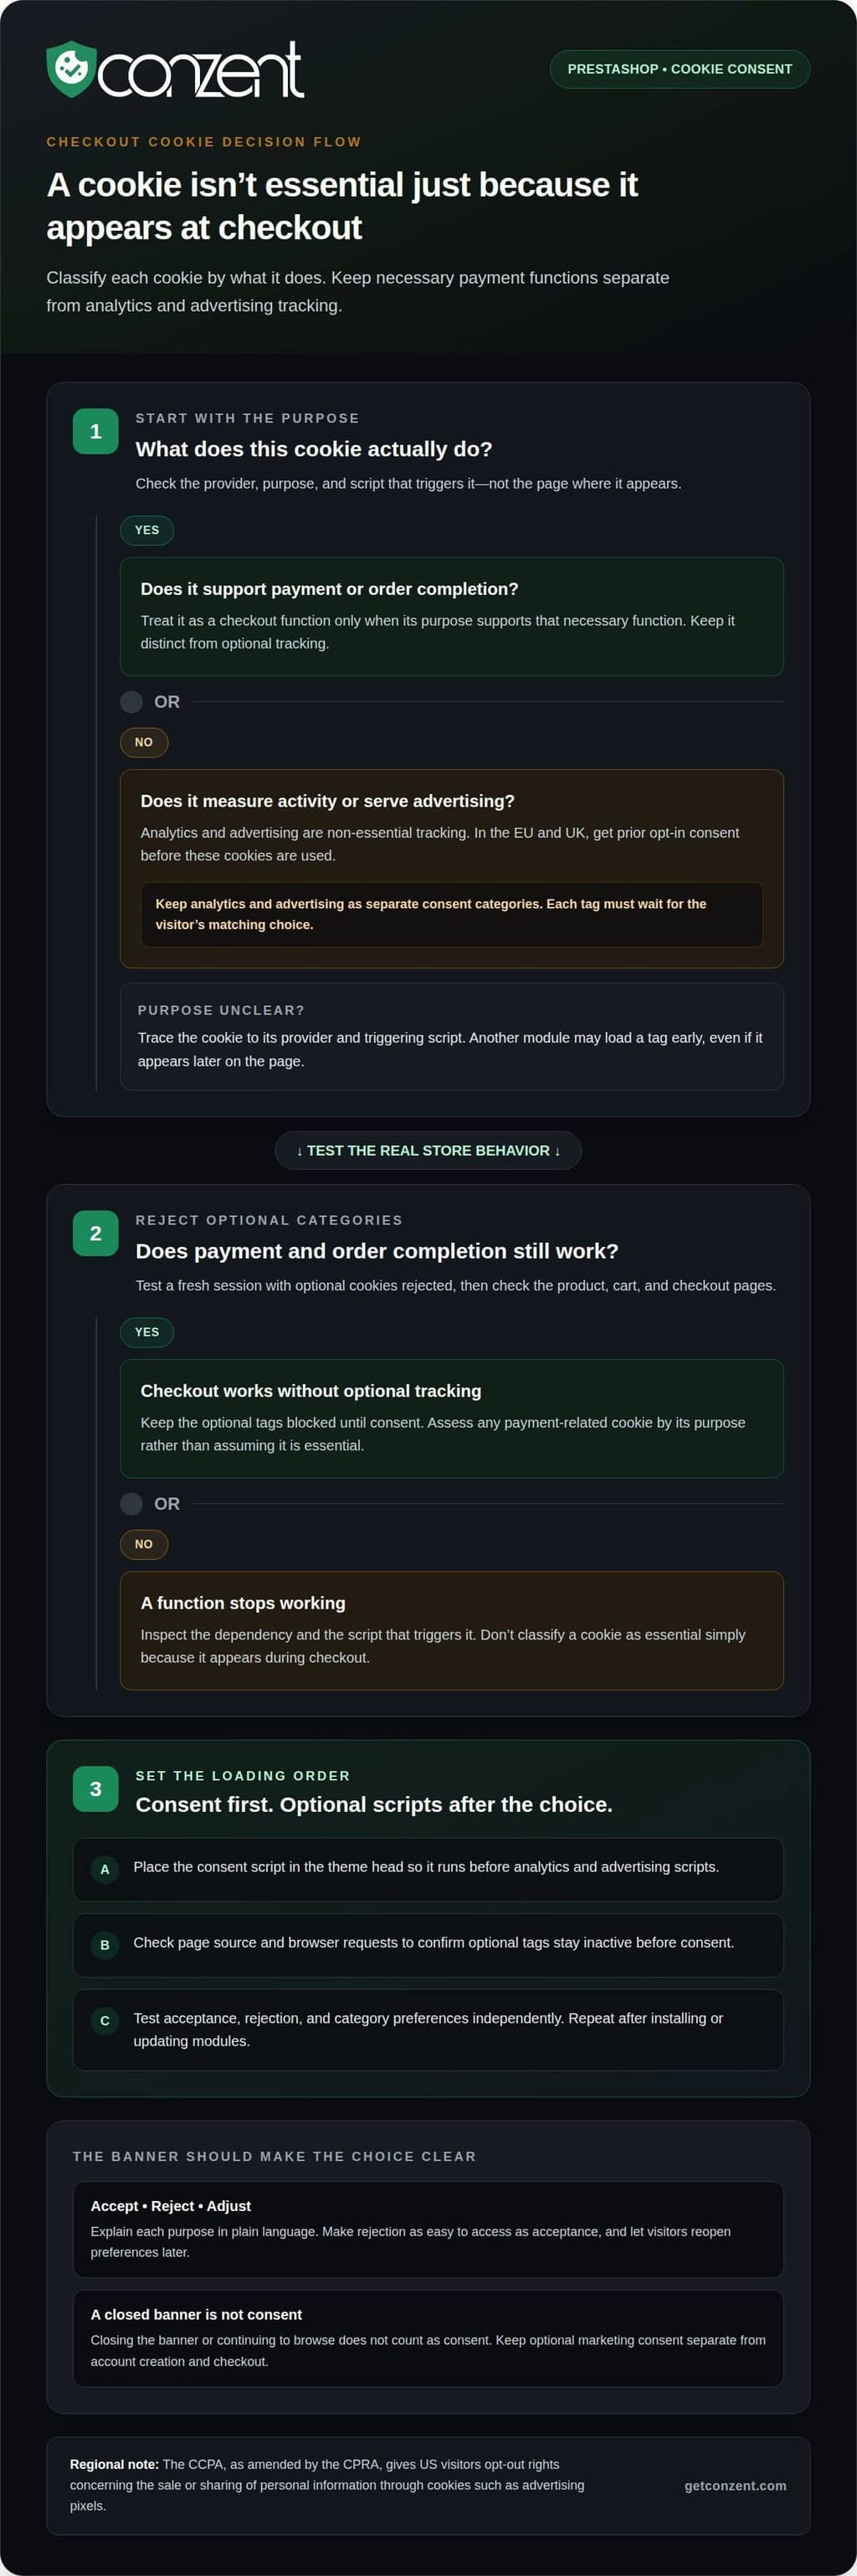
Un cookie de paiement n'est pas automatiquement exempté simplement parce qu'il apparaît au moment du paiement. Pour les visiteurs de l'UE et du Royaume-Uni, les cookies non essentiels nécessitent un consentement préalable explicite. Ce qui compte, c'est ce que fait chaque cookie, pas quand il apparaît. Ce guide de conformité aux cookies PrestaShop montre comment distinguer les fonctions de paiement des outils d'analyse et de suivi publicitaire.
Il est facile de supposer que chaque cookie utilisé lors du paiement est essentiel pour finaliser une commande. Mais le processus de paiement peut également charger des outils de mesure ou de publicité, donc des catégories claires et un timing de consentement sont importants. Les visiteurs ont besoin d'informations compréhensibles sur les objectifs et le stockage des cookies, ainsi qu'un choix significatif concernant le suivi non essentiel.
Apprenez à identifier les cookies liés au paiement, à configurer le consentement afin que les scripts optionnels attendent le choix d'un visiteur, et à rendre les informations sur les cookies claires. Ces étapes aident également à maintenir la cohérence des choix de consentement tout au long du parcours d'achat, y compris au moment du paiement.
Points Clés
- Décidez si un cookie de paiement est essentiel en regardant son objectif, pas simplement où il apparaît.
- Configurez le consentement pour que les balises d'analyse et de marketing non essentielles attendent que les visiteurs fassent un choix.
- Expliquez clairement les objectifs et le stockage des cookies, et facilitez la gestion des préférences de consentement.
- Prenez en compte les différentes règles de confidentialité lors de la réception de visiteurs dans l'UE, au Royaume-Uni et aux États-Unis.
- Utilisez une plateforme de consentement pour gérer les choix de consentement et évaluer comment les modifications de la bannière affectent la réponse des utilisateurs et les revenus.
Exigences de consentement GDPR et ePrivacy
Pour les visiteurs de l'UE et du Royaume-Uni, obtenez un consentement préalable explicite avant d'utiliser des cookies non essentiels. Choisissez un module de consentement PrestaShop qui couvre explicitement les exigences GDPR, ePrivacy et CCPA/CPRA.
Configurez le consentement avant que les scripts de paiement ne s'exécutent, puis testez ce qui se charge avant et après qu'un visiteur ait fait un choix.
-
Ajoutez le Script de Consentement dans l'En-tête du Thème
Ajoutez le script de consentement au modèle d'en-tête de votre thème afin qu'il s'exécute avant les scripts d'analyse et de publicité. Vérifiez le code source de la page rendue et les requêtes du navigateur pour confirmer l'ordre de chargement. Testez une nouvelle session : rejetez les cookies optionnels, puis enregistrez quels cookies ou requêtes apparaissent encore. Répétez ces vérifications après l'installation ou la mise à jour des modules.
Gardez un inventaire de chaque cookie, de son fournisseur et de son objectif, et du script qui le déclenche. Suivez un cookie d'analyse jusqu'à sa balise plutôt que de supposer que la bannière le contrôle. Un autre module peut injecter un script tôt, même s'il apparaît plus tard dans la page.
-
Configurez le Consentement pour l'Analyse et la Publicité
Séparez l'analyse et la publicité dans vos paramètres de consentement. Identifiez l'objectif de chaque balise, puis configurez-la pour attendre le choix correspondant. Accepter les cookies publicitaires, par exemple, ne doit pas automatiquement autoriser une balise d'analyse. Testez les deux catégories indépendamment sur les pages produit, panier et paiement.
Le consentement en vertu de l'article 7 du GDPR doit être donné librement, spécifique, informé et sans ambiguïté. Faites en sorte que les étiquettes de catégorie expliquent l'utilisation réelle. Si vous utilisez des outils Google, configurez leur comportement de consentement pour refléter le choix du visiteur. Une fonctionnalité de gestion du consentement ne remplace pas la vérification des conditions de déclenchement de chaque balise.
-
Exigez le Consentement Avant d'Installer des Cookies
Bloquez les cookies non essentiels jusqu'à ce que le visiteur donne son consentement explicite. L'article 5(3) de la directive ePrivacy exige un consentement préalable avant que des cookies non essentiels ne soient placés sur l'appareil d'un visiteur. Chargez d'abord le script de consentement et vérifiez que les scripts d'analyse et de marketing restent inactifs avant un choix.
Gardez les fonctions de paiement nécessaires séparées du suivi optionnel. Un cookie lié au paiement n'est pas automatiquement essentiel simplement parce qu'il apparaît lors du paiement. Examinez son objectif et son comportement, puis testez si le paiement et la finalisation de la commande fonctionnent toujours lorsque les catégories optionnelles sont rejetées.
-
Configurez le Consentement de la Bannière et les Préférences
Permettez aux visiteurs d'accepter, de rejeter ou d'ajuster les catégories optionnelles. Expliquez chaque objectif en termes simples, et facilitez le rejet autant que l'acceptation. Fournissez un moyen de rouvrir les préférences afin que les visiteurs puissent changer leur choix plus tard. Fermer la bannière ou continuer à naviguer ne compte pas comme un consentement.
Utilisez des cases de consentement séparées et non cochées sur les formulaires clients pour le marketing optionnel. Ne regroupez pas le consentement marketing avec la création de compte ou le paiement. Le CCPA, tel que modifié par le CPRA, donne aux visiteurs américains des droits de désinscription concernant la vente ou le partage d'informations personnelles via des cookies tels que les pixels publicitaires. Configurez la bannière pour présenter le choix pertinent.
Testez le module par rapport à chaque cadre qu'il prétend prendre en charge. Confirmez que ses paramètres tiennent compte des choix de consentement GDPR et ePrivacy ainsi que des droits de désinscription CCPA/CPRA. Une étiquette de cadre à elle seule ne montre pas comment une bannière se comporte. Testez l'acceptation, le rejet, les préférences de catégorie et les scripts résultants sur votre boutique.
Conformité légale, confiance des clients et expérience utilisateur
Enregistrez chaque choix de consentement, y compris son horodatage, les catégories sélectionnées et la version de la bannière. Pour les demandes d'accès, d'exportation ou de suppression, identifiez les dossiers clients pertinents et documentez l'action entreprise.
-
Stockez, Documentez et Retirez le Consentement aux Cookies
Configurez votre gestionnaire de consentement pour conserver le choix du visiteur, les catégories sélectionnées et la version de la bannière affichée. Gardez ces enregistrements disponibles pour révision et fournissez un moyen visible de retirer le consentement ou de changer les préférences. Testez le retrait dans une nouvelle session de navigateur : les balises optionnelles doivent suivre le choix mis à jour, pas continuer à utiliser l'autorisation précédente.
Dirigez les demandes d'accès, d'exportation et de suppression des données clients à travers un flux de travail défini. Associez chaque demande aux dossiers de compte et de commande pertinents, puis enregistrez ce qui a été consulté, exporté ou supprimé. Gardez les enregistrements de consentement aux cookies séparés des données de profil client, car ils servent des objectifs différents et nécessitent un traitement différent.
-
Examinez les Risques et Pénalités de Non-Conformité
Évaluez le risque en vérifiant si le suivi optionnel s'exécute avant le consentement, si la bannière enregistre les choix et si le retrait prend effet. Selon l'Union Européenne, le GDPR peut imposer des amendes allant jusqu'à 4 % du chiffre d'affaires annuel mondial pour violations. Considérez cette exposition comme une raison de tester le comportement réel, pas seulement de revoir les paramètres d'un module.
Considérez également l'effet sur la confiance des clients. Si un visiteur rejette les cookies marketing, les balises publicitaires ne devraient pas continuer à se déclencher. Testez le choix rejeté sur les pages produit, compte et paiement, puis comparez les requêtes du navigateur avec la préférence enregistrée. Documentez toute incohérence et corrigez le déclencheur ou l'intégration responsable.
-
Vérifiez le Mode de Consentement Google et le Comportement des Balises
Si votre boutique utilise Google Ads ou Analytics, alignez le comportement des balises avec le choix de consentement du visiteur. Le Mode de Consentement Google communique des signaux de consentement aux balises Google ; il ne remplace pas le consentement là où il est requis. Testez les états acceptés et rejetés séparément, et vérifiez que les paramètres correspondent aux objectifs expliqués dans votre bannière.
Examinez le gestionnaire de balises après avoir changé des modules ou des paramètres de campagne. Une nouvelle intégration peut introduire un script qui contourne les contrôles existants. Enregistrez le propriétaire de chaque balise, son objectif et sa catégorie de consentement afin que la personne gérant les campagnes puisse voir ce qui doit être examiné.
- Facilitez le processus de demande. Publiez un chemin de contact pour la confidentialité clair et donnez au personnel un enregistrement simple de la demande, du compte client, des actions entreprises et de l'état d'achèvement. Pour un export, incluez les données clients pertinentes, pas les identifiants de cookies d'un enregistrement de consentement séparé.
Utilisez un examen régulier pour détecter les balises obsolètes et les enregistrements périmés. Comparez la boutique en direct avec l'inventaire documenté après des modifications de thème, des mises à jour de modules et des changements de campagne. Si vous comparez les options de déploiement pour la gestion du consentement, examinez les détails de tarification de la plateforme de consentement dans le cadre de cette décision.
Configuration de la loi sur les cookies de l'UE
Configurez votre boutique PrestaShop en fonction des choix des visiteurs, des objectifs clairs et d'un comportement cohérent. Utilisez ce guide de conformité aux cookies PrestaShop comme référence de travail lors de l'examen de chaque langue, modèle de page et intégration.
- Cartographiez l'activité des cookies de votre boutique avant d'ajuster les paramètres. Examinez le thème actif, les modules installés, le gestionnaire de balises et les intégrations de paiement. Enregistrez chaque cookie ou script, son objectif et où il apparaît. Une intégration de paiement, par exemple, peut s'exécuter au moment du paiement, tandis que l'analyse peut se charger sur les pages produit.
Séparez les cookies nécessaires à une fonction demandée de l'outil d'analyse et de publicité. Cet inventaire vous aide à identifier quels scripts les paramètres de consentement doivent contrôler. Mettez-le à jour au fur et à mesure que les outils changent au lieu de vous fier uniquement à la liste des modules dans votre back office PrestaShop.
- Expliquez chaque objectif clairement dans la bannière. Séparez l'analyse et le marketing au lieu de les regrouper sous une étiquette "optionnelle" large. Décrivez ce que fait chaque catégorie et quels outils elle couvre. Gardez la formulation alignée avec les scripts installés sur votre boutique, afin que les visiteurs puissent faire un choix éclairé.
Examinez la bannière sur les pages produit, panier, compte et paiement. Si elle apparaît sur la page d'accueil mais pas lors du paiement, les visiteurs peuvent voir des informations de consentement incohérentes au cours du même parcours d'achat.
- Réglez la langue de la bannière pour qu'elle corresponde à la langue de la vitrine sélectionnée. Examinez les noms de catégories traduits, les boutons et les détails de préférence, pas seulement le message d'ouverture. Un contrôle de rejet traduit, par exemple, devrait clairement rejeter les catégories optionnelles. Gardez chaque version linguistique cohérente avec les objectifs et les paramètres dans PrestaShop.
Testez la bannière sur desktop et mobile. Assurez-vous que les contrôles d'acceptation, de rejet et de préférence restent visibles et compréhensibles sans obscurcir les informations de paiement.
- Testez comment le module de consentement interagit avec les fonctionnalités côté serveur et basées sur le navigateur. Une requête serveur ou un gestionnaire de balises peut toujours déclencher un script qui place des cookies dans le navigateur. Dans une session de test, rejetez les catégories optionnelles, puis inspectez les requêtes du navigateur et le stockage des cookies sur les pages produit et paiement.
Testez également un choix uniquement d'analyse. Les intégrations publicitaires doivent suivre la sélection du visiteur indépendamment. Enregistrez toute incohérence entre la préférence enregistrée et les scripts qui s'exécutent, puis corrigez le déclencheur ou l'intégration pertinente.
- Répétez vos tests de configuration après un changement de version de PrestaShop, une modification de thème ou une mise à jour de module. Chacun peut affecter le moment où les scripts se chargent ou où la bannière apparaît. Vérifiez à nouveau l'inventaire des cookies et comparez le comportement du navigateur avec les objectifs affichés aux visiteurs.
Gardez ce guide de conformité aux cookies PrestaShop à jour au fur et à mesure que vous ajoutez des méthodes de paiement, des fonctionnalités d'analyse ou des intégrations publicitaires. Si un outil utilise des données personnelles pour un nouvel objectif, mettez à jour son explication et sa catégorie de consentement avant de vous fier à la configuration existante.
Exigences de transparence des cookies GDPR
Faites en sorte que les explications sur les cookies correspondent à ce que fait réellement votre boutique PrestaShop. Connectez votre inventaire de suivi, vos enregistrements de consentement et les informations destinées aux visiteurs avec ces étapes.
- Inventoriez les cookies et les outils de suivi utilisés dans votre boutique. Enregistrez chaque fournisseur, objectif, nom de cookie et durée de stockage. Incluez les modules PrestaShop, les balises d'analyse, les pixels publicitaires et les intégrations de paiement. Une balise mesurant les visites de produits, par exemple, a besoin d'un objectif clair dans votre inventaire, pas d'une étiquette générique "amélioration du site".
Comparez l'inventaire avec votre bannière de cookies et vos informations sur la confidentialité. Supprimez les entrées obsolètes et ajoutez de nouveaux outils avant qu'ils ne collectent des données. Les visiteurs devraient être en mesure de comprendre chaque catégorie sans déchiffrer un nom de fournisseur ou un identifiant technique.
- Expliquez clairement chaque catégorie de cookie et objectif de suivi. Indiquez quelles informations un outil utilise, pourquoi il fonctionne et combien de temps son cookie reste stocké. Évitez les phrases larges telles que "améliorer votre expérience" lorsque l'objectif réel est la mesure publicitaire ou l'analyse.
Utilisez des explications cohérentes dans la bannière, le panneau de préférences et les informations sur la confidentialité. Si la bannière appelle une catégorie "analyse", ne décrivez pas les mêmes cookies comme de la publicité ailleurs. Un langage cohérent aide les visiteurs à faire un choix éclairé.
- Vérifiez chaque traduction affichée aux visiteurs européens. Une bannière traduite doit préserver le sens des noms de catégories, des objectifs et des contrôles. Examinez chaque version linguistique sur la boutique en direct, y compris au moment du paiement, où les visiteurs peuvent être concentrés sur la finalisation d'une commande.
Testez chaque langue dans une session réelle. Confirmez que la bannière apparaît, que les préférences restent lisibles et que les informations sur les cookies de soutien sont disponibles dans cette langue. Une traduction qui omet un objectif de suivi laisse l'explication incomplète.
- Documentez l'interface de consentement et le comportement qui la sous-tend. Enregistrez la version de la bannière, les catégories et les modifications apportées après la mise à jour d'un module PrestaShop ou d'une intégration d'analyse. Ensuite, comparez les sélections des visiteurs avec l'activité du navigateur, afin que vos enregistrements reflètent le comportement de suivi réel, pas seulement les paramètres.
Google exige que les annonceurs utilisant Google Ads ou Analytics mettent en œuvre le Mode de Consentement v2 à partir de mars 2024. Traitez le mode de consentement comme un signal pour les outils Google, pas comme un substitut à l'explication des objectifs de suivi ou à la collecte de consentement là où cela est requis.
- Utilisez des cas d'application pour tester si vos enregistrements peuvent expliquer les choix de la boutique. La CNIL a infligé une amende de 40 millions d'euros à Criteo en 2023, en partie pour traitement de données sans preuve de consentement valide des sites portant ses traceurs. Conservez des preuves qui relient chaque choix enregistré à l'activité de suivi qu'il a autorisée.
Examinez ces preuves après avoir changé une bannière, un script ou un module. Confirmez que l'explication, l'enregistrement de consentement et le comportement en direct sont toujours d'accord. Comparer les trois rend la transparence mesurable et plus facile à maintenir à mesure que les outils de votre boutique changent.
Quelles lois sur le consentement des cookies s'appliquent aux magasins PrestaShop aux États-Unis, en UE et au Royaume-Uni ?
Appliquez les paramètres des cookies en fonction de la localisation du visiteur et de l'objectif de suivi. Une boutique PrestaShop desservant ces marchés doit distinguer les choix d'opt-in de l'UE et du Royaume-Uni des droits d'opt-out des États-Unis.
- Pour les visiteurs de l'UE, identifiez les cookies non essentiels et exigez un consentement préalable avant de les placer sur un appareil. Le consentement GDPR doit être donné librement, spécifique, informé et sans ambiguïté. La directive ePrivacy exige un consentement préalable pour les cookies non essentiels. Configurez votre bannière pour que l'acceptation d'un objectif n'active pas automatiquement des analyses ou publicités non liées.
Faites en sorte que cette distinction soit claire dans le panneau de préférences. Accepter l'analyse ne doit pas également accepter le suivi marketing. Faites correspondre chaque catégorie de bannière aux cookies et scripts qui servent réellement cet objectif.
- Pour les visiteurs du Royaume-Uni, tenez compte du GDPR et du PECR lors de la configuration des choix de cookies. Obtenez un opt-in préalable pour les cookies non essentiels et expliquez l'objectif avant que les visiteurs choisissent. Alignez les paramètres du Royaume-Uni avec les outils utilisés par votre boutique. Une bannière qui propose des catégories mais permet tous les suivis immédiatement contredit son objectif.
Testez l'expérience des visiteurs du Royaume-Uni sur les pages produit, compte et paiement. Confirmez que chaque page présente un choix significatif et que la sélection contrôle les scripts pertinents.
- Pour les visiteurs des États-Unis, tenez compte du CCPA, tel que modifié par le CPRA. Ces lois donnent aux visiteurs des droits de désinscription concernant la vente ou le partage d'informations personnelles via des cookies, y compris les pixels publicitaires. Rendez le choix de désinscription pertinent clair ; une bannière d'acceptation ou de rejet de style UE à elle seule peut ne pas communiquer efficacement ce droit américain.
Vérifiez les intégrations publicitaires individuellement. Si un pixel partage des informations personnelles pour la publicité, assurez-vous que les contrôles de votre boutique destinés aux États-Unis abordent cette activité. Expliquez le choix directement au lieu de vous fier à une étiquette large "paramètres des cookies".
- Configurez des choix sensibles à la localisation sans confondre les visiteurs qui se déplacent entre les régions. Gardez chaque version de la bannière alignée avec le choix applicable : opt-in préalable pour les cookies non essentiels dans l'UE et au Royaume-Uni, et une voie de désinscription pour les droits américains déclarés. Testez le comportement dans une session de navigateur propre et enregistrez quels contrôles apparaissent.
Examinez la configuration chaque fois que votre boutique ajoute un marché, une intégration de paiement, un outil d'analyse ou un pixel publicitaire. Mettez à jour l'inventaire des cookies et les explications de la bannière ensemble, afin que les visiteurs voient des objectifs précis à travers les marchés.
Comparez les options de plateforme de consentement pour gérer les choix spécifiques à la région via les plans de plateforme de consentement.
Conzent : Plateforme de Consentement Cloud Gérée
La plateforme de consentement cloud gérée de Conzent aide les équipes PrestaShop à gérer les bannières de consentement et les choix des visiteurs à travers leur boutique. Elle est utile lorsque votre configuration actuelle rend difficile la coordination des paramètres de consentement, le test des modifications de la bannière ou la compréhension de leur impact sur les revenus.
Choisissez l'infrastructure de consentement auto-hébergée pour exécuter la plateforme de consentement sur votre propre infrastructure. Les tests A/B de consentement vous permettent de comparer les approches de la bannière, tandis que l'analyse de l'impact sur les revenus vous aide à évaluer comment les choix de consentement se rapportent aux revenus. Ces outils soutiennent les décisions opérationnelles, mais ne remplacent pas votre responsabilité d'expliquer les objectifs de suivi ou de configurer correctement les scripts de la boutique.
Si vous êtes prêt à explorer une configuration de consentement qui correspond à vos besoins, contactez Conzent.
Maintenez le Consentement Aligné à Mesure que Votre Boutique Change
Les paramètres des cookies nécessitent une propriété continue, pas seulement une installation unique. Assignez quelqu'un pour examiner les changements apportés à votre thème PrestaShop, au flux de paiement ou aux outils de suivi. Cet examen peut détecter un nouveau script avant qu'il ne s'exécute en dehors des choix que votre bannière explique.
Utilisez ce guide de conformité aux cookies PrestaShop comme référence de travail pour les mises à jour. Gardez un enregistrement simple des changements en nommant l'outil affecté, son objectif et le comportement de consentement testé. Une propriété claire aide également les équipes marketing et techniques à coordonner plutôt qu'à apporter des modifications isolées aux mêmes balises.
Intégrez l'examen dans le processus de publication régulier de votre boutique. Après chaque changement, testez l'expérience des visiteurs dans une session propre et confirmez que les préférences se comportent comme prévu. De petites vérifications répétables facilitent le maintien du consentement à mesure que votre boutique évolue.
Si vous envisagez une plateforme de consentement pour ce travail continu, explorez les options de plateforme de consentement. Un processus réfléchi donne à votre équipe une voie plus claire à suivre et aide à garder les choix des visiteurs au centre.
Questions Fréquemment Posées
Ai-je besoin du consentement des cookies pour les cookies de passerelle de paiement au moment du paiement ?
Cela dépend de ce que fait le cookie, pas du nom du fournisseur de paiement. Un cookie utilisé uniquement pour finaliser un paiement peut être nécessaire pour la transaction, tandis qu'un cookie d'analyse ou de publicité distinct nécessite toujours le choix de consentement applicable. Testez le paiement dans une session de navigateur propre, en comparant les cookies avant, pendant et après le paiement. Consultez la documentation de la passerelle pour identifier les objectifs des cookies.
Un magasin PrestaShop a-t-il besoin du consentement des cookies pour l'analyse, la publicité ou les cookies essentiels ?
Les visiteurs de l'UE et du Royaume-Uni doivent donner leur consentement avant que des cookies d'analyse ou de publicité non essentiels ne soient définis. Les cookies strictement nécessaires pour une fonction demandée par le visiteur sont traités différemment, mais classez-les par leur objectif réel, pas par le module qui les installe. Pour les visiteurs américains, tenez compte des droits de désinscription concernant la vente ou le partage d'informations personnelles via des cookies publicitaires. Documentez pourquoi chaque cookie appartient à sa catégorie.
Comment bloquez-vous les cookies non essentiels jusqu'à ce qu'un visiteur donne son consentement dans PrestaShop ?
Chargez votre contrôle de consentement avant les scripts qui définissent des cookies optionnels, puis configurez chaque balise pour exiger le choix de consentement correspondant. Dans PrestaShop, inspectez le code du thème, les règles du gestionnaire de balises et les modules qui peuvent injecter des scripts indépendamment. Testez une nouvelle session, rejetez les catégories optionnelles et inspectez le stockage du navigateur et les requêtes réseau. Répétez lors du paiement, où les modules de paiement peuvent charger des scripts supplémentaires.
Quels modules de consentement des cookies PrestaShop prennent en charge le GDPR, l'ePrivacy et le CCPA/CPRA ?
Choisissez un module de consentement PrestaShop qui couvre explicitement les exigences GDPR, ePrivacy et CCPA/CPRA, puis testez qu'il gère correctement les choix de consentement de chaque cadre.