
Hur man ställer in cookie-samtycke i PrestaShop vid kassan
En betalningscookie är inte automatiskt undantagen bara för att den visas vid kassan. För besökare från EU och Storbritannien kräver icke-nödvändiga cookies föregående samtycke. Det som spelar roll är vad varje cookie gör, inte när den visas. Denna PrestaShop-guide för cookie-efterlevnad visar hur man särskiljer kassafunktioner från analys- och reklamspårning.
Det är lätt att anta att varje cookie som används under betalning är nödvändig för att slutföra en beställning. Men kassan kan också ladda mät- eller reklammaterial, så tydliga kategorier och samtyckestidpunkter är viktiga. Besökare behöver förståelig information om cookieändamål och lagring, tillsammans med ett meningsfullt val om icke-nödvändig spårning.
Lär dig hur du identifierar betalningsrelaterade cookies, konfigurerar samtycke så att valfria skript väntar på en besökares val, och gör cookieinformation tydlig. Dessa steg hjälper också till att hålla samtyckesval konsekventa genom hela shoppingresan, inklusive vid kassan.
Viktiga punkter
- Avgör om en kassacookie är nödvändig genom att titta på dess syfte, inte bara var den visas.
- Konfigurera samtycke så att icke-nödvändiga analys- och marknadsföringsetiketter väntar tills besökarna gör ett val.
- Förklara cookieändamål och lagring tydligt, och gör samtyckespreferenser lätta att hantera.
- Ta hänsyn till olika sekretessregler när du betjänar besökare i EU, Storbritannien och USA.
- Använd en samtyckesplattform för att hantera samtyckesval och bedöma hur bannerändringar påverkar användarrespons och intäkter.
GDPR och ePrivacy-samtyckeskrav
För besökare från EU och Storbritannien, erhåll föregående samtycke innan icke-nödvändiga cookies används. Välj en PrestaShop-samtyckesmodul som uttryckligen täcker GDPR, ePrivacy och CCPA/CPRA-krav.
Ställ in samtycke innan kassa-skript körs, och testa vad som laddas både före och efter att en besökare gör ett val.
-
Lägg till samtyckeskriptet i temats huvud
Lägg till samtyckeskriptet i din temats huvudmall så att det körs innan analys- och reklamskript. Kontrollera den renderade sidkällan och webbläsarförfrågningar för att bekräfta laddningsordningen. Testa en ny session: avvisa valfria cookies, och registrera vilka cookies eller förfrågningar som fortfarande visas. Upprepa dessa kontroller efter att ha installerat eller uppdaterat moduler.
Håll en inventering av varje cookie, dess leverantör och syfte, och skriptet som utlöser den. Spåra en analyscookie till dess etikett istället för att anta att bannern kontrollerar den. En annan modul kan injicera ett skript tidigt, även om det visas senare på sidan.
-
Konfigurera analys- och reklamsamtycke
Separera analys och reklam i dina samtyckesinställningar. Identifiera varje etikets syfte, och konfigurera den så att den väntar på det matchande valet. Att acceptera reklamscookies får till exempel inte automatiskt godkänna en analysetikett. Testa båda kategorierna oberoende på produkt-, kundvagns- och kassasidor.
Samtycke enligt GDPR Artikel 7 måste ges fritt, vara specifikt, informerat och entydigt. Gör kategorietiketter som förklarar den faktiska användningen. Om du använder Google-verktyg, konfigurera deras samtyckesbeteende så att det återspeglar besökarens val. En samtyckeshanteringsfunktion ersätter inte kontrollen av varje etikets utlösningsvillkor.
-
Kräv samtycke innan cookies installeras
Blockera icke-nödvändiga cookies tills besökaren ger uttryckligt samtycke. Artikel 5(3) i ePrivacy-direktivet kräver föregående samtycke innan icke-nödvändiga cookies placeras på en besökares enhet. Ladda samtyckeskriptet först, och verifiera att analys- och marknadsföringsskript förblir inaktiva innan ett val görs.
Håll nödvändiga kassafunktioner separata från valfri spårning. En betalningsrelaterad cookie är inte automatiskt nödvändig bara för att den visas under kassan. Granska dess syfte och beteende, och testa om betalning och orderfullföljande fortfarande fungerar när valfria kategorier avvisas.
-
Konfigurera banner-samtycke och preferenser
Låt besökare acceptera, avvisa eller justera valfria kategorier. Förklara varje syfte på ett enkelt språk, och gör avvisning lika lättillgänglig som acceptans. Ge ett sätt att återöppna preferenser så att besökare kan ändra sitt val senare. Att stänga bannern eller fortsätta bläddra räknas inte som samtycke.
Använd separata, oavmarkerade samtyckesrutor på kundformulär för valfri marknadsföring. Blanda inte marknadsföringssamtycke med kontoskapande eller kassa. CCPA, som ändrats av CPRA, ger amerikanska besökare rätt att välja bort försäljning eller delning av personlig information genom cookies som reklampixlar. Konfigurera bannern för att presentera det relevanta valet.
Testa modulen mot varje ramverk den påstår sig stödja. Bekräfta att dess inställningar rymmer GDPR- och ePrivacy-opt-in-val samt CCPA/CPRA-opt-out-rättigheter. En ramverksetikett ensam visar inte hur en banner beter sig. Testa acceptans, avvisning, kategorival och de resulterande skripten i din butik.
Laglig efterlevnad, kundförtroende och användarupplevelse
Registrera varje samtyckesval, inklusive tidsstämpel, valda kategorier och banner-version. För begärningar om åtkomst, export eller radering, identifiera relevanta kundregister och dokumentera den åtgärd som vidtagits.
-
Lagra, dokumentera och återkalla cookie-samtycke
Konfigurera din samtyckeshanterare för att behålla besökarens val, valda kategorier och den visade banner-versionen. Håll dessa register tillgängliga för granskning, och ge ett synligt sätt att återkalla samtycke eller ändra preferenser. Testa återkallande i en ny webbläsarsession: valfria etiketter bör följa det uppdaterade valet, inte fortsätta använda tidigare tillstånd.
Rikta kunddataåtkomst, export och raderingsförfrågningar genom ett definierat arbetsflöde. Matcha varje begäran med relevanta konto- och orderregister, och registrera vad som har åtkommits, exporterats eller raderats. Håll cookie-samtyckesregister separata från kundprofildata, eftersom de tjänar olika syften och behöver olika hantering.
-
Granska risker och påföljder för icke-efterlevnad
Bedöm risken genom att kontrollera om valfri spårning körs innan samtycke, om bannern registrerar val och om återkallande träder i kraft. Enligt Europeiska unionen kan GDPR ålägga böter på upp till 4% av den globala årliga omsättningen för överträdelser. Behandla den exponeringen som en anledning att testa faktiskt beteende, inte bara granska en moduls inställningar.
Överväg också effekten på kundförtroende. Om en besökare avvisar marknadsföringscookies, bör reklamskript inte fortsätta att aktiveras. Testa det avvisade valet på produkt-, konto- och kassasidor, och jämför sedan webbläsarförfrågningar med det registrerade valet. Dokumentera eventuella avvikelser och åtgärda den ansvariga utlösaren eller integrationen.
-
Kontrollera Google Consent Mode och etikettbeteende
Om din butik använder Google Ads eller Analytics, justera etikettbeteendet med besökarens samtyckesval. Google Consent Mode kommunicerar samtyckessignaler till Google-etiketter; det ersätter inte samtycke där det krävs. Testa accepterade och avvisade tillstånd separat, och kontrollera att inställningarna matchar de syften som förklaras i din banner.
Granska tagghanteraren efter att ha ändrat moduler eller kampanjinställningar. En ny integration kan introducera ett skript som kringgår befintliga kontroller. Registrera varje etikets ägare, syfte och samtyckeskategori så att den som hanterar kampanjer kan se vad som behöver granskas.
- Gör begärningsprocessen lätt att följa. Publicera en tydlig kontaktväg för sekretess, och ge personalen en enkel registrering av begäran, kundkonto, vidtagna åtgärder och slutförandestatus. För en export, inkludera relevant kunddata, inte cookieidentifierare från ett separat samtyckesregister.
Använd en regelbunden granskning för att fånga föråldrade etiketter och gamla register. Jämför den aktiva butiken med den dokumenterade inventeringen efter temaredigeringar, moduluppdateringar och kampanjändringar. Om du jämför distributionsalternativ för samtyckeshantering, granska prissättningsdetaljer för samtyckesplattformen som en del av det beslutet.
Konfiguration av EU:s cookie-lag
Konfigurera din PrestaShop-butik utifrån besökares val, tydliga syften och konsekvent beteende. Använd denna PrestaShop-guide för cookie-efterlevnad som en arbetsreferens när du granskar varje språk, sidmall och integration.
- Kartlägg din butiks cookie-aktivitet innan du justerar inställningarna. Granska det aktiva temat, installerade moduler, tagghanterare och kassaintegrationer. Registrera varje cookie eller skript, dess syfte och var den visas. En betalningsintegration, till exempel, kan köras vid kassan, medan analys kan laddas över produktsidor.
Separera cookies som behövs för en begärd butiksfunktion från analys- och reklammaterial. Denna inventering hjälper dig att identifiera vilka skript samtyckesinställningarna måste kontrollera. Uppdatera den när verktyg förändras istället för att bara förlita dig på modulens lista i din PrestaShop-backoffice.
- Förklara varje syfte tydligt i bannern. Separera analys och marknadsföring istället för att gruppera dem under en bred "valfri" etikett. Beskriv vad varje kategori gör och vilka verktyg den omfattar. Håll formuleringen i linje med de skript som är installerade i din butik, så att besökare kan göra ett informerat val.
Granska bannern på produkt-, kundvagns-, konto- och kassasidor. Om den visas på startsidan men inte under kassan, kan besökare se inkonsekvent samtyckesinformation under samma shoppingresa.
- Ställ in banner-språket så att det matchar det valda butiksspråket. Granska översatta kategorinamn, knappar och preferensdetaljer, inte bara det inledande meddelandet. En översatt avvisningskontroll bör till exempel tydligt avvisa valfria kategorier. Håll varje språkversion konsekvent med syftena och inställningarna i PrestaShop.
Testa bannern på skrivbord och mobil. Se till att acceptans-, avvisnings- och preferenskontroller förblir synliga och förståeliga utan att dölja kassa-information.
- Testa hur samtyckesmodulen interagerar med serverbaserade och webbläsarbaserade funktioner. En serverförfrågan eller tagghanterare kan fortfarande utlösa ett skript som placerar cookies i webbläsaren. I en testsession, avvisa valfria kategorier, och inspektera sedan webbläsarförfrågningar och cookie-lagring på produkt- och kassasidor.
Testa också ett analys-endast val. Reklamintegrationer bör följa besökarens val oberoende. Registrera eventuella avvikelser mellan det sparade valet och de skript som körs, och åtgärda den relevanta utlösaren eller integrationen.
- Upprepa dina konfigurationstester efter en ändring av PrestaShop-version, temaredigering eller moduluppdatering. Varje kan påverka när skript laddas eller var bannern visas. Kontrollera cookie-inventeringen och jämför webbläsarbeteende med de syften som visas för besökare.
Håll denna PrestaShop-guide för cookie-efterlevnad aktuell när du lägger till betalningsmetoder, analysfunktioner eller reklamintegrationer. Om ett verktyg använder personlig data för ett nytt syfte, uppdatera dess förklaring och samtyckeskategori innan du förlitar dig på den befintliga konfigurationen.
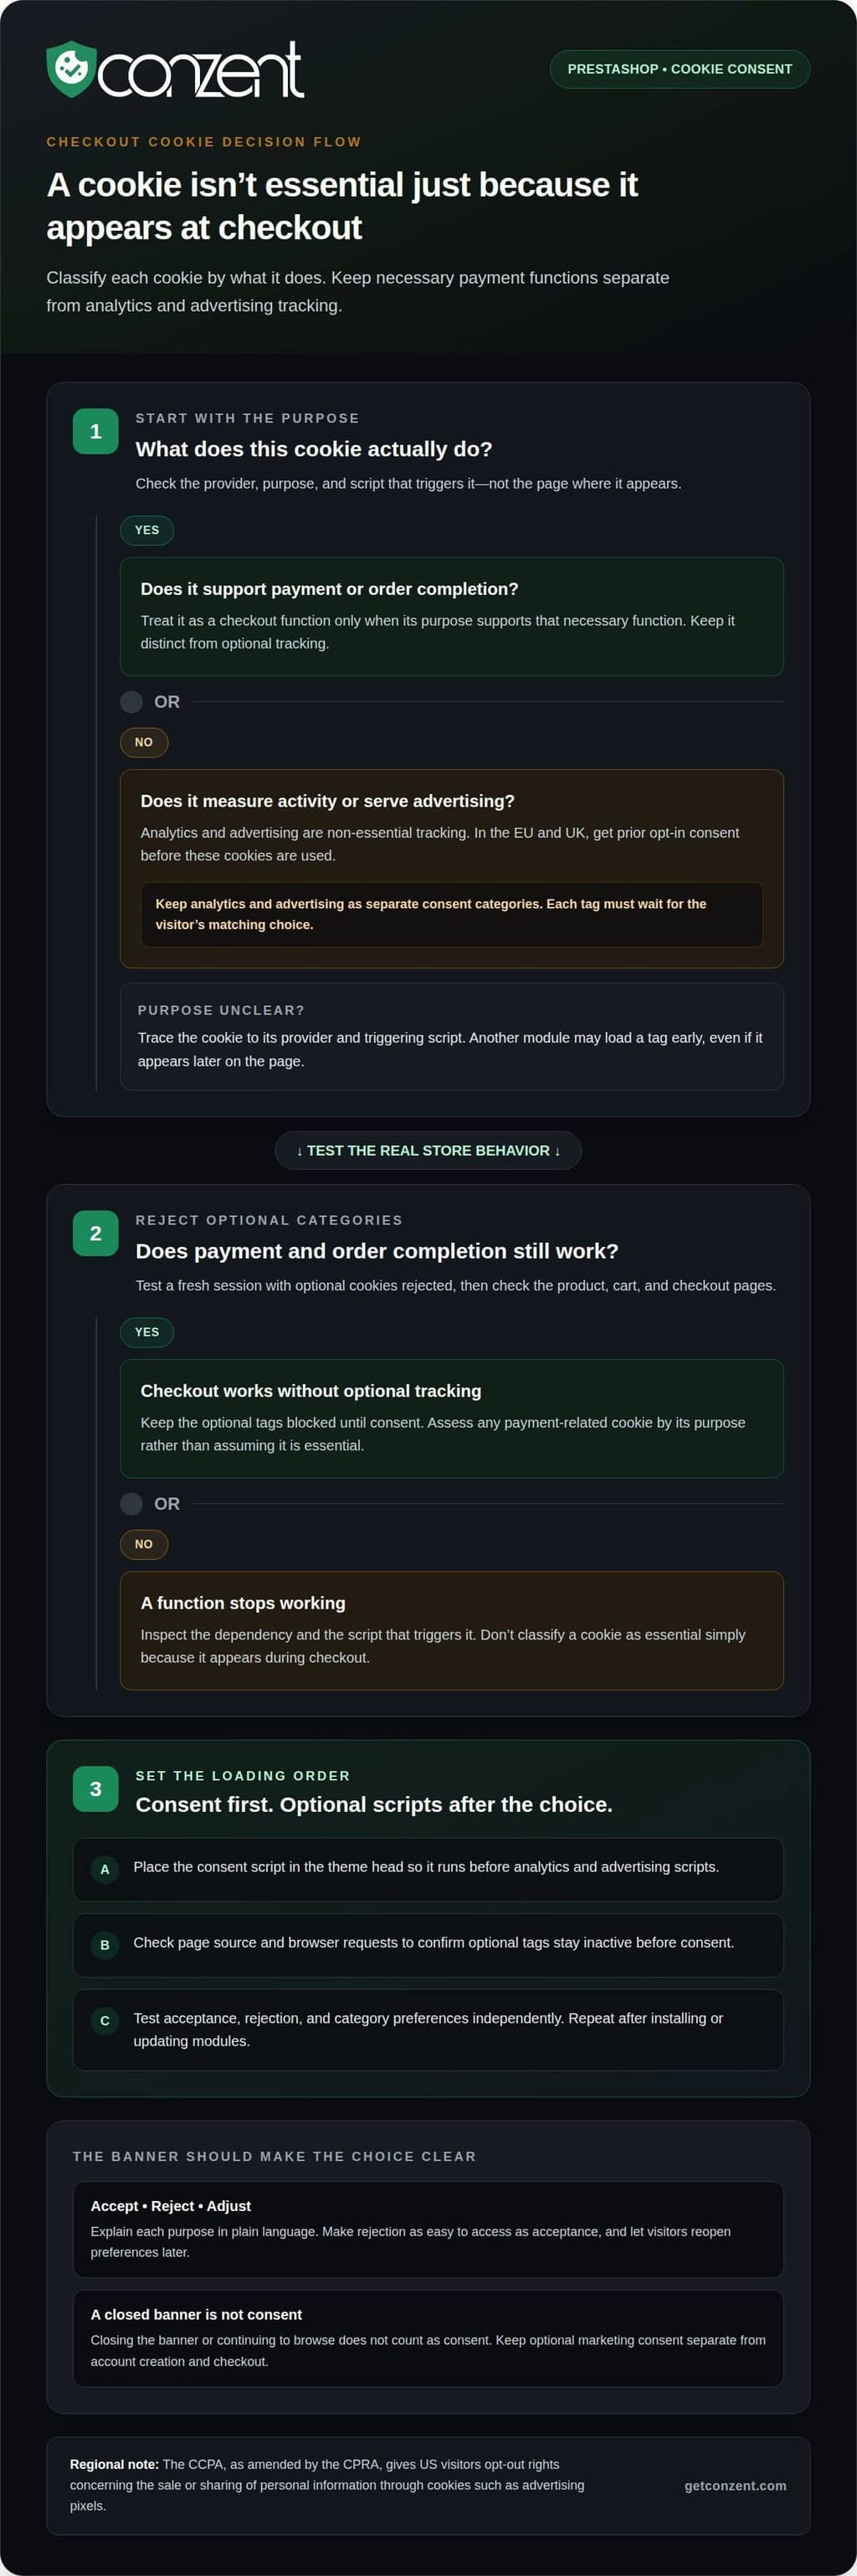
GDPR och cookie-transparenskrav
Gör cookie-förklaringar som matchar vad din PrestaShop-butik faktiskt gör. Koppla din spårningsinventering, samtyckesregister och besökarinformation med dessa steg.
- Inventera de cookies och spårningsverktyg som används i hela din butik. Registrera varje leverantör, syfte, cookienamn och lagringsduration. Inkludera PrestaShop-moduler, analysetiketter, reklampixlar och kassaintegrationer. En etikett som mäter produktbesök, till exempel, behöver ett tydligt syfte i din inventering, inte en generell "förbättring av webbplatsen"-etikett.
Jämför inventeringen med din cookie-banner och sekretessinformation. Ta bort föråldrade poster och lägg till nya verktyg innan de samlar in data. Besökare bör kunna förstå varje kategori utan att avkoda ett leverantörsnamn eller teknisk identifierare.
- Förklara varje cookie-kategori och spårningssyfte tydligt. Ange vilken information ett verktyg använder, varför det körs och hur länge dess cookie förblir lagrad. Undvik breda fraser som "förbättra din upplevelse" när det faktiska syftet är reklam- eller analysmätning.
Använd konsekventa förklaringar i bannern, preferenspanelen och sekretessinformationen. Om bannern kallar en kategori "analys", beskriv inte samma cookies som reklam någon annanstans. Konsekvent språk hjälper besökare att göra ett informerat val.
- Kontrollera varje översättning som visas för europeiska besökare. En översatt banner måste bevara betydelsen av kategorinamn, syften och kontroller. Granska varje språkversion i den aktiva butiken, inklusive vid kassan, där besökare kan vara fokuserade på att slutföra en beställning.
Testa varje språk i en verklig session. Bekräfta att bannern visas, att preferenser förblir läsbara och att stödjande cookie-information är tillgänglig på det språket. En översättning som utelämnar ett spårningssyfte lämnar förklaringen ofullständig.
- Dokumentera samtyckesgränssnittet och beteendet bakom det. Registrera banner-versionen, kategorierna och ändringar som gjorts efter att ha uppdaterat en PrestaShop-modul eller analysintegration. Jämför sedan besökarval med webbläsaraktivitet, så att dina register återspeglar faktiskt spårningsbeteende, inte bara inställningar.
Google kräver att annonsörer som använder Google Ads eller Analytics implementerar Consent Mode v2 från och med mars 2024. Behandla samtyckesläget som en signal till Google-verktyg, inte som en ersättning för att förklara spårningssyften eller samla in samtycke där det krävs.
- Använd verkställighetsfall för att testa om dina register kan förklara butikens val. CNIL bötfällde Criteo med 40 miljoner euro 2023, delvis för att ha behandlat data utan bevis på giltigt samtycke från webbplatser som bär dess spårare. Håll bevis som kopplar varje registrerat val till den spårningsaktivitet det tillät.
Granska dessa bevis efter att ha ändrat en banner, skript eller modul. Bekräfta att förklaringen, samtyckesregistret och det faktiska beteendet fortfarande överensstämmer. Att jämföra de tre gör transparens mätbar och lättare att upprätthålla när butikens verktyg förändras.
Vilka cookie-samtyckeslagar gäller för PrestaShop-butiker i USA, EU och Storbritannien?
Tillämpa cookie-inställningar enligt besökarens plats och spårningssyfte. En PrestaShop-butik som betjänar dessa marknader behöver särskilja EU- och UK-opt-in-val från US-opt-out-rättigheter.
- För EU-besökare, identifiera icke-nödvändiga cookies och kräva föregående opt-in-samtycke innan de placeras på en enhet. GDPR-samtycke måste ges fritt, vara specifikt, informerat och entydigt. EPrivacy-direktivet kräver föregående samtycke för icke-nödvändiga cookies. Konfigurera din banner så att acceptans av ett syfte inte automatiskt aktiverar orelaterad analys eller reklam.
Gör denna åtskillnad tydlig i preferenspanelen. Att acceptera analys bör inte också acceptera marknadsföringsspårning. Matcha varje bannerkategori med de cookies och skript som faktiskt tjänar det syftet.
- För UK-besökare, ta hänsyn till GDPR och PECR när du konfigurerar cookie-val. Skaffa föregående opt-in för icke-nödvändiga cookies, och förklara syftet innan besökare väljer. Justera UK-inställningar med de verktyg din butik använder. En banner som erbjuder kategorier men tillåter all spårning omedelbart motverkar sitt syfte.
Testa UK-besökarupplevelsen på produkt-, konto- och kassasidor. Bekräfta att varje sida presenterar ett meningsfullt val och att valet kontrollerar de relevanta skripten.
- För US-besökare, ta hänsyn till CCPA, som ändrats av CPRA. Dessa lagar ger besökare rätt att välja bort försäljning eller delning av personlig information genom cookies, inklusive reklampixlar. Gör det relevanta valet för att välja bort tydligt; en EU-stil accept-eller-avvisa banner ensam kanske inte effektivt kommunicerar denna amerikanska rättighet.
Kontrollera reklamintegrationer individuellt. Om en pixel delar personlig information för reklam, se till att din butiks US-facing kontroller adresserar den aktiviteten. Förklara valet direkt istället för att förlita dig på en bred "cookie-inställningar"-etikett.
- Ställ in platsmedvetna val utan att förvirra besökare som rör sig mellan regioner. Håll varje banner-version i linje med det tillämpliga valet: föregående opt-in för icke-nödvändiga cookies i EU och UK, och en opt-out-väg för de angivna amerikanska rättigheterna. Testa beteendet i en ren webbläsarsession och registrera vilka kontroller som visas.
Granska inställningen när din butik lägger till en marknad, betalningsintegration, analysverktyg eller reklampixel. Uppdatera cookie-inventeringen och bannerförklaringarna tillsammans, så att besökare ser korrekta syften över marknader.
Jämför samtyckesplattformalternativ för att hantera regionspecifika val genom samtyckesplattformplaner.
Conzent: Hanterad molnsamtyckesplattform
Conzents Hanterade Molnsamtyckesplattform hjälper PrestaShop-team att hantera samtyckesbanner och besökares val över sin butik. Den passar när din nuvarande konfiguration gör det svårt att samordna samtyckesinställningar, testa bannerändringar eller förstå deras inverkan på intäkterna.
Välj Självhostad Öppen Samtyckesinfrastruktur för att köra samtyckesplattformen på din egen infrastruktur. Samtycke A/B-testning låter dig jämföra bannerstrategier, medan Intäktsinverkan Analys hjälper dig att bedöma hur samtyckesval relaterar till intäkter. Dessa verktyg stödjer operativa beslut, men ersätter inte ditt ansvar att förklara spårningssyften eller konfigurera butiksskripten korrekt.
Om du är redo att utforska en samtyckesinställning som passar dina behov, kontakta Conzent.
Håll samtycke i linje när din butik förändras
Cookie-inställningar behöver kontinuerligt ägande, inte bara en engångsinstallation. Tilldela någon att granska ändringar i ditt PrestaShop-tema, kassaflöde eller spårningsverktyg. Den granskningen kan fånga ett nytt skript innan det körs utanför de val som din banner förklarar.
Använd denna PrestaShop-guide för cookie-efterlevnad som en arbetsreferens för uppdateringar. Håll en enkel ändringsregister som namnger det påverkade verktyget, dess syfte och det testade samtyckesbeteendet. Tydligt ägande hjälper också marknadsförings- och tekniska team att samordna snarare än att göra isolerade ändringar i samma etiketter.
Bygg granskningen i din butiks regelbundna releaseprocess. Efter varje ändring, testa besökarupplevelsen i en ren session och bekräfta att preferenser beter sig som avsett. Små, upprepade kontroller gör samtycke lättare att upprätthålla när din butik utvecklas.
Om du överväger en samtyckesplattform för det pågående arbetet, utforska samtyckesplattformalternativ. En genomtänkt process ger ditt team en tydligare väg framåt och hjälper till att hålla besökares val centrala.
Vanliga frågor
Behöver jag cookie-samtycke för betalningsgateway-cookies vid kassan?
Det beror på vad cookien gör, inte betalningsleverantörens namn. En cookie som används enbart för att slutföra en betalning kan vara nödvändig för transaktionen, medan en separat analys- eller reklamscookie fortfarande behöver det tillämpliga samtyckesvalet. Testa kassan i en ren webbläsarsession, jämför cookies före, under och efter betalning. Granska gatewayens dokumentation för att identifiera cookieändamål.
Behöver en PrestaShop-butik cookie-samtycke för analys, reklam eller nödvändiga cookies?
EU- och UK-besökare måste opta in innan icke-nödvändiga analys- eller reklamscookies sätts. Cookies som strikt behövs för en funktion som besökaren begär behandlas annorlunda, men klassificera dem efter deras faktiska syfte, inte efter modulen som installerar dem. För amerikanska besökare, överväg opt-out-rättigheter som rör försäljning eller delning av personlig information genom reklamscookies. Dokumentera varför varje cookie tillhör sin kategori.
Hur blockerar du icke-nödvändiga cookies tills en besökare ger samtycke i PrestaShop?
Ladda din samtyckeskontroll före skript som sätter valfria cookies, och konfigurera sedan varje etikett för att kräva det matchande samtyckesvalet. I PrestaShop, inspektera temakod, tagghanterarregler och moduler som kan injicera skript oberoende. Testa en ny session, avvisa valfria kategorier, och inspektera webbläsarlagring och nätverksförfrågningar. Upprepa vid kassan, där betalningsmoduler kan ladda ytterligare skript.
Vilka PrestaShop-cookie-samtyckesmoduler stöder GDPR, ePrivacy och CCPA/CPRA?
Välj en PrestaShop-samtyckesmodul som uttryckligen täcker GDPR, ePrivacy och CCPA/CPRA-krav, och testa sedan att den hanterar varje ramverks samtyckesval korrekt.