
OneTrust vs. Zelfgehoste Cookie Toestemming: Kies uw Compliance Infrastructuur in 2026
Het duurste onderdeel van je techstack zou geen script moeten zijn dat gebruikers vraagt om toestemming om te bestaan. Voor veel organisaties is de discussie over OneTrust versus zelf-gehoste infrastructuur verschoven van een juridische afvinklijst naar een fundamentele vraag van digitale soevereiniteit. Je hebt waarschijnlijk opgemerkt dat enterprise-platforms steeds ondoorzichtiger worden; ze zijn zwaarder, duurder en moeilijker te verlaten. Naleving is een noodzaak, geen luxe. Het zou niet gepaard moeten gaan met een prestatieboete of een leverancierslock-in die je marges opvreet.
Je bent het waarschijnlijk met me eens dat het afvinken van een vakje voor een regelgevende instantie niet zou moeten betekenen dat je de snelheid van je site of de autonomie van je team moet opofferen. Deze gids vergelijkt de enterprise-grade complexiteit van OneTrust met de slanke, transparante controle van zelf-gehoste oplossingen om het juiste pad voor jouw organisatie te vinden. We zullen onderzoeken hoe je je nalevingskosten kunt verlagen, je siteprestaties kunt terugwinnen en ervoor kunt zorgen dat je daadwerkelijk eigenaar bent van je toestemmingslogs. Of je nu de wereldwijde reikwijdte van een beheerd platform nodig hebt of de absolute privacy van open infrastructuur, we helpen je beslissen waar jouw gegevens in 2026 thuishoren.
Belangrijke Inzichten
- Identificeer de verborgen "nalevingsbelasting" en waarom overstappen naar eigen infrastructuur je siteprestaties en budget kan terugwinnen.
- Vergelijk OneTrust versus zelf-gehoste architecturen om te bepalen welk model de gegevenssoevereiniteit biedt die jouw juridische team vereist.
- Verifieer hoe je ondersteuning voor IAB TCF 2.3 en Google Consent Mode v2 kunt behouden terwijl je wegbeweegt van propriëtaire black boxes.
- Beoordeel de DevOps-maturiteit van jouw organisatie om te beslissen of je klaar bent voor de autonomie van zelf-hosting of dat je een beheerd middenpad nodig hebt.
- Leer hoe omzetimpactanalyses het beheer van toestemmingen kunnen transformeren van een juridische last in een hulpmiddel voor zakelijke groei.
De Nalevingsbelasting: OneTrust versus de Zelf-Gehoste Alternatief
Naleving is een belasting op digitale efficiëntie geworden. Deze "nalevingsbelasting" vertegenwoordigt de verborgen wrijving, prestatievertraging en hoge kosten die enterprise SaaS-platforms aan je infrastructuur opleggen. In 2026 gaat de discussie over OneTrust versus zelf-gehoste oplossingen niet alleen over prijs. Het gaat erom wie de leidingen van je website bezit. OneTrust belooft een alles-in-één suite, maar de realiteit voor velen is implementatiebloat die de ontwikkelingscycli vertraagt. Zelf-hosting is van een niche ontwikkelaarsexperiment veranderd in een levensvatbare enterprise-strategie voor degenen die technische soevereiniteit waarderen.
De verschuiving naar eigendom van infrastructuur is een reactie op de "SaaS-ificatie" van alles. Bedrijven realiseren zich dat kernfuncties zoals toestemmingsbeheer te cruciaal zijn om uit te besteden aan een verre leverancier. Door naleving als infrastructuur te beschouwen, integreer je het in je bestaande systemen. Dit maakt naleving een standaardonderdeel van je technische stack in plaats van een premium luxe die je maand na maand huurt. Het gaat om het bouwen van een fundament van vertrouwen, niet alleen om te betalen voor een nalevingsbadge.
De Werkelijke Kosten van Enterprise SaaS
Abonnementsprijzen zijn slechts de oppervlakte van de kosten. De werkelijke kosten liggen in de honderden factureerbare uren die nodig zijn om een "black box"-systeem te configureren. Voor de factuur is er een technische tol. Zware propriëtaire scripts verlagen vaak je Core Web Vitals, wat een direct conflict creëert tussen juridische naleving en gebruikerservaring. Bij het evalueren van OneTrust versus zelf-gehoste opties, moet je kijken naar het langdurige onderhoud van de code. De verborgen kosten omvatten:
- Prestatievermindering: Opgeblazen scripts verhogen de tijd tot interactie en frustreren gebruikers.
- Engineering overhead: Complexe API's vereisen gespecialiseerde kennis om te implementeren en te onderhouden.
- Gegevenswrijving: Propriëtaire formaten maken het moeilijk om toestemmingslogs onafhankelijk te auditen.
Leverancierslock-in verergert dit probleem verder. Wanneer je toestemmingslogs vastzitten in een propriëtaire database, wordt migreren naar een betere oplossing een meermaanden durend engineeringproject. Je zou geen toestemming hoeven te vragen om je eigen gegevens te verplaatsen. Echte naleving vereist de mogelijkheid om je records te auditen en te verplaatsen wanneer dat nodig is.
Waarom Zelf-Hosting Aan Populariteit Wint
Gegevenssoevereiniteit is de belangrijkste drijfveer voor de verschuiving naar zelf-gehoste infrastructuur. Het beheren van een HTTP-cookie en de bijbehorende toestemmingslogs binnen je eigen Virtual Private Cloud (VPC) zorgt ervoor dat gevoelige gebruikersgegevens nooit je controle verlaten. Dit gaat niet alleen om privacy; het gaat om beveiliging. Het gebruik van een derde partij vergroot je aanvalsoppervlak. Als hun platform wordt gecompromitteerd, zijn je gebruikers blootgesteld.
Zelf-hosting staat totale UI/UX-aanpassing toe zonder platformbeperkingen. Het zorgt ervoor dat je banner eruitziet als een onderdeel van je merk, niet als een bijzaak. Je kunt de ervaring afstemmen op je specifieke publiek zonder te vechten tegen een rigide sjabloon. Organisaties kiezen dit pad om volledige eigendom van hun nalevingsgegevens te verkrijgen terwijl ze de snelheid behouden die hun gebruikers verwachten. Het is een toewijding aan technische efficiëntie en ethische verantwoordelijkheid.
Wanneer je een propriëtaire Consent Management Platform (CMP) gebruikt, geef je gebruikersgegevens over aan een black box. Je ziet de logica niet. Je bezit de logs niet. Dit gebrek aan transparantie creëert een enorme aansprakelijkheid voor elke organisatie die digitale rechten waardeert. In de discussie over OneTrust versus zelf-gehoste infrastructuur is de vraag waar gegevens zich bevinden van het grootste belang. Onder de GDPR is gegevenssoevereiniteit niet alleen een modewoord; het is een wettelijke vereiste. Als je toestemmingslogs op de server van een leverancier in een andere jurisdictie zijn opgeslagen, heb je al de controle over je nalevingsketen verloren. Naleving bewijzen zou geen toestemming van een derde partij moeten vereisen. Als een regelgevende instantie je site auditeert, heb je onmiddellijke, ongefilterde toegang tot je toestemmingsgeschiedenis nodig. Propriëtaire cloudoplossingen verbergen deze gegevens vaak achter beperkende API's of exporttools. Daarentegen stelt een edge-geplaatst script je in staat tot razendsnelle verwerking en lokale opslag. Je infrastructuur afstemmen op het NIST Privacy Framework vereist een duidelijk begrip van je gegevensstromen. Je kunt niet beheren wat je niet kunt zien.Propriëtaire versus Bron-Beschikbare Infrastructuur
Gesloten-source nalevingslogica is een risico. Je vertrouwt op de code van een leverancier om complexe wetten te interpreteren zonder het zelf te kunnen verifiëren. Dit is waar Open Consent Infrastructure het spel verandert. Het biedt de transparantie van open source met de betrouwbaarheid van professionele ondersteuning. Bron-beschikbare infrastructuur fungeert als de essentiële brug tussen totale transparantie en commerciële ondersteuning. Het stelt je beveiligingsteam in staat om elke regel code te auditen terwijl het een duidelijke weg voor updates en onderhoud behoudt.
Impact van Infrastructuur op Advertentie-inkomsten
De keuze tussen OneTrust versus zelf-gehoste scripts komt vaak neer op millisecondeverschillen in laadtijd. Technische prestaties zijn een omzetdrijver. Elke milliseconde scriptlatentie vergroot de kans dat een gebruiker afhaakt voordat hij je toestemmingsbanner ziet. Als ze de banner niet zien, kun je ze niet volgen. Als je ze niet kunt volgen, dalen je advertentie-inkomsten. Dit is waarom implementatiesnelheid een kerncomponent is van omzetimpactanalyses. Een zelf-gehoste script dat aan de rand draait minimaliseert deze wrijving. Voor degenen die de voordelen van een beheerde service willen zonder de ondoorzichtigheid van een black box, biedt ons Managed Cloud Consent Platform: Privacy Schalen Zonder de Black Box een hoogpresterend alternatief. Je kunt het implementatiemodel kiezen dat past bij jouw risicoprofiel door vandaag onze prijsopties te verkennen.
OneTrust versus Zelf-Gehoste: Functiepariteit in 2026
De veronderstelling dat kiezen tussen OneTrust versus zelf-gehoste infrastructuur een opoffering in functies vereist, is verouderd. Tegen 2026 is de technologische kloof gedicht. Moderne zelf-gehoste oplossingen bieden dezelfde enterprise-grade mogelijkheden als propriëtaire platforms, maar zonder de beperkende licenties. Je hebt geen SaaS-abonnement nodig om toegang te krijgen tot geavanceerde frameworkondersteuning of diepe integratie. Je hebt een robuuste architectuur nodig die je technische autonomie respecteert.
Functiepariteit begint met aanpassing. OneTrust biedt kant-en-klare sjablonen die gemakkelijk te implementeren zijn, maar moeilijk te wijzigen zijn buiten de basisbranding. Een zelf-gehoste aanpak geeft je volledige CSS-controle. Je toestemmingsbanner wordt een native onderdeel van het ontwerp van je site in plaats van een visuele indringer. Integratie volgt dezelfde logica. Of je nu een Tag Manager of een aangepast CMS gebruikt, je toestemmingsbeheerder zou in het hart van je stack moeten zitten. Het zou geen satellietservice moeten zijn die complexe middleware vereist om te functioneren.
Rapportage is het laatste stuk van de pariteitspuzzel. Terwijl enterprise suites high-level executive dashboards bieden, beperken ze vaak de toegang tot de ruwe logs. Zelf-hosting draait dit om. Je krijgt de schone visualisaties die je nodig hebt voor belanghebbenden, maar je behoudt ook directe toegang tot de onderliggende gegevens. Deze transparantie is van vitaal belang voor interne audits en diepgaande technische probleemoplossing. Je kijkt niet alleen naar een samenvatting; je kijkt naar de waarheid.
Voldoen aan de Normen van 2026: TCF 2.3 en GCM v2
Naleving is een bewegend doel. Actueel blijven met de EDPB-richtlijnen over toestemming betekent dat je onmiddellijk de nieuwste industriestandaarden moet aannemen. Voor uitgevers is IAB TCF 2.3-naleving niet langer optioneel. Het is de prijs van toegang tot het programmatic ecosysteem. Evenzo is het implementeren van Google Consent Mode v2 essentieel voor het behouden van nauwkeurige metingen in een privacy-eerste wereld. Conzent ondersteunt beide standaarden direct, zodat je zelf-gehoste omgeving net zo capabel is als elke enterprise suite. Je krijgt hetzelfde juridische vangnet zonder de propriëtaire overhead.
Schaalbaarheid en Multi-Site Beheer
Het beheren van een enkel domein is eenvoudig. Het beheren van vijfhonderd is waar enterprise-tools meestal winnen. OneTrust biedt een multi-tenant dashboard dat is ontworpen voor gecentraliseerde controle. Moderne zelf-gehoste orkestratie heeft echter het speelveld geëgaliseerd. Door Kubernetes en gecontaineriseerde implementaties te gebruiken, kun je je toestemmingsinfrastructuur eenvoudig opschalen over duizenden subdomeinen. Dit gaat niet alleen om het evenaren van SaaS; het gaat om het overtreffen ervan. Je kunt updates wereldwijd in seconden implementeren via je eigen CI/CD-pijplijn. Voor een diepere kijk op het beheren van deze complexe omgevingen, zie De Ultieme Gids voor Zelf-Gehoste Cookie Toestemmingsbeheerders in 2026. Schaalbaarheid is niet langer een reden om leverancierslock-in te accepteren.
Evaluatiekader: Wanneer te Kiezen voor Enterprise versus Zelf-Gehoste
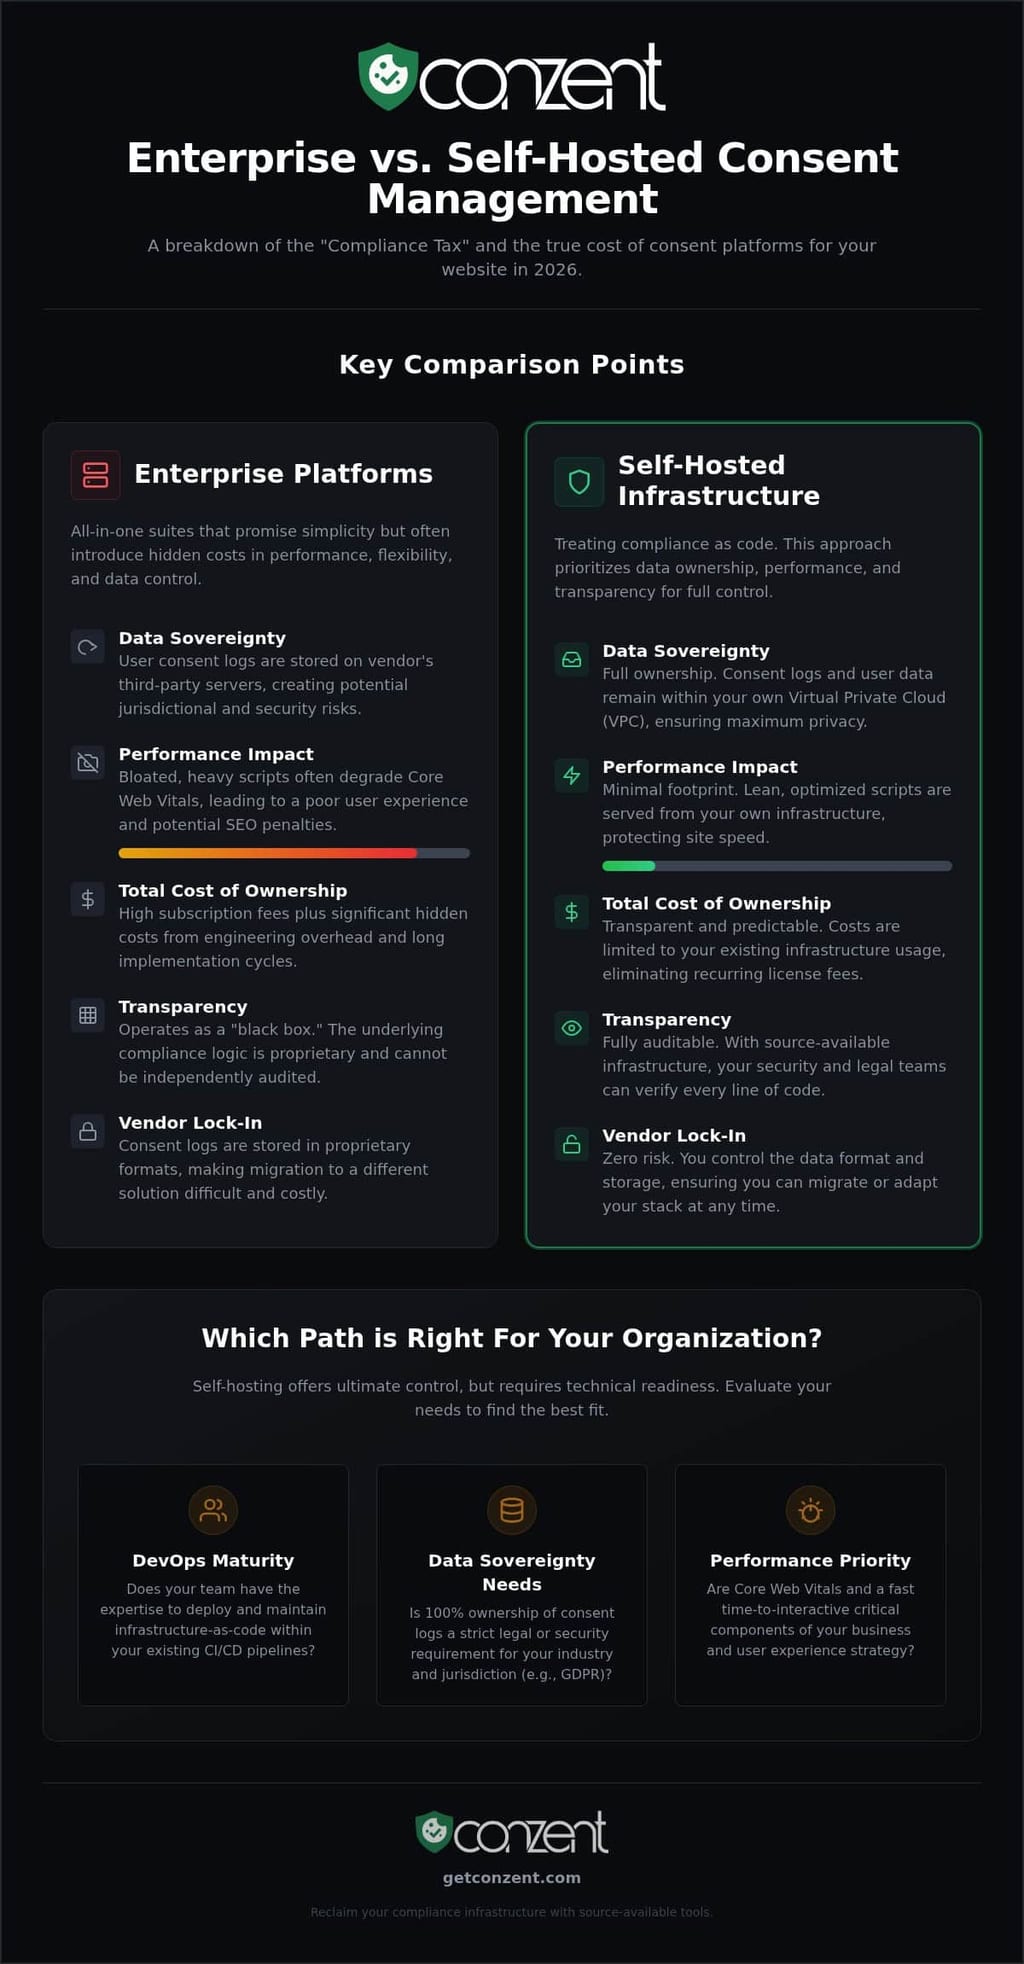
De juiste weg kiezen vereist een blik voorbij de verkooppresentatie. De beslissing tussen OneTrust versus zelf-gehoste infrastructuur komt neer op een afweging tussen uitbestede aansprakelijkheid en technische soevereiniteit. Voor velen vertegenwoordigt enterprise SaaS een voorspelbaar OPEX-model. Je betaalt een premie om het probleem op te lossen. Echter, naarmate organisaties opschalen, wordt die premie vaak een belasting op groei. Zelf-hosting verschuift de focus naar CAPEX. Je investeert in opzet en eigendom om terugkerende leverancierskosten te elimineren en de controle over je gegevens terug te winnen.
Budgetanalyse is zelden zo eenvoudig als het vergelijken van twee facturen. OneTrust vereist een hoge jaarlijkse verplichting, vaak met aanzienlijke prijsstijgingen bij vernieuwing. Zelf-hosting vereist interne middelen, maar biedt een lagere totale eigendomskosten over een periode van drie jaar. Je koopt niet alleen software; je bouwt een capaciteit. De "Hybride" mogelijkheid stelt je in staat om te beginnen met een beheerde cloudservice en over te stappen naar je eigen infrastructuur naarmate je DevOps-maturiteit groeit. Deze flexibiliteit is iets dat een gesloten-source leverancier simpelweg niet kan bieden.
De DevOps Maturiteit Checklist
Voordat je je committeert aan zelf-gehoste OCI, evalueer je de capaciteit van je team. Zelf-hosting is geen "instellen en vergeten" project. Het vereist een gedisciplineerde aanpak voor onderhoud. Vraag je team of ze de capaciteit hebben voor handmatige pulls en beveiligingspatches. Je moet ook rekening houden met de monitoring- en uptime-eisen van een missie-kritisch script. Als je banner faalt, stopt je tracking. Als je team klein is, kun je de beheerde cloudoptie kiezen of OC Cubed - Jouw vertrouwde MSP inschakelen voor deskundige infrastructuurondersteuning. Dit zorgt ervoor dat je de transparantie van open infrastructuur behoudt met de betrouwbaarheid van een beheerde service.
Een zelf-gehoste oplossing aan een juridisch team voorstellen kan uitdagend zijn. Velen zijn gewend aan de mentaliteit "niemand is ooit ontslagen voor het kopen van IBM". Ze zien een grote leverancier zoals OneTrust als een schild tegen regelgevingsrisico. Om deze perspectief te veranderen, focus je op auditability en GDPR-naleving. Leg uit dat de discussie over OneTrust versus zelf-gehoste eigenlijk gaat over zichtbaarheid. In een propriëtair systeem vertrouw je op de interpretatie van de wet door de leverancier. In een zelf-gehoste omgeving kan jouw juridische team precies verifiëren hoe toestemming wordt vastgelegd en opgeslagen. Je beweegt van blinde vertrouwen naar geverifieerde naleving. Dit niveau van transparantie is vaak overtuigender voor moderne privacyfunctionarissen dan een generieke enterprise-certificering.
Klaar om het beste implementatiemodel voor jouw organisatie te evalueren? Verken onze prijs- en infrastructuur opties om jouw pad te vinden.
Conzent: Het Middenpad van Beheerde Open Infrastructuur
De discussie tussen OneTrust versus zelf-gehoste infrastructuur presenteert vaak een valse dichotomie. Je wordt verteld dat je moet kiezen tussen een zware enterprise suite of een complex DIY-project. Conzent biedt een middenpad. We bieden een beheerde cloudservice naast onze zelf-gehoste Open Consent Infrastructure (OCI). Deze hybride aanpak zorgt ervoor dat naleving een standaard is, geen luxe. We geloven in transparantie. Daarom is onze beheerde cloud gebouwd op bron-beschikbare code. Je krijgt het gemak van een gehost platform zonder de "black box"-risico's van propriëtaire leveranciers.
Transparantie zou geen last moeten zijn. In een propriëtair systeem kun je niet zien hoe toestemming wordt afgeleid of waar het echt wordt opgeslagen. Met Conzent is de logica open voor jouw controle. Deze openheid strekt zich uit tot onze prestatiehulpmiddelen. Of je nu lokaal host of onze cloud gebruikt, je krijgt toegang tot omzetimpactanalyses en Toestemming A/B Testing. Dit zijn niet alleen functies; het zijn hulpmiddelen om je te helpen bewijzen dat privacy en winst kunnen coëxisteren. Je kunt je banner optimaliseren voor betere opt-in tarieven zonder ooit je technische integriteit op te offeren.
Beheerde Gemak, Open Controle
Ons beheerde cloudplatform biedt de snelheid van SaaS met de ethiek van open source. Je kunt toegang krijgen tot geavanceerde A/B-testing om je gebruikerservaring te verfijnen zonder je eigen serverclusters te beheren. We hebben een sponsoringsmodel ontwikkeld dat de kosten voor het hele ecosysteem verlaagt. Dit zorgt ervoor dat zelfs kleine teams toegang hebben tot enterprise-grade frameworkondersteuning. Met het oog op 2026 en daarna richt onze roadmap zich op het verdiepen van de integratie tussen OCI en edge computing. We verplaatsen de logica zo dicht mogelijk bij de gebruiker om latentie te elimineren. Snelheid is een vereiste, geen functie.
Beginnen met het Conzent Platform
Overstappen van een legacy-leverancier zoals OneTrust hoeft geen meermaanden durende beproeving te zijn. We hebben ons platform ontworpen als een "ontgrendelingsmechanisme". Je kunt je eerste cookiebanner in enkele minuten instellen. Onze integraties met platforms zoals WordPress, Drupal en Wix maken de technische opzet naadloos. Je behoudt je gegevenssoevereiniteit terwijl je de bloat van een propriëtaire suite afschudt. Het is tijd om naleving te beschouwen als een kernonderdeel van je infrastructuur in plaats van een dure externe afhankelijkheid.
Bekijk Conzent Prijs- en Sponsoringopties om je overgang naar transparante nalevingsinfrastructuur te starten.
Je Nalevingsinfrastructuur Terugwinnen
De keuze tussen OneTrust versus zelf-gehoste infrastructuur bepaalt hoe jouw organisatie omgaat met haar meest waardevolle bezit: het vertrouwen van gebruikers. Je hebt gezien dat enterprise suites vaak prestaties inruilen voor waargenomen veiligheid; ondertussen biedt zelf-hosting de technische soevereiniteit die nodig is om echt eigenaar te zijn van je gegevenslogs. Naleving zou geen black box moeten zijn die je site vertraagt of je budget opblaast. Het gaat om het bouwen van een transparant fundament dat zowel digitale rechten als sitesnelheid respecteert.
Door over te stappen naar een bron-beschikbaar model, zorg je ervoor dat je stack klaar is voor IAB TCF 2.3 en Google Consent Mode v2 zonder de last van leverancierslock-in. Onze Deens-geengineerde privacystandaarden bieden de transparantie die jouw juridische team nodig heeft en de efficiëntie die jouw ontwikkelaars eisen. Het is tijd om toestemming te beschouwen als een kerninfrastructuur in plaats van een gehuurde luxe. Je hebt de tools om een snellere, ethischere web voor je gebruikers te bouwen.
Verken vandaag onze Open Consent Infrastructure en sponsoropties.
Veelgestelde Vragen
Is zelf-hosting van een cookie-toestemmingsbeheerder daadwerkelijk GDPR-conform?
Ja, zelf-hosting is volledig GDPR-conform. In veel gevallen biedt het superieure naleving omdat jouw organisatie totale soevereiniteit behoudt over toestemmingslogs. In tegenstelling tot propriëtaire cloudleveranciers die gegevens op servers van derden opslaan, zorgt zelf-hosting ervoor dat persoonlijke informatie nooit je gecontroleerde omgeving verlaat. Deze afstemming met Deens-geengineerde privacystandaarden maakt het een uitstekende keuze voor organisaties die transparantie en rigoureuze gegevensbescherming boven uitbestede aansprakelijkheid prioriteren.
Hoe verhoudt de prijs van OneTrust zich tot zelf-gehoste Conzent?
OneTrust vereist doorgaans een minimum jaarlijkse contract van $10.000; veel organisaties betalen aanzienlijk meer voor specifieke modules. In de OneTrust versus zelf-gehoste discussie biedt Conzent een egalitairder model. Onze Open Consent Infrastructure is gratis om zelf te hosten op je eigen servers. Voor degenen die een beheerde cloud verkiezen, gebruiken we een sponsoringsmodel om de kosten voor iedereen te verlagen, waardoor enterprise-grade naleving haalbaar wordt, ongeacht je budget.
Ondersteunt een zelf-gehoste CMP Google Consent Mode v2?
Ja, een moderne zelf-gehoste CMP zoals Conzent ondersteunt volledig Google Consent Mode v2. Deze integratie is essentieel voor het behouden van nauwkeurige metingen en advertentie-inkomsten in 2026. Omdat onze infrastructuur bron-beschikbaar is, kun je precies verifiëren hoe de toestemmingssignalen worden verwerkt. Deze transparantie zorgt ervoor dat jouw implementatie voldoet aan de vereisten van Google terwijl je de prestaties van je site optimaliseert en je gegevensstromen helder houdt.
Wat zijn de onderhoudseisen voor een zelf-gehoste toestemmingsplatform?
Zelf-hosting vereist een gedisciplineerde aanpak van DevOps. Je team moet periodieke updates beheren, uptime monitoren en ervoor zorgen dat beveiligingspatches worden toegepast op je VPC. Hoewel de software zelf is ontworpen voor efficiëntie, ligt de verantwoordelijkheid voor de onderliggende infrastructuur bij jouw organisatie. Als je team klein is, behandelt onze beheerde cloudversie deze technische vereisten terwijl het nog steeds de transparantie en controle van onze bron-beschikbare code biedt.
Kan ik mijn bestaande OneTrust-instellingen migreren naar een zelf-gehoste oplossing?
Je kunt je configuratie en bannerlogica van OneTrust naar een zelf-gehoste oplossing zoals Conzent overzetten. We hebben ons platform gebouwd als een "ontgrendelingsmechanisme" om organisaties te helpen ontsnappen aan leverancierslock-in. Hoewel je je bestaande cookie-categorieën naar onze infrastructuur moet in kaart brengen, is het proces voor de meeste technische teams eenvoudig. Deze migratie stelt je in staat om het eigendom van je toestemmingslogs terug te winnen en hoge jaarlijkse abonnementsprijzen te elimineren.
Hoe beïnvloedt zelf-hosting de websiteprestaties in vergelijking met OneTrust?
Zelf-hosting biedt over het algemeen superieure prestaties omdat je de zware, propriëtaire scripts die veel enterprise CMP's kenmerken, elimineert. Door je toestemmingsbeheerder aan de rand of binnen je eigen infrastructuur te implementeren, verminder je latentie en verbeter je Core Web Vitals. Deze snelheid correleert direct met hogere opt-in tarieven en betere advertentie-inkomsten. Bij het vergelijken van OneTrust versus zelf-gehoste opstellingen rechtvaardigen de millisecondeverschillen in laadtijd vaak de overstap naar eigendom infrastructuur.
Is de beheerde cloudversie van Conzent propriëtair zoals OneTrust?
Nee, de beheerde cloudversie van Conzent is geen propriëtaire "black box" zoals OneTrust. Het is gebouwd op dezelfde bron-beschikbare Open Consent Infrastructure die we aanbieden voor zelf-hosting. Dit betekent dat je de code kunt auditen en de logica kunt begrijpen, zelfs wanneer wij het hosten voor je beheren. We bieden transparantie zonder de onderhoudslast, en bieden een middenpad dat ethische verantwoordelijkheid en technische helderheid prioriteert.
Heb ik een ontwikkelaar nodig om een zelf-gehoste toestemmingsbeheerder in te stellen?
Je hebt een ontwikkelaar of DevOps-engineer nodig om een zelf-gehoste toestemmingsbeheerder in te stellen en te onderhouden. Dit omvat het configureren van je serveromgeving, het beheren van implementaties en het integreren van het script met je CI/CD-pijplijn. Als je echter geen toegewijde technische middelen hebt, biedt ons beheerde cloudplatform een eenvoudigere opzet. Het integreert naadloos met CMS zoals WordPress, Drupal en Wix, zodat je een banner in enkele minuten kunt implementeren zonder diepgaande infrastructuurkennis.
Voor degenen die hun hele digitale voetafdruk willen vereenvoudigen terwijl ze een professionele uitstraling behouden, kun je bezoek Erstelle deinen perfekten Online Auftritt mit Litefyr – schnell und einfach! om ervoor te zorgen dat je website is gebouwd op een hoogwaardig fundament.