
Zero latency samtykkehåndtering på tværs af platforme
Zero latency samtykkehåndtering sigter mod at gøre samtykkeændringer tilgængelige på tværs af platforme så hurtigt som systemerne tillader. "Zero latency" er ikke bogstaveligt: i praksis betyder det at bruge næsten realtidsinformation, så teams kan koordinere beslutninger uden at stole på forældede optegnelser. Målet er hurtige, konsistente samtykkeopdateringer, ikke et krav om, at netværk ikke har nogen forsinkelse.
Samtykkevalg kan spænde over hjemmesider, reklameværktøjer, analysetjenester og andre tilsluttede tjenester. Når præferencer administreres separat, kan opdateringer være svære at koordinere. Centraliseret præferencehåndtering, enklere integrationer og rettidige opdateringer hjælper med at bringe disse bevægelige dele ind i en klarere governance-proces.
Denne artikel forklarer, hvordan samtykke-governance fungerer på tværs af platforme, hvad centraliseret ledelse ændrer, og hvorfor integrationsdesign er vigtigt. Du vil også lære, hvor hurtige opdateringer kan forbedre koordineringen, hvad "zero latency" realistisk kan betyde, og hvordan Conzent's samtykkeplatform og integrationer passer ind i denne tilgang.
Vigtige Pointer
- Behandl "zero latency" som et mål for næsten realtidskoordinering, ikke som et løfte om øjeblikkelig levering.
- Kortlæg hvor samtykkevalg indsamles og bruges, så opdateringer kan styres konsekvent på tværs af platforme.
- Reducer integrationskompleksitet ved at præcisere, hvordan samtykkedata bevæger sig mellem systemer, og hvilke komponenter der er afhængige af det.
- Vurder samtykkeplatforme ud fra, hvordan de håndterer nuværende præferencer, integrationer og de samtykketjek, dine arbejdsgange kræver.
- Udforsk centraliserede samtykkeværktøjer, test og analyser for at støtte en mere koordineret tilgang til præferencehåndtering.
Samtykke-governance på tværs af platforme
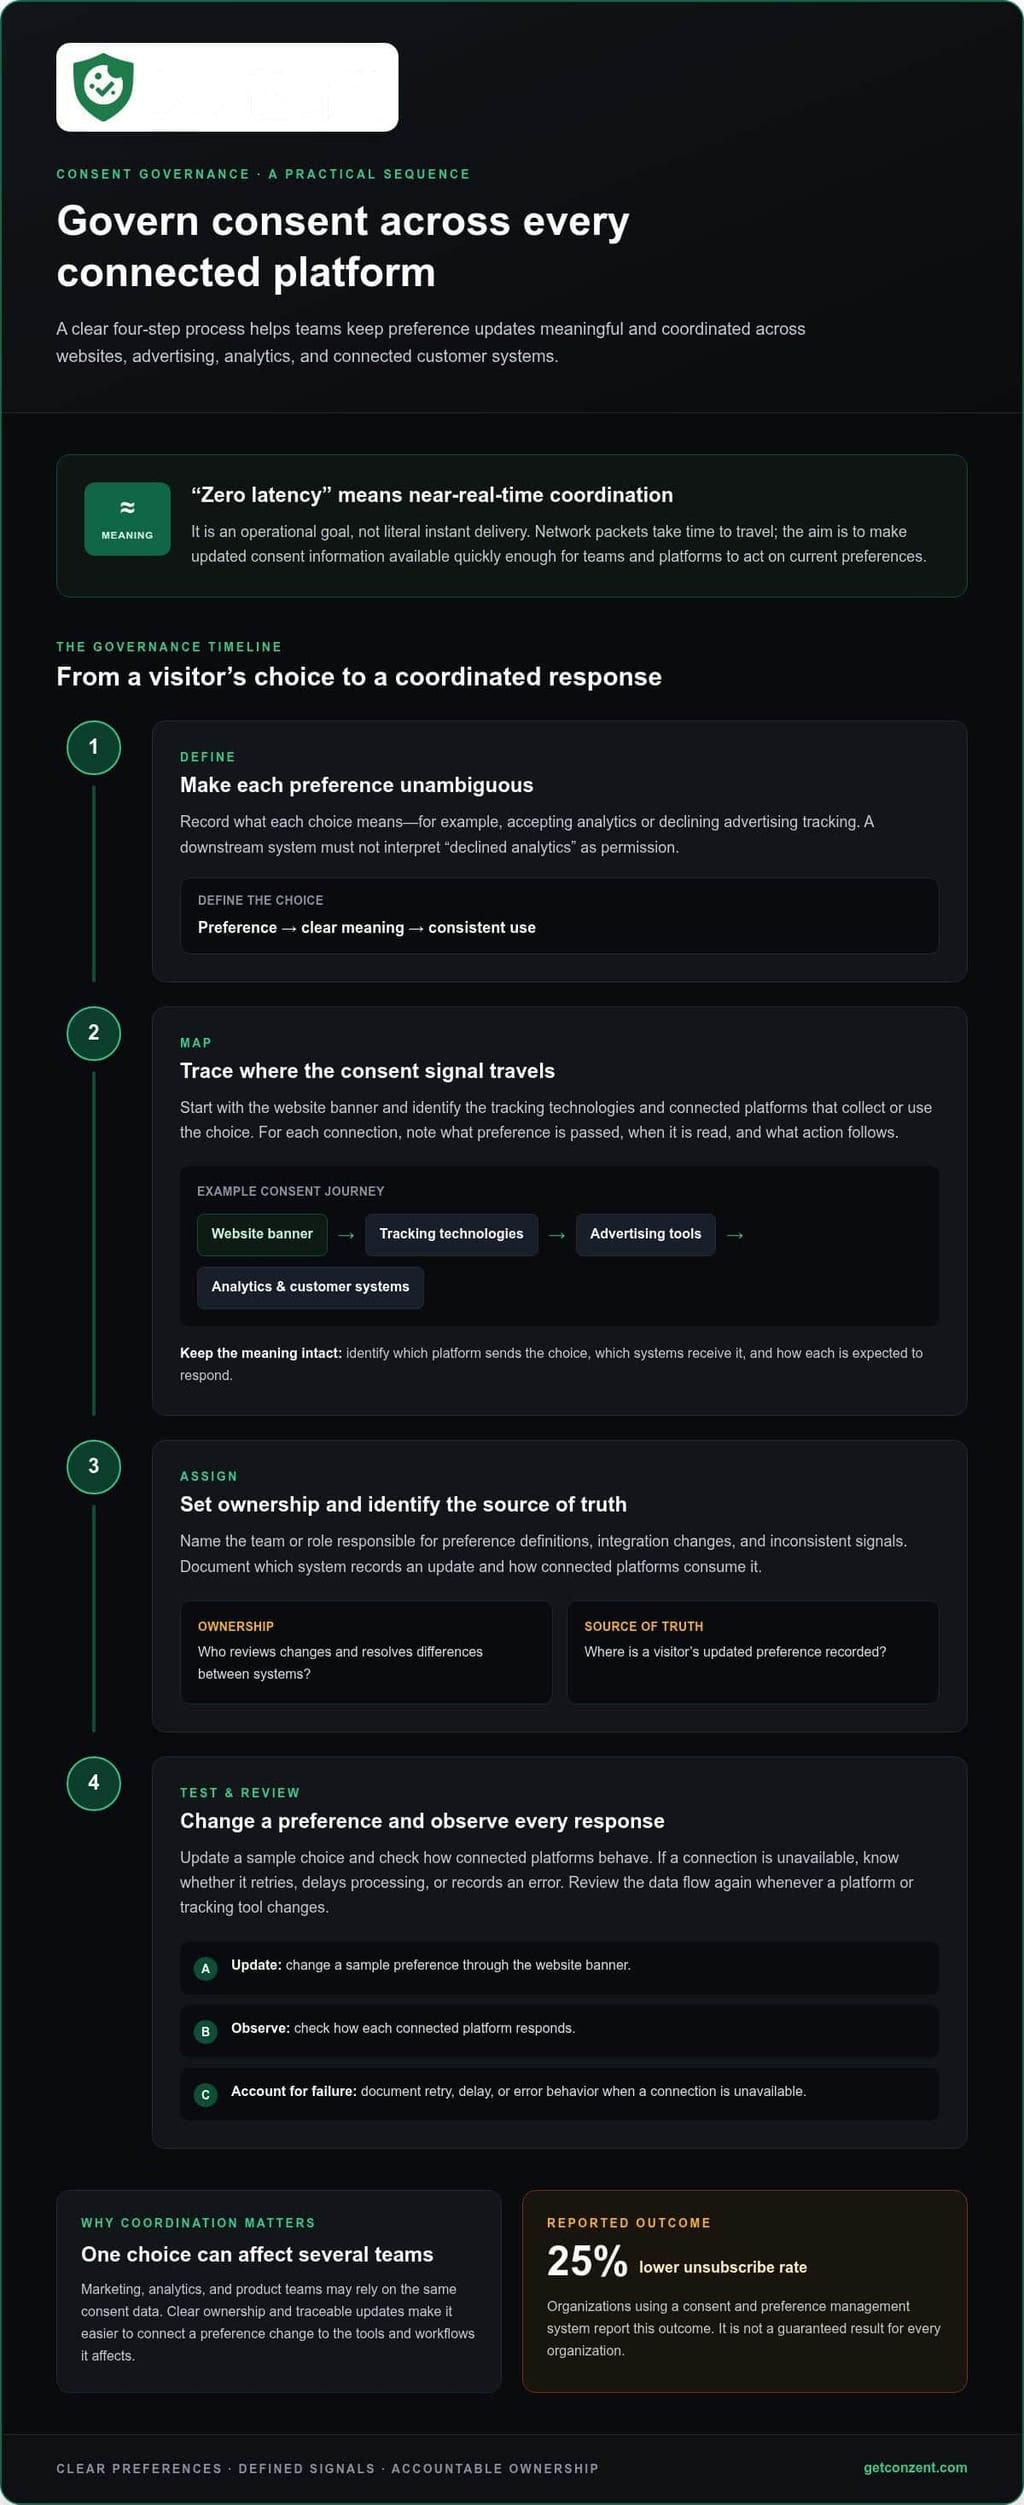
Samtykke-governance definerer, hvordan en organisation registrerer, anvender og gennemgår folks valg på tværs af digitale tjenester. En zero latency samtykkehåndteringsmetode sigter mod at gøre opdaterede oplysninger hurtigt tilgængelige for teams, så hver platform kan handle på en aktuel præference. "Zero latency" er et operationelt mål, ikke bogstavelig øjeblikkelig levering. Netværkspakker tager tid at rejse, så det praktiske mål er næsten realtidskoordinering.
Overvej en besøgende, der afviser reklamecookies på en virksomheds hjemmeside. Det valg kan også påvirke reklame-tagget, analysetilpasningen og kundedata-platformen, der er tilsluttet siden. Hvis hvert system har en separat optegnelse, kan teams stå over for inkonsistente signaler. En delt governance-model definerer, hvilken præferenceoptegnelse der har forrang, hvordan systemer modtager den, og hvem der håndterer undtagelser, når en integration opfører sig anderledes.
Start med at kortlægge samtykke-rejsen på tværs af platforme. Inkluder hjemmesidebanneret, sporings-teknologier, reklameværktøjer, analysetjenester og tilsluttede kundesystemer. For hver forbindelse skal du identificere, hvilken præference der videregives, hvornår den læses, og hvilken handling der følger. Et samtykkesignal har brug for en defineret betydning: for eksempel må "afvist analyse" ikke tolkes som tilladelse af et downstream-værktøj.
Governance har også brug for klart ejerskab. Tildel et team eller en rolle til at vedligeholde præference-definitioner, integrationsændringer og beslutningsoptegnelser. Dokumenter derefter sandhedens kilde. Hvis en besøgende ændrer et valg gennem et hjemmesidebanner, skal teams vide, hvilket system der registrerer opdateringen, og hvordan tilsluttede platforme forbruger den. Dette gør fejlfinding mere præcis end at sammenligne skærmbilleder eller stole på uformelle beskeder.
- Definer præferencen: Registrer, hvad hvert valg betyder, såsom at acceptere analyser eller afvise reklamesporing.
- Kortlæg signalet: Identificer, hvilken platform der sender valget, og hvilke tilsluttede systemer der modtager det.
- Fastlæg ejerskab: Navngiv den rolle, der er ansvarlig for at gennemgå ændringer og løse inkonsistente signaler.
- Test en ændring: Opdater en prøvepræference og observer, hvordan hver tilsluttet platform reagerer.
Disse kontroller er vigtige, når marketing-, analyse- og produktteams er afhængige af de samme samtykkedata. Organisationer, der bruger et samtykke- og præferencehåndteringssystem, rapporterer en 25% lavere afmeldingsrate. Det tal beskriver et rapporteret resultat, ikke et garanteret resultat for hver organisation. Den operationelle værdi er klarere koordinering: teams kan forbinde en præferenceændring til de værktøjer og arbejdsgange, det påvirker.
Governance bør også tage højde for timing og fejl. Hvis en analysetilknytning ikke er tilgængelig, skal teams forstå, om platformen prøver igen, forsinker behandlingen eller registrerer en fejl. Dokumentation af denne adfærd gør "hurtige opdateringer" målbare i praksis. Gennemgå dataflowet, hver gang en platform eller sporingsværktøj ændres, fordi en ny forbindelse kan påvirke, hvor præferencer rejser, og hvor konsekvent de anvendes.
Reducering af kompleksiteten ved samtykkedata-integration
Samtykkedata bliver sværere at administrere, når tilsluttede værktøjer forventer forskellige formater. En analysetjeneste kan bruge kategorimærker, mens en reklameintegration forventer signaler defineret af en standard. En veludformet integration oversætter besøgendes valg til et format, som hvert tilsluttet system kan bruge. Målet er konsekvent betydning, ikke identiske datastrukturer.
Start med en lille datakontrakt. Definer hver samtykkategori, dens tilladte værdier og det system, der ejer kortlægningen. For eksempel bør "analyse: nægtet" kortlægges til det relevante downstream-signal, ikke forsvinde, fordi en anden platform bruger et andet mærke. Inkluder opdateringstidspunktet og en versionsidentifikator, hvor integrationen understøtter dem. Disse detaljer hjælper teams med at spore, hvordan en værdi ændrede sig.
Standarder kan reducere tilpasset oversættelsesarbejde. IAB TCF v2.3 giver en ramme for at kommunikere samtykke- og leverandørvalg i sit økosystem. Google Consent Mode v2 bruger signaler, som tilsluttede Google-tjenester kan fortolke. Disse standarder tjener forskellige integrationskontekster. De fjerner ikke behovet for at beslutte, hvilke værktøjer der modtager hvert signal, eller teste adfærden efter konfiguration.
Hold flowet forståeligt. Et hjemmesidebanner kan indsamle et valg, et samtykkelag kan konvertere det, og et tilsluttet analysetool kan læse resultatet. Når hver integration tilføjer sin egen transformation, bliver fejl sværere at lokalisere. Dokumenter ruten på almindeligt sprog, inklusive input, konvertering, destination og forventet respons.
- Normaliser kategorier: Match interne præferencenavne til hver platforms understøttede samtykkesignaler.
- Adskil indsamling fra levering: Hold det besøgende-facing valg adskilt fra integrationer, der forbruger det.
- Spore ændringer: Registrer kortlægningsopdateringer, så teams kan identificere, hvornår integrationsadfærden ændrede sig.
- Test repræsentative tilstande: Tjek accepterede, afviste og reviderede valg på tværs af tilsluttede værktøjer.
Testning bør gå ud over standardindstillingen. For eksempel, ændre en analysepræference efter siden indlæses, og tjek derefter, om det tilsluttede værktøj reagerer som tilsigtet. Gentag testen efter at have ændret en kortlægning eller tilføjet en destination. En testoptegnelse bør notere præferencen, det sendte signal, det modtagende system og det observerede resultat.
Reducer også unødvendige forbindelser. Hvis et værktøj ikke har brug for en bestemt samtykkategori, undgå at sende det irrelevante data. Færre afhængigheder kan gøre undersøgelser lettere og begrænse antallet af integrationsveje, som teams skal vedligeholde. For et praktisk næste skridt, gennemgå samtykkeplatformmuligheder sammen med de standarder og systemer, din organisation har brug for at forbinde.
Traditionel analyse er ofte afhængig af data-lager rapporter, der køres på en periodisk tidsplan, så de oplysninger, der bruges til beslutninger, kan allerede være timer gamle eller ældre.
Zero-latency samtykkeopdateringer
Hurtige samtykkeopdateringer afhænger af, hvordan en platform læser, distribuerer og anvender en ændret præference. Det nyttige mål er, om tilsluttede systemer handler på det aktuelle valg, ikke om en opdatering beskrives som øjeblikkelig.
Platformunderstøttelse til øjeblikkelige samtykketjek
En platform understøtter øjeblikkelige samtykketjek, når tilsluttede værktøjer kan læse en aktuel præference, før de handler. Dette er vigtigt, fordi et forældet signal kan få et værktøj til at reagere på et tidligere valg. Sammenlign platforme ved at tjekke, hvor de gemmer samtykkestatus, hvordan integrationer får adgang til det, og om en ændring kan nå relevante værktøjer uden at vente på en separat planlagt proces.
For eksempel, test en præferenceændring på en side med analyse- og reklame-tags. Registrer, hvilket signal hvert tag læser, og hvad det gør næste. Platforme, der understøtter standarder som IAB TCF v2.3 eller Google Consent Mode v2, kan kommunikere samtykke gennem definerede signaler, men integrationen kræver stadig korrekt konfiguration.
Funktioner og præstationssammenligninger
Funktioner og præstationssammenligninger bør undersøge, hvor hurtigt og konsekvent platforme anvender præferencer på tværs af tilsluttede værktøjer. Dette er vigtigere end en "zero latency" etiket, som ikke siger noget om testbetingelser eller de systemer, der måles. Sammenlign samtykkeopbevaring, integrationsmetoder, signalhåndtering, fejlvisibilitet, og om ændringer kan testes på tværs af de værktøjer, din organisation bruger.
Brug det samme scenarie for hver platform: ændre et analysevalg, og observer derefter signalet ved det modtagende tag. Noter, hvornår ændringen registreres, hvornår tagget læser det, og om dets adfærd matcher valget. Dette afslører integrationsforsinkelser og konfigurationshuller uden at stole på brede præstationskrav.
Risici ved cachede eller asynkrone signaler
Cachede signaler genbruger et tidligere gemt valg, mens asynkrone signaler kan ankomme efter, at en anden proces er startet. Begge tilgange kan udsætte værktøjer for forældet samtykkestatus. For eksempel kan et tag læse cached tilladelse lige før en besøgende trækker det tilbage, eller en asynkron opdatering kan nå et reklameværktøj, efter at dets anmodning er begyndt.
Reducer den risiko ved at definere, hvordan hver integration opdaterer samtykke og håndterer en ventende opdatering. Test et ændret valg under sideaktivitet, ikke kun før indlæsning. Undersøg også, hvad der sker, når et signal ikke kan hentes. En klar fallback og synlig fejl hjælper teams med at opdage uoverensstemmelser i stedet for at forveksle gamle data med et aktuelt valg.
Måling af latency og overholdelse
Mål latency ved at registrere, hvornår en præference ændres, og hvornår hvert tilsluttet system læser eller anvender den ændring. Dette giver teams et sammenligneligt billede af opdateringsveje. For at vurdere samtykke-governance, hold præferencen, det transmitterede signal, destinationen og den observerede respons sammen i en testoptegnelse.
Gentag den samme test for accepterede, afviste og reviderede valg på tværs af repræsentative værktøjer. Sammenlign resultaterne efter en integrationsændring, og undersøg ethvert værktøj, der handler på en ældre status. En nyttig gennemgang viser, hvilke systemer der modtog hvert signal, og om deres adfærd matchede den registrerede præference. Det måler processen, men etablerer ikke i sig selv juridisk overholdelse.
Centraliseret samtykke- og præferencehåndtering
I USA kan CCPA og andre statslove om privatliv påvirke, hvordan organisationer håndterer samtykke og præferencer. Hvilke krav der gælder afhænger af organisationens aktiviteter og de personer, hvis oplysninger den håndterer. Et centralt system bør støtte gennemgang af gældende regler uden at behandle hver stat identisk.
Centraliseret ledelse giver teams ét sted at vedligeholde præferencekategorier og deres betydning. Det betyder ikke, at hver platform gemmer identiske optegnelser. I stedet hjælper en delt præferencemodel en hjemmeside, analysetool og reklamesystem med at fortolke en persons valg konsekvent. For eksempel kan en besøgende tillade essentielle funktionsmuligheder på siden, mens de afviser analyser og reklamer.
Hold samtykke adskilt fra bredere kommunikationspræferencer. En person kan acceptere analyser, men fravælge reklame-e-mails. At kombinere disse valg til én "godkendt" værdi kan skjule, hvad personen valgte. Hold kategorier adskilte, definer hver enkelt på almindeligt sprog, og registrer, hvilken grænseflade der indsamlede valget. Dette gør senere ændringer lettere at fortolke, især når præferencer synkroniseres med virksomhedens kundeoplevelsesplatforme som cote.com.au.
Centralisering kræver også en klar identitetsmetode. En indlogget besøgende kan have en profil, mens en anonym besøgende kun har en browser-niveau optegnelse. Teams bør definere, hvordan disse optegnelser relaterer sig til hinanden og undgå at antage, at de repræsenterer den samme person. Hvis nogen ændrer et valg på én enhed, har systemet brug for en defineret proces for at anvende den opdatering til andre relevante optegnelser.
Rapporterede tal tilbyder kontekst, ikke et garanteret resultat: organisationer, der bruger samtykke- og præferencehåndteringssystemer, rapporterer en 39% stigning i tilmeldingsrater. Organisationer uden et sådant system rapporterer en tilmeldingsrate på 20%, sammenlignet med organisationer, der bruger et. Tallene peger på et potentielt forhold, men de forklarer ikke hver organisations resultat eller beviser, at centralisering alene forårsagede forskellen.
- Definer kategorier: Adskil analyser, reklame og kommunikationspræferencer i stedet for at kombinere dem.
- Registrer kontekst: Hold valget, indsamlingens grænseflade og den gældende præferencekategori sammen.
- Fastlæg konfliktregler: Beslut, hvordan systemet håndterer et nyere valg, der adskiller sig fra en tidligere optegnelse.
- Gennemgå adgang: Begræns ændringer af præferencer til autoriserede roller og behold en optegnelse over opdateringer.
For eksempel, hvis en besøgende ændrer et reklamevalg på en hjemmeside, skal systemet identificere den nyere præference og gøre den tilgængelig for tilsluttede værktøjer. En gennemgang bør derefter sammenligne det gemte valg med det signal, de værktøjer modtager. Dette hjælper teams med at opdage forældede optegnelser, konfliktende kategorier eller adgangsproblemer, før de spreder sig på tværs af arbejdsgange.
Centraliserede optegnelser gør også måling mere nyttig. Sammenlign tilmeldings- og afmeldingsresultater på tværs af præferencekategorier, mens du holder indsamlingens metode og brugerens valg klart. Organisationer uden et samtykke- og præferencehåndteringssystem rapporterer en 12% afmeldingsrate, sammenlignet med organisationer, der bruger et. Behandl den rapporterede sammenligning som kontekst for at evaluere dine egne data, ikke som et lovet resultat.
CCPA og andre statslove om privatliv kan gælde, afhængigt af en organisations aktiviteter og hvis oplysninger den håndterer. Samtykkehåndtering bør støtte gennemgang af gældende krav uden at antage, at de samme regler gælder i hver stat.
Hvilke samtykkehåndteringsplatforme understøtter zero-latency samtykketjek?
Platforme understøtter hurtige samtykketjek, når en hjemmeside kan læse en besøgendes aktuelle valg, før den aktiverer et tag. Se efter browser-side samtykkestatus, klare tagkontroller og integrationer, der videregiver præferencesignaler direkte til tilsluttede værktøjer. En platforms etiket alene viser ikke, om disse tjek sker i den rigtige rækkefølge.
For eksempel kan et samtykkelag holde en besøgendes valg, mens siden indlæses, og derefter lade hvert tag tjekke den status, før det kører. Dette undgår at vente på en separat rapporteringsproces for at beslutte, om analyser kan starte. Gennemgå platformens dokumentation og test den faktiske side-sekvens, inklusive hvad der sker, efter at nogen ændrer en præference.
IAB TCF v2.3 og Google Consent Mode v2 giver navngivne rammer for at kommunikere samtykkesignaler. En platform kan understøtte en gældende ramme og stadig kræve omhyggelig opsætning for hvert tilsluttet værktøj. Tjek, hvilke signaler den sender, hvordan integrationer læser dem, og om den resulterende tagadfærd matcher den præference, der er valgt på siden.
Sammenlign arkitektur, ikke etiketter
Sammenlign platforme ud fra, hvordan de gemmer samtykke, kontrollerer scripts og eksponerer præferenceændringer til integrationer. En browser-baseret kontrol kan servere en side uden at vente på en fjernopslag, mens en server-side arbejdsgang kan passe til systemer, der har brug for centraliseret behandling. Nøglen er at spore den fulde rute fra bannervalg til tagrespons.
- Tjek tag-timing: Bekræft, at tags læser samtykke, før de indsamler eller transmitterer data.
- Inspektion af opdateringer: Ændre et valg efter sideindlæsning og observere, om tilsluttede værktøjer reagerer.
- Gennemgå fejl: Test hvad der sker, hvis et samtykkesignal eller integration ikke er tilgængelig.
- Sammenlign implementering: Vurder administrerede og selv-hostede tilgange i forhold til din infrastruktur og operationelle behov.
Gentagelige tests gør platform-sammenligninger mere nyttige. Brug den samme side, tags og præferenceændringer til hver evaluering. Registrer valget, det signal, der modtages af hvert værktøj, og den observerede adfærd. For eksempel, afvis analyser, og bekræft derefter, at analysetagget følger det valg. Gentag efter at have revideret præferencen.
Undersøg også, hvordan platformen håndterer opdateringer på tværs af forskellige side-typer. En tagmanager, indlejret video og analysetscript kan hver især læse samtykke forskelligt. En praktisk evaluering tjekker disse integrationer individuelt i stedet for at behandle én vellykket banner-test som bevis for, at hvert tilsluttet værktøj opfører sig korrekt.
Vælg baseret på de systemer, du har brug for at styre, de signaler, de understøtter, og hvor klart du kan teste deres adfærd. For at udforske platformmuligheder for dit setup, gennemgå samtykkeplatformmuligheder.
Conzent: Managed Cloud Consent Platform
Conzent's Managed Cloud Consent Platform hjælper organisationer med at håndtere samtykke på tværs af tilsluttede platforme uden at bygge et separat system fra bunden. Det passer til teams, der søger centraliseret præferencehåndtering og enklere integrationsarbejdsgange. Organisationer, der ønsker at køre infrastrukturen selv, kan bruge Conzent's Self-Hosted Open Consent Infrastructure.
Samtykke A/B Test hjælper teams med at sammenligne banner-tilgange, mens Revenue Impact Analytics hjælper dem med at undersøge, hvordan samtykkevalg relaterer sig til indtægter. Disse værktøjer understøtter evaluering og governance, men de gør ikke netværkslevering øjeblikkelig. Det praktiske mål forbliver klart: koordinere håndtering af præferencer og gøre opdateringer tilgængelige for tilsluttede systemer hurtigt.
Hvis du vurderer en administreret eller selv-hostet tilgang, skal du overveje, hvilke systemer der har brug for samtykkesignaler, og hvordan dit team vil evaluere resultaterne. Udforsk Conzent's platformmuligheder for at finde den tilgang, der passer til dine behov for samtykkehåndtering.
Byg samtykke-governance, der kan tilpasse sig
Som dine platforme og dataflows ændrer sig, skal du behandle samtykke-governance som en driftspraksis, ikke en engangs konfiguration. Giv teams en klar måde at gennemgå nye integrationer, teste præferenceændringer og holde samtykkesignaler i overensstemmelse med de værktøjer, der bruger dem. Det er sådan, zero latency samtykkehåndtering bliver et praktisk mål: opdateringer bevæger sig hurtigt, og teams kan se, hvordan systemer reagerer.
Vælg en tilgang, der passer til, hvordan din organisation håndterer infrastruktur og løbende arbejde. Conzent tilbyder en Managed Cloud Consent Platform og Self-Hosted Open Consent Infrastructure, sammen med Samtykke A/B Test. Disse muligheder hjælper teams med at bygge en samtykkeproces, de kan evaluere og forbedre, efterhånden som deres behov udvikler sig.
Klar til at overveje det næste skridt for dit setup? Udforsk Conzent's samtykkehåndteringsmuligheder og find en tilgang, der understøtter klarere, mere koordineret governance.
Ofte stillede spørgsmål
Hvad er zero-latency samtykkehåndtering?
Zero-latency samtykkehåndtering er en tilgang, der gør samtykkevalg tilgængelige for relevante systemer med minimal forsinkelse. Bogstavelig zero latency er ikke muligt, fordi information tager tid at rejse mellem enheder og tjenester. I praksis sigter teams mod at reducere ventetid og forældede signaler. For eksempel, efter at en besøgende ændrer en analysepræference, bør hjemmesiden gøre det opdaterede valg tilgængeligt for de værktøjer, der er afhængige af det.
Hvordan fungerer zero-latency samtykkehåndtering teknisk?
Teknisk registrerer en samtykkegrænseflade en besøgendes valg og gør derefter den resulterende status tilgængelig for sidekomponenter og tilsluttede tjenester. En tagmanager kan for eksempel læse den status, før den beslutter, om den skal køre et analysetag. Implementeringen afhænger af, hvordan siden gemmer præferencer, hvordan scripts tjekker dem, og hvordan integrationer modtager ændringer. Testning af disse forbindelser afslører, hvor forsinkelser eller mismatched signaler opstår.
Hvad er latency-påvirkningen af samtykkehåndteringsplatforme?
En samtykkeplatform kan tilføje arbejde under sideindlæsning, men effekten afhænger af dens kode, hosting og integrationsmønster. En fjernanmodning, før side-scripts fortsætter, kan skabe en anden forsinkelse end en lokal kontrol mod en tilgængelig præference. Sammenlign sideadfærd med samtykketjek aktiveret og deaktiveret, mens du observerer scriptudførelse og netværksaktivitet. Dette hjælper med at skelne platformens overhead fra forsinkelser forårsaget af andre sidekomponenter.
Hvordan kan en virksomhed implementere zero-latency samtykkehåndtering?
En virksomhed kan arbejde hen imod næsten realtids samtykkehåndtering ved at gennemgå sin sidearkitektur, integrationer og præferencearbejdsgange sammen. Start med en repræsentativ side, identificer hvilke scripts der er afhængige af samtykke, og bekræft, at hver tjekker det aktuelle valg, før de kører. Test derefter en præferenceændring under et aktivt besøg og inspicér tilsluttede værktøjer. Registrer resultaterne, ret forældede antagelser, og gentag testen efter konfigurationsændringer.