
Zero latency toestemmingbeheer over platforms
Zero-latentie toestemmingsbeheer heeft als doel om toestemmingwijzigingen zo snel mogelijk beschikbaar te maken op verschillende platforms, voor zover de systemen dat toelaten. “Zero latency” is niet letterlijk: in de praktijk betekent het het gebruik van bijna-real-time informatie, zodat teams beslissingen kunnen coördineren zonder afhankelijk te zijn van verouderde gegevens. Het doel is snelle, consistente toestemmingupdates, niet de claim dat netwerken geen vertraging hebben.
Toestemmingkeuzes kunnen zich uitstrekken over websites, advertentietools, analysesystemen en andere verbonden diensten. Wanneer voorkeuren afzonderlijk worden beheerd, kunnen updates moeilijk te coördineren zijn. Gecentraliseerd voorkeurbeheer, eenvoudigere integraties en tijdige updates helpen deze bewegende delen in een duidelijker governanceproces te brengen.
Dit artikel legt uit hoe toestemmingsbeheer werkt op verschillende platforms, wat gecentraliseerd beheer verandert en waarom integratiedesign belangrijk is. Je leert ook waar snelle updates de coördinatie kunnen verbeteren, wat “zero latency” realistisch kan betekenen en hoe het toestemmingsplatform van Conzent en integraties in deze aanpak passen.
Belangrijke punten
- Behandel “zero latency” als een doel van bijna-real-time coördinatie, niet als een belofte van onmiddellijke levering.
- Breng in kaart waar toestemmingkeuzes worden verzameld en gebruikt, zodat updates consistent over platforms kunnen worden beheerd.
- Verminder de complexiteit van integraties door te verduidelijken hoe toestemmingsgegevens tussen systemen bewegen en welke componenten daarvan afhankelijk zijn.
- Beoordeel toestemmingsplatforms op basis van hoe ze huidige voorkeuren, integraties en de toestemmingscontroles die jouw workflows vereisen, afhandelen.
- Verken gecentraliseerde toestemmingshulpmiddelen, testen en analyses om een meer gecoördineerde aanpak van voorkeurbeheer te ondersteunen.
Toestemmingsbeheer op verschillende platforms
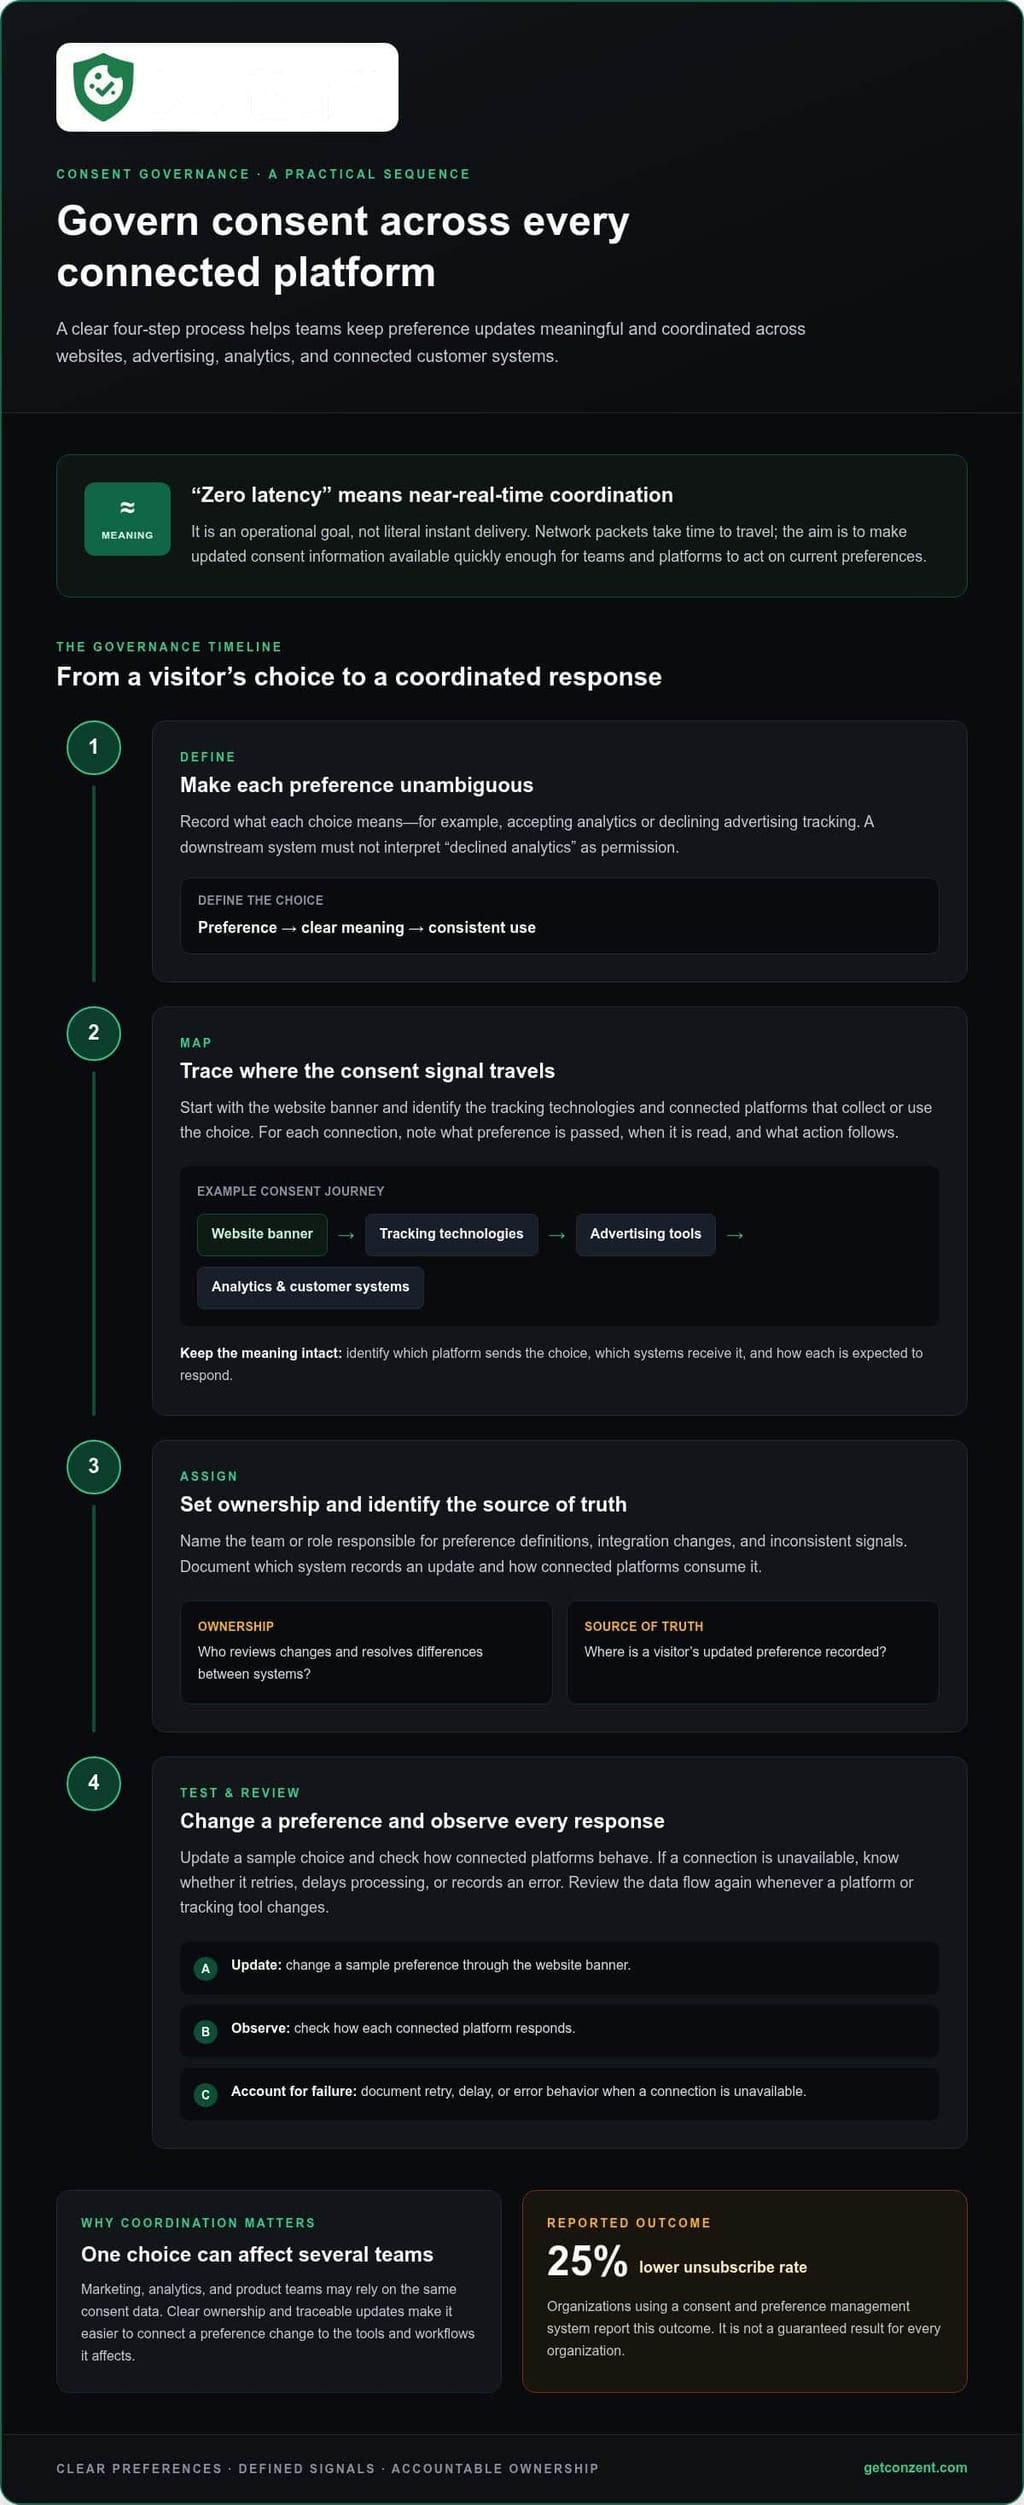
Toestemmingsbeheer definieert hoe een organisatie de keuzes van mensen vastlegt, toepast en beoordeelt over digitale diensten. Een zero-latentie toestemmingsbeheerbenadering heeft als doel om bijgewerkte informatie snel beschikbaar te maken voor teams, zodat elk platform kan handelen op een actuele voorkeur. “Zero latency” is een operationeel doel, geen letterlijke onmiddellijke levering. Netwerkpakketten hebben tijd nodig om te reizen, dus het praktische doel is bijna-real-time coördinatie.
Overweeg een bezoeker die advertentiecookies op een bedrijfswebsite weigert. Die keuze kan ook invloed hebben op de advertentietag, de analyse-instelling en het klantgegevensplatform dat aan de site is verbonden. Als elk systeem een afzonderlijk record heeft, kunnen teams inconsistente signalen tegenkomen. Een gedeeld governance-model definieert welk voorkeurrecord voorrang heeft, hoe systemen het ontvangen en wie uitzonderingen behandelt wanneer een integratie anders werkt.
Begin met het in kaart brengen van de toestemmingsreis over platforms. Neem de websitebanner, trackingtechnologieën, advertentietools, analyseservices en verbonden klantensystemen op. Voor elke verbinding, identificeer welke voorkeur wordt doorgegeven, wanneer deze wordt gelezen en welke actie volgt. Een toestemmingssignaal heeft een gedefinieerde betekenis nodig: bijvoorbeeld, “weigerde analyses” mag niet worden geïnterpreteerd als toestemming door een downstream-tool.
Beheer vereist ook duidelijke eigendom. Wijs een team of rol toe om voorkeurdefinities, integratiewijzigingen en besluitrecords bij te houden. Documenteer vervolgens de bron van waarheid. Als een bezoeker een keuze wijzigt via een websitebanner, moeten teams weten welk systeem de update vastlegt en hoe verbonden platforms deze consumeren. Dit maakt probleemoplossing nauwkeuriger dan het vergelijken van screenshots of het vertrouwen op informele berichten.
- Definieer de voorkeur: Leg vast wat elke keuze betekent, zoals het accepteren van analyses of het weigeren van advertentietracking.
- Breng het signaal in kaart: Identificeer welk platform de keuze verzendt en welke verbonden systemen deze ontvangen.
- Stel eigendom vast: Benoem de rol die verantwoordelijk is voor het beoordelen van wijzigingen en het oplossen van inconsistente signalen.
- Test een wijziging: Werk een voorbeeldvoorkeur bij en observeer hoe elk verbonden platform reageert.
Deze controles zijn belangrijk wanneer marketing-, analyse- en productteams afhankelijk zijn van dezelfde toestemmingsgegevens. Organisaties die een toestemmings- en voorkeurbeheersysteem gebruiken, melden een 25% lagere uitschrijvingspercentage. Dat cijfer beschrijft een gerapporteerd resultaat, geen gegarandeerd resultaat voor elke organisatie. De operationele waarde is duidelijkere coördinatie: teams kunnen een voorkeurwijziging koppelen aan de tools en workflows die het beïnvloeden.
Beheer moet ook rekening houden met timing en fouten. Als een analyseverbinding niet beschikbaar is, moeten teams begrijpen of het platform opnieuw probeert, de verwerking vertraagt of een fout vastlegt. Het documenteren van dit gedrag maakt “snelle updates” meetbaar in de praktijk. Beoordeel de gegevensstroom telkens wanneer een platform of trackingtool verandert, omdat een nieuwe verbinding kan beïnvloeden waar voorkeuren naartoe gaan en hoe consistent ze worden toegepast.
Verminderen van de complexiteit van toestemmingsgegevensintegratie
Toestemmingsgegevens worden moeilijker te beheren wanneer verbonden tools verschillende formaten verwachten. Een analysesysteem kan categorielabels gebruiken, terwijl een advertentie-integratie signalen verwacht die door een standaard zijn gedefinieerd. Een goed ontworpen integratie vertaalt de keuze van de bezoeker naar een formaat dat elk verbonden systeem kan gebruiken. Het doel is consistente betekenis, niet identieke datastructuren.
Begin met een klein datacontract. Definieer elke toestemmingscategorie, de toegestane waarden en het systeem dat de mapping bezit. Bijvoorbeeld, “analyses: geweigerd” moet worden gekoppeld aan het relevante downstream-signaal, niet verdwijnen omdat een ander platform een ander label gebruikt. Neem de update tijd en een versie-identificator op waar de integratie deze ondersteunt. Deze details helpen teams te traceren hoe een waarde is veranderd.
Standaarden kunnen het werk van aangepaste vertalingen verminderen. IAB TCF v2.3 biedt een kader voor het communiceren van toestemming en leverancierskeuzes in zijn ecosysteem. Google Consent Mode v2 gebruikt signalen die verbonden Google-diensten kunnen interpreteren. Deze standaarden dienen verschillende integratiecontexten. Ze verwijderen niet de noodzaak om te beslissen welke tools elk signaal ontvangen of het gedrag na configuratie te testen.
Houd de stroom begrijpelijk. Een websitebanner kan een keuze verzamelen, een toestemmingslaag kan deze omzetten en een verbonden analysesysteem kan het resultaat lezen. Wanneer elke integratie zijn eigen transformatie toevoegt, worden fouten moeilijker te lokaliseren. Documenteer de route in gewone taal, inclusief de invoer, conversie, bestemming en verwachte reactie.
- Normaliseer categorieën: Stem interne voorkeurnamen af op de ondersteunde toestemmingssignalen van elk platform.
- Scheiding van verzameling en levering: Houd de keuze van de bezoeker distinct van integraties die deze consumeren.
- Volg wijzigingen: Leg mapping-updates vast, zodat teams kunnen identificeren wanneer het integratiegedrag is veranderd.
- Test representatieve staten: Controleer geaccepteerde, geweigerde en herziene keuzes over verbonden tools.
Testen moet verder gaan dan de standaardinstelling. Wijzig bijvoorbeeld een analysevoorkeur nadat de pagina is geladen, en controleer vervolgens of de verbonden tool reageert zoals bedoeld. Herhaal de test na het wijzigen van een mapping of het toevoegen van een bestemming. Een testrecord moet de voorkeur, het verzonden signaal, het ontvangende systeem en het waargenomen resultaat noteren.
Verminder ook onnodige verbindingen. Als een tool een bepaalde toestemmingscategorie niet nodig heeft, vermijd dan het verzenden van irrelevante gegevens. Minder afhankelijkheden kunnen onderzoeken vergemakkelijken en het aantal integratiepaden dat teams moeten onderhouden beperken. Voor een praktische volgende stap, beoordeel toestemmingsplatformopties naast de standaarden en systemen die jouw organisatie moet verbinden.
Traditionele analyses zijn vaak afhankelijk van rapporten uit datamarts die op een periodieke basis worden uitgevoerd, zodat de informatie die voor beslissingen wordt gebruikt, mogelijk al uren oud of ouder is.
Zero-latentie toestemmingupdates
Snelle toestemmingupdates zijn afhankelijk van hoe een platform een gewijzigde voorkeur leest, distribueert en toepast. De nuttige maatstaf is of verbonden systemen handelen op de huidige keuze, niet of een update als onmiddellijk wordt beschreven.
Platformondersteuning voor onmiddellijke toestemmingscontroles
Een platform ondersteunt onmiddellijke toestemmingscontroles wanneer verbonden tools een huidige voorkeur kunnen lezen voordat ze handelen. Dit is belangrijk omdat een verouderd signaal een tool kan laten reageren op een eerdere keuze. Vergelijk platforms door te controleren waar ze de toestemmingsstatus opslaan, hoe integraties er toegang toe hebben en of een wijziging relevante tools kan bereiken zonder te wachten op een afzonderlijk gepland proces.
Test bijvoorbeeld een voorkeurwijziging op een pagina met analyse- en advertentietags. Leg vast welk signaal elke tag leest en wat het vervolgens doet. Platforms die standaarden zoals IAB TCF v2.3 of Google Consent Mode v2 ondersteunen, kunnen toestemming communiceren via gedefinieerde signalen, maar de integratie heeft nog steeds een correcte configuratie nodig.
Vergelijkingen van functies en prestaties
Vergelijkingen van functies en prestaties moeten onderzoeken hoe snel en consistent platforms voorkeuren toepassen over verbonden tools. Dit is belangrijker dan een “zero latency” label, dat niets zegt over testomstandigheden of de gemeten systemen. Vergelijk de opslag van toestemming, integratiemethoden, signaalverwerking, foutzichtbaarheid en of wijzigingen kunnen worden getest over de tools die jouw organisatie gebruikt.
Gebruik hetzelfde scenario voor elk platform: wijzig een analysekeuze en observeer vervolgens het signaal bij de ontvangende tag. Noteer wanneer de wijziging wordt vastgelegd, wanneer de tag deze leest en of het gedrag overeenkomt met de keuze. Dit onthult integratievertragingen en configuratiehiaten zonder te vertrouwen op brede prestatieclaims.
Risico's van gecachte of asynchrone signalen
Gecachte signalen hergebruiken een eerder opgeslagen voorkeur, terwijl asynchrone signalen kunnen aankomen nadat een ander proces is gestart. Beide benaderingen kunnen tools blootstellen aan verouderde toestemmingsstatus. Een tag kan bijvoorbeeld gecachte toestemming lezen net voordat een bezoeker deze intrekt, of een asynchrone update kan een advertentietool bereiken nadat de aanvraag is begonnen.
Verminder dat risico door te definiëren hoe elke integratie toestemming vernieuwt en een hangende update afhandelt. Test een gewijzigde keuze tijdens pagina-activiteit, niet alleen vóór het laden. Onderzoek ook wat er gebeurt als een signaal niet kan worden opgehaald. Een duidelijke fallback en zichtbare fout helpen teams om mismatches te detecteren in plaats van oude gegevens voor een huidige keuze te verwarren.
Latentie en naleving meten
Meet latentie door vast te leggen wanneer een voorkeur verandert en wanneer elk verbonden systeem die wijziging leest of toepast. Dit geeft teams een vergelijkbaar overzicht van updatepaden. Om toestemmingsbeheer te beoordelen, houd de voorkeur, het verzonden signaal, de bestemming en de waargenomen reactie samen in een testrecord.
Herhaal dezelfde test voor geaccepteerde, geweigerde en herziene keuzes over representatieve tools. Vergelijk resultaten na een integratiewijziging en onderzoek elk tool dat op een oudere status handelt. Een nuttige beoordeling toont welke systemen elk signaal hebben ontvangen en of hun gedrag overeenkwam met de vastgelegde voorkeur. Het meet het proces, maar stelt op zichzelf geen juridische naleving vast.
Gecentraliseerd toestemming- en voorkeurbeheer
In de Verenigde Staten kunnen CCPA en andere staatsprivacywetten van invloed zijn op hoe organisaties toestemming en voorkeuren beheren. Welke vereisten van toepassing zijn, hangt af van de activiteiten van de organisatie en de mensen wiens informatie zij beheert. Een centraal systeem moet het beoordelen van toepasselijke regels ondersteunen zonder elke staat identiek te behandelen.
Gecentraliseerd beheer geeft teams één plek om voorkeurcategorieën en hun betekenis bij te houden. Het betekent niet dat elk platform identieke records opslaat. In plaats daarvan helpt een gedeeld voorkeurmodel een website, analysesysteem en advertentietool om de keuzes van een persoon consistent te interpreteren. Een bezoeker kan bijvoorbeeld essentiële sitefuncties toestaan terwijl hij analyses en advertenties weigert.
Houd toestemming gescheiden van bredere communicatievoorkeuren. Een persoon kan analyses accepteren maar zich afmelden voor promotionele e-mails. Het combineren van die keuzes in één “goedgekeurd” waarde kan verdoezelen wat de persoon heeft geselecteerd. Houd categorieën distinct, definieer elke in gewone taal en leg vast welke interface de keuze heeft verzameld. Dit maakt latere wijzigingen gemakkelijker te interpreteren, vooral bij het synchroniseren van voorkeuren met enterprise klantbelevingsplatforms zoals cote.com.au.
Centralisatie vereist ook een duidelijke identiteitsbenadering. Een ingelogde bezoeker kan een profiel hebben, terwijl een anonieme bezoeker alleen een record op browerniveau heeft. Teams moeten definiëren hoe die records zich verhouden en vermijden aan te nemen dat ze dezelfde persoon vertegenwoordigen. Als iemand een keuze op één apparaat wijzigt, heeft het systeem een gedefinieerd proces nodig om die update toe te passen op andere relevante records.
Gerapporteerde cijfers bieden context, geen gegarandeerd resultaat: organisaties die toestemmings- en voorkeurbeheersystemen gebruiken, melden een stijging van 39% in opt-in tarieven. Organisaties zonder een dergelijk systeem rapporteren een opt-in percentage van 20%, vergeleken met organisaties die er een gebruiken. De cijfers wijzen op een potentiële relatie, maar ze verklaren niet het resultaat van elke organisatie of bewijzen dat centralisatie alleen het verschil heeft veroorzaakt.
- Definieer categorieën: Scheid analyses, advertenties en communicatievoorkeuren in plaats van ze te combineren.
- Leg context vast: Houd de keuze, de verzamelinginterface en de toepasselijke voorkeurcategorie samen.
- Stel conflictoplossingsregels in: Beslis hoe het systeem omgaat met een nieuwere keuze die verschilt van een eerder record.
- Beoordeel toegang: Beperk voorkeurwijzigingen tot geautoriseerde rollen en behoud een record van updates.
Als een bezoeker bijvoorbeeld een advertentiekeuze op een website wijzigt, moet het systeem de nieuwere voorkeur identificeren en deze beschikbaar maken voor verbonden tools. Een beoordeling moet vervolgens de opgeslagen keuze vergelijken met het signaal dat die tools ontvangen. Dit helpt teams om verouderde records, conflicterende categorieën of toegangsproblemen te spotten voordat ze zich verspreiden over workflows.
Gecentraliseerde records maken metingen ook nuttiger. Vergelijk opt-in en uitschrijvingsresultaten over voorkeurcategorieën, terwijl je de verzamelmethode en de gebruikerskeuze duidelijk houdt. Organisaties zonder een toestemmings- en voorkeurbeheersysteem rapporteren een uitschrijvingspercentage van 12%, vergeleken met organisaties die er een gebruiken. Behandel die gerapporteerde vergelijking als context voor het evalueren van je eigen gegevens, niet als een beloofd resultaat.
CCPA en andere staatsprivacywetten kunnen van toepassing zijn, afhankelijk van de activiteiten van een organisatie en wiens informatie zij beheert. Toestemmingsbeheer moet het beoordelen van toepasselijke vereisten ondersteunen zonder aan te nemen dat dezelfde regels in elke staat van toepassing zijn.
Welke toestemmingsbeheertools ondersteunen zero-latentie toestemmingscontroles?
Platforms ondersteunen snelle toestemmingscontroles wanneer een website de huidige keuze van een bezoeker kan lezen voordat een tag wordt geactiveerd. Zoek naar toestemmingsstatus aan de browserzijde, duidelijke tagcontroles en integraties die voorkeurssignalen rechtstreeks naar verbonden tools doorgeven. Het label van een platform alleen toont niet of die controles in de juiste volgorde plaatsvinden.
Een toestemmingslaag kan bijvoorbeeld de keuze van een bezoeker vasthouden terwijl de pagina laadt, en vervolgens elke tag die status laten controleren voordat deze wordt uitgevoerd. Dit voorkomt dat er gewacht moet worden op een afzonderlijk rapportageproces om te beslissen of analyses kunnen beginnen. Beoordeel de documentatie van het platform en test de werkelijke paginavolgorde, inclusief wat er gebeurt nadat iemand een voorkeur wijzigt.
IAB TCF v2.3 en Google Consent Mode v2 bieden benoemde kaders voor het communiceren van toestemmingssignalen. Een platform kan een toepasselijk kader ondersteunen en nog steeds zorgvuldige configuratie vereisen voor elke verbonden tool. Controleer welke signalen het verzendt, hoe integraties deze lezen en of het resulterende taggedrag overeenkomt met de voorkeur die op de site is geselecteerd.
Vergelijk architectuur, niet labels
Vergelijk platforms op basis van hoe ze toestemming opslaan, scripts beheren en voorkeurwijzigingen blootstellen aan integraties. Een browsergebaseerde controle kan een pagina bedienen zonder te wachten op een externe opzoeking, terwijl een server-side workflow geschikt kan zijn voor systemen die gecentraliseerde verwerking nodig hebben. De sleutel is om de volledige route van bannerkeuze naar tagrespons te traceren.
- Controleer tag-timing: Bevestig dat tags toestemming lezen voordat ze gegevens verzamelen of verzenden.
- Inspecteer updates: Wijzig een keuze na het laden van de pagina en observeer of verbonden tools reageren.
- Beoordeel fouten: Test wat er gebeurt als een toestemmingssignaal of integratie niet beschikbaar is.
- Vergelijk implementatie: Beoordeel beheerde en zelf-gehoste benaderingen aan de hand van jouw infrastructuur en operationele behoeften.
Herhaalbare tests maken platformvergelijkingen nuttiger. Gebruik dezelfde pagina, tags en voorkeurwijzigingen voor elke evaluatie. Leg de keuze, het signaal dat door elk tool is ontvangen en het waargenomen gedrag vast. Weiger bijvoorbeeld analyses en bevestig vervolgens dat de analysetag die keuze volgt. Herhaal na het herzien van de voorkeur.
Onderzoek ook hoe het platform updates afhandelt over verschillende paginatypes. Een tagmanager, embedded video en analysescript kunnen elk toestemming anders lezen. Een praktische evaluatie controleert die integraties afzonderlijk in plaats van één succesvolle banner test te beschouwen als bewijs dat elk verbonden tool correct functioneert.
Kies op basis van de systemen die je moet beheren, de signalen die ze ondersteunen en hoe duidelijk je hun gedrag kunt testen. Om platformopties voor jouw setup te verkennen, beoordeel toestemmingsplatformopties.
Conzent: Beheerd Cloud Toestemmingsplatform
Conzent’s Beheerd Cloud Toestemmingsplatform helpt organisaties om toestemming te beheren over verbonden platforms zonder een afzonderlijk systeem vanaf nul op te bouwen. Het is geschikt voor teams die op zoek zijn naar gecentraliseerd voorkeurbeheer en eenvoudigere integratieworkflows. Organisaties die de infrastructuur zelf willen beheren, kunnen gebruikmaken van Conzent’s Zelf-Gehoste Open Toestemmingsinfrastructuur.
Toestemming A/B-testen helpt teams om bannerbenaderingen te vergelijken, terwijl Revenue Impact Analytics hen helpt te onderzoeken hoe toestemmingkeuzes zich verhouden tot inkomsten. Deze tools ondersteunen evaluatie en governance, maar ze maken netwerklevering niet onmiddellijk. Het praktische doel blijft duidelijk: coördineer de afhandeling van voorkeuren en maak updates snel beschikbaar voor verbonden systemen.
Als je een beheerde of zelf-gehoste aanpak beoordeelt, overweeg dan welke systemen toestemmingssignalen nodig hebben en hoe jouw team de resultaten zal evalueren. Verken Conzent’s platformopties om de aanpak te vinden die past bij jouw behoeften op het gebied van toestemmingsbeheer.
Bouw toestemmingsbeheer dat kan aanpassen
Als jouw platforms en datastromen veranderen, beschouw toestemmingsbeheer dan als een operationele praktijk, niet als een eenmalige configuratie. Geef teams een duidelijke manier om nieuwe integraties te beoordelen, voorkeurwijzigingen te testen en toestemmingssignalen in lijn te houden met de tools die ze gebruiken. Dat is hoe zero-latentie toestemmingsbeheer een praktisch doel wordt: updates bewegen snel, en teams kunnen zien hoe systemen reageren.
Kies een aanpak die past bij hoe jouw organisatie infrastructuur en doorlopende werkzaamheden beheert. Conzent biedt een Beheerd Cloud Toestemmingsplatform en Zelf-Gehoste Open Toestemmingsinfrastructuur, naast Toestemming A/B-testen. Deze opties helpen teams om een toestemmingsproces op te bouwen dat ze kunnen evalueren en verfijnen naarmate hun behoeften evolueren.
Klaar om de volgende stap voor jouw setup te overwegen? Verken Conzent’s toestemmingsbeheeropties en vind een aanpak die duidelijkere, meer gecoördineerde governance ondersteunt.
Veelgestelde vragen
Wat is zero-latentie toestemmingsbeheer?
Zero-latentie toestemmingsbeheer is een aanpak die toestemmingskeuzes met minimale vertraging beschikbaar maakt voor relevante systemen. Letterlijke zero latency is niet mogelijk omdat informatie tijd nodig heeft om tussen apparaten en diensten te reizen. In de praktijk streven teams ernaar om wachten en verouderde signalen te verminderen. Bijvoorbeeld, nadat een bezoeker een analysevoorkeur heeft gewijzigd, moet de website de bijgewerkte keuze beschikbaar maken voor de tools die daarop vertrouwen.
Hoe werkt zero-latentie toestemmingsbeheer technisch?
Technisch gezien legt een toestemmingsinterface de keuze van een bezoeker vast en maakt vervolgens de resulterende status toegankelijk voor sitecomponenten en verbonden diensten. Een tagmanager kan bijvoorbeeld die status lezen voordat hij beslist of hij een analysetag uitvoert. Implementatie hangt af van hoe de site voorkeuren opslaat, hoe scripts deze controleren en hoe integraties wijzigingen ontvangen. Het testen van die verbindingen onthult waar vertragingen of mismatched signalen ontstaan.
Wat is de latentie-impact van toestemmingsbeheertools?
Een toestemmingsplatform kan extra werk toevoegen tijdens het laden van de pagina, maar het effect hangt af van de code, hosting en integratiepatroon. Een externe aanvraag voordat pagina-scripts doorgaan kan een andere vertraging creëren dan een lokale controle tegen een beschikbare voorkeur. Vergelijk het paginagedrag met ingeschakelde en uitgeschakelde toestemmingscontroles, terwijl je de uitvoering van scripts en netwerkactiviteit observeert. Dit helpt om platformoverhead te onderscheiden van vertragingen veroorzaakt door andere pagina-componenten.
Hoe kan een bedrijf zero-latentie toestemmingsbeheer implementeren?
Een bedrijf kan werken aan bijna-real-time toestemmingsafhandeling door zijn pagina-architectuur, integraties en voorkeurworkflows samen te beoordelen. Begin met een representatieve pagina, identificeer welke scripts afhankelijk zijn van toestemming en bevestig dat elk de huidige keuze controleert voordat het wordt uitgevoerd. Test vervolgens een voorkeurwijziging tijdens een actieve bezoek en inspecteer de verbonden tools. Leg de resultaten vast, corrigeer verouderde aannames en herhaal de test na configuratiewijzigingen.