
Null latens samtykkebehandling på tvers av plattformer
Zero latency samtykkebehandling har som mål å gjøre samtykkendringer tilgjengelige på tvers av plattformer så raskt som systemene tillater. "Zero latency" er ikke bokstavelig: i praksis betyr det å bruke nær sanntidsinformasjon slik at team kan koordinere beslutninger uten å stole på utdaterte opptegnelser. Målet er raske, konsistente samtykkeoppdateringer, ikke et krav om at nettverk ikke har forsinkelse.
Samtykkvalg kan spenne over nettsteder, annonseverktøy, analysetjenester og andre tilkoblede tjenester. Når preferanser administreres separat, kan oppdateringer være vanskelige å koordinere. Sentralisert preferansehåndtering, enklere integrasjoner og tidsriktige oppdateringer bidrar til å bringe disse bevegelige delene inn i en klarere styringsprosess.
Denne artikkelen forklarer hvordan samtykkestyring fungerer på tvers av plattformer, hva sentralisert ledelse endrer, og hvorfor integrasjonsdesign er viktig. Du vil også lære hvor raske oppdateringer kan forbedre koordineringen, hva "zero latency" realistisk kan bety, og hvordan Conzent sin samtykkeplattform og integrasjoner passer inn i denne tilnærmingen.
Viktige punkter
- Behandle "zero latency" som et mål for nær sanntidskoordinering, ikke et løfte om øyeblikkelig levering.
- Kartlegg hvor samtykkvalg samles inn og brukes slik at oppdateringer kan styres konsekvent på tvers av plattformer.
- Reduser integrasjonskompleksitet ved å klargjøre hvordan samtykkdata beveger seg mellom systemer og hvilke komponenter som er avhengige av det.
- Vurder samtykkeplattformer etter hvordan de håndterer nåværende preferanser, integrasjoner og samtykkekontroller som arbeidsflytene dine krever.
- Utforsk sentraliserte samtykkeverktøy, testing og analyser for å støtte en mer koordinert tilnærming til preferansehåndtering.
Samtykkestyring på tvers av plattformer
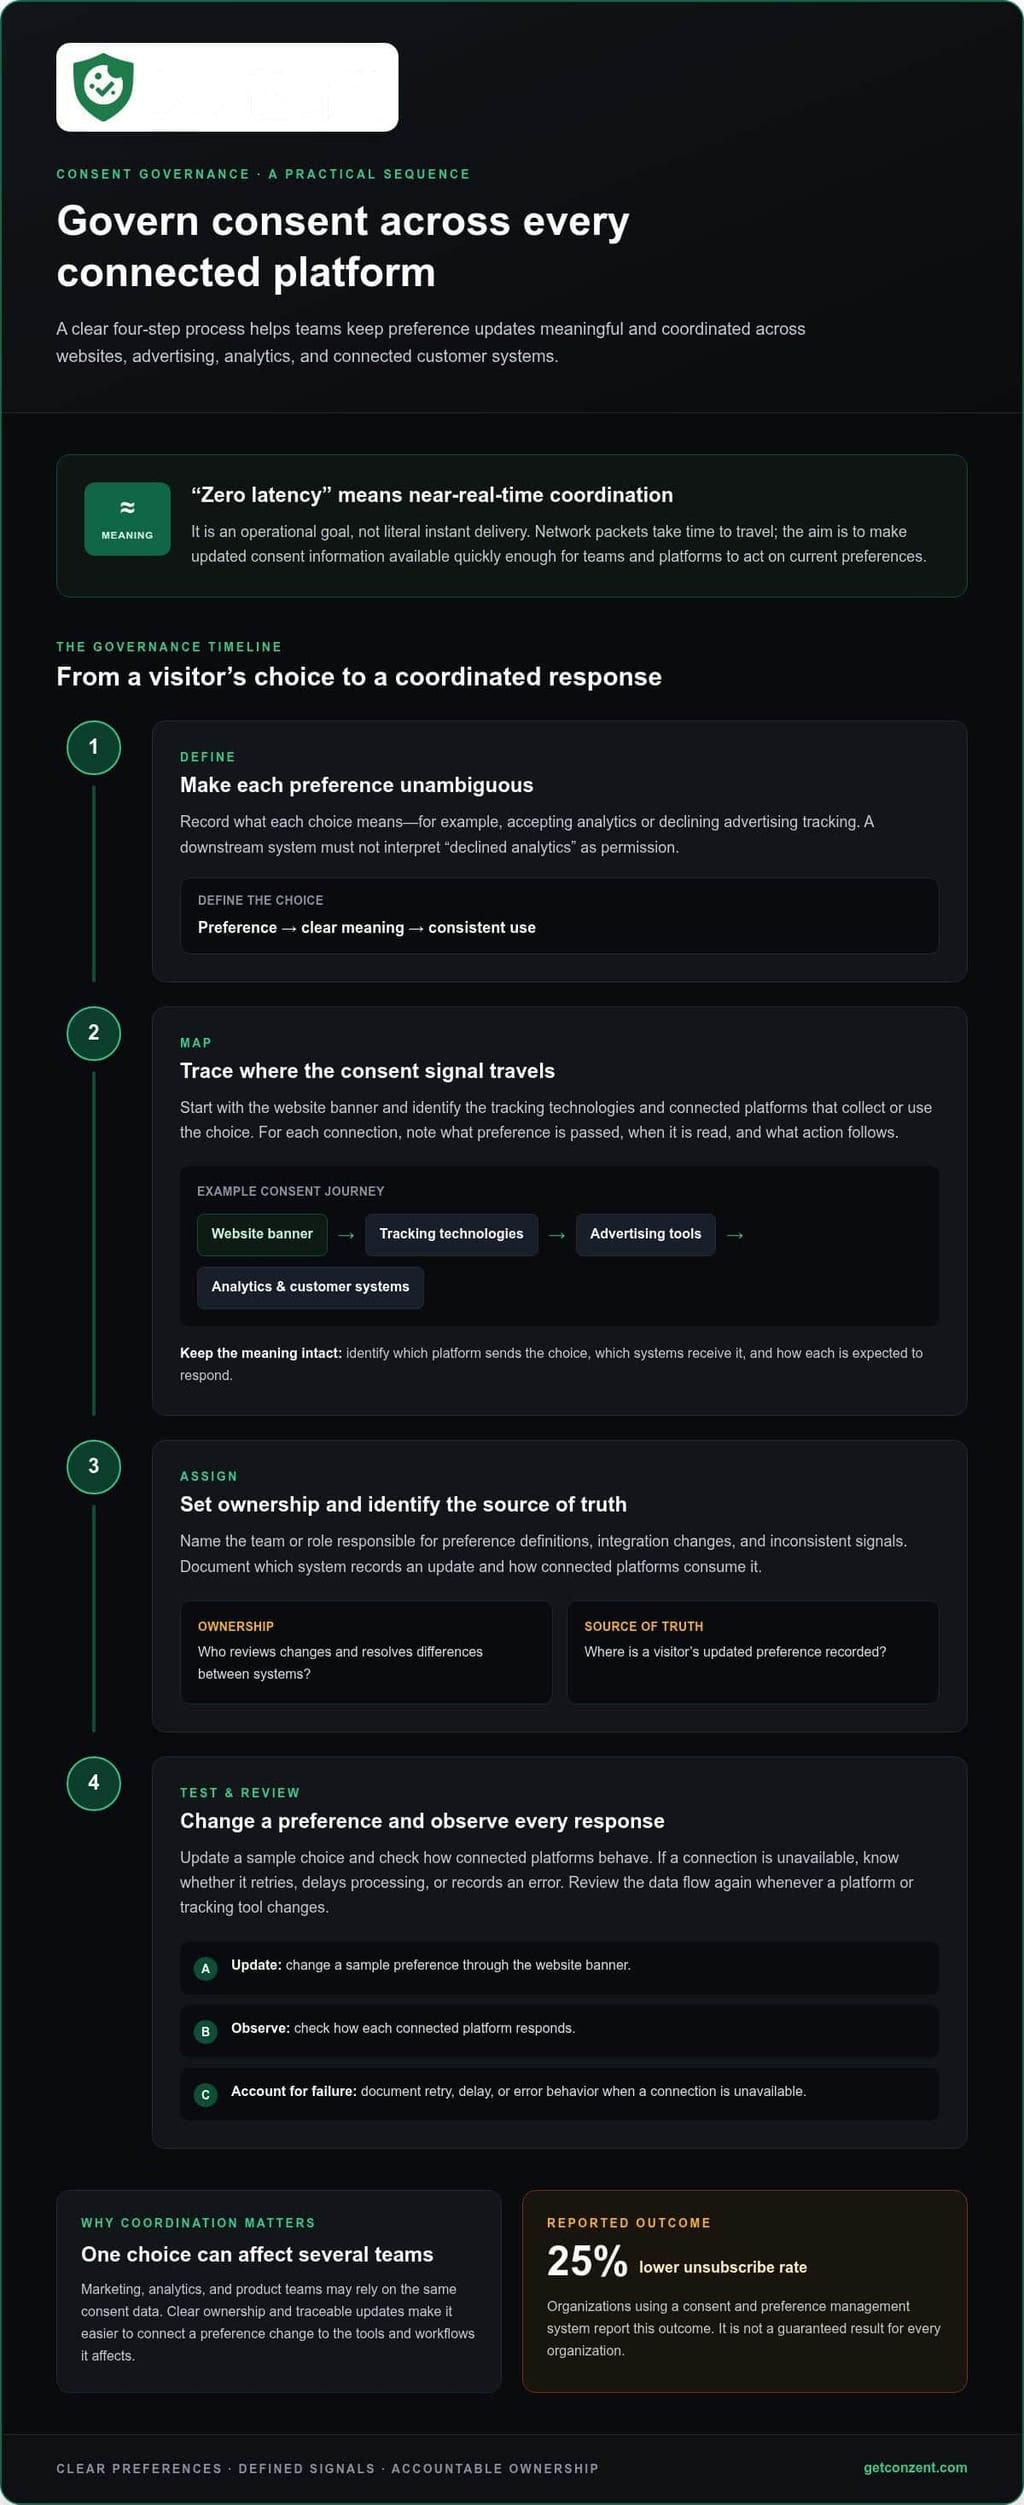
Samtykkestyring definerer hvordan en organisasjon registrerer, anvender og vurderer folks valg på tvers av digitale tjenester. En tilnærming til samtykkebehandling med null forsinkelse har som mål å gjøre oppdatert informasjon tilgjengelig for team raskt, slik at hver plattform kan handle på en aktuell preferanse. "Zero latency" er et operasjonelt mål, ikke bokstavelig øyeblikkelig levering. Nettverkspakker tar tid å reise, så det praktiske målet er nær sanntidskoordinering.
Vurder en besøkende som avslår annonseringscookies på et selskapsnettsted. Det valget kan også påvirke annonsetaggen, analysetilbudet og kundedata-plattformen som er koblet til nettstedet. Hvis hvert system har en separat opptegnelse, kan team stå overfor inkonsekvente signaler. En delt styringsmodell definerer hvilken preferanseopptegnelse som har forrang, hvordan systemene mottar den, og hvem som håndterer unntak når en integrasjon oppfører seg annerledes.
Begynn med å kartlegge samtykkereisen på tvers av plattformer. Inkluder nettstedbanneret, sporingsteknologier, annonseverktøy, analysetjenester og tilkoblede kundesystemer. For hver tilkobling, identifiser hvilken preferanse som overføres, når den leses, og hvilken handling som følger. Et samtykkesignal trenger en definert betydning: for eksempel må "avslått analyse" ikke tolkes som tillatelse av et nedstrømsverktøy.
Styring trenger også klart eierskap. Tildel et team eller en rolle til å opprettholde preferansedefinisjoner, integrasjonsendringer og beslutningsopptegnelser. Dokumenter deretter kilden til sannheten. Hvis en besøkende endrer et valg gjennom et nettstedbanner, må team vite hvilket system som registrerer oppdateringen og hvordan tilkoblede plattformer bruker den. Dette gjør feilsøking mer presis enn å sammenligne skjermbilder eller stole på uformelle meldinger.
- Definer preferansen: Registrer hva hvert valg betyr, for eksempel å akseptere analyser eller avslå annonseringssporing.
- Kartlegg signalet: Identifiser hvilken plattform som sender valget og hvilke tilkoblede systemer som mottar det.
- Sett eierskap: Navngi rollen som er ansvarlig for å vurdere endringer og løse inkonsekvente signaler.
- Test en endring: Oppdater en prøvepreferanse og observer hvordan hver tilkoblet plattform reagerer.
Denne kontrollen er viktig når markedsføring, analyse og produktteam er avhengige av de samme samtykkdataene. Organisasjoner som bruker et samtykke- og preferansehåndteringssystem rapporterer en 25% lavere avmeldingsrate. Det tallet beskriver et rapportert resultat, ikke et garantert resultat for hver organisasjon. Den operative verdien er klarere koordinering: team kan koble en preferanseendring til verktøyene og arbeidsflytene det påvirker.
Styring bør også ta hensyn til timing og feil. Hvis en analysetilkobling ikke er tilgjengelig, må team forstå om plattformen prøver på nytt, forsinker behandlingen eller registrerer en feil. Dokumentering av denne atferden gjør "raske oppdateringer" målbare i praksis. Gå gjennom databevegelsen hver gang en plattform eller sporingsverktøy endres, fordi en ny tilkobling kan påvirke hvor preferanser reiser og hvor konsekvent de anvendes.
Redusere kompleksiteten i samtykkdata-integrasjon
Samtykkdata blir vanskeligere å administrere når tilkoblede verktøy forventer forskjellige formater. En analysetjeneste kan bruke kategoribetegnelser, mens en annonseintegrasjon forventer signaler definert av en standard. En godt utformet integrasjon oversetter besøkendes valg til et format hvert tilkoblet system kan bruke. Målet er konsekvent betydning, ikke identiske datastrukturer.
Begynn med en liten datakontrakt. Definer hver samtykkategori, dens tillatte verdier, og systemet som eier kartleggingen. For eksempel, "analyse: nektet" bør kartlegges til det relevante nedstrøms-signalet, ikke forsvinne fordi en annen plattform bruker en annen etikett. Inkluder oppdateringstidspunktet og en versjonsidentifikator der integrasjonen støtter dem. Disse detaljene hjelper team med å spore hvordan en verdi endret seg.
Standarder kan redusere tilpasset oversettelsesarbeid. IAB TCF v2.3 gir et rammeverk for å kommunisere samtykke- og leverandørvalg i sitt økosystem. Google Consent Mode v2 bruker signaler som tilkoblede Google-tjenester kan tolke. Disse standardene tjener forskjellige integrasjonskontekster. De fjerner ikke behovet for å bestemme hvilke verktøy som mottar hvert signal eller teste atferden etter konfigurasjon.
Hold flyten forståelig. Et nettstedbanner kan samle et valg, et samtykkelag kan konvertere det, og et tilkoblet analysetool kan lese resultatet. Når hver integrasjon legger til sin egen transformasjon, blir feil vanskeligere å lokalisere. Dokumenter ruten på klart språk, inkludert inngangen, konverteringen, destinasjonen og forventet respons.
- Normaliser kategorier: Matche interne preferansenavn med hver plattforms støttede samtykkesignaler.
- Skille innsamling fra levering: Hold det besøkende-facing valget adskilt fra integrasjoner som bruker det.
- Spore endringer: Registrer kartleggingsoppdateringer slik at team kan identifisere når integrasjonsatferden endret seg.
- Test representative tilstander: Sjekk aksepterte, avviste og reviderte valg på tvers av tilkoblede verktøy.
Testing bør gå utover standardinnstillingen. For eksempel, endre en analysetilstand etter at siden lastes, og sjekk deretter om det tilkoblede verktøyet reagerer som tiltenkt. Gjenta testen etter å ha endret en kartlegging eller lagt til en destinasjon. En testopptegnelse bør notere preferansen, signalet som ble sendt, det mottakende systemet og det observerte resultatet.
Reduser også unødvendige tilkoblinger. Hvis et verktøy ikke trenger en bestemt samtykkategori, unngå å sende det irrelevant data. Færre avhengigheter kan gjøre undersøkelser enklere og begrense antallet integrasjonsveier team må opprettholde. For et praktisk neste steg, gjennomgå samtykkeplattformalternativer sammen med standardene og systemene organisasjonen din trenger å koble til.
Tradisjonell analyse er ofte avhengig av datalagerapporter som kjøres på en periodisk tidsplan, så informasjonen som brukes til beslutninger kan allerede være timer gammel eller eldre.
Zero-latency samtykkeoppdateringer
Raske samtykkeoppdateringer avhenger av hvordan en plattform leser, distribuerer og anvender en endret preferanse. Det nyttige målet er om tilkoblede systemer handler på det nåværende valget, ikke om en oppdatering beskrives som øyeblikkelig.
Plattformstøtte for umiddelbare samtykkekontroller
En plattform støtter umiddelbare samtykkekontroller når tilkoblede verktøy kan lese en aktuell preferanse før de handler. Dette er viktig fordi et utdaterte signal kan få et verktøy til å reagere på et tidligere valg. Sammenlign plattformer ved å sjekke hvor de lagrer samtykkestatus, hvordan integrasjoner får tilgang til den, og om en endring kan nå relevante verktøy uten å vente på en separat planlagt prosess.
For eksempel, test en preferanseendring på en side med analyse- og annonsetagger. Registrer hvilket signal hver tag leser og hva den gjør deretter. Plattformer som støtter standarder som IAB TCF v2.3 eller Google Consent Mode v2 kan kommunisere samtykke gjennom definerte signaler, men integrasjonen trenger fortsatt korrekt konfigurasjon.
Funksjons- og ytelsessammenligninger
Funksjons- og ytelsessammenligninger bør undersøke hvor raskt og konsekvent plattformer anvender preferanser på tvers av tilkoblede verktøy. Dette er viktigere enn en "zero latency" etikett, som ikke sier noe om testforholdene eller systemene som måles. Sammenlign samtykkelagring, integrasjonsmetoder, signalhåndtering, feilsynlighet, og om endringer kan testes på tvers av verktøyene organisasjonen din bruker.
Bruk det samme scenariet for hver plattform: endre et analysetvalg, og observer deretter signalet ved den mottakende taggen. Noter når endringen registreres, når taggen leser den, og om atferden samsvarer med valget. Dette avslører integrasjonsforsinkelser og konfigurasjonsgap uten å stole på brede ytelseskrav.
Risikoer ved bufrede eller asynkrone signaler
Bufrede signaler gjenbruker et tidligere lagret preferanse, mens asynkrone signaler kan ankomme etter at en annen prosess har startet. Begge tilnærmingene kan eksponere verktøy for utdaterte samtykkestatus. For eksempel kan en tag lese bufret tillatelse rett før en besøkende trekker den tilbake, eller en asynkron oppdatering kan nå et annonseverktøy etter at forespørselen har startet.
Reduser den risikoen ved å definere hvordan hver integrasjon oppdaterer samtykke og håndterer en ventende oppdatering. Test et endret valg under sideaktivitet, ikke bare før lasting. Undersøk også hva som skjer når et signal ikke kan hentes. En klar fallback og synlig feil hjelper team med å oppdage mismatcher i stedet for å forveksle gamle data med et aktuelt valg.
Måling av latens og samsvar
Mål latens ved å registrere når en preferanse endres og når hvert tilkoblet system leser eller anvender den endringen. Dette gir team en sammenlignbar oversikt over oppdateringsveier. For å vurdere samtykkestyring, hold preferansen, det overførte signalet, destinasjonen og den observerte responsen sammen i en testopptegnelse.
Gjenta den samme testen for aksepterte, avviste og reviderte valg på tvers av representative verktøy. Sammenlign resultater etter en integrasjonsendring, og undersøk ethvert verktøy som handler på en eldre status. En nyttig gjennomgang viser hvilke systemer som mottok hvert signal og om atferden deres samsvarte med den registrerte preferansen. Den måler prosessen, men etablerer ikke i seg selv juridisk samsvar.
Sentralisert samtykke- og preferansehåndtering
I USA kan CCPA og andre statlige personvernlovgivninger påvirke hvordan organisasjoner håndterer samtykke og preferanser. Hvilke krav som gjelder avhenger av organisasjonens aktiviteter og de personene hvis informasjon den håndterer. Et sentralt system bør støtte gjennomgang av gjeldende regler uten å behandle hver stat identisk.
Sentralisert ledelse gir team ett sted å opprettholde preferansekategorier og deres betydning. Det betyr ikke at hver plattform lagrer identiske opptegnelser. I stedet hjelper en delt preferansemodell et nettsted, analysetool og annonse system å tolke en persons valg konsekvent. For eksempel kan en besøkende tillate essensielle nettstedfunksjoner mens de avslår analyse og annonsering.
Hold samtykke adskilt fra bredere kommunikasjonspreferanser. En person kan akseptere analyser, men velge bort reklame-e-post. Å kombinere disse valgene til en "godkjent" verdi kan skjule hva personen valgte. Hold kategoriene distinkte, definer hver enkelt på klart språk, og registrer hvilket grensesnitt som samlet inn valget. Dette gjør senere endringer lettere å tolke, spesielt når man synkroniserer preferanser med bedriftsplattformer for kundeopplevelse som cote.com.au.
Sentralisering trenger også en klar identitetsstrategi. En pålogget besøkende kan ha en profil, mens en anonym besøkende bare har en nettlesernivåopptegnelse. Team bør definere hvordan disse opptegnelsene forholder seg til hverandre og unngå å anta at de representerer den samme personen. Hvis noen endrer et valg på én enhet, trenger systemet en definert prosess for å anvende den oppdateringen til andre relevante opptegnelser.
Rapporterte tall gir kontekst, ikke et garantert resultat: organisasjoner som bruker samtykke- og preferansehåndteringssystemer rapporterer en 39% økning i opt-in-rater. Organisasjoner uten et slikt system rapporterer en 20% opt-in-rate, sammenlignet med organisasjoner som bruker ett. Tallene peker på et potensielt forhold, men de forklarer ikke utfallet for hver organisasjon eller beviser at sentralisering alene forårsaket forskjellen.
- Definer kategorier: Skille mellom analyse-, annonse- og kommunikasjonspreferanser i stedet for å kombinere dem.
- Registrer kontekst: Hold valget, innsamling grensesnittet og gjeldende preferansekategori sammen.
- Sett konfliktregler: Bestem hvordan systemet håndterer et nyere valg som avviker fra en tidligere opptegnelse.
- Gjennomgå tilgang: Begrens preferanseendringer til autoriserte roller og behold en opptegnelse av oppdateringer.
For eksempel, hvis en besøkende endrer et annonsevalg på et nettsted, bør systemet identifisere den nyere preferansen og gjøre den tilgjengelig for tilkoblede verktøy. En gjennomgang bør deretter sammenligne det lagrede valget med signalet de verktøyene mottar. Dette hjelper team med å oppdage utdaterte opptegnelser, motstridende kategorier eller tilgangsproblemer før de sprer seg over arbeidsflytene.
Sentraliserte opptegnelser gjør også måling mer nyttig. Sammenlign opt-in og avmeldingsresultater på tvers av preferansekategorier, samtidig som innsamlemetoden og brukerens valg er klare. Organisasjoner uten et samtykke- og preferansehåndteringssystem rapporterer en 12% avmeldingsrate, sammenlignet med organisasjoner som bruker ett. Behandle den rapporterte sammenligningen som kontekst for å evaluere dine egne data, ikke som et lovet resultat.
CCPA og andre statlige personvernlovgivninger kan gjelde, avhengig av en organisasjons aktiviteter og hvis informasjon den håndterer. Samtykkebehandling bør støtte gjennomgang av gjeldende krav uten å anta at de samme reglene gjelder i hver stat.
Hvilke samtykkehåndteringsplattformer støtter zero-latency samtykkekontroller?
Plattformer støtter raske samtykkekontroller når et nettsted kan lese en besøkendes nåværende valg før det aktiverer en tag. Se etter samtykkestatus på nettlesersiden, klare tagkontroller, og integrasjoner som sender preferansesignaler direkte til tilkoblede verktøy. En plattforms etikett alene viser ikke om disse kontrollene skjer i riktig rekkefølge.
For eksempel kan et samtykkelag holde en besøkendes valg mens siden lastes, og deretter la hver tag sjekke den statusen før den kjøres. Dette unngår å vente på en separat rapporteringsprosess for å avgjøre om analyser kan starte. Gå gjennom plattformens dokumentasjon og test den faktiske sidefølgen, inkludert hva som skjer etter at noen endrer en preferanse.
IAB TCF v2.3 og Google Consent Mode v2 gir navngitte rammeverk for å kommunisere samtykkesignaler. En plattform kan støtte et aktuelt rammeverk og fortsatt kreve nøye oppsett for hvert tilkoblet verktøy. Sjekk hvilke signaler den sender, hvordan integrasjoner leser dem, og om den resulterende tagatferden samsvarer med preferansen valgt på nettstedet.
Sammenlign arkitektur, ikke etiketter
Sammenlign plattformer etter hvordan de lagrer samtykke, kontrollerer skript og eksponerer preferanseendringer til integrasjoner. En nettleserbasert sjekk kan servere en side uten å vente på et eksternt oppslag, mens en server-side arbeidsflyt kan passe systemer som trenger sentralisert behandling. Nøkkelen er å spore hele ruten fra bannervalg til tagrespons.
- Sjekk tagtidslinjen: Bekreft at tagger leser samtykke før de samler inn eller overfører data.
- Inspiser oppdateringer: Endre et valg etter sideinnlasting og observer om tilkoblede verktøy reagerer.
- Gjennomgå feil: Test hva som skjer hvis et samtykkesignal eller integrasjon ikke er tilgjengelig.
- Sammenlign distribusjon: Vurder administrerte og selvhostede tilnærminger mot din infrastruktur og driftsbehov.
Repeterbar testing gjør plattform sammenligninger mer nyttige. Bruk den samme siden, taggene og preferanseendringene for hver evaluering. Registrer valget, signalet mottatt av hvert verktøy, og den observerte atferden. For eksempel, avslå analyser, og bekreft deretter at analysetagen følger det valget. Gjenta etter å ha revidert preferansen.
Undersøk også hvordan plattformen håndterer oppdateringer på tvers av forskjellige sidetyper. En tag manager, innebygd video og analysetjeneste kan hver lese samtykke forskjellig. En praktisk evaluering sjekker disse integrasjonene individuelt i stedet for å behandle én vellykket banner-test som bevis på at hvert tilkoblede verktøy oppfører seg riktig.
Velg basert på systemene du trenger å styre, signalene de støtter, og hvor klart du kan teste atferden deres. For å utforske plattformalternativer for oppsettet ditt, gjennomgå samtykkeplattformalternativer.
Conzent: Administrert skybasert samtykkeplattform
Conzent sin administrerte skybaserte samtykkeplattform hjelper organisasjoner med å håndtere samtykke på tvers av tilkoblede plattformer uten å bygge et eget system fra bunnen av. Den passer for team som søker sentralisert preferansehåndtering og enklere integrasjonsarbeidsflyter. Organisasjoner som ønsker å kjøre infrastrukturen selv kan bruke Conzent sin selvhostede åpne samtykkestruktur.
Samtykke A/B-testing hjelper team med å sammenligne bannerstrategier, mens inntektsvirkningsanalyser hjelper dem med å undersøke hvordan samtykkvalg relaterer seg til inntekter. Disse verktøyene støtter evaluering og styring, men de gjør ikke nettverkslevering øyeblikkelig. Det praktiske målet forblir klart: koordinere håndtering av preferanser og gjøre oppdateringer tilgjengelige for tilkoblede systemer raskt.
Hvis du vurderer en administrert eller selvhostet tilnærming, vurder hvilke systemer som trenger samtykkesignaler og hvordan teamet ditt vil evaluere resultatene. Utforsk Conzent sine plattformalternativer for å finne tilnærmingen som passer dine behov for samtykkebehandling.
Bygg samtykkestyring som kan tilpasse seg
Etter hvert som plattformene og databevegelsene dine endres, behandle samtykkestyring som en driftspraksis, ikke en engangs konfigurasjon. Gi teamene en klar måte å gjennomgå nye integrasjoner, teste preferanseendringer, og holde samtykkesignaler i samsvar med verktøyene som bruker dem. Slik blir samtykkebehandling med null forsinkelse et praktisk mål: oppdateringer flytter raskt, og team kan se hvordan systemene reagerer.
Velg en tilnærming som passer hvordan organisasjonen din håndterer infrastruktur og pågående arbeid. Conzent tilbyr en administrert skybasert samtykkeplattform og selvhostet åpen samtykkestruktur, sammen med samtykke A/B-testing. Disse alternativene hjelper team med å bygge en samtykkeprosess de kan evaluere og forbedre etter hvert som behovene deres utvikler seg.
Klar til å vurdere neste steg for oppsettet ditt? Utforsk Conzent sine samtykkehåndteringsalternativer og finn en tilnærming som støtter klarere, mer koordinert styring.
Ofte stilte spørsmål
Hva er zero-latency samtykkebehandling?
Zero-latency samtykkebehandling er en tilnærming som gjør samtykkvalg tilgjengelige for relevante systemer med minimal forsinkelse. Bokstavelig talt null latens er ikke mulig fordi informasjon tar tid å reise mellom enheter og tjenester. I praksis har team som mål å redusere ventetid og utdaterte signaler. For eksempel, etter at en besøkende endrer en analysetilstand, bør nettstedet gjøre det oppdaterte valget tilgjengelig for verktøyene som er avhengige av det.
Hvordan fungerer zero-latency samtykkebehandling teknisk?
Teknisk registrerer et samtykkegrensesnitt en besøkendes valg, og gjør deretter den resulterende tilstanden tilgjengelig for nettstedkomponenter og tilkoblede tjenester. En tag manager, for eksempel, kan lese den tilstanden før den bestemmer seg for å kjøre en analysetag. Implementeringen avhenger av hvordan nettstedet lagrer preferanser, hvordan skriptene sjekker dem, og hvordan integrasjoner mottar endringer. Testing av disse tilkoblingene avslører hvor forsinkelser eller mismatchede signaler oppstår.
Hva er latenspåvirkningen av samtykkehåndteringsplattformer?
En samtykkeplattform kan legge til arbeid under sideinnlasting, men effekten avhenger av koden, hosting og integrasjonsmønsteret. En ekstern forespørsel før side-skriptene fortsetter kan skape en annen forsinkelse enn en lokal sjekk mot en tilgjengelig preferanse. Sammenlign sideatferd med samtykkekontroller aktivert og deaktivert, mens du observerer skripteksekvering og nettverksaktivitet. Dette hjelper med å skille plattformoverhead fra forsinkelser forårsaket av andre sidekomponenter.
Hvordan kan en bedrift implementere zero-latency samtykkebehandling?
En bedrift kan jobbe mot nær sanntids samtykkebehandling ved å gjennomgå sin sidearkitektur, integrasjoner og preferansearbeidsflyter sammen. Begynn med en representativ side, identifiser hvilke skript som er avhengige av samtykke, og bekreft at hver sjekker det nåværende valget før de kjører. Test deretter en preferanseendring under et aktivt besøk og inspiser tilkoblede verktøy. Registrer resultatene, rett utdaterte antakelser, og gjenta testen etter konfigurasjonsendringer.