
Noll latens samtyckeshantering över plattformar
Zero latency samtyckeshantering syftar till att göra samtyckesändringar tillgängliga över plattformar så snabbt som systemen tillåter. "Zero latency" är inte bokstavligt: i praktiken innebär det att använda nästan realtidsinformation så att team kan samordna beslut utan att förlita sig på föråldrade register. Målet är snabba, konsekventa samtyckesuppdateringar, inte ett påstående om att nätverk inte har någon fördröjning.
Samtyckesval kan sträcka sig över webbplatser, annonseringsverktyg, analysystem och andra anslutna tjänster. När preferenser hanteras separat kan uppdateringar vara svåra att samordna. Centraliserad preferenshantering, enklare integrationer och tidsenliga uppdateringar hjälper till att föra dessa rörliga delar in i en tydligare styrningsprocess.
Denna artikel förklarar hur samtyckesstyrning fungerar över plattformar, vad centraliserad hantering förändrar och varför integrationsdesign är viktigt. Du kommer också att lära dig var snabba uppdateringar kan förbättra samordningen, vad "zero latency" realistiskt kan betyda och hur Conzent’s samtyckesplattform och integrationer passar in i detta tillvägagångssätt.
Viktiga punkter
- Behandla "zero latency" som ett mål för nästan realtidskoordinering, inte ett löfte om omedelbar leverans.
- Kartlägg var samtyckesval samlas in och används så att uppdateringar kan styras konsekvent över plattformar.
- Minska integrationskomplexitet genom att klargöra hur samtyckesdata rör sig mellan system och vilka komponenter som är beroende av det.
- Utvärdera samtyckesplattformar utifrån hur de hanterar aktuella preferenser, integrationer och de samtyckeskontroller som dina arbetsflöden kräver.
- Utforska centraliserade samtyckesverktyg, tester och analyser för att stödja en mer samordnad strategi för preferenshantering.
Samtyckesstyrning över plattformar
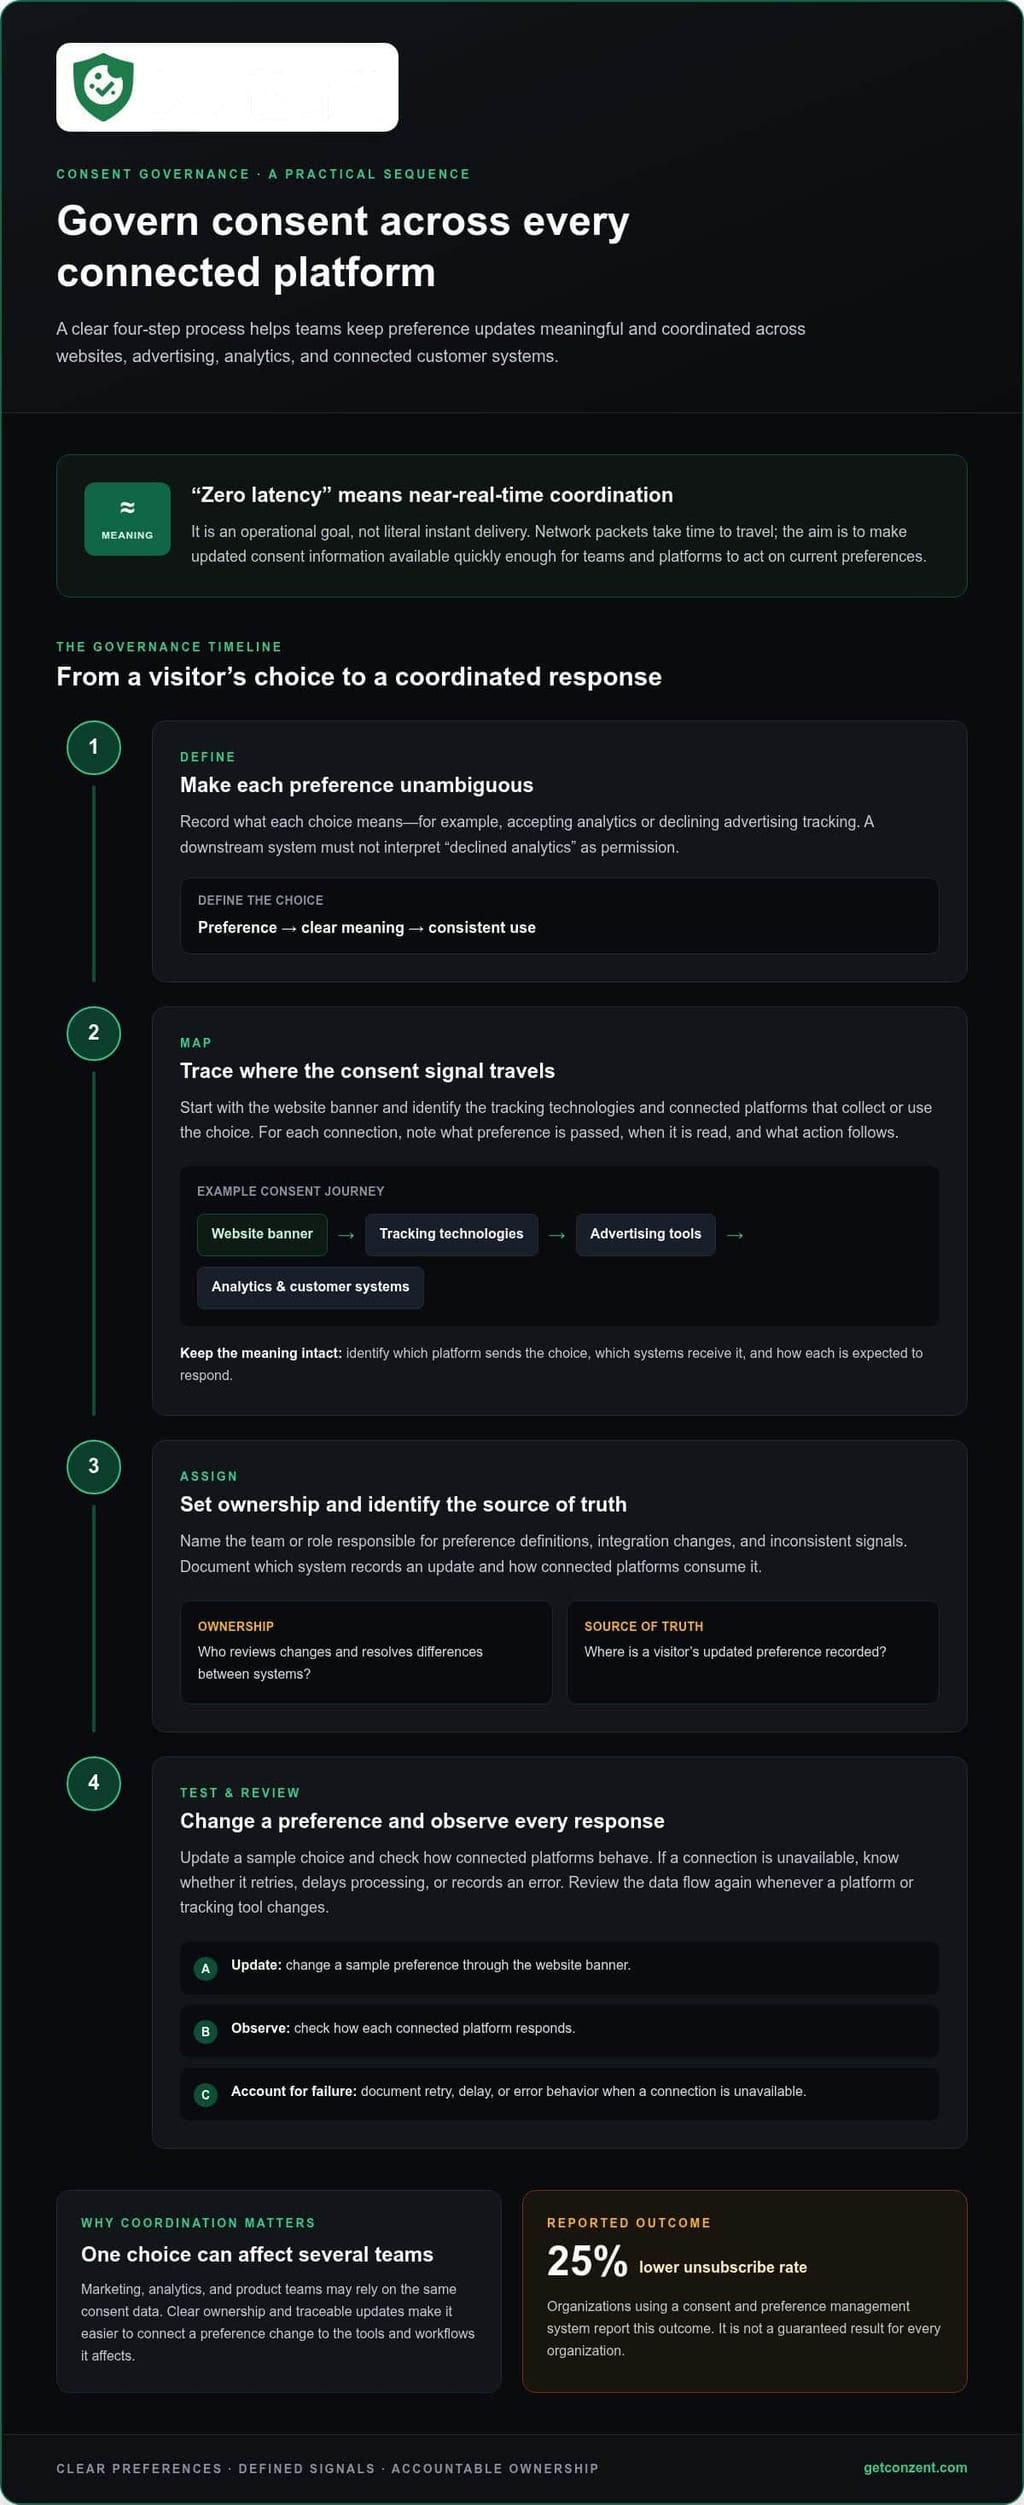
Samtyckesstyrning definierar hur en organisation registrerar, tillämpar och granskar människors val över digitala tjänster. En zero latency samtyckeshanteringsstrategi syftar till att göra uppdaterad information tillgänglig för team snabbt, så att varje plattform kan agera på en aktuell preferens. "Zero latency" är ett operativt mål, inte bokstavlig omedelbar leverans. Nätverkspaket tar tid att resa, så det praktiska målet är nästan realtidskoordinering.
Överväg en besökare som avvisar annonseringscookies på en företagswebbplats. Det valet kan också påverka annonseringstaggen, analysinställningen och kunddataplattformen som är kopplad till webbplatsen. Om varje system har ett separat register kan team stå inför inkonsekventa signaler. En delad styrningsmodell definierar vilket preferensregister som har företräde, hur systemen tar emot det och vem som hanterar undantag när en integration beter sig annorlunda.
Börja med att kartlägga samtyckesresan över plattformar. Inkludera webbplatsbanner, spårningsteknologier, annonseringsverktyg, analysverktyg och anslutna kundsystem. För varje anslutning, identifiera vilken preferens som överförs, när den läses och vilken åtgärd som följer. En samtyckessignal behöver en definierad betydelse: till exempel får "avvisad analys" inte tolkas som tillåtelse av ett nedströmsverktyg.
Styrning behöver också tydligt ägarskap. Tilldela ett team eller en roll för att underhålla preferensdefinitioner, integrationsändringar och beslutsregister. Dokumentera sedan källan till sanningen. Om en besökare ändrar ett val genom en webbplatsbanner behöver team veta vilket system som registrerar uppdateringen och hur anslutna plattformar konsumerar den. Detta gör felsökning mer exakt än att jämföra skärmdumpar eller förlita sig på informella meddelanden.
- Definiera preferensen: Registrera vad varje val betyder, såsom att acceptera analys eller avvisa annonseringsspårning.
- Kartlägg signalen: Identifiera vilken plattform som skickar valet och vilka anslutna system som tar emot det.
- Ställ ägarskap: Namnge rollen som ansvarar för att granska förändringar och lösa inkonsekventa signaler.
- Testa en förändring: Uppdatera en provpreferens och observera hur varje ansluten plattform svarar.
Dessa kontroller är viktiga när marknadsföring, analys och produktteam förlitar sig på samma samtyckesdata. Organisationer som använder ett samtycke- och preferenshanteringssystem rapporterar en 25% lägre avregistreringsgrad. Den siffran beskriver ett rapporterat resultat, inte ett garanterat resultat för varje organisation. Det operativa värdet är tydligare samordning: team kan koppla en preferensändring till de verktyg och arbetsflöden det påverkar.
Styrning bör också ta hänsyn till timing och misslyckanden. Om en analysanslutning inte är tillgänglig behöver team förstå om plattformen försöker igen, fördröjer bearbetningen eller registrerar ett fel. Att dokumentera detta beteende gör "snabba uppdateringar" mätbara i praktiken. Granska dataflödet när en plattform eller spårningsverktyg ändras, eftersom en ny anslutning kan påverka var preferenser reser och hur konsekvent de tillämpas.
Minska komplexiteten i samtyckesdataintegration
Samtyckesdata blir svårare att hantera när anslutna verktyg förväntar sig olika format. En analysplattform kan använda kategorimärkningar, medan en annonseringsintegration förväntar sig signaler definierade av en standard. En väl utformad integration översätter besökarens val till ett format som varje anslutet system kan använda. Målet är konsekvent betydelse, inte identiska datastrukturer.
Börja med ett litet datakontrakt. Definiera varje samtyckeskategori, dess tillåtna värden och systemet som äger kartläggningen. Till exempel bör "analys: nekad" kartläggas till den relevanta nedströmsignalen, inte försvinna eftersom en annan plattform använder en annan etikett. Inkludera uppdateringstid och en versionsidentifierare där integrationen stöder dem. Dessa detaljer hjälper team att spåra hur ett värde förändrades.
Standarder kan minska anpassningsarbetet. IAB TCF v2.3 tillhandahåller en ram för att kommunicera samtycke och leverantörsval i sitt ekosystem. Google Consent Mode v2 använder signaler som anslutna Google-tjänster kan tolka. Dessa standarder tjänar olika integrationssammanhang. De tar inte bort behovet av att besluta vilka verktyg som tar emot varje signal eller testa beteendet efter konfiguration.
Håll flödet förståeligt. En webbplatsbanner kan samla ett val, ett samtyckeslager kan konvertera det, och ett anslutet analysverktyg kan läsa resultatet. När varje integration lägger till sin egen transformation blir det svårare att lokalisera fel. Dokumentera rutten på ett enkelt språk, inklusive ingång, konvertering, destination och förväntat svar.
- Normalisera kategorier: Matcha interna preferensnamn med varje plattforms stödda samtyckessignaler.
- Separera insamling från leverans: Håll det besökarvänliga valet åtskilt från integrationer som konsumerar det.
- Spåra förändringar: Registrera kartläggningsuppdateringar så att team kan identifiera när integrationsbeteendet förändrades.
- Testa representativa tillstånd: Kontrollera accepterade, avvisade och reviderade val över anslutna verktyg.
Testning bör gå bortom standardinställningen. Till exempel, ändra en analyspreferens efter att sidan har laddats, och kontrollera sedan om det anslutna verktyget svarar som avsett. Upprepa testet efter att ha ändrat en kartläggning eller lagt till en destination. En testpost bör notera preferensen, den skickade signalen, det mottagande systemet och det observerade resultatet.
Minska onödiga anslutningar också. Om ett verktyg inte behöver en viss samtyckeskategori, undvik att skicka irrelevant data. Färre beroenden kan göra utredningar enklare och begränsa antalet integrationsvägar som team måste underhålla. För ett praktiskt nästa steg, granska alternativ för samtyckesplattformar tillsammans med de standarder och system som din organisation behöver koppla samman.
Traditionell analys förlitar sig ofta på rapporter från datalager som körs på en periodisk basis, så informationen som används för beslut kan redan vara timmar gammal eller äldre.
Zero-latency samtyckesuppdateringar
Snabba samtyckesuppdateringar beror på hur en plattform läser, distribuerar och tillämpar en ändrad preferens. Det användbara måttet är om anslutna system agerar på det aktuella valet, inte om en uppdatering beskrivs som omedelbar.
Plattformsstöd för omedelbara samtyckeskontroller
En plattform stöder omedelbara samtyckeskontroller när anslutna verktyg kan läsa en aktuell preferens innan de agerar. Detta är viktigt eftersom en föråldrad signal kan få ett verktyg att svara på ett tidigare val. Jämför plattformar genom att kontrollera var de lagrar samtyckesstatus, hur integrationer får tillgång till den och om en förändring kan nå relevanta verktyg utan att vänta på en separat schemalagd process.
Till exempel, testa en preferensändring på en sida med analys- och annonseringstaggar. Registrera vilken signal varje tagg läser och vad den gör härnäst. Plattformar som stöder standarder som IAB TCF v2.3 eller Google Consent Mode v2 kan kommunicera samtycke genom definierade signaler, men integrationen behöver fortfarande korrekt konfiguration.
Funktioner och prestandajämförelser
Funktioner och prestandajämförelser bör undersöka hur snabbt och konsekvent plattformar tillämpar preferenser över anslutna verktyg. Detta är viktigare än en "zero latency"-etikett, som inte säger något om testförhållanden eller de system som mäts. Jämför samtyckeslagring, integrationsmetoder, signalhantering, felvisibilitet och om förändringar kan testas över de verktyg som din organisation använder.
Använd samma scenario för varje plattform: ändra ett analysval, och observera sedan signalen vid den mottagande taggen. Notera när förändringen registreras, när taggen läser den och om dess beteende matchar valet. Detta avslöjar integrationsfördröjningar och konfigurationsluckor utan att förlita sig på breda prestandapåståenden.
Risker med cachade eller asynkrona signaler
Cachade signaler återanvänder ett tidigare lagrat preferens, medan asynkrona signaler kan anlända efter att en annan process har startat. Båda tillvägagångssätten kan utsätta verktyg för föråldrad samtyckesstatus. Till exempel kan en tagg läsa cachad tillåtelse strax innan en besökare drar tillbaka den, eller en asynkron uppdatering kan nå ett annonseringsverktyg efter att dess begäran har börjat.
Minska den risken genom att definiera hur varje integration uppdaterar samtycke och hanterar en pågående uppdatering. Testa ett ändrat val under sidaktivitet, inte bara före inladdning. Undersök också vad som händer när en signal inte kan hämtas. En tydlig fallback och synligt fel hjälper team att upptäcka mismatchar istället för att förväxla gammal data med ett aktuellt val.
Mäta latens och efterlevnad
Mät latens genom att registrera när en preferens ändras och när varje anslutet system läser eller tillämpar den förändringen. Detta ger team en jämförbar vy av uppdateringsvägar. För att bedöma samtyckesstyrning, håll preferensen, den överförda signalen, destinationen och det observerade svaret tillsammans i en testpost.
Upprepa samma test för accepterade, avvisade och reviderade val över representativa verktyg. Jämför resultat efter en integrationsändring och undersök eventuella verktyg som agerar på ett äldre tillstånd. En användbar granskning visar vilka system som mottog varje signal och om deras beteende matchade den registrerade preferensen. Det mäter processen, men etablerar inte i sig juridisk efterlevnad.
Centraliserad samtycke- och preferenshantering
I USA kan CCPA och andra delstatliga integritetslagar påverka hur organisationer hanterar samtycke och preferenser. Vilka krav som gäller beror på organisationens aktiviteter och de personer vars information den hanterar. Ett centralt system bör stödja granskning av tillämpliga regler utan att behandla varje stat identiskt.
Centraliserad hantering ger team en plats att underhålla preferenskategorier och deras betydelse. Det betyder inte att varje plattform lagrar identiska register. Istället hjälper en delad preferensmodell en webbplats, analysverktyg och annonseringssystem att tolka en persons val konsekvent. Till exempel kan en besökare tillåta väsentliga webbplatsfunktioner medan den avvisar analys och annonsering.
Håll samtycke åtskilt från bredare kommunikationspreferenser. En person kan acceptera analys men välja bort reklam-e-post. Att kombinera dessa val till ett "godkänt" värde kan dölja vad personen valde. Håll kategorier distinkta, definiera var och en på ett enkelt språk och registrera vilket gränssnitt som samlade in valet. Detta gör senare ändringar lättare att tolka, särskilt när preferenser synkroniseras med företagskundupplevelseplattformar som cote.com.au.
Centralisering behöver också en tydlig identitetsstrategi. En inloggad besökare kan ha en profil, medan en anonym besökare endast har en webbläsarnivåpost. Team bör definiera hur dessa register relaterar och undvika att anta att de representerar samma person. Om någon ändrar ett val på en enhet behöver systemet en definierad process för att tillämpa den uppdateringen på andra relevanta register.
Rapporterade siffror erbjuder kontext, inte ett garanterat resultat: organisationer som använder samtycke- och preferenshanteringssystem rapporterar en 39% ökning av opt-in-rater. Organisationer utan ett sådant system rapporterar en 20% opt-in-rate, jämfört med organisationer som använder ett. Siffrorna pekar på ett potentiellt samband, men de förklarar inte varje organisations resultat eller bevisar att centralisering ensam orsakade skillnaden.
- Definiera kategorier: Separera analys-, annonserings- och kommunikationspreferenser istället för att kombinera dem.
- Registrera kontext: Håll valet, insamlingsgränssnittet och tillämplig preferenskategori tillsammans.
- Ställ konfliktregler: Bestäm hur systemet hanterar ett nyare val som skiljer sig från ett tidigare register.
- Granska åtkomst: Begränsa preferensändringar till auktoriserade roller och behåll en registrering av uppdateringar.
Till exempel, om en besökare ändrar ett annonseringsval på en webbplats, bör systemet identifiera den nyare preferensen och göra den tillgänglig för anslutna verktyg. En granskning bör sedan jämföra det lagrade valet med den signal som dessa verktyg tar emot. Detta hjälper team att upptäcka föråldrade register, motstridiga kategorier eller åtkomstproblem innan de sprider sig över arbetsflöden.
Centraliserade register gör också mätning mer användbar. Jämför opt-in och avregistreringsresultat över preferenskategorier, samtidigt som insamlingsmetoden och användarens val hålls tydliga. Organisationer utan ett samtycke- och preferenshanteringssystem rapporterar en 12% avregistreringsgrad, jämfört med organisationer som använder ett. Behandla den rapporterade jämförelsen som kontext för att utvärdera dina egna data, inte som ett lovat resultat.
CCPA och andra delstatliga integritetslagar kan gälla, beroende på en organisations aktiviteter och vars information den hanterar. Samtyckeshantering bör stödja granskning av tillämpliga krav utan att anta att samma regler gäller i varje stat.
Vilka samtyckeshanteringsplattformar stöder zero-latency samtyckeskontroller?
Plattformar stöder snabba samtyckeskontroller när en webbplats kan läsa en besökares aktuella val innan den aktiverar en tagg. Leta efter samtyckesstatus på webbläsarsidan, tydliga taggkontroller och integrationer som direkt överför preferenssignaler till anslutna verktyg. En plattforms etikett ensam visar inte om dessa kontroller sker i rätt ordning.
Till exempel kan ett samtyckeslager hålla en besökares val medan sidan laddas, och sedan låta varje tagg kontrollera den statusen innan den körs. Detta undviker att vänta på en separat rapporteringsprocess för att avgöra om analys kan starta. Granska plattformens dokumentation och testa den faktiska sidsekvensen, inklusive vad som händer efter att någon ändrar en preferens.
IAB TCF v2.3 och Google Consent Mode v2 tillhandahåller namngivna ramar för att kommunicera samtyckessignaler. En plattform kan stödja en tillämplig ram och ändå kräva noggrann inställning för varje anslutet verktyg. Kontrollera vilka signaler den skickar, hur integrationer läser dem och om det resulterande taggbeteendet matchar den preferens som valts på webbplatsen.
Jämför arkitektur, inte etiketter
Jämför plattformar efter hur de lagrar samtycke, styr skript och exponerar preferensändringar för integrationer. En webbläsarbaserad kontroll kan betjäna en sida utan att vänta på en fjärrsökning, medan ett serverbaserat arbetsflöde kan passa system som behöver centraliserad bearbetning. Nyckeln är att spåra hela rutten från bannerval till taggsvar.
- Kontrollera taggtiming: Bekräfta att taggar läser samtycke innan de samlar in eller överför data.
- Inspektera uppdateringar: Ändra ett val efter sidladdning och observera om anslutna verktyg svarar.
- Granska misslyckanden: Testa vad som händer om en samtyckessignal eller integration inte är tillgänglig.
- Jämför distribution: Utvärdera hanterade och självhostade tillvägagångssätt mot din infrastruktur och operativa behov.
Upprepbar testning gör plattformsjämförelser mer användbara. Använd samma sida, taggar och preferensändringar för varje utvärdering. Registrera valet, den signal som mottogs av varje verktyg och det observerade beteendet. Till exempel, avvisa analys, och bekräfta sedan att analys-taggen följer det valet. Upprepa efter att ha reviderat preferensen.
Undersök också hur plattformen hanterar uppdateringar över olika sidtyper. En tagghanterare, inbäddad video och analyskript kan läsa samtycke på olika sätt. En praktisk utvärdering kontrollerar dessa integrationer individuellt istället för att behandla ett framgångsrikt banner-test som bevis på att varje anslutet verktyg beter sig korrekt.
Välj baserat på de system du behöver styra, de signaler de stöder och hur tydligt du kan testa deras beteende. För att utforska plattformsalternativ för din installation, granska alternativ för samtyckesplattformar.
Conzent: Hanterad molnbaserad samtyckesplattform
Conzent’s Hanterade Molnbaserade Samtyckesplattform hjälper organisationer att hantera samtycke över anslutna plattformar utan att bygga ett separat system från grunden. Den passar team som söker centraliserad preferenshantering och enklare integrationsarbetsflöden. Organisationer som vill driva infrastrukturen själva kan använda Conzent’s Självhostade Öppna Samtyckesinfrastruktur.
Samtycke A/B-testning hjälper team att jämföra bannerstrategier, medan Revenue Impact Analytics hjälper dem att undersöka hur samtyckesval relaterar till intäkter. Dessa verktyg stödjer utvärdering och styrning, men de gör inte nätverksleverans omedelbar. Det praktiska målet förblir tydligt: samordna hantering av preferenser och göra uppdateringar tillgängliga för anslutna system snabbt.
Om du bedömer en hanterad eller självhostad strategi, överväg vilka system som behöver samtyckessignaler och hur ditt team kommer att utvärdera resultaten. Utforska Conzent’s plattformsalternativ för att hitta det tillvägagångssätt som passar dina behov inom samtyckeshantering.
Bygg en samtyckesstyrning som kan anpassas
Allteftersom dina plattformar och dataflöden förändras, behandla samtyckesstyrning som en operativ praxis, inte en engångskonfiguration. Ge team en tydlig väg att granska nya integrationer, testa preferensändringar och hålla samtyckessignaler i linje med de verktyg som använder dem. Så blir zero latency samtyckeshantering ett praktiskt mål: uppdateringar rör sig snabbt, och team kan se hur systemen svarar.
Välj en strategi som passar hur din organisation hanterar infrastruktur och pågående arbete. Conzent erbjuder en Hanterad Molnbaserad Samtyckesplattform och Självhostad Öppen Samtyckesinfrastruktur, tillsammans med Samtycke A/B-testning. Dessa alternativ hjälper team att bygga en samtyckeprocess som de kan utvärdera och förfina allteftersom deras behov utvecklas.
Redo att överväga nästa steg för din installation? Utforska Conzent’s samtyckeshanteringsalternativ och hitta en strategi som stödjer tydligare, mer samordnad styrning.
Vanliga frågor
Vad är zero-latency samtyckeshantering?
Zero-latency samtyckeshantering är en strategi som gör samtyckesval tillgängliga för relevanta system med minimal fördröjning. Bokstavlig zero latency är inte möjlig eftersom information tar tid att resa mellan enheter och tjänster. I praktiken syftar team till att minska väntetider och föråldrade signaler. Till exempel, efter att en besökare har ändrat en analyspreferens, bör webbplatsen göra det uppdaterade valet tillgängligt för de verktyg som är beroende av det.
Hur fungerar zero-latency samtyckeshantering tekniskt?
Tekniskt registrerar ett samtyckesgränssnitt en besökares val och gör sedan den resulterande statusen tillgänglig för webbplatskomponenter och anslutna tjänster. En tagghanterare kan till exempel läsa den statusen innan den beslutar om den ska köra en analys-tag. Implementeringen beror på hur webbplatsen lagrar preferenser, hur skript kontrollerar dem och hur integrationer tar emot förändringar. Testning av dessa anslutningar avslöjar var fördröjningar eller mismatchande signaler uppstår.
Vilken latens påverkan har samtyckeshanteringsplattformar?
En samtyckesplattform kan lägga till arbete under sidladdning, men effekten beror på dess kod, hosting och integrationsmönster. En fjärrbegäran innan sidans skript fortsätter kan skapa en annan fördröjning än en lokal kontroll mot en tillgänglig preferens. Jämför sidbeteende med samtyckeskontroller aktiverade och inaktiverade, samtidigt som du observerar skriptutförande och nätverksaktivitet. Detta hjälper till att särskilja plattformsöverhäng från fördröjningar orsakade av andra sidkomponenter.
Hur kan ett företag implementera zero-latency samtyckeshantering?
Ett företag kan arbeta mot nästan realtids samtyckeshantering genom att granska sin sidarkitektur, integrationer och preferensarbetsflöden tillsammans. Börja med en representativ sida, identifiera vilka skript som är beroende av samtycke och bekräfta att varje kontrollerar det aktuella valet innan den körs. Testa sedan en preferensändring under ett aktivt besök och inspektera anslutna verktyg. Registrera resultaten, åtgärda föråldrade antaganden och upprepa testet efter konfigurationsändringar.