
Beste Open Source Cookie-Zustimmungstools: Vergleichsleitfaden 2026
Ihr "kostenloses" Cookie-Banner ist wahrscheinlich ein Trojanisches Pferd für Anbieterbindung und Leistungsüberlastung. Die meisten proprietären SaaS-Tarife verstecken die tatsächlichen Kosten der Compliance hinter schweren Skripten, die Ihre Core Web Vitals beeinträchtigen. Das Finden des besten Open-Source-Tools für Cookie-Zustimmung geht nicht nur darum, Geld zu sparen; es geht darum, die Datenhoheit zurückzugewinnen. Sie sollten nicht zwischen rechtlicher Compliance und einer schnellen, transparenten Benutzererfahrung wählen müssen.
Sie möchten vollständigen Zugriff auf Ihre Zustimmungsprotokolle, ohne die Verzögerung durch Drittanbieter-Tracker. Wir glauben, dass Transparenz eine Notwendigkeit ist, kein Premiumluxus. Dieser Vergleichsleitfaden für 2026 analysiert die zuverlässigsten und compliantesten Open-Source-Lösungen, die verfügbar sind. Wir zeigen Ihnen, wie Sie Ihre Daten sichern und die verifizierte Compliance mit der DSGVO, dem EU AI Act, der am 2. August 2026 in Kraft tritt, und dem Google Consent Mode v2 aufrechterhalten.
Wir haben die neuesten Updates analysiert, einschließlich Silktide 2.0.1 und den neuen WebToffee 3.x.x-Versionen. Sie werden entdecken, welche Tools keinen Leistungsimpact bieten und wie Sie eine Infrastruktur implementieren, die Sie wirklich besitzen. Es ist Zeit, über generische Banner hinauszugehen und eine datenschutzorientierte Grundlage zu schaffen, die sowohl Ihre Benutzer als auch Ihre technischen Standards respektiert.
Wichtige Erkenntnisse
- Gewinnen Sie Ihre Datenhoheit zurück, indem Sie von proprietären Black Boxes zu transparenten, prüfbaren Codebasen wechseln. Erfahren Sie, warum Open Source jetzt der Standard für ethische Datenverarbeitung ist.
- Entdecken Sie die besten Open-Source-Lösungen für Cookie-Zustimmung, die nativ IAB TCF v2.3 und Google Consent Mode v2 unterstützen. Diese Integrationen sind entscheidend für die Aufrechterhaltung Ihrer Werbeeinnahmen und die Genauigkeit Ihrer Analysen.
- Schützen Sie Ihre Core Web Vitals, indem Sie schwere Drittanbieter-Skripte eliminieren. Wir vergleichen, wie verschiedene Bibliotheken die Geschwindigkeit der Website und die Benutzererfahrung beeinflussen.
- Bewerten Sie die Kompromisse zwischen der Verwaltung Ihrer eigenen selbst gehosteten Open Consent Infrastructure und der Wahl einer verwalteten Cloud-Zustimmungsplattform.
- Nutzen Sie Revenue Impact Analytics, um genau zu sehen, wie Ihre Zustimmungsstrategie Ihre Bilanz beeinflusst. Hören Sie auf zu raten und beginnen Sie, Daten zu verwenden, um Ihren Compliance-Flow zu optimieren.
Warum Open Source Cookie Consent 2026 der Standard ist
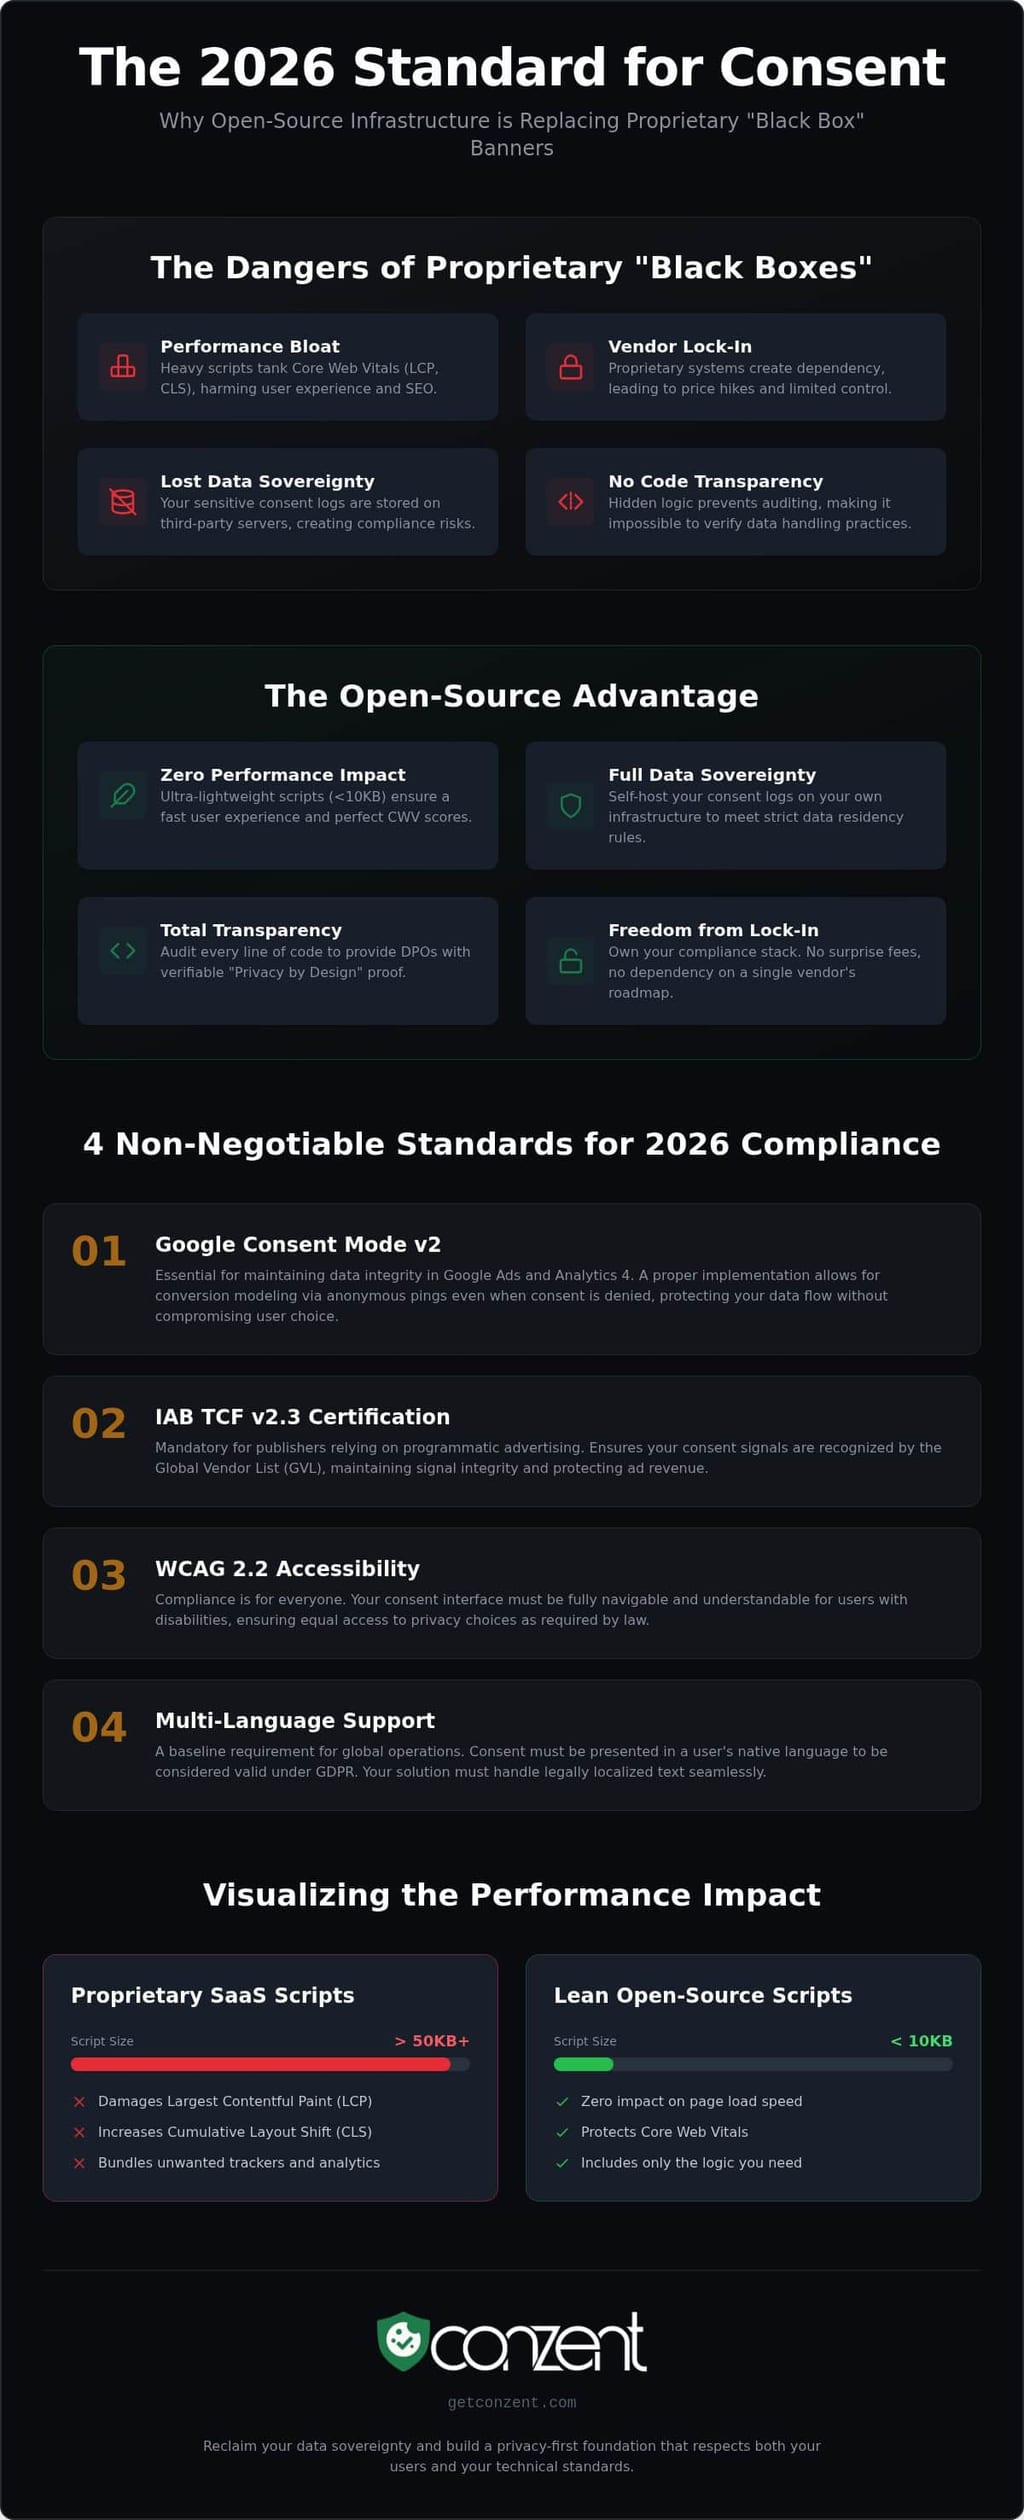
Im Jahr 2026 ist die Ära des einfachen "Cookie-Banners" zu Ende. Es wurde durch die Nachfrage nach robuster Consent Infrastructure ersetzt. Open-Source-Zustimmungsmanager bieten vollen Zugriff auf ihren Quellcode, was tiefgehende technische Prüfungen und Selbsthosting ermöglicht. Diese Transparenz ist der einzige Weg, um zu überprüfen, wie ein Skript mit einem HTTP-Cookie interagiert und wohin diese Daten tatsächlich gehen. Proprietäre SaaS-Anbieter verstecken oft ihre Datenverarbeitungslogik hinter proprietären "Black Boxes." Sie behandeln Ihre Compliance als Geschäftsgeheimnis. Wir betrachten sie als öffentliches Gut.
Die Wahl der besten Open-Source-Cookie-Zustimmung bedeutet, sich von anbieterkontrollierten Umgebungen zu entfernen. Wenn Sie sich auf einen Closed-Source-Anbieter verlassen, sind Sie anfällig für plötzliche Preiserhöhungen oder Änderungen der Datenbedingungen. Open Source beseitigt dieses Risiko. Es ermächtigt Ihr Team, jede Zeile Code zu überprüfen, und stellt sicher, dass Ihre Compliance-Strategie auf einer Grundlage technischer Ehrlichkeit und nicht auf Marketingversprechen basiert.
Datenhoheit und Compliance
Datenresidenz ist nicht mehr optional. Für viele Organisationen ist das Speichern von Zustimmungsprotokollen auf ihren eigenen Servern der einzige Weg, um strenge Anforderungen der DSGVO und der ePrivacy zu erfüllen. Das Selbsthosting Ihrer DSGVO-Compliance-Infrastruktur stellt sicher, dass Sie das volle Eigentum an Benutzerdaten behalten. Sie müssen sich keine Sorgen über die Sicherheitslage eines Drittanbieters oder darüber machen, wo sie ihre Datenbanken speichern. Datenschutzbeauftragte (DPOs) bevorzugen jetzt quellverfügbare Codes für technische Due Diligence, da dies die Dokumentation von "Privacy by Design" zu einer faktischen Realität und nicht zu einer rechtlichen Theorie macht.
Leistung und Core Web Vitals
Geschwindigkeit ist ein Compliance-Thema. Proprietäre Skripte bündeln oft Tracker und Analysen, die Sie nicht angefordert haben; diese fügen Ihrer Website unnötiges Gewicht hinzu. Open Source ermöglicht schlanke, maßgeschneiderte Builds, die Ihre Benutzererfahrung priorisieren, ähnlich wie spezialisierte Unternehmen wie Wine Rack Concepts, LLC maßgeschneiderte Speicherlösungen schaffen, die sowohl Form als auch Funktion für ihre Kunden optimieren. Schwere Skripte schädigen direkt Ihre Largest Contentful Paint (LCP) und Cumulative Layout Shift (CLS) Werte. Ein leichtes Zustimmungsskript ist ein Paket unter 10KB, das nach dem Hauptthread ausgeführt wird, um sicherzustellen, dass es keinen Einfluss auf die Ladegeschwindigkeit der Seite hat. Indem Sie die Überlastung traditioneller SaaS-Tarife beseitigen, stellen Sie sicher, dass Ihre beste Open-Source-Cookie-Zustimmung Implementierung gleichzeitig Ihre SEO- und Leistungsziele unterstützt.
Die Auswahl des besten Open-Source-Cookie-Zustimmung Tools erfordert einen Blick über das Code-Repository hinaus. Im Jahr 2026 geht es bei Compliance nicht nur um ein sichtbares Banner; es geht darum, spezifische technische Benchmarks zu erfüllen, die Ihre Einnahmen und Ihre Benutzer schützen. Sie benötigen eine Lösung, die vier nicht verhandelbare Standards erfüllt. Erstens ist die IAB TCF v2.3-Zertifizierung für jeden Publisher, der auf programmatic Advertising angewiesen ist, unerlässlich. Zweitens ist die Unterstützung für Google Consent Mode v2 (GCM v2) erforderlich, um die Datenintegrität in Google Ads und Analytics 4 aufrechtzuerhalten. Drittens müssen Ihre Tools die WCAG 2.2-Zugänglichkeitsstandards erfüllen, um sicherzustellen, dass jeder Benutzer Ihre Datenschutzentscheidungen navigieren kann. Schließlich ist die Unterstützung mehrerer Sprachen eine Grundanforderung für die Verarbeitung globaler Daten mit rechtlich lokalisiertem Text.
Die Richtlinien des Europäischen Datenschutzausschusses zur Zustimmung machen deutlich, dass gültige Zustimmung spezifisch und freiwillig gegeben werden muss. Das bedeutet, dass Ihre Open-Source-Implementierung nicht auf "impliziter" Zustimmung oder komplexen UI-Hürden basieren kann. Transparenz ist Ihr größtes Gut. Hochwertige Tools bieten einen klaren Weg für Benutzer, ihre Rechte auszuüben, während sie Ihnen die technischen Signale liefern, die Sie benötigen, um compliant zu bleiben, ohne die Leistung zu opfern.
Integration des Google Consent Mode v2
Open-Source-Tools müssen "abgelehnte" Zustände handhaben, ohne die Tracking-Logik Ihrer Website zu brechen. Eine fortgeschrittene Implementierung ermöglicht es Google-Tags, anonyme Pings für Datenmodellierung zu senden, während eine grundlegende Implementierung Tags vollständig blockiert, bis ein Benutzer zustimmt. Ihre Wahl hängt von Ihrer spezifischen Risikotoleranz und Ihren Datenbedürfnissen ab. Eine ordnungsgemäß konfigurierte Google Consent Mode v2-Implementierung stellt sicher, dass Sie weiterhin Konversionsdaten erhalten, selbst wenn Benutzer Cookies ablehnen. Dieses technische Gleichgewicht trennt ein einfaches Skript von einer professionellen Zustimmungsplattform.
IAB TCF 2.3 für Publisher
Signalintegrität ist das Lebenselixier des digitalen Publizierens. Die IAB TCF v2.3-Zertifizierung stellt sicher, dass Ihre Zustimmungssignale von der Global Vendor List (GVL) erkannt werden. Die Aufrechterhaltung dieser Compliance in einer forkbaren Codebasis ist eine erhebliche technische Herausforderung; viele generische Plugins scheitern hier. Sie benötigen eine Lösung, die die strengen Validierungsprüfungen der IAB konsequent besteht, um Ihre Werbeeinnahmen zu schützen. Weitere Informationen zu diesen Anforderungen finden Sie in unseren IAB TCF-Zertifizierungsdetails. Wenn Sie bereit sind zu sehen, wie diese Standards in Ihr Budget passen, können Sie unsere Preisoptionen für verwaltete oder selbst gehostete Infrastruktur erkunden.
Top Open Source Cookie Consent Tools im Vergleich
Die Wahl des besten Open-Source-Cookie-Zustimmung Tools hängt davon ab, ob Sie Einfachheit oder technische Hoheit priorisieren. Im Jahr 2026 ist der Markt zwischen leichten Skripten und Full-Stack-Infrastruktur gespalten. Wir haben die prominentesten Anbieter basierend auf ihrer Fähigkeit verglichen, moderne Anforderungen wie Google Consent Mode v2 und IAB TCF 2.3 zu erfüllen.
- Silktide Consent Manager: Version 2.0.1 (veröffentlicht am 2. Juli 2026) bleibt eine beliebte Wahl für diejenigen, die glauben, dass verpflichtende Compliance kostenlos sein sollte. Es ist einfach, bietet jedoch nicht die tiefgehende Infrastrukturkontrolle.
- Osano Cookie Consent: Ihre Open-Source-JavaScript-Bibliothek (v4.0.0) wird jeden Monat über 2 Milliarden Mal angesehen. Es ist eine zuverlässige Basis, erfordert jedoch oft manuelle Arbeiten, um die Standards von 2026 GCM v2 zu erfüllen.
- Klaro: Bekannt für seine saubere JSON-Konfiguration, ist es die "Entwicklerwahl" für kleine bis mittlere Projekte, die keine schweren Werbesignale benötigen.
- Conzent OCI: Dies ist die "Publisher-Wahl." Es handelt sich um eine quellverfügbare Open Consent Infrastructure, die die datenbankgestützte Protokollierung und die Unterstützung von TCF 2.3 bietet, die reine GPL-Bibliotheken oft vermissen.
Leichte JavaScript-Bibliotheken
Einfachere JavaScript-Bibliotheken wie Klaro und Silktide sind am besten für Websites mit minimalen Tracking-Bedürfnissen geeignet. Sie sind schnell, kostenlos und lassen sich mit einfachem CSS leicht gestalten. Sie bringen jedoch erhebliche Kompromisse mit sich. Sie erhalten keine Backend-Protokolle sofort, was es viel schwieriger macht, Ihre Compliance in einem Audit zu verteidigen. Sie sind auch für manuelle Updates verantwortlich, jedes Mal, wenn sich eine rechtliche Anforderung ändert. Sie sind hervorragend für die Leistung, erfordern jedoch ständige Entwicklerüberwachung, um compliant zu bleiben.
Full-Stack-Zustimmungsinfrastruktur
Für SaaS-Plattformen, Unternehmen und stark frequentierte Publisher reicht ein leichtes Skript nicht aus. Sie benötigen Self-Hosted Open Consent Infrastructure. Dieser Ansatz bietet datenbankgestützte Protokolle, Consent A/B Testing und die Verwaltung von Zustimmungen über mehrere Domains. Während es Servermanagement erfordert, beseitigt es die Anbieterbindung und gibt Ihnen das volle Eigentum an Ihren Daten. So sichern Sie die Datenhoheit. Durch die Verwendung eines quellverfügbaren Modells erhalten Sie eine kommerziell freundliche Lizenz, die fortschrittliche Funktionen wie Revenue Impact Analytics unterstützt. Es ist ein zielgerichteter Ansatz, der Compliance als skalierbares technisches Asset behandelt und nicht als nachträglichen Designgedanken.
Selbst gehostet vs. verwaltete Cloud: Ihren Weg wählen
Die Wahl des besten Open-Source-Cookie-Zustimmung Setups ist eine strategische Entscheidung darüber, wo Ihre Daten gespeichert werden und wer sie verwaltet. Die meisten Menschen denken bei Open Source an einen kostenlosen Code-Schnipsel. Die Realität ist komplexer. Sie müssen sich zwischen der vollständigen Kontrolle einer selbst gehosteten Umgebung und der optimierten Effizienz einer verwalteten Cloud entscheiden. Beide Wege verwenden denselben transparenten Code, erfordern jedoch sehr unterschiedliche Ebenen operativer Reife. Sie wählen nicht nur ein Tool; Sie wählen eine Wartungsphilosophie.
Das Selbsthosting erfordert, dass Sie Sicherheitsupdates, Datenbanksicherungen und Betriebszeiten verwalten. Es ist keine "einrichten und vergessen"-Lösung. Wenn Ihr Zustimmungsserver ausfällt, stoppt Ihr Tracking und Ihre Compliance verschwindet. Selbsthosting ist ein Engagement für Infrastruktur, nicht nur eine einmalige Skriptinstallation. Sie tauschen Entwicklerstunden und Serverüberhead gegen absolute Datenhoheit ein. Dies ist der Preis für totale Unabhängigkeit von Drittanbieter-Ökosystemen.
Wann Sie Ihre CMP selbst hosten sollten
Einige Branchen können es sich nicht leisten, Daten mit einem Drittanbieter zu teilen. Wenn Sie im FinTech oder HealthTech tätig sind, ist totale Datenisolierung oft eine regulatorische Notwendigkeit. Dieser Weg ist ideal, wenn Ihr DevOps-Team bereits Kubernetes- oder Docker-Umgebungen verwaltet. Es ermöglicht Ihnen, die Zustimmungslogik direkt in Ihre bestehenden CI/CD-Pipelines zu integrieren. Für Teams, die bereit sind, die technische Last zu übernehmen, finden Sie unsere technischen Dokumente, die Sie bei Ihrer Bereitstellung unterstützen. Es ist der ultimative Weg, um sicherzustellen, dass keine Zustimmungsdaten jemals Ihr Gelände verlassen.
Der Vorteil der verwalteten Cloud
Unser bestes Open-Source-Cookie-Zustimmung Angebot umfasst eine verwaltete Cloud-Zustimmungsplattform. Dies bietet die Bequemlichkeit von SaaS, ohne das "Black Box"-Geheimnis proprietärer Anbieter. Sie erhalten automatische Updates für IAB TCF 2.3 und Google Consent Mode v2. Ein globales CDN stellt sicher, dass Ihr Banner ohne Verzögerung geladen wird, wodurch Ihre Core Web Vitals geschützt werden. Es ist der beste Weg, um Datenschutz zu skalieren, ohne die DevOps-Belastung. Weitere Informationen zu diesem Ansatz finden Sie in unserem Managed Cloud Consent Platform Pillar.
Abonnementgebühren sind oft niedriger als die versteckten Kosten der Entwicklerwartung. Die Verwaltung Ihres eigenen Servers ist nicht kostenlos; sie kostet Zeit und Aufmerksamkeit. Wir bieten beide Wege an, damit Sie denjenigen wählen können, der zu Ihrer Ressourcenverfügbarkeit passt. Sie können unsere Preise für selbst gehostete und Cloud-Lösungen vergleichen, um zu sehen, welches Modell mit der aktuellen Infrastruktur Ihres Teams übereinstimmt.
Conzent: Neuinterpretation der Open Consent Infrastructure
Conzent existiert, um die Vorstellung abzubauen, dass hochgradige Compliance ein Luxus ist. Unsere Mission ist es, robuste, ethische Datenverarbeitung durch Open Consent Infrastructure (OCI) zugänglich zu machen. Wir glauben nicht daran, Ihre Daten hinter proprietären Toren zu sperren. Stattdessen bieten wir eine quellverfügbare Plattform, die Ihnen die Transparenz von Open Source mit der Leistung eines Unternehmenswerkzeugs bietet. Dieser Ansatz stellt sicher, dass Sie der alleinige Eigentümer Ihrer Zustimmungsprotokolle bleiben und gleichzeitig von einer gemeinschaftlich betriebenen Codebasis profitieren.
Die meisten Tools hören bei der Anzeige eines Banners auf. Wir gehen weiter, indem wir Revenue Impact Analytics anbieten. Diese Funktion ermöglicht es Ihnen zu sehen, wie Zustimmungsentscheidungen Ihre Bilanz beeinflussen. Sie können aufhören zu raten und beginnen, die reale Beziehung zwischen Datenschutz und Gewinn zu messen. Unser Sponsoring-Modell unterstützt diese Vision. Durch Partnerschaften mit Unternehmen senken wir die Kosten für die gesamte Gemeinschaft. Es ist ein prinzipientreuer Weg, um das beste Open-Source-Cookie-Zustimmung Ökosystem aufzubauen, in dem alle gewinnen. Sie können auch Ihr Banner vollständig neu gestalten, um Ihrer Markenidentität zu entsprechen, und sicherstellen, dass Compliance wie ein natürlicher Teil Ihrer Benutzerreise wirkt.
Über Compliance hinaus: A/B-Tests und Optimierung
Opt-in-Raten sind eine kritische Kennzahl für Ihre Marketingdaten. Wenn Ihr Banner aufdringlich ist, verlassen die Benutzer die Seite. Wenn es zu vage ist, riskieren Sie die Nichteinhaltung. Wir lösen dies, indem wir A/B-Tests für Ihr Bannerdesign ermöglichen. Sie können mit verschiedenen Layouts und Texten experimentieren, um das perfekte Gleichgewicht zwischen Benutzervertrauen und rechtlichen Anforderungen zu finden. Es geht nicht darum, Benutzer zu täuschen; es geht darum, den transparentesten Weg zu finden, um um Erlaubnis zu bitten. Besseres Vertrauen führt zu besserer Datenqualität, was letztendlich Ihre gesamte digitale Strategie stärkt.
So starten Sie mit Conzent
Sie haben zwei klare Wege, um zu beginnen. Unsere verwaltete Cloud-Zustimmungsplattform bietet den schnellsten Weg zur Compliance ohne Serverwartung. Wenn Sie totale Datenisolierung benötigen, bietet unsere selbst gehostete Open Consent Infrastructure die technische Hoheit, die von hochsicheren Umgebungen gefordert wird. Beide Optionen beinhalten nahtlose Integrationsunterstützung für WordPress, Shopify und andere große CMS-Plattformen. Wir stellen die Tools bereit, und Sie wählen die Infrastruktur, die zu den Ressourcen Ihres Teams passt. Sie können Conzent-Preise und Sponsoring-Optionen einsehen, um die richtige Stufe für Ihre Organisation zu finden. Es ist Zeit, eine datenschutzorientierte Zukunft nach Ihren eigenen Vorstellungen aufzubauen.
Gewinnen Sie Ihre Datenhoheit noch heute zurück
Der Übergang von einfachen Bannern zu robuster Consent Infrastructure ist ein notwendiger Wandel für jede principled Organisation. Die besten Open-Source-Cookie-Zustimmung Tools blockieren nicht nur Skripte; sie bieten eine transparente, prüfbare Grundlage für Ihren gesamten digitalen Stack. Sie haben die Kompromisse zwischen der totalen Isolation eines selbst gehosteten Setups und der optimierten Bequemlichkeit einer verwalteten Plattform gesehen. Beide Wege bieten einen Ausweg aus der proprietären Anbieterbindung und versteckten SaaS-Kosten.
Ihre Compliance-Strategie muss die technischen Anforderungen von 2026 erfüllen. Das bedeutet, dass Sie Infrastruktur nutzen müssen, die IAB TCF 2.3 zertifiziert und Google Consent Mode v2 bereit ist. Indem Sie sich für quellverfügbare Infrastruktur entscheiden, stellen Sie sicher, dass Ihre Zustimmungsprotokolle Ihr Eigentum bleiben und kein Drittanbieter-Asset sind. Es ist Zeit, sich nicht mehr hinter Unternehmens-Black Boxes zu verstecken, die ihre eigenen Daten über Ihre Leistung priorisieren. Sie können Ihre Privatsphäre ohne die Black Box skalieren, indem Sie Conzents Managed Cloud ausprobieren. Compliance ist ein technischer Standard, der endlich in Ihrer Reichweite ist. Beginnen Sie noch heute damit, ein schnelleres, ethischeres Web zu schaffen, das Ihre Benutzer und Ihre Daten respektiert.
Häufig gestellte Fragen
Ist Open Source Cookie Consent wirklich compliant mit der DSGVO?
Open-Source-Tools sind vollständig compliant mit der DSGVO, wenn sie die grundlegenden technischen Anforderungen für gültige Zustimmung erfüllen. Dazu gehört, dass sie granulare Auswahlmöglichkeiten für verschiedene Tracker-Kategorien anbieten und einen klaren Weg für Benutzer bereitstellen, um ihre Zustimmung jederzeit zu widerrufen. Da der Code öffentlich ist, können Sie die Logik überprüfen, um sicherzustellen, dass keine Cookies gesetzt werden, bevor ein Benutzer zustimmt. Diese Transparenz erleichtert es, Ihre Compliance für die Regulierungsbehörden zu dokumentieren.
Was ist der Unterschied zwischen Open Source und quellverfügbaren Zustimmungsmanagern?
Der Hauptunterschied liegt in der Lizenzierung und den Rechten zur kommerziellen Nutzung. Reine Open-Source-Tools verwenden typischerweise Lizenzen wie GPL oder MIT, die es jedem ermöglichen, den Code frei zu ändern und weiterzugeben. Quellverfügbare Modelle, wie die Open Consent Infrastructure von Conzent, erlauben es Ihnen, den Code einzusehen, zu prüfen und selbst zu hosten, können jedoch Einschränkungen bei der kommerziellen Weiterverbreitung enthalten. Beide Modelle bieten die Transparenz, die für Sicherheitsprüfungen erforderlich ist, während sie die langfristige Nachhaltigkeit des Projekts schützen.
Unterstützt Open Source Cookie Consent Google Consent Mode v2?
Ja, die besten Open-Source-Cookie-Zustimmung Lösungen bieten jetzt native Unterstützung für Google Consent Mode v2. Diese Integration ist entscheidend für Websites, die Google Ads und Analytics 4 verwenden, um die Datenmodellierung aufrechtzuerhalten, wenn Benutzer die Zustimmung verweigern. Tools wie Conzent handhaben die Zustände "gewährt" und "abgelehnt" automatisch und stellen sicher, dass Ihre Tags gemäß den Benutzerpräferenzen funktionieren, ohne Ihre Tracking-Logik zu brechen. Überprüfen Sie immer, ob Ihre gewählte Bibliothek die neuesten Anforderungen von 2026 spezifisch unterstützt.
Kann ich mein Cookie-Zustimmungsbanner kostenlos selbst hosten?
Sie können die Open Consent Infrastructure von Conzent auf Ihren eigenen Servern kostenlos für die Software selbst hosten. Dieser Ansatz gibt Ihnen totale Datenisolierung und beseitigt die Notwendigkeit monatlicher SaaS-Gebühren. Sie sind jedoch weiterhin für Ihre eigenen Serverkosten, Sicherheitsupdates und die Verwaltung der Betriebszeiten verantwortlich. Für Teams mit bestehenden DevOps-Ressourcen ist dies eine äußerst kosteneffektive Möglichkeit, die vollständige Datenhoheit zu bewahren, ohne fortschrittliche Compliance-Funktionen zu opfern.
Warum benötige ich IAB TCF 2.3 für meine Website?
Sie benötigen IAB TCF 2.3, wenn Sie ein Publisher sind, der auf programmatic Advertising angewiesen ist, um Einnahmen zu generieren. Dieses Framework stellt sicher, dass Ihre Zustimmungssignale standardisiert und von der Global Vendor List erkannt werden. Ohne ein TCF-zertifiziertes Banner werden viele Werbenetzwerke aufhören, personalisierte Anzeigen auf Ihrer Website zu schalten, was zu einem erheblichen Rückgang der Einnahmen führen kann. Es bietet eine notwendige rechtliche und technische Brücke zwischen Ihren Benutzern und dem Werbeökosystem.
Wie beeinflussen Open Source Cookie-Banner die Website-Leistung?
Open-Source-Banner verbessern in der Regel die Leistung, da sie die Tracking-Überlastung, die in vielen proprietären SaaS-Skripten zu finden ist, nicht aufweisen. Die meisten Open-Source-Bibliotheken sind so konzipiert, dass sie leichtgewichtig sind und oft weniger als 10KB wiegen. Durch das Selbsthosting des Skripts oder die Verwendung eines globalen CDNs reduzieren Sie den Einfluss auf Ihre Core Web Vitals. Dies stellt sicher, dass Ihre Compliance-Maßnahmen die Largest Contentful Paint nicht verlangsamen oder die Benutzererfahrung mit unnötigen Layoutverschiebungen stören.
Was passiert, wenn sich die Datenschutzgesetze ändern und ich ein Open-Source-Tool verwende?
Wenn sich die Datenschutzgesetze ändern, aktualisiert die Gemeinschaft oder der Hauptverantwortliche die Codebasis, um neue Anforderungen zu berücksichtigen. Wenn Sie selbst hosten, müssen Sie diese Updates manuell abrufen, um compliant zu bleiben. Verwaltete Cloud-Versionen übernehmen diese Updates automatisch und stellen sicher, dass Sie neue Fristen wie die Durchsetzung des EU AI Act am 2. August 2026 einhalten. Der Vorteil von Open Source besteht darin, dass rechtliche Updates oft von Kollegen auf Genauigkeit und technische Effizienz überprüft werden.
Ist die verwaltete Cloud-Version von Conzent immer noch Open Source?
Die Managed Cloud Consent Platform von Conzent verwendet denselben quellverfügbaren Code wie unsere selbst gehostete Version. Es handelt sich nicht um ein separates, geschlossenes Produkt. Stattdessen bietet es die Bequemlichkeit eines SaaS-Modells mit der Transparenz einer offenen Infrastruktur. Sie erhalten denselben prüfbaren Code, aber wir kümmern uns um das Hosting, die Sicherheit und die globale Bereitstellung für Sie. Dieses Modell ermöglicht es Ihnen, Ihre Datenschutzbemühungen zu skalieren, ohne die technische Belastung der Verwaltung Ihrer eigenen Infrastruktur zu tragen.