
Meilleurs outils de consentement aux cookies open source : Guide de comparaison 2026
Votre bannière de cookie "gratuite" est probablement un cheval de Troie pour le verrouillage des fournisseurs et le gonflement des performances. La plupart des niveaux SaaS propriétaires cachent les véritables coûts de conformité derrière des scripts lourds qui nuisent à vos Core Web Vitals. Trouver le meilleur outil de consentement de cookie open source ne concerne pas seulement l'économie d'argent ; il s'agit de récupérer la souveraineté des données. Vous ne devriez pas avoir à choisir entre la conformité légale et une expérience utilisateur rapide et transparente.
Vous voulez avoir la pleine propriété de vos journaux de consentement sans le retard des trackers tiers. Nous croyons que la transparence est une nécessité, pas un luxe premium. Ce guide de comparaison 2026 décompose les solutions open source les plus fiables et conformes disponibles. Nous vous montrerons comment sécuriser vos données et maintenir une conformité vérifiée avec le RGPD, l'application de la loi sur l'IA de l'UE à partir du 2 août 2026, et le mode de consentement Google v2.
Nous avons analysé les dernières mises à jour, y compris Silktide 2.0.1 et les nouvelles versions WebToffee 3.x.x. Vous découvrirez quels outils n'ont aucun impact sur les performances et comment mettre en œuvre une infrastructure que vous possédez réellement. Il est temps de dépasser les bannières génériques et de construire une fondation axée sur la confidentialité qui respecte à la fois vos utilisateurs et vos normes techniques.
Principaux enseignements
- Récupérez votre souveraineté des données en passant de boîtes noires propriétaires à des bases de code transparentes et auditées. Découvrez pourquoi l'open source est désormais la norme pour le traitement éthique des données.
- Découvrez les meilleures solutions de consentement de cookie open source qui prennent en charge nativement l'IAB TCF v2.3 et le mode de consentement Google v2. Ces intégrations sont essentielles pour maintenir vos revenus publicitaires et l'exactitude de vos analyses.
- Protégez vos Core Web Vitals en éliminant les scripts lourds de tiers. Nous comparons comment différentes bibliothèques impactent la vitesse du site et l'expérience utilisateur.
- Évaluez les compromis entre la gestion de votre propre infrastructure de consentement auto-hébergée et le choix d'une plateforme de consentement cloud gérée.
- Tirez parti des analyses d'impact sur les revenus pour voir exactement comment votre stratégie de consentement affecte votre résultat net. Arrêtez de deviner et commencez à utiliser des données pour optimiser votre flux de conformité.
Pourquoi le consentement de cookie open source est la norme en 2026
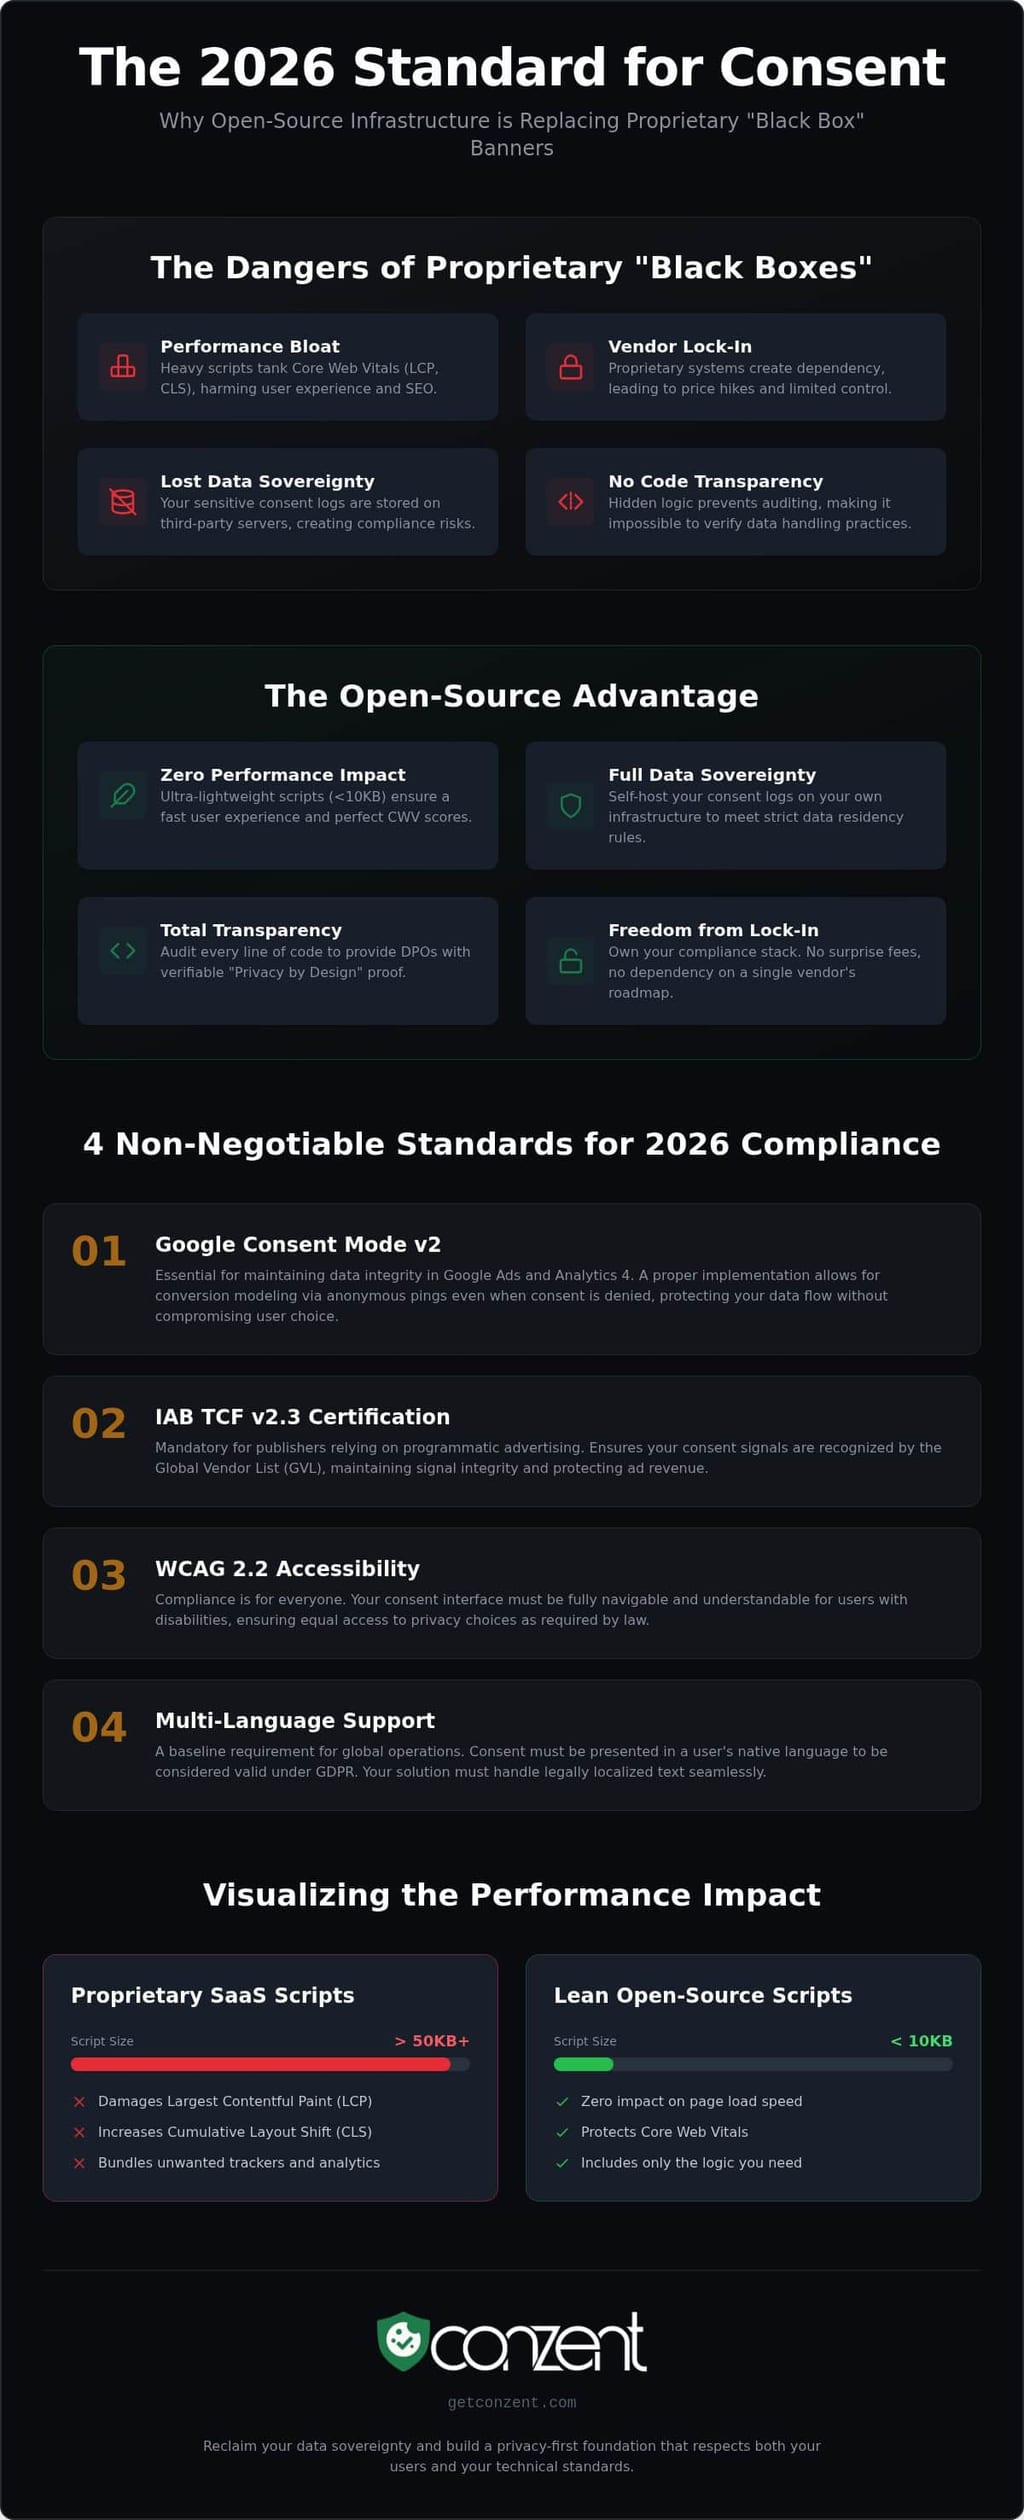
En 2026, l'ère de la simple "bannière de cookie" est terminée. Elle a été remplacée par une demande d'infrastructure de consentement robuste. Les gestionnaires de consentement open source fournissent un accès complet à leur code source, permettant un audit technique approfondi et un auto-hébergement. Cette transparence est le seul moyen de vérifier comment un script interagit avec un cookie HTTP et où ces données vont réellement. Les fournisseurs SaaS propriétaires cachent souvent leur logique de traitement des données derrière des "boîtes noires" propriétaires. Ils traitent votre conformité comme un secret commercial. Nous la considérons comme un bien public.
Choisir la meilleure solution de consentement de cookie open source signifie s'éloigner des environnements contrôlés par les fournisseurs. Lorsque vous dépendez d'un fournisseur à code fermé, vous êtes vulnérable à des hausses de prix soudaines ou à des changements dans les conditions de données. L'open source élimine ce risque. Cela permet à votre équipe d'inspecter chaque ligne de code, garantissant que votre stratégie de conformité repose sur une base d'honnêteté technique plutôt que sur des promesses marketing.
Souveraineté des données et conformité
La résidence des données n'est plus optionnelle. Pour de nombreuses organisations, garder les journaux de consentement sur leurs propres serveurs est le seul moyen de satisfaire aux exigences strictes du RGPD et de la ePrivacy. L'auto-hébergement de votre infrastructure de conformité RGPD garantit que vous conservez la pleine propriété des données utilisateur. Vous n'avez pas à vous soucier de la posture de sécurité d'un fournisseur tiers ou de l'endroit où il stocke ses bases de données. Les Délégués à la protection des données (DPD) préfèrent désormais le code disponible en source pour la diligence technique car cela rend la documentation "Privacy by Design" une réalité factuelle plutôt qu'une théorie juridique.
Performance et Core Web Vitals
La vitesse est un problème de conformité. Les scripts propriétaires regroupent souvent des trackers et des analyses que vous n'avez pas demandés ; ceux-ci ajoutent un poids inutile à votre site. L'open source permet des constructions légères et personnalisées qui priorisent votre expérience utilisateur, tout comme des entreprises spécialisées comme Wine Rack Concepts, LLC créent des solutions de stockage personnalisées qui optimisent à la fois la forme et la fonction pour leurs clients. Les scripts lourds nuisent directement à vos scores Largest Contentful Paint (LCP) et Cumulative Layout Shift (CLS). Un script de consentement léger est un paquet de moins de 10 Ko qui s'exécute après le fil principal pour garantir aucun impact sur la vitesse de chargement de la page. En éliminant le gonflement des niveaux SaaS traditionnels, vous vous assurez que votre meilleure mise en œuvre de consentement de cookie open source soutient simultanément vos objectifs SEO et de performance.
Choisir le meilleur outil de consentement de cookie open source nécessite de regarder au-delà du dépôt de code. En 2026, la conformité ne concerne pas seulement une bannière visible ; il s'agit de répondre à des critères techniques spécifiques qui protègent vos revenus et vos utilisateurs. Vous avez besoin d'une solution qui respecte quatre normes non négociables. Tout d'abord, la certification IAB TCF v2.3 est essentielle pour tout éditeur s'appuyant sur la publicité programmatique. Deuxièmement, le support du mode de consentement Google v2 (GCM v2) est obligatoire pour maintenir l'intégrité des données dans Google Ads et Analytics 4. Troisièmement, vos outils doivent respecter les normes d'accessibilité WCAG 2.2 pour garantir que chaque utilisateur puisse naviguer dans vos choix de confidentialité. Enfin, le support multilingue est une exigence de base pour gérer le trafic mondial avec un texte légalement localisé.
Les lignes directrices du Comité européen de la protection des données sur le consentement précisent que le consentement valide doit être spécifique et librement donné. Cela signifie que votre mise en œuvre open source ne peut pas s'appuyer sur un consentement "implicite" ou des obstacles UI complexes. La transparence est votre plus grand atout. Des outils de haute qualité offrent un chemin clair pour que les utilisateurs exercent leurs droits tout en vous fournissant les signaux techniques nécessaires pour rester conforme sans sacrifier les performances.
Intégration du mode de consentement Google v2
Les outils open source doivent gérer les états "refusés" sans casser la logique de suivi de votre site. Une mise en œuvre avancée permet aux balises Google d'envoyer des pings anonymes pour la modélisation des données, tandis qu'une mise en œuvre de base bloque complètement les balises jusqu'à ce qu'un utilisateur accepte. Votre choix dépend de votre tolérance au risque spécifique et de vos besoins en données. Une mise en œuvre correcte du mode de consentement Google v2 garantit que vous continuez à recevoir des données de conversion même lorsque les utilisateurs refusent les cookies. Cet équilibre technique est ce qui sépare un simple script d'une plateforme de consentement professionnelle.
IAB TCF 2.3 pour les éditeurs
L'intégrité des signaux est la vie de l'édition numérique. La certification IAB TCF v2.3 garantit que vos signaux de consentement sont reconnus par la Global Vendor List (GVL). Maintenir cette conformité dans une base de code forkable est un défi technique significatif ; de nombreux plugins génériques échouent ici. Vous avez besoin d'une solution qui passe systématiquement les contrôles de validation rigoureux de l'IAB pour protéger vos revenus publicitaires. Vous pouvez en savoir plus sur ces exigences dans nos détails de certification IAB TCF. Si vous êtes prêt à voir comment ces normes s'intègrent à votre budget, vous pouvez explorer nos options de tarification pour une infrastructure gérée ou auto-hébergée.
Comparaison des meilleurs outils de consentement de cookie open source
Choisir le meilleur outil de consentement de cookie open source dépend de votre priorité entre simplicité ou souveraineté technique. En 2026, le marché est divisé entre des scripts légers et une infrastructure complète. Nous avons comparé les acteurs les plus en vue en fonction de leur capacité à gérer des exigences modernes comme le mode de consentement Google v2 et l'IAB TCF 2.3.
- Silktide Consent Manager : La version 2.0.1 (publiée le 2 juillet 2026) reste un choix populaire pour ceux qui croient que la conformité obligatoire devrait être gratuite. C'est simple mais manque de contrôle d'infrastructure approfondi.
- Osano Cookie Consent : Leur bibliothèque JavaScript open source (v4.0.0) est vue plus de 2 milliards de fois chaque mois. C'est une base fiable mais nécessite souvent un travail manuel pour répondre aux normes GCM v2 de 2026.
- Klaro : Connue pour sa configuration JSON propre, c'est le "Choix des développeurs" pour les projets petits à moyens qui n'exigent pas de signaux publicitaires lourds.
- Conzent OCI : C'est le "Choix des éditeurs". C'est une infrastructure de consentement ouverte disponible en source qui fournit la journalisation soutenue par une base de données et le support TCF 2.3 que les bibliothèques GPL pures manquent souvent.
Bibliothèques JavaScript légères
Les bibliothèques JavaScript simples comme Klaro et Silktide sont idéales pour les sites avec des besoins de suivi minimaux. Elles sont rapides, gratuites et faciles à personnaliser avec du CSS de base. Cependant, elles comportent des compromis significatifs. Vous n'obtiendrez pas de journaux backend par défaut, ce qui rend beaucoup plus difficile de défendre votre conformité lors d'un audit. Vous êtes également responsable des mises à jour manuelles chaque fois qu'une exigence légale change. Elles sont excellentes pour la performance mais nécessitent une supervision constante des développeurs pour rester conformes.
Infrastructure de consentement complète
Pour les plateformes SaaS, les entreprises et les éditeurs à fort trafic, un script léger n'est pas suffisant. Vous avez besoin d'une infrastructure de consentement ouverte auto-hébergée. Cette approche fournit des journaux soutenus par une base de données, des tests A/B de consentement et une gestion du consentement inter-domaines. Bien qu'elle nécessite une gestion de serveur, elle élimine le verrouillage des fournisseurs et vous donne la pleine propriété de vos données. C'est ainsi que vous sécurisez la souveraineté des données. En utilisant un modèle disponible en source, vous obtenez une licence compatible avec le commerce qui prend en charge des fonctionnalités avancées comme les analyses d'impact sur les revenus. C'est une approche axée sur la mission qui considère la conformité comme un actif technique évolutif plutôt qu'une réflexion après coup en matière de conception.
Auto-hébergé vs. Cloud géré : Choisir votre chemin
Choisir la meilleure configuration de consentement de cookie open source est une décision stratégique concernant l'endroit où vos données résident et qui les gère. La plupart des gens considèrent l'open source comme un extrait de code gratuit. La réalité est plus complexe. Vous devez choisir entre le contrôle total d'un environnement auto-hébergé et l'efficacité rationalisée d'un cloud géré. Les deux chemins utilisent le même code transparent, mais ils exigent des niveaux de maturité opérationnelle très différents. Vous ne choisissez pas seulement un outil ; vous choisissez une philosophie de maintenance.
L'auto-hébergement nécessite que vous gériez les correctifs de sécurité, les sauvegardes de base de données et le temps de disponibilité. Ce n'est pas une solution "à installer et à oublier". Si votre serveur de consentement tombe en panne, votre suivi s'arrête et votre conformité disparaît. L'auto-hébergement est un engagement envers l'infrastructure, pas seulement une installation de script unique. Vous échangez des heures de développeur et des frais de serveur pour une souveraineté totale des données. C'est le prix de l'indépendance totale vis-à-vis des écosystèmes tiers.
Quand auto-héberger votre CMP
Certaines industries ne peuvent pas se permettre de partager des données avec un fournisseur tiers. Si vous êtes dans le secteur FinTech ou HealthTech, l'isolement total des données est souvent une nécessité réglementaire. Ce chemin est idéal si votre équipe DevOps gère déjà des environnements Kubernetes ou Docker. Cela vous permet d'incorporer la logique de consentement directement dans vos pipelines CI/CD existants. Pour les équipes prêtes à relever le défi technique, vous pouvez trouver notre documentation technique pour guider votre déploiement. C'est le moyen ultime de garantir qu'aucune donnée de consentement ne quitte jamais votre périmètre.
L'avantage du cloud géré
Notre meilleure offre de consentement de cookie open source comprend une plateforme de consentement cloud gérée. Cela fournit la commodité du SaaS sans le secret "boîte noire" des fournisseurs propriétaires. Vous bénéficiez de mises à jour automatiques pour l'IAB TCF 2.3 et le mode de consentement Google v2. Un CDN mondial garantit que votre bannière se charge sans latence, protégeant vos Core Web Vitals. C'est le meilleur moyen de faire évoluer la confidentialité sans le fardeau DevOps. Vous pouvez en savoir plus sur cette approche dans notre pilier de la plateforme de consentement cloud géré.
Les frais d'abonnement sont souvent inférieurs aux coûts cachés de la maintenance des développeurs. Gérer votre propre serveur n'est pas gratuit ; cela coûte du temps et de l'attention. Nous offrons les deux chemins afin que vous puissiez choisir celui qui correspond à votre disponibilité en ressources. Vous pouvez comparer nos prix auto-hébergés et cloud pour voir quel modèle s'aligne avec l'infrastructure actuelle de votre équipe.
Conzent : Réinventer l'infrastructure de consentement ouvert
Conzent existe pour déconstruire l'idée que la conformité de haut niveau est un luxe. Notre mission est de rendre le traitement des données robuste et éthique accessible grâce à l'infrastructure de consentement ouverte (OCI). Nous ne croyons pas à la mise en cage de vos données derrière des portes propriétaires. Au lieu de cela, nous fournissons une plateforme disponible en source qui vous donne la transparence de l'open source avec la puissance d'un outil d'entreprise. Cette approche garantit que vous restez le seul propriétaire de vos journaux de consentement tout en bénéficiant d'une base de code pilotée par la communauté.
La plupart des outils s'arrêtent à l'affichage d'une bannière. Nous allons plus loin en offrant des analyses d'impact sur les revenus. Cette fonctionnalité vous permet de voir exactement comment les choix de consentement affectent votre résultat net. Vous pouvez arrêter de deviner et commencer à mesurer la relation réelle entre la confidentialité et le profit. Notre modèle de parrainage soutient cette vision. En nous associant à des entités corporatives, nous réduisons les coûts pour l'ensemble de la communauté. C'est une manière principielle de construire l'écosystème meilleur de consentement de cookie open source où tout le monde gagne. Vous pouvez également entièrement redessiner votre bannière pour correspondre à votre identité de marque, garantissant que la conformité semble faire naturellement partie de votre parcours utilisateur.
Au-delà de la conformité : Tests A/B et optimisation
Les taux d'opt-in sont une métrique critique pour vos données marketing. Si votre bannière est intrusive, les utilisateurs partent. Si elle est trop vague, vous risquez la non-conformité. Nous résolvons cela en permettant des tests A/B sur la conception de votre bannière. Vous pouvez expérimenter avec différentes mises en page et textes pour trouver le parfait équilibre entre la confiance des utilisateurs et les exigences légales. Il ne s'agit pas de tromper les utilisateurs ; il s'agit de trouver la manière la plus transparente de demander la permission. Une meilleure confiance conduit à une meilleure qualité des données, ce qui renforce finalement l'ensemble de votre stratégie numérique.
Commencer avec Conzent
Vous avez deux chemins clairs pour commencer. Notre plateforme de consentement cloud géré offre le chemin le plus rapide vers la conformité sans maintenance de serveur. Si vous avez besoin d'un isolement total des données, notre infrastructure de consentement ouverte auto-hébergée fournit la souveraineté technique requise par les environnements à haute sécurité. Les deux options incluent un support d'intégration sans faille pour WordPress, Shopify et d'autres plateformes CMS majeures. Nous fournissons les outils, et vous choisissez l'infrastructure qui correspond aux ressources de votre équipe. Vous pouvez voir les options de tarification et de parrainage de Conzent pour trouver le bon niveau pour votre organisation. Il est temps de construire un avenir axé sur la confidentialité selon vos propres termes.
Récupérez votre souveraineté des données aujourd'hui
La transition des simples bannières vers une infrastructure de consentement robuste est un changement nécessaire pour toute organisation principielle. Les meilleurs outils de consentement de cookie open source ne se contentent pas de bloquer des scripts ; ils fournissent une base transparente et auditable pour l'ensemble de votre pile numérique. Vous avez vu les compromis entre l'isolement total d'une configuration auto-hébergée et la commodité rationalisée d'une plateforme gérée. Les deux chemins offrent une issue au verrouillage des fournisseurs propriétaires et aux coûts cachés des SaaS.
Votre stratégie de conformité doit répondre aux exigences techniques de 2026. Cela signifie utiliser une infrastructure qui est certifiée IAB TCF 2.3 et prête pour le mode de consentement Google v2. En choisissant une infrastructure disponible en source, vous vous assurez que vos journaux de consentement restent votre propriété, et non un actif tiers. Il est temps d'arrêter de se cacher derrière des boîtes noires d'entreprise qui privilégient leurs propres données au détriment de vos performances. Vous pouvez faire évoluer votre confidentialité sans la boîte noire en essayant le cloud géré de Conzent. La conformité est une norme technique qui est enfin à votre portée. Commencez à construire un web plus rapide et plus éthique qui respecte vos utilisateurs et vos données aujourd'hui.
Questions Fréquemment Posées
Le consentement de cookie open source est-il vraiment conforme au RGPD ?
Les outils open source sont pleinement conformes au RGPD s'ils répondent aux exigences techniques de base pour un consentement valide. Cela inclut l'offre de choix granulaires pour différentes catégories de trackers et la fourniture d'un moyen clair pour les utilisateurs de retirer leur consentement à tout moment. Comme le code est public, vous pouvez auditer la logique pour vous assurer qu'il ne dépose pas de cookies avant qu'un utilisateur n'accepte. Cette transparence facilite la documentation de votre conformité auprès des autorités réglementaires.
Quelle est la différence entre les gestionnaires de consentement open source et disponibles en source ?
La principale différence réside dans la licence et les droits d'utilisation commerciale. Les outils purement open source utilisent généralement des licences comme GPL ou MIT, permettant à quiconque de modifier et de redistribuer le code librement. Les modèles disponibles en source, comme l'infrastructure de consentement ouverte de Conzent, vous permettent de visualiser, d'auditer et d'auto-héberger le code mais peuvent inclure des restrictions sur la redistribution commerciale. Les deux modèles fournissent la transparence nécessaire pour les audits de sécurité tout en protégeant la durabilité à long terme du projet.
Le consentement de cookie open source prend-il en charge le mode de consentement Google v2 ?
Oui, les meilleures solutions de consentement de cookie open source offrent désormais un support natif pour le mode de consentement Google v2. Cette intégration est essentielle pour les sites utilisant Google Ads et Analytics 4 afin de maintenir la modélisation des données lorsque les utilisateurs refusent le consentement. Des outils comme Conzent gèrent automatiquement les états "accordés" et "refusés", garantissant que vos balises se comportent selon les préférences des utilisateurs sans casser votre logique de suivi. Vérifiez toujours que la bibliothèque choisie prend spécifiquement en charge les dernières exigences de 2026.
Puis-je auto-héberger ma bannière de consentement de cookie gratuitement ?
Vous pouvez auto-héberger l'infrastructure de consentement ouverte de Conzent sur vos propres serveurs sans frais pour le logiciel lui-même. Cette approche vous donne un isolement total des données et supprime le besoin de frais mensuels de SaaS. Cependant, vous restez responsable de vos propres coûts de serveur, de la mise à jour de sécurité et de la gestion du temps de disponibilité. Pour les équipes disposant de ressources DevOps existantes, c'est un moyen très rentable de maintenir une souveraineté totale des données sans sacrifier des fonctionnalités avancées de conformité.
Pourquoi ai-je besoin de l'IAB TCF 2.3 pour mon site web ?
Vous avez besoin de l'IAB TCF 2.3 si vous êtes un éditeur qui s'appuie sur la publicité programmatique pour générer des revenus. Ce cadre garantit que vos signaux de consentement sont standardisés et reconnus par la Global Vendor List. Sans une bannière certifiée TCF, de nombreux réseaux publicitaires cesseront de diffuser des annonces personnalisées sur votre site, ce qui peut entraîner une chute significative des revenus. Il fournit un pont légal et technique nécessaire entre vos utilisateurs et l'écosystème publicitaire.
Comment les bannières de cookie open source affectent-elles les performances du site web ?
Les bannières open source améliorent généralement les performances car elles manquent du gonflement de suivi que l'on trouve dans de nombreux scripts SaaS propriétaires. La plupart des bibliothèques open source sont conçues pour être légères, pesant souvent moins de 10 Ko. En auto-hébergeant le script ou en utilisant un CDN mondial, vous réduisez l'impact sur vos Core Web Vitals. Cela garantit que vos mesures de conformité ne ralentissent pas votre Largest Contentful Paint ou ne perturbent pas l'expérience utilisateur avec des décalages de mise en page inutiles.
Que se passe-t-il si les lois sur la confidentialité changent et que j'utilise un outil open source ?
Lorsque les lois sur la confidentialité changent, la communauté ou le principal mainteneur met à jour la base de code pour refléter les nouvelles exigences. Si vous auto-hébergez, vous devez manuellement tirer ces mises à jour pour rester conforme. Les versions cloud gérées gèrent ces mises à jour automatiquement, garantissant que vous respectez les nouvelles échéances comme l'application de la loi sur l'IA de l'UE le 2 août 2026. L'avantage de l'open source est que les mises à jour légales sont souvent examinées par des pairs pour leur précision et leur efficacité technique.
La version cloud gérée de Conzent est-elle toujours open source ?
La plateforme de consentement cloud gérée de Conzent utilise le même code disponible en source que notre version auto-hébergée. Ce n'est pas un produit séparé et à code fermé. Au lieu de cela, elle fournit la commodité d'un modèle SaaS avec la transparence d'une infrastructure ouverte. Vous obtenez le même code auditable mais nous gérons l'hébergement, la sécurité et la livraison mondiale pour vous. Ce modèle vous permet de faire évoluer vos efforts de confidentialité sans le fardeau technique de la gestion de votre propre infrastructure.