
Bästa verktygen för öppen källkod för cookie-samtycke: Jämförelseguide 2026
Ditt "gratis" cookie-banner är sannolikt en trojansk häst för leverantörslåsning och prestandaförsämring. De flesta proprietära SaaS-nivåer döljer de verkliga kostnaderna för efterlevnad bakom tunga skript som sänker dina Core Web Vitals. Att hitta det bästa open source-verktyget för cookie-samtycke handlar inte bara om att spara pengar; det handlar om att återfå datorsuveränitet. Du ska inte behöva välja mellan juridisk efterlevnad och en snabb, transparent användarupplevelse.
Du vill ha full äganderätt till dina samtyckesloggar utan fördröjning från tredjepartsspårare. Vi anser att transparens är en nödvändighet, inte en premiumlyx. Denna jämförelseguide för 2026 bryter ner de mest pålitliga och efterlevande open source-lösningarna som finns tillgängliga. Vi visar dig hur du säkrar dina data och upprätthåller verifierad efterlevnad med GDPR, EU:s AI-lagstiftning som träder i kraft den 2 augusti 2026, och Google Consent Mode v2.
Vi har analyserat de senaste uppdateringarna, inklusive Silktide 2.0.1 och de nya WebToffee 3.x.x-versionerna. Du kommer att upptäcka vilka verktyg som erbjuder noll påverkan på prestanda och hur du implementerar infrastruktur som du verkligen äger. Det är dags att gå bortom generiska banners och bygga en integritetsfokuserad grund som respekterar både dina användare och dina tekniska standarder.
Viktiga punkter
- Återfå din datorsuveränitet genom att gå från proprietära svarta lådor till transparenta, reviderbara kodbaser. Lär dig varför open source nu är standarden för etisk datahantering.
- Upptäck de bästa open source-lösningarna för cookie-samtycke som inbyggt stöder IAB TCF v2.3 och Google Consent Mode v2. Dessa integrationer är avgörande för att upprätthålla din annonsintäkter och noggrannhet i analysen.
- Skydda dina Core Web Vitals genom att eliminera tunga tredjepartsskript. Vi jämför hur olika bibliotek påverkar webbplatsens hastighet och användarupplevelse.
- Utvärdera avvägningarna mellan att hantera din egen självhostade Open Consent Infrastructure och att välja en hanterad molnplattform för samtycke.
- Utnyttja Revenue Impact Analytics för att se exakt hur din samtyckesstrategi påverkar din bottenlinje. Sluta gissa och börja använda data för att optimera din efterlevnadsflöde.
Varför Open Source Cookie Consent är standarden 2026
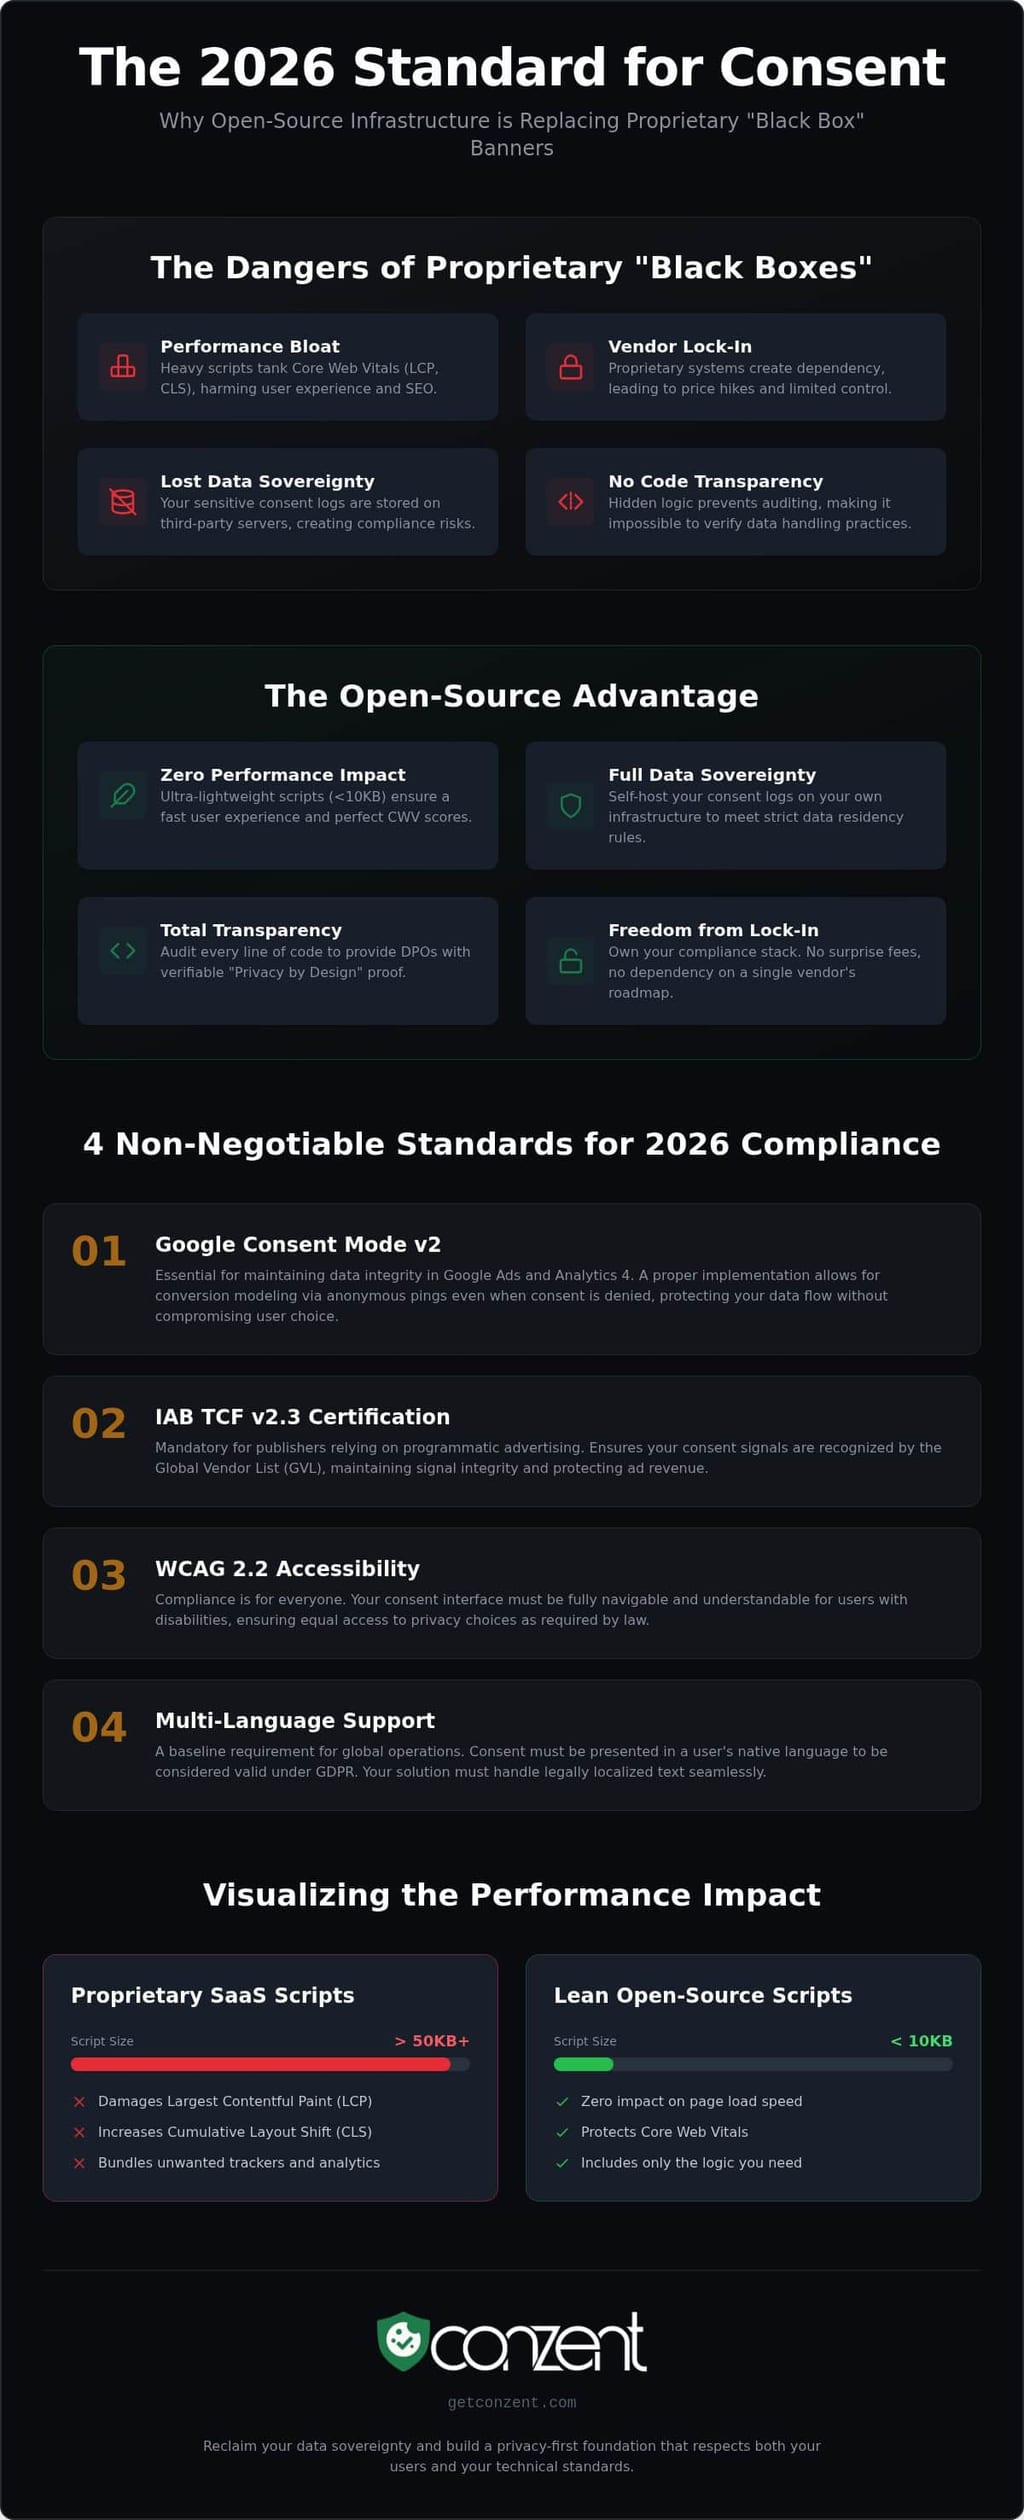
År 2026 har eran av det enkla "cookie-bannern" avslutats. Det har ersatts av en efterfrågan på robust samtyckesinfrastruktur. Open source-samtyckeshanterare ger full tillgång till sin källkod, vilket möjliggör djup teknisk granskning och självhosting. Denna transparens är det enda sättet att verifiera hur ett skript interagerar med en HTTP-cookie och vart dessa data faktiskt går. Proprietära SaaS-leverantörer döljer ofta sin datahanteringslogik bakom proprietära "svarta lådor." De behandlar din efterlevnad som en affärshemlighet. Vi ser det som en offentlig tillgång.
Att välja den bästa open source cookie consent-lösningen innebär att gå bortom leverantörskontrollerade miljöer. När du förlitar dig på en stängd leverantör är du sårbar för plötsliga prishöjningar eller förändringar i datatermer. Open source tar bort denna risk. Det ger ditt team möjlighet att inspektera varje rad kod, vilket säkerställer att din efterlevnadsstrategi bygger på en grund av teknisk ärlighet snarare än marknadsföringslöften.
Datasuveränitet och efterlevnad
Dataresidens är inte längre valfritt. För många organisationer är det enda sättet att uppfylla strikta GDPR- och ePrivacy-krav att hålla samtyckesloggar på sina egna servrar. Självhosting av din GDPR-efterlevnadsinfrastruktur säkerställer att du behåller full äganderätt till användardata. Du behöver inte oroa dig för en tredjepartsleverantörs säkerhetsläge eller var de lagrar sina databaser. Dataskyddsombud (DPO) föredrar nu källkod som är tillgänglig för teknisk due diligence eftersom det gör "Privacy by Design"-dokumentation till en faktisk verklighet snarare än en juridisk teori.
Prestanda och Core Web Vitals
Hastighet är en efterlevnadsfråga. Proprietära skript paketerar ofta spårare och analyser som du inte bad om; dessa lägger onödig vikt på din webbplats. Open source möjliggör slanka, anpassade byggen som prioriterar din användarupplevelse, mycket som specialiserade företag som Wine Rack Concepts, LLC skapar anpassade lagringslösningar som optimerar både form och funktion för sina kunder. Tunga skript skadar direkt din Largest Contentful Paint (LCP) och Cumulative Layout Shift (CLS) poäng. Ett lättvikts samtyckesskript är ett paket under 10KB som körs efter huvudtråden för att säkerställa noll påverkan på sidladdningshastighet. Genom att ta bort bloat från traditionella SaaS-nivåer säkerställer du att din bästa open source cookie consent-implementation stöder dina SEO- och prestandamål samtidigt.
Att välja det bästa open source cookie consent-verktyget kräver att man ser bortom kodförrådet. År 2026 handlar efterlevnad inte bara om en synlig banner; det handlar om att uppfylla specifika tekniska riktmärken som skyddar dina intäkter och dina användare. Du behöver en lösning som står upp mot fyra icke-förhandlingsbara standarder. För det första är IAB TCF v2.3-certifiering avgörande för alla utgivare som förlitar sig på programmatisk annonsering. För det andra är stöd för Google Consent Mode v2 (GCM v2) obligatoriskt för att upprätthålla dataintegritet i Google Ads och Analytics 4. För det tredje måste dina verktyg uppfylla WCAG 2.2 tillgänglighetsstandarder för att säkerställa att varje användare kan navigera i dina integritetsval. Slutligen är flerspråkigt stöd ett grundläggande krav för att hantera global trafik med juridiskt lokaliserad text.
De Europeiska dataskyddsmyndighetens riktlinjer om samtycke klargör att giltigt samtycke måste vara specifikt och fritt givet. Detta innebär att din open source-implementation inte kan förlita sig på "underförstått" samtycke eller komplexa UI-hinder. Transparens är din största tillgång. Högkvalitativa verktyg ger en tydlig väg för användare att utöva sina rättigheter samtidigt som de ger dig de tekniska signaler som behövs för att förbli efterlevande utan att offra prestanda.
Google Consent Mode v2-integration
Open source-verktyg måste hantera "nekat" tillstånd utan att bryta din webbplats spårningslogik. Avancerad implementation gör att Google-taggar kan skicka anonyma pings för datamodellering, medan grundläggande implementation blockerar taggar helt tills en användare väljer att delta. Ditt val beror på din specifika risktolerans och databehov. En korrekt konfigurerad Google Consent Mode v2-implementation säkerställer att du fortsätter att ta emot konverteringsdata även när användare avböjer cookies. Denna tekniska balans är vad som skiljer ett enkelt skript från en professionell samtyckesplattform.
IAB TCF 2.3 för utgivare
Signalintegritet är livsnerven i digital publicering. IAB TCF v2.3-certifiering säkerställer att dina samtyckessignaler erkänns av Global Vendor List (GVL). Att upprätthålla denna efterlevnad i en forkbar kodbas är en betydande teknisk utmaning; många generiska plugins misslyckas här. Du behöver en lösning som konsekvent klarar IAB:s rigorösa valideringskontroller för att skydda dina annonsintäkter. Du kan läsa mer om dessa krav i våra IAB TCF-certifieringsdetaljer. Om du är redo att se hur dessa standarder passar din budget kan du utforska våra prissättningsalternativ för hanterad eller självhostad infrastruktur.
Topp Open Source Cookie Consent-verktyg jämförda
Att välja det bästa open source cookie consent-verktyget beror på om du prioriterar enkelhet eller teknisk suveränitet. År 2026 är marknaden delad mellan lätta skript och fullstack-infrastruktur. Vi har jämfört de mest framträdande aktörerna baserat på deras förmåga att hantera moderna krav som Google Consent Mode v2 och IAB TCF 2.3.
- Silktide Consent Manager: Version 2.0.1 (släppt den 2 juli 2026) förblir ett populärt val för dem som anser att obligatorisk efterlevnad bör vara gratis. Det är enkelt men saknar djup infrastrukturkontroll.
- Osano Cookie Consent: Deras open source JavaScript-bibliotek (v4.0.0) ses över 2 miljarder gånger varje månad. Det är en pålitlig grund men kräver ofta manuellt arbete för att uppfylla 2026 GCM v2-standarder.
- Klaro: Känd för sin rena JSON-konfiguration, är det "Utvecklarens val" för små till medelstora projekt som inte kräver tunga annonseringssignaler.
- Conzent OCI: Detta är "Utgivarens val." Det är en källkodstillgänglig Open Consent Infrastructure som erbjuder databasstödd loggning och TCF 2.3-stöd som rena GPL-bibliotek ofta missar.
Lätta JavaScript-bibliotek
Enkla JavaScript-bibliotek som Klaro och Silktide är bäst för webbplatser med minimala spårningsbehov. De är snabba, gratis och lätta att tematisera med grundläggande CSS. Men de kommer med betydande avvägningar. Du får inga backend-loggar direkt, vilket gör det mycket svårare att försvara din efterlevnad vid en granskning. Du är också ansvarig för manuella uppdateringar varje gång ett juridiskt krav ändras. De är utmärkta för prestanda men kräver konstant utvecklarövervakning för att förbli efterlevande.
Fullstack-samtyckesinfrastruktur
För SaaS-plattformar, företag och högtrafikerade utgivare räcker inte ett lättvikts skript. Du behöver Självhostad Open Consent Infrastructure. Denna metod erbjuder databasstödda loggar, Consent A/B Testing och hantering av samtycke över domäner. Medan det kräver serverhantering, eliminerar det leverantörslåsning och ger dig full äganderätt till dina data. Detta är hur du säkrar datorsuveränitet. Genom att använda en källkodstillgänglig modell får du en kommersiellt vänlig licens som stöder avancerade funktioner som Revenue Impact Analytics. Det är en uppdragsdriven metod som behandlar efterlevnad som en skalbar teknisk tillgång snarare än en designeftertanke.
Självhostad vs. Hanterad moln: Välja din väg
Att välja den bästa open source cookie consent-inställningen är ett strategiskt beslut om var dina data finns och vem som hanterar dem. De flesta tänker på open source som en gratis kodsnutt. Verkligheten är mer komplex. Du måste välja mellan total kontroll av en självhostad miljö och den strömlinjeformade effektiviteten hos en hanterad moln. Båda vägarna använder samma transparenta kod, men de kräver mycket olika nivåer av operativ mognad. Du väljer inte bara ett verktyg; du väljer en underhållsfilosofi.
Att självhosta kräver att du hanterar säkerhetsuppdateringar, databasbackuper och drifttid. Det är inte en "installera och glömma"-lösning. Om din samtyckesserver går ner, stannar din spårning och din efterlevnad försvinner. Självhosting är ett åtagande till infrastruktur, inte bara en engångsinstallation av skript. Du byter utvecklartimmar och serverkostnader mot absolut datorsuveränitet. Detta är priset för total oberoende från tredjeparts-ekosystem.
När ska du självhosta din CMP
Vissa branscher har inte råd att dela data med en tredjepartsleverantör. Om du är inom FinTech eller HealthTech är total dataisolering ofta en regulatorisk nödvändighet. Denna väg är idealisk om ditt DevOps-team redan hanterar Kubernetes eller Docker-miljöer. Det gör att du kan baka in samtyckeslogik direkt i dina befintliga CI/CD-pipelines. För team som är redo att ta på sig den tekniska lyften kan du hitta våra tekniska dokument för att vägleda din distribution. Det är det ultimata sättet att säkerställa att inga samtyckesdata någonsin lämnar din perimeter.
Fördelarna med hanterad moln
Vårt bästa open source cookie consent-erbjudande inkluderar en hanterad molnplattform för samtycke. Detta ger bekvämligheten av SaaS utan den "svarta lådans" hemlighet från proprietära leverantörer. Du får automatiska uppdateringar för IAB TCF 2.3 och Google Consent Mode v2. Ett globalt CDN säkerställer att din banner laddas med noll latens, vilket skyddar dina Core Web Vitals. Det är det bästa sättet att skala integritet utan DevOps-bördan. Du kan läsa mer om denna metod i vår Hanterad molnplattform för samtycke-pelare.
Abonnemangsavgifter är ofta lägre än de dolda kostnaderna för utvecklarunderhåll. Att hantera din egen server är inte gratis; det kostar tid och uppmärksamhet. Vi erbjuder båda vägarna så att du kan välja den som passar din resursfördelning. Du kan jämföra våra priser för självhostad och moln för att se vilken modell som passar din teams nuvarande infrastruktur.
Conzent: Återuppfinna öppen samtyckesinfrastruktur
Conzent finns för att avskaffa idén att hög nivå av efterlevnad är en lyx. Vårt uppdrag är att göra robust, etisk datahantering tillgänglig genom Open Consent Infrastructure (OCI). Vi tror inte på att låsa dina data bakom proprietära portar. Istället erbjuder vi en källkodstillgänglig plattform som ger dig transparensen av open source med kraften hos ett företagsverktyg. Denna metod säkerställer att du förblir den enda ägaren av dina samtyckesloggar samtidigt som du drar nytta av en samhällsdriven kodbas.
De flesta verktyg stannar vid att visa en banner. Vi går längre genom att erbjuda Revenue Impact Analytics. Denna funktion gör att du kan se exakt hur samtyckesval påverkar din bottenlinje. Du kan sluta gissa och börja mäta det verkliga förhållandet mellan integritet och vinst. Vår sponsringsmodell stöder denna vision. Genom att samarbeta med företagsenheter sänker vi kostnaderna för hela gemenskapen. Det är ett principfast sätt att bygga det bästa open source cookie consent-ekosystemet där alla vinner. Du kan också helt designa om din banner för att matcha din varumärkesidentitet, vilket säkerställer att efterlevnad känns som en naturlig del av din användarresa.
Bortom efterlevnad: A/B-testning och optimering
Opt-in-hastigheter är en kritisk mätning för dina marknadsdata. Om din banner är påträngande lämnar användarna. Om den är för vag riskerar du att bli icke-efterlevande. Vi löser detta genom att möjliggöra A/B-tester på din bannerdesign. Du kan experimentera med olika layouter och texter för att hitta den perfekta balansen mellan användartillit och juridiska krav. Detta handlar inte om att lura användare; det handlar om att hitta det mest transparenta sättet att be om tillstånd. Bättre tillit leder till bättre datakvalitet, vilket i slutändan stärker hela din digitala strategi.
Komma igång med Conzent
Du har två tydliga vägar för att komma igång. Vår hanterade molnplattform för samtycke erbjuder den snabbaste vägen till efterlevnad utan serverunderhåll. Om du behöver total dataisolering erbjuder vår självhostade Open Consent Infrastructure den tekniska suveränitet som krävs av högsäkerhetsmiljöer. Båda alternativen inkluderar sömlöst integrationsstöd för WordPress, Shopify och andra stora CMS-plattformar. Vi tillhandahåller verktygen, och du väljer den infrastruktur som passar ditt teams resurser. Du kan se Conzent-priser och sponsringsalternativ för att hitta rätt nivå för din organisation. Det är dags att bygga en integritetsfokuserad framtid på dina egna villkor.
Återfå din datorsuveränitet idag
Övergången från enkla banners till robust samtyckesinfrastruktur är en nödvändig förändring för varje principfast organisation. De bästa open source cookie consent-verktygen blockerar inte bara skript; de ger en transparent, reviderbar grund för hela din digitala stack. Du har sett avvägningarna mellan total isolering av en självhostad installation och den strömlinjeformade bekvämligheten hos en hanterad plattform. Båda vägarna erbjuder en väg ut ur proprietär leverantörslåsning och dolda SaaS-kostnader.
Din efterlevnadsstrategi måste uppfylla de tekniska kraven för 2026. Detta innebär att utnyttja infrastruktur som är IAB TCF 2.3-certifierad och Google Consent Mode v2-klar. Genom att välja källkodstillgänglig infrastruktur säkerställer du att dina samtyckesloggar förblir din egendom, inte en tredjepartsresurs. Det är dags att sluta gömma sig bakom företags svarta lådor som prioriterar sina egna data framför din prestanda. Du kan skala din integritet utan den svarta lådan genom att prova Conzents hanterade moln. Efterlevnad är en teknisk standard som äntligen ligger inom din räckvidd. Börja bygga en snabbare, mer etisk webb som respekterar dina användare och dina data idag.
Vanliga frågor
Är open source cookie consent verkligen förenligt med GDPR?
Open source-verktyg är helt förenliga med GDPR om de uppfyller de grundläggande tekniska kraven för giltigt samtycke. Detta inkluderar att erbjuda detaljerade val för olika spårarkategorier och att ge en tydlig väg för användare att dra tillbaka sitt samtycke när som helst. Eftersom koden är offentlig kan du granska logiken för att säkerställa att den inte släpper cookies innan en användare väljer att delta. Denna transparens gör det lättare att dokumentera din efterlevnad för regulatoriska myndigheter.
Vad är skillnaden mellan open source och källkodstillgängliga samtyckeshanterare?
Den primära skillnaden ligger i licensiering och kommersiella användningsrättigheter. Renodlade open source-verktyg använder vanligtvis licenser som GPL eller MIT, vilket tillåter vem som helst att modifiera och återdistribuera koden fritt. Källkodstillgängliga modeller, som Conzents Open Consent Infrastructure, tillåter dig att se, granska och självhosta koden men kan inkludera begränsningar för kommersiell återdistribution. Båda modellerna ger den transparens som behövs för säkerhetsgranskningar samtidigt som de skyddar projektets långsiktiga hållbarhet.
Stöder open source cookie consent Google Consent Mode v2?
Ja, de bästa open source cookie consent-lösningarna erbjuder nu inbyggt stöd för Google Consent Mode v2. Denna integration är avgörande för webbplatser som använder Google Ads och Analytics 4 för att upprätthålla datamodellering när användare nekar samtycke. Verktyg som Conzent hanterar automatiskt "beviljade" och "nekat" tillstånd, vilket säkerställer att dina taggar beter sig enligt användarens preferenser utan att bryta din spårningslogik. Kontrollera alltid att ditt valda bibliotek specifikt stöder de senaste kraven för 2026.
Kan jag självhosta mitt cookie-samtyckesbanner gratis?
Du kan självhosta Conzents Open Consent Infrastructure på dina egna servrar utan kostnad för själva programvaran. Denna metod ger dig total dataisolering och tar bort behovet av månatliga SaaS-avgifter. Du är dock fortfarande ansvarig för dina egna serverkostnader, säkerhetsuppdateringar och drifttidshantering. För team med befintliga DevOps-resurser är detta ett mycket kostnadseffektivt sätt att upprätthålla full datorsuveränitet utan att offra avancerade efterlevnadsfunktioner.
Varför behöver jag IAB TCF 2.3 för min webbplats?
Du behöver IAB TCF 2.3 om du är en utgivare som förlitar sig på programmatisk annonsering för att generera intäkter. Detta ramverk säkerställer att dina samtyckessignaler är standardiserade och erkänns av Global Vendor List. Utan en TCF-certifierad banner kommer många annonsnätverk att sluta visa personligt anpassade annonser på din webbplats, vilket kan leda till en betydande minskning av intäkterna. Det ger en nödvändig juridisk och teknisk bro mellan dina användare och annons-ekosystemet.
Hur påverkar open source cookie-banners webbplatsens prestanda?
Open source-banners förbättrar generellt prestanda eftersom de saknar den spårningsbloat som finns i många proprietära SaaS-skript. De flesta open source-bibliotek är utformade för att vara lätta, ofta under 10KB. Genom att självhosta skriptet eller använda ett globalt CDN minskar du påverkan på dina Core Web Vitals. Detta säkerställer att dina efterlevnadsåtgärder inte sänker din Largest Contentful Paint eller stör användarupplevelsen med onödiga layoutskift.
Vad händer om integritetslagar ändras och jag använder ett open source-verktyg?
När integritetslagar ändras uppdaterar gemenskapen eller den primära underhållaren kodbasen för att återspegla nya krav. Om du självhostar måste du manuellt hämta dessa uppdateringar för att förbli efterlevande. Hanterade molnversioner hanterar dessa uppdateringar automatiskt, vilket säkerställer att du uppfyller nya tidsfrister som EU:s AI-lagstiftning den 2 augusti 2026. Fördelen med open source är att juridiska uppdateringar ofta granskas av kollegor för noggrannhet och teknisk effektivitet.
Är Conzents hanterade molnversion fortfarande open source?
Conzents hanterade molnplattform för samtycke använder samma källkodstillgängliga kod som vår självhostade version. Det är inte en separat, stängd produkt. Istället erbjuder det bekvämligheten av en SaaS-modell med transparensen av öppen infrastruktur. Du får samma reviderbara kod men vi hanterar värd, säkerhet och global leverans för dig. Denna modell gör att du kan skala dina integritetsinsatser utan den tekniska bördan av att hantera din egen infrastruktur.