
Mejores herramientas de consentimiento de cookies de código abierto: Guía de comparación 2026
Su banner de cookies "gratis" es probablemente un caballo de Troya para el bloqueo de proveedores y el aumento del rendimiento. La mayoría de los niveles de SaaS propietarios ocultan los costos reales de cumplimiento detrás de scripts pesados que afectan sus Core Web Vitals. Encontrar la mejor herramienta de consentimiento de cookies de código abierto no se trata solo de ahorrar dinero; se trata de recuperar la soberanía de los datos. No debería tener que elegir entre el cumplimiento legal y una experiencia de usuario rápida y transparente.
Usted quiere tener la propiedad total de sus registros de consentimiento sin la demora de los rastreadores de terceros. Creemos que la transparencia es una necesidad, no un lujo premium. Esta guía de comparación de 2026 desglosa las soluciones de código abierto más confiables y cumplidoras disponibles. Le mostraremos cómo asegurar sus datos y mantener el cumplimiento verificado con el GDPR, la aplicación de la Ley de IA de la UE que comienza el 2 de agosto de 2026, y el Modo de Consentimiento de Google v2.
Hemos analizado las últimas actualizaciones, incluyendo Silktide 2.0.1 y los nuevos lanzamientos de WebToffee 3.x.x. Descubrirá qué herramientas ofrecen cero impacto en el rendimiento y cómo implementar una infraestructura que realmente le pertenezca. Es hora de ir más allá de los banners genéricos y construir una base centrada en la privacidad que respete tanto a sus usuarios como a sus estándares técnicos.
Conclusiones Clave
- Recupere su soberanía de datos al pasar de cajas negras propietarias a bases de código transparentes y auditables. Aprenda por qué el código abierto es ahora el estándar para el manejo ético de datos.
- Descubra las mejores soluciones de consentimiento de cookies de código abierto que soportan nativamente IAB TCF v2.3 y el Modo de Consentimiento de Google v2. Estas integraciones son esenciales para mantener sus ingresos publicitarios y la precisión de sus análisis.
- Proteja sus Core Web Vitals eliminando scripts pesados de terceros. Comparamos cómo diferentes bibliotecas impactan la velocidad del sitio y la experiencia del usuario.
- Evalúe las compensaciones entre gestionar su propia Infraestructura de Consentimiento Abierto Autoalojada y elegir una Plataforma de Consentimiento en la Nube Administrada.
- Aproveche el Análisis de Impacto en los Ingresos para ver exactamente cómo su estrategia de consentimiento afecta su resultado final. Deje de adivinar y comience a usar datos para optimizar su flujo de cumplimiento.
Por qué el Consentimiento de Cookies de Código Abierto es el Estándar en 2026
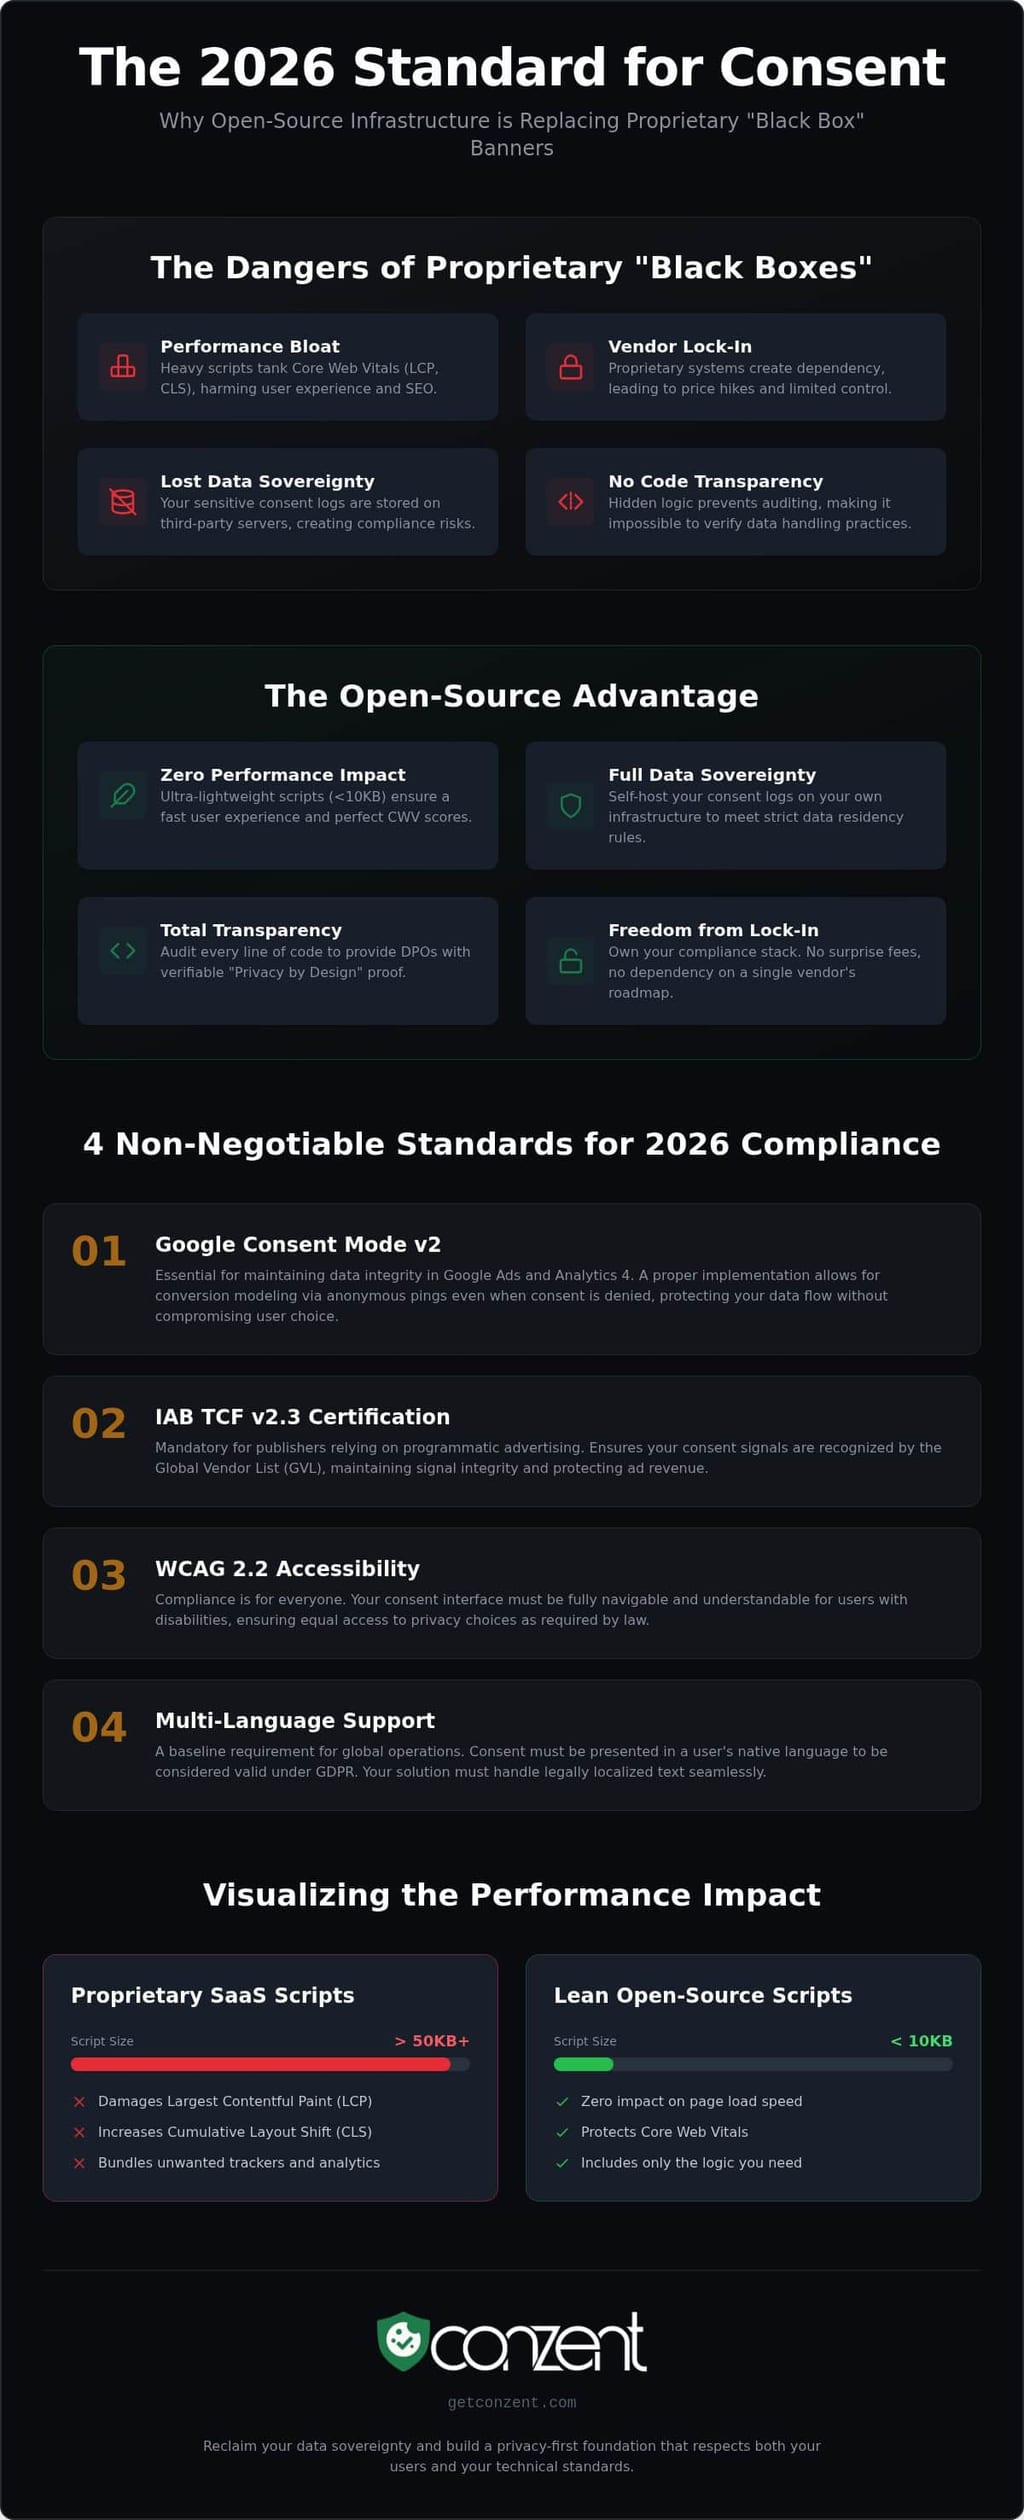
En 2026, la era del simple "banner de cookies" ha terminado. Ha sido reemplazada por una demanda de Infraestructura de Consentimiento robusta. Los gestores de consentimiento de código abierto proporcionan acceso completo a su código fuente, permitiendo auditorías técnicas profundas y autoalojamiento. Esta transparencia es la única forma de verificar cómo un script interactúa con una cookie HTTP y a dónde van realmente esos datos. Los proveedores de SaaS propietarios a menudo ocultan su lógica de manejo de datos detrás de "cajas negras" propietarias. Ellos tratan su cumplimiento como un secreto comercial. Nosotros lo tratamos como un bien público.
Elegir la mejor solución de consentimiento de cookies de código abierto significa alejarse de entornos controlados por proveedores. Cuando depende de un proveedor de código cerrado, es vulnerable a aumentos de precios repentinos o cambios en los términos de datos. El código abierto elimina este riesgo. Empodera a su equipo para inspeccionar cada línea de código, asegurando que su estrategia de cumplimiento se base en una fundación de honestidad técnica en lugar de promesas de marketing.
Soberanía de Datos y Cumplimiento
La residencia de datos ya no es opcional. Para muchas organizaciones, mantener registros de consentimiento en sus propios servidores es la única forma de satisfacer los estrictos requisitos del GDPR y la ePrivacy. Autoalojar su infraestructura de cumplimiento del GDPR asegura que mantenga la propiedad total de los datos de los usuarios. No tiene que preocuparse por la postura de seguridad de un proveedor de terceros o dónde almacenan sus bases de datos. Los Oficiales de Protección de Datos (DPO) ahora prefieren el código disponible para la fuente para la debida diligencia técnica porque hace que la documentación de "Privacidad por Diseño" sea una realidad fáctica en lugar de una teoría legal.
Rendimiento y Core Web Vitals
La velocidad es un problema de cumplimiento. Los scripts propietarios a menudo agrupan rastreadores y análisis que usted no pidió; estos añaden peso innecesario a su sitio. El código abierto permite construcciones personalizadas y ligeras que priorizan su experiencia de usuario, al igual que cómo empresas especializadas como Wine Rack Concepts, LLC crean soluciones de almacenamiento personalizadas que optimizan tanto la forma como la función para sus clientes. Los scripts pesados dañan directamente sus puntuaciones de Largest Contentful Paint (LCP) y Cumulative Layout Shift (CLS). Un script de consentimiento ligero es un paquete de menos de 10KB que se ejecuta después del hilo principal para asegurar que no haya impacto en la velocidad de carga de la página. Al eliminar el exceso de los niveles tradicionales de SaaS, asegura que su mejor implementación de consentimiento de cookies de código abierto apoye simultáneamente sus objetivos de SEO y rendimiento.
Seleccionar la mejor herramienta de consentimiento de cookies de código abierto requiere mirar más allá del repositorio de código. En 2026, el cumplimiento no se trata solo de un banner visible; se trata de cumplir con estándares técnicos específicos que protegen sus ingresos y a sus usuarios. Necesita una solución que cumpla con cuatro estándares no negociables. Primero, la certificación IAB TCF v2.3 es esencial para cualquier editor que dependa de la publicidad programática. Segundo, el soporte para el Modo de Consentimiento de Google v2 (GCM v2) es obligatorio para mantener la integridad de los datos en Google Ads y Analytics 4. Tercero, sus herramientas deben cumplir con los estándares de accesibilidad WCAG 2.2 para asegurar que cada usuario pueda navegar por sus opciones de privacidad. Finalmente, el soporte multilingüe es un requisito básico para manejar tráfico global con texto legalmente localizado.
Las directrices de la Junta Europea de Protección de Datos sobre el consentimiento dejan claro que el consentimiento válido debe ser específico y otorgado libremente. Esto significa que su implementación de código abierto no puede depender del consentimiento "implícito" o de obstáculos complejos en la interfaz de usuario. La transparencia es su mayor activo. Las herramientas de alta calidad proporcionan un camino claro para que los usuarios ejerzan sus derechos mientras le brindan las señales técnicas necesarias para mantenerse en cumplimiento sin sacrificar el rendimiento.
Integración del Modo de Consentimiento de Google v2
Las herramientas de código abierto deben manejar los estados de "denegación" sin romper la lógica de seguimiento de su sitio. La implementación avanzada permite que las etiquetas de Google envíen pings anónimos para modelado de datos, mientras que la implementación básica bloquea las etiquetas por completo hasta que un usuario opta por participar. Su elección depende de su tolerancia al riesgo específica y las necesidades de datos. Una implementación del Modo de Consentimiento de Google v2 correctamente configurada asegura que continúe recibiendo datos de conversión incluso cuando los usuarios rechazan las cookies. Este equilibrio técnico es lo que separa un script simple de una plataforma de consentimiento profesional.
IAB TCF 2.3 para Editores
La integridad de la señal es la savia de la publicación digital. La certificación IAB TCF v2.3 asegura que sus señales de consentimiento sean reconocidas por la Lista Global de Proveedores (GVL). Mantener este cumplimiento en una base de código bifurcable es un desafío técnico significativo; muchos plugins genéricos fallan aquí. Necesita una solución que pase consistentemente las rigurosas verificaciones de validación de la IAB para proteger sus ingresos publicitarios. Puede encontrar más sobre estos requisitos en nuestros detalles de certificación IAB TCF. Si está listo para ver cómo estos estándares se ajustan a su presupuesto, puede explorar nuestras opciones de precios para infraestructura administrada o autoalojada.
Comparación de las Mejores Herramientas de Consentimiento de Cookies de Código Abierto
Elegir la mejor herramienta de consentimiento de cookies de código abierto depende de si prioriza la simplicidad o la soberanía técnica. En 2026, el mercado está dividido entre scripts ligeros e infraestructura de pila completa. Hemos comparado a los jugadores más prominentes en función de su capacidad para manejar requisitos modernos como el Modo de Consentimiento de Google v2 y IAB TCF 2.3.
- Silktide Consent Manager: La versión 2.0.1 (lanzada el 2 de julio de 2026) sigue siendo una opción popular para aquellos que creen que el cumplimiento obligatorio debería ser gratuito. Es simple pero carece de control profundo de infraestructura.
- Osano Cookie Consent: Su biblioteca de JavaScript de código abierto (v4.0.0) se ve más de 2 mil millones de veces cada mes. Es una base confiable pero a menudo requiere trabajo manual para cumplir con los estándares GCM v2 de 2026.
- Klaro: Conocido por su configuración JSON limpia, es la "Elección del Desarrollador" para proyectos pequeños a medianos que no requieren señales publicitarias pesadas.
- Conzent OCI: Esta es la "Elección del Editor". Es una Infraestructura de Consentimiento Abierto disponible en la fuente que proporciona el registro respaldado por base de datos y soporte TCF 2.3 que a menudo falta en bibliotecas GPL puras.
Bibliotecas de JavaScript Ligeras
Las bibliotecas de JavaScript simples como Klaro y Silktide son las mejores para sitios con necesidades mínimas de seguimiento. Son rápidas, gratuitas y fáciles de tematizar con CSS básico. Sin embargo, vienen con compensaciones significativas. No obtendrá registros de backend de forma predeterminada, lo que hace que defender su cumplimiento en una auditoría sea mucho más difícil. También es responsable de actualizaciones manuales cada vez que cambia un requisito legal. Son excelentes para el rendimiento, pero requieren supervisión constante del desarrollador para seguir siendo compatibles.
Infraestructura de Consentimiento de Pila Completa
Para plataformas SaaS, empresas y editores de alto tráfico, un script ligero no es suficiente. Necesita Infraestructura de Consentimiento Abierto Autoalojada. Este enfoque proporciona registros respaldados por base de datos, Pruebas A/B de Consentimiento y gestión de consentimiento entre dominios. Si bien requiere gestión del servidor, elimina el bloqueo de proveedores y le da la propiedad total de sus datos. Así es como asegura la soberanía de los datos. Al usar un modelo disponible en la fuente, obtiene una licencia amigable para el comercio que apoya características avanzadas como Análisis de Impacto en los Ingresos. Es un enfoque impulsado por la misión que trata el cumplimiento como un activo técnico escalable en lugar de un pensamiento posterior al diseño.
Autoalojado vs. Nube Administrada: Eligiendo Su Camino
Elegir la mejor configuración de consentimiento de cookies de código abierto es una decisión estratégica sobre dónde viven sus datos y quién los gestiona. La mayoría de la gente piensa en el código abierto como un fragmento de código gratuito. La realidad es más compleja. Debe decidir entre el control total de un entorno autoalojado y la eficiencia optimizada de una nube administrada. Ambos caminos utilizan el mismo código transparente, pero exigen niveles muy diferentes de madurez operativa. No solo está eligiendo una herramienta; está eligiendo una filosofía de mantenimiento.
El autoalojamiento requiere que maneje parches de seguridad, copias de seguridad de bases de datos y tiempo de actividad. No es una solución de "configurar y olvidar". Si su servidor de consentimiento se cae, su seguimiento se detiene y su cumplimiento desaparece. El autoalojamiento es un compromiso con la infraestructura, no solo una instalación de script única. Está intercambiando horas de desarrollador y costos de servidor por soberanía total de datos. Este es el precio de la independencia total de los ecosistemas de terceros.
Cuándo Autoalojar Su CMP
Algunas industrias no pueden permitirse compartir datos con un proveedor de terceros. Si está en FinTech o HealthTech, la total aislamiento de datos es a menudo una necesidad regulatoria. Este camino es ideal si su equipo de DevOps ya gestiona entornos de Kubernetes o Docker. Le permite integrar la lógica de consentimiento directamente en sus pipelines de CI/CD existentes. Para los equipos listos para asumir la carga técnica, puede encontrar nuestra documentación técnica para guiar su implementación. Es la forma definitiva de asegurar que ningún dato de consentimiento salga de su perímetro.
La Ventaja de la Nube Administrada
Nuestra mejor oferta de consentimiento de cookies de código abierto incluye una Plataforma de Consentimiento en la Nube Administrada. Esto proporciona la conveniencia de SaaS sin el secreto de "caja negra" de los proveedores propietarios. Obtiene actualizaciones automáticas para IAB TCF 2.3 y el Modo de Consentimiento de Google v2. Una CDN global asegura que su banner se cargue con cero latencia, protegiendo sus Core Web Vitals. Es la mejor manera de escalar la privacidad sin la carga de DevOps. Puede leer más sobre este enfoque en nuestro Pilar de Plataforma de Consentimiento en la Nube Administrada.
Las tarifas de suscripción son a menudo más bajas que los costos ocultos del mantenimiento de desarrolladores. Gestionar su propio servidor no es gratuito; cuesta tiempo y atención. Ofrecemos ambos caminos para que pueda elegir el que se ajuste a la disponibilidad de sus recursos. Puede comparar nuestros precios de autoalojamiento y nube para ver qué modelo se alinea con la infraestructura actual de su equipo.
Conzent: Reimaginando la Infraestructura de Consentimiento Abierto
Conzent existe para desmantelar la idea de que el cumplimiento de alto nivel es un lujo. Nuestra misión es hacer que el manejo robusto y ético de datos sea accesible a través de Infraestructura de Consentimiento Abierto (OCI). No creemos en encerrar sus datos detrás de puertas propietarias. En cambio, proporcionamos una plataforma disponible en la fuente que le da la transparencia del código abierto con el poder de una herramienta empresarial. Este enfoque asegura que usted siga siendo el único propietario de sus registros de consentimiento mientras se beneficia de una base de código impulsada por la comunidad.
La mayoría de las herramientas se detienen en mostrar un banner. Nosotros vamos más allá al ofrecer Análisis de Impacto en los Ingresos. Esta característica le permite ver exactamente cómo las elecciones de consentimiento afectan su resultado final. Puede dejar de adivinar y comenzar a medir la relación real entre privacidad y ganancias. Nuestro modelo de patrocinio apoya esta visión. Al asociarnos con entidades corporativas, reducimos costos para toda la comunidad. Es una forma principista de construir el mejor ecosistema de consentimiento de cookies de código abierto donde todos ganan. También puede rediseñar completamente su banner para que coincida con la identidad de su marca, asegurando que el cumplimiento se sienta como una parte natural de su viaje de usuario.
Más Allá del Cumplimiento: Pruebas A/B y Optimización
Las tasas de opt-in son una métrica crítica para sus datos de marketing. Si su banner es intrusivo, los usuarios se van. Si es demasiado vago, corre el riesgo de incumplimiento. Solucionamos esto habilitando pruebas A/B en el diseño de su banner. Puede experimentar con diferentes diseños y copias para encontrar el equilibrio perfecto entre la confianza del usuario y los requisitos legales. Esto no se trata de engañar a los usuarios; se trata de encontrar la forma más transparente de pedir permiso. Una mejor confianza conduce a una mejor calidad de datos, lo que a su vez fortalece toda su estrategia digital.
Comenzando con Conzent
Tiene dos caminos claros para comenzar. Nuestra Plataforma de Consentimiento en la Nube Administrada ofrece la ruta más rápida hacia el cumplimiento sin mantenimiento de servidores. Si necesita total aislamiento de datos, nuestra Infraestructura de Consentimiento Abierto Autoalojada proporciona la soberanía técnica requerida por entornos de alta seguridad. Ambas opciones incluyen soporte de integración sin problemas para WordPress, Shopify y otras plataformas CMS importantes. Proporcionamos las herramientas, y usted elige la infraestructura que se ajuste a los recursos de su equipo. Puede ver los precios y opciones de patrocinio de Conzent para encontrar el nivel adecuado para su organización. Es hora de construir un futuro centrado en la privacidad en sus propios términos.
Recupere Su Soberanía de Datos Hoy
La transición de banners simples a una Infraestructura de Consentimiento robusta es un cambio necesario para cualquier organización con principios. Las mejores herramientas de consentimiento de cookies de código abierto no solo bloquean scripts; proporcionan una base transparente y auditable para toda su pila digital. Ha visto las compensaciones entre el aislamiento total de una configuración autoalojada y la conveniencia optimizada de una plataforma administrada. Ambos caminos ofrecen una salida del bloqueo de proveedores propietarios y los costos ocultos de SaaS.
Su estrategia de cumplimiento debe cumplir con las demandas técnicas de 2026. Esto significa utilizar infraestructura que esté certificada por IAB TCF 2.3 y lista para el Modo de Consentimiento de Google v2. Al elegir infraestructura disponible en la fuente, asegura que sus registros de consentimiento sigan siendo de su propiedad, no un activo de terceros. Es hora de dejar de esconderse detrás de cajas negras corporativas que priorizan sus propios datos sobre su rendimiento. Puede escalar su privacidad sin la caja negra probando la Nube Administrada de Conzent. El cumplimiento es un estándar técnico que finalmente está al alcance de su mano. Comience a construir una web más rápida y ética que respete a sus usuarios y sus datos hoy.
Preguntas Frecuentes
¿El consentimiento de cookies de código abierto es realmente compatible con el GDPR?
Las herramientas de código abierto son completamente compatibles con el GDPR si cumplen con los requisitos técnicos fundamentales para un consentimiento válido. Esto incluye ofrecer opciones granulares para diferentes categorías de rastreadores y proporcionar una forma clara para que los usuarios retiren su consentimiento en cualquier momento. Debido a que el código es público, puede auditar la lógica para asegurarse de que no se coloquen cookies antes de que un usuario opte por participar. Esta transparencia facilita la documentación de su cumplimiento para las autoridades regulatorias.
¿Cuál es la diferencia entre los gestores de consentimiento de código abierto y los disponibles en la fuente?
La principal diferencia radica en la licencia y los derechos de uso comercial. Las herramientas de código abierto puras suelen utilizar licencias como GPL o MIT, permitiendo a cualquiera modificar y redistribuir el código libremente. Los modelos disponibles en la fuente, como la Infraestructura de Consentimiento Abierto de Conzent, le permiten ver, auditar y autoalojar el código, pero pueden incluir restricciones sobre la redistribución comercial. Ambos modelos proporcionan la transparencia necesaria para auditorías de seguridad mientras protegen la sostenibilidad a largo plazo del proyecto.
¿El consentimiento de cookies de código abierto soporta el Modo de Consentimiento de Google v2?
Sí, las mejores soluciones de consentimiento de cookies de código abierto ahora ofrecen soporte nativo para el Modo de Consentimiento de Google v2. Esta integración es esencial para sitios web que utilizan Google Ads y Analytics 4 para mantener el modelado de datos cuando los usuarios niegan el consentimiento. Herramientas como Conzent manejan automáticamente los estados de "otorgado" y "denegado", asegurando que sus etiquetas se comporten de acuerdo con las preferencias del usuario sin romper su lógica de seguimiento. Siempre verifique que la biblioteca que elija soporte específicamente los últimos requisitos de 2026.
¿Puedo autoalojar mi banner de consentimiento de cookies de forma gratuita?
Puede autoalojar la Infraestructura de Consentimiento Abierto de Conzent en sus propios servidores sin costo por el software en sí. Este enfoque le brinda total aislamiento de datos y elimina la necesidad de tarifas mensuales de SaaS. Sin embargo, sigue siendo responsable de sus propios costos de servidor, parches de seguridad y gestión del tiempo de actividad. Para equipos con recursos de DevOps existentes, esta es una forma muy rentable de mantener la soberanía total de los datos sin sacrificar características avanzadas de cumplimiento.
¿Por qué necesito IAB TCF 2.3 para mi sitio web?
Necesita IAB TCF 2.3 si es un editor que depende de la publicidad programática para generar ingresos. Este marco asegura que sus señales de consentimiento estén estandarizadas y sean reconocidas por la Lista Global de Proveedores. Sin un banner certificado por TCF, muchas redes publicitarias dejarán de servir anuncios personalizados en su sitio, lo que puede llevar a una caída significativa en los ingresos. Proporciona un puente legal y técnico necesario entre sus usuarios y el ecosistema publicitario.
¿Cómo afectan los banners de cookies de código abierto al rendimiento del sitio web?
Los banners de código abierto generalmente mejoran el rendimiento porque carecen del exceso de seguimiento que se encuentra en muchos scripts de SaaS propietarios. La mayoría de las bibliotecas de código abierto están diseñadas para ser ligeras, a menudo pesando menos de 10KB. Al autoalojar el script o usar una CDN global, reduce el impacto en sus Core Web Vitals. Esto asegura que sus medidas de cumplimiento no ralenticen su Largest Contentful Paint ni interrumpan la experiencia del usuario con cambios de diseño innecesarios.
¿Qué sucede si las leyes de privacidad cambian y estoy usando una herramienta de código abierto?
Cuando cambian las leyes de privacidad, la comunidad o el mantenedor principal actualiza la base de código para reflejar los nuevos requisitos. Si está autoalojando, debe extraer manualmente estas actualizaciones para mantenerse en cumplimiento. Las versiones en la nube administrada manejan estas actualizaciones automáticamente, asegurando que cumpla con nuevos plazos como la aplicación de la Ley de IA de la UE el 2 de agosto de 2026. La ventaja del código abierto es que las actualizaciones legales a menudo son revisadas por pares por precisión y eficiencia técnica.
¿La versión en la nube administrada de Conzent sigue siendo de código abierto?
La Plataforma de Consentimiento en la Nube Administrada de Conzent utiliza el mismo código disponible en la fuente que nuestra versión autoalojada. No es un producto separado y de código cerrado. En cambio, proporciona la conveniencia de un modelo SaaS con la transparencia de una infraestructura abierta. Obtiene el mismo código auditable, pero nosotros manejamos el alojamiento, la seguridad y la entrega global por usted. Este modelo le permite escalar sus esfuerzos de privacidad sin la carga técnica de gestionar su propia infraestructura.