
Demonstration der Cookie-Zustimmungskonformität: Der auditbereite Leitfaden 2026
Wenn ein Regulierungsbehörde heute an Ihre Tür klopfen würde, könnten Sie dann beweisen, dass jeder Marketing-Tag auf Ihrer Website die Wahl jedes Nutzers respektiert hat? Die meisten Unternehmen können das nicht. Sie verlassen sich auf Black-Box-Anbieter, bei denen Daten verborgen sind und Kontrolle eine Illusion ist. Die Ära des „Check-the-Box“-Banners ist vorbei. Die Demonstration der Einhaltung der Cookie-Zustimmung im Jahr 2026 erfordert mehr als eine hübsche Benutzeroberfläche. Es verlangt eine technische Prüfspur, die einer Überprüfung standhält.
Wir kennen den Kampf, die sich ändernden CCPA-Vorgaben und GPC-Signale zu verwalten, während Sie versuchen, Ihre Marketingmaschine am Laufen zu halten. Es ist eine komplexe Landschaft, in der die Angst vor hohen Geldstrafen real ist. Dieser Artikel wird Ihnen beibringen, wie Sie eine überprüfbare, regulatorisch sichere Prüfspur aufbauen, die sowohl Ihre Nutzer als auch Ihre Einnahmen schützt. Wir werden eine klare Checkliste für die Prüfbereitschaft im Jahr 2026 bereitstellen und den entscheidenden Unterschied zwischen einem einfachen Banner und einer funktionalen Nachweisspur erklären. Sie werden mit einer Strategie nach Hause gehen, die ethischen Datenschutz mit technischer Effizienz in Einklang bringt und sicherstellt, dass Ihre Infrastruktur so transparent bleibt wie Ihre Mission.
Wichtige Erkenntnisse
- Ändern Sie Ihre Perspektive, indem Sie Compliance nicht als statisches Banner, sondern als aktiven technischen Zustand betrachten, den Sie jederzeit nachweisen müssen.
- Erstellen Sie eine unveränderliche Prüfspur für die Demonstration der Einhaltung der Cookie-Zustimmung, die kritische Metadaten wie maskierte IPs, Benutzeragenten und Zeitstempel umfasst.
- Vermeiden Sie das Risiko der „Black Box“, indem Sie transparente Infrastruktur wählen, die Ihnen vollständigen Besitz und Sichtbarkeit Ihrer Zustimmungsunterlagen gibt.
- Stellen Sie sicher, dass Ihre technische Einrichtung IAB TCF 2.3 und Google Consent Mode v2 vollständig unterstützt, um sowohl Ihre rechtliche Stellung als auch Ihre Werbeeinnahmen zu schützen.
- Befolgen Sie einen systematischen fünfstufigen Prozess, um jeden Tracker auf Ihrer Website zu prüfen und versteckte Datenlecks zu beseitigen, bevor ein Prüfer sie findet.
Über das Banner hinaus: Was die Demonstration der Compliance im Jahr 2026 bedeutet
Ein Cookie-Banner ist keine Compliance-Strategie. Es ist eine Wahl der Benutzeroberfläche. Im Jahr 2026 schauen Regulierungsbehörden nicht nur darauf, was Ihre Nutzer sehen; sie schauen darauf, was Ihre Server tun. Die Demonstration der Cookie-Zustimmung hat sich von einer „einrichten und vergessen“-Aufgabe zu einer aktiven, fortlaufenden Infrastruktur-Anforderung entwickelt. Wenn Sie nicht beweisen können, dass Ihre Tracking-Pixel inaktiv blieben, bis ein bestimmter Nutzer auf „Akzeptieren“ klickte, haben Sie keine Zustimmung. Sie haben eine Haftung.
Die Beweislast liegt vollständig bei Ihnen. Nach der DSGVO ist der Datenverantwortliche dafür verantwortlich, nachzuweisen, dass eine gültige Zustimmung eingeholt wurde. Das ist keine Empfehlung; es ist ein rechtlicher Auftrag. Dieses Prinzip wurde frühzeitig durch die ePrivacy-Richtlinie (das 'Cookie-Gesetz') festgelegt, aber die Durchsetzung heute ist viel technischer. Ein einfacher Datenbankeintrag, der sagt „Nutzer 123 hat akzeptiert“, wird eine Datenschutzbehörde (DPA) nicht zufriedenstellen. Sie möchten die Version des Banners sehen, die der Nutzer gesehen hat, die spezifische verwendete Sprache und den zeitgestempelten Nachweis der Interaktion.
Die rechtlichen Säulen der überprüfbaren Zustimmung
Um prüfungsbereit zu bleiben, müssen Ihre Aufzeichnungen drei Kernsäulen widerspiegeln. Erstens, eindeutige Handlung. Sie müssen nachweisen, dass der Nutzer einen klaren, bejahenden Schritt unternommen hat. Vorab angekreuzte Kästchen oder „Scrollen bedeutet Zustimmung“ sind Relikte der Vergangenheit. Zweitens, informierte Wahl. Ihre Protokolle sollten genau zeigen, welche Informationen dem Nutzer in dem Moment präsentiert wurden, als er seine Entscheidung traf. Drittens, einfache Rücknahme. Regulierungsbehörden prüfen jetzt, ob das Abmelden so einfach ist wie das Anmelden. Wenn Ihr „Alle ablehnen“-Button drei Klicks tief vergraben ist, dokumentiert Ihre Prüfspur nur Ihre Nichteinhaltung. Weitere Details zu diesen spezifischen Anforderungen finden Sie in unserem DSGVO-Compliance-Leitfaden.
Front-End UI vs. Back-End Nachweis
Es gibt eine gefährliche Lücke zwischen einem „compliant aussehenden“ Banner und einer konformen Datenpipeline. Im Jahr 2026 verwenden DPAs automatisierte „geheime Käufer“, um Websites zu durchsuchen. Diese Bots suchen nicht nur nach einem Banner. Sie überwachen Netzwerk-Anfragen, um zu sehen, ob Tracking-Skripte vor der Zustimmung aktiviert werden. Eine hübsche Benutzeroberfläche ist wertlos, wenn Ihr Backend die Wahl des Nutzers ignoriert. Echte Compliance geschieht im Prüfprotokoll, einem unveränderlichen Protokoll jedes Zustimmungsereignisses. Bei der Demonstration der Cookie-Zustimmung gegenüber einem Prüfer ist Ihre technische Infrastruktur Ihr primärer Zeuge. Es ist der Unterschied zwischen einer Vermutung und einer Garantie.
Die Anatomie eines überprüfbaren Zustimmungsprüfprotokolls
Wir glauben, dass Datenschutz ein Recht und kein Feature ist. Ein überprüfbares Zustimmungsprüfprotokoll ist die technische Manifestation dieses Glaubens. Es ist ein zeitgestempeltes, unveränderliches Protokoll, das genau erfasst, wann, wo und wie ein Nutzer mit Ihren Datenschutzeinstellungen interagiert hat. Dies ist nicht nur ein Hintergrundprozess; es ist der Kern der Demonstration der Cookie-Zustimmung. Ohne diesen granularen Nachweis wird Ihre Verteidigung gegen eine DPA-Anfrage scheitern. Um wirklich prüfungsbereit zu sein, müssen Ihre Protokolle zugänglich, aber strikt datenschutzbewahrend sein. Das bedeutet, dass keine personenbezogenen Daten (PII) im Protokoll selbst gespeichert werden. Wir empfehlen IP-Maskierung als Standardpraxis, um Ihre Aufzeichnungen nützlich, aber anonymisiert zu halten.
Die EDPB-Richtlinien zur Zustimmung betonen, dass der Verantwortliche nachweisen muss, dass die Zustimmung gültig eingeholt wurde. Ihre technischen Nachweise sollten spezifische Metadaten enthalten: maskierte IP-Adressen, Benutzeragenten-Strings, den genauen Zeitstempel und die Version des angezeigten Zustimmungsbanners. Diese Daten erstellen einen einzigartigen Fingerabdruck des Ereignisses, ohne die Identität des Nutzers offenzulegen. Moderne Werbetechnologie verlässt sich auch auf den „Zustimmungs-String“, um diese Entscheidungen im gesamten Ökosystem weiterzugeben. Es ist ein komprimiertes digitales Signal, das jedem Anbieter auf Ihrer Website genau mitteilt, was er tun darf. Wenn Sie nach einer Lösung suchen, die dieses Maß an Transparenz priorisiert, erkunden Sie unsere transparenten Preisoptionen für verwaltete und selbstgehostete Infrastruktur.
Google Consent Mode v2 als Nachweispunkt
GCM v2 fungiert als Brücke zwischen Nutzerwahl und Datensammlung. Es kommuniziert Zustimmungszustände an Google-Tags durch Signale wie „ad_user_data“ und „ad_personalization“. Dies ermöglicht es Ihnen, die Privatsphäre zu respektieren und gleichzeitig die Messgenauigkeit aufrechtzuerhalten. Für einen tiefen Einblick in die technische Einrichtung lesen Sie unseren Leitfaden zu Google Consent Mode v2. Es ist ein wesentlicher Bestandteil für jedes Unternehmen, das im EWR oder im Vereinigten Königreich tätig ist und Einnahmen erzielen möchte, ohne auf Ethik zu verzichten.
IAB TCF 2.3 und das Transparenzrahmenwerk
Das Transparenz- und Zustimmungsrahmenwerk (TCF) ist der Branchenstandard für die Signalisierung von Absichten an Werbeanbieter. Durch die Verwendung von TCF 2.3 stellen Sie sicher, dass die Nutzerpräferenzen in der gesamten Werbelieferkette respektiert werden. Ihr Prüfprotokoll sollte dokumentieren, dass Sie Daten nur mit verifizierten Anbietern teilen, die auf der Global Vendor List (GVL) aufgeführt sind. Versionierung ist hier entscheidend. Sie müssen nachweisen, welche GVL-Version während des Zustimmungsereignisses aktiv war. Dieses Maß an Detail macht eine Zustimmungsnachweisspur wirklich überprüfbar und regulatorisch sicher. Es verwandelt die Demonstration der Cookie-Zustimmung von einer Belastung in einen klaren technischen Vorteil.
Infrastruktur ist wichtig: Cloud vs. Selbstgehostete Compliance-Ketten
Infrastruktur ist der stille Zeuge Ihrer Compliance-Strategie. Während das Front-End-Banner die Aufmerksamkeit des Nutzers auf sich zieht, trägt die Backend-Architektur das Gewicht der Demonstration der Cookie-Zustimmung. Viele Organisationen fallen in die „Black Box“-Falle. Sie übergeben ihre rechtlichen Aufzeichnungen an einen Drittanbieter und hoffen auf das Beste. Wenn dieser Anbieter einen Datenbruch oder einen Ausfall erleidet, verschwindet Ihre Prüfspur. Dies schafft eine gefährliche Abhängigkeit. Echte Compliance besteht nicht nur darin, Daten zu haben; es geht darum, sie zu besitzen.
Datenhoheit und die DSGVO
Wo Sie Ihre Protokolle speichern, ist wichtig. Nach der DSGVO fügen grenzüberschreitende Datenübertragungen eine Schicht rechtlicher Komplexität hinzu. Wenn Ihr CMP Zustimmungsunterlagen in einer Gerichtsbarkeit ohne Angemessenheitsentscheidung speichert, sind Sie gefährdet. Durch die Verwendung von Self-Hosted Open Consent Infrastructure behalten Sie alles auf Ihren eigenen Servern. Dies gewährleistet totale Datenhoheit. Es bietet die ultimative Nachweisspur, da Sie die Infrastruktur von Anfang bis Ende kontrollieren. Selbst die rechtliche Definition eines Cookies in den USA betont die Speicherung von Informationen auf dem Gerät eines Nutzers, was widerspiegelt, warum Ihre serverseitigen Protokolle tadellos sein müssen. Die Einhaltung durch die Speicherung von Protokollen auf Ihrer eigenen Hardware zu beweisen, beseitigt das Risiko eines Ausfalls von Drittanbietern.
Managed Cloud: Vereinfachung der Nachweiskette
Nicht jedes Team hat die Ressourcen für Selbsthosting. Für diejenigen, die Geschwindigkeit benötigen, ohne Transparenz zu opfern, bietet unsere Managed Cloud Consent Platform eine optimierte Alternative. Sie automatisiert die Versionierung Ihrer Datenschutzrichtlinien und zentralisiert das Reporting. Dies reduziert den DevOps-Aufwand, während der Status „prüfungsbereit“ aufrechterhalten wird. Sie profitieren von einem professionellen Dashboard für globale Berichterstattung, ohne das Geheimnis der „Black Box“. Verwaltete Plattformen überbrücken die Lücke zwischen technischer Effizienz und rechtlicher Pflicht und stellen sicher, dass die Demonstration der Cookie-Zustimmung unabhängig von Ihrem Ressourcenlevel einfach bleibt.
Wir glauben, dass „Source-Available“-Infrastruktur die einzige ethische Wahl für Datenschutztechnologie ist. Sie lädt zur Überprüfung ein. Sie ermöglicht es Ihnen, genau zu sehen, wie Ihre Daten behandelt werden. Diese Transparenz ist ein notwendiger Standard für die Landschaft von 2026. Egal, ob Sie sich für Cloud oder Selbsthosting entscheiden, Ihre Infrastruktur sollte ein offenes Buch und kein Geheimnis sein.
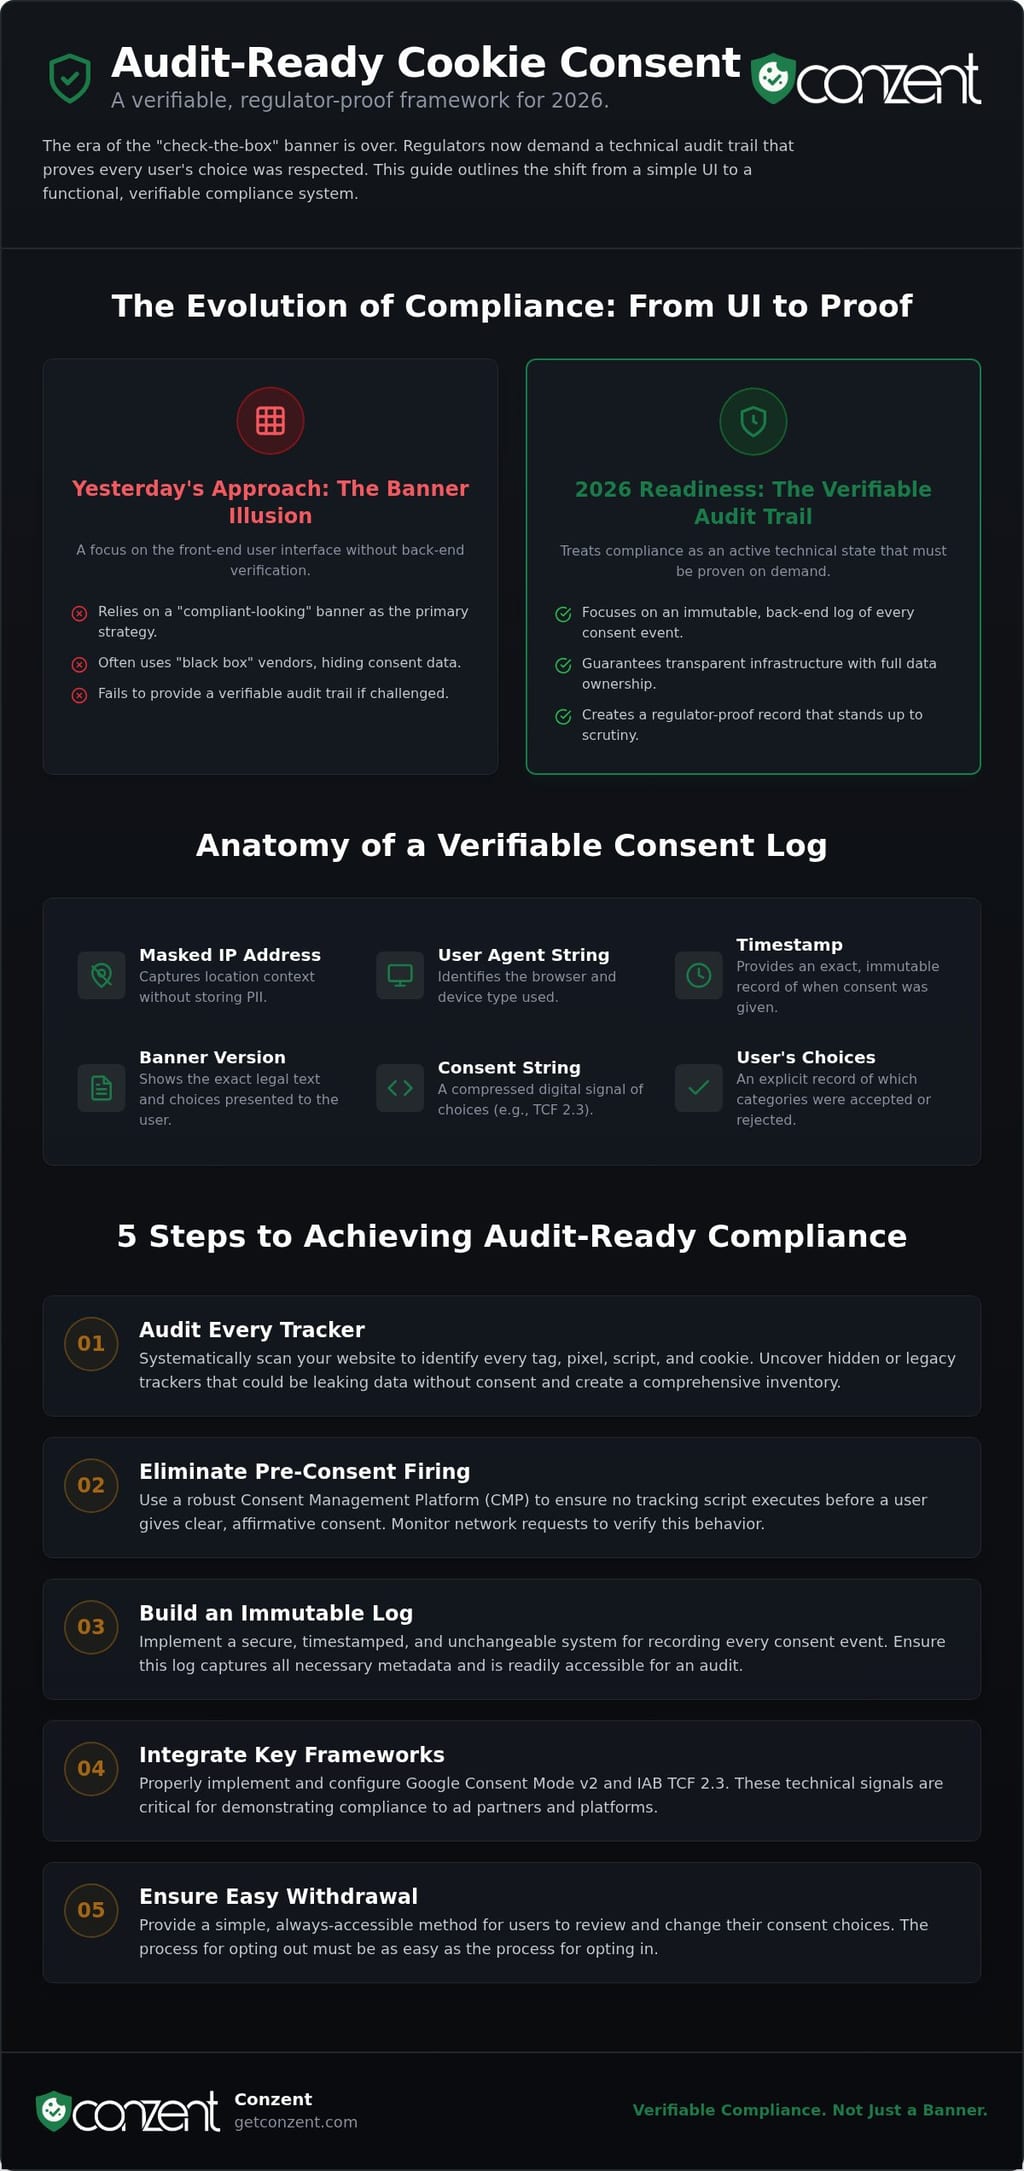
5 Schritte zur Erreichung einer prüfungsbereiten Compliance
Compliance ist kein einmaliges Ereignis. Es ist eine ständige Haltung. Um von einer „compliant aussehenden“ Website zu einer zu gelangen, die tatsächlich eine DPA-Prüfung übersteht, benötigen Sie einen systematischen Ansatz. Die regulatorische Landschaft von 2026 ist unerbittlich. Mit dem inflationsbereinigten CCPA-Schwellenwert von 26,625 Millionen Dollar und Geldstrafen wie der 150 Millionen Euro-Strafe gegen SHEIN Ende 2025 sind die Einsätze höher als je zuvor. Hier erfahren Sie, wie Sie eine Verteidigung aufbauen, die unter Druck standhält.
- Prüfen Sie Ihre aktuelle Cookie-Landschaft: Identifizieren Sie jeden Tracker. Eine Studie aus dem Jahr 2025 ergab, dass 83 % der US-Websites Tracking-Cookies setzen, bevor sie die Zustimmung des Nutzers erhalten. Sie können nicht prüfungsbereit sein, wenn Sie nicht wissen, welche Skripte aktiv sind.
- Implementieren Sie ein zertifiziertes CMP: Verwenden Sie eine Plattform, die nativ IAB TCF 2.3 und Google Consent Mode v2 unterstützt. Dies sind die technischen Sprachen der modernen Compliance. Sie stellen sicher, dass Ihre Entscheidungen korrekt im gesamten Werbetechnologie-Ökosystem kommuniziert werden.
- Konfigurieren Sie unveränderliche Protokollierung: Richten Sie ein System ein, das jedes Zustimmungsereignis aufzeichnet. Stellen Sie sicher, dass diese Protokolle zeitgestempelt und manipulationssicher sind. Ihre Absicht nachzuweisen, ist die halbe Miete, wenn es darum geht, die Cookie-Zustimmung gegenüber einem Prüfer zu demonstrieren.
- Führen Sie A/B-Tests für Transparenz durch: Nutzen Sie Tests, um sicherzustellen, dass Ihre Nutzer ihre Entscheidungen tatsächlich verstehen. Regulierungsbehörden suchen jetzt nach Beweisen, dass Sie das Nutzerverständnis über einfache „Akzeptieren“-Raten priorisiert haben.
- Überwachen Sie die Auswirkungen auf die Einnahmen: Verwenden Sie Analysen, um zu verfolgen, wie sich die Zustimmungsentscheidungen auf Ihre Bilanz auswirken. Vertrauen ist eine Währung. Compliance sollte Ihr Wachstum unterstützen, indem sie ein loyales, datenschutzbewusstes Publikum aufbaut.
Die Rolle von A/B-Tests in der Compliance
Regulierungsbehörden sind jetzt technisch versiert darin, „Dark Patterns“ zu erkennen. Dies sind irreführende Benutzeroberflächen, die darauf abzielen, Nutzer dazu zu bringen, ihre Zustimmung zu geben. Durch die Verwendung von Consent A/B Testing können Sie beweisen, dass Ihr UX ehrlich ist. Dokumentieren Sie Ihre Designiterationen als Teil Ihrer Datenschutz-Folgenabschätzung. Dies zeigt, dass Sie für Klarheit optimiert haben, anstatt nur zu versuchen, die Nutzerabsicht zu umgehen. Es ist ein kritischer Schritt in der Demonstration der Cookie-Zustimmung durch ethisches Design.
Auswirkungen auf die Einnahmen: Die Compliance-Metrik des CFO
Wir hören oft, dass Datenschutz die Einnahmen schädigt. Die Daten sagen etwas anderes. Im Jahr 2026 liegt die durchschnittliche Opt-in-Rate für Marketing-Cookies in der EU bei 46 %. Unternehmen, die Vertrauen durch Transparenz aufbauen, sehen oft ein höheres Engagement von denen, die sich anmelden. Sie können unseren Leitfaden über die Auswirkungen der Cookie-Zustimmung auf die Einnahmen nutzen, um zu sehen, wie datenschutzorientiertes Wachstum funktioniert. Um eine konforme Infrastruktur aufzubauen, die sowohl Ihre Nutzer als auch Ihr Budget respektiert, sehen Sie sich unsere Preismodelle noch heute an und wählen Sie den Weg, der zu Ihrer Mission passt.
Conzent: Überprüfbare Compliance ohne Komplexität
Wir bauen nicht nur Banner. Wir bauen Infrastruktur. Conzent ist eine Open Consent Infrastructure (OCI), die entwickelt wurde, um die technischen Anforderungen von 2026 zu erfüllen. Traditionelle Consent-Management-Plattformen fungieren oft als „Black Boxes“. Sie speichern Ihre Daten auf ihren Servern und verbergen ihre Logik hinter proprietärem Code. Dies macht die Demonstration der Cookie-Zustimmung während einer Prüfung schwierig. Sie sind gezwungen, dem Wort eines Anbieters zu vertrauen, weil Sie die Mechanismen nicht sehen können. Wir glauben an Beweise statt an Vertrauen. Unser source-available Modell lädt zur regulatorischen Überprüfung ein, anstatt sich davor zu verstecken. Es ist ein Ansatz, der in moralischer Klarheit und technischer Effizienz verwurzelt ist. Wir priorisieren Transparenz, weil es der einzige Weg ist, um sicherzustellen, dass Ihre Prüfspur wirklich unveränderlich und überprüfbar ist.
Open Source vs. Managed Cloud
Sie sollten sich nicht zwischen Sicherheit und Skalierung entscheiden müssen. Wenn Sie totale Datenhoheit benötigen, ermöglicht Ihnen unsere Self-Hosted Open Consent Infrastructure, jedes Protokoll auf Ihrer eigenen Hardware zu speichern. Dies gibt Ihnen die ultimative Nachweisspur für Regulierungsbehörden. Für Teams, die leistungsstarke Compliance ohne den DevOps-Kopfschmerz wünschen, bietet unsere Managed Cloud Consent Platform eine sofortige Implementierung mit globaler Skalierung. Dies ist kein Premiumluxus; es ist ein notwendiger Standard. Wir verwenden ein einzigartiges Sponsoring-Modell, um die Kosten für ethischen Datenschutz zu senken. Dies macht überprüfbare Compliance für alle Nutzer zugänglich, unabhängig von ihren Ressourcen. Wir sind ein Gemeinschaftsvertreter für digitale Rechte, nicht nur ein weiterer entfernter Anbieter, der sich hinter komplexem rechtlichem Jargon versteckt.
So starten Sie mit überprüfbarem Nachweis
Effizienz ist wichtig. Sie können das Conzent-Banner in weniger als 10 Minuten auf WordPress, Shopify oder benutzerdefinierten Tech-Stacks implementieren. Diese Geschwindigkeit geht nicht auf Kosten der Tiefe. Sobald es live ist, erhalten Sie Zugriff auf ein zentrales Compliance-Dashboard. Dies ist nicht nur ein Reporting-Tool. Es ist Ihr Echtzeit-Prüfprotokoll. Sie können jedes Zustimmungsereignis in Echtzeit sehen und die überprüfbare Spur erstellen, die Regulierungsbehörden jetzt verlangen. Es ist der einfachste Weg, um von einer „compliant aussehenden“ Website zu einer zu gelangen, die tatsächlich prüfungsbereit ist. Sie können endlich aufhören, sich um CMP-„Black Boxes“ zu sorgen, in denen Daten von einem Drittanbieter gespeichert werden. Lassen Sie Ihre Datenschutzstrategie nicht zu einer Haftung werden. Erleben Sie die Zukunft der Zustimmungsinfrastruktur und beginnen Sie noch heute, die Cookie-Zustimmung mit absolutem Vertrauen zu demonstrieren.
Machen Sie Ihre Infrastruktur zukunftssicher für eine Ära der Durchsetzung
Die Ära des „Check-the-Box“-Datenschutzes ist vorbei. Regulierungsbehörden im Jahr 2026 verlangen technische Beweise, nicht nur visuelle Hinweise. Sie haben gelernt, dass echte Prüfbereitschaft erfordert, über das Front-End-Banner hinaus zu einer robusten Backend-Infrastruktur zu gehen. Egal, ob Sie die Flexibilität des Selbsthostings oder die Geschwindigkeit einer verwalteten Plattform wählen, Ihre Compliance-Kette muss unveränderlich und transparent sein. Es gibt keinen Raum für Mehrdeutigkeit, wenn Ihr Ruf und Ihre Einnahmen auf dem Spiel stehen.
Die Beweislast liegt auf Ihren Schultern. Die Demonstration der Cookie-Zustimmung ist nur möglich, wenn Sie die Versprechen von „Black Box“-Anbietern durch eine überprüfbare Prüfspur ersetzen. Durch die Integration zertifizierter Standards wie IAB TCF 2.3 und Google Consent Mode v2 schützen Sie Ihre Einnahmen, während Sie die Nutzerrechte achten. Unsere dänisch entwickelten Datenschutzstandards stellen sicher, dass Ihre technischen Ergebnisse mit Ihrer ethischen Mission übereinstimmen. Es ist an der Zeit, aufzuhören zu raten und zu beginnen, nachzuweisen.
Beginnen Sie noch heute mit dem Aufbau Ihrer überprüfbaren Compliance-Spur mit Conzent. Unsere transparente, source-available Infrastruktur bietet die Klarheit, die Sie benötigen, um jede Prüfung zu überstehen. Sie haben die Werkzeuge, um ein ethischeres Web aufzubauen. Wir sind hier, um Ihnen bei der Implementierung zu helfen.
Häufig gestellte Fragen
Wie kann ich beweisen, dass ein Nutzer zugestimmt hat, wenn ich seine IP-Adresse maskiere?
Sie verwenden eine Kombination aus nicht-PII-Metadaten wie Zeitstempeln, Browser-Benutzeragenten und einer einzigartigen, anonymen Zustimmungs-ID. Die Maskierung der IP-Adresse ist tatsächlich eine bewährte Praxis, da sie die Privatsphäre der Nutzer schützt und gleichzeitig ermöglicht, ein spezifisches Zustimmungsereignis mit einer Sitzung zu verknüpfen. Dies schafft eine überprüfbare Prüfspur, ohne sensible persönliche Daten zu speichern, die in einem Datenbruch oder einer regulatorischen Überprüfung zu einer Haftung werden könnten.
Ist ein Datenbankeintrag zur Zustimmung ausreichend für eine DSGVO-Prüfung?
Nein, eine einfache Datenbankzeile reicht nicht aus, um die Cookie-Zustimmung zu demonstrieren. Regulierungsbehörden möchten das „Wie“ und das „Was“ sehen. Sie müssen in der Lage sein, die genaue Version des Banners, den spezifischen angezeigten Text und das UI-Layout zum Zeitpunkt der Zustimmung zu reproduzieren. Ein unveränderliches Protokoll, das versionierte Metadaten enthält, beweist, dass die Zustimmung informiert und eindeutig war, anstatt nur ein stilles Flag in einer Tabelle zu sein.
Was ist der Unterschied zwischen Google Consent Mode v2 und einem Cookie-Banner?
Das Banner ist die Benutzeroberfläche; Google Consent Mode v2 ist die Kommunikationsebene. Während das Banner die Wahl des Nutzers erfasst, übersetzt GCM v2 diese Wahl in technische Signale wie „ad_user_data“ für die Google-Tags. Es stellt sicher, dass sich Ihr Tracking-Verhalten automatisch basierend auf der Entscheidung des Nutzers anpasst. Die Verwendung beider ermöglicht es Ihnen, die Messgenauigkeit im EWR und im Vereinigten Königreich aufrechtzuerhalten und gleichzeitig strenge Datenschutzgrenzen und -vorgaben zu respektieren.
Kann ich Compliance demonstrieren, während ich A/B-Tests für mein Banner durchführe?
Ja, vorausgesetzt, Ihre A/B-Tests konzentrieren sich auf Klarheit und nicht auf Täuschung. Regulierungsbehörden erlauben Tests zur Verbesserung des Nutzerverständnisses, verbieten jedoch „Dark Patterns“, die Nutzer dazu drängen, „Akzeptieren“ zu wählen. Um compliant zu bleiben, sollten Sie Ihren Testprozess in einer Datenschutz-Folgenabschätzung dokumentieren. Dies zeigt, dass Sie aktiv für informierte Zustimmung optimieren, was ein zentraler Bestandteil der Demonstration der Cookie-Zustimmung durch ethische, transparente Designentscheidungen ist.
Wie lange sollte ich Protokolle zur Cookie-Zustimmung aufbewahren?
Sie sollten Protokolle so lange aufbewahren, wie die unter dieser Zustimmung gesammelten Daten verarbeitet werden, plus die Dauer der lokalen Verjährungsfristen für Datenschutzansprüche. In vielen EU-Rechtsordnungen bedeutet dies, Aufzeichnungen drei bis sechs Jahre lang aufzubewahren. Sie müssen sicherstellen, dass diese Protokolle keine PII enthalten. Die Speicherung maskierter, anonymisierter Aufzeichnungen schützt Ihre rechtlichen Interessen, ohne neue Risiken für die Datenspeicherung zu schaffen, die Ihre Infrastruktur oder Sicherheitslage komplizieren könnten.
Erleichtert das Selbsthosting meines CMP die Demonstration der Compliance?
Es bietet totale Datenhoheit, was der ultimative Nachweis für Compliance ist. Wenn Sie Ihre Infrastruktur selbst hosten, besitzen Sie die gesamte Nachweiskette. Sie müssen sich nicht auf einen Drittanbieter verlassen, um Protokolle während einer unangekündigten Prüfung bereitzustellen. Dies beseitigt das Problem der „Black Box“ und stellt sicher, dass Ihre Zustimmungsunterlagen auf Ihren eigenen sicheren Servern gespeichert werden, direkt unter Ihrer Kontrolle und Ihrer eigenen Überprüfung unterzogen werden.
Was passiert, wenn ich während einer regulatorischen Überprüfung keinen Nachweis der Zustimmung erbringen kann?
Das Versäumnis, einen Nachweis zu erbringen, wird als fehlende Zustimmung behandelt, was zu erheblichen Geldstrafen führen kann. Nach der DSGVO liegt die Beweislast bei Ihnen, dem Datenverantwortlichen. Wenn Sie keine überprüfbare Prüfspur vorlegen können, gehen Regulierungsbehörden davon aus, dass jeder gesetzte Cookie illegal war. Dies kann zu Strafen von bis zu 20 Millionen Euro oder 4 % des weltweiten Umsatzes führen, wie in jüngsten hochkarätigen Durchsetzungsmaßnahmen gegen große Technologieunternehmen zu sehen war.
Wie hilft IAB TCF 2.3 bei der Demonstration der Compliance gegenüber Werbetreibenden?
TCF 2.3 erstellt ein standardisiertes digitales Signal, das Werbetreibenden genau mitteilt, was der Nutzer erlaubt hat. Es beweist, dass Sie Daten nur mit verifizierten Anbietern auf der Global Vendor List teilen. Durch das Protokollieren dieser TCF-Strings bieten Sie Ihren Werbepartnern eine technische Garantie, dass Ihr Traffic compliant ist. Dies schützt Ihre Werbeeinnahmen und stellt sicher, dass jeder Teilnehmer in der Lieferkette die Wahl des Nutzers durch ein offenes, transparentes Rahmenwerk respektiert.