
Demonstrera efterlevnad av cookie-samtycke: Den redo för revision 2026-guiden
Om en regulator knackade på din dörr idag, skulle du kunna bevisa att varje marknadsföringstag på din webbplats respekterade varje användares val? De flesta företag kan inte. De förlitar sig på svarta lådor där data är dolda och kontroll är en illusion. Tiden för "check-the-box"-banner är över. Att visa cookie-samtyckesöverensstämmelse 2026 kräver mer än ett vackert gränssnitt. Det kräver en teknisk revisionsspårning som tål granskning.
Vi känner till kampen att hantera föränderliga CCPA-mandat och GPC-signaler samtidigt som du försöker hålla din marknadsföringsmotor igång. Det är ett komplext landskap där rädslan för tunga böter är verklig. Denna artikel kommer att lära dig hur du bygger en verifierbar, regulatorbevisad revisionsspårning som skyddar både dina användare och dina intäkter. Vi kommer att ge en tydlig checklista för revisionsberedskap 2026 och förklara den kritiska skillnaden mellan en enkel banner och en funktionell bevisspårning. Du kommer att gå därifrån med en strategi som balanserar etisk integritet med teknisk effektivitet, vilket säkerställer att din infrastruktur förblir lika transparent som din mission.
Viktiga punkter
- Ändra ditt perspektiv från att se efterlevnad som en statisk banner till att behandla det som ett aktivt tekniskt tillstånd som du måste bevisa när som helst.
- Bygg en oföränderlig revisionsspårning för att visa cookie-samtyckesöverensstämmelse som inkluderar kritisk metadata som maskerade IP-adresser, användaragenter och tidsstämplar.
- Undvik "svart låda"-risken genom att välja transparent infrastruktur som ger dig full äganderätt och insyn i dina samtyckesregister.
- Säkerställ att din tekniska uppsättning fullt ut stöder IAB TCF 2.3 och Google Consent Mode v2 för att skydda både din juridiska ställning och dina annonsintäkter.
- Följ en systematisk femstegsprocess för att revidera varje spårare på din webbplats och eliminera dolda dataläckor innan en inspektör hittar dem.
Bortom bannern: Vad att visa efterlevnad betyder 2026
En cookie-banner är inte en efterlevnadsstrategi. Det är ett användargränssnittval. År 2026 tittar inte regulatorer bara på vad dina användare ser; de tittar på vad dina servrar gör. Att visa cookie-samtyckesöverensstämmelse har utvecklats från en "ställ in och glöm"-uppgift till ett aktivt, pågående infrastrukturellt krav. Om du inte kan bevisa att dina spårningspixlar förblev inaktiva tills en specifik användare klickade på "Acceptera", har du inget samtycke. Du har en skyldighet.
Bevisbördan ligger helt och hållet på dig. Enligt GDPR är datakontrollanten ansvarig för att visa att giltigt samtycke har erhållits. Detta är inte en rekommendation; det är ett juridiskt krav. Denna princip fastställdes tidigt av ePrivacy-direktivet (den 'Cookie-lagen'), men dagens verkställighet är mycket mer teknisk. En enkel databaspost som säger "Användare 123 accepterade" kommer inte att tillfredsställa en dataskyddsmyndighet (DPA). De vill se versionen av bannern som användaren såg, den specifika text som användes och den tidsstämplade bevisningen av interaktionen.
De juridiska pelarna av verifierbart samtycke
För att förbli revisionsredo måste dina register återspegla tre kärnpelare. Först, entydig åtgärd. Du måste bevisa att användaren tog ett klart, bekräftande steg. Förkryssade rutor eller "scrollning innebär samtycke" är reliker från det förflutna. För det andra, informerat val. Dina loggar bör visa exakt vilken information som presenterades för användaren vid det ögonblick de beslutade. För det tredje, enkel återkallelse. Regulatorer kontrollerar nu om det är lika enkelt att avstå som att delta. Om din "Avvisa alla"-knapp är begravd tre klick djupt, kommer din revisionsspårning endast att dokumentera din bristande efterlevnad. Du kan hitta mer information om dessa specifika krav i vår GDPR-efterlevnadsguide.
Front-End UI vs. Back-End Bevis
Det finns en farlig klyfta mellan en "efterlevnadsutseende" banner och en efterlevnadsdata-pipeline. År 2026 använder DPA:er automatiserade "hemliga kunder" för att genomsöka webbplatser. Dessa botar letar inte bara efter en banner. De övervakar nätverksförfrågningar för att se om spårningsskript aktiveras innan samtycke ges. Ett vackert användargränssnitt är värdelöst om din back-end ignorerar användarens val. Verklig efterlevnad sker i revisionsloggen, en oföränderlig post av varje samtyckeshändelse. När du visar cookie-samtyckesöverensstämmelse för en revisor är din tekniska infrastruktur ditt primära vittne. Det är skillnaden mellan en gissning och en garanti.
Anatomin av en verifierbar samtyckesrevisionslogg
Vi tror att integritet är en rättighet, inte en funktion. En verifierbar samtyckesrevisionslogg är den tekniska manifestation av den tron. Det är en tidsstämplad, oföränderlig post som fångar exakt när, var och hur en användare interagerade med dina integritetsinställningar. Detta är inte bara en bakgrundsprocess; det är kärnan i att visa cookie-samtyckesöverensstämmelse. Utan detta detaljerade bevis kommer ditt försvar mot en DPA-förfrågan att misslyckas. För att vara verkligen revisionsredo måste dina loggar vara tillgängliga men strikt integritetsskyddande. Detta innebär att lagra noll personligt identifierbar information (PII) inom loggen själv. Vi rekommenderar IP-maskering som en standardpraxis för att hålla dina register användbara men anonymiserade.
De EDPB-riktlinjerna om samtycke betonar att kontrollanten måste kunna bevisa att samtycke har erhållits giltigt. Ditt tekniska bevis bör inkludera specifik metadata: maskerade IP-adresser, användaragentssträngar, den exakta tidsstämpeln och versionen av samtyckesbanner som visades. Denna data skapar ett unikt fingeravtryck av händelsen utan att avslöja användarens identitet. Modern annons-teknik förlitar sig också på "Consent String" för att överföra dessa val över ekosystemet. Det är en komprimerad digital signal som berättar för varje leverantör på din webbplats exakt vad de får göra. Om du letar efter en lösning som prioriterar denna nivå av transparens, utforska våra transparenta prissättningsalternativ för hanterad och självhostad infrastruktur.
Google Consent Mode v2 som en bevispunkt
GCM v2 fungerar som en bro mellan användarens val och datainsamling. Det kommunicerar samtyckesstatusar till Google-taggar genom signaler som "ad_user_data" och "ad_personalization". Detta gör att du kan respektera integritet samtidigt som du upprätthåller mätprecision. För en djupdykning i den tekniska uppsättningen, läs vår Google Consent Mode v2-guide. Det är en viktig komponent för alla företag som verkar inom EES eller Storbritannien och vill upprätthålla intäkter utan att kompromissa med etiken.
IAB TCF 2.3 och transparensramverket
Transparens- och samtyckesramverket (TCF) är branschstandarden för att signalera avsikt till annonsleverantörer. Genom att använda TCF 2.3 säkerställer du att användarpreferenser respekteras genom hela annonsförsörjningskedjan. Din revisionslogg bör dokumentera att du endast delar data med verifierade leverantörer som listas på Global Vendor List (GVL). Versionshantering är nyckeln här. Du måste bevisa vilken GVL-version som var aktiv under samtyckeshändelsen. Denna detaljnivå är vad som gör en samtyckesled verkligen verifierbar och regulatorbevisad. Det förvandlar att visa cookie-samtyckesöverensstämmelse från en börda till en tydlig teknisk fördel.
Infrastruktur spelar roll: Moln vs. Självhostade efterlevnadskedjor
Infrastruktur är den tysta vittnet i din efterlevnadsstrategi. Medan front-end-bannern fångar användarens uppmärksamhet, bär back-end-arkitekturen vikten av att visa cookie-samtyckesöverensstämmelse. Många organisationer faller i "svart låda"-fällan. De överlämnar sina juridiska register till en tredjepartsleverantör och hoppas på det bästa. Om den leverantören drabbas av ett dataintrång eller ett driftstopp, försvinner din revisionsspårning. Detta skapar en farlig beroende. Verklig efterlevnad handlar inte bara om att ha data; det handlar om att äga den.
Datasuveränitet och GDPR
Var du lagrar dina loggar spelar roll. Enligt GDPR tillför gränsöverskridande datatransferer ett lager av juridisk komplexitet. Om din CMP lagrar samtyckesregister i en jurisdiktion utan ett adekvansbeslut, är du i riskzonen. Genom att använda Självhostad Öppen Samtyckesinfrastruktur håller du allt på dina egna servrar. Detta säkerställer total datasuveränitet. Det ger den ultimata bevisspårningen eftersom du kontrollerar infrastrukturen från början till slut. Även den amerikanska juridiska definitionen av en cookie betonar lagring av information på en användares enhet, vilket speglar varför dina serverbaserade loggar måste vara oemotsägbara. Att bevisa efterlevnad genom att hålla loggar på din egen hårdvara eliminerar risken för tredjepartsfel.
Hanterad moln: Förenkla beviskedjan
Inte alla team har resurser för självhosting. För dem som behöver hastighet utan att kompromissa med transparens erbjuder vår Hanterade Moln Samtyckesplattform ett strömlinjeformat alternativ. Den automatiserar versioneringen av dina integritetspolicyer och centraliserar rapportering. Detta minskar DevOps-överhuvud samtidigt som "Revisionsredo"-statusen bibehålls. Du får fördelen av en professionell instrumentpanel för global rapportering utan "svart låda"-mysteriet. Hanterade plattformar överbryggar klyftan mellan teknisk effektivitet och juridisk plikt, vilket säkerställer att att visa cookie-samtyckesöverensstämmelse förblir enkelt oavsett din resursnivå.
Vi tror att "Käll- tillgänglig" infrastruktur är det enda etiska valet för integritetsteknik. Det inbjuder till granskning. Det låter dig se exakt hur dina data hanteras. Denna transparens är en nödvändig standard för landskapet 2026. Oavsett om du väljer moln eller självhostad, bör din infrastruktur vara en öppen bok, inte en hemlighet.
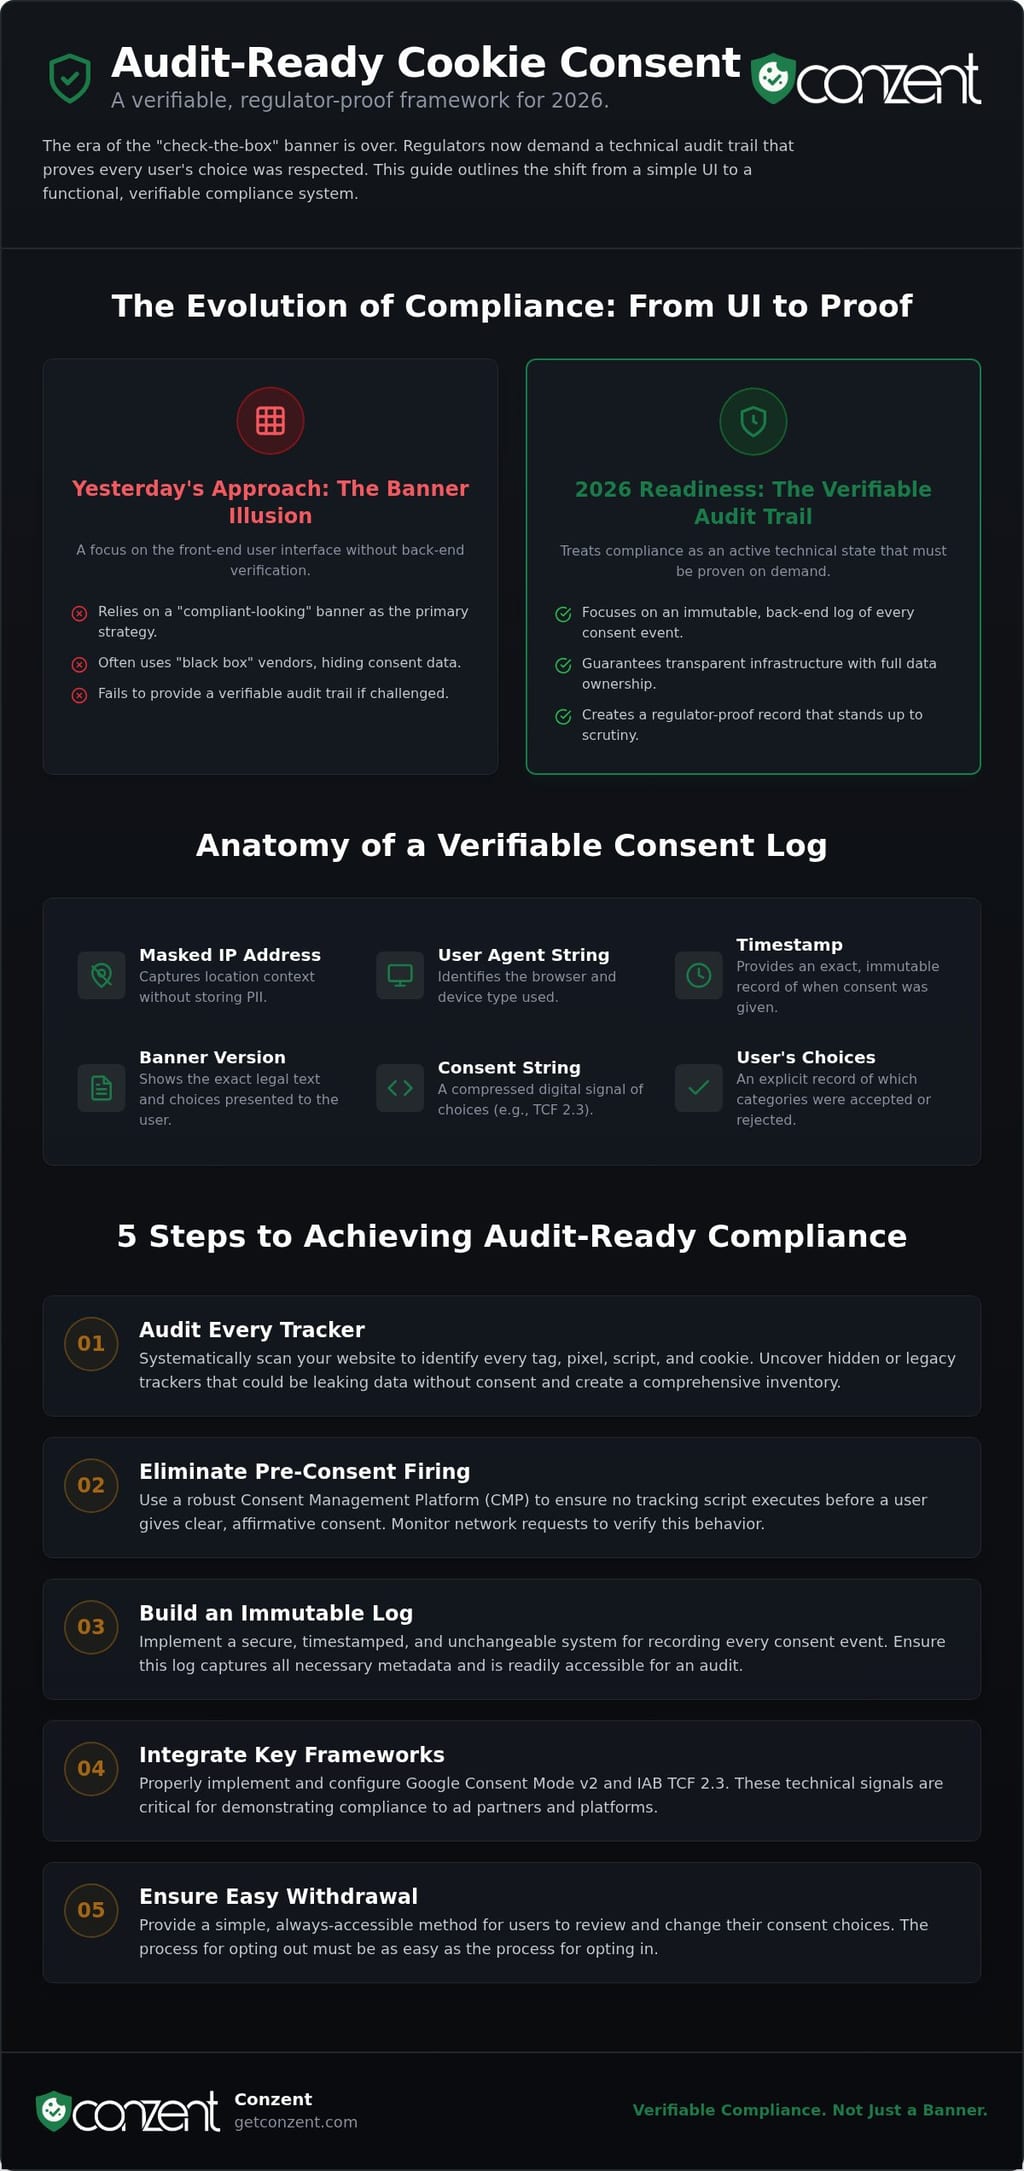
5 steg för att uppnå revisionsberedskap
Efterlevnad är inte en engångshändelse. Det är en konstant hållning. För att gå från en "efterlevnadsutseende" webbplats till en som faktiskt klarar en DPA-inspektion behöver du en systematisk strategi. Det reglerande landskapet 2026 är obarmhärtigt. Med det inflationsjusterade CCPA-tröskeln som når 26,625 miljoner dollar och böter som den på 150 miljoner euro mot SHEIN i slutet av 2025, är insatserna högre än någonsin. Här är hur du bygger ett försvar som håller under press.
- Revidera ditt nuvarande cookie-landskap: Identifiera varje spårare. En studie från 2025 visade att 83% av amerikanska webbplatser satte spårningscookies innan de fick användarens samtycke. Du kan inte vara revisionsredo om du inte vet vilka skript som aktiveras.
- Implementera en certifierad CMP: Använd en plattform som nativt stöder IAB TCF 2.3 och Google Consent Mode v2. Dessa är de tekniska språken för modern efterlevnad. De säkerställer att dina val kommuniceras korrekt över hela annons-teknikekosystemet.
- Konfigurera oföränderlig loggning: Sätt upp ett system som registrerar varje samtyckeshändelse. Se till att dessa loggar är tidsstämplade och manipulationssäkra. Att bevisa din avsikt är hälften av striden när du visar cookie-samtyckesöverensstämmelse för en revisor.
- Kör A/B-tester för transparens: Använd tester för att säkerställa att dina användare faktiskt förstår sina val. Regulatorer letar nu efter bevis på att du har prioriterat användarens förståelse över enkla "Acceptera"-grader.
- Övervaka intäkts påverkan: Använd analysverktyg för att spåra hur samtyckesval påverkar din bottenlinje. Förtroende är en valuta. Efterlevnad bör stödja din tillväxt genom att bygga en lojal, integritetsmedveten publik.
Roll av A/B-testning i efterlevnad
Regulatorer är nu tekniskt skickliga på att upptäcka "Mörka mönster". Dessa är vilseledande gränssnitt som är utformade för att knuffa eller lura användare att ge samtycke. Genom att använda Samtycke A/B-testning kan du bevisa att din UX är ärlig. Dokumentera dina designiterationer som en del av din Integritetskonsekvensbedömning. Detta visar att du har optimerat för tydlighet snarare än att bara försöka kringgå användarens avsikt. Det är ett kritiskt steg i att visa cookie-samtyckesöverensstämmelse genom etisk design.
Intäkts påverkan: CFO:s efterlevnadsmått
Vi hör ofta att integritet dödar intäkter. Data säger annars. År 2026 är den genomsnittliga EU-marknadsföringscookie-opt-in-graden 46%. Företag som bygger förtroende genom transparens ser ofta högre engagemang från dem som väljer att delta. Du kan använda vår guide om intäkts påverkan av cookie-samtycke för att se hur integritetsförstärkt tillväxt fungerar. För att börja bygga en efterlevnadsinfrastruktur som respekterar både dina användare och din budget, se våra prissättningsmodeller idag och välj den väg som passar din mission.
Conzent: Verifierbar efterlevnad utan komplexitet
Vi bygger inte bara banners. Vi bygger infrastruktur. Conzent är en Öppen Samtyckesinfrastruktur (OCI) utformad för att möta de tekniska kraven 2026. Traditionella samtyckeshanteringsplattformar fungerar ofta som "svarta lådor". De lagrar dina data på sina servrar och döljer sin logik bakom proprietär kod. Detta gör att visa cookie-samtyckesöverensstämmelse svårt under en revision. Du tvingas lita på en leverantörs ord eftersom du inte kan se kugghjulen snurra. Vi tror på bevis framför förtroende. Vår käll-tillgängliga modell inbjuder till regulatorisk granskning snarare än att gömma sig för den. Det är en strategi som är rotad i moralisk klarhet och teknisk effektivitet. Vi prioriterar transparens eftersom det är det enda sättet att säkerställa att din revisionsspårning verkligen är oföränderlig och verifierbar.
Öppen källkod vs. Hanterad moln
Du bör inte behöva välja mellan säkerhet och skala. Om du kräver total datasuveränitet, tillåter vår Självhostade Öppna Samtyckesinfrastruktur att du håller varje logg på din egen hårdvara. Detta ger dig den ultimata bevisspårningen för regulatorer. För team som vill ha högpresterande efterlevnad utan DevOps-huvudvärk erbjuder vår Hanterade Moln Samtyckesplattform omedelbar implementering med global skala. Detta är inte en premiumlyx; det är en nödvändig standard. Vi använder en unik sponsringsmodell för att sänka kostnaden för etisk integritet. Detta gör verifierbar efterlevnad tillgänglig för alla användare, oavsett deras resurser. Vi är en samhällsadvokat för digitala rättigheter, inte bara en annan avlägsen leverantör som gömmer sig bakom komplex juridisk jargong.
Komma igång med verifierbart bevis
Effektivitet spelar roll. Du kan implementera Conzent-bannern på mindre än 10 minuter på WordPress, Shopify eller anpassade teknikstackar. Denna hastighet kommer inte på bekostnad av djup. När den är aktiv får du tillgång till en centraliserad efterlevnadsinstrumentpanel. Detta är inte bara ett rapporteringsverktyg. Det är din realtids revisionslogg. Du kan se varje samtyckeshändelse när den inträffar, vilket skapar den verifierbara spårning som regulatorer nu kräver. Det är det enklaste sättet att gå från en "efterlevnadsutseende" webbplats till en som faktiskt är revisionsredo. Du kan äntligen sluta oroa dig för CMP "svarta lådor" där data lagras av en tredje part. Låt inte din integritetsstrategi bli en skyldighet. Upplev framtiden för samtyckesinfrastruktur och börja visa cookie-samtyckesöverensstämmelse med absolut självförtroende idag.
Framtidssäkra din infrastruktur för en era av verkställighet
Tiden för "check-the-box"-integritet är över. Regulatorer 2026 kräver tekniska bevis, inte bara visuella ledtrådar. Du har lärt dig att verklig revisionsberedskap kräver att gå bortom front-end-bannern till en robust, back-end-infrastruktur. Oavsett om du väljer flexibiliteten av självhosting eller hastigheten av en hanterad plattform, måste din efterlevnadskedja vara oföränderlig och transparent. Det finns inget utrymme för tvetydighet när ditt rykte och dina intäkter står på spel.
Bevisbördan vilar på dina axlar. Att visa cookie-samtyckesöverensstämmelse är endast möjligt när du ersätter "svart låda"-leverantörslöften med en verifierbar revisionsspårning. Genom att integrera certifierade standarder som IAB TCF 2.3 och Google Consent Mode v2 skyddar du dina intäkter samtidigt som du hedrar användarrättigheter. Våra danskt utvecklade integritetsstandarder säkerställer att din tekniska produktion matchar din etiska mission. Det är dags att sluta gissa och börja bevisa.
Börja bygga din verifierbara efterlevnadsspårning med Conzent idag. Vår transparenta, käll-tillgängliga infrastruktur ger den klarhet du behöver för att klara av vilken revision som helst. Du har verktygen för att bygga ett mer etiskt nät. Vi är här för att hjälpa dig att implementera dem.
Vanliga frågor
Hur bevisar jag att en användare gav samtycke om jag maskerar deras IP-adress?
Du använder en kombination av icke-PII metadata som tidsstämplar, webbläsarens användaragenter och ett unikt, anonymt samtyckes-ID. Att maskera IP-adressen är faktiskt en bästa praxis eftersom det skyddar användarens integritet samtidigt som det fortfarande låter dig koppla en specifik samtyckeshändelse till en session. Detta skapar en verifierbar revisionsspårning utan att lagra känsliga personuppgifter som kan bli en skyldighet vid ett dataintrång eller en regulatorisk kontroll.
Är en databaspost av samtycke tillräcklig för en GDPR-revision?
Nej, en enkel databasrad är inte tillräcklig för att visa cookie-samtyckesöverensstämmelse. Regulatorer vill se "hur" och "vad". Du måste kunna återskapa den exakta versionen av bannern, den specifika text som visades och UI-layouten vid samtyckets ögonblick. En oföränderlig logg som innehåller versionshanterad metadata bevisar att samtycket var informerat och entydigt, snarare än bara en tyst flagga i en tabell.
Vad är skillnaden mellan Google Consent Mode v2 och en cookie-banner?
Bannern är användargränssnittet; Google Consent Mode v2 är kommunikationslagret. Medan bannern samlar in användarens val, översätter GCM v2 det valet till tekniska signaler som "ad_user_data" för Googles taggar. Det säkerställer att ditt spårningsbeteende automatiskt justeras baserat på användarens beslut. Att använda båda gör att du kan upprätthålla mätprecision i EES och Storbritannien samtidigt som du respekterar strikta integritetsgränser och mandat.
Kan jag visa efterlevnad medan jag fortfarande använder A/B-testning på min banner?
Ja, förutsatt att dina A/B-tester fokuserar på tydlighet snarare än bedrägeri. Regulatorer tillåter testning för att förbättra användarens förståelse, men de förbjuder "mörka mönster" som knuffar användare mot "Acceptera". För att förbli efterlevnadsduglig bör du dokumentera din testprocess i en Integritetskonsekvensbedömning. Detta visar att du aktivt optimerar för informerat samtycke, vilket är en kärnkomponent i att visa cookie-samtyckesöverensstämmelse genom etiska, transparenta designval.
Hur länge bör jag lagra cookie-samtykesrevisionsloggar?
Du bör lagra loggar så länge som de data som samlades in under det samtycket behandlas, plus varaktigheten av lokala preskriptionslagar för integritetskrav. I många EU-jurisdiktioner innebär detta att hålla register i tre till sex år. Du måste säkerställa att dessa loggar inte innehåller PII. Att lagra maskerade, anonymiserade register skyddar dina juridiska intressen utan att skapa nya datalagringsrisker som kan komplicera din infrastruktur eller säkerhetsställning.
Gör självhosting av min CMP det lättare att visa efterlevnad?
Det ger total datasuveränitet, vilket är det ultimata beviset på efterlevnad. När du självhostar din infrastruktur äger du hela beviskedjan. Du behöver inte förlita dig på en tredjepartsleverantör för att tillhandahålla loggar under en överraskningsrevision. Detta eliminerar "svart låda"-problemet och säkerställer att dina samtyckesregister lagras på dina egna säkra servrar, direkt under din kontroll och föremål för din egen granskning.
Vad händer om jag inte kan tillhandahålla bevis på samtycke under en regulatorisk kontroll?
Underlåtenhet att tillhandahålla bevis betraktas som brist på samtycke, vilket kan leda till betydande böter. Enligt GDPR ligger bevisbördan på dig, datakontrollanten. Om du inte kan producera en verifierbar revisionsspårning antar regulatorer att varje cookie som placerats var olaglig. Detta kan resultera i böter på upp till 20 miljoner euro eller 4% av den globala omsättningen, som vi har sett i nyligen uppmärksammade verkställighetsåtgärder mot stora teknikföretag.
Hur hjälper IAB TCF 2.3 till att visa efterlevnad för annonsörer?
TCF 2.3 skapar en standardiserad digital signal som berättar för annonsörer exakt vad användaren tillät. Det bevisar att du endast delar data med verifierade leverantörer på Global Vendor List. Genom att logga dessa TCF-strängar ger du en teknisk garanti till dina annonspartners att din trafik är efterlevnadsduglig. Detta skyddar dina annonsintäkter samtidigt som det säkerställer att varje deltagare i försörjningskedjan respekterar användarens val genom en öppen, transparent ram.