
Demonstreren van Cookie Toestemming Naleving: De Audit-Klare Gids voor 2026
Als een toezichthouder vandaag aan je deur klopt, kun je dan bewijzen dat elke marketingtag op je site de keuze van elke gebruiker respecteerde? De meeste bedrijven kunnen dat niet. Ze vertrouwen op black box-leveranciers waar gegevens verborgen zijn en controle een illusie is. Het tijdperk van de check-the-box banner is voorbij. Het aantonen van cookie-toestemming naleving in 2026 vereist meer dan een mooi interface. Het vereist een technisch auditspoor dat bestand is tegen controle.
We kennen de strijd om de veranderende CCPA-vereisten en GPC-signalen te beheren terwijl je probeert je marketingmachine draaiende te houden. Het is een complex landschap waar de angst voor zware boetes reëel is. Dit artikel leert je hoe je een verifieerbaar, toezichthouder-proof auditspoor kunt opbouwen dat zowel je gebruikers als je inkomsten beschermt. We bieden een duidelijke checklist voor de auditgereedheid in 2026 en leggen het kritieke verschil uit tussen een eenvoudige banner en een functioneel bewijs spoor. Je gaat weg met een strategie die ethische privacy in balans houdt met technische efficiëntie, zodat je infrastructuur net zo transparant blijft als je missie.
Belangrijke Inzichten
- Verander je perspectief van het zien van naleving als een statische banner naar het beschouwen ervan als een actieve technische staat die je op elk moment moet bewijzen.
- Bouw een onveranderlijk auditspoor voor het aantonen van cookie-toestemming naleving dat cruciale metadata bevat zoals gemaskeerde IP's, gebruikersagenten en tijdstempels.
- Voorkom het "black box"-risico door transparante infrastructuur te kiezen die je volledige eigendom en zichtbaarheid van je toestemmingsrecords biedt.
- Zorg ervoor dat je technische opzet volledig IAB TCF 2.3 en Google Consent Mode v2 ondersteunt om zowel je juridische positie als je advertentie-inkomsten te beschermen.
- Volg een systematisch vijf-stappenproces om elke tracker op je site te auditen en verborgen datalekken te elimineren voordat een inspecteur ze vindt.
Voorbij de Banner: Wat het Aantonen van Naleving Betekent in 2026
Een cookiebanner is geen nalevingsstrategie. Het is een keuze voor de gebruikersinterface. In 2026 kijken toezichthouders niet alleen naar wat je gebruikers zien; ze kijken naar wat je servers doen. Het aantonen van cookie-toestemming naleving is geëvolueerd van een "instellen en vergeten" taak naar een actieve, voortdurende infrastructuurvereiste. Als je niet kunt bewijzen dat je trackingpixels inactief bleven totdat een specifieke gebruiker op "Accepteren" klikte, heb je geen toestemming. Je hebt een aansprakelijkheid.
De bewijslast ligt volledig bij jou. Onder de GDPR is de gegevensbeheerder verantwoordelijk voor het tonen dat geldige toestemming is verkregen. Dit is geen suggestie; het is een wettelijke verplichting. Dit principe werd vroeg vastgesteld door de ePrivacy Richtlijn (de 'Cookie Wet'), maar de handhaving van vandaag is veel technischer. Een eenvoudige database-invoer die zegt "Gebruiker 123 heeft geaccepteerd" zal niet voldoen aan een Gegevensbeschermingsautoriteit (DPA). Ze willen de versie van de banner zien die de gebruiker zag, de specifieke taal die werd gebruikt en het tijdgestempelde bewijs van de interactie.
De Juridische Pilaren van Verifieerbare Toestemming
Om audit-gereed te blijven, moeten je records drie kernpilaren weerspiegelen. Ten eerste, ondubbelzinnige actie. Je moet bewijzen dat de gebruiker een duidelijke, bevestigende stap heeft gezet. Vooraf aangevinkte vakjes of "scrollen is gelijk aan toestemming" zijn relieken uit het verleden. Ten tweede, geïnformeerde keuze. Je logs moeten precies laten zien welke informatie aan de gebruiker werd gepresenteerd op het moment dat ze hun beslissing namen. Ten derde, gemakkelijke intrekking. Toezichthouders controleren nu of afmelden net zo eenvoudig is als aanmelden. Als je "Alle Afwijzen"-knop drie klikken diep begraven is, zal je auditspoor alleen je niet-naleving documenteren. Je kunt meer details over deze specifieke vereisten vinden in onze GDPR-nalevingsgids.
Front-End UI vs. Back-End Bewijs
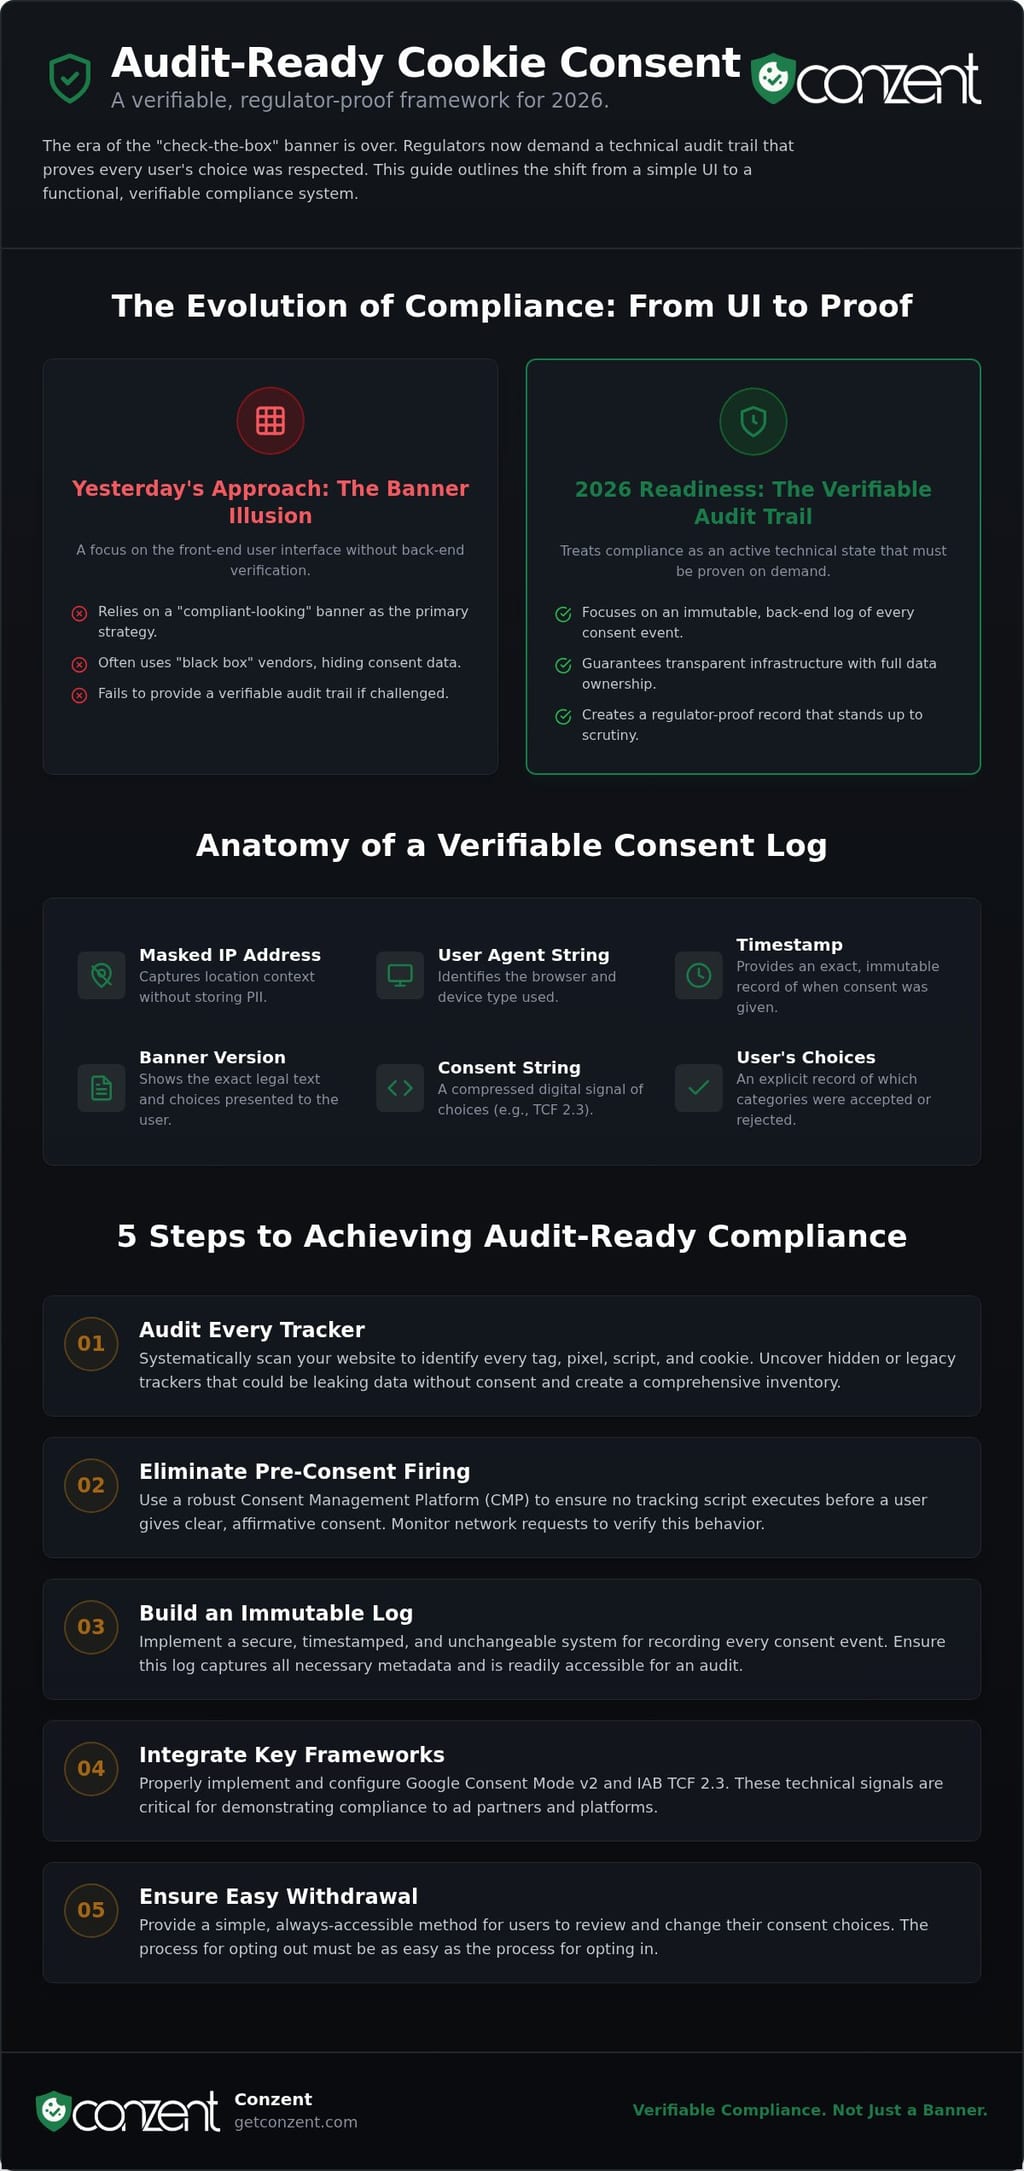
Er is een gevaarlijke kloof tussen een "compliant-uitziende" banner en een conforme dataleiding. In 2026 gebruiken DPA's geautomatiseerde "geheime klanten" om websites te doorzoeken. Deze bots kijken niet alleen naar een banner. Ze monitoren netwerkverzoeken om te zien of tracking-scripts worden geactiveerd voordat toestemming is gegeven. Een mooie UI is waardeloos als je back-end de keuze van de gebruiker negeert. Echte naleving gebeurt in het auditlog, een onveranderlijk record van elk toestemmingsgebeurtenis. Bij het aantonen van cookie-toestemming naleving aan een auditor is je technische infrastructuur je belangrijkste getuige. Het is het verschil tussen een gok en een garantie.
De Anatomie van een Verifieerbaar Toestemming Audit Log
Wij geloven dat privacy een recht is, geen functie. Een verifieerbaar toestemming audit log is de technische manifestatie van dat geloof. Het is een tijdgestempeld, onveranderlijk record dat precies vastlegt wanneer, waar en hoe een gebruiker met je privacy-instellingen heeft gecommuniceerd. Dit is niet alleen een achtergrondproces; het is de kern van het aantonen van cookie-toestemming naleving. Zonder dit gedetailleerde bewijs zal je verdediging tegen een DPA-onderzoek falen. Om echt audit-gereed te zijn, moeten je logs toegankelijk zijn maar strikt privacy-beschermend. Dit betekent dat er geen Persoonlijk Identificeerbare Informatie (PII) binnen het log zelf mag worden opgeslagen. We raden IP-masking aan als standaardpraktijk om je records nuttig maar geanonimiseerd te houden.
De EDPB-richtlijnen over toestemming benadrukken dat de beheerder moet kunnen bewijzen dat toestemming geldig is verkregen. Je technische bewijs moet specifieke metadata bevatten: gemaskeerde IP-adressen, gebruikersagenten, de exacte tijdstempel en de versie van de getoonde toestemmingsbanner. Deze gegevens creëren een unieke vingerafdruk van het evenement zonder de identiteit van de gebruiker bloot te stellen. Moderne advertentietechnologie vertrouwt ook op de "Toestemmingsstring" om deze keuzes door het ecosysteem door te geven. Het is een gecomprimeerd digitaal signaal dat elke leverancier op je site precies vertelt wat ze mogen doen. Als je op zoek bent naar een oplossing die dit niveau van transparantie prioriteert, verken dan onze transparante prijsopties voor beheerde en zelf-gehoste infrastructuur.
Google Consent Mode v2 als Bewijs Punt
GCM v2 fungeert als een brug tussen gebruikerskeuze en gegevensverzameling. Het communiceert toestemmingsstatussen naar Google-tags via signalen zoals "ad_user_data" en "ad_personalization". Dit stelt je in staat om privacy te respecteren terwijl je de meetnauwkeurigheid behoudt. Voor een diepgaande uitleg over de technische opzet, lees onze Google Consent Mode v2-gids. Het is een essentieel onderdeel voor elk bedrijf dat opereert in de EEA of het VK en dat inkomsten wil behouden zonder in te boeten op ethiek.
IAB TCF 2.3 en het Transparantie Kader
Het Transparantie en Toestemming Kader (TCF) is de industriestandaard voor het signaleren van intentie aan advertentieleveranciers. Door TCF 2.3 te gebruiken, zorg je ervoor dat gebruikersvoorkeuren in de hele advertentie-aanvoerketen worden gerespecteerd. Je auditlog moet documenteren dat je alleen gegevens deelt met geverifieerde leveranciers die op de Global Vendor List (GVL) staan. Versiebeheer is hier cruciaal. Je moet bewijzen welke GVL-versie actief was tijdens de toestemmingsgebeurtenis. Dit niveau van detail maakt een toestemmingsspoor echt verifieerbaar en toezichthouder-proof. Het verandert het aantonen van cookie-toestemming naleving van een last naar een duidelijke technische voordeel.
Infrastructuur Telt: Cloud vs. Zelf-gehoste Nalevingsketens
Infrastructuur is de stille getuige in je nalevingsstrategie. Terwijl de front-end banner de aandacht van de gebruiker trekt, draagt de back-end architectuur het gewicht van het aantonen van cookie-toestemming naleving. Veel organisaties vallen in de "Black Box"-val. Ze geven hun juridische records over aan een derde partij en hopen op het beste. Als die leverancier een inbreuk of een storing lijdt, verdwijnt je auditspoor. Dit creëert een gevaarlijke afhankelijkheid. Echte naleving gaat niet alleen om het hebben van gegevens; het gaat om het bezitten ervan.
Gegevenssoevereiniteit en de GDPR
Waar je je logs opslaat, is belangrijk. Onder de GDPR voegen grensoverschrijdende gegevensoverdrachten een laag juridische complexiteit toe. Als je CMP toestemmingsrecords opslaat in een rechtsgebied zonder een adequaatheidsbesluit, loop je risico. Door gebruik te maken van Zelf-gehoste Open Consent Infrastructuur, houd je alles op je eigen servers. Dit zorgt voor totale gegevenssoevereiniteit. Het biedt het ultieme bewijs spoor omdat je de infrastructuur van begin tot eind controleert. Zelfs de Amerikaanse juridische definitie van een cookie benadrukt de opslag van informatie op het apparaat van een gebruiker, wat weerspiegelt waarom je server-side logs onberispelijk moeten zijn. Naleving bewijzen door logs op je eigen hardware te bewaren, elimineert het risico van falen door derden.
Beheerde Cloud: Het Vereenvoudigen van de Bewijsketen
Niet elk team heeft de middelen voor zelfhosting. Voor degenen die snelheid nodig hebben zonder in te boeten op transparantie, biedt ons Beheerde Cloud Toestemming Platform een gestroomlijnd alternatief. Het automatiseert de versiebeheer van je privacybeleid en centraliseert rapportage. Dit vermindert de DevOps-overhead terwijl het "Audit-Gereed" blijft. Je krijgt de voordelen van een professioneel dashboard voor wereldwijde rapportage zonder de "Black Box"-mysterie. Beheerde platforms overbruggen de kloof tussen technische efficiëntie en juridische plicht, zodat het aantonen van cookie-toestemming naleving eenvoudig blijft, ongeacht je middelen.
Wij geloven dat "Bron-Beschikbare" infrastructuur de enige ethische keuze is voor privacy-technologie. Het nodigt uit tot controle. Het stelt je in staat om precies te zien hoe je gegevens worden behandeld. Deze transparantie is een noodzakelijke standaard voor het landschap van 2026. Of je nu kiest voor cloud of zelf-gehost, je infrastructuur moet een open boek zijn, geen geheim.
5 Stappen naar Audit-Gereed Naleving
Naleving is geen eenmalige gebeurtenis. Het is een constante houding. Om van een "compliant-uitziende" site over te stappen naar een site die daadwerkelijk een DPA-inspectie overleeft, heb je een systematische aanpak nodig. Het regelgevende landschap van 2026 is genadeloos. Met de inflatie-gecorrigeerde CCPA-drempel die $26.625 miljoen bereikt en boetes zoals de €150 miljoen boete tegen SHEIN eind 2025, zijn de inzet hoger dan ooit. Hier is hoe je een verdediging opbouwt die bestand is tegen druk.
- Audit je huidige cookie-landschap: Identificeer elke tracker. Een studie uit 2025 toonde aan dat 83% van de Amerikaanse sites trackingcookies instelde voordat ze toestemming van de gebruiker ontvingen. Je kunt niet audit-gereed zijn als je niet weet welke scripts worden geactiveerd.
- Implementeer een gecertificeerde CMP: Gebruik een platform dat IAB TCF 2.3 en Google Consent Mode v2 van nature ondersteunt. Dit zijn de technische talen van moderne naleving. Ze zorgen ervoor dat je keuzes correct worden gecommuniceerd in het hele advertentietechnologie-ecosysteem.
- Configureer onveranderlijke logging: Stel een systeem in dat elke toestemmingsgebeurtenis vastlegt. Zorg ervoor dat deze logs tijdgestempeld en tamper-proof zijn. Je intentie bewijzen is de helft van de strijd bij het aantonen van cookie-toestemming naleving aan een auditor.
- Voer A/B-tests uit voor transparantie: Gebruik testen om ervoor te zorgen dat je gebruikers hun keuzes daadwerkelijk begrijpen. Toezichthouders zoeken nu naar bewijs dat je gebruikersbegrip boven eenvoudige "Accepteer"-percentages hebt geprioriteerd.
- Monitor de impact op de inkomsten: Gebruik analytics om te volgen hoe toestemmingskeuzes je resultaat beïnvloeden. Vertrouwen is een valuta. Naleving moet je groei ondersteunen door een loyaal, privacy-bewust publiek op te bouwen.
De Rol van A/B Testen in Naleving
Toezichthouders zijn nu technisch bekwaam in het opsporen van "Donkere Patronen." Dit zijn misleidende interfaces die zijn ontworpen om gebruikers te duwen of te misleiden om toestemming te geven. Door gebruik te maken van Toestemming A/B Testen, kun je bewijzen dat je UX eerlijk is. Documenteer je ontwerpiteraties als onderdeel van je Privacy Impact Assessment. Dit toont aan dat je hebt geoptimaliseerd voor duidelijkheid in plaats van alleen maar te proberen de gebruikersintentie te omzeilen. Het is een cruciale stap in het aantonen van cookie-toestemming naleving door middel van ethisch ontwerp.
Impact op de Inkomsten: De Nalevingsmeter van de CFO
We horen vaak dat privacy de inkomsten doodt. De gegevens zeggen anders. In 2026 is het gemiddelde EU-marketingcookie opt-in percentage 46%. Bedrijven die vertrouwen opbouwen door transparantie zien vaak een hogere betrokkenheid van degenen die zich wel aanmelden. Je kunt onze gids over de impact van cookie-toestemming op de inkomsten gebruiken om te zien hoe privacy-eerste groei werkt. Om een conforme infrastructuur op te bouwen die zowel je gebruikers als je budget respecteert, bekijk onze prijsmodellen vandaag nog en kies het pad dat bij je missie past.
Conzent: Verifieerbare Naleving Zonder de Complexiteit
We bouwen niet alleen banners. We bouwen infrastructuur. Conzent is een Open Consent Infrastructure (OCI) ontworpen om te voldoen aan de technische eisen van 2026. Traditionele toestemmingsbeheerplatforms fungeren vaak als "black boxes." Ze slaan je gegevens op hun servers op en verbergen hun logica achter propriëtaire code. Dit maakt het aantonen van cookie-toestemming naleving moeilijk tijdens een audit. Je bent gedwongen om op het woord van een leverancier te vertrouwen omdat je de tandwielen niet kunt zien draaien. Wij geloven in bewijs boven vertrouwen. Ons bron-beschikbaar model nodigt uit tot regelgevende controle in plaats van ervoor te verbergen. Het is een benadering die geworteld is in morele helderheid en technische efficiëntie. We prioriteren transparantie omdat het de enige manier is om ervoor te zorgen dat je auditspoor echt onveranderlijk en verifieerbaar is.
Open Source vs. Beheerde Cloud
Je zou niet tussen veiligheid en schaal moeten hoeven kiezen. Als je totale gegevenssoevereiniteit vereist, stelt onze Zelf-gehoste Open Consent Infrastructuur je in staat om elke log op je eigen hardware te houden. Dit geeft je het ultieme bewijs spoor voor toezichthouders. Voor teams die hoge prestaties willen zonder de DevOps-kopzorg, biedt ons Beheerde Cloud Toestemming Platform onmiddellijke implementatie met wereldwijde schaal. Dit is geen premium luxe; het is een noodzakelijke standaard. We gebruiken een uniek sponsoringsmodel om de kosten van ethische privacy te verlagen. Dit maakt verifieerbare naleving toegankelijk voor alle gebruikers, ongeacht hun middelen. We zijn een gemeenschapsadvocaat voor digitale rechten, niet zomaar een andere verre leverancier die zich achter complexe juridische jargon verschuilt.
Beginnen met Verifieerbaar Bewijs
Efficiëntie is belangrijk. Je kunt de Conzent-banner in minder dan 10 minuten implementeren op WordPress, Shopify of aangepaste tech-stacks. Deze snelheid gaat niet ten koste van diepgang. Eenmaal live krijg je toegang tot een gecentraliseerd nalevingsdashboard. Dit is niet alleen een rapportagetool. Het is je realtime auditlog. Je kunt elke toestemmingsgebeurtenis zien terwijl deze zich voordoet, waardoor het verifieerbare spoor ontstaat dat toezichthouders nu eisen. Het is de eenvoudigste manier om van een "compliant-uitziende" site over te stappen naar een site die daadwerkelijk audit-gereed is. Je kunt eindelijk stoppen met je zorgen te maken over CMP "black boxes" waar gegevens door een derde partij worden opgeslagen. Laat je privacystrategie geen aansprakelijkheid zijn. Ervaar de toekomst van toestemmingsinfrastructuur en begin vandaag met het aantonen van cookie-toestemming naleving met absolute zekerheid.
Toekomstbestendig Je Infrastructuur voor een Tijdperk van Handhaving
Het tijdperk van "check-the-box" privacy is voorbij. Toezichthouders in 2026 eisen technisch bewijs, niet alleen visuele aanwijzingen. Je hebt geleerd dat echte auditgereedheid vereist dat je verder gaat dan de front-end banner naar een robuuste back-end infrastructuur. Of je nu kiest voor de flexibiliteit van zelfhosting of de snelheid van een beheerd platform, je nalevingsketen moet onveranderlijk en transparant zijn. Er is geen ruimte voor ambiguïteit wanneer je reputatie en inkomsten op het spel staan.
De bewijslast rust op jouw schouders. Het aantonen van cookie-toestemming naleving is alleen mogelijk wanneer je de beloftes van "black box" leveranciers vervangt door een verifieerbaar auditspoor. Door gecertificeerde standaarden zoals IAB TCF 2.3 en Google Consent Mode v2 te integreren, bescherm je je inkomsten terwijl je de rechten van gebruikers respecteert. Onze Deens-geengineerde privacy-standaarden zorgen ervoor dat je technische output overeenkomt met je ethische missie. Het is tijd om te stoppen met gissen en te beginnen met bewijzen.
Begin Vandaag met het Opbouwen van Je Verifieerbare Nalevingsspoor met Conzent. Onze transparante, bron-beschikbare infrastructuur biedt de helderheid die je nodig hebt om elke audit te overleven. Je hebt de tools om een ethischer web te bouwen. We zijn hier om je te helpen ze te implementeren.
Veelgestelde Vragen
Hoe bewijs ik dat een gebruiker toestemming heeft gegeven als ik hun IP-adres maskeer?
Je gebruikt een combinatie van niet-PII metadata zoals tijdstempels, browsergebruikersagenten en een unieke, anonieme toestemmings-ID. Het maskeren van het IP-adres is eigenlijk een best practice omdat het de privacy van de gebruiker beschermt terwijl je nog steeds een specifieke toestemmingsgebeurtenis aan een sessie kunt koppelen. Dit creëert een verifieerbaar auditspoor zonder gevoelige persoonlijke gegevens op te slaan die een aansprakelijkheid kunnen worden bij een inbreuk of een regelgevend onderzoek.
Is een database-record van toestemming voldoende voor een GDPR-audit?
Nee, een eenvoudige database-rij is niet voldoende voor het aantonen van cookie-toestemming naleving. Toezichthouders willen zien "hoe" en "wat." Je moet in staat zijn om de exacte versie van de banner, de specifieke tekst die werd getoond en de UI-indeling op het moment van toestemming te reproduceren. Een onveranderlijk log dat versiegebonden metadata bevat, bewijst dat de toestemming geïnformeerd en ondubbelzinnig was, in plaats van slechts een stille vlag in een tabel.
Wat is het verschil tussen Google Consent Mode v2 en een cookiebanner?
De banner is de gebruikersinterface; Google Consent Mode v2 is de communicatielaag. Terwijl de banner de keuze van de gebruiker verzamelt, vertaalt GCM v2 die keuze in technische signalen zoals "ad_user_data" voor de tags van Google. Het zorgt ervoor dat je trackinggedrag automatisch wordt aangepast op basis van de beslissing van de gebruiker. Door beide te gebruiken, kun je de meetnauwkeurigheid in de EEA en het VK behouden terwijl je strikte privacygrenzen en -mandaten respecteert.
Kan ik naleving aantonen terwijl ik nog steeds A/B-tests op mijn banner gebruik?
Ja, mits je A/B-tests zich richten op duidelijkheid in plaats van misleiding. Toezichthouders staan testen toe om het begrip van de gebruiker te verbeteren, maar ze verbieden "donkere patronen" die gebruikers naar "Accepteren" duwen. Om compliant te blijven, moet je je testproces documenteren in een Privacy Impact Assessment. Dit toont aan dat je actief optimaliseert voor geïnformeerde toestemming, wat een kernonderdeel is van het aantonen van cookie-toestemming naleving door middel van ethische, transparante ontwerpkeuzes.
Hoe lang moet ik cookie-toestemming auditlogs opslaan?
Je moet logs opslaan zolang de gegevens die onder die toestemming zijn verzameld, worden verwerkt, plus de duur van lokale verjaringstermijnen voor privacyclaims. In veel EU-jurisdicties betekent dit dat je records drie tot zes jaar moet bewaren. Je moet ervoor zorgen dat deze logs geen PII bevatten. Het opslaan van gemaskeerde, geanonimiseerde records beschermt je juridische belangen zonder nieuwe risico's voor gegevensopslag te creëren die je infrastructuur of beveiligingshouding kunnen compliceren.
Maakt zelfhosting van mijn CMP het gemakkelijker om naleving aan te tonen?
Het biedt totale gegevenssoevereiniteit, wat het ultieme bewijs van naleving is. Wanneer je je infrastructuur zelf host, bezit je de hele bewijsvoering. Je hoeft niet op een derde partij te vertrouwen om logs te leveren tijdens een onverwachte audit. Dit elimineert het "black box"-probleem en zorgt ervoor dat je toestemmingsrecords op je eigen veilige servers worden opgeslagen, direct onder jouw controle en onderworpen aan jouw eigen controle.
Wat gebeurt er als ik geen bewijs van toestemming kan leveren tijdens een regelgevend onderzoek?
Het niet kunnen leveren van bewijs wordt behandeld als een gebrek aan toestemming, wat kan leiden tot aanzienlijke boetes. Onder de GDPR ligt de bewijslast bij jou, de gegevensbeheerder. Als je geen verifieerbaar auditspoor kunt produceren, gaan toezichthouders ervan uit dat elke geplaatste cookie illegaal was. Dit kan resulteren in boetes tot €20 miljoen of 4% van de wereldwijde omzet, zoals gezien in recente handhavingsacties tegen grote technologiebedrijven.
Hoe helpt IAB TCF 2.3 bij het aantonen van naleving aan adverteerders?
TCF 2.3 creëert een gestandaardiseerd digitaal signaal dat adverteerders precies vertelt wat de gebruiker heeft toegestaan. Het bewijst dat je alleen gegevens deelt met geverifieerde leveranciers op de Global Vendor List. Door deze TCF-strings te loggen, bied je een technische garantie aan je advertentiepartners dat je verkeer compliant is. Dit beschermt je advertentie-inkomsten terwijl je ervoor zorgt dat elke deelnemer in de toeleveringsketen de keuze van de gebruiker respecteert via een open, transparant kader.