
Demonstration af cookie-samtykkeoverholdelse: Den 2026 klar til revision guide
Hvis en regulator bankede på din dør i dag, kunne du så bevise, at hvert marketingtag på dit site respekterede hver brugers valg? De fleste virksomheder kan ikke. De er afhængige af sorte boksleverandører, hvor data er skjult, og kontrol er en illusion. Tiden med "check-the-box" bannere er forbi. At demonstrere cookie-samtykkeoverholdelse i 2026 kræver mere end en flot grænseflade. Det kræver et teknisk revisionsspor, der kan tåle granskning.
Vi kender kampen med at håndtere skiftende CCPA-mandater og GPC-signaler, mens du forsøger at holde din marketingmotor kørende. Det er et komplekst landskab, hvor frygten for store bøder er reel. Denne artikel vil lære dig, hvordan du bygger et verificerbart, regulator-sikkert revisionsspor, der beskytter både dine brugere og dine indtægter. Vi vil give en klar tjekliste til revisionsklarhed i 2026 og forklare den kritiske forskel mellem et simpelt banner og et funktionelt bevisspor. Du vil gå derfra med en strategi, der balancerer etisk privatliv med teknisk effektivitet, hvilket sikrer, at din infrastruktur forbliver så gennemsigtig som din mission.
Vigtige Pointer
- Skift dit perspektiv fra at se overholdelse som et statisk banner til at behandle det som en aktiv teknisk tilstand, du skal bevise på ethvert tidspunkt.
- Byg et uforanderligt revisionsspor for demonstration af cookie-samtykkeoverholdelse, der inkluderer kritisk metadata som maskede IP-adresser, brugeragenter og tidsstempler.
- Undgå "black box"-risikoen ved at vælge en gennemsigtig infrastruktur, der giver dig fuld ejerskab og synlighed af dine samtykkeposter.
- Sikre, at din tekniske opsætning fuldt ud understøtter IAB TCF 2.3 og Google Consent Mode v2 for at beskytte både din juridiske status og dine annonceindtægter.
- Følg en systematisk fem-trins proces for at revidere hver tracker på dit site og eliminere skjulte datalækager, før en inspektør finder dem.
Udover Banneret: Hvad Demonstration af Overholdelse Betyder i 2026
Et cookie-banner er ikke en overholdelsesstrategi. Det er et brugergrænsefladevalg. I 2026 ser regulatorer ikke kun på, hvad dine brugere ser; de ser på, hvad dine servere gør. At demonstrere cookie-samtykkeoverholdelse er blevet en aktiv, løbende infrastrukturkrav. Hvis du ikke kan bevise, at dine tracking-pixler forblev inaktive, indtil en specifik bruger klikkede "Accepter", har du ikke samtykke. Du har et ansvar.
Bevisbyrden ligger helt hos dig. Under GDPR er dataansvarlige ansvarlige for at vise, at gyldigt samtykke blev opnået. Dette er ikke en anbefaling; det er et juridisk mandat. Dette princip blev tidligt fastlagt af ePrivacy-direktivet (den 'Cookie-lov'), men nutidens håndhævelse er langt mere teknisk. En simpel databasepost, der siger "Bruger 123 accepterede", vil ikke tilfredsstille en Databeskyttelsesmyndighed (DPA). De vil se den version af banneret, som brugeren så, det specifikke sprog, der blev brugt, og det tidsstemplede bevis for interaktionen.
De Juridiske Søjler af Verificerbart Samtykke
For at forblive revisionsklar skal dine optegnelser afspejle tre kerne-søjler. For det første, entydig handling. Du skal bevise, at brugeren tog et klart, bekræftende skridt. Forudafkrydsede bokse eller "scrolling er lig med samtykke" er relikter fra fortiden. For det andet, informeret valg. Dine logs bør vise præcist, hvilken information der blev præsenteret for brugeren i det øjeblik, de besluttede. For det tredje, nem tilbagetrækning. Regulatorer tjekker nu, om det er lige så enkelt at fravælge som at tilmelde sig. Hvis din "Afvis alle" knap er begravet tre klik dybt, vil dit revisionsspor kun dokumentere din manglende overholdelse. Du kan finde flere detaljer om disse specifikke krav i vores GDPR-overholdelsesguide.
Front-End UI vs. Back-End Bevis
Der er et farligt gab mellem et "overholdelseslignende" banner og en overholdelsesdata pipeline. I 2026 bruger DPA'er automatiserede "hemmelige kunder" til at crawle websites. Disse bots ser ikke kun efter et banner. De overvåger netværksanmodninger for at se, om tracking-scripts aktiveres, før samtykke gives. En flot UI er værdiløs, hvis din back-end ignorerer brugerens valg. Ægte overholdelse sker i revisionsloggen, en uforanderlig optegnelse af hver samtykkehændelse. Når du demonstrerer cookie-samtykkeoverholdelse for en revisor, er din tekniske infrastruktur dit primære vidne. Det er forskellen mellem et gæt og en garanti.
Anatomien af et Verificerbart Samtykke Revisionsspor
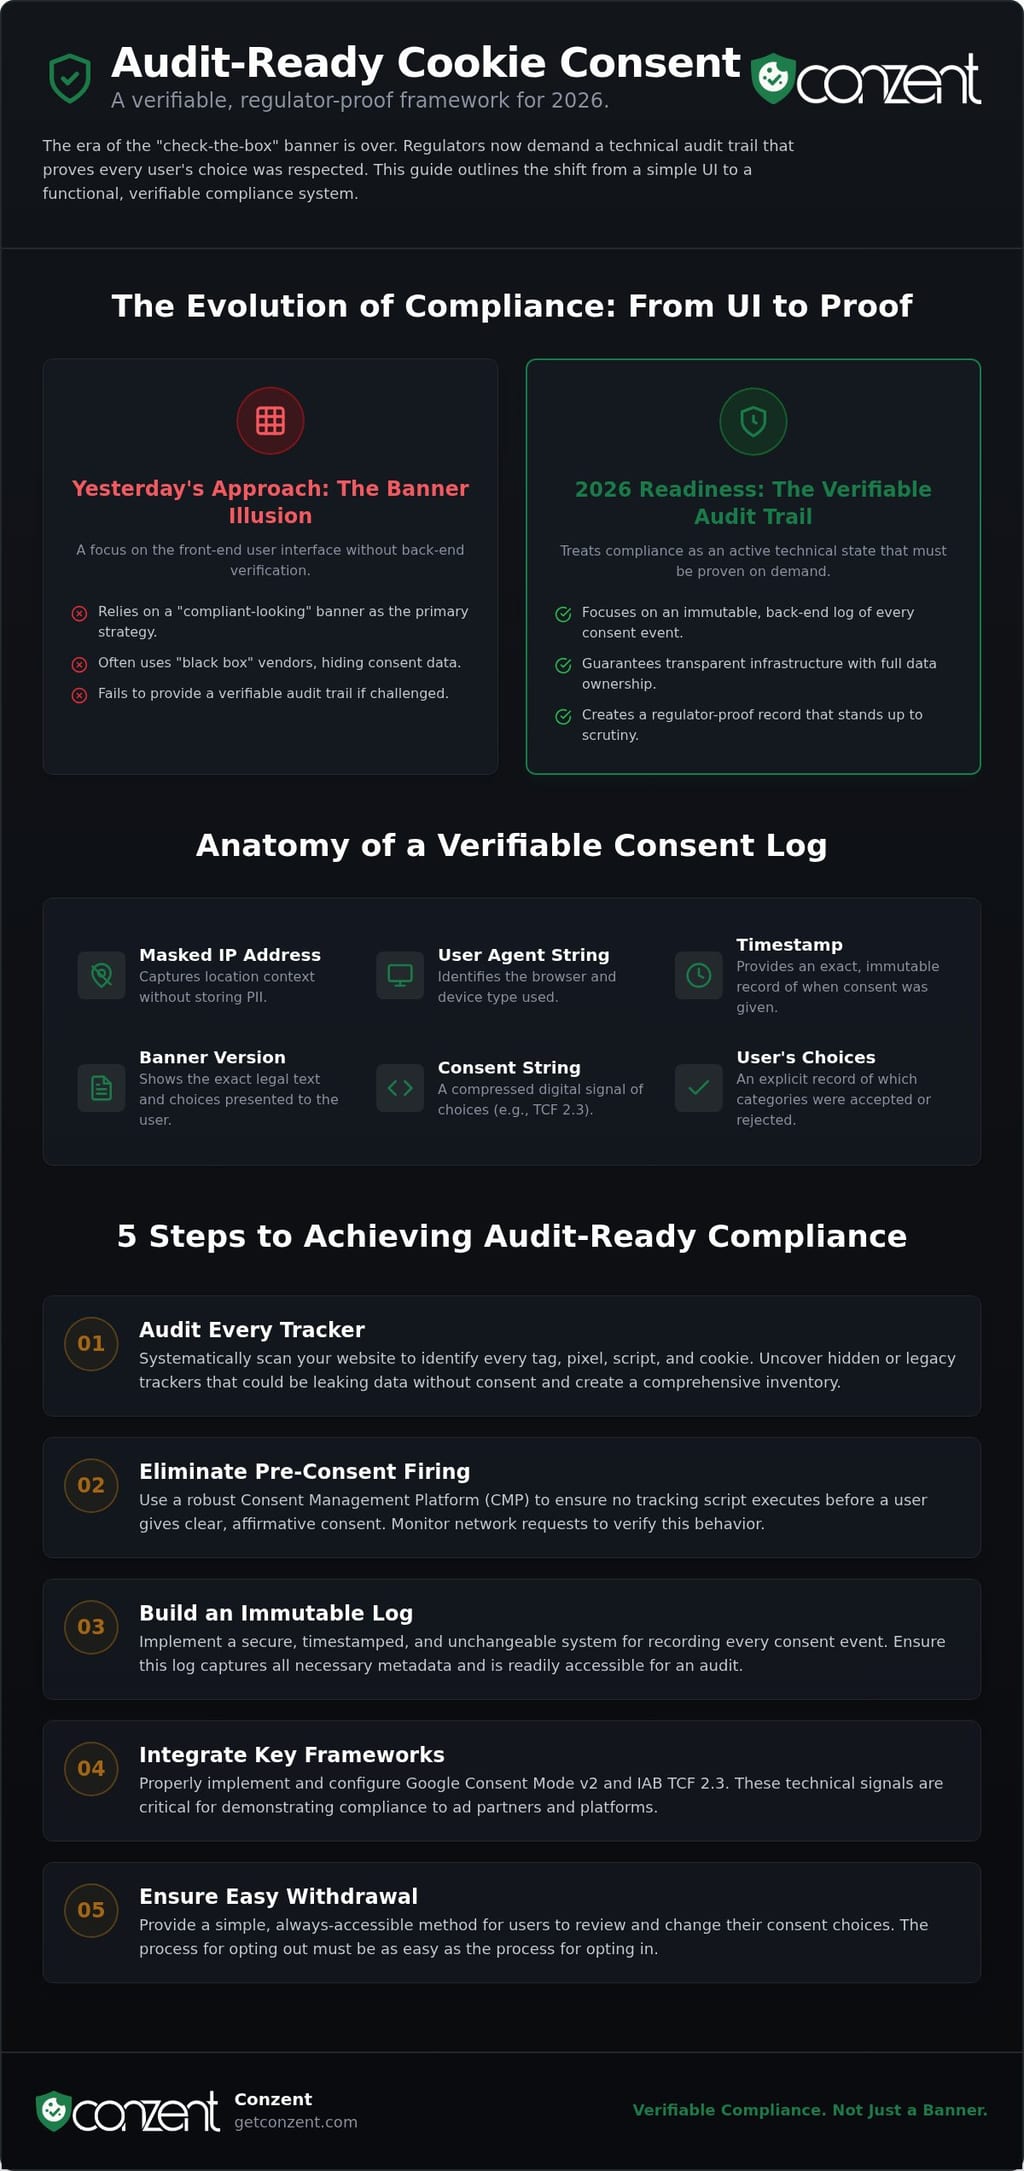
Vi mener, at privatliv er en ret, ikke en funktion. Et verificerbart samtykke revisionsspor er den tekniske manifestation af den tro. Det er en tidsstemplet, uforanderlig optegnelse, der fanger præcist hvornår, hvor, og hvordan en bruger interagerede med dine privatlivsindstillinger. Dette er ikke bare en baggrundsproces; det er kernen i demonstration af cookie-samtykkeoverholdelse. Uden dette detaljerede bevis vil dit forsvar mod en DPA-forespørgsel fejle. For at være virkelig revisionsklar skal dine logs være tilgængelige, men strengt privatlivsbevarende. Dette betyder, at der ikke må opbevares personligt identificerbare oplysninger (PII) inden for loggen selv. Vi anbefaler IP-maske som en standardpraksis for at holde dine optegnelser nyttige, men anonymiserede.
EDPB-retningslinjerne om samtykke understreger, at den ansvarlige skal kunne bevise, at samtykke blev gyldigt opnået. Dit tekniske bevis bør inkludere specifik metadata: maskede IP-adresser, brugeragentstrenge, det præcise tidsstempel og versionen af samtykkebanneret, der blev vist. Disse data skaber et unikt fingeraftryk af hændelsen uden at afsløre brugerens identitet. Moderne annonce-teknologi er også afhængig af "Samtykkestrengen" for at videregive disse valg på tværs af økosystemet. Det er et komprimeret digitalt signal, der fortæller hver leverandør på dit site præcist, hvad de har lov til at gøre. Hvis du leder efter en løsning, der prioriterer dette niveau af gennemsigtighed, kan du udforske vores gennemsigtige prisalternativer for administreret og selvhostet infrastruktur.
Google Consent Mode v2 som Bevispunkt
GCM v2 fungerer som en bro mellem brugerens valg og datainnsamling. Det kommunikerer samtykkestatus til Google-tags gennem signaler som "ad_user_data" og "ad_personalization". Dette giver dig mulighed for at respektere privatlivets fred, mens du opretholder målepræcision. For en dybdegående gennemgang af den tekniske opsætning, læs vores Google Consent Mode v2 guide. Det er en essentiel komponent for enhver virksomhed, der opererer i EEA eller UK, som ønsker at opretholde indtægter uden at gå på kompromis med etik.
IAB TCF 2.3 og Gennemsigtighedsrammen
Gennemsigtigheds- og samtykkerammen (TCF) er branchestandarden for at signalere hensigt til reklameleverandører. Ved at bruge TCF 2.3 sikrer du, at brugerpræferencer respekteres gennem hele reklameforsyningskæden. Dit revisionsspor bør dokumentere, at du kun deler data med verificerede leverandører, der er opført på den Globale Leverandørliste (GVL). Versionsstyring er nøglen her. Du skal bevise, hvilken GVL-version der var aktiv under samtykke-hændelsen. Dette niveau af detaljer gør et samtykkespor virkelig verificerbart og regulator-sikkert. Det forvandler demonstration af cookie-samtykkeoverholdelse fra en byrde til en klar teknisk fordel.
Infrastruktur Er Vigtig: Cloud vs. Selvhostede Overholdelseskæder
Infrastruktur er det stille vidne i din overholdelsesstrategi. Mens front-end banneret fanger brugerens opmærksomhed, bærer back-end arkitekturen vægten af demonstration af cookie-samtykkeoverholdelse. Mange organisationer falder i "Black Box"-fælden. De overdrager deres juridiske optegnelser til en tredjepartsleverandør og håber på det bedste. Hvis den leverandør lider et brud eller en nedetid, forsvinder dit revisionsspor. Dette skaber en farlig afhængighed. Ægte overholdelse handler ikke kun om at have data; det handler om at eje det.
Datasuverænitet og GDPR
Hvor du opbevarer dine logs betyder noget. Under GDPR tilføjer grænseoverskridende dataoverførsler et lag af juridisk kompleksitet. Hvis din CMP opbevarer samtykkeposter i en jurisdiktion uden en tilstrækkelighedsvurdering, er du i fare. Ved at bruge Selvhostet Open Consent Infrastructure holder du alt på dine egne servere. Dette sikrer total datasuverænitet. Det giver det ultimative bevisspor, fordi du kontrollerer infrastrukturen fra start til slut. Selv den amerikanske juridiske definition af en cookie understreger opbevaringen af information på en brugers enhed, hvilket spejler, hvorfor dine server-side logs skal være ulastelige. At bevise overholdelse ved at opbevare logs på dit eget hardware eliminerer risikoen for tredjepartsfejl.
Administreret Cloud: Forenkling af Beviskæden
Ikke alle teams har ressourcerne til selvhosting. For dem, der har brug for hastighed uden at gå på kompromis med gennemsigtighed, tilbyder vores Managed Cloud Consent Platform et strømlinet alternativ. Det automatiserer versioneringen af dine privatlivspolitikker og centraliserer rapporteringen. Dette reducerer DevOps-overhead, mens det opretholder "Revisionsklar" status. Du får fordelene ved et professionelt dashboard til global rapportering uden "Black Box"-mysteriet. Administrerede platforme bygger bro mellem teknisk effektivitet og juridisk pligt, hvilket sikrer, at demonstration af cookie-samtykkeoverholdelse forbliver enkel uanset dit ressource niveau.
Vi mener, at "Source-Available" infrastruktur er det eneste etiske valg for privatlivsteknologi. Det inviterer til granskning. Det giver dig mulighed for at se præcist, hvordan dine data håndteres. Denne gennemsigtighed er en nødvendig standard for 2026-landskabet. Uanset om du vælger cloud eller selvhostet, bør din infrastruktur være en åben bog, ikke en hemmelighed.
5 Trin til At Opnå Revisionsklar Overholdelse
Overholdelse er ikke en engangsforeteelse. Det er en konstant holdning. For at gå fra et "overholdelseslignende" site til et, der faktisk overlever en DPA-inspektion, har du brug for en systematisk tilgang. Det regulative landskab i 2026 er ubarmhjertigt. Med den inflationsjusterede CCPA-grænse, der når $26.625 millioner, og bøder som den €150 millioner bøde mod SHEIN i slutningen af 2025, er indsatsen højere end nogensinde. Her er hvordan du bygger et forsvar, der holder under pres.
- Revider dit nuværende cookie-landskab: Identificer hver tracker. En undersøgelse fra 2025 viste, at 83% af amerikanske sites satte tracking-cookies, før de modtog brugerens samtykke. Du kan ikke være revisionsklar, hvis du ikke ved, hvilke scripts der aktiveres.
- Implementer en certificeret CMP: Brug en platform, der nativt understøtter IAB TCF 2.3 og Google Consent Mode v2. Disse er de tekniske sprog for moderne overholdelse. De sikrer, at dine valg kommunikeres korrekt på tværs af hele annoncenetværket.
- Konfigurer uforanderlig logging: Opsæt et system, der registrerer hver samtykkehændelse. Sørg for, at disse logs er tidsstemplet og manipulationssikre. At bevise din hensigt er halvdelen af kampen, når du demonstrerer cookie-samtykkeoverholdelse for en revisor.
- Kør A/B-tests for gennemsigtighed: Brug test for at sikre, at dine brugere faktisk forstår deres valg. Regulatorer ser nu efter beviser på, at du har prioriteret brugerforståelse frem for blot enkle "Accepter" rater.
- Overvåg indflydelsen på indtægterne: Brug analyser til at spore, hvordan samtykkevalg påvirker din bundlinje. Tillid er en valuta. Overholdelse bør støtte din vækst ved at opbygge et loyalt, privatlivsbevidst publikum.
Rollen af A/B Testning i Overholdelse
Regulatorer er nu teknisk dygtige til at spotte "Dark Patterns." Disse er vildledende grænseflader designet til at presse eller narre brugere til at give samtykke. Ved at bruge Samtykke A/B Testning kan du bevise, at din UX er ærlig. Dokumenter dine designiterationer som en del af din Privacy Impact Assessment. Dette viser, at du har optimeret for klarhed frem for blot at forsøge at omgå brugerhensigt. Det er et kritisk skridt i demonstration af cookie-samtykkeoverholdelse gennem etisk design.
Indflydelse på Indtægterne: CFO'ens Overholdelsesmål
Vi hører ofte, at privatliv dræber indtægterne. Dataene siger noget andet. I 2026 er den gennemsnitlige EU-marketingcookie opt-in rate 46%. Virksomheder, der bygger tillid gennem gennemsigtighed, ser ofte højere engagement fra dem, der tilmelder sig. Du kan bruge vores guide om indtægtseffekten af cookie-samtykke for at se, hvordan privatlivsorienteret vækst fungerer. For at begynde at opbygge en overholdelsesinfrastruktur, der respekterer både dine brugere og dit budget, se vores prismodeller i dag og vælg den vej, der passer til din mission.
Conzent: Verificerbar Overholdelse Uden Kompleksitet
Vi bygger ikke bare bannere. Vi bygger infrastruktur. Conzent er en Open Consent Infrastructure (OCI), der er designet til at imødekomme de tekniske krav i 2026. Traditionelle samtykkehåndteringsplatforme fungerer ofte som "sorte bokse." De opbevarer dine data på deres servere og skjuler deres logik bag proprietær kode. Dette gør demonstration af cookie-samtykkeoverholdelse vanskelig under en revision. Du er tvunget til at stole på en leverandørs ord, fordi du ikke kan se, hvordan det fungerer. Vi tror på bevis frem for tillid. Vores source-available model inviterer til regulatorisk granskning i stedet for at skjule sig for den. Det er en tilgang, der er forankret i moralsk klarhed og teknisk effektivitet. Vi prioriterer gennemsigtighed, fordi det er den eneste måde at sikre, at dit revisionsspor er virkelig uforanderligt og verificerbart.
Open Source vs. Administreret Cloud
Du bør ikke skulle vælge mellem sikkerhed og skala. Hvis du kræver total datasuverænitet, giver vores Selvhostet Open Consent Infrastructure dig mulighed for at holde hver log på dit eget hardware. Dette giver dig det ultimative bevisspor for regulatorer. For teams, der ønsker højtydende overholdelse uden DevOps-hovedpine, tilbyder vores Managed Cloud Consent Platform øjeblikkelig implementering med global skala. Dette er ikke en premium luksus; det er en nødvendig standard. Vi bruger en unik sponsormodel til at sænke omkostningerne ved etisk privatliv. Dette gør verificerbar overholdelse tilgængelig for alle brugere, uanset deres ressourcer. Vi er en samfundsadvokat for digitale rettigheder, ikke bare en anden fjern leverandør, der gemmer sig bag komplekse juridiske vendinger.
Kom i Gang med Verificerbart Bevis
Effektivitet betyder noget. Du kan implementere Conzent-banneret på under 10 minutter på WordPress, Shopify eller tilpassede teknologiske stakke. Denne hastighed kommer ikke på bekostning af dybde. Når det er live, får du adgang til et centraliseret overholdelsesdashboard. Dette er ikke bare et rapporteringsværktøj. Det er din realtids revisionslog. Du kan se hver samtykkehændelse, mens den sker, hvilket skaber det verificerbare spor, regulatorer nu kræver. Det er den enkleste måde at gå fra et "overholdelseslignende" site til et, der faktisk er revisionsklart. Du kan endelig stoppe med at bekymre dig om CMP "sorte bokse", hvor data opbevares af en tredjepart. Lad ikke din privatlivsstrategi blive en forpligtelse. Oplev fremtiden for samtykkeinfrastruktur og begynd at demonstrere cookie-samtykkeoverholdelse med absolut selvtillid i dag.
Fremtidssikre Din Infrastruktur for en Tidsalder af Håndhævelse
Tiden med "check-the-box" privatliv er forbi. Regulatorer i 2026 kræver teknisk bevis, ikke kun visuelle signaler. Du har lært, at ægte revisionsklarhed kræver at gå ud over front-end banneret til en robust, back-end infrastruktur. Uanset om du vælger fleksibiliteten ved selvhosting eller hastigheden ved en administreret platform, skal din overholdelseskæde være uforanderlig og gennemsigtig. Der er ikke plads til tvetydighed, når dit omdømme og dine indtægter er på spil.
Bevisbyrden hviler på dine skuldre. Demonstration af cookie-samtykkeoverholdelse er kun muligt, når du erstatter "black box" leverandørløfter med et verificerbart revisionsspor. Ved at integrere certificerede standarder som IAB TCF 2.3 og Google Consent Mode v2 beskytter du dine indtægter, mens du ærer brugerrettigheder. Vores dansk-designede privatlivsstandarder sikrer, at dit tekniske output matcher din etiske mission. Det er tid til at stoppe med at gætte og begynde at bevise.
Begynd at Bygge Dit Verificerbare Overholdelsesspor med Conzent i dag. Vores gennemsigtige, source-available infrastruktur giver den klarhed, du har brug for for at overleve enhver revision. Du har værktøjerne til at bygge et mere etisk web. Vi er her for at hjælpe dig med at implementere dem.
Ofte Stillede Spørgsmål
Hvordan beviser jeg, at en bruger gav samtykke, hvis jeg maskerer deres IP-adresse?
Du bruger en kombination af ikke-PII metadata som tidsstempler, browser brugeragenter og et unikt, anonymt samtykke-ID. Maskering af IP-adressen er faktisk en bedste praksis, fordi det beskytter brugerens privatliv, mens det stadig giver dig mulighed for at knytte en specifik samtykkehændelse til en session. Dette skaber et verificerbart revisionsspor uden at opbevare følsomme personlige data, der kunne blive en forpligtelse i tilfælde af brud eller en regulatorisk kontrol.
Er en databasepost af samtykke nok til en GDPR-revision?
Nej, en simpel databasepost er ikke tilstrækkelig til demonstration af cookie-samtykkeoverholdelse. Regulatorer ønsker at se "hvordan" og "hvad." Du skal kunne reproducere den nøjagtige version af banneret, den specifikke tekst, der blev vist, og UI-layoutet på tidspunktet for samtykke. En uforanderlig log, der indeholder versioneret metadata, beviser, at samtykket var informeret og entydigt, snarere end blot et stille flag i en tabel.
Hvad er forskellen mellem Google Consent Mode v2 og et cookie-banner?
Banneret er brugergrænsefladen; Google Consent Mode v2 er kommunikationslaget. Mens banneret indsamler brugerens valg, oversætter GCM v2 det valg til tekniske signaler som "ad_user_data" for Googles tags. Det sikrer, at din tracking-adfærd automatisk justeres baseret på brugerens beslutning. At bruge begge giver dig mulighed for at opretholde målepræcision i EEA og UK, mens du respekterer strenge privatlivsgrænser og mandater.
Kan jeg demonstrere overholdelse, mens jeg stadig bruger A/B testning på mit banner?
Ja, forudsat at dine A/B tests fokuserer på klarhed frem for bedrag. Regulatorer tillader test for at forbedre brugerforståelse, men de forbyder "dark patterns", der presser brugere mod "Accepter." For at forblive i overensstemmelse bør du dokumentere din testproces i en Privacy Impact Assessment. Dette viser, at du aktivt optimerer for informeret samtykke, hvilket er en kernekomponent i demonstration af cookie-samtykkeoverholdelse gennem etiske, gennemsigtige designvalg.
Hvor længe skal jeg opbevare cookie-samtykke revisionslogs?
Du bør opbevare logs så længe, som de data, der er indsamlet under det samtykke, behandles, plus varigheden af lokale forældelsesfrister for privatlivskrav. I mange EU-jurisdiktioner betyder dette at opbevare optegnelser i tre til seks år. Du skal sikre, at disse logs ikke indeholder PII. Opbevaring af maskede, anonymiserede optegnelser beskytter dine juridiske interesser uden at skabe nye datalagringsrisici, der kunne komplicere din infrastruktur eller sikkerhedsposition.
Gør selvhosting af min CMP det lettere at demonstrere overholdelse?
Det giver total datasuverænitet, hvilket er det ultimative bevis på overholdelse. Når du selvhoster din infrastruktur, ejer du hele beviskæden. Du behøver ikke at stole på en tredjepartsleverandør for at levere logs under en overraskelsesrevision. Dette eliminerer "black box"-problemet og sikrer, at dine samtykkeposter opbevares på dine egne sikre servere, direkte under din kontrol og underlagt din egen granskning.
Hvad sker der, hvis jeg ikke kan fremlægge bevis for samtykke under en regulatorisk kontrol?
Manglende evne til at fremlægge bevis betragtes som mangel på samtykke, hvilket kan føre til betydelige bøder. Under GDPR er bevisbyrden på dig, den dataansvarlige. Hvis du ikke kan frembringe et verificerbart revisionsspor, antager regulatorer, at hver cookie, der blev placeret, var ulovlig. Dette kan resultere i bøder på op til €20 millioner eller 4% af den globale omsætning, som set i nylige højprofilerede håndhævelsesaktioner mod store teknologivirksomheder.
Hvordan hjælper IAB TCF 2.3 med at demonstrere overholdelse over for annoncører?
TCF 2.3 skaber et standardiseret digitalt signal, der fortæller annoncører præcist, hvad brugeren tillod. Det beviser, at du kun deler data med verificerede leverandører på den Globale Leverandørliste. Ved at logge disse TCF-strenge giver du en teknisk garanti til dine annoncepartnere om, at din trafik er i overensstemmelse. Dette beskytter dine annonceindtægter, mens det sikrer, at hver deltager i forsyningskæden respekterer brugerens valg gennem en åben, gennemsigtig ramme.