
Evästekonsenssin noudattamisen osoittaminen: Vuoden 2026 tarkastukseen valmis opas
Jos sääntelijä koputtaisi ovelle tänään, voisitko todistaa, että jokainen markkinointitag sivustollasi kunnioitti jokaisen käyttäjän valintaa? Useimmat yritykset eivät voi. Ne luottavat mustan laatikon toimittajiin, joissa tiedot ovat piilossa ja hallinta on illuusio. Tarkistuslaatikko-mainoskausi on ohi. Evästeiden suostumuksen noudattamisen osoittaminen vuonna 2026 vaatii enemmän kuin vain kauniin käyttöliittymän. Se vaatii teknisen auditointipolun, joka kestää tarkastelun.
Tiedämme, kuinka vaikeaa on hallita muuttuvia CCPA-mandaatteja ja GPC-signaaleja samalla kun yrität pitää markkinointimoottorisi käynnissä. Se on monimutkainen maisema, jossa raskaat sakot ovat todellinen pelko. Tämä artikkeli opettaa sinulle, kuinka rakentaa todennettavissa oleva, sääntelijöiden todisteista riippumaton auditointipolku, joka suojaa sekä käyttäjiäsi että tulojasi. Tarjoamme selkeän tarkistuslistan vuoden 2026 auditointivalmiudelle ja selitämme kriittisen eron yksinkertaisen bannerin ja toimivan todistepolun välillä. Saat mukaasi strategian, joka tasapainottaa eettisen yksityisyyden ja teknisen tehokkuuden, varmistaen, että infrastruktuurisi pysyy yhtä läpinäkyvänä kuin tehtäväsi.
Keskeiset Huomiot
- Muuta näkökulmaasi siten, että et näe vaatimustenmukaisuutta staattisena bannerina, vaan käsittele sitä aktiivisena teknisenä tilana, jonka sinun on todistettava milloin tahansa.
- Rakenna muuttumaton auditointipolku evästeiden suostumuksen noudattamisen osoittamiseksi, joka sisältää kriittisiä metatietoja, kuten peitetyt IP-osoitteet, käyttäjäagentit ja aikaleimat.
- Vältä "mustan laatikon" riskiä valitsemalla läpinäkyvä infrastruktuuri, joka antaa sinulle täydellisen omistajuuden ja näkyvyyden suostumusrekistereihisi.
- Varmista, että tekninen asetuksesi tukee täysin IAB TCF 2.3:ta ja Google Consent Mode v2:ta suojellaksesi sekä oikeudellista asemaasi että mainostulojasi.
- Seuraa järjestelmällistä viiden vaiheen prosessia auditointia varten jokaiselle seurantalaitteelle sivustollasi ja poista piilotetut tietovuodot ennen kuin tarkastaja löytää ne.
Bannerin Yli: Mitä Vaatimustenmukaisuuden Osoittaminen Tarkoittaa Vuonna 2026
Evästebanneri ei ole vaatimustenmukaisuusstrategia. Se on käyttöliittymävalinta. Vuonna 2026 sääntelijät eivät katso vain sitä, mitä käyttäjäsi näkevät; he katsovat, mitä palvelimesi tekevät. Evästeiden suostumuksen noudattamisen osoittaminen on kehittynyt "asetuksesta ja unohtamisesta" aktiiviseksi, jatkuvaksi infrastruktuurivaatimukseksi. Jos et voi todistaa, että seuranta-pikselisi pysyivät lepotilassa, kunnes tietty käyttäjä napsautti "Hyväksy", sinulla ei ole suostumusta. Sinulla on vastuuta.
Todistustaakka on täysin sinun. GDPR:n mukaan tietojen hallitsijan on osoitettava, että voimassa oleva suostumus on saatu. Tämä ei ole ehdotus; se on laillinen velvoite. Tämä periaate vahvistettiin aikaisin ePrivacy-direktiivissä ('Evästelaki'), mutta nykyinen täytäntöönpano on paljon teknisempää. Yksinkertainen tietokantakirjaus, joka sanoo "Käyttäjä 123 hyväksyi", ei tyydytä tietosuojaviranomaista (DPA). He haluavat nähdä version bannerista, jonka käyttäjä näki, käytetyn kielen ja aikaleimatun todisteen vuorovaikutuksesta.
Verifiable Consent -todistuksen Lailliset Pylväät
Jotta pysyt auditointivalmiina, tietojesi on heijastettava kolmea keskeistä pylvästä. Ensinnäkin, yksiselitteinen toiminta. Sinun on todistettava, että käyttäjä otti selkeän, myönteisen askeleen. Ennakkoon valitut ruudut tai "vierittäminen = suostumus" ovat menneisyyden jäänteitä. Toiseksi, tietoinen valinta. Lokisi tulisi näyttää tarkalleen, mitä tietoa käyttäjälle esitettiin sillä hetkellä, kun hän päätti. Kolmanneksi, helppo peruutus. Sääntelijät tarkistavat nyt, onko poisjättäminen yhtä helppoa kuin hyväksyminen. Jos "Hylkää kaikki" -painikkeesi on piilotettu kolmen klikkauksen syvyyteen, auditointipolkusi dokumentoi vain vaatimustenmukaisuutesi puutteen. Voit löytää lisää tietoja näistä erityisvaatimuksista GDPR-vaatimustenmukaisuusoppaastamme.
Etupään UI vs. Takapään Todistus
On vaarallinen kuilu "vaatimustenmukaiselta näyttävän" bannerin ja vaatimustenmukaisen tietoputken välillä. Vuonna 2026 DPA:t käyttävät automatisoituja "salaisia ostajia" verkkosivustojen tutkimiseen. Nämä botit eivät etsi vain banneria. Ne seuraavat verkkopyyntöjä nähdäksesi, käynnistyvätkö seurantascriptit ennen suostumuksen antamista. Kaunis käyttöliittymä on arvoton, jos taustajärjestelmäsi ei huomioi käyttäjän valintaa. Todellinen vaatimustenmukaisuus tapahtuu auditointilokissa, muuttumattomassa merkinnässä jokaisesta suostumustapahtumasta. Kun osoitat evästeiden suostumuksen noudattamista tarkastajalle, tekninen infrastruktuurisi on ensisijainen todistajasi. Se on ero arvailun ja takuun välillä.
Todennettavan Suostumus Auditointilokin Anatomia
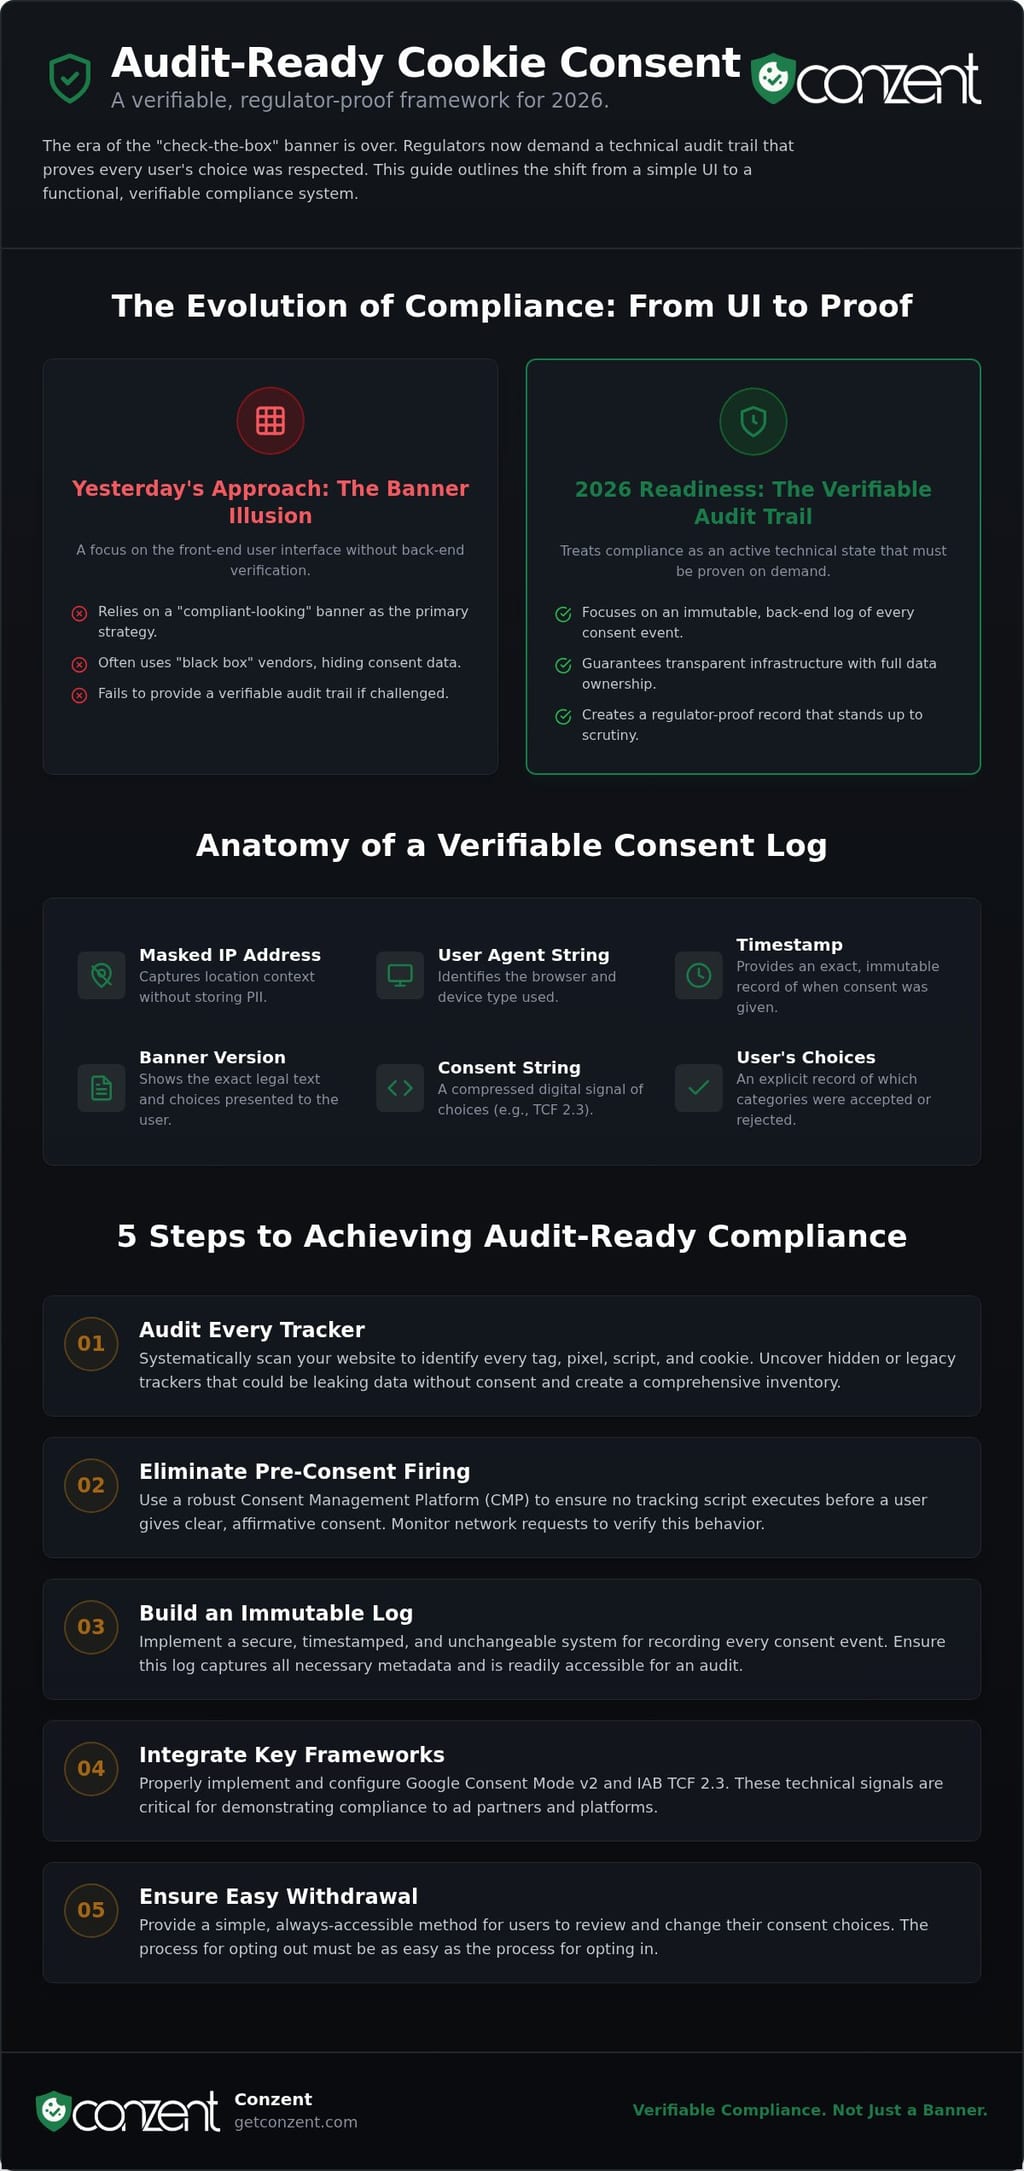
Uskomme, että yksityisyys on oikeus, ei ominaisuus. Todennettavan suostumus auditointiloki on tämän uskomuksen tekninen ilmentymä. Se on aikaleimattu, muuttumaton merkintä, joka tallentaa tarkalleen, milloin, missä ja miten käyttäjä vuorovaikutti yksityisyysasetustesi kanssa. Tämä ei ole vain taustaprosessi; se on evästeiden suostumuksen noudattamisen osoittamisen ydin. Ilman tätä yksityiskohtaista näyttöä puolustuksesi DPA:n kyselyä vastaan epäonnistuu. Jotta olisit todella auditointivalmis, lokisi on oltava saatavilla, mutta tiukasti yksityisyyttä säilyttävä. Tämä tarkoittaa, että lokissa ei saa olla lainkaan henkilökohtaisesti tunnistettavia tietoja (PII). Suosittelemme IP-osoitteiden peittämistä standardikäytäntönä, jotta tietosi pysyvät hyödyllisinä mutta anonyymeinä.
EDPB:n ohjeet suostumuksesta korostavat, että hallitsijan on pystyttävä todistamaan, että suostumus on saatu voimassa olevasti. Tekninen näyttösi tulisi sisältää erityisiä metatietoja: peitetyt IP-osoitteet, käyttäjäagenttijonot, tarkka aikaleima ja näytetty suostumusbannerin versio. Nämä tiedot luovat tapahtumasta ainutlaatuisen sormenjäljen ilman, että käyttäjän henkilöllisyys paljastuu. Moderni mainosteknologia luottaa myös "Suostumusmerkkijonoon" näiden valintojen siirtämiseksi ekosysteemissä. Se on tiivistetty digitaalinen signaali, joka kertoo jokaiselle sivustosi toimittajalle tarkalleen, mitä he saavat tehdä. Jos etsit ratkaisua, joka priorisoi tämän tason läpinäkyvyyttä, tutustu läpinäkyviin hinnoitteluvaihtoehtoihimme hallinnoidulle ja itse isännöidylle infrastruktuurille.
Google Consent Mode v2 todistuspisteenä
GCM v2 toimii siltoina käyttäjän valinnan ja tietojen keruun välillä. Se kommunikoi suostumusstatuksia Google-tunnisteille signaalien, kuten "ad_user_data" ja "ad_personalization", kautta. Tämä mahdollistaa yksityisyyden kunnioittamisen samalla, kun mittaustarkkuus säilyy. Syvälliseen tekniseen asetukseen tutustumiseksi lue Google Consent Mode v2 -oppaamme. Se on olennainen osa mitä tahansa EEA:ssa tai Isossa-Britanniassa toimivaa yritystä, joka haluaa säilyttää tulonsa tinkimättä eettisyydestä.
IAB TCF 2.3 ja läpinäkyvyyskehys
Läpinäkyvyys- ja suostumuskehys (TCF) on teollisuuden standardi mainostajille aikomusten merkitsemiseksi. Käyttämällä TCF 2.3 varmistat, että käyttäjäasetuksia kunnioitetaan koko mainontaketjussa. Auditointilokisi tulisi dokumentoida, että jaat tietoja vain vahvistettujen toimittajien kanssa, jotka on lueteltu Global Vendor List (GVL) -listalla. Versiointi on tässä avainasemassa. Sinun on pystyttävä todistamaan, mikä GVL-versio oli aktiivinen suostumushetkellä. Tämä yksityiskohtaisuuden taso tekee suostumuspolusta todella todennettavan ja sääntelijöiden todisteista riippumattoman. Se muuttaa evästeiden suostumuksen noudattamisen osoittamisen taakasta selkeäksi tekniseksi eduksi.
Infrastruktuuri On Tärkeää: Pilvi vs. Itse Isännöidyt Vaatimustenmukaisuusketjut
Infrastruktuuri on hiljainen todistaja vaatimustenmukaisuusstrategiassasi. Vaikka etupään banneri vangitsee käyttäjän huomion, taustajärjestelmä kantaa evästeiden suostumuksen noudattamisen osoittamisen painon. Monet organisaatiot lankeavat "mustan laatikon" ansaan. Ne luovuttavat lailliset tietonsa kolmannelle osapuolelle ja toivovat parasta. Jos tuo toimittaja kärsii tietomurrosta tai katkeamisesta, auditointipolkusi katoaa. Tämä luo vaarallisen riippuvuuden. Todellinen vaatimustenmukaisuus ei ole vain tietojen omistamista; se on niiden hallintaa.
Tietosuoja ja GDPR
Missä tallennat lokisi, on tärkeää. GDPR:n mukaan rajat ylittävät tietosiirrot lisäävät laillista monimutkaisuutta. Jos CMP:si tallentaa suostumusrekisterit lainkäyttöalueelle, jossa ei ole riittävyyspäätöstä, olet vaarassa. Käyttämällä itse isännöityä avointa suostumus-infrastruktuuria pidät kaiken omilla palvelimillasi. Tämä varmistaa täydellisen tietosuojan. Se tarjoaa lopullisen todistepolun, koska hallitset infrastruktuuria alusta loppuun. Jopa Yhdysvaltojen lain määritelmä evästeelle korostaa tietojen tallentamista käyttäjän laitteelle, mikä heijastaa syytä, miksi palvelinpuolen lokiesi on oltava moitteettomia. Vaatimustenmukaisuuden todistaminen pitämällä lokit omalla laitteistollasi eliminoi kolmannen osapuolen epäonnistumisen riskin.
Hallinnoitu Pilvi: Todistuskannan Yksinkertaistaminen
Kaikilla tiimeillä ei ole resursseja itse isännöimiseen. Niille, jotka tarvitsevat nopeutta tinkimättä läpinäkyvyydestä, hallinnoitu pilvisuostumus-alustamme tarjoaa virtaviivaistetun vaihtoehdon. Se automatisoi yksityisyyskäytäntöjesi versioinnin ja keskittää raportoinnin. Tämä vähentää DevOps-kustannuksia samalla, kun se säilyttää "auditointivalmiuden" tilan. Saat ammattilaisnäkymän globaalille raportoinnille ilman "mustan laatikon" mysteeriä. Hallinnoidut alustat ylittävät teknisen tehokkuuden ja laillisen velvoitteen, varmistaen, että evästeiden suostumuksen noudattaminen pysyy yksinkertaisena riippumatta resurssitasostasi.
Uskomme, että "lähdekoodin saatavilla oleva" infrastruktuuri on ainoa eettinen valinta yksityisyysteknologialle. Se kutsuu tarkasteluun. Se antaa sinulle mahdollisuuden nähdä tarkalleen, miten tietojasi käsitellään. Tämä läpinäkyvyys on välttämätön standardi vuoden 2026 maisemassa. Valitsetpa pilven tai itse isännöinnin, infrastruktuurisi tulisi olla avoin kirja, ei salaisuus.
5 Vaihetta Auditointivalmiuden Saavuttamiseksi
Vaatimustenmukaisuus ei ole kertaluonteinen tapahtuma. Se on jatkuva asenne. Siirtyäksesi "vaatimustenmukaiselta näyttävästä" sivustosta sellaiseen, joka todella kestää DPA:n tarkastuksen, tarvitset järjestelmällisen lähestymistavan. Vuoden 2026 sääntelymaisema on armoton. Inflaatiokorjattu CCPA-kynnys on noussut 26,625 miljoonaan dollariin ja sakot, kuten 150 miljoonan euron rangaistus SHEIN:lle vuoden 2025 lopulla, ovat korkeammat kuin koskaan. Tässä on, kuinka rakennat puolustuksen, joka kestää paineen.
- Auditoi nykyinen evästeiden maisemasi: Tunnista jokainen seurantalaitteesi. Vuoden 2025 tutkimus havaitsi, että 83 % Yhdysvaltojen sivustoista asetti seurantaevästeitä ennen kuin sai käyttäjän suostumuksen. Et voi olla auditointivalmis, jos et tiedä, mitkä skriptit aktivoituvat.
- Ota käyttöön sertifioitu CMP: Käytä alustaa, joka tukee natiivisti IAB TCF 2.3:ta ja Google Consent Mode v2:ta. Nämä ovat modernin vaatimustenmukaisuuden teknisiä kieliä. Ne varmistavat, että valintasi viestitään oikein koko mainosteknologian ekosysteemissä.
- Määritä muuttumaton lokitus: Aseta järjestelmä, joka tallentaa jokaisen suostumustapahtuman. Varmista, että nämä lokit ovat aikaleimattuja ja muokkaamattomia. Aikeidesi todistaminen on osa taistelua, kun osoitat evästeiden suostumuksen noudattamista tarkastajalle.
- Suorita A/B-testit läpinäkyvyyden vuoksi: Käytä testauksia varmistaaksesi, että käyttäjäsi todella ymmärtävät valintansa. Sääntelijät etsivät nyt todisteita siitä, että olet priorisoinut käyttäjän ymmärryksen yksinkertaisten "Hyväksy" -prosenttien sijaan.
- Seuraa tulojen vaikutusta: Käytä analytiikkaa seuratakseen, miten suostumusvalinnat vaikuttavat tulokseesi. Luottamus on valuuttaa. Vaatimustenmukaisuuden tulisi tukea kasvua rakentamalla uskollinen, yksityisyydestä tietoinen yleisö.
A/B-testauksen Rooli Vaatimustenmukaisuudessa
Sääntelijät ovat nyt teknisesti taitavia havaitsemaan "tummia malleja". Nämä ovat harhaanjohtavia käyttöliittymiä, jotka on suunniteltu ohjaamaan tai huijaamaan käyttäjiä antamaan suostumuksensa. Käyttämällä Suostumus A/B-testauksia voit todistaa, että UX:si on rehellinen. Dokumentoi suunnitteluprosessisi osana Yksityisyysvaikutusten Arviointia. Tämä osoittaa, että olet optimoitu selkeyden puolesta sen sijaan, että vain yrittäisit kiertää käyttäjän aikomusta. Se on kriittinen askel evästeiden suostumuksen noudattamisen osoittamisessa eettisen suunnittelun kautta.
Tulojen Vaikutus: CFO:n Vaatimustenmukaisuusmittari
Kuulemme usein, että yksityisyys tappaa tulot. Tiedot sanovat toisin. Vuonna 2026 EU:n markkinointievästeiden keskimääräinen hyväksymisprosentti on 46 %. Yritykset, jotka rakentavat luottamusta läpinäkyvyyden kautta, näkevät usein korkeampaa sitoutumista niiltä, jotka hyväksyvät. Voit käyttää opastamme evästeiden suostumuksen tulojen vaikutuksesta nähdäksesi, miten yksityisyys ensin -kasvu toimii. Aloittaaksesi vaatimustenmukaisen infrastruktuurin rakentamisen, joka kunnioittaa sekä käyttäjiäsi että budjettiasi, tarkista hinnoittelumallimme tänään ja valitse polku, joka sopii tehtävääsi.
Conzent: Todennettavaa Vaatimustenmukaisuutta Ilman Monimutkaisuutta
Emme rakenna vain banneria. Rakennamme infrastruktuuria. Conzent on avoin suostumus-infrastruktuuri (OCI), joka on suunniteltu täyttämään vuoden 2026 tekniset vaatimukset. Perinteiset suostumuksen hallintaplatformat toimivat usein "mustina laatikoina". Ne tallentavat tietosi omille palvelimilleen ja piilottavat logiikkansa omistettuun koodiin. Tämä tekee evästeiden suostumuksen noudattamisen osoittamisesta vaikeaa auditoinnin aikana. Olet pakotettu luottamaan toimittajan sanaan, koska et voi nähdä, miten asiat toimivat. Uskomme todisteisiin luottamisen sijaan. Lähdekoodin saatavilla oleva mallimme kutsuu sääntelytarkastukseen sen sijaan, että piiloutuisi siitä. Se on lähestymistapa, joka perustuu moraaliseen selkeyteen ja tekniseen tehokkuuteen. Priorisoimme läpinäkyvyyttä, koska se on ainoa tapa varmistaa, että auditointipolkusi on todella muuttumaton ja todennettavissa.
Avoin Lähdekoodi vs. Hallinnoitu Pilvi
Sinun ei pitäisi joutua valitsemaan turvallisuuden ja skaalautuvuuden välillä. Jos tarvitset täydellistä tietosuojan omistajuutta, itse isännöity avoin suostumus-infrastruktuuri antaa sinun pitää jokaisen lokin omalla laitteistollasi. Tämä antaa sinulle lopullisen todistepolun sääntelijöille. Tiimeille, jotka haluavat korkealaatuista vaatimustenmukaisuutta ilman DevOps-päänsärkyä, hallinnoitu pilvisuostumus-alustamme tarjoaa välittömän toteutuksen globaalilla mittakaavalla. Tämä ei ole premium-luksus; se on välttämätön standardi. Käytämme ainutlaatuista sponsorointimallia alentamaan eettisen yksityisyyden kustannuksia. Tämä tekee todennettavasta vaatimustenmukaisuudesta saavutettavaa kaikille käyttäjille riippumatta heidän resursseistaan. Olemme digitaalisten oikeuksien yhteisöpuolustaja, emme vain toinen etäinen toimittaja, joka piiloutuu monimutkaisten lakijargonien taakse.
Aloittaminen Todennettavalla Todistuksella
Tehokkuus on tärkeää. Voit ottaa Conzent-bannerin käyttöön alle 10 minuutissa WordPressissä, Shopifyssa tai mukautetuissa teknologiapinoissa. Tämä nopeus ei tule syvyyden kustannuksella. Kun se on aktiivinen, saat pääsyn keskitettyyn vaatimustenmukaisuusnäkymään. Tämä ei ole vain raportointityökalu. Se on reaaliaikainen auditointilokisi. Näet jokaisen suostumustapahtuman sen tapahtuessa, luoden todennettavan polun, jota sääntelijät nyt vaativat. Se on yksinkertaisin tapa siirtyä "vaatimustenmukaiselta näyttävästä" sivustosta sellaiseen, joka on todella auditointivalmis. Voit vihdoin lopettaa huolehtimisen CMP:n "mustista laatikoista", joissa tiedot tallennetaan kolmannelle osapuolelle. Älä anna yksityisyysstrategiasi olla vastuuta. Koe suostumus-infrastruktuurin tulevaisuus ja ala osoittaa evästeiden suostumuksen noudattamista ehdottomalla luottamuksella tänään.
Tulevaisuuden Kestävä Infrastruktuuri Vaatimusten Täytäntöönpanon Aikakauteen
"Tarkista laatikko" -yksityisyyskausi on ohi. Vuonna 2026 sääntelijät vaativat teknisiä todisteita, eivät vain visuaalisia vihjeitä. Olet oppinut, että todellinen auditointivalmius vaatii siirtymistä etupään bannerista vahvaan taustainfrastruktuuriin. Valitsitpa itse isännöinnin joustavuuden tai hallinnoidun alustan nopeuden, vaatimustenmukaisuusketjusi on oltava muuttumaton ja läpinäkyvä. Epäselvyydelle ei ole tilaa, kun maineesi ja tulosi ovat vaarassa.
Todistustaakka on harteillasi. Evästeiden suostumuksen noudattamisen osoittaminen on mahdollista vain, kun korvaat "mustan laatikon" toimittajien lupaukset todennettavalla auditointipolulla. Integroimalla sertifioituja standardeja, kuten IAB TCF 2.3 ja Google Consent Mode v2, suojaat tulojasi kunnioittaen samalla käyttäjien oikeuksia. Tanskalaisinsinöörimme kehittämät yksityisyysstandardit varmistavat, että tekninen tuotoksesi vastaa eettistä tehtävääsi. On aika lopettaa arvailu ja aloittaa todistaminen.
Aloita Todennettavan Vaatimustenmukaisuuspolun Rakentaminen Conzentin Kanssa tänään. Läpinäkyvä, lähdekoodin saatavilla oleva infrastruktuurimme tarjoaa tarvitsemasi selkeyden selvitäksesi mistä tahansa auditoinnista. Sinulla on työkalut rakentaa eettisempää verkkosivustoa. Olemme täällä auttamassa sinua käyttämään niitä.
Usein Kysytyt Kysymykset
Kuinka todistan, että käyttäjä antoi suostumuksensa, jos peitän heidän IP-osoitteensa?
Käytät yhdistelmää ei-PII-metatietoja, kuten aikaleimoja, selainkäyttäjäagentteja ja ainutlaatuista, anonyymia suostumus-ID:tä. IP-osoitteen peittäminen on itse asiassa paras käytäntö, koska se suojaa käyttäjän yksityisyyttä, mutta mahdollistaa silti tietyn suostumustapahtuman yhdistämisen istuntoon. Tämä luo todennettavan auditointipolun ilman, että tallennetaan arkaluontoisia henkilökohtaisia tietoja, jotka voisivat aiheuttaa vastuuta tietomurrossa tai sääntelytarkastuksessa.
Onko tietokantakirjaus suostumuksesta riittävä GDPR-auditointiin?
Ei, yksinkertainen tietokantarivi ei riitä evästeiden suostumuksen noudattamisen osoittamiseen. Sääntelijät haluavat nähdä "kuinka" ja "mitä". Sinun on pystyttävä toistamaan bannerin tarkka versio, näytetty tarkka teksti ja käyttöliittymän asettelu suostumushetkellä. Muuttumaton loki, joka sisältää versioituja metatietoja, todistaa, että suostumus oli tietoinen ja yksiselitteinen, eikä vain hiljainen lippu taulukossa.
Mikä on ero Google Consent Mode v2:n ja evästebannerin välillä?
Banneri on käyttöliittymä; Google Consent Mode v2 on viestintäkerros. Vaikka banneri kerää käyttäjän valinnan, GCM v2 kääntää sen teknisiksi signaaleiksi, kuten "ad_user_data" Google-tunnisteille. Se varmistaa, että seuranta käyttäytyy automaattisesti käyttäjän päätöksen mukaan. Molempien käyttäminen mahdollistaa mittaustarkkuuden säilyttämisen EEA:ssa ja Isossa-Britanniassa samalla kun kunnioitetaan tiukkoja yksityisyysrajoja ja -velvoitteita.
Voinko osoittaa vaatimustenmukaisuutta, kun käytän A/B-testausta bannerissani?
Kyllä, kunhan A/B-testisi keskittyvät selkeyteen eivätkä harhaanjohtamiseen. Sääntelijät sallivat testauksen käyttäjäymmärryksen parantamiseksi, mutta he kieltävät "tummat mallit", jotka ohjaavat käyttäjiä "Hyväksy"-painikkeeseen. Pysyäksesi vaatimustenmukaisena, sinun tulisi dokumentoida testausprosessi Yksityisyysvaikutusten Arvioinnissa. Tämä osoittaa, että optimoit aktiivisesti tietoiselle suostumukselle, joka on keskeinen osa evästeiden suostumuksen noudattamisen osoittamista eettisten, läpinäkyvien suunnittelupäätösten kautta.
Kuinka kauan minun pitäisi säilyttää evästeiden suostumus auditointilokit?
Sinun tulisi säilyttää lokit niin kauan kuin suostumuksen perusteella kerättyjä tietoja käsitellään, plus paikallisten yksityisyysvaatimusten mukaiset aikarajat. Monilla EU:n lainkäyttöalueilla tämä tarkoittaa tietojen säilyttämistä kolme- kuusi vuotta. Sinun on varmistettava, että nämä lokit eivät sisällä PII:tä. Peitettyjen, anonyymien tietojen säilyttäminen suojaa laillisia etujasi ilman, että syntyy uusia tietojen säilyttämisriskejä, jotka voisivat monimutkaistaa infrastruktuuriasi tai turvallisuustilannettasi.
Helpottaako CMP:n itse isännöinti vaatimustenmukaisuuden osoittamista?
Se tarjoaa täydellisen tietosuojan, mikä on vaatimustenmukaisuuden lopullinen todiste. Kun itse isännöit infrastruktuuriasi, omistat koko todisteketjun. Sinun ei tarvitse luottaa kolmannen osapuolen toimittajaan lokien toimittamisessa yllättävässä auditoinnissa. Tämä eliminoi "mustan laatikon" ongelman ja varmistaa, että suostumusrekisterisi tallennetaan omille turvallisille palvelimillesi, suoraan hallintasi alaisuuteen ja oman tarkastelusi kohteeksi.
Mitä tapahtuu, jos en voi esittää suostumuksen todisteita sääntelytarkastuksessa?
Todistuksen puuttumista käsitellään suostumuksen puutteena, mikä voi johtaa merkittäviin sakkoihin. GDPR:n mukaan todistustaakka on sinulla, tietojen hallitsijalla. Jos et voi tuottaa todennettavaa auditointipolkua, sääntelijät olettavat, että jokainen asetettu eväste oli laiton. Tämä voi johtaa jopa 20 miljoonan euron tai 4 %:n globaaliin liikevaihtosakkoon, kuten on nähty äskettäin suurten teknologiayritysten kohdalla.
Kuinka IAB TCF 2.3 auttaa vaatimustenmukaisuuden osoittamisessa mainostajille?
TCF 2.3 luo standardoidun digitaalisen signaalin, joka kertoo mainostajille tarkalleen, mitä käyttäjä on sallinut. Se todistaa, että jaat tietoja vain vahvistettujen toimittajien kanssa, jotka on lueteltu Global Vendor List -listalla. Kirjaamalla nämä TCF-merkkijonot tarjoat teknisen takuun mainoskumppaneillesi, että liikenteesi on vaatimustenmukaista. Tämä suojaa mainostulojasi samalla, kun varmistaa, että jokainen toimitusketjun osallistuja kunnioittaa käyttäjän valintaa avoimen, läpinäkyvän kehyksen kautta.