
So machen Sie eine Website cookie-konform: Der Infrastrukturleitfaden 2026
Wusstest du, dass 25 % der aktiven Consent Mode v2-Setups derzeit aufgrund stiller Konfigurationsfehler fehlschlagen? Es ist eine ernüchternde Realität für jeden, der versucht herauszufinden, wie man eine Website cookie-konform macht im Jahr 2026. Compliance ist nicht länger ein kosmetisches Banner. Es ist ein technisches Orchestrierungsproblem. Wenn deine Tags Daten leaken, bevor ein Nutzer auf "Akzeptieren" klickt, riskierst du mehr als nur hohe GDPR-Strafen; du riskierst, das Vertrauen und die Daten zu verlieren, die dein Wachstum antreiben.
Wir wissen, dass es sich wie ein verlorenes Spiel anfühlt, Googles strenge Anforderungen mit der Angst vor hohen Opt-out-Raten in Einklang zu bringen. Dieser Leitfaden wird dir helfen, die technischen und rechtlichen Anforderungen der modernen Compliance zu meistern, um sowohl deine Nutzer als auch deine Einnahmen zu schützen. Wir werden eine umsetzbare Checkliste für 2026 durchgehen, den Übergang zu selbstgehosteter Infrastruktur erklären und detailliert darlegen, wie du den Advanced Consent Mode nutzen kannst, um bis zu 70 % der verlorenen Konversionsdaten zurückzugewinnen. Es ist an der Zeit, die Verwirrung hinter sich zu lassen und einen Datenschutz-Stack aufzubauen, der tatsächlich funktioniert.
Wichtige Erkenntnisse
- Behandle Compliance nicht als kosmetisches Banner. Es ist eine technische Orchestrierung deiner Backend-Tags und Nutzersignale.
- Entdecke wie man eine Website cookie-konform macht mit einem vierstufigen Rahmen, der sowohl rechtliche Sicherheit als auch technische Effizienz priorisiert.
- Implementiere Google Consent Mode v2, um bis zu 70 % der Konversionsdaten zurückzugewinnen, die verloren gehen, wenn Nutzer das Tracking ablehnen.
- Wähle zwischen verwalteter Cloud oder selbstgehosteter Open-Source-Infrastruktur, um deinen spezifischen technischen und Datenschutzanforderungen gerecht zu werden.
- Vermeide "Black Box"-proprietäre Software, indem du zu transparenten, quelloffenen Tools wechselst, die die Nutzerrechte respektieren, ohne die Geschwindigkeit der Website zu beeinträchtigen.
Verständnis der Website-Cookie-Compliance im Jahr 2026
Compliance ist der technische Zustand, die Privatsphäre der Nutzer standardmäßig zu respektieren. Es ist kein rechtlicher Vorschlag oder ein Marketinghindernis; es ist ein principled Ingenieurstandard. Im Jahr 2026 genügt es nicht mehr, einfach einen "Schließen"-Button auf ein Banner zu kleben, um den rechtlichen Anforderungen zu genügen. Regulierungsbehörden prüfen jetzt, ob deine Backend-Tags feuern, bevor ein Nutzer ein positives Signal gibt. Das Verständnis wie man eine Website cookie-konform macht beginnt mit der Anerkennung, dass der Standardzustand deiner Website für alles außer den unbedingt notwendigen Komponenten auf "abgelehnt" gesetzt sein muss.
Die rechtliche Landschaft hat sich zu einem komplexen globalen Flickenteppich entwickelt. Du hast es nicht mehr nur mit der GDPR zu tun. Die EU ePrivacy-Richtlinie hat das grundlegende Mandat für vorherige Zustimmung festgelegt, und ab 2026 haben 20 US-Bundesstaaten aktive, durchsetzbare umfassende Datenschutzgesetze. Dieser Wandel bedeutet, dass passive Benachrichtigungen tot sind. Compliance erfordert heute aktive, informierte und granulare Entscheidungen von deinen Besuchern. Wenn deine Infrastruktur diese Signale nicht unterstützt, operierst du im Wesentlichen in einem Zustand technischer Schulden, der zu hohen Strafen oder Datenverlust führen könnte.
Die Kernprinzipien gültiger Zustimmung
Damit die Zustimmung im Jahr 2026 rechtlich verteidigbar ist, muss sie drei nicht verhandelbare Kriterien erfüllen. Erstens muss sie freiwillig gegeben werden. Das bedeutet, dass du Nutzer nicht dazu zwingen kannst, Cookies zu akzeptieren, indem du den Zugang zu Inhalten blockierst oder täuschende "dunkle Muster" verwendest, die es schwieriger machen, abzulehnen als zu akzeptieren. Zweitens muss sie spezifisch und informiert sein. Du musst genau erklären, was jedes Cookie in einfacher Sprache tut, kategorisiert nach Zweck. Schließlich muss sie eindeutig sein. Ein Nutzer muss eine klare positive Handlung vornehmen, wie das Klicken auf einen "Alle akzeptieren"-Button, anstatt einfach nur an einer Benachrichtigung vorbeizuscrollen. Unser Ansatz zur GDPR-Compliance stellt sicher, dass diese Prinzipien von Anfang an in die Architektur deiner Website integriert sind.
Warum Compliance ein Geschäftsvorteil ist
Ethical Data Practices sind nicht nur darauf ausgelegt, Strafen zu vermeiden; sie dienen dem Aufbau einer nachhaltigen Marke. Wenn du Transparenz priorisierst, baust du echtes Vertrauen bei den Nutzern auf. Besucher sind eher bereit, sich mit einer Marke zu beschäftigen, die ihre digitalen Rechte respektiert. Principled Compliance verbessert die Datenqualität. Indem du sicherstellst, dass nur zugestimmte Nutzer verfolgt werden, filterst du geringwertigen Lärm heraus und konzentrierst deine Marketingbemühungen auf Besucher, die ausdrücklich Interesse an deinen Angeboten gezeigt haben. Dieser Wandel reduziert deine rechtliche Haftung und schützt deinen Markenruf in einem zunehmend datenschutzbewussten Markt. Im Jahr 2026 ist Datenschutz kein Premiumluxus mehr. Es ist der notwendige Standard für jedes Unternehmen, das seine Nutzer und seine Einnahmen schätzt.
Der 4-Schritte-Rahmen für eine konforme Website
Der Übergang von regulatorischer Theorie zur technischen Ausführung erfordert einen methodischen Ansatz. Es ist ein Prozess, der Datenflüsse kartiert und Grenzen durchsetzt. Wenn du wie man eine Website cookie-konform macht verfeinerst, musst du über das visuelle Banner hinausblicken und dich auf die Logik konzentrieren, die deine Tags auslöst. Dieser Rahmen bietet eine wiederholbare Roadmap, um sicherzustellen, dass deine Website die Nutzersignale respektiert und gleichzeitig die betriebliche Integrität im Jahr 2026 aufrechterhält.
- Schritt 1: Überprüfe deine Website, um jedes Skript, Pixel und jeden lokalen Speicher-Schlüssel zu identifizieren, der derzeit verwendet wird.
- Schritt 2: Klassifiziere diese Technologien in funktionale Kategorien wie Notwendig, Analytik und Marketing.
- Schritt 3: Setze eine Consent Management Platform (CMP) ein, die als Benutzeroberfläche für diese Entscheidungen dient.
- Schritt 4: Konfiguriere automatisches Blockieren, um sicherzustellen, dass kein nicht essentielles Skript feuert, bevor ein positives Zustimmungssignal empfangen wird.
Überprüfung und Klassifizierung deiner Cookies
Du kannst nicht verwalten, was du nicht identifiziert hast. Beginne mit einem Deep-Crawl-Scanner, um Tracker zu finden, die oft in Drittanbieter-Plugins verborgen sind. Viele Tools injizieren stillschweigend Pixel, die grundlegende Prüfungen umgehen. Sobald sie gefunden sind, musst du definieren, welche Cookies für die Sicherheit der Website oder den Sitzungsstatus "streng notwendig" sind. Diese erfordern keine Zustimmung, aber alles andere schon. Siehe die ICO-Richtlinien zu Cookies und ähnlichen Technologien, um deine Klassifizierungen zu überprüfen. Deine Cookie-Richtlinie sollte ein lebendiges Dokument sein, das deinen aktuellen technischen Stack in Echtzeit widerspiegelt.
Technisches Blockieren implementieren
Ein Banner, das Skripte im Hintergrund feuern lässt, ist eine Haftung. Du musst aktives Blockieren implementieren, um compliant zu bleiben. Für die meisten Teams ist die Integration mit Google Tag Manager der effizienteste Weg, um das Auslösen von Tags an spezifische Zustimmungsevents zu koppeln. Dies stellt sicher, dass ein Marketing-Pixel nur geladen wird, nachdem ein Nutzer ein positives Signal gegeben hat. Dein "Alle ablehnen"-Button muss ebenso auffällig und zugänglich sein wie die Option "Alle akzeptieren". Die Möglichkeit, sich abzumelden, zu verstecken, ist ein dunkles Muster, das Regulierungsbehörden zunehmend ins Visier nehmen. Wenn du sehen möchtest, wie diese technischen Anforderungen in ein optimiertes Setup übersetzt werden, kannst du unsere verwalteten und selbstgehosteten Pläne erkunden, um die richtige Lösung für deine Infrastruktur zu finden.
Infrastruktur vs. Schnittstelle: Wahl deines Compliance-Wegs
Die meisten Leitfäden konzentrieren sich auf das sichtbare Banner. Sie behandeln Compliance als UI-Haut. Das ist ein Fehler. Echte Compliance ist ein Infrastrukturproblem. Wenn du wie man eine Website cookie-konform macht betrachtest, musst du entscheiden, wo deine Zustimmungsdaten gespeichert sind und wer sie kontrolliert. Viele proprietäre SaaS Consent Management Platforms (CMPs) funktionieren als "Black Boxes". Du sendest Nutzersignale in ihre Cloud, hast aber null Einblick in ihre interne Logik oder Datenverarbeitungspraktiken. Dieser Mangel an Transparenz kann zu einer rechtlichen Haftung werden, wenn ihre Systeme ausfallen oder ihre Rechenzentren in nicht konformen Jurisdiktionen liegen.
Die Wahl des richtigen Weges hängt von deinen technischen Ressourcen und Anforderungen an die Souveränität ab. Verwaltete Cloud-Lösungen bieten Geschwindigkeit und Benutzerfreundlichkeit. Sie übernehmen die schwere Arbeit bei rechtlichen Aktualisierungen und technischer Wartung. Selbsthosting hingegen bietet maximale Datensouveränität und Leistung. Durch den Betrieb von Compliance-Tools auf deinen eigenen Servern eliminierst du das Bloat von Drittanbieter-Skripten und hältst die Nutzerdaten innerhalb deines eigenen Sicherheitsperimeters. Dies ist eine entscheidende Unterscheidung für Engineering-Teams, die Geschwindigkeit und Datenschutz über Bequemlichkeit schätzen.
Das Argument für offene Consent-Infrastruktur
Wir glauben, dass Compliance ein öffentliches Gut sein sollte, kein proprietäres Geheimnis. Deshalb setzen wir uns für Open Consent Infrastructure (OCI) ein. Die Verwendung von quelloffenen Tools ermöglicht es deinen Entwicklern, den Code zu überprüfen, seine Sicherheit zu verifizieren und sicherzustellen, dass er den neuesten IAB Tech Lab TCF-Spezifikationen entspricht. Offene Standards verhindern Vendor-Lock-in. Sie stellen sicher, dass dein Compliance-Stack transparent und prüfbar bleibt. Wenn die Gemeinschaft die Standards vorantreibt, sinken die Kosten für Compliance für alle, wodurch digitale Rechte unabhängig vom Budget eines Unternehmens zugänglich werden.
Verwaltete Cloud: Compliance ohne Overhead
Für wachsende Unternehmen ist die verwaltete Cloud oft der effizienteste Weg, um den Status wie man eine Website cookie-konform macht aufrechtzuerhalten. Gesetze ändern sich schnell. Eine verwaltete Plattform bietet automatische Updates für sich entwickelnde Vorschriften wie die GDPR, ohne dass manuelle Codeänderungen deinerseits erforderlich sind. Sie ermöglicht es dir, Datenschutzeinstellungen über Hunderte von Domains von einem einzigen Dashboard aus zu skalieren. Dieser Ansatz reduziert die Belastung deines internen DevOps-Teams, sodass sie sich auf dein Kernprodukt konzentrieren können, während die Plattform sicherstellt, dass deine Zustimmungssignale immer synchronisiert und rechtlich einwandfrei sind.
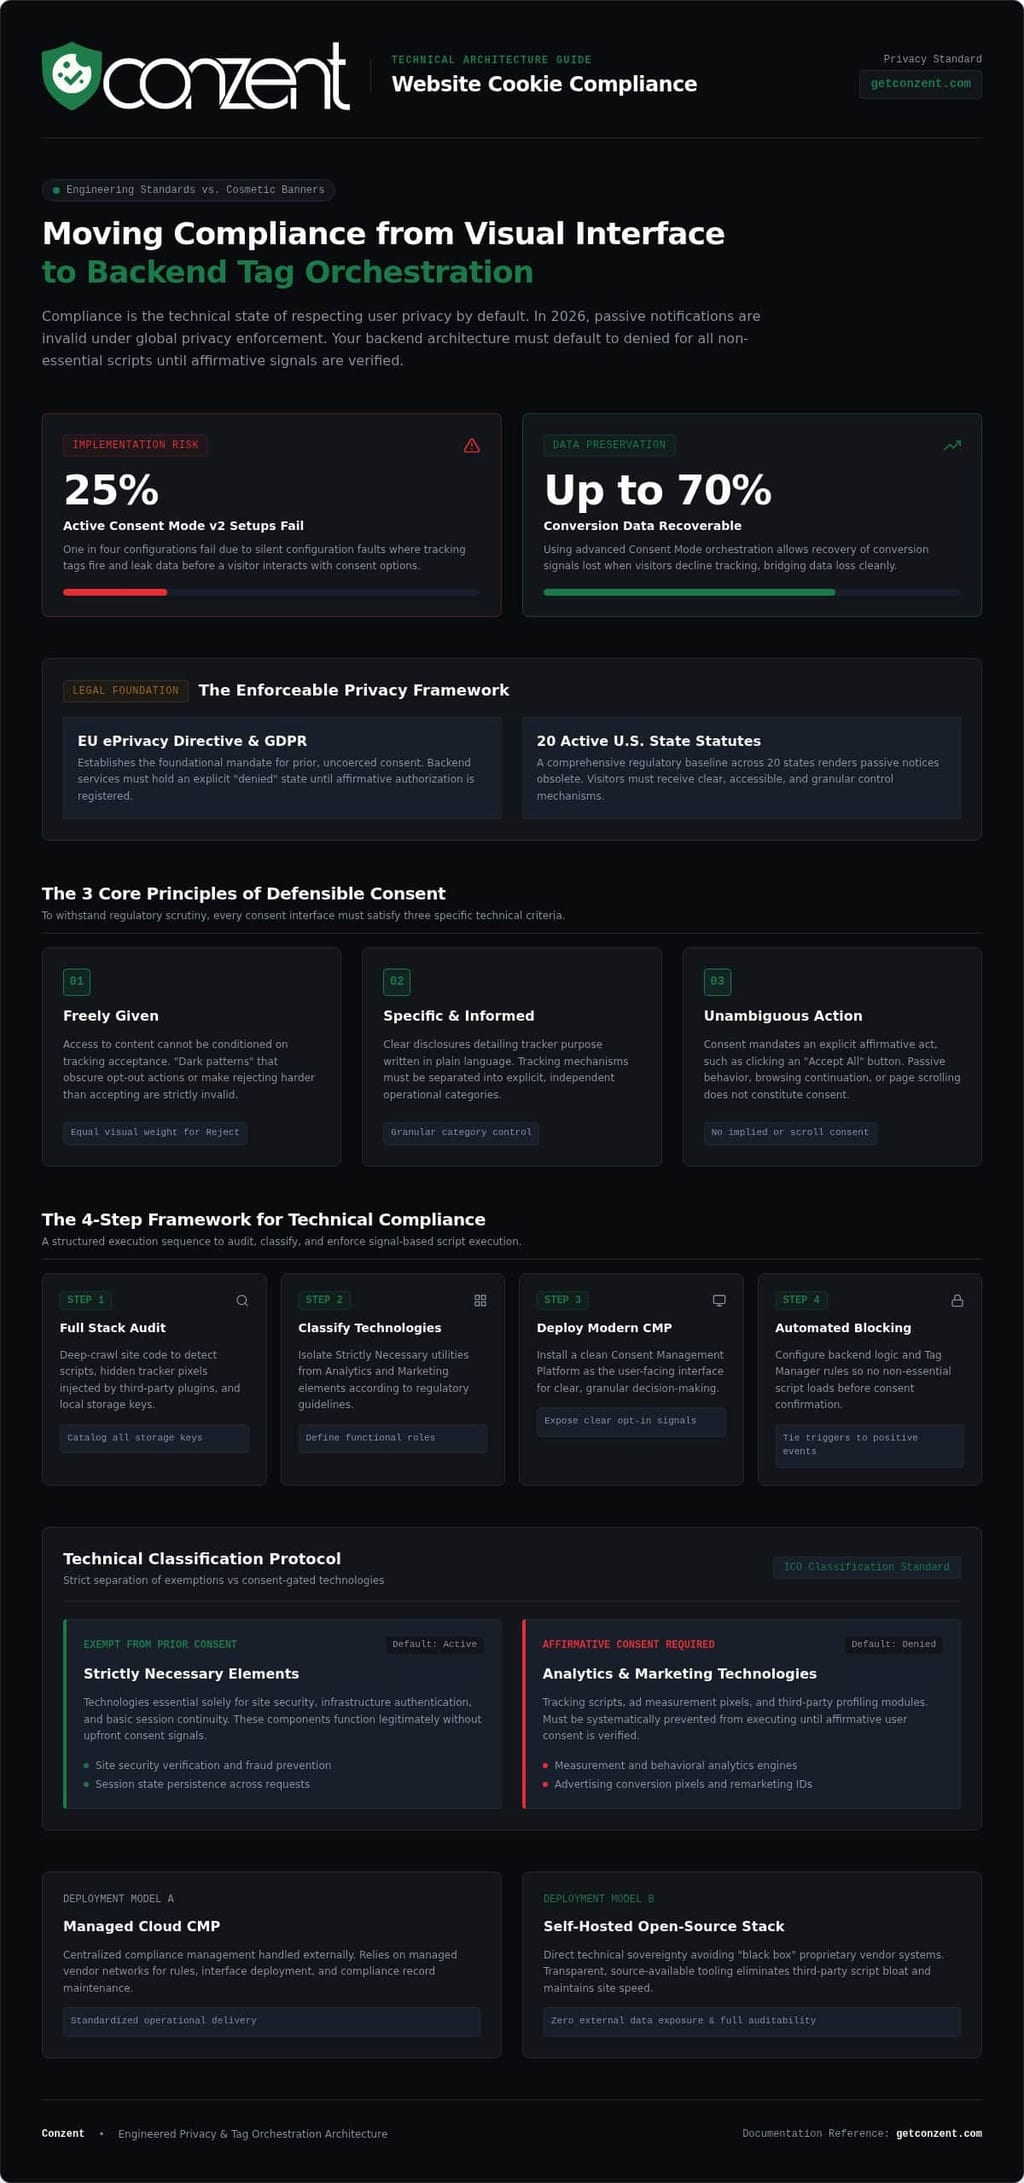
Erweiterte Compliance: Google Consent Mode v2 und IAB TCF
Im Jahr 2026 umfasst die technische Definition von wie man eine Website cookie-konform macht aktives Signalisieren an globale Werbeökosysteme. Es reicht nicht mehr aus, nur zu verhindern, dass ein Skript geladen wird. Du musst gültige, maschinenlesbare Zustimmungssignale an Plattformen wie Google und IAB-Anbieter übermitteln. Hier wird Google Consent Mode v2 entscheidend. Seit dem Update im Juni 2026 fungiert das ad_storage-Signal als primäre Kontrolle für Daten, die in Google Ads fließen. Ohne diese Signale wird deine Marketingmessung effektiv dunkel. Deine Fähigkeit, Kampagnen zu optimieren, verschwindet.
Für Publisher ist das IAB TCF 2.3-Rahmenwerk der notwendige Standard für programmatic Advertising. Die Nichteinhaltung dieser Interoperabilitätsstandards ist nicht nur ein rechtliches Risiko. Es ist ein finanzielles Risiko. Branchenbenchmarks aus dem Jahr 2026 zeigen, dass Publisher, die es versäumen, eine gültige TCF-Zeichenfolge zu übermitteln, einen Rückgang der programmatischen Einnahmen um mehr als 50 % erleben können, da Auktionen auf begrenzte Anzeigen zurückfallen. Compliance hat sich von einem einfachen "Ja oder Nein" zu einer komplexen Sprache technischer Parameter entwickelt. Es erfordert einen Stack, der diese Sprache fließend spricht.
Implementierung von Google Consent Mode v2
Die Entscheidung wie man eine Website cookie-konform macht auf einem fortgeschrittenen Niveau erfordert die Wahl zwischen Basis- und erweiterten Implementierungsmodi. Der Basismodus blockiert alle Tags, bis die Zustimmung erteilt wird. Er bietet das sauberste regulatorische Profil, lässt jedoch eine totale Lücke in deinen Analysen. Der erweiterte Modus feuert Tags sofort mit einem "abgelehnt"-Status und sendet cookielose Pings, die maschinelles Lernen antreiben. Google berichtet, dass dieses erweiterte Setup im Durchschnitt über 70 % der Ad-Click-to-Conversion-Reisen zurückgewinnt, die sonst verloren gehen würden. Du musst die Nutzerzustände spezifischen Parametern wie ad_user_data und ad_personalization zuordnen. Für eine schrittweise technische Anleitung lies unseren Leitfaden zur Implementierung von Google Consent Mode v2.
Optimierung für den Einfluss auf die Einnahmen
Datenschutz sollte keine Steuer auf dein Wachstum sein. Du kannst hohe Compliance-Standards aufrechterhalten und gleichzeitig deine Gewinnspanne durch datengestützte Optimierung schützen. Durch die Verwendung von A/B-Tests kannst du legal mit Bannerlayouts und Messaging experimentieren, um die höchsten Opt-in-Raten zu finden. Es geht nicht darum, Nutzer zu täuschen. Es geht um Klarheit. Es geht um Vertrauen. Unsere Einnahmenanalyse ermöglicht es dir, genau zu sehen, wie deine Zustimmungsentscheidungen deine Konversionsraten in Echtzeit beeinflussen. Wenn du die Kluft zwischen ethischen Datenpraktiken und Geschäftsergebnissen überbrücken möchtest, sieh dir unsere Pläne an, um loszulegen.
Conzent: Der principled Ansatz zur Compliance
Wir haben Conzent gegründet, weil der Markt es versäumt hat, einen transparenten, ethischen Standard bereitzustellen. Compliance sollte kein Premiumluxus sein, der hinter proprietärem "Black Box"-Code verborgen ist. Es ist ein fundamentales digitales Recht. Unser in Kopenhagen ansässiges Team hat diese Infrastruktur mit einem Fokus auf Geschwindigkeit und moralische Klarheit entwickelt. Wir helfen dir nicht nur zu verstehen, wie man eine Website cookie-konform macht; wir bieten die quelloffenen Tools, um sicherzustellen, dass Compliance von jedem überprüfbar ist. Diese Transparenz ist der einzige Weg, um dauerhaftes Vertrauen in einer digitalen Wirtschaft aufzubauen, die oft Profit über Datenschutz priorisiert. Wir sind hier, um den Prozess zu entmystifizieren und ihn für alle zugänglich zu machen.
Warum wir anders sind
Wir sind kein entfernter Anbieter, der sich hinter Unternehmensjargon versteckt. Wir sind Gemeinschaftsvertreter für ein offenes Web. Während Legacy-Plattformen sich auf die "Banneroberfläche" konzentrieren, konzentrieren wir uns auf die zugrunde liegende Infrastruktur. Unser Code ist quelloffen. Das bedeutet, dass deine Entwickler genau überprüfen können, wie wir mit Zustimmungssignalen umgehen. Wir entfernen die künstliche Komplexität, die viele SaaS-Lösungen plagt. Indem wir technische Effizienz priorisieren, stellen wir sicher, dass deine Website schnell bleibt und deine Nutzerdaten sicher sind. Wir glauben, dass Datenschutz-Tools öffentliche Güter sein sollten. Dieser missionarische Ansatz unterscheidet uns von Wettbewerbern, die Compliance als Gewinnzentrum und nicht als notwendigen Standard betrachten. Unsere in Europa entwickelten Standards sind für diejenigen gedacht, die sowohl Leistung als auch Ethik schätzen.
Starte mit Conzent
Die Wahl, wie man eine Website cookie-konform macht, sollte keine finanzielle Belastung sein. Wir bieten ein flexibles Bereitstellungsmodell, das zu jedem technischen Stack passt. Du kannst unseren verwalteten Cloud-Service für ein nahtloses, unkompliziertes Erlebnis wählen. Alternativ kannst du unsere Infrastruktur kostenlos auf deinen eigenen Servern selbst hosten. Dies ist eine leistungsstarke Option für Engineering-Teams, die totale Datensouveränität und null Drittanbieter-Skript-Bloat wünschen. Unser einzigartiges Preis- und Sponsoring-Modell stellt sicher, dass, während unsere Gemeinschaft wächst, die Kosten für alle überschaubar bleiben. Dieser egalitäre Ansatz macht hohe Compliance-Standards für jedes Unternehmen erreichbar, unabhängig von ihren Ressourcen. Beginne noch heute deine Reise zu principled, europäisch entwickelter Compliance und schließe dich einer Gemeinschaft an, die Transparenz ebenso schätzt wie du.
Zukunftssichere deine digitale Datenschutzarchitektur
Compliance im Jahr 2026 ist ein Test der technischen Integrität. Es ist der Unterschied zwischen einem dekorativen Banner und einer principled Infrastruktur, die die Nutzerrechte standardmäßig respektiert. Das Meistern wie man eine Website cookie-konform macht erfordert mehr als nur ein rechtliches Dokument. Es verlangt einen rigorosen technischen Rahmen und ein Engagement für transparente Datensignalisierung. Durch die Wahl einer quelloffenen, Open Consent Infrastructure bewegst du dich weg von proprietären Fallen und hin zu einem gemeinschaftlich getriebenen Standard.
Unsere in Europa entwickelten Plattform ist vollständig zertifiziert für IAB TCF 2.3 und Google Consent Mode v2. Wir haben diese Tools so entwickelt, dass sie für alle zugänglich und effizient sind. Du musst dich nicht zwischen Einnahmen und digitalen Rechten entscheiden. Mit der richtigen Infrastruktur kannst du beides haben. Es ist an der Zeit, über die "Black Box" hinauszublicken und einen transparenteren Weg des Geschäfts zu beschreiten.
Sieh dir die Conzent-Preise und Sponsoring-Optionen an, um einen Datenschutz-Stack aufzubauen, der tatsächlich deinen Nutzern dient. Der Übergang zu principled Compliance ist eine Reise, die es wert ist, unternommen zu werden. Du hast die Roadmap; jetzt ist es an der Zeit, zu bauen.
Häufig gestellte Fragen
Reicht ein Cookie-Banner aus, um meine Website compliant zu machen?
Ein Cookie-Banner allein reicht nicht aus, um Compliance zu erreichen. Es ist lediglich die visuelle Schnittstelle für die Nutzerwahl. Echte Compliance erfordert eine technische Infrastruktur, die aktiv verhindert, dass nicht essentielle Skripte feuern, bis ein Nutzer eine positive Zustimmung gibt. Wenn deine Analysen oder Marketing-Tags geladen werden, bevor der Nutzer auf "Akzeptieren" klickt, bleibt deine Website nicht compliant. Du musst sicherstellen, dass wie man eine Website cookie-konform macht die Orchestrierung von Backend-Skripten umfasst.
Kann ich einen kostenlosen Cookie-Zustimmungsmanager für mein Unternehmen verwenden?
Du kannst kostenlose Tools verwenden, aber viele proprietäre SaaS-Versionen setzen versteckte Grenzen für Domains oder Seitenaufrufe. Wir glauben, dass Datenschutz ein digitales Recht ist, kein Premium-Feature. Conzent bietet eine quelloffene, selbstgehostete Infrastruktur, die völlig kostenlos ohne Verkehrsrestriktionen genutzt werden kann. Dieses egalitäre Modell bietet eine principled Alternative zu "Black Box"-Anbietern. Es ermöglicht jedem Unternehmen, hohe Compliance-Standards zu implementieren, ohne ihr Budget oder die Nutzersouveränität zu opfern.
Was passiert, wenn meine Website nicht cookie-compliant ist?
Nichteinhaltung führt zu hohen regulatorischen Strafen und sofortigem Einnahmenverlust. Im Jahr 2026 bestrafen Datenschutzbehörden aktiv Websites, die dunkle Muster oder "dekorationale" Banner verwenden, die Skripte nicht blockieren. Darüber hinaus wird das Nichteinhalten von Standards wie Google Consent Mode v2 dein Konversionstracking im EWR und im Vereinigten Königreich unterbrechen. Dies führt dazu, dass deine Gebotsstrategien für Anzeigen fehlschlagen, was oft zu einem Rückgang der programmatischen Rendite um über 50 % führt, da Auktionen auf begrenzte Anzeigen zurückfallen.
Wie beeinflusst Google Consent Mode v2 meine Werbeeinnahmen?
Google Consent Mode v2 ist für jedes Unternehmen, das Anzeigen im EWR oder im Vereinigten Königreich schaltet, obligatorisch. Ohne ihn verlierst du die Fähigkeit, Konversionsdaten zu verarbeiten, was deine Marketingoptimierung lähmt. Die Implementierung des Advanced Consent Mode ermöglicht es dir jedoch, Konversionsmodellierung zu verwenden. Diese Technologie gewinnt im Durchschnitt 70 % der Ad-Click-to-Conversion-Reisen zurück, die sonst verloren gehen, wenn Nutzer die Zustimmung ablehnen. Sie schützt deine Gewinnspanne, während sie die Datenschutzentscheidungen der Nutzer respektiert.
Was ist der Unterschied zwischen GDPR und ePrivacy-Cookie-Anforderungen?
Die GDPR regelt, wie du personenbezogene Daten verarbeitest, während die ePrivacy-Richtlinie den Zugriff auf die Endgeräte eines Nutzers regelt. ePrivacy verlangt, dass du die Zustimmung einholst, bevor du Informationen auf einem Gerät speicherst oder darauf zugreifst, wie z. B. Cookies, unabhängig davon, ob diese Daten personenbezogen sind oder nicht. Das Verständnis wie man eine Website cookie-konform macht erfordert die Einhaltung beider Regelwerke. Die GDPR setzt den hohen Standard für gültige Zustimmung, aber ePrivacy diktiert die anfängliche Anforderung zu fragen.
Wie blockiere ich Cookies, bevor ein Nutzer seine Zustimmung gibt?
Du musst dein Tag-Management-System oder CMP so konfigurieren, dass alle nicht wesentlichen Skripte standardmäßig im "abgelehnt"-Zustand gehalten werden. Dieses technische Blockieren stellt sicher, dass Analytik-, Funktions- und Marketing-Pixel nur feuern, nachdem ein spezifisches Zustimmungsevent vom Nutzer ausgelöst wurde. Du kannst Google Tag Manager verwenden, um diese Signale zu orchestrieren. Aktives Blockieren verhindert Datenlecks und stellt sicher, dass deine Website die digitalen Rechte des Nutzers vom Moment ihrer Ankunft an respektiert.
Ist Conzent wirklich kostenlos zu selbst hosten?
Ja, unsere Open Consent Infrastructure ist quelloffen und kostenlos auf deinen eigenen Servern selbst zu hosten. Wir sind missionarisch orientierte Gemeinschaftsvertreter, die an transparente, europäisch entwickelte Datenschutzstandards glauben. Selbsthosting eliminiert das Bloat von Drittanbieter-Skripten und hält alle Nutzerdaten innerhalb deines eigenen Sicherheitsperimeters. Während wir einen verwalteten Cloud-Service für Bequemlichkeit anbieten, bleibt unser selbstgehosteter Container ein öffentliches Gut, das jedem zur Verfügung steht, der Datensouveränität und technische Effizienz schätzt.
Brauche ich eine Cookie-Richtlinie, wenn ich ein Zustimmungsbanner habe?
Du musst eine detaillierte Cookie-Richtlinie führen, auch wenn du ein Zustimmungsbanner verwendest. Das Banner ist der Mechanismus zur Einholung der Erlaubnis, aber die Richtlinie bietet die rechtlich erforderliche Offenlegung. Sie muss ein vollständiges, kategorisiertes Inventar jedes Trackers auf deiner Website enthalten, das deren Zweck und Dauer in einfacher Sprache erklärt. Ohne eine klare Richtlinie ist die Zustimmung, die du sammelst, nicht "informiert". Regulierungsbehörden betrachten das Banner und die Richtlinie als zwei wesentliche, untrennbare Komponenten.