
Hur man gör en webbplats cookie-kompatibel: 2026 års infrastrukturguide
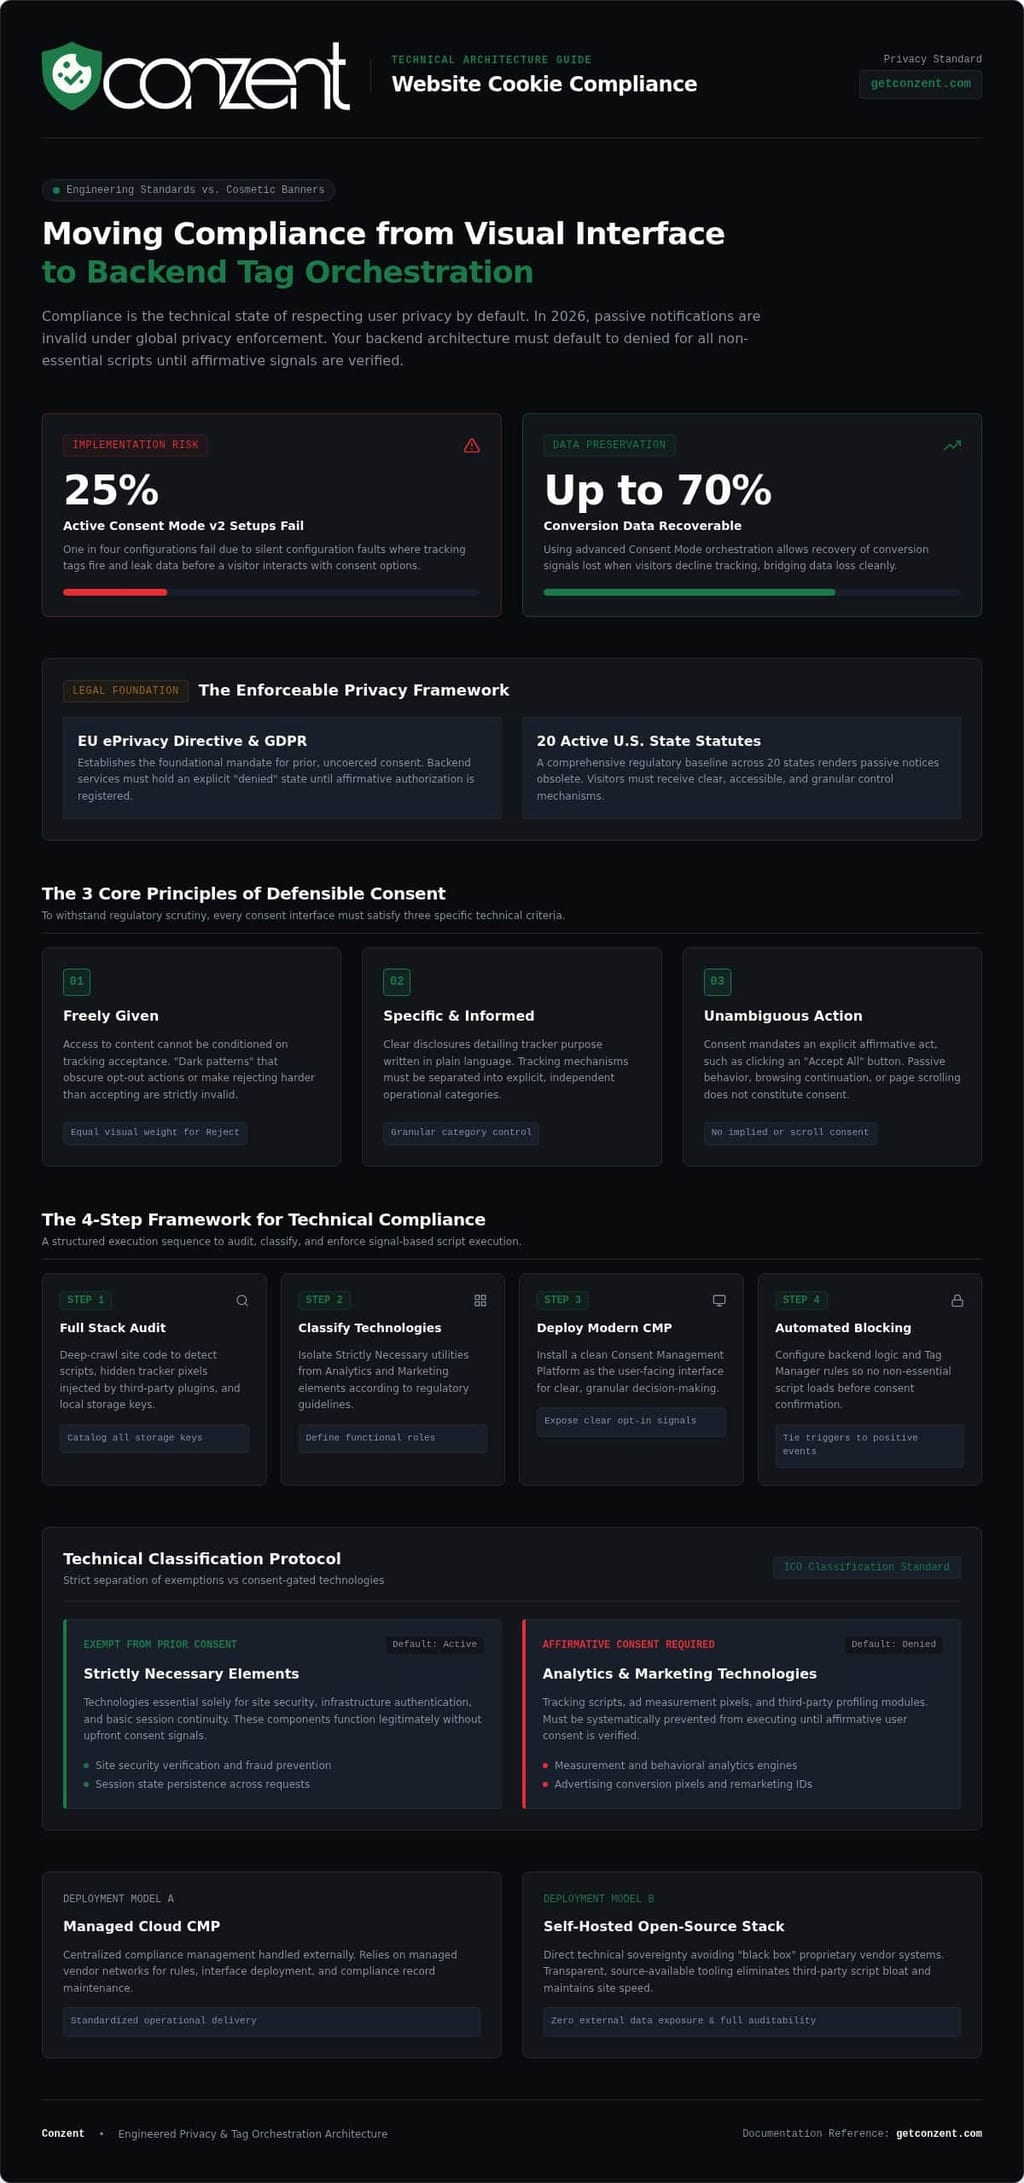
Visste du att 25% av aktiva Consent Mode v2-installationer för närvarande misslyckas på grund av tysta konfigurationsfel? Det är en dämpande verklighet för alla som försöker lista ut hur man gör en webbplats cookie-kompatibel år 2026. Efterlevnad är inte längre en kosmetisk banner. Det är ett tekniskt orkestreringsproblem. Om dina taggar läcker data innan en användare klickar på "Acceptera", riskerar du mer än bara tunga GDPR-böter; du riskerar att förlora förtroendet och datan som driver din tillväxt.
Vi vet att det känns som ett förlorat spel att balansera Googles strikta krav med rädslan för höga avvisningsfrekvenser. Denna guide kommer att hjälpa dig att bemästra de tekniska och juridiska kraven för modern efterlevnad för att skydda både dina användare och dina intäkter. Vi kommer att gå igenom en handlingsbar checklista för 2026, förklara övergången till självhostad infrastruktur och detaljerat hur man använder Advanced Consent Mode för att återfå upp till 70% av förlorad konverteringsdata. Det är dags att gå förbi förvirringen och bygga en integritetsstack som faktiskt fungerar.
Viktiga punkter
- Sluta behandla efterlevnad som en kosmetisk banner. Det är en teknisk orkestrering av dina backend-taggar och användarsignaler.
- Upptäck hur man gör en webbplats cookie-kompatibel med hjälp av en fyrastegsram som prioriterar både juridisk säkerhet och teknisk effektivitet.
- Implementera Google Consent Mode v2 för att återfå upp till 70% av konverteringsdata som går förlorad när användare avvisar spårning.
- Välj mellan hanterad moln- eller självhostad öppen källkods-infrastruktur för att matcha dina specifika tekniska och integritetskrav.
- Undvik "svart låda" proprietär programvara genom att byta till transparenta, källkodstillgängliga verktyg som respekterar användarrättigheter utan att offra webbplatsens hastighet.
Förstå webbplatsens cookie-efterlevnad år 2026
Efterlevnad är det tekniska tillståndet av att respektera användarens integritet som standard. Det är inte en juridisk rekommendation eller ett marknadsföringshinder; det är en principbaserad ingenjörsstandard. År 2026 räcker det inte längre med att bara sätta en "Stäng" knapp på en banner för att uppfylla de juridiska kraven. Reglerande myndigheter tittar nu på om dina backend-taggar aktiveras innan en användare ger ett bekräftande signal. Att förstå hur man gör en webbplats cookie-kompatibel börjar med att erkänna att din webbplats standardtillstånd måste sättas till "avvisad" för allt utom de strikt nödvändiga komponenterna.
Den juridiska landskapet har mognat till en komplex global lapptäck. Du hanterar inte bara GDPR längre. EU:s ePrivacy-direktiv etablerade det grundläggande mandatet för föregående samtycke, och från och med 2026 har 20 amerikanska delstater aktiva, verkställbara omfattande integritetslagar. Denna förändring innebär att passiv notifikation är död. Efterlevnad idag kräver aktiva, informerade och detaljerade val från dina besökare. Om din infrastruktur inte stöder dessa signaler, fungerar du i ett tillstånd av teknisk skuld som kan leda till tunga böter eller dataförlust.
De grundläggande principerna för giltigt samtycke
För att samtycke ska vara juridiskt försvarbart år 2026 måste det uppfylla tre icke-förhandlingsbara kriterier. För det första måste det ges fritt. Detta innebär att du inte kan tvinga användare att acceptera cookies genom att blockera åtkomst till innehåll eller använda vilseledande "mörka mönster" som gör det svårare att avvisa än att acceptera. För det andra måste det vara specifikt och informerat. Du behöver förklara exakt vad varje cookie gör på ett enkelt språk, kategoriserat efter syfte. Slutligen måste det vara entydigt. En användare måste vidta en tydlig bekräftande åtgärd, som att klicka på en "Acceptera alla" knapp, snarare än att bara scrolla förbi en notifikation. Vår metod för GDPR-efterlevnad säkerställer att dessa principer är inbakade i din webbplats arkitektur från början.
Varför efterlevnad är en affärsfördel
Etiska datapraktiker handlar inte bara om att undvika påföljder; de handlar om att bygga ett hållbart varumärke. När du prioriterar transparens bygger du genuint användarförtroende. Besökare är mer benägna att engagera sig med ett varumärke som respekterar deras digitala rättigheter. Principbaserad efterlevnad förbättrar din datakvalitet. Genom att säkerställa att endast samtyckta användare spåras, filtrerar du bort låg-intent brus och fokuserar dina marknadsföringsinsatser på besökare som uttryckligen har visat intresse för dina erbjudanden. Denna förändring minskar din juridiska ansvarighet samtidigt som den skyddar ditt varumärkes rykte på en alltmer integritetsmedveten marknad. År 2026 är integritet inte längre en premium lyx. Det är den nödvändiga standarden för alla företag som värderar sina användare och sina intäkter.
Den 4-stegsram för en kompatibel webbplats
Att gå från regulatorisk teori till teknisk genomförande kräver en metodisk strategi. Det är en process av att kartlägga dataflöden och upprätta gränser. Om du förfinar hur man gör en webbplats cookie-kompatibel, måste du se bortom den visuella bannern och fokusera på logiken som utlöser dina taggar. Denna ram ger en upprepbar vägkarta för att säkerställa att din webbplats respekterar användarsignaler samtidigt som den upprätthåller operationell integritet år 2026.
- Steg 1: Granska din webbplats för att identifiera varje skript, pixel och lokal lagringsnyckel som för närvarande används.
- Steg 2: Kategorisera dessa teknologier i funktionella kategorier som Nödvändiga, Analys och Marknadsföring.
- Steg 3: Implementera en Consent Management Platform (CMP) som fungerar som användargränssnitt för dessa val.
- Steg 4: Konfigurera automatisk blockering för att säkerställa att inga icke-nödvändiga skript aktiveras innan en positiv samtyckessignal tas emot.
Granskning och klassificering av dina cookies
Du kan inte hantera det du inte har identifierat. Börja med att använda en djupskanningsscanner för att hitta spårare som ofta är dolda inom tredjepartsplugins. Många verktyg injicerar tyst pixlar som kringgår grundläggande granskningar. När de har hittats måste du definiera vilka cookies som är "Strikt Nödvändiga" för webbplatsens säkerhet eller sessionsstatus. Dessa kräver inget samtycke, men allt annat gör det. Hänvisa till ICO:s vägledning om cookies och liknande teknologier för att verifiera dina klassificeringar. Din cookiepolicy bör vara ett levande dokument som återspeglar din nuvarande tekniska stack i realtid.
Implementering av teknisk blockering
En banner som tillåter skript att aktiveras i bakgrunden är en risk. Du måste implementera aktiv blockering för att förbli kompatibel. För de flesta team är integration med Google Tag Manager det mest effektiva sättet att koppla taggaktivering till specifika samtyckeshändelser. Detta säkerställer att en marknadsföringspixel endast laddas efter att en användare har gett en bekräftande signal. Din "Avvisa alla" knapp måste vara lika framträdande och tillgänglig som "Acceptera alla" alternativet. Att dölja möjligheten att avstå är ett mörkt mönster som reglerande myndigheter i allt högre grad riktar in sig på. Om du vill se hur dessa tekniska krav översätts till en strömlinjeformad installation kan du utforska våra hanterade och självhostade planer för att hitta rätt passform för din infrastruktur.
Infrastruktur vs. Gränssnitt: Välja din efterlevnadsväg
De flesta guider fokuserar på den synliga bannern. De behandlar efterlevnad som en UI-yta. Detta är ett misstag. Äkta efterlevnad är ett infrastrukturproblem. När du ser på hur man gör en webbplats cookie-kompatibel, måste du bestämma var dina samtyckesdata finns och vem som kontrollerar dem. Många proprietära SaaS Consent Management Platforms (CMP) fungerar som "svarta lådor." Du skickar användarsignaler till deras moln, men du har noll insyn i deras interna logik eller databehandlingspraxis. Denna brist på transparens kan bli en juridisk risk om deras system misslyckas eller deras datacenter ligger i icke-kompatibla jurisdiktioner.
Att välja rätt väg beror på dina tekniska resurser och suveränitetskrav. Hanterade molnlösningar erbjuder hastighet och användarvänlighet. De hanterar det tunga arbetet med juridiska uppdateringar och tekniskt underhåll. Självhostning ger dock maximal datasuveränitet och prestanda. Genom att köra efterlevnadsverktyg på dina egna servrar eliminerar du överflödet av tredjeparts skript och håller användardata inom din egen säkerhetsperimeter. Detta är en kritisk distinktion för ingenjörsteam som värderar hastighet och integritet över bekvämlighet.
Argumentet för öppen samtyckesinfrastruktur
Vi tror att efterlevnad bör vara en offentlig tillgång, inte en proprietär hemlighet. Det är därför vi förespråkar Öppen Samtyckesinfrastruktur (OCI). Att använda källkodstillgängliga verktyg gör att dina utvecklare kan inspektera koden, verifiera dess säkerhet och säkerställa att den följer de senaste IAB Tech Lab TCF-specifikationerna. Öppna standarder förhindrar leverantörslåsning. De säkerställer att din efterlevnadsstack förblir transparent och reviderbar. När samhället driver standarderna sjunker kostnaden för efterlevnad för alla, vilket gör digitala rättigheter tillgängliga oavsett ett företags budget.
Hanterad moln: Efterlevnad utan overhead
För växande företag är den hanterade molnen ofta det mest effektiva sättet att upprätthålla hur man gör en webbplats cookie-kompatibel status. Lagar förändras snabbt. En hanterad plattform erbjuder automatiska uppdateringar för föränderliga regler som GDPR utan att kräva manuella kodändringar från din sida. Den gör att du kan skala integritetsinställningar över hundratals domäner från en enda instrumentpanel. Denna metod minskar bördan på ditt interna DevOps-team, vilket gör att de kan fokusera på din kärnprodukt medan plattformen säkerställer att dina samtyckessignaler alltid är synkroniserade och juridiskt korrekta.
Avancerad efterlevnad: Google Consent Mode v2 och IAB TCF
År 2026 inkluderar den tekniska definitionen av hur man gör en webbplats cookie-kompatibel aktiv signalering till globala annons-ekosystem. Det räcker inte längre att bara stoppa ett skript från att laddas. Du måste skicka giltiga, maskinläsbara samtyckessignaler till plattformar som Google och IAB-leverantörer. Det är här Google Consent Mode v2 blir kritiskt. Sedan uppdateringen i juni 2026 fungerar ad_storage signalen som den primära kontrollen för data som flödar in i Google Ads. Utan dessa signaler går din marknadsföringsmätning effektivt mörk. Din förmåga att optimera kampanjer försvinner.
För utgivare är IAB TCF 2.3 ramverket den nödvändiga standarden för programmatisk annonsering. Att inte stödja dessa interoperabilitetsstandarder är inte bara en juridisk risk. Det är en finansiell risk. Branschstandarder från 2026 visar att utgivare som misslyckas med att skicka en giltig TCF-sträng kan se programmatisk intäkter falla med mer än 50% när auktioner återgår till begränsade annonser. Efterlevnad har utvecklats från ett enkelt "ja eller nej" till ett komplext språk av tekniska parametrar. Det kräver en stack som talar detta språk flytande.
Implementering av Google Consent Mode v2
Att bestämma hur man gör en webbplats cookie-kompatibel på en avancerad nivå kräver att man väljer mellan grundläggande och avancerade implementationslägen. Grundläge blockerar alla taggar tills samtycke ges. Det erbjuder den renaste regulatoriska profilen men lämnar ett totalt gap i din analys. Avancerat läge aktiverar taggar omedelbart med en "avvisad" status, vilket skickar cookielösa pings som driver maskininlärningsmodeller. Google rapporterar att denna avancerade installation återfår i genomsnitt över 70% av annons-klick-till-konverteringsresor som annars skulle gå förlorade. Du måste kartlägga användartillstånd till specifika parametrar som ad_user_data och ad_personalization. För en steg-för-steg teknisk genomgång, läs vår Guide för implementering av Google Consent Mode v2.
Optimera för intäktspåverkan
Integritet bör inte vara en skatt på din tillväxt. Du kan upprätthålla höga efterlevnadsstandarder samtidigt som du skyddar din bottenlinje genom datadriven optimering. Genom att använda A/B-testning kan du lagligt experimentera med bannerlayouter och meddelanden för att hitta de högsta opt-in-frekvenserna. Detta handlar inte om att lura användare. Det handlar om klarhet. Det handlar om förtroende. Vår intäktsanalys gör att du kan se exakt hur dina samtyckesval påverkar dina konverteringsfrekvenser i realtid. Om du vill överbrygga klyftan mellan etiska datapraktiker och affärsprestanda, se våra planer för att komma igång.
Conzent: Den principbaserade metoden för efterlevnad
Vi byggde Conzent eftersom marknaden misslyckades med att tillhandahålla en transparent, etisk standard. Efterlevnad bör inte vara en premium lyx som döljs bakom proprietär "svart låda" kod. Det är en grundläggande digital rättighet. Vårt Köpenhamn-baserade team har konstruerat denna infrastruktur med fokus på hastighet och moralisk klarhet. Vi hjälper dig inte bara att förstå hur man gör en webbplats cookie-kompatibel; vi tillhandahåller de öppna källkodsverktyg som säkerställer att efterlevnad är verifierbar av alla. Denna transparens är det enda sättet att bygga varaktigt förtroende i en digital ekonomi som ofta prioriterar vinst framför integritet. Vi är här för att avmystifiera processen och göra den tillgänglig för alla.
Varför vi är olika
Vi är inte en avlägsen leverantör som gömmer sig bakom företagsjargong. Vi är samhällsadvokater för ett öppet nät. Medan äldre plattformar fokuserar på "bannergränssnittet", fokuserar vi på den underliggande infrastrukturen. Vår kod är källkodstillgänglig. Detta innebär att dina utvecklare kan inspektera exakt hur vi hanterar samtyckessignaler. Vi tar bort den artificiella komplexitet som plågar många SaaS-lösningar. Genom att prioritera teknisk effektivitet säkerställer vi att din webbplats förblir snabb och din användardata förblir säker. Vi tror att integritetsverktyg bör vara offentliga tillgångar. Denna uppdragsdrivna metod skiljer oss från konkurrenter som behandlar efterlevnad som ett vinstcentrum snarare än en nödvändig standard. Våra europeiskt konstruerade standarder är byggda för dem som värderar både prestanda och etik.
Kom igång med Conzent
Att välja hur man gör en webbplats cookie-kompatibel bör inte vara en ekonomisk börda. Vi erbjuder en flexibel distributionsmodell för att passa vilken teknisk stack som helst. Du kan välja vår hanterade molntjänst för en sömlös, hands-off upplevelse. Alternativt kan du självhosta vår infrastruktur gratis på dina egna servrar. Detta är ett kraftfullt alternativ för ingenjörsteam som vill ha total datasuveränitet och noll överflöd av tredjeparts skript. Vår unika prissättnings- och sponsringsmodell säkerställer att när vårt samhälle växer, förblir kostnaden för alla hanterbar. Denna egalitära metod gör hög nivå av efterlevnad möjlig för varje företag, oavsett deras resurser. Börja din resa mot principbaserad, europeiskt konstruerad efterlevnad idag och gå med i ett samhälle som värderar transparens lika mycket som du gör.
Framtidssäkra din digitala integritetsarkitektur
Efterlevnad år 2026 är ett test av teknisk integritet. Det är skillnaden mellan en dekorativ banner och en principbaserad infrastruktur som respekterar användarrättigheter som standard. Att bemästra hur man gör en webbplats cookie-kompatibel kräver mer än bara ett juridiskt dokument. Det kräver en rigorös teknisk ram och ett åtagande för transparent dataskyltning. Genom att välja källkodstillgänglig, Öppen Samtyckesinfrastruktur, rör du dig bortom proprietära fällor och mot en samhällsdriven standard.
Vår europeiskt konstruerade plattform är fullt certifierad för IAB TCF 2.3 och Google Consent Mode v2. Vi byggde dessa verktyg för att vara tillgängliga och effektiva för alla. Du behöver inte välja mellan intäkter och digitala rättigheter. Med rätt infrastruktur kan du ha båda. Det är dags att gå förbi "svart låda" och omfamna ett mer transparent sätt att göra affärer.
Se Conzent-priser och sponsringsalternativ för att börja bygga en integritetsstack som faktiskt tjänar dina användare. Övergången till principbaserad efterlevnad är en resa värd att ta. Du har vägkartan; nu är det dags att bygga.
Vanliga frågor
Är en cookie-banner tillräcklig för att göra min webbplats kompatibel?
En cookie-banner ensam är inte tillräcklig för att uppnå efterlevnad. Det är bara det visuella gränssnittet för användarens val. Äkta efterlevnad kräver en teknisk infrastruktur som aktivt blockerar icke-nödvändiga skript från att aktiveras tills en användare ger bekräftande samtycke. Om dina analys- eller marknadsföringstaggar laddas innan användaren klickar på "Acceptera", förblir din webbplats icke-kompatibel. Du måste säkerställa att hur man gör en webbplats cookie-kompatibel involverar backend-skriptorkestrering.
Kan jag använda en gratis cookie-samtyckeshanterare för mitt företag?
Du kan använda gratis verktyg, men många proprietära SaaS-versioner påför dolda begränsningar på domäner eller sidvisningar. Vi anser att integritet är en digital rättighet, inte en premiumfunktion. Conzent erbjuder en källkodstillgänglig, självhostad infrastruktur som är helt gratis att använda utan trafikbegränsningar. Denna egalitära modell ger ett principbaserat alternativ till "svart låda" leverantörer. Det gör att varje företag kan implementera hög nivå av efterlevnad utan att offra sin budget eller användarsuveränitet.
Vad händer om min webbplats inte är cookie-kompatibel?
Icke-efterlevnad resulterar i tunga regulatoriska böter och omedelbar intäktsförlust. År 2026 straffar dataskyddsmyndigheter aktivt webbplatser som använder mörka mönster eller "dekorativa" banners som inte blockerar skript. Dessutom kommer misslyckande att uppfylla standarder som Google Consent Mode v2 att bryta din konverteringsspårning i EEA och Storbritannien. Detta gör att dina annonsbudstrategier misslyckas, vilket ofta minskar den programmatiska avkastningen med över 50% när auktioner återgår till begränsade annonser.
Hur påverkar Google Consent Mode v2 mina annonsintäkter?
Google Consent Mode v2 är obligatoriskt för alla företag som kör annonser i EEA eller Storbritannien. Utan det förlorar du förmågan att bearbeta konverteringsdata, vilket förlamar din marknadsföringsoptimering. Men implementering av Advanced Consent Mode gör att du kan använda konverteringsmodellering. Denna teknik återfår i genomsnitt 70% av annons-klick-till-konverteringsresor som annars går förlorade när användare avvisar samtycke. Det skyddar din bottenlinje samtidigt som det respekterar användarnas integritetsval.
Vad är skillnaden mellan GDPR och ePrivacy-cookiekrav?
GDPR reglerar hur du behandlar personuppgifter, medan ePrivacy-direktivet styr åtkomst till en användares terminalutrustning. ePrivacy kräver att du får samtycke innan du lagrar eller får åtkomst till någon information på en enhet, såsom cookies, oavsett om den datan är personlig. Att förstå hur man gör en webbplats cookie-kompatibel kräver att man följer båda uppsättningarna av regler. GDPR sätter den höga standarden för giltigt samtycke, men ePrivacy dikterar det initiala kravet att fråga.
Hur blockerar jag cookies innan en användare ger samtycke?
Du måste konfigurera ditt tagghanteringssystem eller CMP för att hålla alla icke-nödvändiga skript i ett "avvisat" tillstånd som standard. Denna tekniska blockering säkerställer att analys-, funktions- och marknadsföringspixlar endast aktiveras efter att en specifik samtyckeshändelse har utlösts av användaren. Du kan använda Google Tag Manager för att orkestrera dessa signaler. Aktiv blockering förhindrar dataläckage och säkerställer att din webbplats respekterar användarens digitala rättigheter från det ögonblick de landar.
Är Conzent verkligen gratis att självhosta?
Ja, vår Öppna Samtyckesinfrastruktur är källkodstillgänglig och gratis att självhosta på dina egna servrar. Vi är uppdragsdrivna samhällsadvokater som tror på transparenta, europeiskt konstruerade integritetsstandarder. Självhostning eliminerar överflödet av tredjeparts skript och håller all användarsamtyckesdata inom din egen säkerhetsperimeter. Medan vi erbjuder en hanterad molntjänst för bekvämlighet, förblir vår självhostade container en offentlig tillgång tillgänglig för alla som värderar datasuveränitet och teknisk effektivitet.
Behöver jag en cookiepolicy om jag har en samtyckesbanner?
Du måste upprätthålla en detaljerad cookiepolicy även om du använder en samtyckesbanner. Bannern är mekanismen för att samla in tillstånd, men policyn ger den juridiskt erforderliga avslöjandet. Den måste innehålla en fullständig, kategoriserad inventering av varje spårare på din webbplats, förklara deras syfte och varaktighet på ett enkelt språk. Utan en tydlig policy är det samtycke du samlar in inte "informerat." Reglerande myndigheter ser bannern och policyn som två viktiga, oskiljaktiga komponenter.