
Kuinka tehdä verkkosivustosta evästeiden sääntöjen mukainen: 2026 infrastruktuuriopas
Tiesitkö, että 25 % aktiivisista Consent Mode v2 -asetuksista epäonnistuu tällä hetkellä hiljaisten konfiguraatiovirheiden vuoksi? Se on karu todellisuus kaikille, jotka yrittävät selvittää kuinka tehdä verkkosivustosta evästeiden mukainen vuonna 2026. Vaatimustenmukaisuus ei ole enää vain kosmeettinen banneri. Se on tekninen orkestrointiongelma. Jos tunnisteesi vuotavat tietoja ennen kuin käyttäjä napsauttaa "Hyväksy", riskeerat enemmän kuin vain raskaat GDPR-sakot; riskeerat menettävän luottamuksen ja tiedot, jotka tukevat kasvuaasi.
Tiedämme, että Googlen tiukkojen vaatimusten tasapainottaminen korkeiden kieltäytymisasteiden pelon kanssa tuntuu häviävältä peliltä. Tämä opas auttaa sinua hallitsemaan nykyaikaisen vaatimustenmukaisuuden teknisiä ja oikeudellisia vaatimuksia suojellaksesi sekä käyttäjiäsi että tuloasi. Käymme läpi toimivan 2026 tarkistuslistan, selitämme siirtymistä itse isännöityyn infrastruktuuriin ja yksityiskohtaisesti, kuinka käyttää Advanced Consent Modea palauttaaksesi jopa 70 % menetetystä konversiotiedosta. On aika siirtyä hämmennyksen yli ja rakentaa yksityisyysstack, joka todella toimii.
Keskeiset Huomiot
- Lopeta vaatimustenmukaisuuden käsittely kosmeettisena bannerina. Se on tekninen orkestrointi taustatunnisteidesi ja käyttäjäsignaalien välillä.
- Opi kuinka tehdä verkkosivustosta evästeiden mukainen nelivaiheisen viitekehyksen avulla, joka priorisoi sekä oikeudellista turvallisuutta että teknistä tehokkuutta.
- Ota käyttöön Google Consent Mode v2 palauttaaksesi jopa 70 % konversiotiedoista, jotka menetetään, kun käyttäjät kieltäytyvät seurannasta.
- Valitse hallitun pilven tai itse isännöidyn avoimen lähdekoodin infrastruktuurin välillä, joka vastaa erityisiä teknisiä ja yksityisyysvaatimuksiasi.
- Vältä "mustan laatikon" omistettua ohjelmistoa siirtymällä läpinäkyviin, lähdekoodin saatavilla oleviin työkaluihin, jotka kunnioittavat käyttäjäoikeuksia tinkimättä sivuston nopeudesta.
Verkkosivuston evästevaatimusten ymmärtäminen vuonna 2026
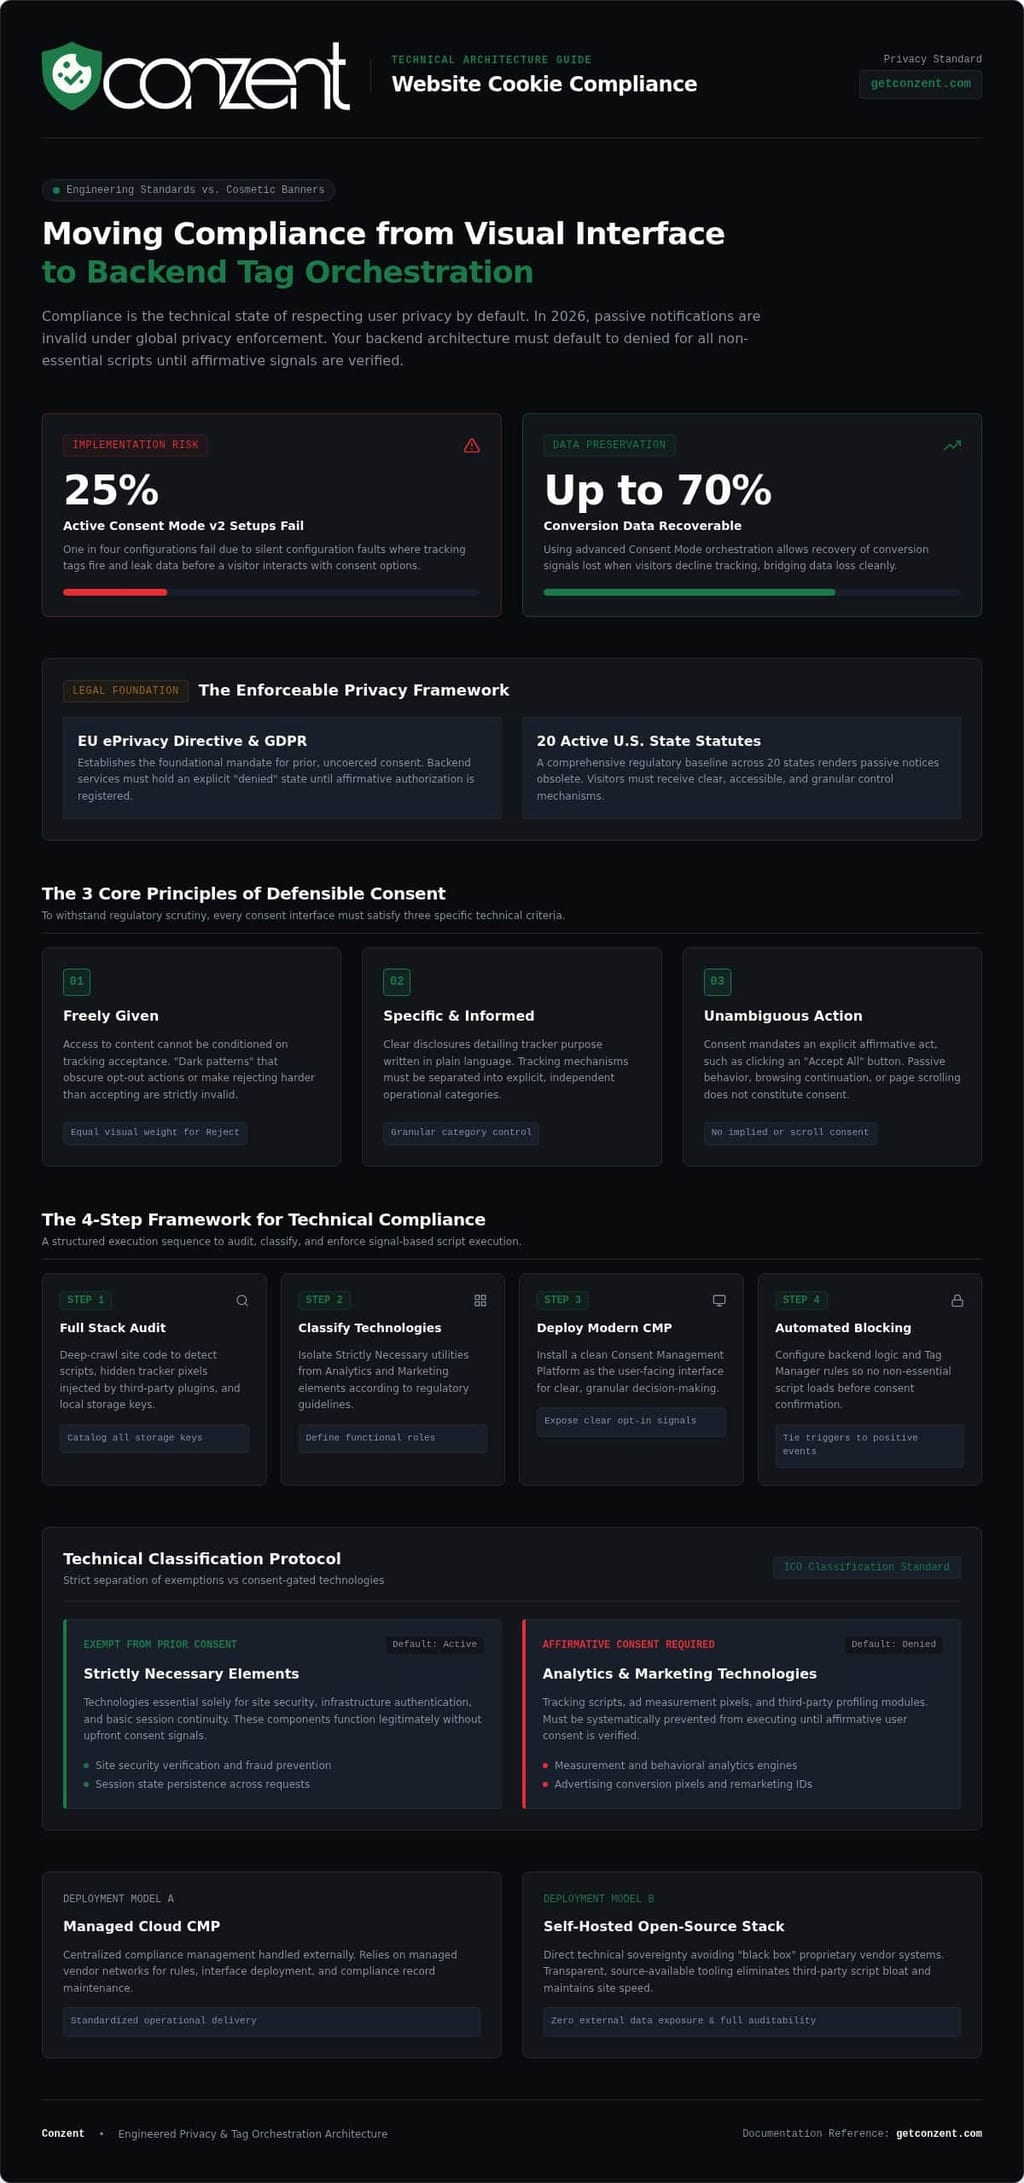
Vaatimustenmukaisuus on tekninen tila, jossa kunnioitetaan käyttäjän yksityisyyttä oletusarvoisesti. Se ei ole oikeudellinen ehdotus tai markkinointihäiriö; se on periaatteellinen insinööristandardi. Vuonna 2026 pelkkä "Sulje" -painikkeen lisääminen banneriin ei täytä oikeudellista vaatimusta. Sääntelijät tarkastelevat nyt, laukaisevatko taustatunnisteesi ennen kuin käyttäjä antaa myönteisen signaalin. Ymmärtäminen kuinka tehdä verkkosivustosta evästeiden mukainen alkaa tunnustamalla, että sivustosi oletustila on asetettava "kielletty" kaikelle paitsi tiukasti välttämättömille komponenteille.
Oikeudellinen maisema on kehittynyt monimutkaiseksi globaaliksi mosaiikiksi. Et enää käsittele vain GDPR:ää. EU:n ePrivacy-direktiivi asetti perustavanlaatuisen vaatimuksen ennakkosuostumuksesta, ja vuodesta 2026 lähtien 20 Yhdysvaltain osavaltiolla on voimassa olevia, täytäntöönpanokelpoisia kattavia yksityisyyslakeja. Tämä muutos tarkoittaa, että passiivinen ilmoittaminen on kuollut. Nykyään vaatimustenmukaisuus edellyttää aktiivisia, tietoisia ja yksityiskohtaisia valintoja kävijöiltäsi. Jos infrastruktuurisi ei tue näitä signaaleja, käytännössä toimit teknisessä velassa, joka voi johtaa raskaisiin sakkoihin tai tietojen menetykseen.
Voimakkaan suostumuksen ydinarvot
Jotta suostumus olisi oikeudellisesti puolustettavissa vuonna 2026, sen on täytettävä kolme neuvoteltavaa kriteeriä. Ensinnäkin sen on oltava vapaasti annettu. Tämä tarkoittaa, että et voi pakottaa käyttäjiä hyväksymään evästeitä estämällä pääsyn sisältöön tai käyttämällä harhaanjohtavia "pimeitä malleja", jotka tekevät kieltäytymisestä vaikeampaa kuin hyväksyminen. Toiseksi sen on oltava erityinen ja tietoinen. Sinun on selitettävä tarkalleen, mitä kukin eväste tekee selkeällä kielellä, luokiteltuna tarkoituksen mukaan. Lopuksi sen on oltava yksiselitteinen. Käyttäjän on tehtävä selkeä myönteinen toimenpide, kuten napsauttamalla "Hyväksy kaikki" -painiketta, sen sijaan että vain vierittää ilmoituksen ohi. Lähestymistapamme GDPR-vaatimustenmukaisuuteen varmistaa, että nämä periaatteet on sisällytetty sivustosi arkkitehtuuriin alusta alkaen.
Miksi vaatimustenmukaisuus on liiketoimintaetu
Eettiset tietokäytännöt eivät ole vain sakkojen välttämistä; ne ovat kestävän brändin rakentamista. Kun priorisoit läpinäkyvyyttä, rakennat aitoa käyttäjäluottamusta. Kävijät ovat todennäköisemmin vuorovaikutuksessa brändin kanssa, joka kunnioittaa heidän digitaalisia oikeuksiaan. Periaatteellinen vaatimustenmukaisuus parantaa tietojesi laatua. Varmistamalla, että vain suostumuksen antaneet käyttäjät seurataan, suodatat pois alhaisen aikomuksen melua ja keskityt markkinointiponnistelusi kävijöihin, jotka ovat nimenomaisesti ilmaisseet kiinnostuksensa tarjontasi. Tämä muutos vähentää oikeudellista vastuuta samalla suojaten brändisi mainetta yhä yksityisyystietoisemmassa markkinassa. Vuonna 2026 yksityisyys ei ole enää premium-luksus. Se on välttämätön standardi kaikille yrityksille, jotka arvostavat käyttäjiään ja tulojaan.
Nelivaiheinen viitekehys vaatimustenmukaiselle verkkosivustolle
Siirtyminen sääntelyteoriasta tekniseen toteutukseen vaatii systemaattista lähestymistapaa. Se on prosessi, jossa kartoitetaan tietovirrat ja valvotaan rajoja. Jos hiot kuinka tehdä verkkosivustosta evästeiden mukainen, sinun on katsottava visuaalisen bannerin ohi ja keskityttävä logiikkaan, joka laukaisee tunnisteesi. Tämä viitekehys tarjoaa toistettavan tiekartan varmistaaksesi, että sivustosi kunnioittaa käyttäjäsignaaleja samalla kun säilyttää toiminnallisen eheyden vuonna 2026.
- Vaihe 1: Tarkista sivustosi tunnistaaksesi jokaisen tällä hetkellä käytössä olevan skriptin, pikselin ja paikallisen tallennusavaimen.
- Vaihe 2: Luokittele nämä teknologiat toiminnallisiin kategorioihin, kuten Välttämätön, Analytiikka ja Markkinointi.
- Vaihe 3: Ota käyttöön Suostumuksen Hallintapohja (CMP) käyttäjäliittymänä näille valinnoille.
- Vaihe 4: Määritä automaattinen estäminen varmistaaksesi, että mikään ei-välttämätön skripti ei laukaise ennen kuin myönteinen suostumussignaali on vastaanotettu.
Evästeiden tarkastaminen ja luokittelu
Et voi hallita sitä, mitä et ole tunnistanut. Aloita käyttämällä syväskannausskanneria löytääksesi seurantalaitteita, jotka usein piiloutuvat kolmannen osapuolen liitännäisiin. Monet työkalut lisäävät hiljaa pikseleitä, jotka ohittavat perus tarkastukset. Kun ne on löydetty, sinun on määritettävä, mitkä evästeet ovat "Tiukasti Välttämättömiä" sivuston turvallisuuden tai istuntotilan kannalta. Näitä ei tarvitse hyväksyä, mutta kaikki muu vaatii. Viittaa ICO:n ohjeisiin evästeistä ja vastaavista teknologioista varmistaaksesi luokituksesi. Evästepolitiikkasi tulisi olla elävä asiakirja, joka heijastaa nykyistä teknistä pinoasi reaaliajassa.
Teknisen estämisen toteuttaminen
Banneri, joka sallii skriptien laukaista taustalla, on vastuukysymys. Sinun on toteutettava aktiivinen esto pysyäksesi vaatimustenmukaisena. Useimmille tiimeille integrointi Google Tag Managerin kanssa on tehokkain tapa sitoa tunnisteiden laukaiseminen tiettyihin suostumus tapahtumiin. Tämä varmistaa, että markkinointipikseli latautuu vain sen jälkeen, kun käyttäjä antaa myönteisen signaalin. "Hylkää kaikki" -painikkeesi on oltava yhtä näkyvä ja saavutettavissa kuin "Hyväksy kaikki" -vaihtoehto. Mahdollisuuden piilottaminen kieltäytyä on pimeä malli, jota sääntelijät kohdistavat yhä enemmän. Jos haluat nähdä, kuinka nämä tekniset vaatimukset kääntyvät sujuvaksi asetukseksi, voit tutustua hallittuihin ja itse isännöityihin suunnitelmiimme löytääksesi oikean ratkaisun infrastruktuurillesi.
Infrastruktuuri vs. käyttöliittymä: Vaatimustenmukaisuuden polun valinta
Useimmat oppaat keskittyvät näkyvään banneriin. Ne käsittelevät vaatimustenmukaisuutta käyttöliittymän pintana. Tämä on virhe. Todellinen vaatimustenmukaisuus on infrastruktuuriongelma. Kun tarkastelet kuinka tehdä verkkosivustosta evästeiden mukainen, sinun on päätettävä, missä suostumustietosi sijaitsevat ja kuka hallitsee niitä. Monet omistetut SaaS Suostumuksen Hallintapohjat (CMP) toimivat "mustina laatikoina". Lähetät käyttäjäsignaaleja heidän pilvessään, mutta sinulla ei ole mitään näkyvyyttä heidän sisäiseen logiikkaansa tai tietojen käsittelykäytäntöihinsä. Tämä läpinäkyvyyden puute voi muodostaa oikeudellisen riskin, jos heidän järjestelmänsä epäonnistuvat tai heidän datakeskuksensa sijaitsevat vaatimustenmukaisuudesta poikkeavissa lainkäyttöalueissa.
Oikean polun valinta riippuu teknisistä resursseistasi ja suvereniteettivaatimuksistasi. Hallitut pilviratkaisut tarjoavat nopeutta ja helppokäyttöisyyttä. Ne hoitavat raskaan noston oikeudellisista päivityksistä ja teknisestä ylläpidosta. Itse isännöinti, kuitenkin, tarjoaa maksimaalisen tietosuvereniteetin ja suorituskyvyn. Suorittamalla vaatimustenmukaisuusvälineitä omilla palvelimillasi, poistat kolmannen osapuolen skriptien turhan kuormituksen ja pidät käyttäjätiedot omassa turvallisuusalueessasi. Tämä on kriittinen ero insinööritiimeille, jotka arvostavat nopeutta ja yksityisyyttä mukavuuden sijaan.
Avoimen suostumusinfrastruktuurin puolesta
Uskomme, että vaatimustenmukaisuuden tulisi olla julkinen hyöty, ei omistettu salaisuus. Tästä syystä kannatamme Avoimen Suostumusinfrastruktuurin (OCI) käyttöä. Lähdekoodin saatavilla olevien työkalujen käyttäminen mahdollistaa kehittäjiesi tarkistaa koodin, varmistaa sen turvallisuuden ja varmistaa, että se noudattaa viimeisimpiä IAB Tech Lab TCF -määritelmiä. Avoimet standardit estävät toimittajalukituksen. Ne varmistavat, että vaatimustenmukaisuusstackisi pysyy läpinäkyvänä ja auditoitavana. Kun yhteisö ohjaa standardeja, vaatimustenmukaisuuden kustannukset laskevat kaikille, mikä tekee digitaalisista oikeuksista saavutettavia riippumatta yrityksen budjetista.
Hallittu pilvi: Vaatimustenmukaisuus ilman ylimääräistä taakkaa
Kasvaville yrityksille hallittu pilvi on usein tehokkain tapa ylläpitää kuinka tehdä verkkosivustosta evästeiden mukainen -tilaa. Lait muuttuvat nopeasti. Hallittu alusta tarjoaa automaattisia päivityksiä kehittyville säädöksille, kuten GDPR, ilman että sinun tarvitsee tehdä manuaalisia koodimuutoksia. Se mahdollistaa yksityisyysasetusten skaalaamisen satojen verkkotunnusten yli yhdestä hallintapaneelista. Tämä lähestymistapa vähentää sisäisen DevOps-tiimisi taakkaa, jolloin he voivat keskittyä ydin tuotteeseesi samalla kun alusta varmistaa, että suostumussignaalisi ovat aina synkronoituna ja oikeudellisesti päteviä.
Edistynyt vaatimustenmukaisuus: Google Consent Mode v2 ja IAB TCF
Vuonna 2026 tekninen määritelmä kuinka tehdä verkkosivustosta evästeiden mukainen sisältää aktiivisen signaloimisen globaaleille mainos ekosysteemeille. Pelkkä skriptin lataamisen estäminen ei riitä. Sinun on lähetettävä voimassa olevia, koneellisesti luettavia suostumussignaaleja alustoille, kuten Google ja IAB:n toimittajille. Tässä Google Consent Mode v2 tulee kriittiseksi. Kesäkuun 2026 päivityksen jälkeen ad_storage -signaali toimii ensisijaisena ohjauksena datan virtaamiselle Google Ads -palveluun. Ilman näitä signaaleja markkinointimittauksesi käytännössä pimenee. Kyky optimoida kampanjoita katoaa.
Julkaisijoille IAB TCF 2.3 -kehys on välttämätön standardi ohjelmalliselle mainonnalle. Näiden yhteensopivuusstandardien tukematta jättäminen ei ole vain oikeudellinen riski. Se on myös taloudellinen riski. Vuoden 2026 toimialan vertailuarvot osoittavat, että julkaisijat, jotka eivät lähetä voimassa olevaa TCF-merkkijonoa, voivat nähdä ohjelmallisten tulojen laskevan yli 50 % huutokauppojen palatessa rajoitettuihin mainoksiin. Vaatimustenmukaisuus on kehittynyt yksinkertaisesta "kyllä tai ei" -kysymyksestä monimutkaiseksi teknisten parametrien kieleksi. Se vaatii stackin, joka puhuu tätä kieltä sujuvasti.
Google Consent Mode v2:n toteuttaminen
Päätettäessä kuinka tehdä verkkosivustosta evästeiden mukainen edistyneellä tasolla, sinun on valittava perus- ja edistynyt toteutusmoodi. Perusmoodi estää kaikki tunnisteet, kunnes suostumus on myönnetty. Se tarjoaa puhtaimman sääntelyprofiilin, mutta jättää kokonaan aukon analytiikassasi. Edistynyt moodi laukaisee tunnisteet heti "kielletty" -tilassa, lähettäen evästeettömiä pingejä, jotka tukevat koneoppimismalleja. Google raportoi, että tämä edistynyt asetus palauttaa keskimäärin yli 70 % mainosklikkauksista konversioon, jotka muuten menetetään. Sinun on kartoitettava käyttäjätilat tiettyihin parametreihin, kuten ad_user_data ja ad_personalization. Askel askeleelta teknisen läpikäynnin saamiseksi, lue Google Consent Mode v2 -toteutusopas.
Tulojen vaikutuksen optimointi
Yksityisyyden ei pitäisi olla veroa kasvullesi. Voit ylläpitää korkeita vaatimustenmukaisuusstandardeja samalla suojaten tulostasi datavetoisella optimoinnilla. Käyttämällä A/B-testausta voit laillisesti kokeilla bannerimuotoja ja viestintää löytääksesi korkeimmat suostumusasteet. Tässä ei ole kyse käyttäjien huijaamisesta. Kyse on selkeydestä. Kyse on luottamuksesta. Meidän tulojen vaikutus analytiikka antaa sinun nähdä tarkalleen, kuinka suostumusvalintasi vaikuttavat konversioasteisiisi reaaliajassa. Jos haluat ylittää eettisten tietokäytäntöjen ja liiketoimintasuorituksen välisen kuilun, tutustu suunnitelmiimme aloittaaksesi.
Conzent: Periaatteellinen lähestymistapa vaatimustenmukaisuuteen
Rakensimme Conzentin, koska markkinat eivät onnistuneet tarjoamaan läpinäkyvää, eettistä standardia. Vaatimustenmukaisuuden ei pitäisi olla premium-luksus, joka on piilotettu omistettuun "mustan laatikon" koodiin. Se on perustavanlaatuinen digitaalinen oikeus. Kööpenhaminassa sijaitseva tiimimme on suunnitellut tämän infrastruktuurin keskittyen nopeuteen ja moraaliseen selkeyteen. Emme vain auta sinua ymmärtämään kuinka tehdä verkkosivustosta evästeiden mukainen; tarjoamme avoimen lähdekoodin työkalut varmistaaksemme, että vaatimustenmukaisuus on kenen tahansa tarkistettavissa. Tämä läpinäkyvyys on ainoa tapa rakentaa kestävä luottamus digitaalisessa taloudessa, joka usein priorisoi voittoa yksityisyyden kustannuksella. Olemme täällä demystifioimassa prosessia ja tekemässä siitä saavutettavaa kaikille.
Miksi olemme erilaisia
Emme ole etäinen toimittaja, joka piiloutuu yritysjargonin taakse. Olemme yhteisön puolestapuhujia avoimelle verkkolle. Kun perinteiset alustat keskittyvät "bannerikäyttöliittymään", me keskitymme taustainfrastruktuuriin. Koodimme on lähdekoodin saatavilla. Tämä tarkoittaa, että kehittäjäsi voivat tarkistaa tarkalleen, kuinka käsittelemme suostumussignaaleja. Poistamme keinotekoisen monimutkaisuuden, joka vaivaa monia SaaS-ratkaisuja. Priorisoimalla teknistä tehokkuutta varmistamme, että sivustosi pysyy nopeana ja käyttäjätietosi pysyvät turvassa. Uskomme, että yksityisyystyökalujen tulisi olla julkisia hyödykkeitä. Tämä missioon perustuva lähestymistapa erottaa meidät kilpailijoista, jotka käsittelevät vaatimustenmukaisuutta voittojen keskipisteenä sen sijaan, että se olisi välttämätön standardi. Euroopassa suunnitellut standardimme on rakennettu niille, jotka arvostavat sekä suorituskykyä että etiikkaa.
Aloita Conzentin kanssa
Valinta kuinka tehdä verkkosivustosta evästeiden mukainen ei pitäisi olla taloudellinen taakka. Tarjoamme joustavan käyttöönotto mallin, joka sopii mihin tahansa tekniseen pinoon. Voit valita hallitun pilvipalvelumme saumattomaan, vaivattomaan kokemukseen. Vaihtoehtoisesti voit itse isännöidä infrastruktuuriamme ilmaiseksi omilla palvelimillasi. Tämä on voimakas vaihtoehto insinööritiimeille, jotka haluavat täydellisen tietosuvereniteetin ja nollan kolmannen osapuolen skriptikuormituksen. Meidän ainutlaatuinen hinnoittelu- ja sponsorointimalli varmistaa, että yhteisömme kasvaessa kustannukset pysyvät hallittavina kaikille. Tämä egalitaarinen lähestymistapa tekee korkeatasoisesta vaatimustenmukaisuudesta saavutettavaa jokaiselle yritykselle riippumatta niiden resursseista. Aloita matka kohti periaatteellista, Euroopassa suunniteltua vaatimustenmukaisuutta tänään ja liity yhteisöön, joka arvostaa läpinäkyvyyttä yhtä paljon kuin sinäkin.
Tulevaisuuden kestävä digitaalinen yksityisyysarkkitehtuuri
Vaatimustenmukaisuus vuonna 2026 on teknisen eheyden testi. Se on ero koristeellisen bannerin ja periaatteellisen infrastruktuurin välillä, joka kunnioittaa käyttäjäoikeuksia oletusarvoisesti. Kuinka tehdä verkkosivustosta evästeiden mukainen hallitseminen vaatii enemmän kuin vain oikeudellisen asiakirjan. Se vaatii tiukkaa teknistä kehystä ja sitoutumista läpinäkyvään tietosignaalointiin. Valitsemalla lähdekoodin saatavilla olevan, Avoimen Suostumusinfrastruktuurin, siirryt omistetuista ansalangoista kohti yhteisöohjattua standardia.
Euroopassa suunniteltu alustamme on täysin sertifioitu IAB TCF 2.3:lle ja Google Consent Mode v2:lle. Rakensimme nämä työkalut ollaksemme saavutettavia ja tehokkaita kaikille. Sinun ei tarvitse valita tulojen ja digitaalisten oikeuksien välillä. Oikean infrastruktuurin avulla voit saada molemmat. On aika siirtyä "mustasta laatikosta" kohti läpinäkyvämpää liiketoimintatapaa.
Tutustu Conzentin hinnoitteluun ja sponsorointivaihtoehtoihin aloittaaksesi yksityisyysstackin rakentamisen, joka todella palvelee käyttäjiäsi. Siirtyminen periaatteelliseen vaatimustenmukaisuuteen on matka, joka kannattaa tehdä. Sinulla on tiekartta; nyt on aika rakentaa.
Usein kysytyt kysymykset
Onko evästebanneri riittävä, jotta verkkosivustoni olisi vaatimustenmukainen?
Pelkkä evästebanneri ei riitä vaatimustenmukaisuuden saavuttamiseksi. Se on vain visuaalinen käyttöliittymä käyttäjävalinnalle. Todellinen vaatimustenmukaisuus edellyttää teknistä infrastruktuuria, joka aktiivisesti estää ei-välttämättömien skriptien laukaisemisen, kunnes käyttäjä antaa myönteisen suostumuksen. Jos analytiikka- tai markkinointitunnisteesi latautuvat ennen kuin käyttäjä napsauttaa "Hyväksy", sivustosi pysyy vaatimustenmukaisena. Sinun on varmistettava, että kuinka tehdä verkkosivustosta evästeiden mukainen sisältää taustaskriptien orkestroinnin.
Voinko käyttää ilmaista evästeiden suostumushallintaa yritykselleni?
Voit käyttää ilmaisia työkaluja, mutta monet omistetut SaaS-versiot asettavat piilotettuja rajoituksia verkkotunnuksille tai sivunäkymille. Uskomme, että yksityisyys on digitaalinen oikeus, ei premium-ominaisuus. Conzent tarjoaa lähdekoodin saatavilla olevan, itse isännöidyn infrastruktuurin, jota voi käyttää täysin ilmaiseksi ilman liikennemääriä. Tämä egalitaarinen malli tarjoaa periaatteellisen vaihtoehdon "mustan laatikon" toimittajille. Se mahdollistaa jokaisen yrityksen toteuttaa korkeatasoista vaatimustenmukaisuutta tinkimättä budjetistaan tai käyttäjien suvereniteetista.
Mitä tapahtuu, jos verkkosivustoni ei ole evästeiden mukainen?
Vaatimustenmukaisuuden puute johtaa raskaisiin sääntelysakoihin ja välittömään tulonmenetykseen. Vuonna 2026 tietosuojaviranomaiset rankaisevat aktiivisesti sivustoja, jotka käyttävät pimeitä malleja tai "koristeellisia" bannereita, jotka eivät estä skriptejä. Lisäksi vaatimustenmukaisuuden standardien, kuten Google Consent Mode v2:n, täyttämättä jättäminen rikkoo konversioseurantasi EEA:ssa ja Isossa-Britanniassa. Tämä aiheuttaa mainoshuutokauppastrategioidesi epäonnistumisen, usein vähentäen ohjelmallista tuottoa yli 50 %, kun huutokaupat palaavat rajoitettuihin mainoksiin.
Kuinka Google Consent Mode v2 vaikuttaa mainostuloihini?
Google Consent Mode v2 on pakollinen kaikille yrityksille, jotka tekevät mainoksia EEA:ssa tai Isossa-Britanniassa. Ilman sitä menetät kyvyn käsitellä konversiotietoja, mikä heikentää markkinoinnin optimointia. Kuitenkin, edistyneen suostumustilan toteuttaminen mahdollistaa konversiomallinnuksen käytön. Tämä teknologia palauttaa keskimäärin 70 % mainosklikkauksista konversioon, jotka muuten menetetään, kun käyttäjät kieltäytyvät suostumuksesta. Se suojaa tulostasi samalla kun kunnioittaa käyttäjien yksityisyysvalintoja.
Mikä on ero GDPR:n ja ePrivacy-evästevaatimusten välillä?
GDPR säätelee, kuinka käsittelet henkilötietoja, kun taas ePrivacy-direktiivi säätelee pääsyä käyttäjän päätelaitteeseen. ePrivacy vaatii, että saat suostumuksen ennen kuin tallennat tai käytät mitään tietoa laitteessa, kuten evästeitä, riippumatta siitä, onko kyseinen tieto henkilökohtaista. Ymmärtäminen kuinka tehdä verkkosivustosta evästeiden mukainen edellyttää molempien sääntöjoukkojen noudattamista. GDPR asettaa korkean standardin voimassa olevalle suostumukselle, mutta ePrivacy määrää alkuperäisen vaatimuksen kysyä.
Kuinka estän evästeet ennen kuin käyttäjä antaa suostumuksen?
Sinun on määritettävä tunnisteiden hallintajärjestelmäsi tai CMP:si pitämään kaikki ei-välttämättömät skriptit "kielletty" -tilassa oletusarvoisesti. Tämä tekninen esto varmistaa, että analytiikka-, toiminnalliset ja markkinointipikselit laukaistaan vain sen jälkeen, kun käyttäjä on laukaissut tietyn suostumus tapahtuman. Voit käyttää Google Tag Manageria orkestroimaan näitä signaaleja. Aktiivinen esto estää tietovuodot ja varmistaa, että sivustosi kunnioittaa käyttäjän digitaalisia oikeuksia heti, kun he saapuvat.
Onko Conzent todella ilmainen itse isännöitäväksi?
Kyllä, Avoin Suostumusinfrastruktuurimme on lähdekoodin saatavilla ja ilmainen itse isännöitäväksi omilla palvelimillasi. Olemme missioon perustuvia yhteisön puolestapuhujia, jotka uskovat läpinäkyviin, Euroopassa suunniteltuihin yksityisyysstandardeihin. Itse isännöinti poistaa kolmannen osapuolen skriptien turhan kuormituksen ja pitää kaikki käyttäjän suostumustiedot omassa turvallisuusalueessasi. Vaikka tarjoamme hallitun pilvipalvelun mukavuuden vuoksi, itse isännöity säiliömme pysyy julkisena hyötynä, joka on saatavilla kaikille, jotka arvostavat tietosuvereniteettia ja teknistä tehokkuutta.
Tarvitsenko evästepolitiikan, jos minulla on suostumusbanneri?
Sinun on ylläpidettävä yksityiskohtaista evästepolitiikkaa, vaikka käyttäisit suostumusbanneria. Banneri on mekanismi, jolla kerätään lupa, mutta politiikka tarjoaa laillisesti vaaditun ilmoituksen. Sen on sisällettävä täydellinen, luokiteltu inventaario kaikista sivustollasi olevista seurantalaitteista, selittäen niiden tarkoituksen ja keston selkeällä kielellä. Ilman selkeää politiikkaa keräämäsi suostumus ei ole "tietoinen". Sääntelijät pitävät banneria ja politiikkaa kahtena olennaisena, erottamattomana osana.