
Ristiinomainen evästekonsentti: Yksityisyyden toteuttaminen useilla sivustoilla vuonna 2026
Yksityisyys on standardi, ei luksus. Jos käyttäjien on klikattava "Hyväksy" kolmella eri verkkotunnuksella vain selatessaan brändiportfoliotasi, et kunnioita heidän aikaansa tai oikeuksiaan. Tämä kitka tuhoaa käyttäjäkokemuksen ja rikkoo attribuutiomallejasi. Tehokas evästeiden suostumus eri verkkotunnuksilla ei ole enää vain seurantatrikki; se on ensisijainen infrastruktuurivaatimus. Vuonna 2026 vanhentuneisiin kolmannen osapuolen menetelmiin luottaminen on vastuukysymys. Tarvitset järjestelmän, joka toimii nykyaikaisten selainten tallennusjakautumisen kanssa, ei sitä vastaan.
Olet todennäköisesti samaa mieltä siitä, että kymmenen eri suostumusvaltion hallinta globaalissa brändissä on tekninen painajainen, joka vahingoittaa tulostasi. On turhauttavaa katsoa, kuinka tulot laskevat yksityisyysesteiden vuoksi, jotka tuntuvat digitaalisilta esteiltä. Tämä opas näyttää sinulle, kuinka ylläpidät täydellistä vaatimustenmukaisuutta ja sujuvaa käyttäjäkokemusta useilla verkkotunnuksilla ilman kolmannen osapuolen seurantaa. Tutkimme, kuinka toteuttaa yksi suostumusvuorovaikutus kaikille brändiverkkotunnuksillesi samalla varmistaen täysi yhteensopivuus IAB TCF 2.3:n ja Google Consent Mode v2:n kanssa.
Keskeiset huomiot
- Lopeta vieraidesi ärsyttäminen toistuvilla yksityisyyskehotteilla. Jaetut mieltymykset brändisivustojesi välillä luovat kitkattoman kokemuksen, joka kunnioittaa käyttäjän aikaa ja aikomuksia.
- Ymmärrä, miksi perinteinen kolmannen osapuolen tallennus on kuollut ja kuinka sopeutua. Opit, kuinka toteuttaa evästeiden suostumus eri verkkotunnuksilla käyttäen CHIPS:ia ja muita 2026-valmiita teknologioita.
- Palauta menetetty attribuutiodata ylläpitämällä suostumusvaltioita, kun käyttäjät siirtyvät verkkotunnustesi välillä. Tämä jatkuvuus on kriittistä tarkkojen tulosanalyyseiden ja todellisen kampanjasuorituskyvyn mittaamisen kannalta.
- Ota hallintaasi yksityisyysstackisi lähdekoodilla saatavilla olevalla infrastruktuurilla. Riippumatta siitä, valitsetko hallitun pilven tai itseisännöinnin, CMP:si tulisi tarjota läpinäkyvyyttä eikä mustan laatikon lähestymistapaa.
Mikä on evästeiden suostumus eri verkkotunnuksilla?
Evästeiden suostumus eri verkkotunnuksilla on tekninen kyky jakaa käyttäjän yksityisyysasetukset useiden saman tahon omistamien verkkosivustojen välillä. Se on ero fragmentoituneen käyttäjäkokemuksen ja yhtenäisen brändimatkan välillä. Yhden verkkosivuston mallissa käyttäjän valinta on vangittuna yhteen verkkotunnukseen. Jos he siirtyvät sisarsivustolle, heitä kohdellaan tuntemattomina ja heitä kehotetaan uudelleen. Eri verkkotunnusten jatkuvuus varmistaa, että yksi "kyllä" tai "ei" kulkee koko digitaalisen ekosysteemisi läpi.
Ymmärtäminen HTTP-evästeiden perusteista on tässä olennaista. Perinteisesti evästeet olivat sidottuja tiettyihin verkkotunnuksiin tai jaettiin kolmannen osapuolen seurannan kautta. Kun siirrymme vuoteen 2026, ala on kääntynyt ensisijaisiin tunnisteisiin. Tämä muutos ei ole vain tekninen mieltymys; se on oikeudellinen välttämättömyys. GDPR- ja ePrivacy-säännökset vaativat eksplisiittistä, informoitua suostumusta tietojen käsittelyyn, vaikka tiedot pysyvät saman yrityksen sisällä. Et voi olettaa, että suostumus blogissasi kattaa automaattisesti verkkokauppasi.
Fragmentoituneen suostumuksen ongelma
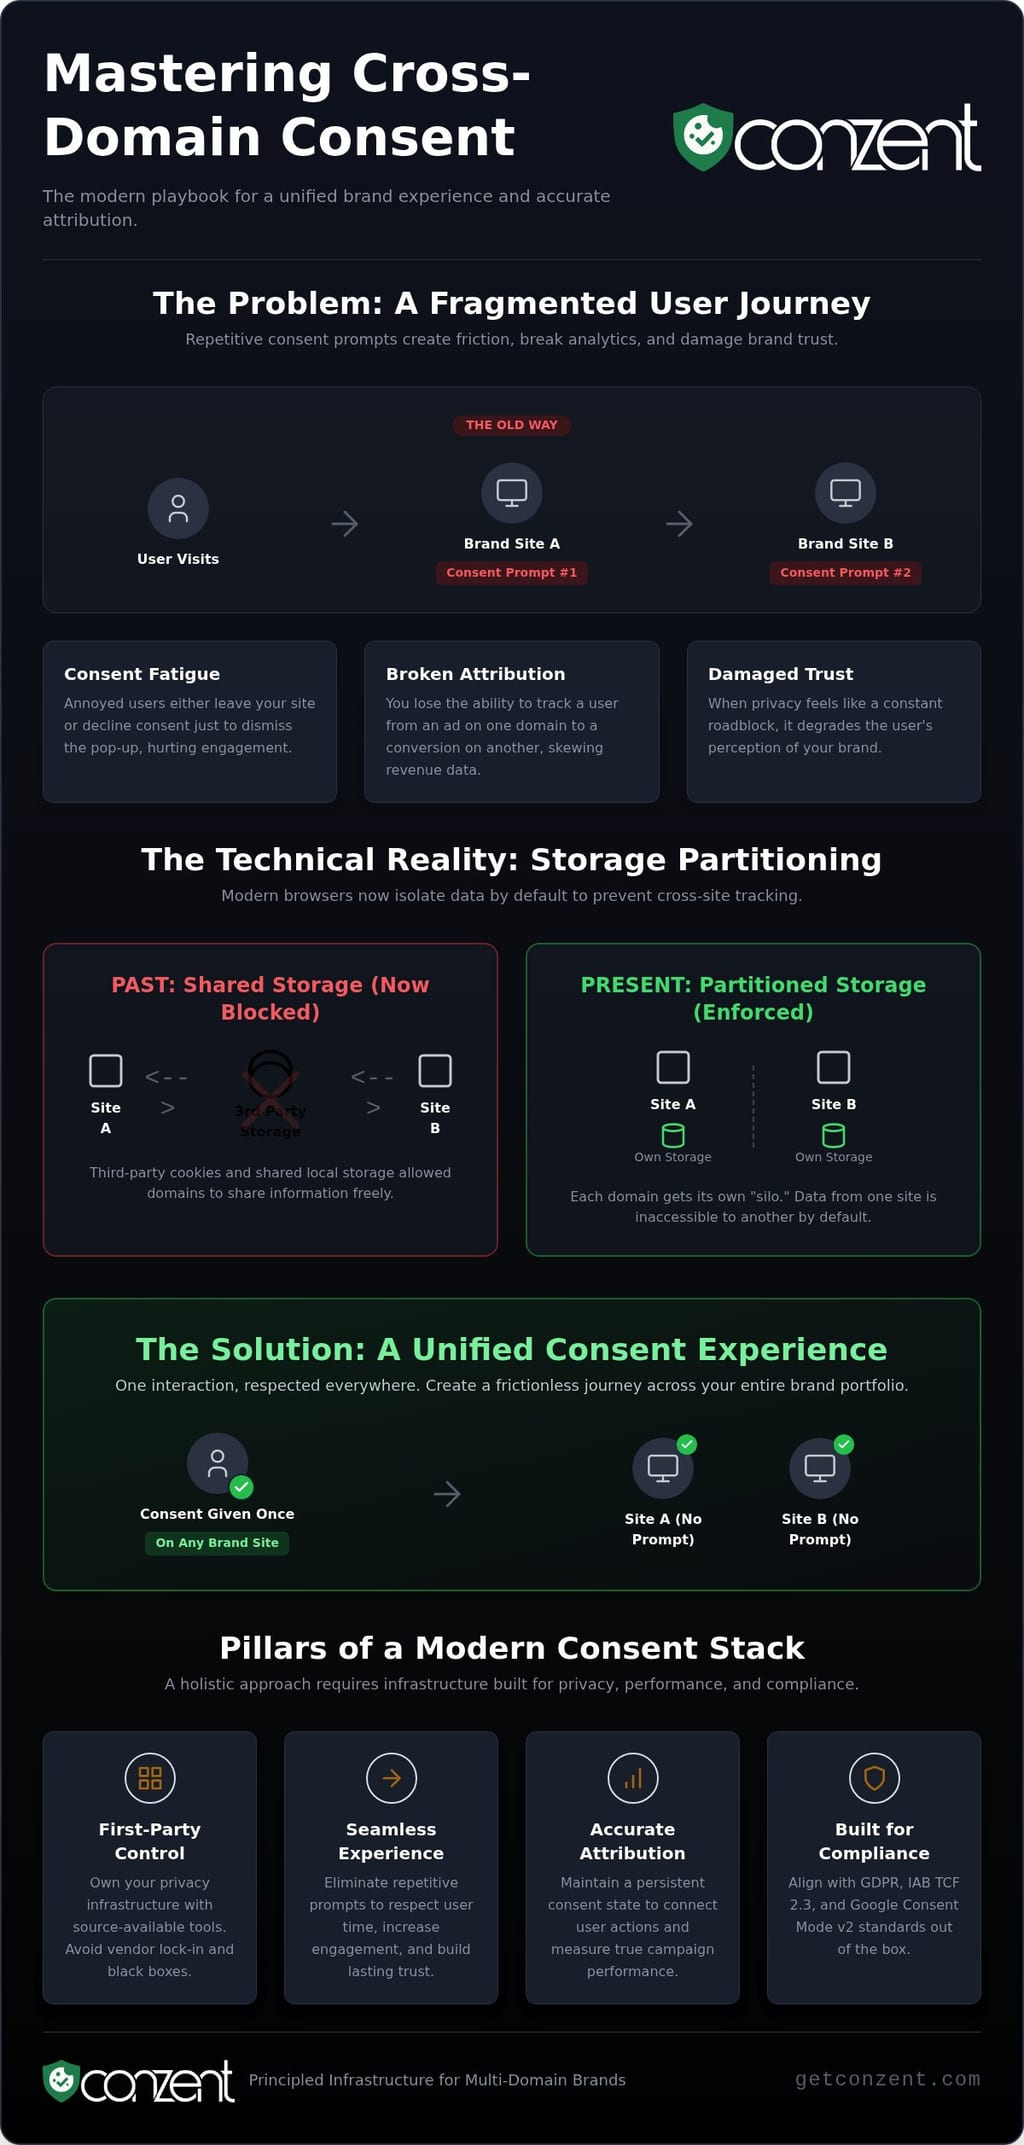
Suostumusväsymys on todellinen uhka konversioluvuille. Kun käyttäjä kohtaa yksityisyysbannerin jokaisella sivustolla monisivustoverkossa, he lopettavat sitoutumisen. He joko poistuvat tai napsauttavat "hylkää" vain saadakseen ponnahdusikkunan katoamaan. Selaimet käsittelevät nyt jokaista verkkotunnusta eristyksenä, mikä luo merkittäviä teknisiä esteitä. Tämä fragmentaatio johtaa "haamu" liikenteeseen. Markkinointiattribuutiot epäonnistuvat, koska et näe, että käyttäjä Sivustolla B on sama henkilö, joka konvertoi mainoksesta Sivustolla A. Ilman evästeiden suostumusta eri verkkotunnuksilla datasi muuttuu kokoelmaksi irrallisia pisteitä.
Regulaatiostandardit jaetulle suostumukselle
Vaatimustenmukaisuus ei ole ehdotus; se on perusta. GDPR:n mukaan jaetun suostumuksen on oltava spesifinen ja informoitu. Sinun on selkeästi ilmoitettava, mitkä verkkotunnukset jakavat mieltymyksen. IAB TCF 2.3 -kehys on tullut standardiksi näiden valintojen merkitsemiseksi toimittajille ja mainosteknologiapartnereille. Se tarjoaa rakenteellisen tavan välittää suostumusmerkkijonoja eri ympäristöjen välillä. Lisäksi Google Consent Mode v2:n toteuttaminen on elintärkeää brändeille, jotka luottavat Googlen mainos-ekosysteemiin. Se mahdollistaa sivustojesi viestiä suostumustilasta suoraan Google-tunnisteille, varmistaen, että mittauksesi pysyy tarkkana samalla kun kunnioitat käyttäjän yksityisyysrajoja. Käyttämällä yhtenäistä evästeiden suostumusta eri verkkotunnuksilla -strategiaa tasapainotat sääntelyvaatimuksia ja tarpeita puhtaalle, toimivalle datalle.
Tekninen todellisuus: Tallennusjakautuminen vuonna 2026
Digitaalinen maisema on siirtynyt avoimesta jakamisesta tiukkaan eristämiseen. Aikaisemmin evästeiden suostumus eri verkkotunnuksilla perustuivat kolmannen osapuolen evästeisiin tai jaettuun paikalliseen tallennukseen mieltymyksien siirtämiseksi sivustojen välillä. Ne päivät ovat ohi. Nykyaikaiset selaimet pakottavat nyt tallennusjakautumisen, turvallisuustoimenpiteen, joka varmistaa, että yhdellä verkkotunnuksella kerätty data pysyy kyseisellä verkkotunnuksella. Tämä muutos estää "sivukanavaseurannan", jossa toimijat käyttävät jaettua tallennusta tunnistaakseen käyttäjiä eri sivustoilla. Ymmärtääksesi tämän muutoksen syvyyden, sinun tulisi tarkistaa Googlen tekninen dokumentaatio siitä, kuinka tallennusjakautuminen toimii nykyaikaisissa ympäristöissä.
Yksityisyys-Sandboxes ja CHIPS (Evästeet, joilla on itsenäinen jakautunut tila) ovat uusia standardeja. CHIPS mahdollistaa kehittäjille evästeen valitsemisen "jakautuneeseen" tallennukseen, käyttäen erillistä purkkia jokaiselle pääverkkotunnukselle. Vaikka tämä parantaa turvallisuutta, se rikkoo perinteistä virtausta brändiportfoliolle. Et voi enää lukea suostumusmerkkiä sisarverkkotunnuksesta. Selaimet estävät sen oletusarvoisesti. Jatkuvuus vaatii nyt monimutkaisempaa, ensisijaista lähestymistapaa identiteettiin ja suostumussignaalointiin. Perinteinen seuranta on kuollut. Nykyaikainen infrastruktuuri on korvaus.
Chrome 115 ja sen jälkeen: Jaetun paikallisen tallennuksen kuolema
Tallennusjakautumisen käyttöönotto Chrome 115:ssä merkitsi lopullista loppua kolmannen osapuolen paikallisen tallennuksen jakamiselle. Kun käyttäjä vierailee pääsivustollasi ja hyväksyy evästeet, tämä mieltymys tallennetaan eristykseen. Jos he napsauttavat toiseen verkkotunnukseen, tämä verkkotunnus näkee tyhjän tallennusastian. Tämä ei ole virhe; se on yksityisyysominaisuus, joka on suunniteltu poistamaan sivustojen välinen seuranta ilman käyttäjän tietoa. Koska selaimet estävät nyt nämä sivukanavavuodot, asiakaspohjaiset huijaukset eivät enää ole mahdollisia. Tehokas evästeiden suostumus eri verkkotunnuksilla vaatii nyt palvelinpuolen hallintaa tai standardoituja selaimen API:ita mieltymysten lailliseen ja tekniseen synkronointiin.
Ensisijaisten setien toteuttaminen suostumukselle
Liittyvät verkkosivustosetit, aiemmin tunnetut ensisijaisina seteinä, tarjoavat ainoan hyväksytyn tavan linkittää verkkotunnuksia. Tämä kehys mahdollistaa erilaisten isäntänimien, kuten .com- ja .co.uk-sivustojesi, välisen suhteen määrittämisen. Määrittämällä "setin" selaimen manifestissa ilmoitat, että nämä verkkotunnukset kuuluvat samaan tahoon. Tämä ei ole porsaanreikä seurantaa varten; se on läpinäkyvä ilmoitus tietojen käsittelyaikeista. Sinun on täytettävä tiukat tekniset vaatimukset, mukaan lukien jaettu yksityisyyskäytäntö ja selkeä ensisijainen verkkotunnus, jotta voit kelvata settiin. Conzentin infrastruktuuri on rakennettu hyödyntämään näitä ensisijaisia suhteita, varmistaen, että suostumussignaalisi liikkuvat turvallisesti koko portfolion läpi. Voit tutkia joustavia käyttöönotto vaihtoehtojamme nähdäksesi, kuinka tämä sopii tekniseen pinoosi.
Vaatimustenmukaisuus vs. tulot: Liiketoimintaperuste jatkuvuudelle
Yksityisyys ei ole vain oikeudellinen este. Se on suorituskykymittari. Kun suostumusketjusi katkeaa verkkotunnusten välillä, datasi kuolee. Menetät kyvyn seurata käyttäjää tiedostovaiheessa olevasta blogikirjoituksesta Verkkotunnuksessa A korkeaa aikomusta omaavalle tuotesivulle Verkkotunnuksessa B. Tämä luo "haamu" liikennettä. Nämä ovat kävijöitä, jotka näyttäytyvät uusina, nimettöminä käyttäjinä, vaikka he ovat jo antaneet suostumuksensa muualla. Tämä ei ole vain tekninen aukko; se on taloudellinen vuoto, joka vaarantaa koko markkinointisuppilosi.
Jokainen ylimääräinen napsautus bannerissa on mahdollisuus käyttäjän poistua. Jos uskollinen asiakas näkee evästebannerin joka kerta, kun he liikkuvat brändisivustojesi välillä, he tuntevat itsensä ahdistetuiksi, eivät kunnioitetuiksi. Kitka tappaa konversiot. Yhtenäinen evästeiden suostumus eri verkkotunnuksilla -strategia poistaa nämä digitaaliset esteet. Se mahdollistaa sinun ylläpitää yhtenäistä asiakasnäkymää pysyen tiukasti GDPR-rajojen sisällä. Kohtelet käyttäjää yhtenä henkilönä, et erillisten istuntojen sarjana. Tämä johtaa puhtaampaan dataan ja suurempaan luottamukseen mainosmenoosi.
Opt-in-korkeuden optimointi verkostoissa
Korkeat opt-in-korot eivät tapahdu sattumalta. Sinun on varmistettava, mikä todella toimii erityiselle yleisöllesi. Käyttämällä A/B-testausta voit verrata erilaisia bannerityylejä ja -paikkoja löytääksesi vähiten häiritsevän kokemuksen eri verkkotunnuksilla. "Seuraa minua" -suostumusmalli on todistettu paras käytäntö. Se siirtää käyttäjän valinnan läpinäkyvästi ensimmäisestä verkkotunnuksesta seuraavaan. Tunnistamalla palaavat käyttäjät sisarsivustoilta vähennät dramaattisesti poistumisprosentteja ja pidät käyttäjämatkan eteenpäin ilman tarpeettomia keskeytyksiä.
Taloudellisen vaikutuksen mittaaminen
Yksityisyyden tulisi olla mitattavissa. Et voi korjata sitä, mitä et seuraa. Työkalut kuten Tulojen vaikutusanalytiikka ovat välttämättömiä tarkkojen kohtien tunnistamiseksi, joissa suostumusketjusi epäonnistuu. Nämä analytiikat näyttävät suoran korrelaation suostumuksen jatkuvuuden ja mainostulojen suorituskyvyn välillä. Kun lopetat uskollisten käyttäjien uudelleen kehotuksen, opt-in-korosi vakautuvat ja markkinointiattribuutiostasi tulee jälleen luotettavaa. Yksityisyyden ja voiton välisen kuilun ylittäminen tarkoittaa infrastruktuurin rakentamista, joka kunnioittaa käyttäjän alkuperäistä valintaa koko verkostossasi. Näin ylläpidät evästeiden suostumusta eri verkkotunnuksilla samalla kun suojaat tulostasi.
Kuinka toteuttaa evästeiden suostumus eri verkkotunnuksilla 5 vaiheessa
Evästeiden suostumuksen toteuttaminen eri verkkotunnuksilla ei ole kyse selaimen turvallisuusaukkojen etsimisestä. Kyse on läpinäkyvän sillan rakentamisesta omaisuutesi välille. Prosessi alkaa kattavalla tarkastuksella verkkotunnusportfoliostasi. Sinun on tunnistettava jokainen sivusto, joka jakaa tietojen käsittelytarkoituksia. Tämä ei ole vain tekninen harjoitus; se on oikeudellinen vaatimus. Sinun on dokumentoitava tarkalleen, miksi käyttäjätiedot siirtyvät informatiiviselta blogiltasi verkkokauppaasi. Jos käsittelytarkoitus muuttuu verkkotunnusten välillä, jaettu suostumuksesi ei ehkä ole voimassa.
Kun tarkastuksesi on valmis, voit seurata näitä viittä keskeistä vaihetta varmistaaksesi 2026-valmiin käyttöönoton:
- Tarkastus: Kartoitus verkkotunnuksistasi ja jaettujen toimittajien tunnistaminen.
- Ryhmitys: Järjestä sivustosi loogisiin verkkotunnusryhmiin CMP:ssäsi.
- Käyttöönotto: Asenna yhtenäinen suostumuskomentosarja, joka hyödyntää ensisijaisia tunnisteita.
- Signaalointi: Synkronoi IAB TCF 2.3:n kanssa välittääksesi suostumuksen mainosteknologiapartnereillesi.
- Vahvistus: Käytä selaimen kehittäjätyökaluja varmistaaksesi, että suostumustila säilyy siirtymien aikana.
Verkkotunnusryhmien määrittäminen
Tarkastuksen jälkeen siirry CMP:n hallintapaneeliin määrittääksesi verkkotunnusryhmäsi. Sinun tulisi ryhmitellä liittyvät verkkotunnukset, kuten .com, .co.uk ja .de -laajennukset, mahdollistamaan yhtenäisen signaaloinnin. Tämä ryhmittely kertoo selaimelle ja CMP:lle, että nämä sivustot kuuluvat samaan tahoon. Sinun on nimettävä "Ensisijainen verkkotunnus" suostumusvaltion totuuden lähteeksi. Tämä verkkotunnus toimii käyttäjän mieltymysten ankkurina.
Vaatimustenmukaisuus ei ole yhden koon ratkaisu, joten sinun on hallittava alueellisia poikkeuksia näiden ryhmien sisällä. Kaliforniasta vieraileva käyttäjä saattaa kuulua CCPA-vaatimusten piiriin, kun taas Saksassa oleva käyttäjä tarvitsee tiukkaa GDPR-yhteensopivuutta. Infrastruktuurisi on oltava tarpeeksi älykäs tunnistamaan nämä oikeudelliset rajat. Sen tulisi soveltaa oikeita alueellisia sääntöjä samalla kun se ylläpitää jatkuvuutta, missä se on laillisesti sallittua. Tämä tasapaino varmistaa, ettet kerää liikaa tietoja tai palvele käyttäjiä liian vähän.
Tekninen integraatio kehittäjille
Kehittäjät voivat hyödyntää Conzentin evästebanneri-API:a mukautettuihin toteutuksiin, jotka menevät yli standardimallien. Ajoitus on kaikki kaikessa monisivustoympäristössä. Sinun on käsiteltävä kilpailutilanteita varmistamalla, että suostumusvaltio latautuu ennen kuin seuranta- tai analytiikkaskriptejä suoritetaan. Jos tunniste laukaisee ennen kuin suostumussignaali käsitellään, olet epäonnistunut vaatimustenmukaisuus tarkastuksessa. JSON Web Token (JWT) toimii turvallisena, allekirjoitettuna tunnuksena, joka kuljettaa käyttäjän suostumusasetuksia verkkotunnustesi välillä paljastamatta arkaluontoisia tietoja.
Lopuksi, varmista työsi käyttämällä selaimen konsolia ja verkkotunnuslokeja. Tarkista, että IAB TCF 2.3 -merkkijonot on oikein muotoiltu ja saatavilla kaikille valtuutetuille toimittajille jokaisessa ryhmän verkkotunnuksessa. Jatkuvuuden tulisi olla saumaton. Jos käyttäjä hyväksyy evästeet pääsivustollasi, hänen ei pitäisi nähdä toista banneria, kun hän napsauttaa sisarsivustolle. Voit tutkia käyttöönotto suunnitelmiamme ja hinnoittelua nähdäksesi, mikä asetus sopii teknisiin vaatimuksiisi.
Conzent: Periaatteellinen infrastruktuuri moniverkkotunnusbrändeille
Yksityisyys on standardi, ei luksus. Conzent ei ole mustan laatikon toimittaja. Olemme läpinäkyvä häiritsijä markkinassa, joka on täynnä läpinäkymättömiä seurantaratkaisuja. Lähdekoodilla saatavilla oleva infrastruktuuri on ainoa tapa varmistaa pitkäaikainen yksityisyys käyttäjillesi ja datallesi. Kun muut alustat piiloutuvat omien tokeniensa taakse, me tarjoamme koodin ja selkeyden, jota tarvitset pysyäksesi vaatimustenmukaisena. Tanskalaisinsinöörimme standardit varmistavat, että evästeiden suostumus eri verkkotunnuksilla -strategiasi perustuu eettiseen vastuuseen ja tekniseen tehokkuuteen.
Monisivustobrandit kohtaavat ainutlaatuisia esteitä. Tarvitset järjestelmän, joka kunnioittaa käyttäjän valintaa ilman, että se luo fragmentoitua kaaosta. Conzent tarjoaa sisäänrakennettua tukea IAB TCF 2.3:lle ja Google Consent Mode v2:lle. Tämä varmistaa, että mainosteknologiapartnerisi saavat oikeat signaalit joka kerta. Tarjoamme läpinäkyvää hinnoittelua, joka kasvaa liiketoimintasi kasvun mukana, ei vain verkkotunnusten määrän. Sinua ei pitäisi rangaista digitaalisen jalanjälkesi laajentamisesta.
Hallitut pilvet vs. itseisännöity OCI
Joustavuus on alustan sydämessä. Brändeille, jotka priorisoivat nopeutta ja helppokäyttöisyyttä, Hallitun pilven suostumusratkaisu on ihanteellinen valinta. Se mahdollistaa yksityisyyden skaalaamisen koko portfoliollasi ilman, että sinun tarvitsee hallita taustainfrastruktuuria itse. Se on rakennettu suorituskykyä varten. Se on rakennettu vuodelle 2026.
DevOps-painotteiset tiimit ja turvallisuustietoiset yritykset suosivat usein itseisännöintiä Avoimessa Suostumusinfrastruktuurissamme (OCI). Tämä vaihtoehto tarjoaa täydellisen hallinnan tietoympäristöösi. Sinä päätät, missä suostumuslokisi sijaitsevat ja kuinka niitä käsitellään. Valitsemalla itseisännöinnin poistat kolmannen osapuolen datariskit ja vähennät kokonaisvaatimustenmukaisuuskustannuksiasi. Sinä omistat pinon. Sinä omistat luottamuksen.
Yksityisyysstrategian tulevaisuuden turvaaminen
Selaimen päivitykset eivät odota ketään. Chrome, Safari ja Firefox jatkavat yksityisyysvalvontansa tiukentamista, mikä tekee perinteisestä seurannasta entistä vaikeampaa. Conzent pysyy näiden muutosten edellä automaattisilla pilvipäivityksillä. Kohtelemme yksityisyyttä julkisena hyötynä, ei yrityssalaisuutena. Tehtävämme on demystifioida monimutkaiset vaatimukset ja tehdä niistä saavutettavia jokaiselle brändille riippumatta heidän teknisistä resursseistaan.
Evästeiden suostumuksen toteuttaminen eri verkkotunnuksilla ei pitäisi olla tekninen taakka. Sen tulisi olla saumaton osa käyttäjäkokemustasi. Valitsemalla periaatteellisen infrastruktuurin suojaat samanaikaisesti tuloasi ja mainettasi. Älä odota, että attribuutiotietosi katoavat. Aloita tänään verkkotunnusten tarkastuksella ja rakenna yksityisyysstrategia, joka todella kestää.
Rakenna yksityisyysinfrastruktuuri, joka skaalautuu
Siirtyminen tallennusjakautumiseen vuonna 2026 tarkoittaa, että vanhat seurantamenetelmäsi ovat vanhentuneita. Et voi enää luottaa selaimen porsaanreikiin hallitaksesi monisivustobrändiä. Vahvan evästeiden suostumuksen strategian toteuttaminen eri verkkotunnuksilla on ainoa tapa suojata attribuutiotietosi ja kunnioittaa käyttäjiesi digitaalisia oikeuksia samanaikaisesti. Siirtymällä pois mustan laatikon toimittajista ja omaksumalla lähdekoodilla saatavilla olevan infrastruktuurin saat läpinäkyvyyden, jota tarvitset navigoidaksesi kehittyvissä globaaleissa säädöksissä uhraamatta teknistä tehokkuutta.
Puhdas data ja korkeat opt-in-korot eivät ole sattumaa; ne ovat periaatteellisen insinöörityön tulosta. Riippumatta siitä, valitsetko hallitun pilviratkaisun nopeuden vuoksi tai itseisännöidyn käyttöönoton täydellisen hallinnan vuoksi, tavoitteesi pysyy samana: saumaton käyttäjämatka, joka arvostaa yksityisyyttä julkisena hyötynä. Sinulla on nyt tekninen tiekartta, joka ylittää vaatimustenmukaisuuden ja voiton kuilun koko verkkotunnusportfoliossasi.
Aloita yksityisyytesi skaalaaminen Conzentin hallitun pilvialustan avulla päästäksesi IAB TCF 2.3 -sertifioituihin työkaluihin, jotka on rakennettu tanskalaisella yksityisyysinsinöörityöllä ja lähdekoodilla saatavilla olevalla infrastruktuurilla. On aika tehdä yksityisyydestä brändisi vahvin kilpailuetu.
Usein kysytyt kysymykset
Onko evästeiden suostumus eri verkkotunnuksilla laillista GDPR:n mukaan?
Kyllä, jaettu suostumus on laillista GDPR:n mukaan, jos tarjoat selkeää tietoa mukana olevista verkkotunnuksista. Sinun on eksplisiittisesti lueteltava kaikki sisarsivustot, jotka jakavat mieltymyksen. Käyttäjillä on myös oltava mahdollisuus peruuttaa suostumus yhtä helposti kuin he sen antoivat. Ei riitä, että oletat suostumuksen; sinun on dokumentoitava jaetut tietojen käsittelytarkoitukset jokaiselle sivustolle portfoliostasi.
Rikkoaako Chromen tallennusjakautuminen evästeiden suostumusta eri verkkotunnuksilla?
Chromessa tallennusjakautuminen estää verkkotunnuksia pääsemästä toistensa paikalliseen tallennukseen tai evästeisiin oletusarvoisesti. Tämä muutos rikkoo tehokkaasti perinteisiä seurantamenetelmiä, jotka perustuivat kolmannen osapuolen pääsyyn. Jatkuvuuden ylläpitämiseksi vuonna 2026 sinun on käytettävä ensisijaisia tunnisteita tai selaimen hyväksymiä kehyksiä, kuten Liittyviä verkkosivustosettejä. Nämä työkalut mahdollistavat suhteiden määrittämisen verkkotunnustesi välillä, jotta selain voi synkronoida suostumusvaltiot turvallisesti.
Mikä on ero evästeiden suostumuksen eri verkkotunnuksilla ja eri laitteilla?
Evästeiden suostumus eri verkkotunnuksilla jakaa mieltymyksiä eri URL-osoitteiden välillä, joita sama brändi omistaa, kuten blogisi ja kauppasi. Eri laitteiden suostumus yrittää synkronoida nämä samat mieltymykset, kun käyttäjä siirtyy puhelimelta kannettavalle tietokoneelle. Vaikka evästeiden suostumus eri verkkotunnuksilla perustuu selaimen tason tunnisteisiin ja ensisijaisiin setteihin, eri laitteiden synkronointi vaatii yleensä pysyvää käyttäjätunnusta tai hajautettua tunnistetta tunnistaakseen yksilön eri laitteilla.
Kuinka toteutan evästeiden suostumuksen eri verkkotunnuksilla ilman kolmannen osapuolen evästeitä?
Voit toteuttaa jaetun suostumuksen käyttämällä ensisijaisia tunnisteita ja turvallisia tokeneita, kuten JWT:itä. Sen sijaan, että luottaisit kolmannen osapuolen evästeeseen kuilun ylittämiseksi, CMP:si voi välittää allekirjoitetun suostumussignaalin URL-parametrin tai palvelinpuolen API-kutsun kautta. Tämä varmistaa, että mieltymys liikkuu käyttäjän mukana, kun he navigoivat brändiverkostossasi. Nykyaikainen infrastruktuuri hoitaa tämän synkronoinnin ilman, että se laukaisee kolmannen osapuolen seurantaan liittyviä yksityisyysesteitä.
Tarvitsenko erillisen evästebannerin jokaiselle aliverkkotunnukselle?
Et tarvitse erillistä banneria jokaiselle aliverkkotunnukselle, jos määrität evästeasetuksesi juuriverkkotunnustasolle. Esimerkiksi mieltymys, joka on asetettu app.example.com:issa, voi luonnollisesti laajentua blog.example.com:iin, koska ne jakavat saman perusverkkotunnuksen. Sinun on kuitenkin varmistettava, että yksityisyyskäytäntösi ja CMP-määrittelysi kattavat eksplisiittisesti kaikki aliverkkotunnukset pysyäksesi läpinäkyvyysvaatimusten mukaisena. Tämä lähestymistapa vähentää kitkaa ja estää toistuvia kehotuksia kävijöillesi.
Voinko jakaa suostumuksen verkkosivuston ja mobiilisovelluksen välillä?
Suostumuksen jakaminen verkkosivuston ja mobiilisovelluksen välillä on mahdollista yhtenäisten tunnisteiden ja SDK:iden kautta. Voit käyttää hajautettua sähköpostia tai ainutlaatuista käyttäjätunnusta ylittääksesi teknisen kuilun verkkoselaimen ja natiivisovellusympäristön välillä. Integroimalla nämä alustat yhteen suostumushallintajärjestelmään varmistat, että käyttäjän yksityisyysasetukset pysyvät johdonmukaisina riippumatta siitä, kuinka he pääsevät digitaalisiin palveluihisi.
Vaikuttaako evästeiden suostumus eri verkkotunnuksilla SEO:hon tai Core Web Vitalsiin?
Tehokkaasti toteutettu evästeiden suostumus eri verkkotunnuksilla ei saisi vaikuttaa negatiivisesti SEO:osi tai Core Web Vitals -mittareihisi. Avain on käyttää kevyttä, asynkronista skriptiä, joka ei estä pääsäiettä. Jos CMP:si latautuu nopeasti eikä aiheuta asettelun siirtymiä, Cumulative Layout Shift -pisteesi ja Largest Contentful Paint -mittarisi pysyvät terveinä. Vältä raskaita, synkronisia skriptejä, jotka viivästyttävät sivun renderöintiä tai turhauttavat hakukoneiden indeksoijia.
Kuinka IAB TCF 2.3 käsittelee jaettuja suostumussignaaleja?
IAB TCF 2.3 käyttää standardoitua läpinäkyvyyden ja suostumuksen merkkijonoa käyttäjäpreferenssien välittämiseen mainosteknologiapartnereille. Kun käyttäjä tekee valinnan yhdellä verkkotunnuksella, CMP luo tämän merkkijonon ja välittää sen seuraavalle verkkotunnukselle verkostossasi. Tämä varmistaa, että jokainen valtuutettu kumppani saa johdonmukaisen signaalin. Koska kehys on standardoitu, se mahdollistaa saumattoman viestinnän verkkosivustojesi ja globaalin mainos-ekosysteemin välillä.