
Kryssdomene Cookie-samtykke: Implementering av personvern på tvers av flere nettsteder i 2026
Personvern er en standard, ikke en luksus. Hvis brukerne dine må klikke "Godta" på tre forskjellige domener bare for å bla gjennom porteføljen din, respekterer du ikke tiden eller rettighetene deres. Denne friksjonen ødelegger brukeropplevelsen og bryter ned attribusjonsmodellene dine. Effektiv samtykke for informasjonskapsler på tvers av domener er ikke lenger et sporingstriks; det er et krav for infrastruktur fra første part. I 2026 er det en risiko å stole på utdaterte metoder fra tredjeparter. Du trenger et system som fungerer med moderne nettleserlagringspartisjonering, ikke imot det.
Du er sannsynligvis enig i at det å håndtere et dusin forskjellige samtykkestater på tvers av et globalt merke er et teknisk mareritt som skader bunnlinjen din. Det er frustrerende å se inntektene synke på grunn av personvernmurer som føles som digitale hindringer. Denne guiden vil vise deg hvordan du opprettholder total overholdelse og en sømløs brukeropplevelse på tvers av flere domener uten å stole på sporing fra tredjeparter. Vi vil utforske hvordan du implementerer en enkelt samtykkeinteraksjon for alle merkevarens domener samtidig som vi sikrer full overensstemmelse med IAB TCF 2.3 og Google Consent Mode v2.
Viktige punkter
- Slutt å irritere besøkende med repetitive personvernmeldinger. Delte preferanser på tvers av merkevarens nettsteder skaper en friksjonsfri opplevelse som respekterer brukerens tid og intensjon.
- Forstå hvorfor tradisjonell lagring fra tredjeparter er død og hvordan du kan tilpasse deg. Du vil lære hvordan du implementerer samtykke for informasjonskapsler på tvers av domener ved hjelp av CHIPS og andre teknologier klare for 2026.
- Gjenopprett tapt attribusjonsdata ved å opprettholde samtykkestater når brukerne beveger seg mellom domenene dine. Denne vedvarende tilstanden er kritisk for nøyaktig inntektsanalyse og måling av ekte kampanjeytelse.
- Ta kontroll over personvernsstakken din med kilde-tilgjengelig infrastruktur. Enten du velger administrert sky eller selvhosting, bør CMP-en din tilby åpenhet i stedet for en svart boks-tilnærming.
Hva er samtykke for informasjonskapsler på tvers av domener?
Samtykke for informasjonskapsler på tvers av domener er den tekniske evnen til å dele en brukers personvernpreferanser på tvers av flere nettsteder eid av samme enhet. Det er forskjellen mellom en fragmentert brukeropplevelse og en sammenhengende merkevarereise. I en enkelt nettstedmodell er brukerens valg fanget innen ett domene. Hvis de beveger seg til et søstersite, blir de behandlet som en fremmed og blir bedt om samtykke igjen. Samtykke på tvers av domener sikrer at et enkelt "ja" eller "nei" gjelder for hele det digitale økosystemet ditt.
Å forstå grunnleggende om HTTP-informasjonskapsler er essensielt her. Tradisjonelt var informasjonskapsler knyttet til spesifikke domener eller delt via sporing fra tredjeparter. Når vi går inn i 2026, har bransjen snudd seg mot identifikatorer fra første part. Dette skiftet er ikke bare en teknisk preferanse; det er et juridisk krav. GDPR og ePrivacy-forskrifter krever eksplisitt, informert samtykke for databehandling, selv når dataene forblir innenfor samme selskapsfamilie. Du kan ikke anta at samtykke på bloggen din automatisk dekker nettbutikken din.
Problemet med fragmentert samtykke
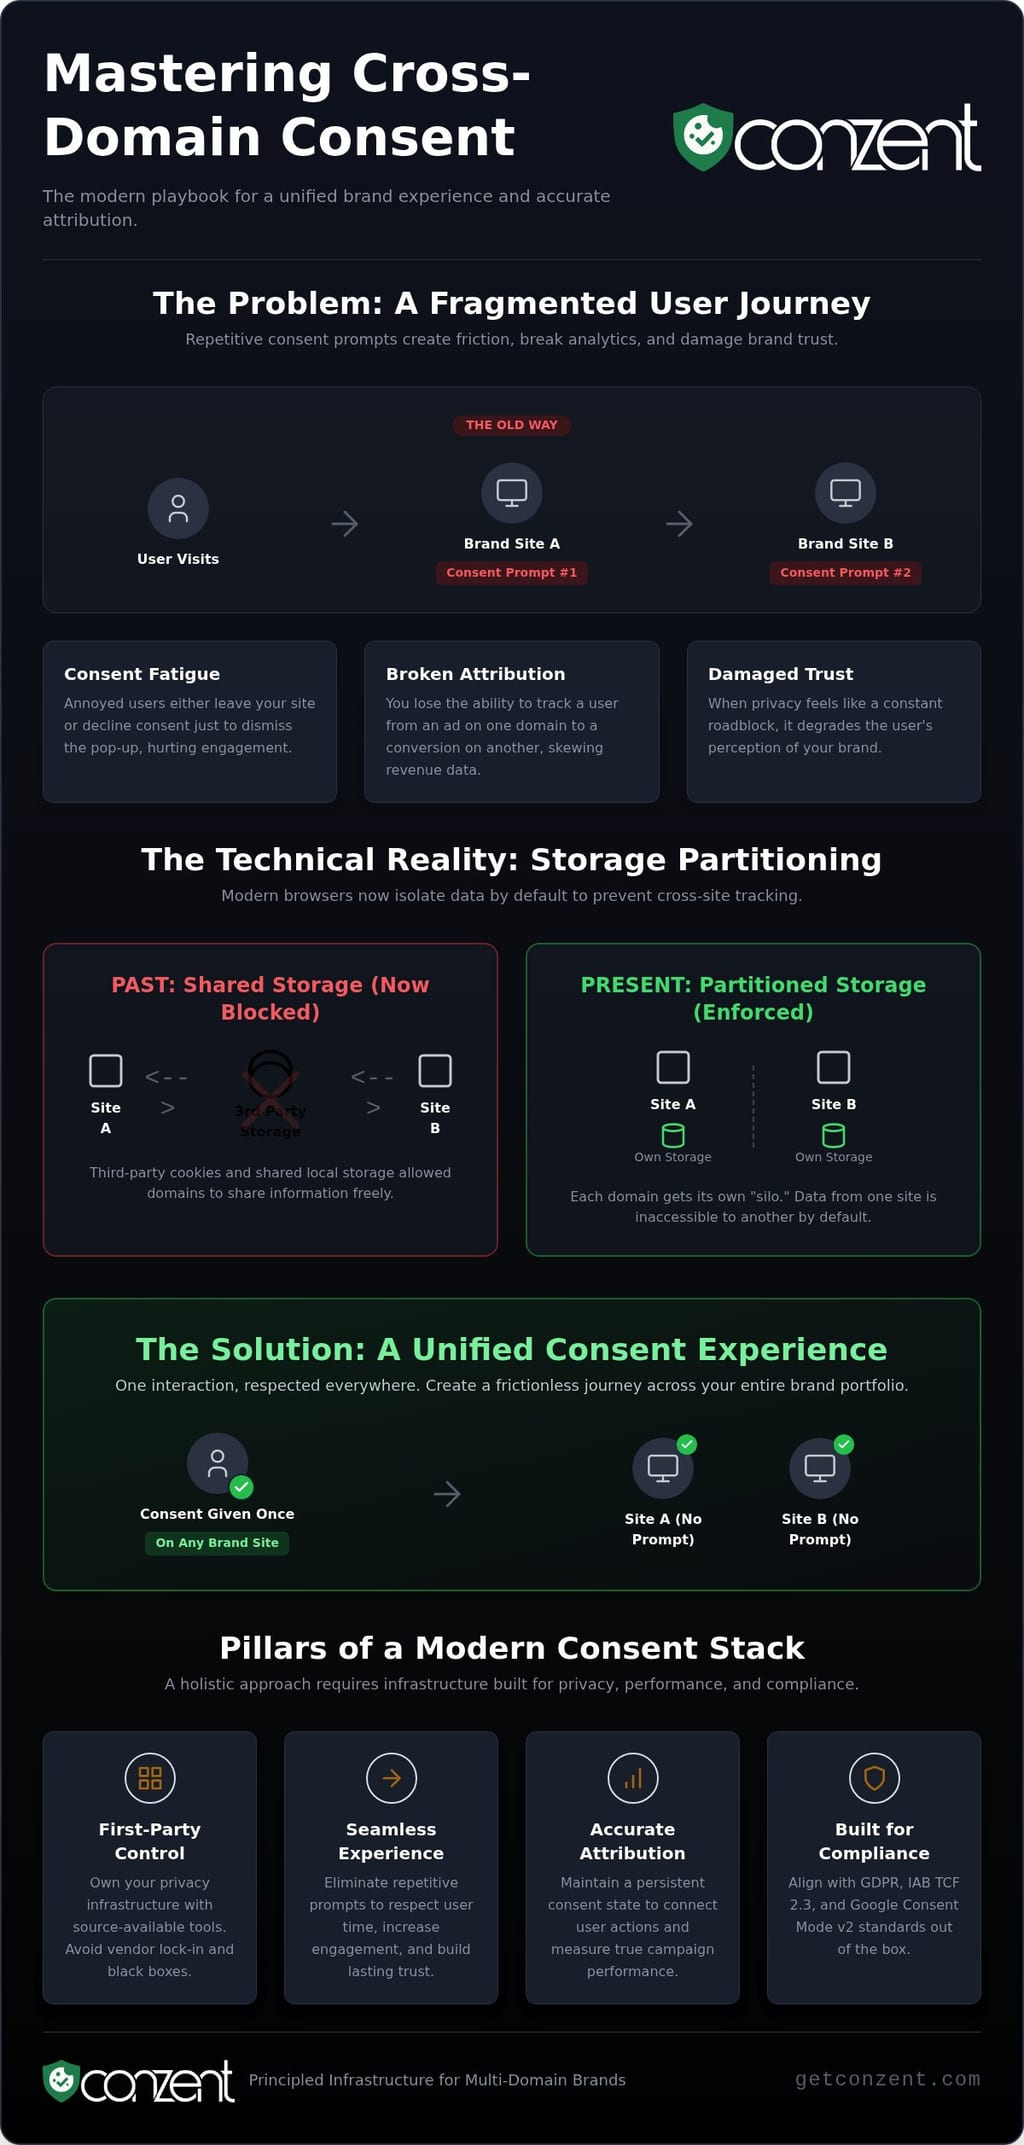
Samtykkeutmattelse er en reell trussel mot konverteringsratene. Når en bruker møter et personvernbanner på hvert nettsted i et nettverk med flere nettsteder, slutter de å engasjere seg. De hopper av eller klikker "avslå" bare for å få pop-up-vinduet til å forsvinne. Nettlesere behandler nå hvert domene som et silo, noe som skaper betydelige tekniske barrierer. Denne fragmenteringen fører til "spøkelses"-trafikk. Din markedsføringsattribusjon feiler fordi du ikke kan se at brukeren på nettsted B er den samme personen som konverterte fra en annonse på nettsted A. Uten samtykke for informasjonskapsler på tvers av domener, blir dataene dine en samling av frakoblede punkter.
Regulatoriske standarder for delt samtykke
Overholdelse er ikke et forslag; det er minimum. I henhold til GDPR må delt samtykke være spesifikt og informert. Du må tydelig angi hvilke domener som deler preferansen. IAB TCF 2.3-rammeverket har blitt standarden for å signalisere disse valgene til leverandører og annonseteknologipartnere. Det gir en strukturert måte å sende samtykkestrenger på tvers av forskjellige miljøer. I tillegg er implementering av Google Consent Mode v2 avgjørende for merker som er avhengige av Googles annonseøkosystem. Det lar nettstedene dine kommunisere samtykkestatus direkte til Google-tagger, og sikrer at målingen din forblir nøyaktig samtidig som brukerens personverngrenser respekteres. Ved å bruke en enhetlig samtykke for informasjonskapsler på tvers av domener strategi, balanserer du regulatoriske krav med behovet for rene, handlingsdyktige data.
Den tekniske virkeligheten: Lagringspartisjonering i 2026
Det digitale landskapet har skiftet fra åpen deling til streng isolasjon. Tidligere var samtykke for informasjonskapsler på tvers av domener avhengig av informasjonskapsler fra tredjeparter eller delt lokal lagring for å overføre preferanser mellom nettsteder. De dagene er over. Moderne nettlesere håndhever nå lagringspartisjonering, et sikkerhetstiltak som sikrer at data samlet inn på ett domene forblir på det domenet. Denne endringen forhindrer "sidekanal"-sporing, der aktører bruker delt lagring for å identifisere brukere på tvers av ikke-relaterte nettsteder. For å forstå dybden av dette skiftet, bør du gjennomgå Googles tekniske dokumentasjon om hvordan lagringspartisjonering fungerer i moderne miljøer.
Privacy Sandboxes og CHIPS (Cookies Having Independent Partitioned State) er de nye standardene. CHIPS lar utviklere velge en informasjonskapsel inn i "partisjonert" lagring, ved å bruke et eget krukke for hvert toppnivådomene. Selv om dette forbedrer sikkerheten, bryter det den tradisjonelle flyten for merkevareporteføljer. Du kan ikke bare lese en samtykkebillett fra et søsterdomene lenger. Nettleseren blokkerer det som standard. Vedvarende tilstand krever nå en mer sofistikert, første part-tilnærming til identitet og signalering av samtykke. Tradisjonell sporing er død. Moderne infrastruktur er erstatningen.
Chrome 115 og utover: Døden til delt lokal lagring
Rullingen av lagringspartisjonering i Chrome 115 markerte en definitiv slutt for deling av lokal lagring fra tredjeparter. Når en bruker besøker nettstedet ditt og godtar informasjonskapsler, lagres den preferansen i en silo. Hvis de klikker videre til ditt sekundære domene, ser det domenet en tom lagringsbøtte. Dette er ikke en feil; det er en personvernfunksjon designet for å eliminere sporing på tvers av nettsteder uten brukerens kjennskap. Fordi nettlesere nå forhindrer disse sidekanallekkasjene, er klient-side hacks ikke lenger levedyktige. Effektiv samtykke for informasjonskapsler på tvers av domener krever nå server-side administrasjon eller standardiserte nettleser-API-er for å synkronisere preferanser lovlig og teknisk.
Implementering av første part-sett for samtykke
Relaterte nettstedsett, tidligere kjent som første part-sett, gir den eneste godkjente måten å koble domener. Dette rammeverket lar deg erklære et forhold mellom forskjellige vertsnavn, som nettstedene dine .com og .co.uk. Ved å definere et "sett" i nettleserens manifest, signaliserer du at disse domenene tilhører samme enhet. Dette er ikke en smutthull for sporing; det er en åpen erklæring om intensjon for databehandling. Du må oppfylle strenge tekniske krav, inkludert en delt personvernerklæring og et klart primært domene, for å kvalifisere for et sett. Conzents infrastruktur er bygget for å utnytte disse første part-forholdene, og sikrer at samtykkesignaler beveger seg sikkert på tvers av hele porteføljen din. Du kan utforske våre fleksible distribusjonsalternativer for å se hvordan dette passer inn i din tekniske stabel.
Overholdelse vs. inntekt: Forretningsgrunnen for vedholdenhet
Personvern er ikke bare en juridisk hindring. Det er en ytelsesmåling. Når samtykkekjeden din bryter mellom domener, dør dataene dine. Du mister evnen til å spore en bruker fra et blogginnlegg i bevissthetsfasen på domene A til en høy-intensitets produktside på domene B. Dette skaper "spøkelses"-trafikk. Dette er besøkende som fremstår som nye, anonyme brukere selv om de allerede har gitt samtykke et annet sted. Dette er ikke bare et teknisk gap; det er et økonomisk lekkasje som kompromitterer hele markedsføringstrakten din.
Hver ekstra klikk på et banner er en mulighet for en bruker til å forlate. Hvis en lojal kunde ser et informasjonskapselbannere hver gang de beveger seg mellom merkevarens nettsteder, føler de seg trakassert, ikke respektert. Friksjon dreper konverteringer. En enhetlig samtykke for informasjonskapsler på tvers av domener strategi fjerner disse digitale hindringene. Det lar deg opprettholde en enhetlig kundesyn samtidig som du holder deg strengt innenfor GDPR-grensene. Du behandler brukeren som en enkelt person, ikke som en serie frakoblede økter. Dette fører til renere data og høyere tillit til annonseutgiftene dine.
Optimalisering av opt-in-rater på tvers av nettverk
Høye opt-in-rater skjer ikke ved en tilfeldighet. Du må verifisere hva som faktisk fungerer for ditt spesifikke publikum. Å bruke A/B-testing lar deg sammenligne forskjellige bannerstiler og plasseringer for å finne den minst påtrengende opplevelsen på tvers av domener. "Follow-Me"-samtykkemønsteret er en bevist beste praksis. Det bærer åpent brukerens valg fra det første domenet til det neste. Ved å gjenkjenne tilbakevendende brukere fra søstersider reduserer du avvisningsratene drastisk og holder brukerreisen fremover uten unødvendige avbrudd.
Måling av den økonomiske påvirkningen
Personvern bør være målbart. Du kan ikke fikse det du ikke sporer. Verktøy som Revenue Impact Analytics er essensielle for å identifisere de nøyaktige punktene der samtykkekjeden din feiler. Denne analysen viser den direkte sammenhengen mellom samtykkets vedholdenhet og annonseinntektsytelse. Når du slutter å be om samtykke fra lojale brukere, stabiliseres opt-in-ratene dine og markedsføringsattribusjonen din blir pålitelig igjen. Å bygge bro over gapet mellom personvern og fortjeneste handler om å bygge infrastruktur som respekterer brukerens opprinnelige valg på tvers av hele nettverket ditt. Dette er hvordan du opprettholder samtykke for informasjonskapsler på tvers av domener samtidig som du beskytter bunnlinjen din.
Hvordan implementere samtykke på tvers av domener i 5 trinn
Å sette opp samtykke for informasjonskapsler på tvers av domener handler ikke om å finne en smutthull i nettlesersikkerheten. Det handler om å bygge en åpen bro mellom eiendommene dine. Prosessen begynner med en omfattende revisjon av domeneporteføljen din. Du må identifisere hvert nettsted som deler formål med databehandling. Dette er ikke bare en teknisk øvelse; det er et juridisk krav. Du må dokumentere nøyaktig hvorfor brukerdata flytter fra bloggen din til nettbutikken din. Hvis formålet med behandlingen endres mellom nettsteder, kan det delte samtykket ditt være ugyldig.
Når revisjonen er fullført, kan du følge disse fem kjerne trinnene for å sikre en distribusjon klar for 2026:
- Revisjon: Kartlegg domenene dine og identifiser delte leverandører.
- Grupper: Organiser nettstedene dine i logiske domenegrupper innen CMP-en din.
- Distribuer: Installer et enhetlig samtykkeskript som bruker identifikatorer fra første part.
- Signaliser: Synkroniser med IAB TCF 2.3 for å sende samtykke til annonseteknologipartnerne dine.
- Bekreft: Bruk nettleserens utviklerverktøy for å bekrefte at samtykkestatusen vedvarer på tvers av overganger.
Konfigurering av domenegrupper
Etter revisjonen, gå til CMP-administrasjonsdashbordet ditt for å konfigurere domenegruppene dine. Du bør gruppere relaterte domener, som .com, .co.uk og .de-utvidelsene dine, for å muliggjøre enhetlig signalering. Denne gruppering forteller nettleseren og CMP-en at disse nettstedene tilhører samme enhet. Du må utpeke et "Primært Domene" som sannhetskilden for samtykkestatusen. Dette domenet fungerer som anker for brukerens preferanser.
Overholdelse er ikke en størrelse som passer alle, så du må håndtere regionale unntak innen disse gruppene. En bruker som besøker fra California kan falle under CCPA-krav, mens en bruker i Tyskland krever streng GDPR-overholdelse. Infrastrukturene dine må være smarte nok til å gjenkjenne disse juridiske grensene. Den bør anvende de riktige regionale reglene samtidig som den opprettholder vedholdenhet der det er lovlig tillatt. Denne balansen sikrer at du ikke overinnsamler data eller underbetjener brukerne dine.
Teknisk integrasjon for utviklere
Utviklere kan utnytte Conzent Cookie Banner API for tilpassede implementeringer som går utover standardmaler. Timing er alt i et miljø med flere nettsteder. Du må håndtere konkurrerende forhold ved å sikre at samtykkestatusen lastes inn før noen sporing eller analyse-skript kjøres. Hvis et tag aktiveres før samtykkesignalet er behandlet, har du feilet i samsvarskontrollen. En JSON Web Token (JWT) fungerer som en sikker, signert legitimasjon som bærer brukerens samtykkepreferanser mellom domenene dine uten å eksponere sensitiv data.
Til slutt, bekreft arbeidet ditt ved å bruke nettleserkonsollen og nettverkslogger. Sjekk at IAB TCF 2.3-strengene er korrekt formatert og tilgjengelige for alle autoriserte leverandører på hvert domene i gruppen. Vedholdenhet bør være sømløs. Hvis en bruker godtar informasjonskapsler på ditt primære nettsted, bør de ikke se et annet banner når de klikker videre til et søstersite. Du kan utforske våre distribusjonsplaner og priser for å se hvilken oppsett som passer dine tekniske krav.
Conzent: Prinsippbasert infrastruktur for flerdomene merker
Personvern er en standard, ikke en luksus. Conzent er ikke en svart boks-leverandør. Vi er en åpen disruptor i et marked fylt med uigennomsiktige sporingsløsninger. Kilde-tilgjengelig infrastruktur er den eneste måten å sikre langsiktig personvern for brukerne dine og dataene dine. Mens andre plattformer skjuler seg bak proprietære tokens, gir vi koden og klarheten du trenger for å forbli i samsvar. Våre dansk-utviklede standarder sikrer at din samtykke for informasjonskapsler på tvers av domener strategi er bygget på et fundament av etisk ansvarlighet og teknisk effektivitet.
Merker med flere nettsteder står overfor unike hindringer. Du trenger et system som respekterer brukerens valg uten å skape et fragmentert rot. Conzent gir innebygd støtte for IAB TCF 2.3 og Google Consent Mode v2. Dette sikrer at annonseteknologipartnerne dine mottar de riktige signalene hver gang. Vi tilbyr gjennomsiktig prising som skalerer med veksten av virksomheten din, ikke bare antall domener. Du bør ikke bli straffet for å utvide ditt digitale fotavtrykk.
Administrert sky vs. selvhostet OCI
Fleksibilitet er kjernen i plattformen vår. For merker som prioriterer hastighet og brukervennlighet, er vår Administrerte Sky Samtykkeplattform det ideelle valget. Den lar deg skalere personvern på tvers av porteføljen din uten å administrere den underliggende infrastrukturen selv. Den er bygget for ytelse. Den er bygget for 2026.
DevOps-tunge team og sikkerhetsbevisste bedrifter foretrekker ofte Selvhosting av vår Open Consent Infrastructure (OCI). Dette alternativet gir total kontroll over datamiljøet ditt. Du bestemmer hvor samtykkeloggene dine lagres og hvordan de behandles. Ved å velge selvhosting eliminerer du risikoene fra tredjeparter og reduserer den totale overholdelsesbelastningen. Du eier stakken. Du eier tilliten.
Fremtidssikring av personvernstrategien din
Nettleseroppdateringer venter ikke på noen. Chrome, Safari og Firefox fortsetter å stramme inn personvernkontrollene, noe som gjør tradisjonell sporing enda vanskeligere. Conzent holder seg foran disse endringene med automatiske skyoppdateringer. Vi behandler personvern som en offentlig god, ikke en bedriftshemmelighet. Vår misjon er å avmystifisere komplekse krav og gjøre dem oppnåelige for hver merkevare, uansett deres tekniske ressurser.
Implementering av samtykke for informasjonskapsler på tvers av domener bør ikke være en teknisk byrde. Det bør være en sømløs del av brukeropplevelsen din. Ved å velge en prinsippbasert infrastruktur, beskytter du inntektene og omdømmet ditt samtidig. Ikke vent på at attribusjonsdataene dine forsvinner. Start med en tverrdomenerevisjon i dag og bygg en personvernstrategi som faktisk varer.
Bygg en personvern-infrastruktur som skalerer
Overgangen til lagringspartisjonering i 2026 betyr at de gamle sporingsmetodene dine er utdaterte. Du kan ikke lenger stole på nettlesersmutthull for å håndtere et flerdomene merke. Implementering av en robust samtykke for informasjonskapsler på tvers av domener strategi er den eneste måten å beskytte attribusjonsdataene dine og respektere brukernes digitale rettigheter samtidig. Ved å bevege deg bort fra svarte boks-leverandører og adoptere kilde-tilgjengelig infrastruktur, får du den åpenheten som trengs for å navigere i utviklende globale forskrifter uten å ofre teknisk effektivitet.
Rene data og høye opt-in-rater er ikke tilfeldige; de er resultatet av prinsippbasert ingeniørkunst. Enten du velger en administrert sky-løsning for hastighet eller en selvhostet distribusjon for total kontroll, forblir målet ditt det samme: en sømløs brukerreise som verdsetter personvern som et offentlig gode. Du har nå den tekniske veikartet for å bygge bro over gapet mellom overholdelse og fortjeneste på tvers av hele domeneporteføljen din.
Start å skalere personvernet ditt med Conzents Administrerte Skyplattform for å få tilgang til IAB TCF 2.3-sertifiserte verktøy bygget med dansk personverningeniørkunst og kilde-tilgjengelig infrastruktur. Det er på tide å gjøre personvern til din merkevares sterkeste konkurransefortrinn.
Ofte stilte spørsmål
Er samtykke på tvers av domener lovlig under GDPR?
Ja, delt samtykke er lovlig under GDPR hvis du gir klar informasjon om de involverte domenene. Du må eksplisitt liste opp alle søstersider som deler preferansen. Brukerne må også ha muligheten til å trekke tilbake samtykke like enkelt som de ga det. Det er ikke nok å anta samtykke; du må dokumentere de delte formålene for databehandling for hvert nettsted i porteføljen din.
Bryter Chromes lagringspartisjonering samtykke på tvers av domener?
Chromes lagringspartisjonering forhindrer domener fra å få tilgang til hverandres lokale lagring eller informasjonskapsler som standard. Denne endringen bryter effektivt ned eldre sporingsmetoder som var avhengige av tilgang fra tredjeparter. For å opprettholde vedholdenhet i 2026, må du bruke identifikatorer fra første part eller nettleser-godkjente rammeverk som Relaterte nettstedsett. Disse verktøyene lar deg erklære et forhold mellom domenene dine slik at nettleseren kan synkronisere samtykkestatusene sikkert.
Hva er forskjellen mellom samtykke på tvers av domener og samtykke på tvers av enheter?
Samtykke på tvers av domener deler preferanser mellom forskjellige URL-er eid av samme merke, som bloggen din og butikken din. Samtykke på tvers av enheter prøver å synkronisere de samme preferansene når en bruker beveger seg fra telefonen til en bærbar datamaskin. Mens samtykke for informasjonskapsler på tvers av domener er avhengig av nettlesernivåidentifikatorer og første part-sett, krever synkronisering på tvers av enheter vanligvis en vedvarende brukerpålogging eller en hashet identifikator for å gjenkjenne individet på tvers av forskjellige maskinvare.
Hvordan implementerer jeg samtykke på tvers av domener uten informasjonskapsler fra tredjeparter?
Du kan implementere delt samtykke ved å bruke identifikatorer fra første part og sikre tokens som JWT-er. I stedet for å stole på en informasjonskapsel fra en tredje part for å bygge bro over gapet, kan CMP-en din sende et signert samtykkesignalet gjennom en URL-parameter eller et server-side API-anrop. Dette sikrer at preferansen følger med brukeren mens de navigerer i merkevare-nettverket ditt. Moderne infrastruktur håndterer denne synkroniseringen uten å utløse personvernblokkene knyttet til sporing fra tredjeparter.
Trenger jeg et eget informasjonskapselbanner for hver underdomene?
Du trenger ikke et eget banner for hver underdomene hvis du konfigurerer informasjonskapselinnstillingene dine til rot-domenenivå. For eksempel kan et preferansesett på app.example.com naturlig utvides til blog.example.com fordi de deler samme basisdomene. Du må imidlertid sørge for at personvernerklæringen din og CMP-konfigurasjonen eksplisitt dekker alle underdomener for å forbli i samsvar med åpenhetskravene. Denne tilnærmingen reduserer friksjon og forhindrer repetitive forespørsel for besøkende dine.
Kan jeg dele samtykke mellom et nettsted og en mobilapp?
Å dele samtykke mellom et nettsted og en mobilapp er mulig gjennom enhetlige identifikatorer og SDK-er. Du kan bruke en hashet e-postadresse eller en unik bruker-ID for å bygge bro over det tekniske gapet mellom en nettleser og et innfødt app-miljø. Ved å integrere disse plattformene i et enkelt samtykkeadministrasjonssystem, sikrer du at brukerens personverninnstillinger forblir konsistente uansett hvordan de får tilgang til de digitale tjenestene dine.
Vil samtykke på tvers av domener påvirke SEO-en min eller Core Web Vitals?
Effektivt implementert samtykke for informasjonskapsler på tvers av domener bør ikke ha negativ innvirkning på SEO-en din eller Core Web Vitals. Nøkkelen er å bruke et lett, asynkront skript som ikke blokkerer hovedtråden. Hvis CMP-en din laster raskt og ikke forårsaker layoutskift, vil poengene dine for kumulativt layoutskift og største innholdfulle maler forbli sunne. Unngå tunge, synkrone skript som forsinker sidevisning eller frustrerer søkemotorens indekserere.
Hvordan håndterer IAB TCF 2.3 delte samtykkesignaler?
IAB TCF 2.3 bruker en standardisert transparens- og samtykkestreng for å sende brukerpreferanser til annonseteknologileverandører. Når en bruker tar et valg på ett domene, genererer CMP-en denne strengen og sender den til neste domene i nettverket ditt. Dette sikrer at hver autoriserte partner mottar et konsistent signal. Fordi rammeverket er standardisert, tillater det sømløs kommunikasjon mellom nettstedene dine og det globale annonseøkosystemet.