
Cross-Domain Cookie Consent: Privacy Implementeren Over Meerdere Sites in 2026
Privacy is een standaard, geen luxe. Als uw gebruikers op drie verschillende domeinen op "Accepteren" moeten klikken om uw merkportfolio te bekijken, respecteert u hun tijd of hun rechten niet. Deze wrijving vernietigt de gebruikerservaring en breekt uw attributiemodellen. Effectieve cookie-toestemming tussen domeinen is niet langer een trackingtruc; het is een vereiste voor infrastructuur van de eerste partij. In 2026 is het vertrouwen op verouderde methoden van derden een aansprakelijkheid. U heeft een systeem nodig dat werkt met moderne browseropslagpartitionering, niet ertegen.
U zult waarschijnlijk het ermee eens zijn dat het beheren van een dozijn verschillende toestemmingsstatussen over een wereldwijd merk een technische nachtmerrie is die uw winstgevendheid schaadt. Het is frustrerend om te zien dat de omzet daalt door privacywanden die aanvoelen als digitale blokkades. Deze gids laat u zien hoe u totale naleving en een naadloze gebruikerservaring over meerdere domeinen kunt behouden zonder afhankelijk te zijn van tracking van derden. We zullen onderzoeken hoe u een enkele toestemmingsinteractie voor al uw merkdomeinen kunt implementeren, terwijl u volledige afstemming met IAB TCF 2.3 en Google Consent Mode v2 waarborgt.
Belangrijke Punten
- Stop met het irriteren van uw bezoekers met repetitieve privacymeldingen. Gedeelde voorkeuren over uw merkwebsites creëren een wrijvingsloze ervaring die de tijd en intentie van de gebruiker respecteert.
- Begrijp waarom traditionele opslag van derden dood is en hoe u zich kunt aanpassen. U leert hoe u cookie-toestemming tussen domeinen kunt implementeren met CHIPS en andere technologieën die klaar zijn voor 2026.
- Herstel verloren attributiegegevens door toestemmingsstatussen te behouden terwijl gebruikers tussen uw domeinen bewegen. Deze persistentie is cruciaal voor nauwkeurige omzetanalyses en het meten van de werkelijke campagneprestaties.
- Neem de controle over uw privacystack met infrastructuur die beschikbaar is voor de bron. Of u nu kiest voor beheerde cloud of zelfhosting, uw CMP moet transparantie bieden in plaats van een black-box benadering.
Wat is cookie-toestemming tussen domeinen?
Cookie-toestemming tussen domeinen is het technische vermogen om de privacyvoorkeuren van een gebruiker te delen over meerdere websites die eigendom zijn van dezelfde entiteit. Het is het verschil tussen een gefragmenteerde gebruikerservaring en een samenhangende merkreis. In een enkel-site model is de keuze van een gebruiker gevangen binnen één domein. Als ze naar een zusterwebsite gaan, worden ze behandeld als een vreemde en opnieuw gevraagd. Cross-domain persistentie zorgt ervoor dat een enkele "ja" of "nee" door uw hele digitale ecosysteem meegaat.
Het begrijpen van de basisprincipes van HTTP-cookies is hier essentieel. Traditioneel waren cookies gekoppeld aan specifieke domeinen of gedeeld via tracking van derden. Terwijl we door 2026 bewegen, is de industrie overgestapt naar identificatoren van de eerste partij. Deze verschuiving is niet alleen een technische voorkeur; het is een juridische noodzaak. GDPR en ePrivacy-regelgeving vereisen expliciete, geïnformeerde toestemming voor gegevensverwerking, zelfs wanneer de gegevens binnen dezelfde bedrijfsfamilie blijven. U kunt niet aannemen dat toestemming op uw blog automatisch uw e-commerce winkel dekt.
Het Probleem van Gefragmenteerde Toestemming
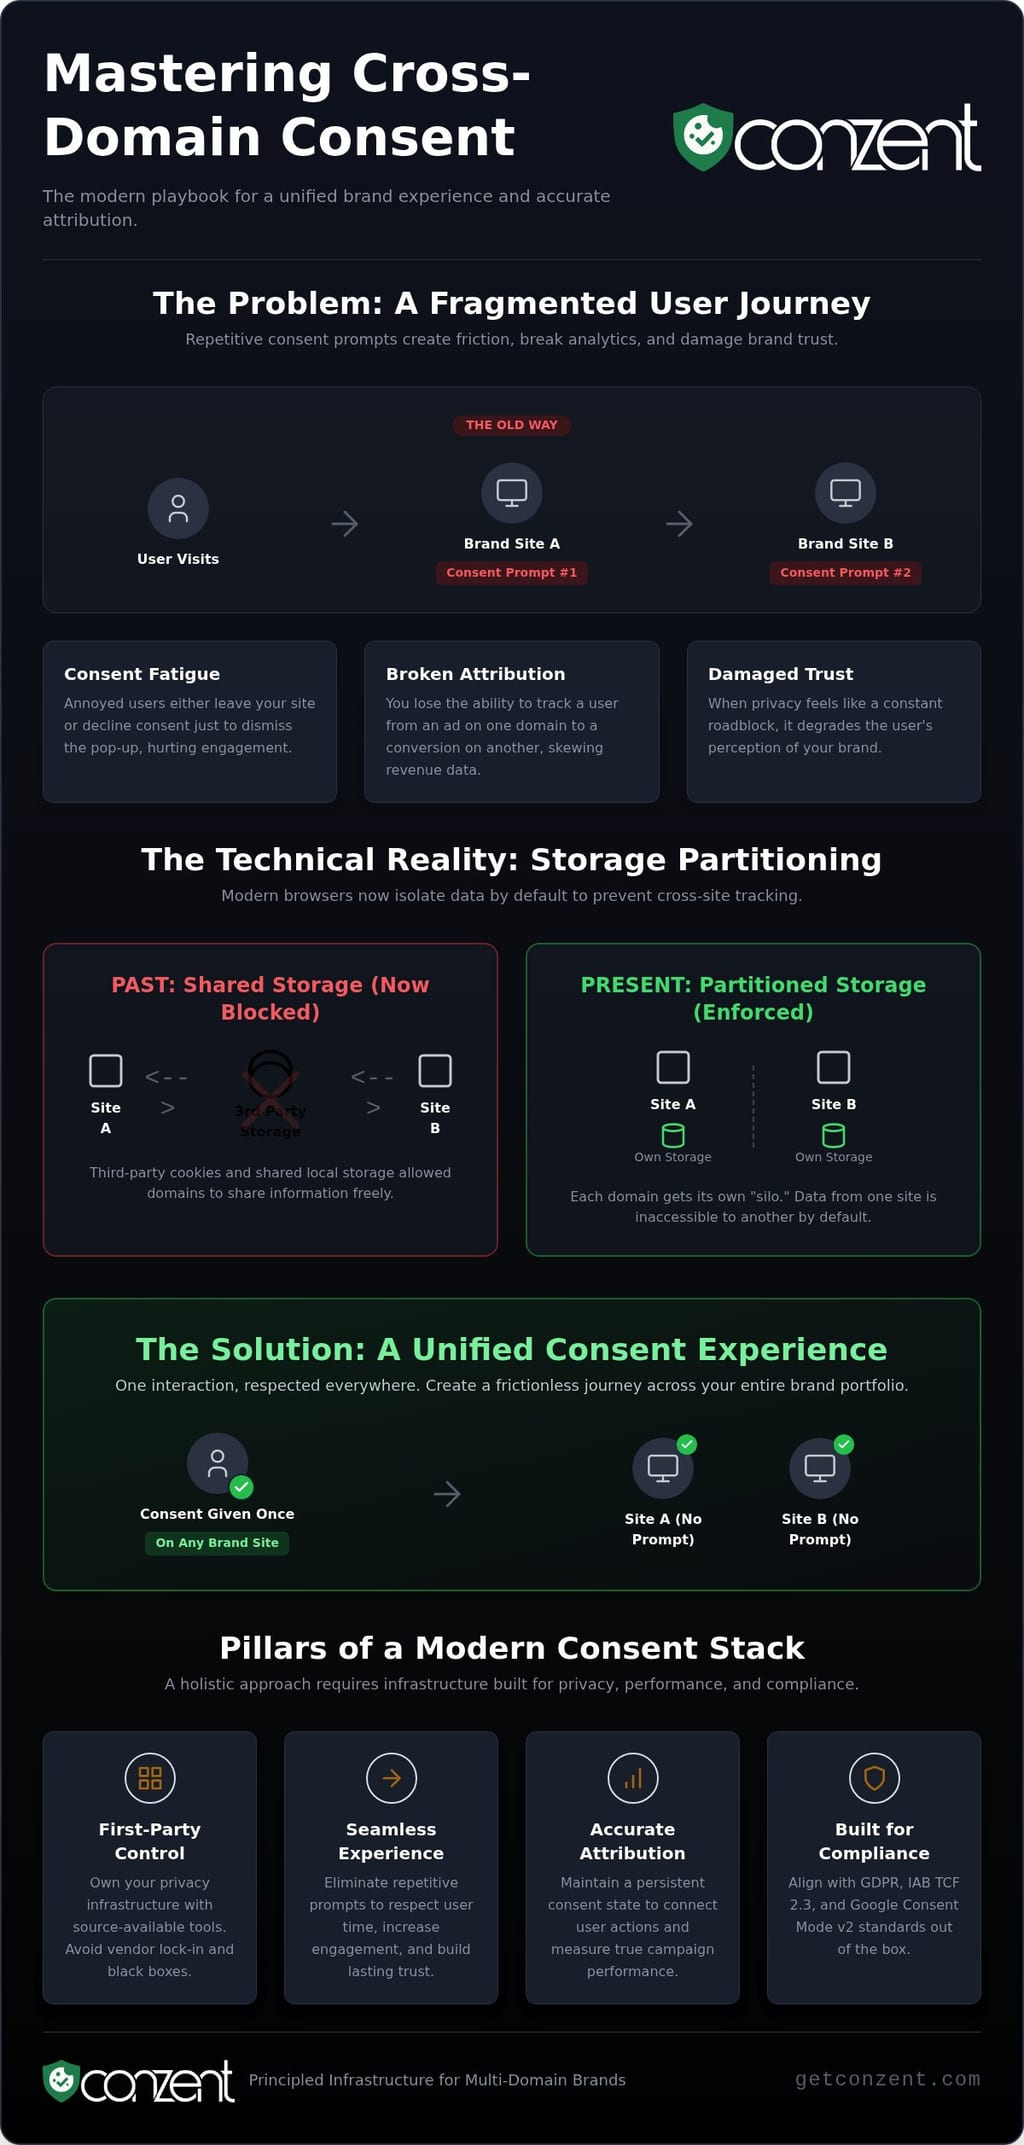
Toestemmingsmoeheid is een reële bedreiging voor conversieratio's. Wanneer een gebruiker op elke site in een multi-site netwerk een privacybanner tegenkomt, stopt hij met interactie. Ze klikken ofwel weg of klikken op "weigeren" om de pop-up te laten verdwijnen. Browsers beschouwen nu elk domein als een silo, wat aanzienlijke technische barrières creëert. Deze fragmentatie leidt tot "spook" verkeer. Uw marketingattributie faalt omdat u niet kunt zien dat de gebruiker op Site B dezelfde persoon is die van een advertentie op Site A heeft geconverteerd. Zonder cookie-toestemming tussen domeinen wordt uw data een verzameling van losgekoppelde punten.
Regelgevende Normen voor Gedeelde Toestemming
Naleving is geen suggestie; het is de basis. Onder de GDPR moet gedeelde toestemming specifiek en geïnformeerd zijn. U moet duidelijk vermelden welke domeinen de voorkeur delen. Het IAB TCF 2.3-kader is de standaard geworden voor het signaleren van deze keuzes aan leveranciers en advertentietechnologiepartners. Het biedt een gestructureerde manier om toestemmingsstrings over verschillende omgevingen door te geven. Bovendien is het implementeren van Google Consent Mode v2 van vitaal belang voor merken die afhankelijk zijn van Google's advertentie-ecosysteem. Het stelt uw sites in staat om de toestemmingsstatus rechtstreeks aan Google-tags te communiceren, zodat uw metingen nauwkeurig blijven terwijl de privacygrenzen van de gebruiker worden gerespecteerd. Door een uniforme cookie-toestemming tussen domeinen strategie te gebruiken, balanceert u de wettelijke eisen met de behoefte aan schone, bruikbare data.
De Technische Realiteit: Opslagpartitionering in 2026
Het digitale landschap is verschoven van open delen naar strikte isolatie. In het verleden was cookie-toestemming tussen domeinen afhankelijk van cookies van derden of gedeelde lokale opslag om voorkeuren tussen sites door te geven. Die dagen zijn voorbij. Moderne browsers handhaven nu opslagpartitionering, een beveiligingsmaatregel die ervoor zorgt dat gegevens die op één domein zijn verzameld, op dat domein blijven. Deze verandering voorkomt "side-channel" tracking, waarbij actoren gedeelde opslag gebruiken om gebruikers over niet-verwante sites te identificeren. Om de diepte van deze verschuiving te begrijpen, moet u Google's technische documentatie over hoe opslagpartitionering werkt in hedendaagse omgevingen bekijken.
Privacy Sandboxes en CHIPS (Cookies Having Independent Partitioned State) zijn de nieuwe normen. CHIPS stelt ontwikkelaars in staat om een cookie in "gepartitioneerde" opslag te plaatsen, met een aparte pot voor elke top-level site. Hoewel dit de beveiliging verbetert, breekt het de traditionele stroom voor merkportfolio's. U kunt niet zomaar een toestemmings-token van een zuster-domein lezen. De browser blokkeert het standaard. Persistentie vereist nu een meer geavanceerde, first-party benadering van identiteit en toestemmingssignalisatie. Traditionele tracking is dood. Moderne infrastructuur is de vervanging.
Chrome 115 en Verder: De Dood van Gedeelde Lokale Opslag
De uitrol van opslagpartitionering in Chrome 115 markeerde een definitief einde voor het delen van lokale opslag van derden. Wanneer een gebruiker uw primaire site bezoekt en cookies accepteert, wordt die voorkeur in een silo opgeslagen. Als ze doorklikken naar uw secundaire domein, ziet dat domein een lege opslagemmer. Dit is geen bug; het is een privacyfunctie die is ontworpen om cross-site tracking zonder kennis van de gebruiker te elimineren. Omdat browsers nu deze side-channel lekken voorkomen, zijn client-side hacks niet langer levensvatbaar. Effectieve cookie-toestemming tussen domeinen vereist nu server-side beheer of gestandaardiseerde browser-API's om voorkeuren legaal en technisch te synchroniseren.
Implementeren van First-Party Sets voor Toestemming
Gerelateerde Website Sets, voorheen bekend als First-Party Sets, bieden de enige goedgekeurde manier om domeinen te koppelen. Dit kader stelt u in staat om een relatie tussen verschillende hostnamen te verklaren, zoals uw .com en .co.uk sites. Door een "set" in de manifest van de browser te definiëren, geeft u aan dat deze domeinen tot dezelfde entiteit behoren. Dit is geen maas in de wet voor tracking; het is een transparante verklaring van de intentie voor gegevensverwerking. U moet voldoen aan strikte technische vereisten, waaronder een gedeeld privacybeleid en een duidelijk primair domein, om in aanmerking te komen voor een set. De infrastructuur van Conzent is gebouwd om deze first-party relaties te benutten, zodat uw toestemmingssignalen veilig door uw hele portfolio bewegen. U kunt onze flexibele implementatieopties verkennen om te zien hoe dit past in uw technische stack.
Naleving vs. Omzet: De Zakelijke Reden voor Persistentie
Privacy is niet alleen een juridische hindernis. Het is een prestatiemaatstaf. Wanneer uw toestemmingsketen tussen domeinen breekt, sterft uw data. U verliest de mogelijkheid om een gebruiker van een blogpost in de bewustwordingsfase op Domein A naar een productpagina met hoge intentie op Domein B te volgen. Dit creëert "spook" verkeer. Dit zijn bezoekers die verschijnen als nieuwe, anonieme gebruikers, hoewel ze zich elders al hebben aangemeld. Dit is niet alleen een technische kloof; het is een financiële lekkage die uw hele marketingtrechter compromitteert.
Elke extra klik op een banner is een kans voor een gebruiker om te vertrekken. Als een loyale klant elke keer dat ze tussen uw merkwebsites bewegen een cookie-banner ziet, voelen ze zich lastiggevallen, niet gerespecteerd. Wrijving doodt conversies. Een uniforme cookie-toestemming tussen domeinen strategie verwijdert deze digitale blokkades. Het stelt u in staat om een uniforme klantweergave te behouden terwijl u strikt binnen de grenzen van de GDPR blijft. U behandelt de gebruiker als één persoon, niet als een reeks losgekoppelde sessies. Dit leidt tot schonere data en meer vertrouwen in uw advertentie-uitgaven.
Optimaliseren van Opt-in Rates Over Netwerken
Hoge opt-in rates gebeuren niet per ongeluk. U moet verifiëren wat daadwerkelijk werkt voor uw specifieke publiek. Het gebruik van A/B-testen stelt u in staat om verschillende bannerstijlen en -plaatsingen te vergelijken om de minst opdringerige cross-domain ervaring te vinden. Het "Follow-Me" toestemmingspatroon is een bewezen best practice. Het draagt transparant de keuze van de gebruiker van het eerste domein naar het volgende. Door terugkerende gebruikers van zuster-sites te herkennen, vermindert u de bounce rates drastisch en houdt u de gebruikersreis vooruit zonder onnodige onderbrekingen.
Meten van de Financiële Impact
Privacy moet meetbaar zijn. U kunt niet oplossen wat u niet volgt. Tools zoals Revenue Impact Analytics zijn essentieel voor het identificeren van de exacte punten waar uw toestemmingsketen faalt. Deze analyses tonen de directe correlatie aan tussen toestemmingspersistentie en advertentie-omzetprestaties. Wanneer u stopt met het opnieuw vragen aan loyale gebruikers, stabiliseren uw opt-in rates en wordt uw marketingattributie weer betrouwbaar. De kloof tussen privacy en winst overbruggen gaat over het bouwen van infrastructuur die de oorspronkelijke keuze van de gebruiker over uw hele netwerk respecteert. Dit is hoe u cookie-toestemming tussen domeinen behoudt terwijl u uw winstgevendheid beschermt.
Hoe cookie-toestemming tussen domeinen in 5 stappen te implementeren
Het opzetten van cookie-toestemming tussen domeinen gaat niet om het vinden van een maas in de browserbeveiliging. Het gaat om het bouwen van een transparante brug tussen uw eigendommen. Het proces begint met een uitgebreide audit van uw domeinportfolio. U moet elke site identificeren die gegevensverwerkingsdoeleinden deelt. Dit is niet alleen een technische oefening; het is een juridische vereiste. U moet precies documenteren waarom gebruikersdata van uw informatieve blog naar uw e-commerce winkel verplaatst. Als het doel voor verwerking tussen sites verandert, is uw gedeelde toestemming mogelijk niet geldig.
Wanneer uw audit is voltooid, kunt u deze vijf kernstappen volgen om een implementatie klaar voor 2026 te waarborgen:
- Audit: Breng uw domeinen in kaart en identificeer gedeelde leveranciers.
- Groep: Organiseer uw sites in logische Domeingroepen binnen uw CMP.
- Implementeren: Installeer een uniforme toestemmingsscript dat gebruikmaakt van identificatoren van de eerste partij.
- Signaal: Synchroniseer met IAB TCF 2.3 om toestemming naar uw advertentietechnologiepartners uit te zenden.
- Verifiëren: Gebruik de ontwikkelaarstools van de browser om te bevestigen dat de toestemmingsstatus persistent blijft tijdens overgangen.
Configureren van Domeingroepen
Na uw audit, ga naar uw CMP-beheerdashboard om uw Domeingroepen te configureren. U moet gerelateerde domeinen groeperen, zoals uw .com, .co.uk en .de extensies, om uniforme signalering mogelijk te maken. Deze groepering vertelt de browser en de CMP dat deze sites tot dezelfde entiteit behoren. U moet een "Primair Domein" aanwijzen als de bron van waarheid voor de toestemmingsstatus. Dit domein fungeert als het anker voor de voorkeuren van de gebruiker.
Naleving is geen one-size-fits-all, dus u moet regionale uitzonderingen binnen deze groepen beheren. Een gebruiker die vanuit Californië bezoekt, valt mogelijk onder de CCPA-vereisten, terwijl een gebruiker in Duitsland strikte GDPR-afstemming vereist. Uw infrastructuur moet slim genoeg zijn om deze juridische grenzen te herkennen. Het moet de juiste regionale regels toepassen terwijl het nog steeds persistentie waarborgt waar dit wettelijk is toegestaan. Deze balans zorgt ervoor dat u geen gegevens oververzamelt of uw gebruikers onderbedient.
Technische Integratie voor Ontwikkelaars
Ontwikkelaars kunnen de Conzent Cookie Banner API benutten voor aangepaste implementaties die verder gaan dan standaardtemplates. Timing is alles in een multi-site omgeving. U moet racecondities afhandelen door ervoor te zorgen dat de toestemmingsstatus laadt voordat tracking- of analysescripts worden uitgevoerd. Als een tag wordt geactiveerd voordat het toestemmingssignaal is verwerkt, heeft u uw nalevingscontrole niet gehaald. Een JSON Web Token (JWT) dient als een veilige, ondertekende referentie die de toestemmingsvoorkeuren van de gebruiker tussen uw domeinen draagt zonder gevoelige gegevens bloot te stellen.
Verifieer ten slotte uw werk met behulp van de browserconsole en netwerklogs. Controleer of de IAB TCF 2.3-strings correct zijn opgemaakt en beschikbaar zijn voor alle geautoriseerde leveranciers op elk domein in de groep. Persistentie moet naadloos zijn. Als een gebruiker cookies accepteert op uw primaire site, zou hij geen andere banner moeten zien wanneer hij doorklikt naar een zuster-site. U kunt onze implementatieplannen en prijzen verkennen om te zien welke opstelling past bij uw technische vereisten.
Conzent: Principiële Infrastructuur voor Multi-Domein Merken
Privacy is een standaard, geen luxe. Conzent is geen black-box leverancier. Wij zijn een transparante verstoring in een markt vol ondoorzichtige trackingoplossingen. Infrastructuur die beschikbaar is voor de bron is de enige manier om langdurige privacy voor uw gebruikers en uw gegevens te waarborgen. Terwijl andere platforms zich verbergen achter eigendomstokens, bieden wij de code en de duidelijkheid die u nodig heeft om compliant te blijven. Onze Deens-geengineerde normen zorgen ervoor dat uw cookie-toestemming tussen domeinen strategie is gebouwd op een fundament van ethische verantwoordelijkheid en technische efficiëntie.
Multi-site merken staan voor unieke obstakels. U heeft een systeem nodig dat de keuze van de gebruiker respecteert zonder een gefragmenteerde rommel te creëren. Conzent biedt ingebouwde ondersteuning voor IAB TCF 2.3 en Google Consent Mode v2. Dit zorgt ervoor dat uw advertentietechnologiepartners elke keer de juiste signalen ontvangen. We bieden transparante prijzen die meegroeien met uw bedrijfsontwikkeling, niet alleen met uw domeintelling. U zou niet gestraft moeten worden voor het uitbreiden van uw digitale voetafdruk.
Beheerde Cloud vs. Zelfgehoste OCI
Flexibiliteit staat centraal in ons platform. Voor merken die snelheid en gebruiksgemak prioriteren, is ons Beheerde Cloud Toestemmingsplatform de ideale keuze. Het stelt u in staat om privacy over uw portfolio te schalen zonder zelf de onderliggende infrastructuur te beheren. Het is gebouwd voor prestaties. Het is gebouwd voor 2026.
DevOps-zware teams en beveiligingsbewuste ondernemingen geven vaak de voorkeur aan Zelfhosting van onze Open Consent Infrastructure (OCI). Deze optie biedt totale controle over uw gegevensomgeving. U beslist waar uw toestemmingslogs worden opgeslagen en hoe ze worden verwerkt. Door voor zelfhosting te kiezen, elimineert u risico's van derden en verlaagt u uw totale nalevingslasten. U bezit de stack. U bezit het vertrouwen.
Toekomstbestendig maken van uw Privacystrategie
Browserupdates wachten op niemand. Chrome, Safari en Firefox blijven hun privacycontroles aanscherpen, waardoor traditionele tracking nog moeilijker wordt. Conzent blijft deze veranderingen voor met automatische cloudupdates. We beschouwen privacy als een publiek goed, geen bedrijfsgeheim. Onze missie is om complexe vereisten te demystificeren en haalbaar te maken voor elk merk, ongeacht hun technische middelen.
Het implementeren van cookie-toestemming tussen domeinen zou geen technische last moeten zijn. Het zou een naadloos onderdeel van uw gebruikerservaring moeten zijn. Door te kiezen voor een principiële infrastructuur, beschermt u tegelijkertijd uw omzet en uw reputatie. Wacht niet tot uw attributiedata verdwijnen. Begin vandaag met een cross-domain audit en bouw een privacystrategie die daadwerkelijk standhoudt.
Bouw een Privacy-infrastructuur die Schaalbaar is
De verschuiving naar opslagpartitionering in 2026 betekent dat uw oude trackingmethoden verouderd zijn. U kunt niet langer vertrouwen op mazen in de browser om een multi-site merk te beheren. Het implementeren van een robuuste cookie-toestemming tussen domeinen strategie is de enige manier om uw attributiedata te beschermen en tegelijkertijd de digitale rechten van uw gebruikers te respecteren. Door weg te bewegen van black-box leveranciers en bronbeschikbare infrastructuur te adopteren, krijgt u de transparantie die nodig is om evoluerende wereldwijde regelgeving te navigeren zonder technische efficiëntie op te offeren.
Schone data en hoge opt-in rates zijn geen toevalligheden; ze zijn het resultaat van principiële engineering. Of u nu kiest voor een beheerde cloudoplossing voor snelheid of een zelfgehoste implementatie voor totale controle, uw doel blijft hetzelfde: een naadloze gebruikersreis die privacy waardeert als een publiek goed. U heeft nu de technische routekaart om de kloof tussen naleving en winst over uw hele domeinportfolio te overbruggen.
Begin met het schalen van uw privacy met Conzent’s Beheerde Cloud Platform om toegang te krijgen tot IAB TCF 2.3-gecertificeerde tools die zijn gebouwd met Deense privacy-engineering en bronbeschikbare infrastructuur. Het is tijd om privacy om te zetten in uw sterkste concurrentievoordeel.
Veelgestelde Vragen
Is cookie-toestemming tussen domeinen legaal onder de GDPR?
Ja, gedeelde toestemming is legaal onder de GDPR als u duidelijke informatie verstrekt over de betrokken domeinen. U moet expliciet alle zuster-sites vermelden die de voorkeur delen. Gebruikers moeten ook de mogelijkheid hebben om toestemming net zo gemakkelijk in te trekken als ze deze hebben gegeven. Het is niet genoeg om toestemming aan te nemen; u moet de gedeelde gegevensverwerkingsdoeleinden voor elke site in uw portfolio documenteren.
Verbreekt de opslagpartitionering van Chrome cookie-toestemming tussen domeinen?
De opslagpartitionering van Chrome voorkomt dat domeinen standaard toegang hebben tot elkaars lokale opslag of cookies. Deze verandering breekt effectief legacy trackingmethoden die afhankelijk waren van toegang van derden. Om persistentie in 2026 te behouden, moet u gebruikmaken van identificatoren van de eerste partij of browser-goedgekeurde kaders zoals Gerelateerde Website Sets. Deze tools stellen u in staat om een relatie tussen uw domeinen te verklaren, zodat de browser de toestemmingsstatus veilig kan synchroniseren.
Wat is het verschil tussen cookie-toestemming tussen domeinen en cross-device toestemming?
Cookie-toestemming tussen domeinen deelt voorkeuren tussen verschillende URL's die eigendom zijn van hetzelfde merk, zoals uw blog en uw winkel. Cross-device toestemming probeert diezelfde voorkeuren te synchroniseren wanneer een gebruiker van zijn telefoon naar een laptop gaat. Terwijl cookie-toestemming tussen domeinen afhankelijk is van browserniveau-identificatoren en first-party sets, vereist cross-device synchronisatie meestal een persistente gebruikerslogin of een gehashte identificator om de individuele gebruiker over verschillende hardware te herkennen.
Hoe implementeer ik cookie-toestemming tussen domeinen zonder cookies van derden?
U kunt gedeelde toestemming implementeren door gebruik te maken van identificatoren van de eerste partij en veilige tokens zoals JWT's. In plaats van te vertrouwen op een cookie van derden om de kloof te overbruggen, kan uw CMP een ondertekend toestemmingssignaal via een URL-parameter of een server-side API-aanroep doorgeven. Dit zorgt ervoor dat de voorkeur met de gebruiker meebeweegt terwijl ze door uw merknetwerk navigeren. Moderne infrastructuur behandelt deze synchronisatie zonder de privacyblokken te activeren die verband houden met tracking van derden.
Heb ik een aparte cookie-banner nodig voor elke subdomein?
U heeft geen aparte banner nodig voor elk subdomein als u uw cookie-instellingen op het niveau van het hoofddomein configureert. Een voorkeur ingesteld op app.example.com kan bijvoorbeeld natuurlijk uitbreiden naar blog.example.com omdat ze hetzelfde basisdomein delen. U moet er echter voor zorgen dat uw privacybeleid en CMP-configuratie expliciet alle subdomeinen dekt om compliant te blijven met transparantievereisten. Deze aanpak vermindert wrijving en voorkomt repetitieve prompts voor uw bezoekers.
Kan ik toestemming delen tussen een website en een mobiele app?
Toestemming delen tussen een website en een mobiele app is mogelijk via uniforme identificatoren en SDK's. U kunt een gehashte e-mail of een unieke gebruikers-ID gebruiken om de technische kloof tussen een webbrowser en een native app-omgeving te overbruggen. Door deze platforms in één systeem voor toestemmingsbeheer te integreren, zorgt u ervoor dat de privacy-instellingen van een gebruiker consistent blijven, ongeacht hoe ze toegang krijgen tot uw digitale diensten.
Zal cookie-toestemming tussen domeinen mijn SEO of Core Web Vitals beïnvloeden?
Efficiënt geïmplementeerde cookie-toestemming tussen domeinen zou geen negatieve impact moeten hebben op uw SEO of Core Web Vitals. De sleutel is om een lichtgewicht, asynchroon script te gebruiken dat de hoofdthread niet blokkeert. Als uw CMP snel laadt en geen lay-outverschuivingen veroorzaakt, blijven uw Cumulative Layout Shift-scores en Largest Contentful Paint-metrics gezond. Vermijd zware, synchrone scripts die de paginaweergave vertragen of zoekmachinecrawlers frustreren.
Hoe gaat IAB TCF 2.3 om met gedeelde toestemmingssignalen?
IAB TCF 2.3 gebruikt een gestandaardiseerde Transparantie- en Toestemmingsstring om gebruikersvoorkeuren naar advertentietechnologieleveranciers uit te zenden. Wanneer een gebruiker een keuze maakt op één domein, genereert de CMP deze string en geeft deze door aan het volgende domein in uw netwerk. Dit zorgt ervoor dat elke geautoriseerde partner een consistente signaal ontvangt. Omdat het kader gestandaardiseerd is, maakt het naadloze communicatie tussen uw sites en het wereldwijde advertentie-ecosysteem mogelijk.