
Selbstgehostete Cookie-Verwaltung: Der 2026 Leitfaden zur Datensouveränität
Ihr Cookie-Banner sollte keine Steuer auf Ihre Compliance oder eine Hintertür für Datenkraken von Drittanbietern sein. Zu lange hat die Branche ein Modell akzeptiert, bei dem Sie eine monatliche Gebühr zahlen, um eine Lösung für eine rechtliche Anforderung zu mieten, die Sie erfüllen müssen. Es ist eine Wertentnahme, die oft auf Kosten der Leistung Ihrer Website und der Privatsphäre Ihrer Nutzer erfolgt. Der Übergang zu selbstgehostetem Cookie-Management ist kein Nischenprojekt für Entwickler mehr. Es ist eine strategische Infrastrukturentscheidung für jede Organisation, die Datenhoheit schätzt.
Sie haben Recht, frustriert zu sein über starre Designs, die Ihre Benutzererfahrung beeinträchtigen, und die ständige Angst vor Datenlecks zu CMP-Anbietern. Compliance ist ein Standard, kein Luxus. Dieser Leitfaden zeigt Ihnen, wie Sie den Übergang von anbietergebundenen Bannern zu einer selbstgehosteten Infrastruktur meistern. Sie werden die volle Kontrolle über Ihre Einwilligungsdatenbank gewinnen und null monatliche Gebühren für die grundlegende Compliance erreichen. Wir werden die technische Kontrolle durchgehen, die erforderlich ist, um leichte Skripte zu implementieren, die den Anforderungen des Google Consent Mode v2 von Juni 2026 entsprechen. Es ist an der Zeit, Ihre Compliance nicht mehr zu mieten, sondern Ihre Daten zu besitzen.
Wichtige Erkenntnisse
- Reclaimen Sie Ihre Datenhoheit und beseitigen Sie "Compliance-Steuern", indem Sie alle Benutzer-Einwilligungsprotokolle auf Ihren eigenen internen Servern speichern.
- Meistern Sie die technische Architektur des selbstgehosteten Cookie-Managements, einschließlich der Bereitstellung von APIs und Datenbanken mit quelloffener Infrastruktur.
- Berechnen Sie die tatsächlichen Gesamtkosten des Eigentums, indem Sie die anfänglichen Entwicklerstunden mit den unvorhersehbaren Preiserhöhungen von SaaS-Anbietern vergleichen.
- Implementieren Sie einen klaren Rahmen für die Prüfung von Tracking-Skripten und die Bereitstellung von konformen Bannern über Docker oder Binärdateien.
- Entdecken Sie, wie eine selbstgehostete Open Consent Infrastructure eine nachhaltige, unternehmensgerechte Alternative zu anbietergebundenen Compliance-Plattformen bietet.
Warum Organisationen zu selbstgehostetem Cookie-Management wechseln
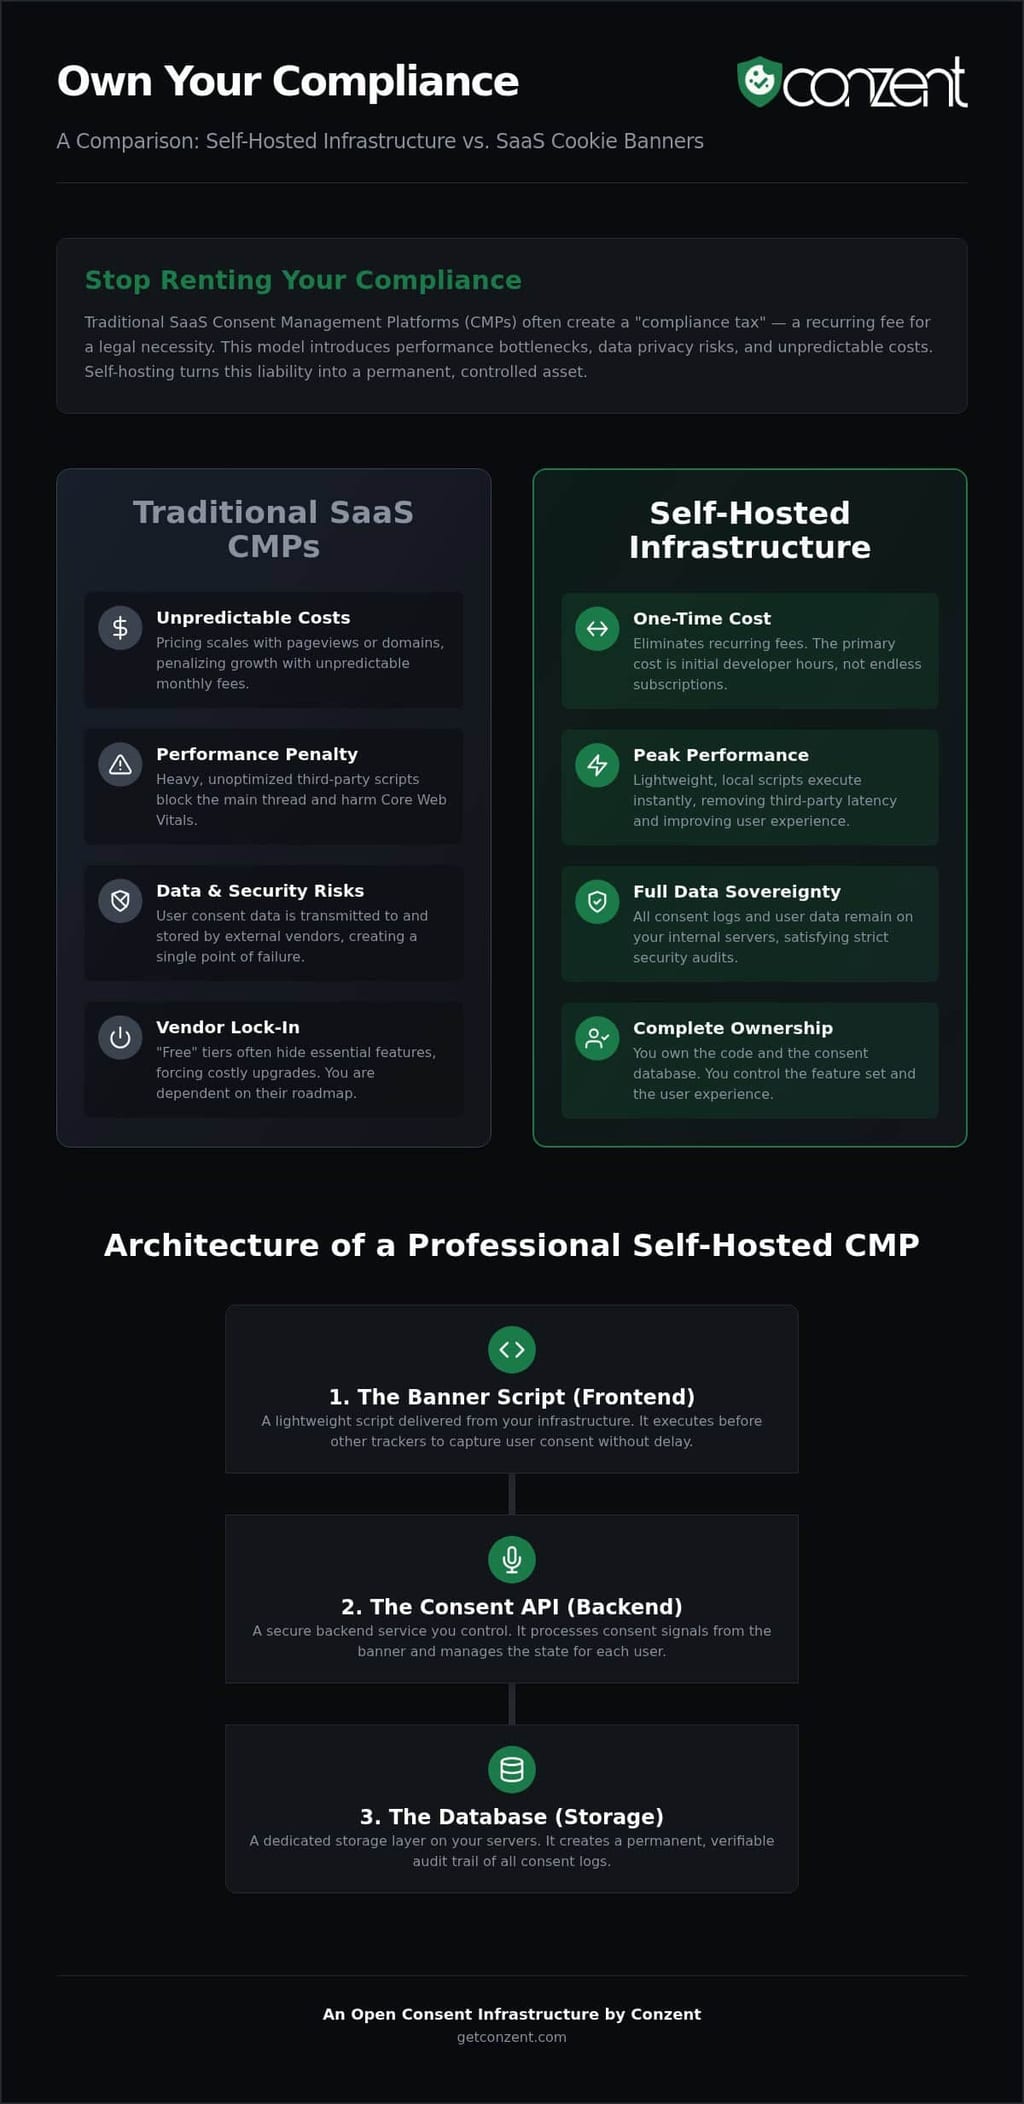
Organisationen sind es leid, ihre Compliance zu mieten. Jahrelang war es Branchenstandard, das Einwilligungsmanagement an Drittanbieter auszulagern. Dies schuf eine technische Abhängigkeit, die viele jetzt als inakzeptabel empfinden. Der Übergang zu selbstgehostetem Cookie-Management ermöglicht es Teams, ihre Infrastruktur zurückzugewinnen. Es verwandelt eine wiederkehrende Verbindlichkeit in ein dauerhaftes Vermögen, das Sie kontrollieren.
Es gibt vier Haupttreiber hinter dieser Bewegung:
- Kostenkontrolle: SaaS-Preise skalieren oft mit Seitenaufrufen oder Domains. Dies bestraft Wachstum. Selbsthosting beseitigt diese unvorhersehbaren monatlichen Erhöhungen.
- Technische Leistung: Skripte von Drittanbietern sind oft schwer und nicht optimiert. Sie verzögern den Hauptthread und schädigen die Core Web Vitals. Lokale Skripte sind leichtgewichtig und führen schneller aus.
- Sicherheitsaudits: Viele Unternehmenssicherheitsteams verbieten mittlerweile die Übertragung von Benutzereinwilligungsdaten an externe Verarbeiter. Lokales Hosting erfüllt diese strengen internen Anforderungen.
- Datenbesitz: Sie sammeln nicht nur Einwilligungen; Sie speichern den Beweis. Das Speichern dieser Protokolle auf internen Servern stellt sicher, dass Sie niemals den Zugriff auf Ihre eigenen Aufzeichnungen verlieren, wenn ein Anbieter seine Bedingungen ändert.
Das Problem mit Black-Box SaaS CMPs
Die meisten Consent Management Platforms fungieren als einzelner Ausfallpunkt. Wenn ihre API ausfällt, bricht das Tracking Ihrer Website zusammen. Wenn sie einen Sicherheitsvorfall haben, wird die Privatsphäre Ihrer Nutzer gefährdet. Dies ist die versteckte Kosten des Black-Box-Modells. Sie zahlen effektiv einen Anbieter, um Daten zu verwalten, die niemals Ihr Gelände hätten verlassen dürfen.
Viele "kostenlose" Tarife fungieren ebenfalls als Falle. Sie lassen oft kritische Funktionen aus, die für moderne Standards erforderlich sind, wie den Google Consent Mode v2. Dies zwingt Unternehmen zu teuren Upgrades, nur um grundlegende Funktionalität aufrechtzuerhalten. Durch die Wahl von selbstgehostetem Cookie-Management umgehen Sie diese künstlichen Einschränkungen. Sie kontrollieren das Funktionsspektrum, weil Sie den Code besitzen.
Datenhoheit als Wettbewerbsvorteil
Privatsphäre ist kein Kästchen, das man abhaken kann; es ist eine Beziehung zu Ihrem Nutzer. Wenn Sie die Einwilligung lokal verwalten, zeigen Sie ein Engagement für Transparenz. Diese Übereinstimmung mit der ePrivacy-Richtlinie und der DSGVO geht nicht nur darum, Bußgelder zu vermeiden. Es geht darum, einen Datenschutz-Stack aufzubauen, dem die Nutzer vertrauen können, ohne sich zu fragen, welcher Drittanbieter ihre Klicks erntet.
Das Hosting Ihrer eigenen Infrastruktur stellt sicher, dass sensible Einwilligungssignale innerhalb Ihrer Gerichtsbarkeit bleiben. Dies ist besonders wichtig für Unternehmen, die in Regionen mit strengen Anforderungen an den Datenstandort tätig sind. Wenn Sie einen Mittelweg zwischen totalem DIY und einem Black-Box-Anbieter benötigen, bietet eine Managed Cloud Consent Platform eine Möglichkeit, Datenschutz zu skalieren, ohne technische Kontrolle aufzugeben. Dieser Ansatz bietet die Vorteile der Cloud, während die Prinzipien der quelloffenen Infrastruktur beibehalten werden.
Die Architektur eines professionellen selbstgehosteten CMP
Professionelles selbstgehostetes Cookie-Management ist nicht nur eine JavaScript-Datei, die auf einem Server sitzt. Es ist ein dreistufiges System, das für Widerstandsfähigkeit, Geschwindigkeit und rechtliche Verantwortung ausgelegt ist. Während viele Entwickler ein Einwilligungsbanner für eine einfache UI-Komponente halten, erfordert eine robuste Architektur ein Frontend-Skript, eine sichere API und eine skalierbare Datenbank. Diese Struktur stellt sicher, dass jede Benutzerentscheidung nicht nur im Browser respektiert, sondern auch in einem überprüfbaren Prüfprotokoll dokumentiert wird.
Die Kernkomponenten dieser Architektur umfassen:
- Das Banner-Skript: Ein leichtgewichtiges Bereitstellungsmechanismus, das vor anderen Trackern ausgeführt wird.
- Die Einwilligungs-API: Ein Backend-Dienst, der Signale verarbeitet und den Status verwaltet.
- Die Datenbank: Eine dedizierte Speicherschicht für Einwilligungsprotokolle, getrennt von Ihren primären Anwendungsdaten.
Im Gegensatz zu traditioneller Open Source bietet quelloffene Infrastruktur ein notwendiges Gleichgewicht, das die Transparenz von offenem Code mit der nachhaltigen Technik kombiniert, die für unternehmensgerechten Datenschutz erforderlich ist. Diese Unterscheidung ist entscheidend für die langfristige Wartung. Sie benötigen die Möglichkeit, den Code auf Sicherheit zu überprüfen, während Sie sich auf ein Framework verlassen, das sich an sich ändernde Standards wie IAB TCF v2.3 und Google Consent Mode v2 anpasst.
Das Frontend: Leichte Einwilligungsbanner
Leistung ist ein Datenschutzmerkmal. Ein schweres Banner-Skript verzögert die Interaktivität Ihrer Website und schädigt die Benutzererfahrung auf Mobilgeräten. Durch das Hosting des Skripts selbst beseitigen Sie die Latenz von DNS-Abfragen und SSL-Handshakes von Drittanbietern. Dies ermöglicht eine tiefgreifende UI/UX-Anpassung, ohne auf ein starres Dashboard des Anbieters angewiesen zu sein. Sie können das Banner perfekt an die Design-Sprache Ihrer Marke anpassen und gleichzeitig eine hohe Leistung aufrechterhalten. Um zu sehen, wie ein leistungsorientiertes Banner aussieht, erkunden Sie unsere Cookie-Banner-Funktionen.
Das Backend: Einwilligungs-Speicherung und APIs
Die eigentliche Arbeit geschieht im Hintergrund. Ihre API muss gegen unbefugte Manipulation der Einwilligung gesichert sein, um zu verhindern, dass böswillige Akteure die Benutzerentscheidungen fälschen. Bei der Wahl zwischen SQL und NoSQL für Ihre Einwilligungsprotokolle sollten Sie Ihre Skalierung berücksichtigen. SQL wird oft wegen seines strengen Schemas und der einfachen Prüfung bevorzugt, während NoSQL die horizontale Skalierbarkeit bietet, die für stark frequentierte Umgebungen erforderlich ist. Diese Backend-Schicht ist der Ort, an dem Sie Google Consent Mode v2-Signale integrieren, um sicherzustellen, dass Ihr Marketing-Stack die richtigen Daten erhält, ohne Benutzerinformationen an Dritte weiterzugeben. Wenn Sie die Bereitstellungsmodelle für Ihre Infrastruktur vergleichen möchten, überprüfen Sie die Optionen für selbstgehostete Open Consent Infrastructure.
Selbstgehostet vs. SaaS: Bewertung der Gesamtkosten des Eigentums
Selbsthosting wird oft als kostenlose Alternative zu teuren SaaS-Abonnements vermarktet. Dies ist eine Halbwahrheit, die die Realität der Ingenieursressourcen ignoriert. Während selbstgehostetes Cookie-Management wiederkehrende Anbietergebühren beseitigt, führt es eine andere Kostenart ein: Entwicklerstunden. Sie müssen die anfängliche Einrichtung, Serverwartung und die laufende Arbeit zur Überwachung regulatorischer Änderungen berücksichtigen. Compliance ist keine einmalige Aufgabe. Es ist ein kontinuierlicher Prozess der technischen Verfeinerung.
Die Wartung Ihrer eigenen Infrastruktur bedeutet, dass Sie für Sicherheitsupdates und regulatorische Aktualisierungen verantwortlich sind. Da Sie Ihre eigenen internetfähigen Endpunkte und APIs verwalten, hilft das regelmäßige Durchführen von Schwachstellenscans mit Plattformen wie ReadySECURE, selbstgehostete Dienste vor aufkommenden Bedrohungen zu schützen. Wenn die Branche zu Standards wie IAB TCF v2.3 wechselt, muss Ihr Team diese Änderungen manuell umsetzen. Wenn Sie keine dedizierte DevOps-Präsenz haben, kann die "kostenlose" Version der Compliance schnell teurer werden als eine verwaltete Lösung. Wir glauben an ein Sponsoring-Modell, das diese Barrieren senkt. Indem wir eine selbstgehostete Open Consent Infrastructure anbieten, die quelloffen ist, stellen wir der Gemeinschaft unternehmensgerechte Werkzeuge ohne die typischen Unternehmenspreise zur Verfügung.
Wann sollte man sich für eine selbstgehostete Infrastruktur entscheiden
Selbsthosting ist die ideale Wahl für stark frequentierte Websites, die bereits interne DevOps-Teams unterhalten. Wenn Sie Millionen von monatlichen Besuchern verwalten, wird die Kosten pro Seitenaufruf eines SaaS CMP zu einer erheblichen Belastung für Ihr Budget. Lokales Hosting ermöglicht es Ihnen, die Einwilligung in Ihre bestehenden CI/CD-Pipelines zu integrieren. Es gibt Ihnen auch die Freiheit, A/B-Tests und Umsatzanalysen anzupassen, ohne durch die vorgefertigten Berichte eines Anbieters eingeschränkt zu sein. Sie können unser Preismodell einsehen, um zu sehen, wie sich diese Optionen im Vergleich zu verwalteten Alternativen schlagen.
Die Managed Cloud Alternative
Für viele ist eine Managed Cloud Consent Platform der effizientere Weg. Sie reduziert die Compliance-Steuer, indem sie gemeinsame Infrastruktur nutzt. Sie erhalten die gleiche technische Kontrolle und Datenhoheit wie bei einem selbstgehosteten Setup, jedoch ohne die Last manueller Updates. Wenn sich Gesetze ändern oder neue Anforderungen des Google Consent Mode auftreten, übernimmt die Plattform die schwere Arbeit. Dies ermöglicht es Ihren Entwicklern, sich auf Ihr Kernprodukt zu konzentrieren, anstatt den neuesten Änderungen der Cookie-Gesetzgebung nachzujagen. Es ist ein Gleichgewicht zwischen technischer Offenheit und betrieblicher Nachhaltigkeit.
Implementierung von selbstgehosteter Einwilligung: Ein Schritt-für-Schritt-Rahmen
Theorie muss schließlich auf die Produktion treffen. Der Übergang zu selbstgehostetem Cookie-Management erfordert einen methodischen Ansatz, der sowohl technische Stabilität als auch rechtliche Compliance priorisiert. Es geht nicht darum, ein Skript auf eine Seite zu klatschen; es geht darum, eine widerstandsfähige Datenpipeline aufzubauen. Durch die Befolgung eines strukturierten Rahmens stellen Sie sicher, dass Ihre Einwilligungssignale genau sind, Ihre Website schnell bleibt und Ihre Daten unter Ihrer Kontrolle bleiben.
- Schritt 1: Prüfen Sie Ihr Inventar. Katalogisieren Sie jedes Cookie und jedes Tracking-Skript, das derzeit auf Ihrer Website ausgeführt wird. Sie können keine Einwilligung für Tracker verwalten, die Sie nicht identifiziert haben.
- Schritt 2: Infrastruktur-Bereitstellung. Stellen Sie Ihre Einwilligungs-API und Datenbank mithilfe von Docker-Containern oder eigenständigen Binärdateien bereit. Dies gewährleistet eine konsistente Umgebung zwischen Ihren Staging- und Produktionsservern.
- Schritt 3: Signal-Konfiguration. Ordnen Sie Ihre Benutzerentscheidungen den Signalen von Google Consent Mode v2 und IAB TCF v2.3 zu. Dies ist entscheidend, um die Frist für die Datenübertragung von Google Ads am 15. Juni 2026 einzuhalten.
- Schritt 4: Analytics-Integration. Verbinden Sie Ihre Einwilligungsdaten mit Revenue Impact Analytics, um zu verstehen, wie Opt-in-Raten Ihre Bilanz beeinflussen.
Technische Bereitstellung für DevOps
Ihre Bereitstellungsstrategie sollte die Einwilligungsinfrastruktur wie jeden anderen geschäftskritischen Dienst behandeln. Beginnen Sie damit, Ihre Umgebungsvariablen so zu konfigurieren, dass Datenbankanmeldeinformationen und API-Geheimnisse sicher behandelt werden. Wenn Sie ein CMS verwenden, nutzen Sie native Integrationen für WordPress oder Drupal, um die Frontend-Bereitstellung zu optimieren. Nach der Bereitstellung verwenden Sie Debugging-Tools für Google Consent Mode v2, um zu überprüfen, dass Ihre Tags nur dann ausgelöst werden, wenn gültige Einwilligungen vorliegen. Dies verhindert versehentliche Datenlecks und stellt sicher, dass Ihr Setup eine technische Prüfung übersteht.
Optimierung für Leistung und Umsatz
Compliance sollte Ihre Konversionsrate nicht beeinträchtigen. Verwenden Sie A/B-Tests, um mit verschiedenen Bannerplatzierungen und Texten zu experimentieren, um die am wenigsten aufdringliche Erfahrung für Ihre Nutzer zu finden. Indem Sie die Umsatzauswirkungen dieser Entscheidungen messen, können Sie rechtliche Anforderungen mit Geschäftszielen in Einklang bringen. Eine datenschutzorientierte Benutzererfahrung reduziert Absprungraten und fördert das Vertrauen, das erforderlich ist, damit Nutzer ihre Einwilligung erteilen, was direkt Ihre Werbeeinnahmen sichert. Wenn Sie bereit sind, Ihre eigene Infrastruktur bereitzustellen, erkunden Sie unsere Pläne für selbstgehostete Open Consent Infrastructure, um loszulegen.
Conzents Open Consent Infrastructure: Compliance ohne Kompromisse
Conzent OCI stellt einen grundlegenden Wandel in der Art und Weise dar, wie wir Compliance-Tools angehen. Es ist keine geschlossene SaaS-Falle, die darauf abzielt, monatliche Gebühren für eine obligatorische rechtliche Anforderung zu erheben. Stattdessen handelt es sich um eine selbstgehostete Open Consent Infrastructure, die die Kluft zwischen gemeinschaftlich getriebener Transparenz und unternehmensgerechter Zuverlässigkeit überbrückt. Wir glauben, dass Datenschutzinfrastruktur ein öffentliches Gut sein sollte. Deshalb ist der Kernmotor quelloffen und kostenlos auf Ihren eigenen Servern zu hosten. Sie können jede Zeile Code prüfen, jeden Datenfluss verifizieren und sicherstellen, dass Ihre selbstgehostete Cookie-Management-Strategie technisch ehrlich bleibt.
Skalierung sollte nicht bedeuten, von vorne zu beginnen. Wenn Ihr Traffic zunimmt oder Ihre Infrastrukturbedürfnisse wachsen, müssen Sie nicht zu einem anderen Anbieter migrieren oder eine proprietäre API neu erlernen. Sie können von der kostenlosen selbstgehosteten Version zu unserer Managed Cloud Consent Platform wechseln, ohne Ihre Konfiguration zu verlieren. Dieser einheitliche Weg bietet ein Maß an Flexibilität, das traditionelle Anbieter nicht bieten können. Die meisten Anbieter zwingen eine binäre Wahl auf: ein begrenztes Open-Source-Skript oder einen abgeschotteten Cloud-Service. Wir bieten einen einzigen, leistungsorientierten Standard, der sich mit Ihrem Unternehmen weiterentwickelt.
Für die Vorschriften von 2026 entwickelt
Compliance ist ein bewegliches Ziel. Unsere Infrastruktur umfasst native Unterstützung für die neuesten IAB TCF-Standards, um sicherzustellen, dass Ihre Website den komplexen Anforderungen des Ad-Tech-Ökosystems entspricht. Wir haben die Plattform auch so entwickelt, dass sie die technischen Veränderungen der Cookie-Abwertung und die neuen Durchsetzungsrealitäten von 2026 bewältigen kann. Jedes Update wird von dänischer Technik und einem gemeinschaftlich getriebenen Entwicklungsmodell unterstützt. Wir priorisieren technische Klarheit über Marketing-Fluff, um sicherzustellen, dass Ihre Website den regulatorischen Änderungen voraus bleibt, ohne die typischen Overheads.
Übernehmen Sie die Kontrolle über Ihren Datenschutz-Stack
Mission-driven Infrastruktur ist die Zukunft des Webs. Es geht darum, sich von intransparenten Anbietern zu entfernen und hin zu einem Web, in dem Transparenz die Norm ist. Sie können heute mit OCI-Selbsthosting beginnen, indem Sie auf das Repository auf GitHub zugreifen. Dies gibt Ihnen die technische Kontrolle, die in den vorherigen Abschnitten besprochen wurde, ohne die finanzielle Belastung eines obligatorischen Abonnements. Sie besitzen den Code. Sie besitzen die Daten. Sie besitzen die Beziehung zu Ihren Nutzern.
Ob Sie ein Entwickler sind, der nach einer kostenlosen, leistungsstarken Lösung sucht, oder ein Unternehmen, das eine verwaltete Umgebung benötigt, der Weg nach vorne ist klar. Sie sollten nicht auf Ihre Werte verzichten müssen, um Ihren rechtlichen Pflichten nachzukommen. Preise und Sponsoring-Optionen anzeigen, um die richtige Lösung für das Wachstum Ihrer Organisation zu finden.
Reclaimen Sie Ihre technische Hoheit
Datenhoheit ist kein Premiumluxus für wenige. Es ist der notwendige Standard für ein transparentes und ethisches Web. Wir haben untersucht, wie der Übergang zu selbstgehostetem Cookie-Management die Compliance-Steuer beseitigt und Ihnen absolute Kontrolle über Ihre Einwilligungsprotokolle gibt. Sie haben jetzt einen praktischen Rahmen, um Ihre Tracking-Skripte zu prüfen, widerstandsfähige Infrastruktur über Docker bereitzustellen und Ihre Opt-in-Raten durch umsatzorientierte A/B-Tests zu optimieren. Dieser Übergang verwandelt Ihren Datenschutz-Stack von einer wiederkehrenden Verbindlichkeit in ein dauerhaftes technisches Vermögen.
Unsere Infrastruktur basiert auf dem Prinzip der quelloffenen Transparenz. Sie ist IAB TCF v2.3-zertifiziert und nativ in Google Consent Mode v2 integriert, um die strengsten Anforderungen von 2026 zu erfüllen. Sie müssen sich nicht zwischen technischer Offenheit und regulatorischer Sicherheit entscheiden. Egal, ob Sie es selbst kostenlos hosten oder unsere verwalteten Dienste nutzen, Sie investieren in ein System, das Ihre Nutzer und Ihre Bilanz respektiert. Bereit, Ihren Datenschutz-Stack zu besitzen? Erforschen Sie die Preise für selbstgehostete und verwaltete Lösungen, um den richtigen Weg für Ihre Organisation zu finden. Die Kontrolle über Ihre Dateninfrastruktur zu übernehmen, ist ein mutiger Schritt in Richtung einer nachhaltigeren digitalen Zukunft.
Häufig gestellte Fragen
Ist selbstgehostetes Cookie-Management wirklich kostenlos?
Ja, die quelloffene Infrastruktur ist kostenlos auf Ihren eigenen Servern zu hosten, ohne wiederkehrende Lizenzgebühren. Sie müssen jedoch Ihre eigenen internen Serverkosten und die Entwicklerzeit für die anfängliche Einrichtung und laufende Wartung berücksichtigen. Während es keine "Compliance-Steuer" an einen Anbieter gibt, ist es eine Investition in Ihre eigenen technischen Ressourcen. Dieses Modell priorisiert Ihr Budget, indem es unvorhersehbare SaaS-Preiserhöhungen entfernt, die mit Ihrem Traffic skalieren.
Erfüllt das Selbsthosting eines CMP die Anforderungen der DSGVO?
Selbsthosting bietet die technische Grundlage für die DSGVO-Compliance, indem es Datenhoheit und überprüfbare Einwilligungsprotokolle gewährleistet. Es ermöglicht Ihnen, sensible Benutzerentscheidungen auf Ihrer eigenen Infrastruktur zu behalten, anstatt sie an Drittanbieter weiterzugeben. Compliance hängt auch von Ihrer spezifischen Konfiguration ab. Sie müssen sicherstellen, dass Tracker nur nach gültiger Einwilligung ausgelöst werden und dass Sie Signale wie "Alle ablehnen" respektieren. Diese Transparenz erleichtert das Bestehen strenger interner Sicherheitsprüfungen erheblich.
Kann ich den Google Consent Mode v2 mit einer selbstgehosteten Lösung verwenden?
Ja, professionelle selbstgehostete Cookie-Management-Lösungen wie Conzent OCI sind vollständig in den Google Consent Mode v2 integriert. Dies ist entscheidend, um die Frist am 15. Juni 2026 für die Datenübertragung von Google Ads einzuhalten. Ihr selbstgehostetes Setup kann die erforderlichen Einwilligungszustände direkt an Google-Tags kommunizieren. Dies stellt sicher, dass Ihre Marketinganalysen genau bleiben, ohne auf einen Black-Box-SaaS-Anbieter angewiesen zu sein, der Ihre Datenhoheit oder die Leistung Ihrer Website gefährden könnte.
Welche technischen Fähigkeiten sind erforderlich, um einen Cookie-Manager selbst zu hosten?
Sie benötigen in der Regel einen Entwickler oder DevOps-Ingenieur, der mit Docker oder Binärbereitstellungen vertraut ist, um die Infrastruktur einzurichten. Vertrautheit mit der Verwaltung von Umgebungsvariablen, Datenbankverbindungen und API-Sicherheit ist erforderlich. Während die Implementierung des Frontend-Banners einfach ist, erfordert die Backend-Speicherschicht ein solides Verständnis des serverseitigen Managements. Dies gewährleistet hohe Verfügbarkeit und Datenintegrität für Ihre Einwilligungsprotokolle. Es ist eine Aufgabe für einen sachkundigen Kollegen, nicht für ein generisches Automatisierungstool.
Wie gehe ich mit IAB TCF 2.3-Updates auf einer selbstgehosteten Plattform um?
Sie gehen mit diesen Updates um, indem Sie die neuesten Versionen des quelloffenen Codes aus dem Repository abrufen. Wenn sich Branchenstandards wie IAB TCF v2.3 weiterentwickeln, veröffentlicht die Gemeinschaft und die Kernpfleger Updates, um die Infrastruktur compliant zu halten. Im Gegensatz zu einer SaaS-Plattform, die automatisch aktualisiert, erfordert ein selbstgehostetes Setup, dass Ihr Team diese Updates manuell auslöst. Dies stellt sicher, dass Ihr Banner zertifiziert bleibt und mit den neuesten Anforderungen der Ad-Tech-Branche kompatibel ist, während Sie die volle Kontrolle über den Zeitpunkt der Bereitstellung behalten.
Was passiert mit meinen Einwilligungsprotokollen, wenn mein Server ausfällt?
Wenn Ihr Server zur Speicherung der Einwilligung nicht verfügbar ist, kann es sein, dass Ihr Banner nicht geladen wird oder neue Entscheidungen nicht aufgezeichnet werden. Dies könnte dazu führen, dass das Tracking blockiert wird, um die Compliance aufrechtzuerhalten. Deshalb empfehlen wir eine widerstandsfähige Architektur mit Datenbanksicherungen und Lastenausgleich. Professionelles selbstgehostetes Cookie-Management erfordert die gleichen Verfügbarkeitsüberlegungen wie jede andere geschäftskritische API. Sie müssen sicherstellen, dass Sie immer ein gültiges Prüfprotokoll für regulatorische Prüfungen zur Verfügung haben, selbst während stark frequentierter Zeiten.
Ist Conzent OCI Open Source oder quelloffen?
Conzent OCI ist eine quelloffene Infrastruktur. Dieses Modell bietet die Transparenz und Überprüfbarkeit von Open Source, während es einen nachhaltigen Entwicklungsweg für unternehmensgerechte Compliance-Tools gewährleistet. Sie können den Code kostenlos abrufen und prüfen, um ihn auf Ihren eigenen Servern zu hosten. Dieser Ansatz balanciert das öffentliche Gut von offenem Code mit der prinzipienbasierten dänischen Technik, die erforderlich ist, um die Plattform aktuell zu halten. Es ist ein Mittelweg zwischen totalem DIY und einem Black-Box-Anbieter.
Wie wirkt sich das Selbsthosting auf die Ladegeschwindigkeit meiner Website aus?
Selbsthosting verbessert in der Regel die Ladegeschwindigkeit, indem es Abhängigkeiten von Skripten von Drittanbietern reduziert. Sie beseitigen die Latenz, die durch externe DNS-Abfragen und SSL-Handshakes mit dem Server eines Anbieters verursacht wird. Da die Skripte auf Ihrem eigenen CDN oder Ursprungsserver gehostet werden, profitieren sie von Ihren bestehenden Leistungsoptimierungen. Dieser Fokus auf niedrige Latenz ähnelt den Anforderungen für Game Server Hosting in Australien, wo Servernähe und Optimierung entscheidend für die Leistung sind. Das Ergebnis ist eine leichtere Ausführung, die Ihnen hilft, bessere Core Web Vitals und Benutzererfahrungen aufrechtzuerhalten, während Sie die gesetzlichen Anforderungen erfüllen.