
Gestion des cookies auto-hébergée : Le guide 2026 sur la souveraineté des données
Votre bannière de cookies ne devrait pas être une taxe sur votre conformité ni une porte dérobée pour les collecteurs de données tiers. Pendant trop longtemps, l'industrie a accepté un modèle où vous payez des frais mensuels pour louer une solution à une exigence légale que vous êtes contraint de respecter. C'est une extraction de valeur qui se fait souvent au détriment de la performance de votre site et de la vie privée de vos utilisateurs. La transition vers une gestion des cookies auto-hébergée n'est plus un projet de développeur de niche. C'est un choix d'infrastructure stratégique pour toute organisation qui valorise la souveraineté des données.
Vous avez raison d'être frustré par des designs rigides qui nuisent à votre expérience utilisateur et par la peur constante des fuites de données vers les fournisseurs de CMP. La conformité est une norme, pas un luxe. Ce guide vous montre comment maîtriser la transition des bannières verrouillées par des fournisseurs vers une infrastructure auto-hébergée. Vous obtiendrez la pleine propriété de votre base de données de consentement et atteindrez zéro frais mensuels pour une conformité de base. Nous passerons en revue le contrôle technique nécessaire pour mettre en œuvre des scripts légers qui répondent aux exigences de Google Consent Mode v2 de juin 2026. Il est temps d'arrêter de louer votre conformité et de commencer à posséder vos données.
Principaux enseignements
- Récupérez votre souveraineté des données et éliminez les "taxes de conformité" en gardant tous les journaux de consentement des utilisateurs sur vos propres serveurs internes.
- Maîtrisez l'architecture technique de la gestion des cookies auto-hébergée, y compris le déploiement d'APIs et de bases de données utilisant une infrastructure disponible en source.
- Calculez le véritable coût total de possession en comparant les heures de développement initiales aux augmentations de prix imprévisibles des fournisseurs SaaS.
- Mettez en œuvre un cadre clair pour auditer les scripts de suivi et déployer des bannières conformes via Docker ou des fichiers binaires.
- Découvrez comment une infrastructure de consentement ouverte auto-hébergée offre une alternative durable et de niveau entreprise aux plateformes de conformité verrouillées par des fournisseurs.
Pourquoi les organisations passent à la gestion des cookies auto-hébergée
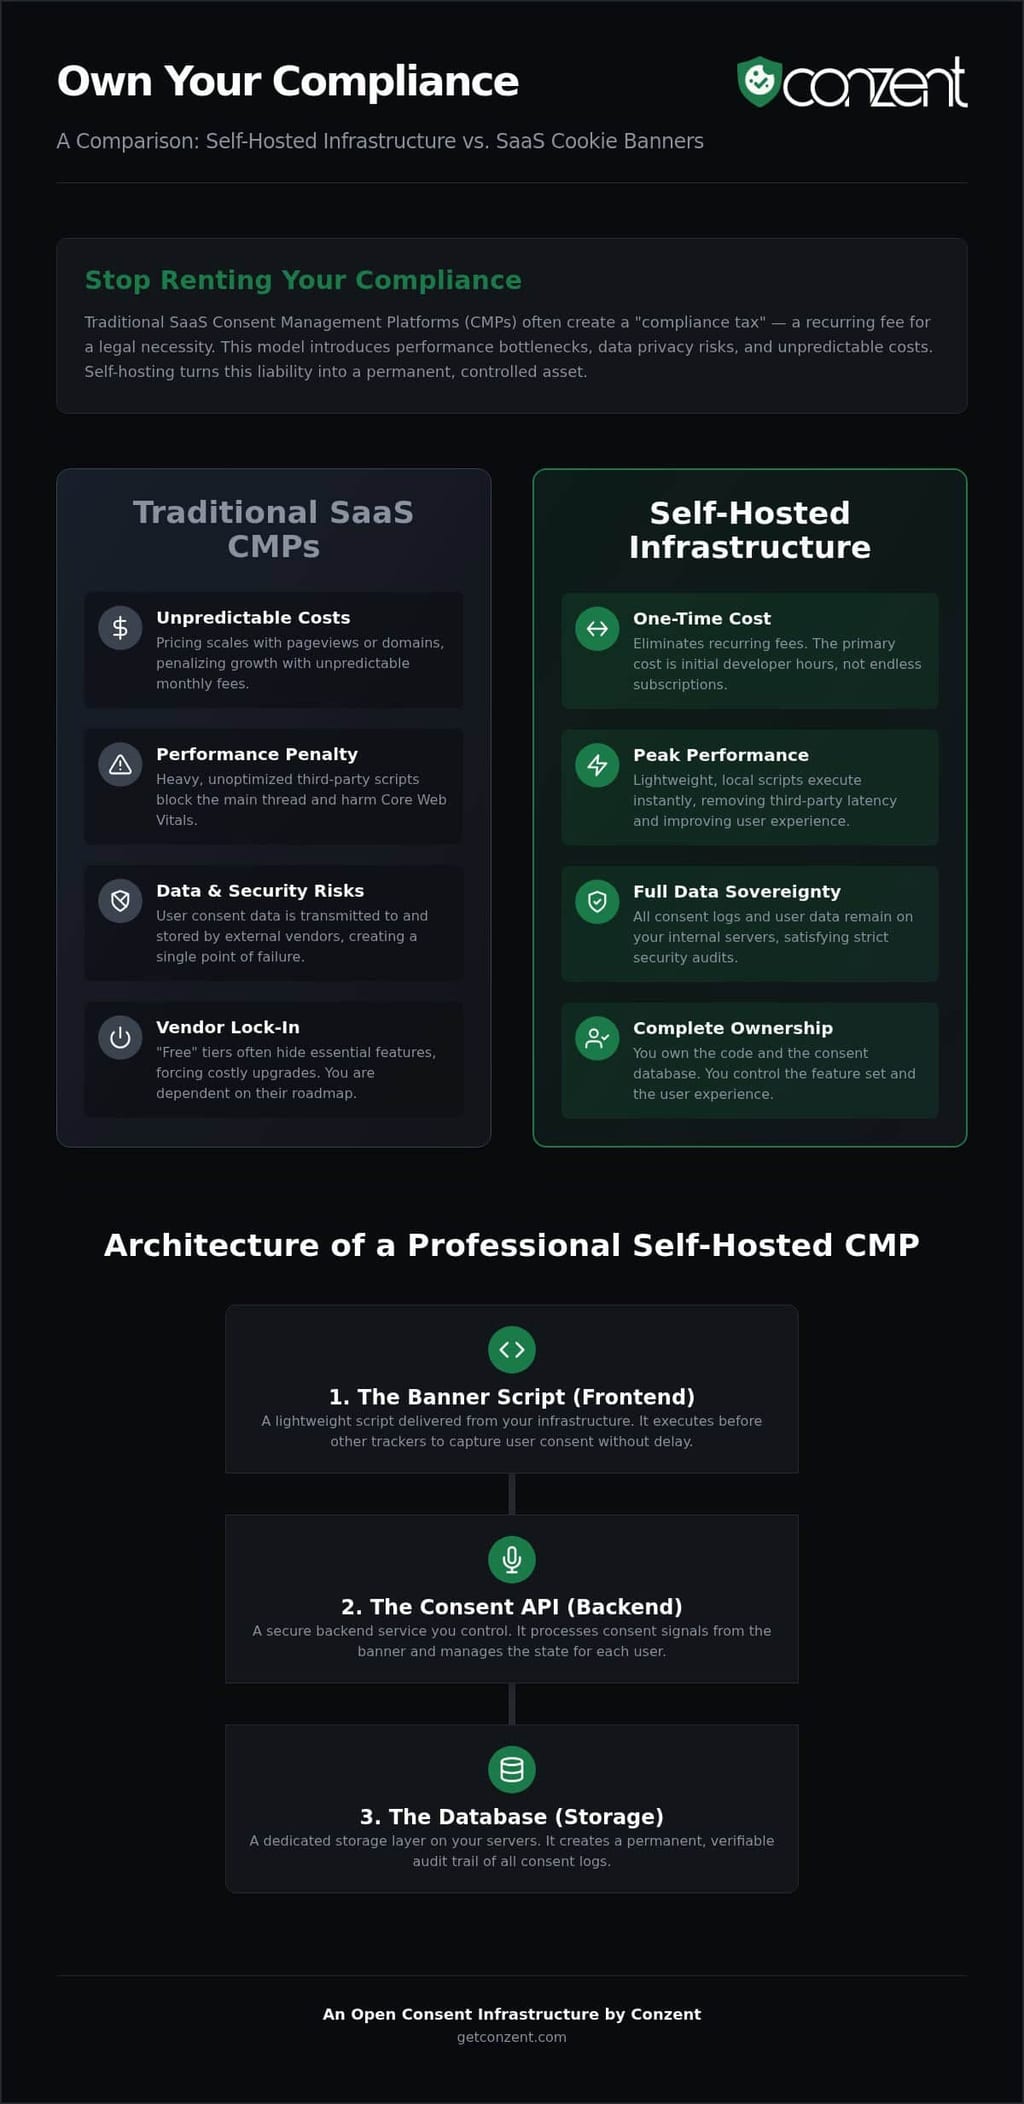
Les organisations en ont assez de louer leur conformité. Pendant des années, la norme de l'industrie était d'externaliser la gestion du consentement à des fournisseurs tiers. Cela a créé une dépendance technique que beaucoup trouvent désormais inacceptable. La transition vers la gestion des cookies auto-hébergée permet aux équipes de récupérer leur infrastructure. Cela transforme une responsabilité récurrente en un actif permanent que vous contrôlez.
Il y a quatre principaux moteurs derrière ce mouvement :
- Contrôle des coûts : Les prix SaaS augmentent souvent avec les pages vues ou les domaines. Cela pénalise la croissance. L'auto-hébergement élimine ces augmentations mensuelles imprévisibles.
- Performance technique : Les scripts tiers sont souvent lourds et non optimisés. Ils retardent le fil principal et nuisent aux Core Web Vitals. Les scripts locaux sont légers et s'exécutent plus rapidement.
- Audits de sécurité : De nombreuses équipes de sécurité d'entreprise interdisent désormais la transmission des données de consentement des utilisateurs à des processeurs externes. L'hébergement local satisfait ces exigences internes strictes.
- Propriété des données : Vous ne collectez pas seulement le consentement ; vous conservez la preuve. Garder ces journaux sur des serveurs internes garantit que vous ne perdez jamais l'accès à vos propres dossiers si un fournisseur change ses conditions.
Le problème des CMP SaaS en boîte noire
La plupart des plateformes de gestion du consentement fonctionnent comme un point de défaillance unique. Si leur API tombe en panne, le suivi de votre site est rompu. S'ils subissent une violation, la vie privée de vos utilisateurs est compromise. C'est le coût caché du modèle en boîte noire. Vous payez effectivement un fournisseur pour gérer des données qui n'auraient jamais dû quitter votre périmètre en premier lieu.
De nombreux niveaux "gratuits" agissent également comme un piège. Ils omettent souvent des fonctionnalités critiques requises pour les normes modernes, telles que Google Consent Mode v2. Cela force les entreprises à des mises à niveau coûteuses juste pour maintenir une fonctionnalité de base. En choisissant la gestion des cookies auto-hébergée, vous contournez ces limitations artificielles. Vous contrôlez l'ensemble des fonctionnalités car vous possédez le code.
Souveraineté des données comme avantage concurrentiel
La vie privée n'est pas une case à cocher ; c'est une relation avec votre utilisateur. Lorsque vous gérez le consentement localement, vous démontrez un engagement envers la transparence. Cet alignement avec la directive ePrivacy et le RGPD ne concerne pas seulement l'évitement des amendes. Il s'agit de construire une pile de confidentialité que les utilisateurs peuvent faire confiance sans se demander quel tiers récolte leurs clics.
Héberger votre propre infrastructure garantit que les signaux de consentement sensibles restent dans votre juridiction. Cela est particulièrement vital pour les entreprises opérant dans des régions avec des exigences strictes en matière de résidence des données. Si vous avez besoin d'un juste milieu entre le total DIY et un fournisseur en boîte noire, une plateforme de consentement cloud gérée offre un moyen de faire évoluer la confidentialité sans sacrifier le contrôle technique. Cette approche fournit les avantages du cloud tout en maintenant les principes d'une infrastructure disponible en source.
L'architecture d'un CMP professionnel auto-hébergé
La gestion des cookies auto-hébergée professionnelle n'est pas juste un fichier JavaScript sur un serveur. C'est un système à trois niveaux conçu pour la résilience, la rapidité et la responsabilité légale. Alors que de nombreux développeurs confondent une bannière de consentement avec un simple composant UI, une architecture robuste nécessite un script frontend, une API sécurisée et une base de données évolutive. Cette structure garantit que chaque choix utilisateur est non seulement respecté dans le navigateur, mais également documenté dans une piste d'audit vérifiable.
Les composants clés de cette architecture comprennent :
- Le script de bannière : Un mécanisme de livraison léger qui s'exécute avant d'autres traceurs.
- L'API de consentement : Un service backend qui traite les signaux et gère l'état.
- La base de données : Une couche de stockage dédiée pour les journaux de consentement, séparée de vos données d'application principales.
Contrairement à l'open source traditionnel, l'infrastructure disponible en source fournit un équilibre nécessaire, offrant la transparence du code ouvert avec l'ingénierie durable requise pour la confidentialité de niveau entreprise. Cette distinction est vitale pour la maintenance à long terme. Vous avez besoin de la capacité d'inspecter le code pour la sécurité tout en vous appuyant sur un cadre qui évolue avec des normes changeantes comme IAB TCF v2.3 et Google Consent Mode v2.
Le frontend : Bannières de consentement légères
La performance est une fonctionnalité de confidentialité. Un script de bannière lourd retarde l'interactivité de votre site et nuit à l'expérience utilisateur mobile. En hébergeant le script vous-même, vous éliminez la latence des recherches DNS tierces et des échanges SSL. Cela permet une personnalisation UI/UX approfondie sans dépendre d'un tableau de bord rigide d'un fournisseur. Vous pouvez parfaitement adapter la bannière au langage de design de votre marque tout en maintenant une haute performance. Pour voir à quoi ressemble une bannière axée sur la performance, explorez nos fonctionnalités de bannière de cookies.
Le backend : Stockage du consentement et APIs
Le véritable travail se fait en coulisses. Votre API doit être sécurisée contre la manipulation non autorisée du consentement pour empêcher les acteurs malveillants de falsifier les choix des utilisateurs. Lorsque vous choisissez entre SQL et NoSQL pour vos journaux de consentement, considérez votre échelle. SQL est souvent préféré pour son schéma strict et sa facilité d'audit, tandis que NoSQL offre l'évolutivité horizontale requise pour des environnements à fort trafic. Cette couche backend est l'endroit où vous intégrez les signaux de Google Consent Mode v2, garantissant que votre pile marketing reçoit les bonnes données sans divulguer d'informations utilisateur à des tiers. Si vous souhaitez comparer les modèles de déploiement pour votre infrastructure, consultez les options de l'infrastructure de consentement ouverte auto-hébergée.
Auto-hébergé vs. SaaS : Évaluation du coût total de possession
L'auto-hébergement est souvent présenté comme une alternative gratuite aux abonnements SaaS coûteux. C'est une demi-vérité qui ignore la réalité des ressources d'ingénierie. Bien que la gestion des cookies auto-hébergée élimine les frais récurrents des fournisseurs, elle introduit un autre ensemble de coûts : les heures de développement. Vous devez tenir compte de la configuration initiale, de la maintenance des serveurs et du travail continu de suivi des évolutions réglementaires. La conformité n'est pas une tâche à mettre en place et à oublier. C'est un processus continu de perfectionnement technique.
Maintenir votre propre infrastructure signifie que vous êtes responsable des correctifs de sécurité et des mises à jour réglementaires. Comme vous gérez vos propres points d'accès et APIs exposés à Internet, effectuer des analyses de vulnérabilité régulières avec des plateformes comme ReadySECURE aide à protéger les services auto-hébergés contre les menaces émergentes. Lorsque l'industrie passe à des normes comme IAB TCF v2.3, votre équipe doit mettre en œuvre ces changements manuellement. Si vous n'avez pas de présence DevOps dédiée, la version "gratuite" de la conformité peut rapidement devenir plus coûteuse qu'une solution gérée. Nous croyons en un modèle de parrainage qui réduit ces barrières. En offrant une infrastructure de consentement ouverte auto-hébergée qui est disponible en source, nous fournissons à la communauté des outils de niveau entreprise sans le prix typique des entreprises.
Quand choisir une infrastructure auto-hébergée
L'auto-hébergement est le choix idéal pour les sites à fort trafic qui maintiennent déjà des équipes DevOps internes. Si vous gérez des millions de visiteurs mensuels, le coût par page vue d'un CMP SaaS devient un drain significatif sur votre budget. L'hébergement local vous permet d'intégrer le consentement dans vos pipelines CI/CD existants. Cela vous donne également la liberté de personnaliser les tests A/B et l'analyse des revenus sans être limité par les rapports préconçus d'un fournisseur. Vous pouvez consulter notre modèle de tarification pour voir comment ces options se comparent aux alternatives gérées.
L'alternative cloud gérée
Pour beaucoup, une plateforme de consentement cloud gérée est le chemin le plus efficace. Elle réduit la taxe de conformité en tirant parti d'une infrastructure partagée. Vous obtenez le même contrôle technique et la souveraineté des données qu'une configuration auto-hébergée, mais sans le fardeau des mises à jour manuelles. Lorsque les lois changent ou que de nouvelles exigences de Google Consent Mode émergent, la plateforme s'occupe du gros du travail. Cela permet à vos développeurs de se concentrer sur votre produit principal plutôt que de courir après les dernières modifications de la loi sur les cookies. C'est un équilibre entre ouverture technique et durabilité opérationnelle.
Mise en œuvre du consentement auto-hébergé : Un cadre étape par étape
La théorie doit finalement rencontrer la production. La transition vers la gestion des cookies auto-hébergée nécessite une approche méthodique qui priorise à la fois la stabilité technique et la conformité légale. Il ne s'agit pas de coller un script sur une page ; il s'agit de construire un pipeline de données résilient. En suivant un cadre structuré, vous vous assurez que vos signaux de consentement sont précis, que votre site reste rapide et que vos données restent sous votre contrôle.
- Étape 1 : Auditez votre inventaire. Cataloguez chaque cookie et script de suivi actuellement actif sur votre site. Vous ne pouvez pas gérer le consentement pour des traceurs que vous n'avez pas identifiés.
- Étape 2 : Déploiement de l'infrastructure. Déployez votre API de consentement et votre base de données en utilisant des conteneurs Docker ou des binaires autonomes. Cela garantit une cohérence environnementale entre vos serveurs de staging et de production.
- Étape 3 : Configuration des signaux. Mappez vos choix d'utilisateur aux signaux de Google Consent Mode v2 et IAB TCF v2.3. Cela est crucial pour respecter la date limite du 15 juin 2026 pour le signalement de données conformes de Google Ads.
- Étape 4 : Intégration des analyses. Connectez vos données de consentement à l'analyse de l'impact sur les revenus pour comprendre comment les taux d'opt-in affectent votre résultat net.
Déploiement technique pour DevOps
Votre stratégie de déploiement doit traiter l'infrastructure de consentement comme tout autre service critique. Commencez par configurer vos variables d'environnement pour gérer en toute sécurité les identifiants de base de données et les secrets API. Si vous utilisez un CMS, tirez parti des intégrations natives pour WordPress ou Drupal pour rationaliser la livraison frontend. Une fois déployé, utilisez les outils de débogage de Google Consent Mode v2 pour vérifier que vos balises ne s'activent que lorsque le consentement valide est présent. Cela empêche les fuites de données accidentelles et garantit que votre configuration résiste à un audit technique.
Optimisation pour la performance et les revenus
La conformité ne devrait pas nuire à votre taux de conversion. Utilisez les tests A/B pour expérimenter différents emplacements et textes de bannières afin de trouver l'expérience la moins intrusive pour vos utilisateurs. En mesurant l'impact sur les revenus de ces choix, vous pouvez équilibrer les exigences légales avec les objectifs commerciaux. Une expérience utilisateur axée sur la confidentialité réduit les taux de rebond et favorise la confiance nécessaire pour que les utilisateurs accordent leur consentement, soutenant directement vos revenus publicitaires. Si vous êtes prêt à déployer votre propre infrastructure, explorez nos plans d'infrastructure de consentement ouverte auto-hébergée pour commencer.
L'infrastructure de consentement ouverte de Conzent : Conformité sans compromis
Conzent OCI représente un changement fondamental dans notre approche des outils de conformité. Ce n'est pas un piège SaaS en boucle fermée conçu pour extraire des frais mensuels pour une exigence légale obligatoire. Au lieu de cela, c'est une infrastructure de consentement ouverte auto-hébergée qui comble le fossé entre la transparence axée sur la communauté et la fiabilité de niveau entreprise. Nous croyons que l'infrastructure de confidentialité devrait être un bien public. C'est pourquoi le moteur principal est disponible en source et gratuit à héberger sur vos propres serveurs. Vous pouvez auditer chaque ligne de code, vérifier chaque flux de données et garantir que votre stratégie de gestion des cookies auto-hébergée reste techniquement honnête.
Évoluer ne devrait pas signifier tout recommencer. À mesure que votre trafic augmente ou que vos besoins en infrastructure croissent, vous n'avez pas à migrer vers un autre fournisseur ou à réapprendre une API propriétaire. Vous pouvez passer de la version auto-hébergée gratuite à notre plateforme de consentement cloud gérée sans perdre votre configuration. Ce chemin unifié offre un niveau de flexibilité que les fournisseurs traditionnels ne peuvent égaler. La plupart des fournisseurs imposent un choix binaire : un script open source limité ou un service cloud verrouillé. Nous offrons une norme unique, axée sur la performance, qui évolue avec votre entreprise.
Conçu pour les réglementations de 2026
La conformité est un objectif mouvant. Notre infrastructure inclut un support natif pour les dernières normes IAB TCF, garantissant que votre site reste conforme aux exigences complexes de l'écosystème ad-tech. Nous avons également conçu la plateforme pour gérer les changements techniques liés à la dépréciation des cookies et aux nouvelles réalités d'application de 2026. Chaque mise à jour est soutenue par une ingénierie danoise et un modèle de développement axé sur la communauté. Nous privilégions la clarté technique plutôt que le flou marketing pour garantir que votre site reste en avance sur les changements réglementaires sans les frais généraux typiques.
Prenez le contrôle de votre pile de confidentialité
L'infrastructure axée sur la mission est l'avenir du web. Il s'agit de s'éloigner des fournisseurs opaques et de se diriger vers un web où la transparence est la norme. Vous pouvez commencer avec l'auto-hébergement OCI aujourd'hui en accédant au dépôt sur GitHub. Cela vous donne le contrôle technique discuté dans les sections précédentes sans le fardeau financier d'un abonnement obligatoire. Vous possédez le code. Vous possédez les données. Vous possédez la relation avec vos utilisateurs.
Que vous soyez un développeur à la recherche d'une solution gratuite et performante ou une entreprise ayant besoin d'un environnement géré, le chemin à suivre est clair. Vous ne devriez pas avoir à compromettre vos valeurs pour respecter vos obligations légales. Consultez les options de tarification et de parrainage pour trouver la solution adaptée à la croissance de votre organisation.
Récupérez votre souveraineté technique
La souveraineté des données n'est pas un luxe premium pour quelques-uns. C'est la norme nécessaire pour un web transparent et éthique. Nous avons exploré comment passer à la gestion des cookies auto-hébergée élimine la taxe de conformité tout en vous donnant un contrôle absolu sur vos journaux de consentement. Vous disposez désormais d'un cadre pratique pour auditer vos scripts de suivi, déployer une infrastructure résiliente via Docker et optimiser vos taux d'opt-in grâce à des tests A/B axés sur les revenus. Cette transition déplace votre pile de confidentialité d'une responsabilité récurrente à un actif technique permanent.
Notre infrastructure est construite sur le principe de la transparence disponible en source. Elle est certifiée IAB TCF v2.3 et intégrée nativement avec Google Consent Mode v2 pour répondre aux exigences les plus strictes de 2026. Vous n'avez pas à choisir entre ouverture technique et sécurité réglementaire. Que vous l'hébergiez vous-même gratuitement ou que vous utilisiez nos services gérés, vous investissez dans un système qui respecte vos utilisateurs et votre résultat net. Prêt à posséder votre pile de confidentialité ? Explorez les tarifs auto-hébergés et gérés pour trouver le bon chemin pour votre organisation. Prendre le contrôle de votre infrastructure de données est un pas audacieux vers un avenir numérique plus durable.
Questions Fréquemment Posées
La gestion des cookies auto-hébergée est-elle vraiment gratuite ?
Oui, l'infrastructure disponible en source est gratuite à héberger sur vos propres serveurs sans frais de licence récurrents. Cependant, vous devez tenir compte de vos propres coûts de serveur internes et du temps de développement nécessaire pour la configuration initiale et la maintenance continue. Bien qu'il n'y ait pas de "taxe de conformité" payée à un fournisseur, c'est un investissement dans vos propres ressources techniques. Ce modèle priorise votre budget en supprimant les augmentations de prix imprévisibles des SaaS qui évoluent avec votre trafic.
L'auto-hébergement d'un CMP satisfait-il aux exigences du RGPD ?
L'auto-hébergement fournit la base technique pour la conformité au RGPD en garantissant la souveraineté des données et des journaux de consentement vérifiables. Il vous permet de garder les choix sensibles des utilisateurs sur votre propre infrastructure plutôt que de les divulguer à des processeurs tiers. La conformité dépend également de votre configuration spécifique. Vous devez vous assurer que les traceurs ne s'activent qu'après l'obtention d'un consentement valide et que vous respectez des signaux tels que "Rejeter tout". Cette transparence facilite grandement le passage d'audits de sécurité internes stricts.
Puis-je utiliser Google Consent Mode v2 avec une solution auto-hébergée ?
Oui, des solutions professionnelles de gestion des cookies auto-hébergée comme Conzent OCI sont entièrement intégrées avec Google Consent Mode v2. Cela est essentiel pour respecter la date limite du 15 juin 2026 pour le signalement de données de Google Ads. Votre configuration auto-hébergée peut communiquer les états de consentement nécessaires directement aux balises Google. Cela garantit que vos analyses marketing restent précises sans dépendre d'un fournisseur SaaS en boîte noire qui pourrait compromettre votre souveraineté des données ou la performance de votre site.
Quelles compétences techniques sont nécessaires pour auto-héberger un gestionnaire de cookies ?
Vous avez généralement besoin d'un développeur ou d'un ingénieur DevOps familiarisé avec Docker ou les déploiements binaires pour configurer l'infrastructure. Une familiarité avec la gestion des variables d'environnement, des connexions de base de données et de la sécurité API est nécessaire. Bien que l'implémentation de la bannière frontend soit simple, la couche de stockage backend nécessite une bonne compréhension de la gestion côté serveur. Cela garantit une haute disponibilité et l'intégrité des données pour vos journaux de consentement. C'est une tâche pour un pair compétent, pas un outil d'automatisation générique.
Comment gérer les mises à jour IAB TCF 2.3 sur une plateforme auto-hébergée ?
Vous gérez ces mises à jour en tirant les dernières versions du code disponible en source depuis le dépôt. Lorsque des normes industrielles comme IAB TCF v2.3 évoluent, la communauté et les mainteneurs principaux publient des mises à jour pour maintenir l'infrastructure conforme. Contrairement à une plateforme SaaS qui se met à jour automatiquement, une configuration auto-hébergée nécessite que votre équipe déclenche manuellement ces mises à jour. Cela garantit que votre bannière reste certifiée et compatible avec les dernières exigences ad-tech tout en maintenant un contrôle total sur le moment du déploiement.
Que se passe-t-il avec mes journaux de consentement si mon serveur tombe en panne ?
Si votre serveur de stockage de consentement est indisponible, votre bannière peut ne pas se charger ou enregistrer de nouveaux choix. Cela pourrait entraîner un blocage du suivi pour maintenir la conformité. C'est pourquoi nous recommandons une architecture résiliente avec des sauvegardes de base de données et un équilibrage de charge. Une gestion des cookies auto-hébergée professionnelle nécessite les mêmes considérations de disponibilité que toute autre API critique. Vous devez vous assurer que vous avez toujours une piste d'audit valide disponible pour un examen réglementaire, même pendant les périodes de fort trafic.
Conzent OCI est-il open source ou disponible en source ?
Conzent OCI est une infrastructure disponible en source. Ce modèle offre la transparence et l'inspectabilité de l'open source tout en garantissant un chemin de développement durable pour des outils de conformité de niveau entreprise. Vous pouvez accéder et auditer le code gratuitement pour l'héberger sur vos propres serveurs. Cette approche équilibre le bien public du code ouvert avec l'ingénierie danoise principielle requise pour maintenir la plateforme à jour. C'est un juste milieu entre le total DIY et un fournisseur en boîte noire.
Comment l'auto-hébergement affecte-t-il la vitesse de chargement de mes sites web ?
L'auto-hébergement améliore généralement la vitesse de chargement en réduisant les dépendances aux scripts tiers. Vous éliminez la latence causée par les recherches DNS externes et les échanges SSL avec le serveur d'un fournisseur. Comme les scripts sont hébergés sur votre propre CDN ou serveur d'origine, ils bénéficient de vos optimisations de performance existantes. Cet accent sur la faible latence est similaire aux exigences pour l'hébergement de serveurs de jeux en Australie, où la proximité du serveur et l'optimisation sont essentielles pour la performance. Le résultat est une exécution plus légère qui vous aide à maintenir de meilleurs Core Web Vitals et une meilleure expérience utilisateur tout en respectant les exigences légales obligatoires.