
Zelf-gehoste Cookiebeheer: De 2026 Gids voor Gegevenssoevereiniteit
Je cookiebanner zou geen belasting moeten zijn voor je naleving of een achterdeur voor dataverzamelaars van derden. Te lang heeft de industrie een model geaccepteerd waarbij je een maandelijkse vergoeding betaalt om een oplossing te huren voor een wettelijke vereiste waaraan je verplicht bent te voldoen. Het is een extractie van waarde die vaak ten koste gaat van de prestaties van je site en de privacy van je gebruikers. Overstappen naar zelf-gehoste cookiebeheer is niet langer een niche ontwikkelaarsproject. Het is een strategische infrastructuurkeuze voor elke organisatie die waarde hecht aan gegevenssoevereiniteit.
Je hebt gelijk om gefrustreerd te zijn door rigide ontwerpen die je gebruikerservaring schaden en de constante angst voor datalekken naar CMP-leveranciers. Naleving is een standaard, geen luxe. Deze gids laat je zien hoe je de overstap kunt maken van door leveranciers vergrendelde banners naar een zelf-gehoste infrastructuur. Je krijgt volledige eigendom van je toestemmingsdatabase en bereikt nul maandelijkse kosten voor basisnaleving. We zullen de technische controle doornemen die nodig is om lichte scripts te implementeren die voldoen aan de vereisten van Google Consent Mode v2 van juni 2026. Het is tijd om te stoppen met het huren van je naleving en te beginnen met het bezitten van je gegevens.
Belangrijke Inzichten
- Herclaim je gegevenssoevereiniteit en elimineer "nalevingsbelastingen" door alle gebruikers toestemmingslogs op je eigen interne servers te houden.
- Beheers de technische architectuur van zelf-gehoste cookiebeheer, inclusief de implementatie van API's en databases met behulp van bron-beschikbare infrastructuur.
- Bereken de werkelijke totale eigendomskosten door de initiële ontwikkelaaruren te vergelijken met de onvoorspelbare prijsstijgingen van SaaS-leveranciers.
- Implementeer een duidelijk kader voor het auditen van tracking-scripts en het implementeren van conforme banners via Docker of binaire bestanden.
- Ontdek hoe een Zelf-Gehoste Open Toestemming Infrastructuur een duurzame, enterprise-grade alternatieve biedt voor door leveranciers vergrendelde nalevingsplatforms.
Waarom Organisaties Overstappen naar Zelf-Gehoste Cookiebeheer
Organisaties zijn moe van het huren van hun naleving. Jarenlang was de industriestandaard om toestemmingbeheer uit te besteden aan derden. Dit creëerde een technische afhankelijkheid die velen nu onaanvaardbaar vinden. Overstappen naar zelf-gehoste cookiebeheer stelt teams in staat om hun infrastructuur terug te claimen. Het verandert een terugkerende aansprakelijkheid in een permanent bezit dat je controleert.
Er zijn vier belangrijke drijfveren achter deze beweging:
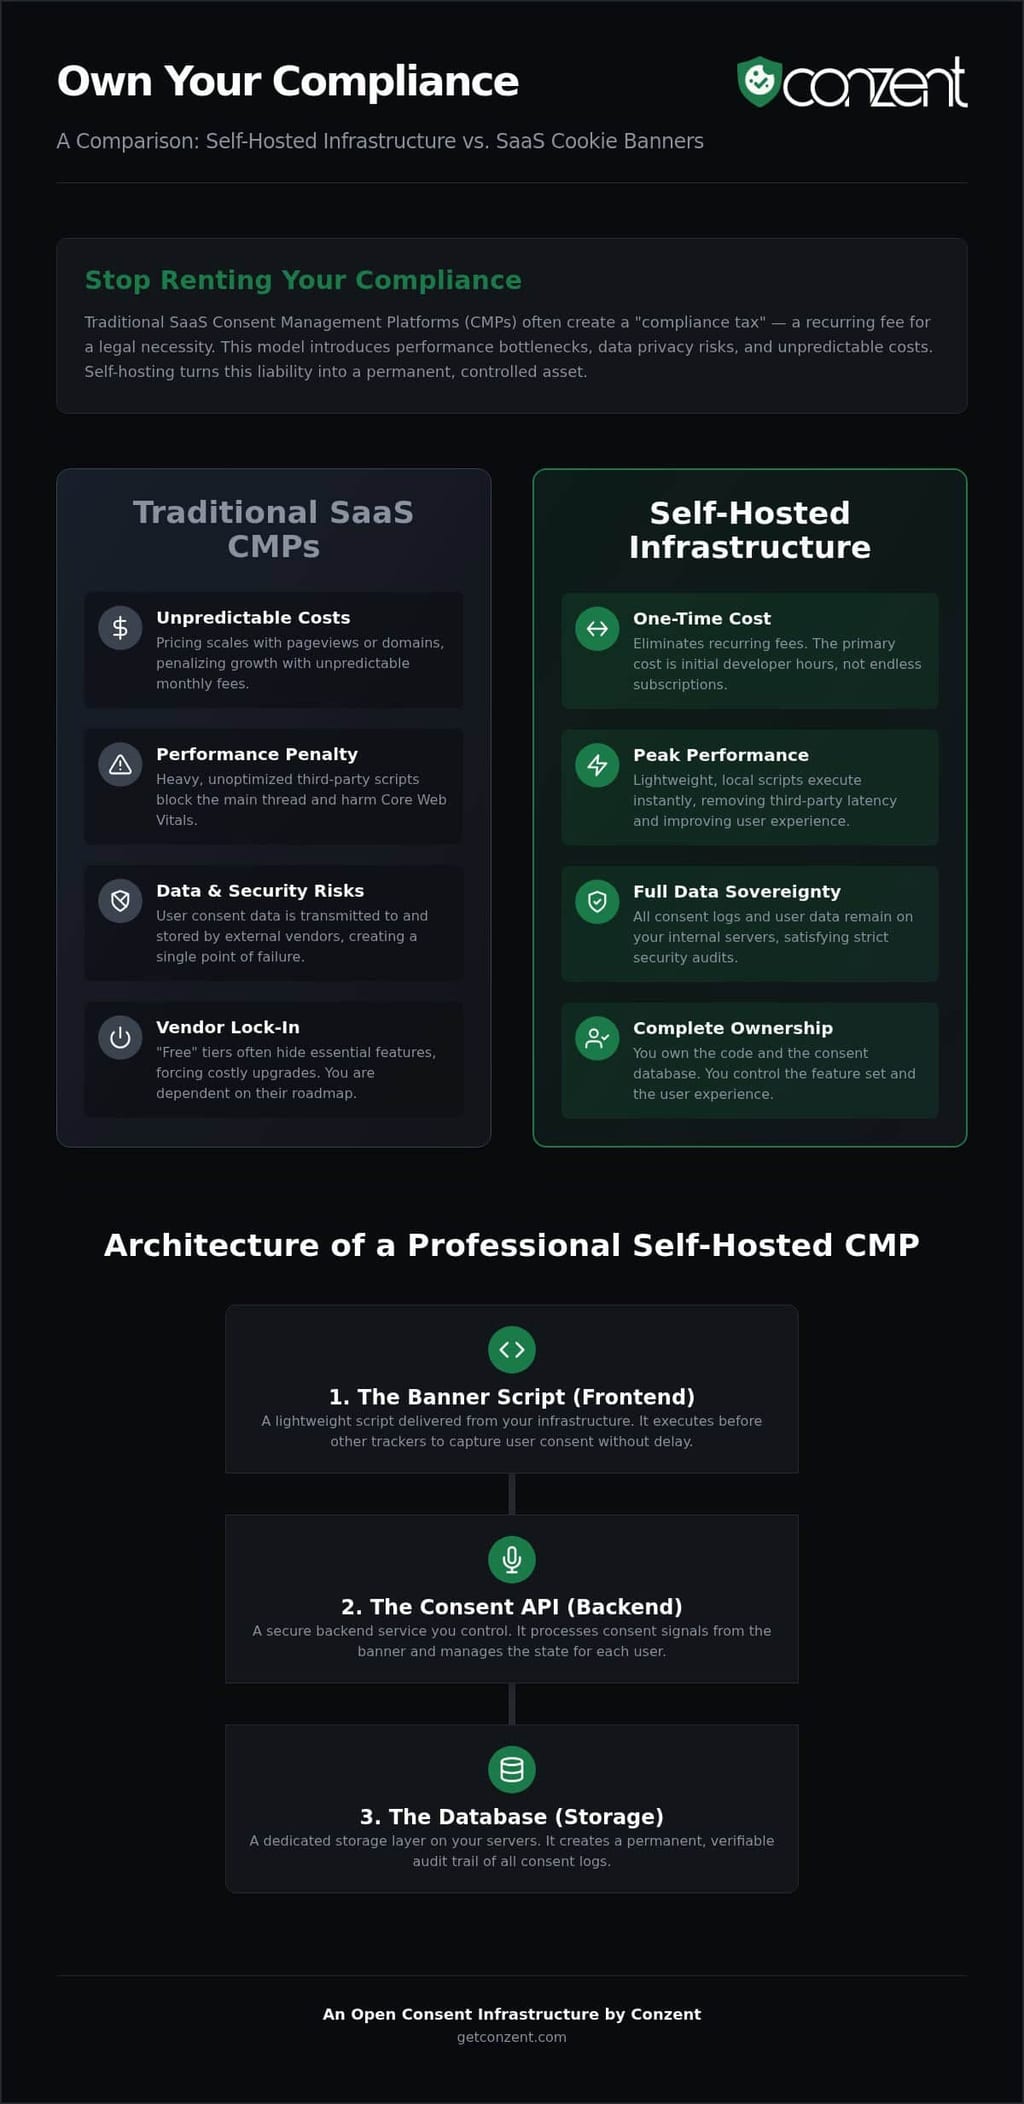
- Kostenbeheersing: SaaS-prijzen schalen vaak met paginaweergaven of domeinen. Dit bestraft groei. Zelf-hosting verwijdert deze onvoorspelbare maandelijkse stijgingen.
- Technische Prestaties: Derde-partij scripts zijn vaak zwaar en niet geoptimaliseerd. Ze vertragen de hoofdthread en schaden de Core Web Vitals. Lokale scripts zijn lichtgewicht en voeren sneller uit.
- Beveiligingsaudits: Veel enterprise beveiligingsteams verbieden nu de overdracht van gebruikers toestemmingsgegevens naar externe verwerkers. Lokale hosting voldoet aan deze strikte interne vereisten.
- Gegevensbezit: Je verzamelt niet alleen toestemming; je slaat het bewijs op. Het bijhouden van deze logs op interne servers zorgt ervoor dat je nooit de toegang tot je eigen gegevens verliest als een leverancier zijn voorwaarden wijzigt.
Het Probleem met Black-Box SaaS CMP's
De meeste Toestemming Beheer Platforms functioneren als een enkel punt van falen. Als hun API uitvalt, breekt de tracking van je site. Als ze een inbreuk lijden, wordt de privacy van je gebruikers in gevaar gebracht. Dit is de verborgen kost van het black-box model. Je betaalt effectief een leverancier om gegevens te beheren die nooit je perimeter hadden mogen verlaten.
Veel "gratis" niveaus fungeren ook als een val. Ze omzeilen vaak kritische functies die vereist zijn voor moderne standaarden, zoals Google Consent Mode v2. Dit dwingt bedrijven tot dure upgrades alleen om basisfunctionaliteit te behouden. Door te kiezen voor zelf-gehoste cookiebeheer, omzeil je deze kunstmatige beperkingen. Je controleert de functionaliteit omdat je de code bezit.
Gegevenssoevereiniteit als Concurrentievoordeel
Privacy is geen vinkje; het is een relatie met je gebruiker. Wanneer je toestemming lokaal beheert, toon je een toewijding aan transparantie. Deze afstemming met de ePrivacy Richtlijn en GDPR gaat niet alleen om het vermijden van boetes. Het gaat om het bouwen van een privacystack die gebruikers kunnen vertrouwen zonder zich af te vragen welke derde partij hun klikken verzamelt.
Het hosten van je eigen infrastructuur zorgt ervoor dat gevoelige toestemmingssignalen binnen je jurisdictie blijven. Dit is bijzonder belangrijk voor bedrijven die opereren in regio's met strikte gegevensresidentievereisten. Als je een middenweg nodig hebt tussen totale DIY en een black-box leverancier, biedt een Beheerd Cloud Toestemming Platform een manier om privacy op te schalen zonder technische controle op te geven. Deze benadering biedt de voordelen van de cloud terwijl de principes van bron-beschikbare infrastructuur behouden blijven.
De Architectuur van een Professionele Zelf-Gehoste CMP
Professioneel zelf-gehoste cookiebeheer is niet zomaar een JavaScript-bestand dat op een server staat. Het is een driedelig systeem dat is ontworpen voor veerkracht, snelheid en juridische verantwoordelijkheid. Terwijl veel ontwikkelaars een toestemmingsbanner verwarren met een eenvoudig UI-component, vereist een robuuste architectuur een frontend-script, een veilige API en een schaalbare database. Deze structuur zorgt ervoor dat elke gebruikerskeuze niet alleen in de browser wordt gerespecteerd, maar ook wordt gedocumenteerd in een verifieerbaar auditspoor.
De kerncomponenten van deze architectuur omvatten:
- Het Banner Script: Een lichtgewicht leveringsmechanisme dat wordt uitgevoerd voordat andere trackers worden geactiveerd.
- De Toestemming API: Een backend-service die signalen verwerkt en de status beheert.
- De Database: Een speciale opslaglaag voor toestemmingslogs, gescheiden van je primaire applicatiegegevens.
In tegenstelling tot traditionele open source, biedt bron-beschikbare infrastructuur een noodzakelijke balans, met de transparantie van open code en de duurzame engineering die vereist is voor enterprise-grade privacy. Dit onderscheid is van vitaal belang voor langdurig onderhoud. Je hebt de mogelijkheid nodig om de code te inspecteren op beveiliging terwijl je vertrouwt op een framework dat evolueert naast veranderende standaarden zoals IAB TCF v2.3 en Google Consent Mode v2.
De Frontend: Lichtgewicht Toestemmingsbanners
Prestaties zijn een privacykenmerk. Een zware banner script vertraagt de interactiviteit van je site en schaadt de mobiele gebruikerservaring. Door het script zelf te hosten, elimineer je de latentie van externe DNS-opzoekingen en SSL-handshakes. Dit stelt je in staat om diepe UI/UX-aanpassingen te maken zonder afhankelijk te zijn van een rigide dashboard van een leverancier. Je kunt de banner perfect afstemmen op de ontwerpstijl van je merk terwijl je hoge prestaties behoudt. Om te zien hoe een prestatiegerichte banner eruitziet, verken onze cookie banner functies.
De Backend: Toestemming Opslag en API's
Het echte werk gebeurt achter de schermen. Je API moet beveiligd zijn tegen ongeautoriseerde manipulatie van toestemming om te voorkomen dat kwaadwillende actoren gebruikerskeuzes vervalsen. Bij het kiezen tussen SQL en NoSQL voor je toestemmingslogs, overweeg je schaal. SQL wordt vaak geprefereerd vanwege de strikte schema's en het gemak van auditen, terwijl NoSQL de horizontale schaalbaarheid biedt die nodig is voor omgevingen met veel verkeer. Deze backend-laag is waar je Google Consent Mode v2-signalen integreert, zodat je marketingstack de juiste gegevens ontvangt zonder gebruikersinformatie naar derden te lekken. Als je de implementatiemodellen voor je infrastructuur wilt vergelijken, bekijk dan de Zelf-Gehoste Open Toestemming Infrastructuur opties.
Zelf-Gehoste vs. SaaS: Evalueren van de Totale Eigendomskosten
Zelf-hosting wordt vaak gepromoot als een gratis alternatief voor dure SaaS-abonnementen. Dit is een halve waarheid die de realiteit van engineeringbronnen negeert. Terwijl zelf-gehoste cookiebeheer terugkerende leverancierskosten elimineert, introduceert het een andere set kosten: ontwikkelaaruren. Je moet rekening houden met de initiële opzet, serveronderhoud en de voortdurende arbeid van het monitoren van regelgevende verschuivingen. Naleving is geen taak die je kunt instellen en vergeten. Het is een continu proces van technische verfijning.
Het onderhouden van je eigen infrastructuur betekent dat je verantwoordelijk bent voor beveiligingspatches en regelgevende updates. Omdat je je eigen internet-facing endpoints en API's beheert, helpt het uitvoeren van regelmatige kwetsbaarheidsscans met platforms zoals ReadySECURE om zelf-gehoste diensten te beschermen tegen opkomende bedreigingen. Wanneer de industrie verschuift naar standaarden zoals IAB TCF v2.3, moet je team deze wijzigingen handmatig implementeren. Als je geen toegewijde DevOps-aanwezigheid hebt, kan de "gratis" versie van naleving snel duurder worden dan een beheerde oplossing. Wij geloven in een sponsoringsmodel dat deze barrières verlaagt. Door een Zelf-Gehoste Open Toestemming Infrastructuur aan te bieden die bron-beschikbaar is, bieden we de gemeenschap enterprise-grade tools zonder de typische enterprise prijskaartje.
Wanneer te Kiezen voor Zelf-Gehoste Infrastructuur
Zelf-hosting is de ideale keuze voor sites met veel verkeer die al interne DevOps-teams onderhouden. Als je miljoenen maandelijkse bezoekers beheert, worden de kosten per paginaweergave van een SaaS CMP een aanzienlijke last voor je budget. Lokale hosting stelt je in staat om toestemming in je bestaande CI/CD-pijplijnen te integreren. Het geeft je ook de vrijheid om A/B-testen en omzetanalyses aan te passen zonder beperkt te worden door de vooraf gebouwde rapporten van een leverancier. Je kunt ons prijsmodel bekijken om te zien hoe deze opties zich verhouden tot beheerde alternatieven.
Het Beheerde Cloud Alternatief
Voor velen is een Beheerd Cloud Toestemming Platform het efficiëntere pad. Het vermindert de nalevingsbelasting door gebruik te maken van gedeelde infrastructuur. Je krijgt dezelfde technische controle en gegevenssoevereiniteit van een zelf-gehoste opstelling, maar zonder de last van handmatige updates. Wanneer wetten veranderen of nieuwe vereisten voor Google Consent Mode opkomen, zorgt het platform voor de zware tillen. Dit stelt je ontwikkelaars in staat om zich te concentreren op je kernproduct in plaats van de laatste wijzigingen in de cookie-wetgeving te achtervolgen. Het is een balans tussen technische openheid en operationele duurzaamheid.
Implementeren van Zelf-Gehoste Toestemming: Een Stapsgewijs Kader
Theorie moet uiteindelijk de productie ontmoeten. Overstappen naar zelf-gehoste cookiebeheer vereist een methodische aanpak die zowel technische stabiliteit als juridische naleving prioriteert. Dit gaat niet om het simpelweg op een pagina plakken van een script; het gaat om het bouwen van een veerkrachtige gegevenspijplijn. Door een gestructureerd kader te volgen, zorg je ervoor dat je toestemmingssignalen nauwkeurig zijn, je site snel blijft en je gegevens onder jouw controle blijven.
- Stap 1: Audit je Voorraad. Catalogiseer elke cookie en tracking-script die momenteel op je site actief is. Je kunt geen toestemming beheren voor trackers die je niet hebt geïdentificeerd.
- Stap 2: Infrastructuur Implementatie. Implementeer je Toestemming API en database met behulp van Docker-containers of zelfstandige binaire bestanden. Dit zorgt voor consistente omgevingen tussen je staging- en productie-servers.
- Stap 3: Signaalconfiguratie. Koppel je gebruikerskeuzes aan Google Consent Mode v2 en IAB TCF v2.3 signalen. Dit is cruciaal om te voldoen aan de deadline van 15 juni 2026 voor conforme gegevenssignalisatie voor Google Ads.
- Stap 4: Analytics Integratie. Verbind je toestemmingsgegevens met Omzet Impact Analytics om te begrijpen hoe opt-in tarieven je resultaat beïnvloeden.
Technische Implementatie voor DevOps
Je implementatiestrategie moet de toestemming infrastructuur behandelen als elke andere missie-kritische service. Begin met het configureren van je omgevingsvariabelen om database-inloggegevens en API-geheimen veilig te beheren. Als je een CMS gebruikt, maak dan gebruik van native integraties voor WordPress of Drupal om de frontend-levering te stroomlijnen. Zodra je bent geïmplementeerd, gebruik Google Consent Mode v2 debugging tools om te verifiëren dat je tags alleen worden geactiveerd wanneer geldige toestemming aanwezig is. Dit voorkomt onopzettelijke datalekken en zorgt ervoor dat je opstelling een technische audit overleeft.
Optimaliseren voor Prestaties en Omzet
Naleving zou je conversieratio niet moeten schaden. Gebruik A/B-testen om te experimenteren met verschillende bannerplaatsingen en teksten om de minst intrusieve ervaring voor je gebruikers te vinden. Door de omzetimpact van deze keuzes te meten, kun je juridische vereisten in balans brengen met zakelijke doelen. Een privacy-eerste gebruikerservaring vermindert het bouncepercentage en bevordert het vertrouwen dat nodig is voor gebruikers om toestemming te geven, wat direct je advertentie-inkomsten ondersteunt. Als je klaar bent om je eigen infrastructuur te implementeren, verken dan onze Zelf-Gehoste Open Toestemming Infrastructuur plannen om aan de slag te gaan.
Conzent’s Open Toestemming Infrastructuur: Naleving Zonder Compromis
Conzent OCI vertegenwoordigt een fundamentele verschuiving in hoe we naar nalevingstools kijken. Het is geen gesloten SaaS-val die is ontworpen om maandelijkse vergoedingen te extraheren voor een verplichte wettelijke vereiste. In plaats daarvan is het een Zelf-Gehoste Open Toestemming Infrastructuur die de kloof overbrugt tussen gemeenschapsgedreven transparantie en enterprise-grade betrouwbaarheid. Wij geloven dat privacy-infrastructuur een publiek goed moet zijn. Daarom is de kernmotor bron-beschikbaar en gratis te hosten op je eigen servers. Je kunt elke regel code auditen, elke gegevensstroom verifiëren en ervoor zorgen dat je zelf-gehoste cookiebeheer strategie technisch eerlijk blijft.
Schalen zou niet betekenen dat je opnieuw moet beginnen. Naarmate je verkeer toeneemt of je infrastructuurbehoeften groeien, hoef je niet naar een andere leverancier te migreren of een propriëtaire API opnieuw te leren. Je kunt overstappen van de gratis zelf-gehoste versie naar ons Beheerd Cloud Toestemming Platform zonder je configuratie te verliezen. Dit verenigde pad biedt een niveau van flexibiliteit dat traditionele leveranciers niet kunnen evenaren. De meeste aanbieders dwingen een binaire keuze: een beperkte open-source script of een afgesloten cloudservice. Wij bieden een enkele, prestatiegerichte standaard die evolueert samen met je bedrijf.
Gebouwd voor 2026 Regels
Naleving is een bewegend doel. Onze infrastructuur omvat native ondersteuning voor de nieuwste IAB TCF-standaarden, zodat je site compliant blijft met de complexe vereisten van het ad-tech ecosysteem. We hebben ook het platform ontworpen om de technische verschuivingen van cookie-afschaffing en de nieuwe handhavingsrealiteiten van 2026 aan te kunnen. Elke update wordt ondersteund door Deense engineering en een gemeenschapsgedreven ontwikkelingsmodel. We geven prioriteit aan technische helderheid boven marketingfluff om ervoor te zorgen dat je site voorloopt op regelgevende veranderingen zonder de typische overhead.
Neem Controle over je Privacy Stack
Missie-gedreven infrastructuur is de toekomst van het web. Het gaat om het afstappen van ondoorzichtige leveranciers en naar een web waar transparantie de norm is. Je kunt vandaag beginnen met OCI zelf-hosting door toegang te krijgen tot de repository op GitHub. Dit geeft je de technische controle die in eerdere secties is besproken zonder de financiële last van een verplichte abonnement. Jij bezit de code. Jij bezit de gegevens. Jij bezit de relatie met je gebruikers.
Of je nu een ontwikkelaar bent die op zoek is naar een gratis, hoogpresterende oplossing of een onderneming die een beheerde omgeving nodig heeft, het pad vooruit is duidelijk. Je zou niet op je waarden moeten hoeven inboeten om aan je wettelijke verplichtingen te voldoen. Bekijk prijs- en sponsoropties om de juiste fit voor de groei van je organisatie te vinden.
Herclaim je Technische Soevereiniteit
Gegevenssoevereiniteit is geen premium luxe voor de weinigen. Het is de noodzakelijke standaard voor een transparant en ethisch web. We hebben onderzocht hoe overstappen naar zelf-gehoste cookiebeheer de nalevingsbelasting elimineert terwijl je absolute controle over je toestemmingslogs krijgt. Je hebt nu een praktisch kader om je tracking-scripts te auditen, veerkrachtige infrastructuur via Docker te implementeren en je opt-in tarieven te optimaliseren door middel van omzetgerichte A/B-testen. Deze overgang verplaatst je privacystack van een terugkerende aansprakelijkheid naar een permanent technisch bezit.
Onze infrastructuur is gebouwd op het principe van bron-beschikbare transparantie. Het is IAB TCF v2.3 gecertificeerd en native geïntegreerd met Google Consent Mode v2 om te voldoen aan de strengste vereisten van 2026. Je hoeft niet te kiezen tussen technische openheid en regelgevende veiligheid. Of je het nu zelf gratis host of onze beheerde diensten gebruikt, je investeert in een systeem dat je gebruikers en je resultaat respecteert. Klaar om je privacystack te bezitten? Verken Zelf-Gehoste en Beheerde Prijzen om het juiste pad voor je organisatie te vinden. Het nemen van controle over je gegevensinfrastructuur is een gedurfde stap naar een duurzamere digitale toekomst.
Veelgestelde Vragen
Is zelf-gehoste cookiebeheer echt gratis?
Ja, de bron-beschikbare infrastructuur is gratis te hosten op je eigen servers zonder terugkerende licentiekosten. Je moet echter rekening houden met je eigen interne serverkosten en de ontwikkeltijd die nodig is voor de initiële opzet en het voortdurende onderhoud. Hoewel er geen "nalevingsbelasting" aan een leverancier wordt betaald, is het een investering in je eigen technische middelen. Dit model prioriteert je budget door onvoorspelbare SaaS-prijsstijgingen die met je verkeer schalen te verwijderen.
Voldoet zelf-hosting van een CMP aan de GDPR-vereisten?
Zelf-hosting biedt de technische basis voor GDPR-naleving door gegevenssoevereiniteit en verifieerbare toestemmingslogs te waarborgen. Het stelt je in staat om gevoelige gebruikerskeuzes op je eigen infrastructuur te houden in plaats van ze naar externe verwerkers te lekken. Naleving hangt ook af van je specifieke configuratie. Je moet ervoor zorgen dat trackers alleen worden geactiveerd nadat geldige toestemming is verkregen en dat je signalen zoals "Alle Afwijzen" respecteert. Deze transparantie maakt het veel gemakkelijker om strikte interne beveiligingsaudits te doorstaan.
Kan ik Google Consent Mode v2 gebruiken met een zelf-gehoste oplossing?
Ja, professionele zelf-gehoste cookiebeheer oplossingen zoals Conzent OCI zijn volledig geïntegreerd met Google Consent Mode v2. Dit is essentieel om te voldoen aan de deadline van 15 juni 2026 voor Google Ads gegevenssignalisatie. Je zelf-gehoste opstelling kan de noodzakelijke toestemmingsstatussen rechtstreeks communiceren naar Google-tags. Dit zorgt ervoor dat je marketinganalyses nauwkeurig blijven zonder afhankelijk te zijn van een black-box SaaS-leverancier die je gegevenssoevereiniteit of siteprestaties zou kunnen compromitteren.
Welke technische vaardigheden zijn vereist om een cookiebeheerder zelf te hosten?
Je hebt doorgaans een ontwikkelaar of DevOps-engineer nodig die bekend is met Docker of binaire implementaties om de infrastructuur op te zetten. Bekendheid met het beheren van omgevingsvariabelen, databaseverbindingen en API-beveiliging is noodzakelijk. Terwijl de frontend bannerimplementatie eenvoudig is, vereist de backend opslaglaag een solide begrip van server-side beheer. Dit zorgt voor hoge beschikbaarheid en gegevensintegriteit voor je toestemmingslogs. Het is een taak voor een deskundige collega, niet een generiek automatiseringstool.
Hoe ga ik om met IAB TCF 2.3-updates op een zelf-gehoste platform?
Je behandelt deze updates door de laatste versies van de bron-beschikbare code uit de repository te halen. Wanneer industriestandaarden zoals IAB TCF v2.3 evolueren, worden updates vrijgegeven door de gemeenschap en de kernbeheerders om de infrastructuur compliant te houden. In tegenstelling tot een SaaS-platform dat automatisch updates uitvoert, vereist een zelf-gehoste opstelling dat je team deze updates handmatig activeert. Dit zorgt ervoor dat je banner gecertificeerd en compatibel blijft met de nieuwste ad-tech vereisten terwijl je volledige controle over de implementatietiming behoudt.
Wat gebeurt er met mijn toestemmingslogs als mijn server uitvalt?
Als je toestemmingsopslagserver niet beschikbaar is, kan je banner mogelijk niet laden of nieuwe keuzes registreren. Dit kan ertoe leiden dat tracking wordt geblokkeerd om naleving te waarborgen. Daarom raden we een veerkrachtige architectuur aan met databaseback-ups en load balancing. Professioneel zelf-gehoste cookiebeheer vereist dezelfde uptime-overwegingen als elke andere missie-kritische API. Je moet ervoor zorgen dat je altijd een geldig auditspoor beschikbaar hebt voor regelgevende controle, zelfs tijdens drukke periodes.
Is Conzent OCI open source of bron-beschikbaar?
Conzent OCI is bron-beschikbare infrastructuur. Dit model biedt de transparantie en inspecteerbaarheid van open source terwijl het een duurzame ontwikkelingsweg voor enterprise-grade nalevingstools waarborgt. Je kunt de code gratis openen en auditen om deze op je eigen servers te hosten. Deze benadering balanceert het publieke goed van open code met de principiële Deense engineering die nodig is om het platform up-to-date te houden. Het is een middenweg tussen totale DIY en een black-box leverancier.
Hoe beïnvloedt zelf-hosting de laadsnelheid van mijn websites?
Zelf-hosting verbetert doorgaans de laadsnelheid door de afhankelijkheid van scripts van derden te verminderen. Je elimineert de latentie die wordt veroorzaakt door externe DNS-opzoekingen en SSL-handshakes met de server van een leverancier. Omdat de scripts worden gehost op je eigen CDN of oorsprongserver, profiteren ze van je bestaande prestatieoptimalisaties. Deze focus op lage latentie is vergelijkbaar met de vereisten voor game server hosting australia, waar serverdichtheid en optimalisatie cruciaal zijn voor prestaties. Het resultaat is een lichtere uitvoering die je helpt betere Core Web Vitals en gebruikerservaring te behouden terwijl je voldoet aan verplichte wettelijke vereisten.