
Egenhostad cookiehantering: 2026 års guide till datatillgång
Ditt cookie-banner bör inte vara en skatt på din efterlevnad eller en bakdörr för tredjeparts datainsamlare. För länge har branschen accepterat en modell där du betalar en månadsavgift för att hyra en lösning för ett lagkrav du tvingas uppfylla. Det är en värdeutvinning som ofta kommer på bekostnad av din webbplats prestanda och dina användares integritet. Övergången till självhostad cookiehantering är inte längre ett nischprojekt för utvecklare. Det är ett strategiskt infrastrukturalternativ för alla organisationer som värdesätter datatillgång.
Du har rätt att vara frustrerad över rigida designer som skadar din användarupplevelse och den ständiga rädslan för dataläckage till CMP-leverantörer. Efterlevnad är en standard, inte en lyx. Denna guide visar dig hur du bemästrar övergången från leverantörslåsta banners till en självhostad infrastruktur. Du kommer att få full äganderätt över din samtyckesdatabas och uppnå noll månadsavgifter för grundläggande efterlevnad. Vi kommer att gå igenom den tekniska kontroll som behövs för att implementera lätta skript som uppfyller kraven för Google Consent Mode v2 i juni 2026. Det är dags att sluta hyra din efterlevnad och börja äga dina data.
Viktiga punkter
- Återta din datatillgång och eliminera "efterlevnadsskatter" genom att hålla alla användarsamtyckesloggar på dina egna interna servrar.
- Bemästra den tekniska arkitekturen för självhostad cookiehantering, inklusive distribution av API:er och databaser med hjälp av källkodstillgänglig infrastruktur.
- Beräkna den verkliga totala ägandekostnaden genom att jämföra initiala utvecklartimmar med de oförutsägbara prisökningarna från SaaS-leverantörer.
- Implementera en tydlig ram för granskning av spårningsskript och distribution av efterlevnadsbanners via Docker eller binära filer.
- Upptäck hur en självhostad öppen samtyckesinfrastruktur erbjuder ett hållbart, företagsklassigt alternativ till leverantörslåsta efterlevnadsplattformar.
Varför organisationer går över till självhostad cookiehantering
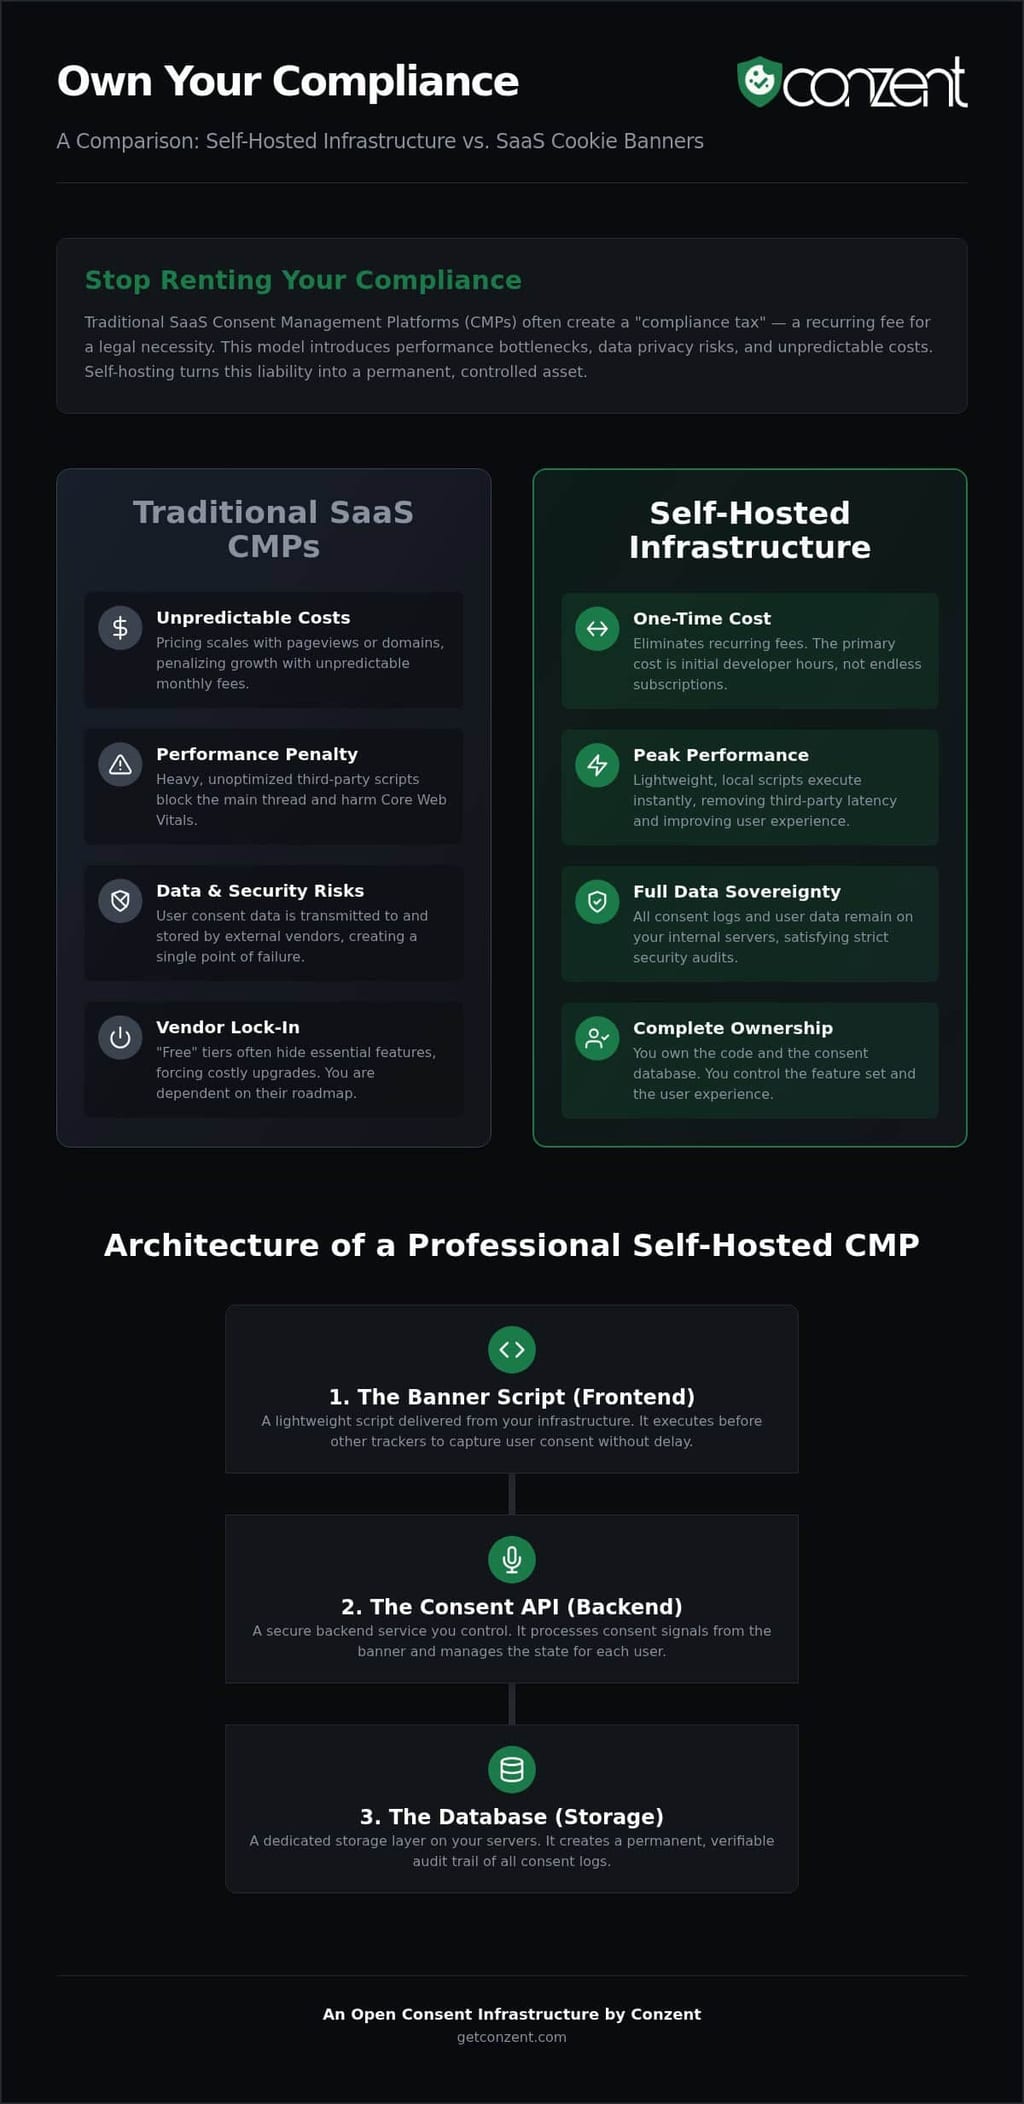
Organisationer är trötta på att hyra sin efterlevnad. I flera år var branschstandarden att outsourca samtyckeshantering till tredjepartsleverantörer. Detta skapade en teknisk beroende som många nu finner oacceptabel. Övergången till självhostad cookiehantering gör det möjligt för team att återta sin infrastruktur. Det förvandlar en återkommande skuld till en permanent tillgång som du kontrollerar.
Det finns fyra huvudsakliga drivkrafter bakom denna rörelse:
- Kostnadskontroll: SaaS-prissättning skalar ofta med sidvisningar eller domäner. Detta straffar tillväxt. Självhosting tar bort dessa oförutsägbara månatliga ökningar.
- Teknisk prestanda: Tredjeparts skript är ofta tunga och ooptimerade. De fördröjer huvudtråden och skadar Core Web Vitals. Lokala skript är lätta och körs snabbare.
- Säkerhetsrevisioner: Många företags säkerhetsteam förbjuder nu överföring av användarsamtyckedata till externa processorer. Lokal hosting uppfyller dessa strikta interna krav.
- Dataägande: Du samlar inte bara in samtycke; du lagrar beviset. Att hålla dessa loggar på interna servrar säkerställer att du aldrig förlorar tillgång till dina egna register om en leverantör ändrar sina villkor.
Problemet med svartlåda SaaS CMP:er
De flesta samtyckeshanteringsplattformar fungerar som en enda felpunkt. Om deras API går ner, bryts din webbplats spårning. Om de drabbas av ett dataintrång, äventyras dina användares integritet. Detta är den dolda kostnaden för svartlådemodellen. Du betalar effektivt en leverantör för att hantera data som aldrig borde ha lämnat din perimeter från första början.
Många "gratis" nivåer fungerar också som en fälla. De utelämnar ofta kritiska funktioner som krävs för moderna standarder, såsom Google Consent Mode v2. Detta tvingar företag till dyra uppgraderingar bara för att upprätthålla grundläggande funktionalitet. Genom att välja självhostad cookiehantering kringgår du dessa artificiella begränsningar. Du kontrollerar funktionsuppsättningen eftersom du äger koden.
Datatillgång som en konkurrensfördel
Integritet är inte en kryssruta; det är en relation med din användare. När du hanterar samtycke lokalt visar du ett åtagande för transparens. Denna överensstämmelse med ePrivacy-direktivet och GDPR handlar inte bara om att undvika böter. Det handlar om att bygga en integritetsstack som användare kan lita på utan att undra vilken tredjepart som samlar in deras klick.
Att hosta din egen infrastruktur säkerställer att känsliga samtyckessignaler förblir inom din jurisdiktion. Detta är särskilt viktigt för företag som verkar i regioner med strikta krav på datalagring. Om du behöver en medelväg mellan total DIY och en svartlådsleverantör, erbjuder en hanterad molnsamtyckesplattform ett sätt att skala integritet utan att offra teknisk kontroll. Denna metod ger fördelarna med molnet samtidigt som principerna för källkodstillgänglig infrastruktur upprätthålls.
Arkitekturen för en professionell självhostad CMP
Professionell självhostad cookiehantering är inte bara en JavaScript-fil som ligger på en server. Det är ett tre-lags system utformat för motståndskraft, hastighet och juridiskt ansvar. Medan många utvecklare misstar en samtyckesbanner för en enkel UI-komponent, kräver en robust arkitektur ett frontend-skript, en säker API och en skalbar databas. Denna struktur säkerställer att varje användarval inte bara respekteras i webbläsaren utan också dokumenteras i en verifierbar revisionsspår.
De centrala komponenterna i denna arkitektur inkluderar:
- Banner-skriptet: En lätt leveransmekanism som körs före andra spårare.
- Samtycke-API:t: En backend-tjänst som bearbetar signaler och hanterar tillstånd.
- Databasen: Ett dedikerat lagringslager för samtyckesloggar, separat från dina primära applikationsdata.
Till skillnad från traditionell öppen källkod erbjuder källkodstillgänglig infrastruktur en nödvändig balans, som erbjuder transparensen av öppen kod med den hållbara ingenjörskonst som krävs för företagsklassig integritet. Denna distinktion är avgörande för långsiktig underhåll. Du behöver möjligheten att inspektera koden för säkerhet samtidigt som du förlitar dig på en ram som utvecklas i takt med föränderliga standarder som IAB TCF v2.3 och Google Consent Mode v2.
Frontend: Lätta samtyckesbanners
Prestanda är en integritetsfunktion. Ett tungt bannerskript fördröjer din webbplats interaktivitet och skadar din mobilanvändarupplevelse. Genom att hosta skriptet själv eliminerar du latensen från tredjeparts DNS-uppslagningar och SSL-handtryckningar. Detta möjliggör djup UI/UX-anpassning utan att förlita sig på en rigid leverantörsdashboard. Du kan matcha bannern med ditt varumärkes design språk perfekt samtidigt som du upprätthåller hög prestanda. För att se hur en prestandaförst banner ser ut, utforska våra cookie banner-funktioner.
Backend: Samtyckeslagring och API:er
Det verkliga arbetet sker bakom kulisserna. Ditt API måste skyddas mot obehörig samtyckesmanipulation för att förhindra att illvilliga aktörer förfalskar användarval. När du väljer mellan SQL och NoSQL för dina samtyckesloggar, överväg din skala. SQL föredras ofta för sin strikta schema och enkelhet vid granskning, medan NoSQL erbjuder den horisontella skalbarhet som krävs för högtrafikmiljöer. Detta backend-lager är där du integrerar Google Consent Mode v2-signaler, vilket säkerställer att din marknadsföringsstack får rätt data utan att läcka användarinformation till tredje parter. Om du vill jämföra distributionsmodeller för din infrastruktur, granska alternativen för självhostad öppen samtyckesinfrastruktur.
Självhostad vs. SaaS: Utvärdering av den totala ägandekostnaden
Att självhosta marknadsförs ofta som ett gratis alternativ till dyra SaaS-prenumerationer. Detta är en halvsanning som ignorerar verkligheten av ingenjörsresurser. Medan självhostad cookiehantering eliminerar återkommande leverantörsavgifter, introducerar det en annan uppsättning kostnader: utvecklartimmar. Du måste ta hänsyn till den initiala installationen, serverunderhållet och det pågående arbetet med att övervaka regulatoriska förändringar. Efterlevnad är inte en uppgift som kan ställas in och glömmas. Det är en kontinuerlig process av teknisk förfining.
Att underhålla din egen infrastruktur innebär att du är ansvarig för säkerhetsuppdateringar och regulatoriska uppdateringar. Eftersom du hanterar dina egna internetanslutna slutpunkter och API:er, hjälper regelbundna sårbarhetsskanningar med plattformar som ReadySECURE till att hålla självhostade tjänster skyddade mot nya hot. När branschen skiftar till standarder som IAB TCF v2.3, måste ditt team implementera dessa förändringar manuellt. Om du inte har en dedikerad DevOps-närvaro kan den "gratis" versionen av efterlevnad snabbt bli dyrare än en hanterad lösning. Vi tror på en sponsringsmodell som sänker dessa barriärer. Genom att erbjuda en självhostad öppen samtyckesinfrastruktur som är källkodstillgänglig, ger vi samhället företagsklassiga verktyg utan den typiska företagsprislappen.
När man ska välja självhostad infrastruktur
Att självhosta är det ideala valet för högtrafikwebbplatser som redan har interna DevOps-team. Om du hanterar miljontals månatliga besökare blir kostnaden per sidvisning för en SaaS CMP en betydande belastning på din budget. Lokal hosting gör att du kan integrera samtycke i dina befintliga CI/CD-pipelines. Det ger dig också friheten att anpassa A/B-testning och intäktsanalys utan att begränsas av en leverantörs förbyggda rapporter. Du kan se vår prismodell för att se hur dessa alternativ jämförs med hanterade alternativ.
Det hanterade molnalternativet
För många är en hanterad molnsamtyckesplattform den mer effektiva vägen. Det minskar efterlevnadsskatten genom att utnyttja delad infrastruktur. Du får samma tekniska kontroll och datatillgång som en självhostad installation, men utan bördan av manuella uppdateringar. När lagar ändras eller nya krav för Google Consent Mode uppstår, hanterar plattformen det tunga arbetet. Detta gör att dina utvecklare kan fokusera på din kärnprodukt istället för att jaga de senaste ändringarna av cookie-lagar. Det är en balans mellan teknisk öppenhet och operationell hållbarhet.
Implementering av självhostat samtycke: En steg-för-steg-ram
Teori måste så småningom möta produktion. Övergången till självhostad cookiehantering kräver en metodisk strategi som prioriterar både teknisk stabilitet och juridisk efterlevnad. Detta handlar inte om att bara klistra in ett skript på en sida; det handlar om att bygga en motståndskraftig datarörledning. Genom att följa en strukturerad ram säkerställer du att dina samtyckessignaler är korrekta, att din webbplats förblir snabb och att dina data förblir under din kontroll.
- Steg 1: Granska ditt lager. Katalogisera varje cookie och spårningsskript som för närvarande körs på din webbplats. Du kan inte hantera samtycke för spårare som du inte har identifierat.
- Steg 2: Infrastrukturdistribution. Distribuera ditt samtycke-API och databas med hjälp av Docker-containrar eller fristående binärer. Detta säkerställer miljömässig konsekvens mellan dina staging- och produktionsservrar.
- Steg 3: Signalconfigurering. Kartlägg dina användarval till Google Consent Mode v2 och IAB TCF v2.3-signaler. Detta är avgörande för att uppfylla deadline den 15 juni 2026 för Google Ads dataskickande.
- Steg 4: Analysintegration. Koppla dina samtyckedata till Revenue Impact Analytics för att förstå hur opt-in-frekvenser påverkar din bottenlinje.
Teknisk distribution för DevOps
Din distributionsstrategi bör behandla samtyckesinfrastruktur som vilken annan kritisk tjänst som helst. Börja med att konfigurera dina miljövariabler för att hantera databasuppgifter och API-hemligheter på ett säkert sätt. Om du använder ett CMS, utnyttja inbyggda integrationer för WordPress eller Drupal för att strömlinjeforma frontend-leveransen. När det är distribuerat, använd Google Consent Mode v2-debugging verktyg för att verifiera att dina taggar endast aktiveras när giltigt samtycke finns. Detta förhindrar oavsiktliga dataläckor och säkerställer att din installation klarar en teknisk revision.
Optimera för prestanda och intäkter
Efterlevnad bör inte döda din konverteringsfrekvens. Använd A/B-testning för att experimentera med olika bannerplaceringar och texter för att hitta den minst påträngande upplevelsen för dina användare. Genom att mäta intäktspåverkan av dessa val kan du balansera juridiska krav med affärsmål. En integritetsfokuserad användarupplevelse minskar avvisningsfrekvenser och främjar det förtroende som krävs för att användare ska ge samtycke, vilket direkt upprätthåller dina annonsintäkter. Om du är redo att distribuera din egen infrastruktur, utforska våra planer för självhostad öppen samtyckesinfrastruktur för att komma igång.
Conzents öppna samtyckesinfrastruktur: Efterlevnad utan kompromisser
Conzent OCI representerar en grundläggande förändring i hur vi närmar oss efterlevnadsverktyg. Det är inte en sluten SaaS-fälla som är utformad för att utvinna månatliga avgifter för ett obligatoriskt lagkrav. Istället är det en självhostad öppen samtyckesinfrastruktur som överbryggar klyftan mellan samhällsdriven transparens och företagsklassig tillförlitlighet. Vi tror att integritetsinfrastruktur bör vara en offentlig tillgång. Därför är kärnmotorn källkodstillgänglig och gratis att hosta på dina egna servrar. Du kan granska varje rad kod, verifiera varje datastream och säkerställa att din självhostade cookiehantering strategi förblir tekniskt ärlig.
Skalning bör inte betyda att börja om. När din trafik ökar eller dina infrastrukturbehov växer, behöver du inte migrera till en annan leverantör eller lära dig en proprietär API. Du kan övergå från den gratis självhostade versionen till vår hanterade molnsamtyckesplattform utan att förlora din konfiguration. Denna enhetliga väg erbjuder en nivå av flexibilitet som traditionella leverantörer inte kan matcha. De flesta leverantörer tvingar ett binärt val: ett begränsat öppen källkods-skript eller en låst molntjänst. Vi erbjuder en enda, prestandaförst standard som utvecklas i takt med ditt företag.
Byggd för 2026-regler
Efterlevnad är ett rörligt mål. Vår infrastruktur inkluderar inbyggt stöd för de senaste IAB TCF-standarderna, vilket säkerställer att din webbplats förblir i överensstämmelse med de komplexa kraven i annons-teknik ekosystemet. Vi har också konstruerat plattformen för att hantera de tekniska förändringarna av cookie-deprecation och de nya verkställighetsrealiteterna för 2026. Varje uppdatering stöds av dansk ingenjörskonst och en samhällsdriven utvecklingsmodell. Vi prioriterar teknisk klarhet framför marknadsföringsfluff för att säkerställa att din webbplats ligger steget före regulatoriska förändringar utan den typiska overheaden.
Ta kontroll över din integritetsstack
Uppdragsdriven infrastruktur är framtiden för webben. Det handlar om att röra sig bort från oklara leverantörer och mot en webb där transparens är standard. Du kan komma igång med OCI självhosting idag genom att få tillgång till arkivet på GitHub. Detta ger dig den tekniska kontroll som diskuterats i tidigare avsnitt utan den ekonomiska bördan av en obligatorisk prenumeration. Du äger koden. Du äger datan. Du äger relationen med dina användare.
Oavsett om du är en utvecklare som letar efter en gratis, högpresterande lösning eller ett företag som behöver en hanterad miljö, är vägen framåt tydlig. Du bör inte behöva kompromissa med dina värderingar för att uppfylla dina juridiska skyldigheter. Se prissättning och sponsringsalternativ för att hitta den rätta passformen för din organisations tillväxt.
Återta din tekniska suveränitet
Datatillgång är inte en premiumlyx för de få. Det är den nödvändiga standarden för en transparent och etisk webb. Vi har utforskat hur övergången till självhostad cookiehantering eliminerar efterlevnadsskatten samtidigt som du får absolut kontroll över dina samtyckesloggar. Du har nu en praktisk ram för att granska dina spårningsskript, distribuera motståndskraftig infrastruktur via Docker och optimera dina opt-in-frekvenser genom intäktsfokuserad A/B-testning. Denna övergång förvandlar din integritetsstack från en återkommande skuld till en permanent teknisk tillgång.
Vår infrastruktur är byggd på principen om källkodstillgänglig transparens. Den är IAB TCF v2.3-certifierad och inbyggt integrerad med Google Consent Mode v2 för att uppfylla de striktaste kraven för 2026. Du behöver inte välja mellan teknisk öppenhet och regulatorisk säkerhet. Oavsett om du hostar det själv gratis eller använder våra hanterade tjänster, investerar du i ett system som respekterar dina användare och din bottenlinje. Redo att äga din integritetsstack? Utforska självhostad och hanterad prissättning för att hitta rätt väg för din organisation. Att ta kontroll över din datainfrastruktur är ett djärvt steg mot en mer hållbar digital framtid.
Vanliga frågor
Är självhostad cookiehantering verkligen gratis?
Ja, den källkodstillgängliga infrastrukturen är gratis att hosta på dina egna servrar utan återkommande licensavgifter. Du måste dock ta hänsyn till dina egna interna serverkostnader och den utvecklartid som krävs för initial installation och pågående underhåll. Även om det inte finns någon "efterlevnadsskatt" som betalas till en leverantör, är det en investering i dina egna tekniska resurser. Denna modell prioriterar din budget genom att ta bort oförutsägbara SaaS-prissättningsökningar som skalar med din trafik.
Uppfyller självhosting av en CMP GDPR-krav?
Att självhosta ger den tekniska grunden för GDPR-efterlevnad genom att säkerställa datatillgång och verifierbara samtyckesloggar. Det gör att du kan hålla känsliga användarval på din egen infrastruktur istället för att läcka dem till tredjepartsprocessorer. Efterlevnad beror också på din specifika konfiguration. Du måste säkerställa att spårare endast aktiveras efter att giltigt samtycke har erhållits och att du respekterar signaler som "Avvisa alla". Denna transparens gör det mycket enklare att klara strikta interna säkerhetsrevisioner.
Kan jag använda Google Consent Mode v2 med en självhostad lösning?
Ja, professionella självhostade cookiehanteringslösningar som Conzent OCI är fullt integrerade med Google Consent Mode v2. Detta är avgörande för att uppfylla deadline den 15 juni 2026 för Google Ads dataskickande. Din självhostade installation kan kommunicera de nödvändiga samtyckestillstånden direkt till Google-taggar. Detta säkerställer att din marknadsföringsanalys förblir korrekt utan att förlita sig på en svartlåda SaaS-leverantör som kan äventyra din datatillgång eller webbplatsens prestanda.
Vilka tekniska färdigheter krävs för att självhosta en cookiehanterare?
Du behöver vanligtvis en utvecklare eller DevOps-ingenjör som är bekant med Docker eller binära distributioner för att ställa in infrastrukturen. Bekantskap med att hantera miljövariabler, databasanslutningar och API-säkerhet är nödvändig. Medan frontend-bannersimplementeringen är enkel, kräver backend-lageret en solid förståelse för serverhantering. Detta säkerställer hög tillgänglighet och dataintegritet för dina samtyckesloggar. Det är en uppgift för en kunnig kollega, inte ett generiskt automatiseringsverktyg.
Hur hanterar jag IAB TCF 2.3-uppdateringar på en självhostad plattform?
Du hanterar dessa uppdateringar genom att hämta de senaste versionerna av den källkodstillgängliga koden från arkivet. När branschstandarder som IAB TCF v2.3 utvecklas, släpper samhället och kärnunderhållarna uppdateringar för att hålla infrastrukturen i överensstämmelse. Till skillnad från en SaaS-plattform som uppdateras automatiskt, kräver en självhostad installation att ditt team manuellt utlöser dessa uppdateringar. Detta säkerställer att din banner förblir certifierad och kompatibel med de senaste annons-teknikkraven medan du behåller full kontroll över distributionsmomentet.
Vad händer med mina samtyckesloggar om min server går ner?
Om din samtyckeslagringsserver är otillgänglig kan din banner misslyckas med att laddas eller registrera nya val. Detta kan leda till att spårning blockeras för att upprätthålla efterlevnad. Detta är anledningen till att vi rekommenderar en motståndskraftig arkitektur med databasbackuper och lastbalansering. Professionell självhostad cookiehantering kräver samma drifttidsöverväganden som vilken annan kritisk API som helst. Du måste säkerställa att du alltid har en giltig revisionsspår tillgänglig för regulatorisk granskning, även under högtrafikperioder.
Är Conzent OCI öppen källkod eller källkodstillgänglig?
Conzent OCI är källkodstillgänglig infrastruktur. Denna modell erbjuder transparensen och inspekterbarheten av öppen källkod samtidigt som den säkerställer en hållbar utvecklingsväg för företagsklassiga efterlevnadsverktyg. Du kan få tillgång till och granska koden gratis för att hosta den på dina egna servrar. Denna metod balanserar det offentliga goda av öppen kod med den principfasta danska ingenjörskonsten som krävs för att hålla plattformen uppdaterad. Det är en medelväg mellan total DIY och en svartlådsleverantör.
Hur påverkar självhosting min webbplats laddningshastighet?
Att självhosta förbättrar vanligtvis laddningshastigheten genom att minska beroendet av tredjeparts skript. Du eliminerar latensen som orsakas av externa DNS-uppslagningar och SSL-handtryckningar med en leverantörs server. Eftersom skripten hostas på din egen CDN eller ursprungsserver, drar de nytta av dina befintliga prestandaoptimeringar. Detta fokus på låg latens liknar kraven för spelserverhosting i Australien, där serverns närhet och optimering är avgörande för prestanda. Resultatet är en mer lättviktig exekvering som hjälper dig att upprätthålla bättre Core Web Vitals och användarupplevelse samtidigt som du uppfyller obligatoriska lagkrav.