
Evästeiden suostumus: Tietoturvaominaisuudet tietojen eheyden suojaamiseksi vuonna 2026
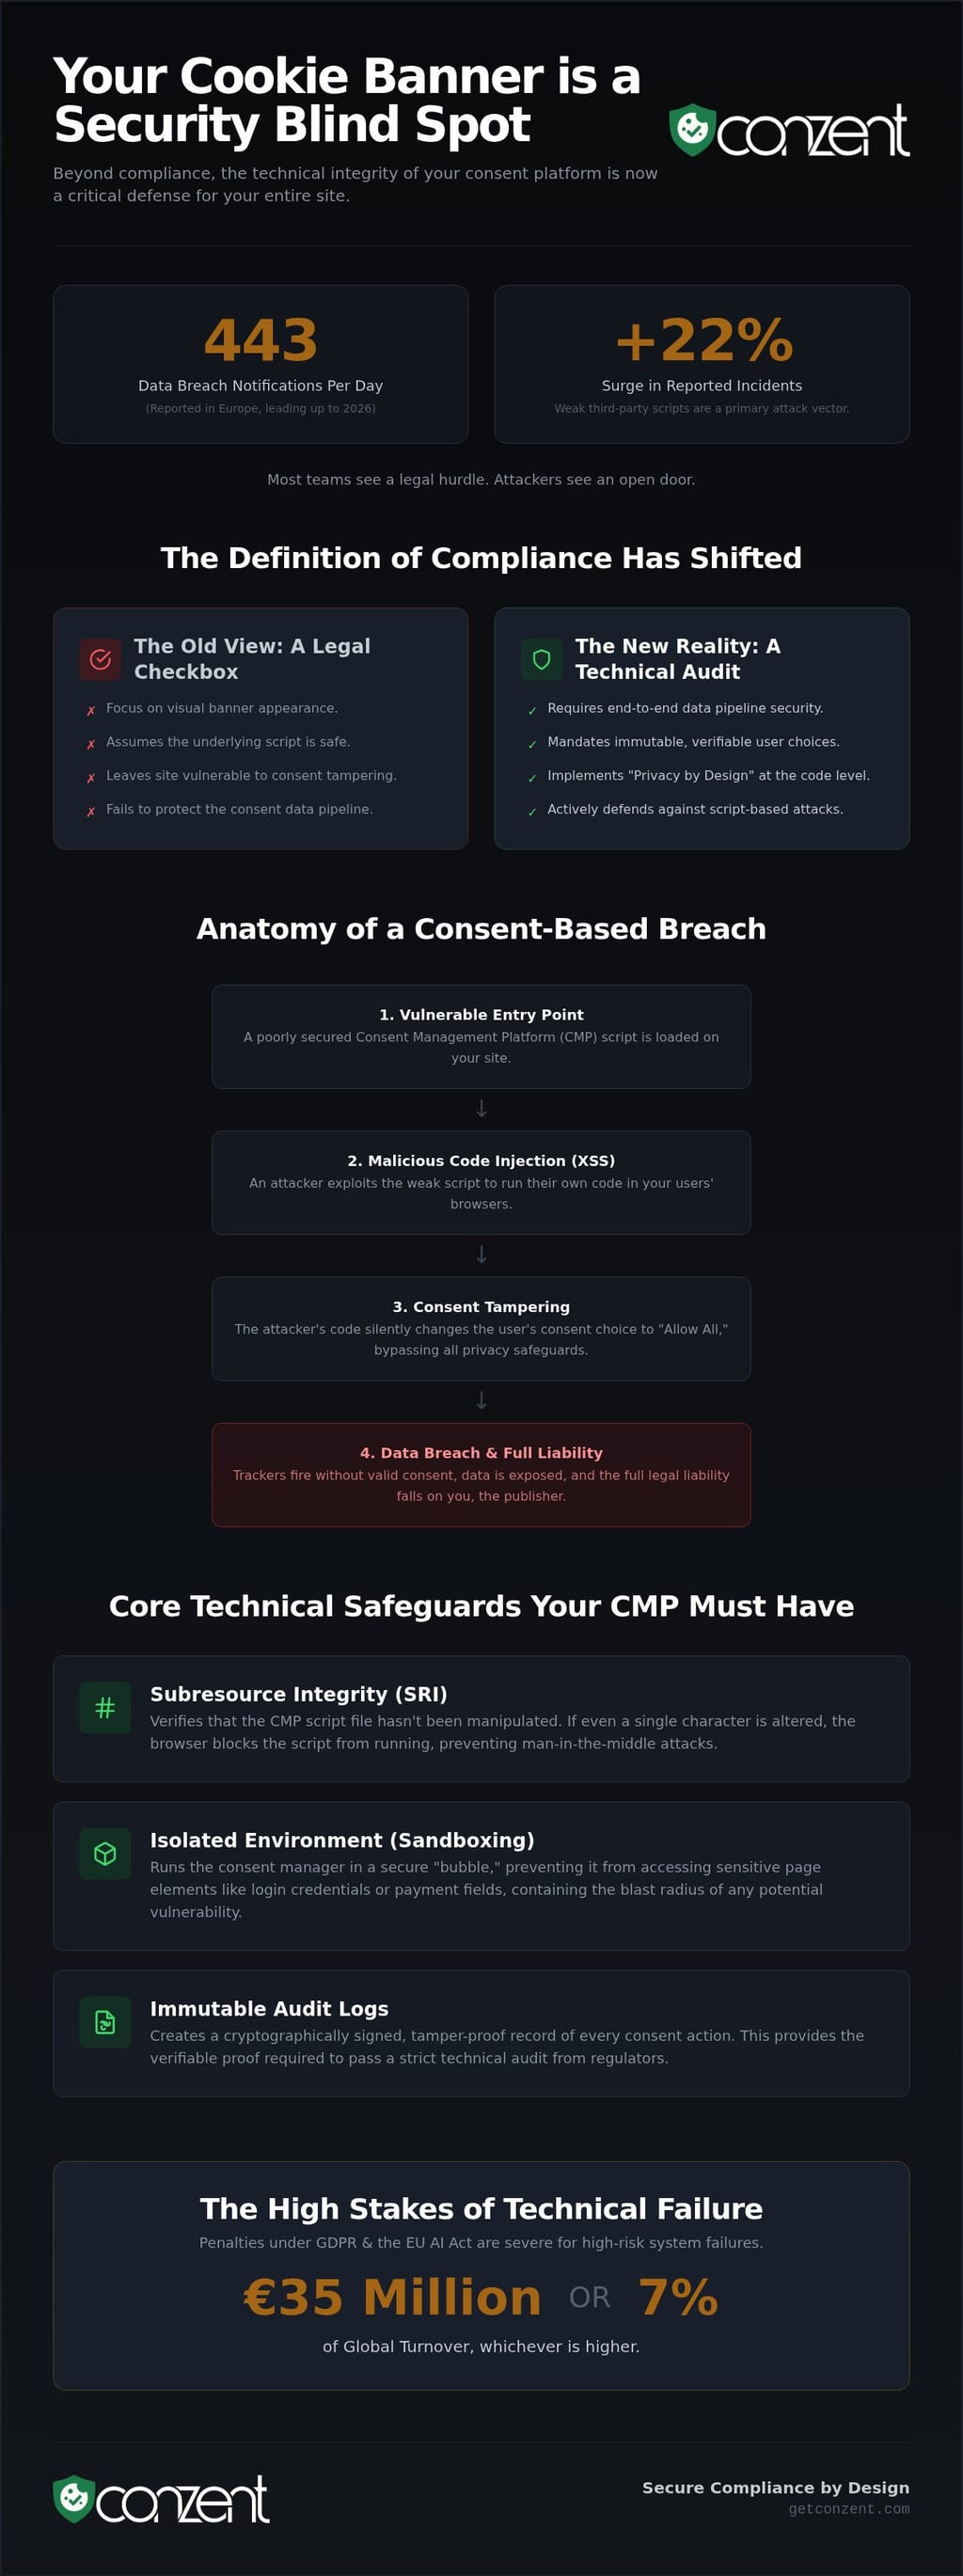
Vuonna 2026 tammikuuhun johtaneena vuonna Euroopassa ilmoitetut tietomurtojen ilmoitukset nousivat 22 prosenttia, keskimäärin 443 tapausta joka päivä. Useimmat tiimit pitävät evästebanneria oikeudellisena esteenä, mutta se on itse asiassa kriittinen osa turvallisuusinfraasi. Jos suostumusjohtamislaitteesi on heikko, siitä tulee sisäänkäyntipiste XSS-hyökkäyksille kolmannen osapuolen skriptien kautta. Korkean tason vaatimustenmukaisuus ei tarkoita vain bannerin näyttämistä. Kyse on vahvojen evästeiden suostumusturvaominaisuuksien toteuttamisesta, jotka suojaavat tietosi eheyttä siitä hetkestä alkaen, kun käyttäjä saapuu sivustollesi.
Olet todennäköisesti tuntenut paineen hallita monimutkaisia integraatioita, kuten IAB TCF v2.3 ja Google Consent Mode v2, samalla kun olet huolissasi siitä, missä tuo suostumustieto oikeastaan sijaitsee. Pilvivuodot ja tietosuhteet ovat todellisia riskejä. Tarvitset asetelman, joka kestää teknisen tarkastuksen, ei vain lakimiehen tarkastelua. Tämä artikkeli selittää, kuinka siirtyä perusbannerien yli turvalliseen, muokkaamattomaan mekanismiin. Opit, kuinka ottaa täysi hallinta suostumustietosi tallennuksesta ja varmistaa, että tekninen toteutuksesi pysyy tiukasti suojattuna kehittyviä uhkia vastaan.
Keskeiset Huomiot
- Tunnista heikosti suojattujen CMP:iden tekniset riskit ja kuinka ne voivat johtaa Cross-Site Scripting (XSS) -rikkomuksiin.
- Opettele käyttämään aliresurssien eheyttä (SRI) ja eristämistä varmistaaksesi, että suostumushallintasi ei vaaranna sivustosi tietoja.
- Vertaa hallittuja pilvi- ja itseisännöityjä malleja päättääksesi, mitkä evästeiden suostumusturvaominaisuudet parhaiten suojaavat tietosuhteitasi.
- Seuraa käytännön tarkistuslistaa tarkastaaksesi alustasi lähdekoodin ja varmistaaksesi sen tuen nykyaikaisille sisällön suojauspolitiikan (CSP) otsikoille.
- Siirry "ruksaa laatikko" -vaatimustenmukaisuudesta läpinäkyvään, lähdekoodin saatavilla olevaan infrastruktuuriin, joka kutsuu turvallisuustarkastuksia.
Miksi evästeiden suostumusturvaominaisuudet ovat neuvottelemattomia vuonna 2026
Vuonna 2026 vaatimustenmukaisuuden määritelmä on muuttunut. Ei riitä, että näytetään visuaalisesti vaatimustenmukainen banneri; sinun on varmistettava valintamekanismin tekninen eheys. Määrittelemme suostumusturvallisuuden dataputken end-to-end-suojana, joka tallentaa ja siirtää käyttäjän yksityisyysasetuksia. Jos tämä putki on vaarantunut, oikeudellinen vaatimustenmukaisuus muuttuu vastuuksi. Oikeudellinen banneri ei välttämättä ole turvallinen banneri. Ilman vahvoja evästeiden suostumusturvaominaisuuksia suostumushallintalaitteesi (CMP) voi muuttua takaportiksi haitallisille toimijoille.
Sääntelijät ovat siirtyneet "Hyväksy" tai "Hylkää" -painikkeiden tarkistamisesta teknisen toteutuksen tarkastamiseen. He haluavat nähdä, että seurantatyökalut eivät toimi ennen suostumusta ja että käyttäjän valinnat ovat muuttumattomia tallennuksen jälkeen. Tämä muutos heijastaa todellisuutta, jossa noin 443 tietomurtoilmoitusta raportoitiin päivittäin Euroopassa ennen vuotta 2026. Monet näistä rikkomuksista johtuvat kolmannen osapuolen skriptien haavoittuvuuksista. Tämän estämiseksi kehittäjien on toteutettava turvallisia evästeattribuutteja varmistaakseen, että suostumukseen liittyvät tiedot pysyvät salattuina ja luvattomilta skripteiltä piilossa. Varmistaminen, että evästeiden suostumusturvaominaisuudet toimivat, on nyt edellytys digitaaliseen toimintaan.
Suostumuspohjaisen turvallisuusrikkomuksen anatomia
Hyökkääjät kohdistavat usein kolmannen osapuolen skripteihin, koska ne toimivat usein korkeilla oikeuksilla käyttäjän selaimessa. Huonosti suojattu CMP-skripti on ensisijainen väylä Cross-Site Scripting (XSS) -hyökkäyksille. Jos hyökkääjä injektoi koodia CMP:hen, hän voi manipuloida suostumussignaalia "salli kaikki", ohittaen tehokkaasti sivustosi turvallisuuden ja oikeudelliset suojat. Tämä johtaa "Suostumuksen muokkaamiseen", joka asettaa koko oikeudellisen vastuun julkaisijalle, ei myyjälle.
Suostumuksen eheys on käyttäjän valintojen suojaaminen luvattomalta muokkaukselta. Tämän eheyden ylläpitämiseksi teknisen pinon on sisällettävä varmennus siitä, että CMP-skriptiä ei ole muutettu. Se vaatii suostumushallintajan eristämistä arkaluontoisista sivustotiedoista ja suostumussignaalin salaamista selaimen tasolla. Ilman näitä teknisiä suojia käyttäjän valinta on vain illuusio, jonka voi kirjoittaa uudelleen mikä tahansa haitallinen skripti sivulla.
Sääntelypaine teknisille standardeille
GDPR vaatii "Yksityisyys suunnittelussa" ja "Yksityisyys oletuksena". Tämä tarkoittaa, että turvallisuus ei ole valinnainen lisäosa; se on keskeinen vaatimus. Vuonna 2026 päivitetty IAB TCF -vaatimustenmukaisuus -kehys, erityisesti versio 2.3, tuo tiukempia teknisiä rajoja. Nämä rajat varmistavat, että suostumussignaali siirretään turvallisesti mainontaympäristössä. Näiden teknisten standardien noudattamatta jättäminen voi johtaa sakkoihin EU:n AI-lain mukaan, jossa rangaistukset voivat nousta jopa 35 miljoonaan euroon tai 7 %:iin maailmanlaajuisesta liikevaihdosta korkean riskin järjestelmävikojen vuoksi. Vaatimustenmukaisuus on nyt tekninen tarkastus, ei vain politiikan tarkastelu.
Keskeiset tekniset suojat: Suostumusbannerin ulkopuolella
Visuaalinen vaatimustenmukaisuus on vain kulissia, jos taustakoodi on haavoittuva. Todellisen tietoeheyden saavuttamiseksi sinun on katsottava käyttäjäliittymän ohi ja tarkastettava infrastruktuuri. Vahvat evästeiden suostumusturvaominaisuudet alkavat aliresurssien eheydestä (SRI). Käyttämällä SRI-hasheja selain varmistaa, että CMP-skripti, joka on haettu CDN:ltä, ei ole ollut kolmannen osapuolen manipuloima. Jos edes yksi merkki koodissa muuttuu, selain estää skriptin. Tämä estää "man-in-the-middle" -hyökkäykset, jotka usein vaivaavat suurta liikennettä saavia sivustoja.
Eristäminen on seuraava puolustuskerros. Turvallisen suostumushallintajan tulisi toimia eristetyssä ympäristössä, estäen sen pääsyn arkaluontoisiin DOM-elementteihin, kuten kirjautumistietoihin tai maksukenttiin. Tämä tekninen eristys varmistaa, että vaikka CMP-haavoittuvuus löydetään, räjähdysalue on rajattu. Sinun tulisi myös ylläpitää muuttumattomia tarkastuslokkeja. Nämä eivät ole yksinkertaisia taulukkolaskentataulukoita; ne ovat kryptografisesti allekirjoitettuja tietueita siitä, milloin ja miten suostumus myönnettiin. Nämä lokit ovat välttämättömiä vaatimustenmukaisuuden todistamiseksi ICO:n evästeitä koskeville säännöille teknisessä tarkastuksessa. Alustan valitseminen, jossa on nämä sisäänrakennetut suojat, on ainoa tapa varmistaa tarkastukseen valmis vaatimustenmukaisuus. Voit tutustua infrastruktuuri vaihtoehtoihimme nähdäksesi, kuinka priorisoimme näitä suojia.
Google Consent Mode v2 ja turvallisuus
15. kesäkuuta 2026 Google yhdisti tietokontrollinsa, mikä tekee oikein konfiguroidusta CMP:stä välttämättömän mainostajille. Google Consent Mode v2 viestii suostumussignaaleista Google-tunnisteille turvallisesti ilman henkilökohtaisten tietojen paljastamista. Tämän prosessin suojaamiseksi sinun on varmistettava, että tietokerroksesi on suojattu luvattomilta tunnisteilta. Turvallinen toteutus estää haitallisia skriptejä huijaamasta ad_storage -signaalia. Syvällistä tietoa toteutuksesta varten tutustu Google Consent Mode v2 -oppaaseen.
API-turvallisuus kehittäjille
Kehittäjien on käsiteltävä suostumustilan päivityksiä samalla tarkkuudella kuin taloudellisia transaktioita. Tämä vaatii suostumustietoja käsittelevien päätepisteiden suojaamista vahvalla todennuksella ja nopeusrajoituksilla. Nopeusrajoitukset estävät automatisoidun suostumuksen "täyttämisen", jossa robotit yrittävät ylittää järjestelmäsi valehteluilla suostumustiedoilla. Kun rakennat mukautettuja integraatioita, noudata parhaita käytäntöjämme evästeiden suostumus API:n toteuttamiseksi. Tämä sisältää lyhytaikaisten tokenien käytön ja varmistamisen, että kaikki tilamuutokset vahvistetaan palvelinpuolella, ei vain asiakaspuolella. Nämä evästeiden suostumusturvaominaisuudet muuttavat oikeudellisen vaatimuksen tekniseksi omaisuudeksi.
Tietosuhteet: Hallittu pilvi vs. Itseisännöity turvallisuus
Missä suostumustietosi sijaitsevat, on turvallisuuspäätös, ei vain logistinen. Useimmat omistusoikeudelliset pilvi-CMP:t toimivat "mustana laatikkona". Integroi heidän skriptinsä, kerää käyttäjäasetuksia ja luota heidän sisäisiin protokolliin ilman todellista näkyvyyttä heidän infrastruktuuriinsa. Monille organisaatioille tämä edustaa merkittävää turvallisuusnäkökohtaa. Jos keskeinen pilvitoimittaja kärsii vuodosta, käyttäjiesi yksityisyysvalinnat paljastuvat yhdessä tuhansien muiden yritysten kanssa. Todellinen tietosuhde vaatii tietoisia valintoja ammatillisen infrastruktuurin ylläpidon ja täydellisen paikallisen hallinnan välillä.
Vuonna 2026 tietomurtojen globaali keskimääräinen kustannus on raportoitu olevan 4,44 miljoonan ja 4,88 miljoonan dollarin välillä. Omistusoikeudelliset järjestelmät piilottavat usein haavoittuvuuksia, kunnes niitä käytetään hyväksi. Sen sijaan lähdekoodin saatavilla olevat evästeiden suostumusturvaominaisuudet mahdollistavat itsenäisen tarkastuksen. Riippumatta siitä, valitsetko hallitun palvelun vai itseisännöidyn, sinun ei koskaan pitäisi arvata, miten tietojasi käsitellään. Tavoitteena on siirtyä sokeasta luottamuksesta kohti varmennettua teknistä eheyttä.
Perustelut itseisännöidylle infrastruktuurille
Itseisännöity Open Consent Infrastructure (OCI) tarjoaa korkeimman suojan tietoa herkille teollisuudenaloille. Pidä suostumustiedot omassa Virtuaalisessa Yksityisessä Pilvessä (VPC) tai palomuurisi takana, niin eliminoit neljännen osapuolen riskit toimitusketjussasi. Et vain luota myyjän lupaukseen; omistat koko pinon. Tämä on elintärkeää aloilla, kuten terveydenhuolto, rahoitus tai hallitus, joissa tietoresidenssi on oikeudellinen vaatimus. Kun isännöit infrastruktuuria, sinulla on täydellinen hallinta tietojenkäsittely- ja tallennuspaikoista. Syvällisemmän katsauksen tähän asetelmaan saat lukemalla Itseisännöityjen evästeiden suostumushallintajärjestelmien lopullinen opas vuonna 2026.
Hallittujen pilviturvaominaisuudet
Hallitut pilvi vaihtoehdot priorisoivat turvallisuutta ammatillisen ylläpidon ja skaalauksen kautta. Omistettu alusta tarjoaa automaattista turvallisuuspäivitystä, haavoittuvuusskannausta ja DDoS-suojaa, jota monilla sisäisillä IT-tiimeillä ei ehkä ole resursseja hallita 24/7. Tämä on tehokas tapa varmistaa, että evästeiden suostumusturvaominaisuudet ovat aina ajan tasalla ilman manuaalisen palvelinhallinnan ylikuormitusta. Tanskalainen palvelumme varmistaa, että jopa hallitussa ympäristössä hyödyt läpinäkyvyydestä suljetun järjestelmän sijaan. Opi lisää siitä, kuinka saavuttaa tämä artikkelissamme Hallittu pilvivaadittava alusta: Yksityisyyden skaalaaminen ilman mustaa laatikkoa.
Valinta näiden mallien välillä riippuu erityisestä riskiprofiilistasi. Nopeasti kasvava SaaS-yritys saattaa arvostaa hallitun pilven nopeutta ja automaattista päivitystä. Toisaalta julkisen sektorin toimija tai sairaala saattaa huomata, että itseisännöinti on ainoa tapa täyttää tiukka tekninen tarkastus. Molemmat polut johtavat samaan päämäärään: turvalliseen, muokkaamattomaan ympäristöön, jossa käyttäjän valintoja kunnioitetaan ja tietoeheys säilyy.
Vuoden 2026 turvallisuustarkistuslista CMP:n arvioimiseksi
CMP:n arvioiminen ei ole enää vain lakitiimin tehtävä. Vuonna 2026 se on tiukka turvallisuustarkastus. Sinun on varmistettava, että evästeiden suostumusturvaominaisuudet ovat todella toimivia eivätkä vain koristeellisia. Käytä tätä viiden askeleen tarkistuslistaa varmistaaksesi, että toteutuksesi kestää teknisen tarkastuksen ja suojaa tietosi eheyttä.
- Vaihe 1: Tarkasta lähdekoodin saatavuus. Läpinäkyvyys on haavoittuvuuksien vihollinen. Jos et näe koodia, et voi tarkistaa sitä takaporttien tai epävarmojen riippuvuuksien varalta.
- Vaihe 2: Varmista tuki sisällön suojauspolitiikan (CSP) otsikoille. Turvallisen CMP:n on oltava yhteensopiva sivustosi CSP:n kanssa estääkseen luvattoman skriptin suorittamisen ja tietojen vuotamisen.
- Vaihe 3: Tarkista sertifikaatit. Varmista, että alusta on sertifioitu IAB TCF 2.3:lle ja Google Consent Mode v2:lle. Nämä standardit todistavat, että alusta noudattaa turvallisia, alan tunnustamia viestintäprotokollia.
- Vaihe 4: Arvioi A/B-testauksen turvallisuus. Varmista, että testausmoottori ei ohita suostumuslogiikkaa tai manipuloi käyttöliittymää tavoilla, jotka luovat turvallisuusaukkoja.
- Vaihe 5: Tarkista salauspolitiikat. Varmista, että kaikki suostumustiedot on salattu levossa. Kun tietomurtojen kustannukset nousevat uusiin korkeuksiin vuonna 2026, salaamattomat tietueet ovat hyväksymätön vastuu.
Suostumuksen muokkaamisen tarkastus
Suostumuksen muokkaaminen tapahtuu, kun signaali muuttuu käyttäjän selaimen ja tietokannan välillä. Sinun on varmistettava, että suostumussignaali on suojattu siirron aikana eikä sitä voida huijata haitallisilla skripteillä. Käytä selaimen kehittäjätyökaluja tai automatisoituja skannereita simuloidaksesi skriptin injektointia ja nähdäksesi, estääkö CMP yrityksen. Kun suoritat A/B-testausta, varmista, että eri variantit eivät vahingossa poista turvallisuusotsikoita tai luo loogisia virheitä, joita hyökkääjät voisivat hyödyntää.
Integraatiosuojaus
Turvallisuutesi on vain yhtä vahva kuin heikoin integraatiosi. Käytitpä WordPressiä, Drupalia tai Wixiä, evästeiden suostumusturvaominaisuuksien on pysyttävä johdonmukaisina koko pinossa. Kevyet skriptit ovat luontaisesti turvallisempia; ne tarjoavat pienemmän hyökkäyspinnan kuin paisutetut, kirjastopainotteiset vaihtoehdot. Kun suoritat tulojen vaikutusanalyysiä, varmista, että alusta käyttää anonymisoituja tietokokoelmia. Tämä pitää markkinointinäkemyksesi eristyksissä turvallisuushaavoittuvuuksista, varmistaen, että suorituskyvyn seuranta ei vaaranna käyttäjien yksityisyyttä.
Valmiina käyttämään infrastruktuuria, joka priorisoi näitä teknisiä standardeja? Tutustu läpinäkyviin hinnoittelu- ja isännöintivaihtoehtoihimme.
Conzent: Läpinäkyvä infrastruktuuri turvalliseen vaatimustenmukaisuuteen
Conzent ei ole vain toinen myyjä. Olemme yhteisön puolestapuhuja digitaalisten oikeuksien puolesta. Tehtävämme keskittyy Open Consent Infrastructure (OCI) -malliin. Uskomme, että evästeiden suostumusturvaominaisuudet tulisi olla läpinäkyviä suunnittelun mukaan, ei piilossa omistusoikeudellisten seinien takana. Suljetut mallit luottavat "turvallisuuteen epäselvyyden kautta", mikä on perustavanlaatuinen virhe. Jos et voi tarkastaa koodia, et voi vahvistaa turvallisuutta. Kutsumme tarkastusta, koska läpinäkyvyys on ainoa tapa rakentaa turvallisempaa verkkoa. Epäselvyys on vastuuta. Läpinäkyvyys on standardi.
Alustamme tarjoaa tekniset työkalut, joita tarvitset tiukkaan vaatimustenmukaisuuteen. Tuemme IAB TCF v2.3:ta ja Google Consent Mode v2:ta natiivisti. Tarjoamme yksityiskohtaisia tarkastuspolkuja, jotka todistavat vaatimustenmukaisuuden kaikissa teknisissä tarkastuksissa. Voit valita käyttöönotto-mallin, joka sopii riskiprofiiliisi. Käytä hallittua pilviversiota vähentääksesi ylikuormitusta. Vaihtoehtoisesti ota käyttöön itseisännöity OCI -instanssi pitämään jokainen suostumustieto omassa infrastruktuurissasi. Tämä joustavuus varmistaa, että turvallisuusstrategiasi skaalautuu teknisten vaatimustesi mukaan.
OCI:n turvallisuusetuja
Omistusoikeudelliset järjestelmät ovat teknisiä siloita. Kun suljetussa järjestelmässä on haavoittuvuus, olet myyjän sisäisen aikarajan armoilla. Avoin infrastruktuuri muuttaa tätä dynamiikkaa. Yhteisöön perustuva lähestymistapa löytää haavoittuvuudet nopeammin kollektiivisen tarkastuksen ja vertaisarvioinnin kautta. Se poistaa tehokkaasti "mustan laatikon" riskin, joka vaivaa perinteisiä CMP:itä. Tämä läpinäkyvyys vähentää myös myyjäriippuvuutta. Omistat konfiguraatiosi. Omistat tietosi. Opi lisää Open Consent Infrastructure:sta ja siitä, kuinka se määrittelee tekniset standardit nykyaikaiselle verkolle.
Valmiina suojaamaan suostumustrategiaasi?
Siirtyminen turvalliseen CMP:hen ei saisi rikkoa sivustoasi tai työnkulkuasi. Olemme suunnitelleet skriptimme kevyiksi ja yhteensopiviksi nykyaikaisten CMS-alustojen, kuten WordPressin, Drupalin ja Wixin kanssa. Voit skaalata yhdestä sivustosta yrityslaajuiseen pilvisuostumukseen menettämättä tietoeheyttä. Tanskalainen tiimimme tarjoaa globaalin ulottuvuuden ja teknisen asiantuntemuksen, jota tarvitaan vuoden 2026 vaatimustenmukaisuuteen. Emme piiloudu monimutkaisuuden taakse. Tarjoamme työkalut, joiden avulla voit ottaa hallinnan. Tutustu hinnoitteluumme hallituille pilvipalveluille löytääksesi oikean tason organisaatiollesi. Turvallinen vaatimustenmukaisuus on välttämättömyys, ei luksus. Teemme siitä saavutettavaa kaikille, riippumatta resursseistaan.
Suojaa digitaalisen suostumuksen tulevaisuus
Vaatimustenmukaisuus vuonna 2026 ei ole oikeudellinen ruksilaatikko; se on tekninen linnoitus. Olemme siirtyneet "ruksaa laatikko" -bannerien aikakaudesta kohti todellisuutta, jossa suostumushallintalaitteesi on keskeinen osa turvallisuusinfraasi. Priorisoimalla evästeiden suostumusturvaominaisuuksia, kuten aliresurssien eheyttä ja lähdekoodin saatavuutta, suojaat sivustosi XSS-hyökkäyksiltä ja varmistat, että käyttäjän valinnat pysyvät muokkaamattomina. Riippumatta siitä, valitsetko itseisännöinnin täydellisen hallinnan vai hallitun pilven ammatillisen tehokkuuden, tavoite pysyy samana: varmennettu läpinäkyvyys.
Conzent tarjoaa infrastruktuurin, joka tekee tämän saavutettavaksi kaikille. Alustamme on IAB TCF v2.3 ja Google Consent Mode v2 -sertifioitu, rakennettu tanskalaisiin tietosuojastandardeihin, jotka kunnioittavat globaaleja yksityisyys oikeuksia. Kutsumme sinut tarkastamaan lähdekoodimme ja näkemään, kuinka olemme poistaneet perinteisten CMP:iden "mustan laatikon". On aika lopettaa epäselvyyteen luottaminen ja alkaa rakentaa teknisen eheyden perustaa.
Varmista verkkosivustosi Conzentin hallitun pilvivaadittavan alustan avulla ja ota täysi hallinta tietoresidenssistäsi tänään. Turvallisemman, läpinäkyvämmän verkon rakentaminen on tehtävä, jonka voimme saavuttaa yhdessä.
Usein Kysytyt Kysymykset
Voiko evästeiden suostumusbanneri olla turvallisuusriski verkkosivustolleni?
Kyllä, evästebanneri voi olla merkittävä turvallisuusriski, jos skripti on haavoittuva Cross-Site Scripting (XSS) -hyökkäyksille. Hyökkääjät kohdistavat usein kolmannen osapuolen skripteihin, koska ne toimivat korkeilla oikeuksilla hallitakseen muita tunnisteita. Jos CMP:si vaarantuu, se voi vuotaa arkaluontoisia tietoja tai injektoida haitallista koodia. Sinun on toteutettava evästeiden suostumusturvaominaisuuksia, kuten aliresurssien eheyttä (SRI), varmistaaksesi, että skriptiä ei ole muutettu.
Mikä on ero turvallisen CMP:n ja vaatimustenmukaisen CMP:n välillä?
Vaatimustenmukainen CMP noudattaa oikeudellisia sääntöjä, kuten GDPR:ää, mutta turvallinen CMP suojaa dataputken teknistä eheyttä. Vaatimustenmukaisuus keskittyy käyttäjäliittymään ja oikeudellisiin teksteihin. Turvallisuus keskittyy salaamiseen, skriptien eristämiseen ja hallintapaneelin suojaamiseen luvattomalta pääsyltä. Voit saada bannerin, joka näyttää oikeudellisesti täydelliseltä, mutta on silti teknisesti haavoittuva tietovuodoille, jos se ei sisällä vahvoja teknisiä suojia.
Kuinka itseisännöinti suostumushallintajärjestelmä parantaa turvallisuutta?
Itseisännöinti pitää suostumustiedot omassa Virtuaalisessa Yksityisessä Pilvessä (VPC) tai palomuurisi takana. Tämä eliminoi neljännen osapuolen riskit, joissa luot myyjän ulkoiseen pilviturvallisuuteen. Se antaa sinulle täydellisen hallinnan tietoresidenssistä ja residenssitarkastuksista. Tietoa herkissä teollisuudenaloissa, kuten terveydenhuollossa tai hallituksessa, itseisännöinti on paras turvallisuusominaisuus. Se varmistaa, että käyttäjien yksityisyysvalintoja ei koskaan tallenneta jaettuun, omistusoikeudelliseen mustaan laatikkoon.
Sisältääkö Google Consent Mode v2 turvallisuusominaisuuksia?
Google Consent Mode v2 suojaa suostumussignaalien viestintää sivustosi ja Googlen palveluiden välillä. Se varmistaa, että mainonta- ja analytiikkatunnisteet toimivat vain, kun oikeat signaalit ovat läsnä. Vaikka se ei ole itsenäinen turvallisuusväline, se estää luvattoman tietojen keräämisen. Sertifioidun CMP:n käyttäminen varmistaa, että nämä signaalit siirretään turvallisten, salattujen protokollien kautta, jotka täyttävät vuoden 2026 tietoeheyden tekniset vaatimukset.
Mitä teknisiä ominaisuuksia estää käyttäjiä kiertämästä suostumusbanneria?
Palvelinpuolen vahvistus ja skriptin esto ovat ensisijaisia teknisiä ominaisuuksia, jotka estävät kiertämisen. Turvallinen toteutus varmistaa, että seurantatyökalut estetään fyysisesti lataamasta, kunnes positiivinen suostumussignaali on vastaanotettu. Jotkut edistyneet evästeiden suostumusturvaominaisuudet sisältävät kryptografisesti allekirjoitettuja suostumussignaaleja. Nämä merkit estävät käyttäjiä tai robotteja muokkaamasta suostumustilaansa selaimen paikallisessa tallennuksessa päästäkseen rajoitettuihin sivuston ominaisuuksiin ilman voimassa olevaa lupaa.
Kuinka tarkastan nykyisen evästeiden suostumustoimittajani turvallisuuden?
Aloita pyytämällä heidän lähdekoodinsa saatavuutta ja viimeisimpiä turvallisuustarkastusraportteja. Tarkista, tukevatko he sisällön suojauspolitiikan (CSP) otsikoita ja aliresurssien eheyttä (SRI). Sinun tulisi myös vahvistaa heidän tietojen säilytyskäytäntönsä ja levossa olevan salauksen standardit. Jos toimittaja ei voi selittää, kuinka he suojaavat skriptiään injektointihyökkäyksiltä, he eivät priorisoi turvallisuutta. Läpinäkyvä toimittaja kutsuu tarkastusta ja tarjoaa selkeää teknistä dokumentaatiota tiimillesi.
Onko avoimen lähdekoodin evästeiden suostumusohjelmisto turvallisempaa tai vähemmän turvallista kuin omistusoikeudellinen ohjelmisto?
Avoimen lähdekoodin tai lähdekoodin saatavilla oleva ohjelmisto on yleensä turvallisempaa, koska se mahdollistaa itsenäisen tarkastuksen. Omistusoikeudellinen ohjelmisto luottaa turvallisuuteen epäselvyyden kautta, mikä usein piilottaa haavoittuvuuksia, kunnes niitä käytetään hyväksi hyökkääjien toimesta. Lähdekoodin saatavilla oleva infrastruktuuri mahdollistaa yhteisön ja oman turvallisuustiimisi tarkastaa koodin takaporttien varalta. Tämä läpinäkyvyys johtaa nopeampaan päivitykseen ja kestävämpään alustaan. Se muuttaa turvallisuuden yhteistyöksi sen sijaan, että se olisi myyjän salaisuus.