
Informasjonskapsel Samtykke Sikkerhetsfunksjoner: Beskytte Dataintegritet i 2026
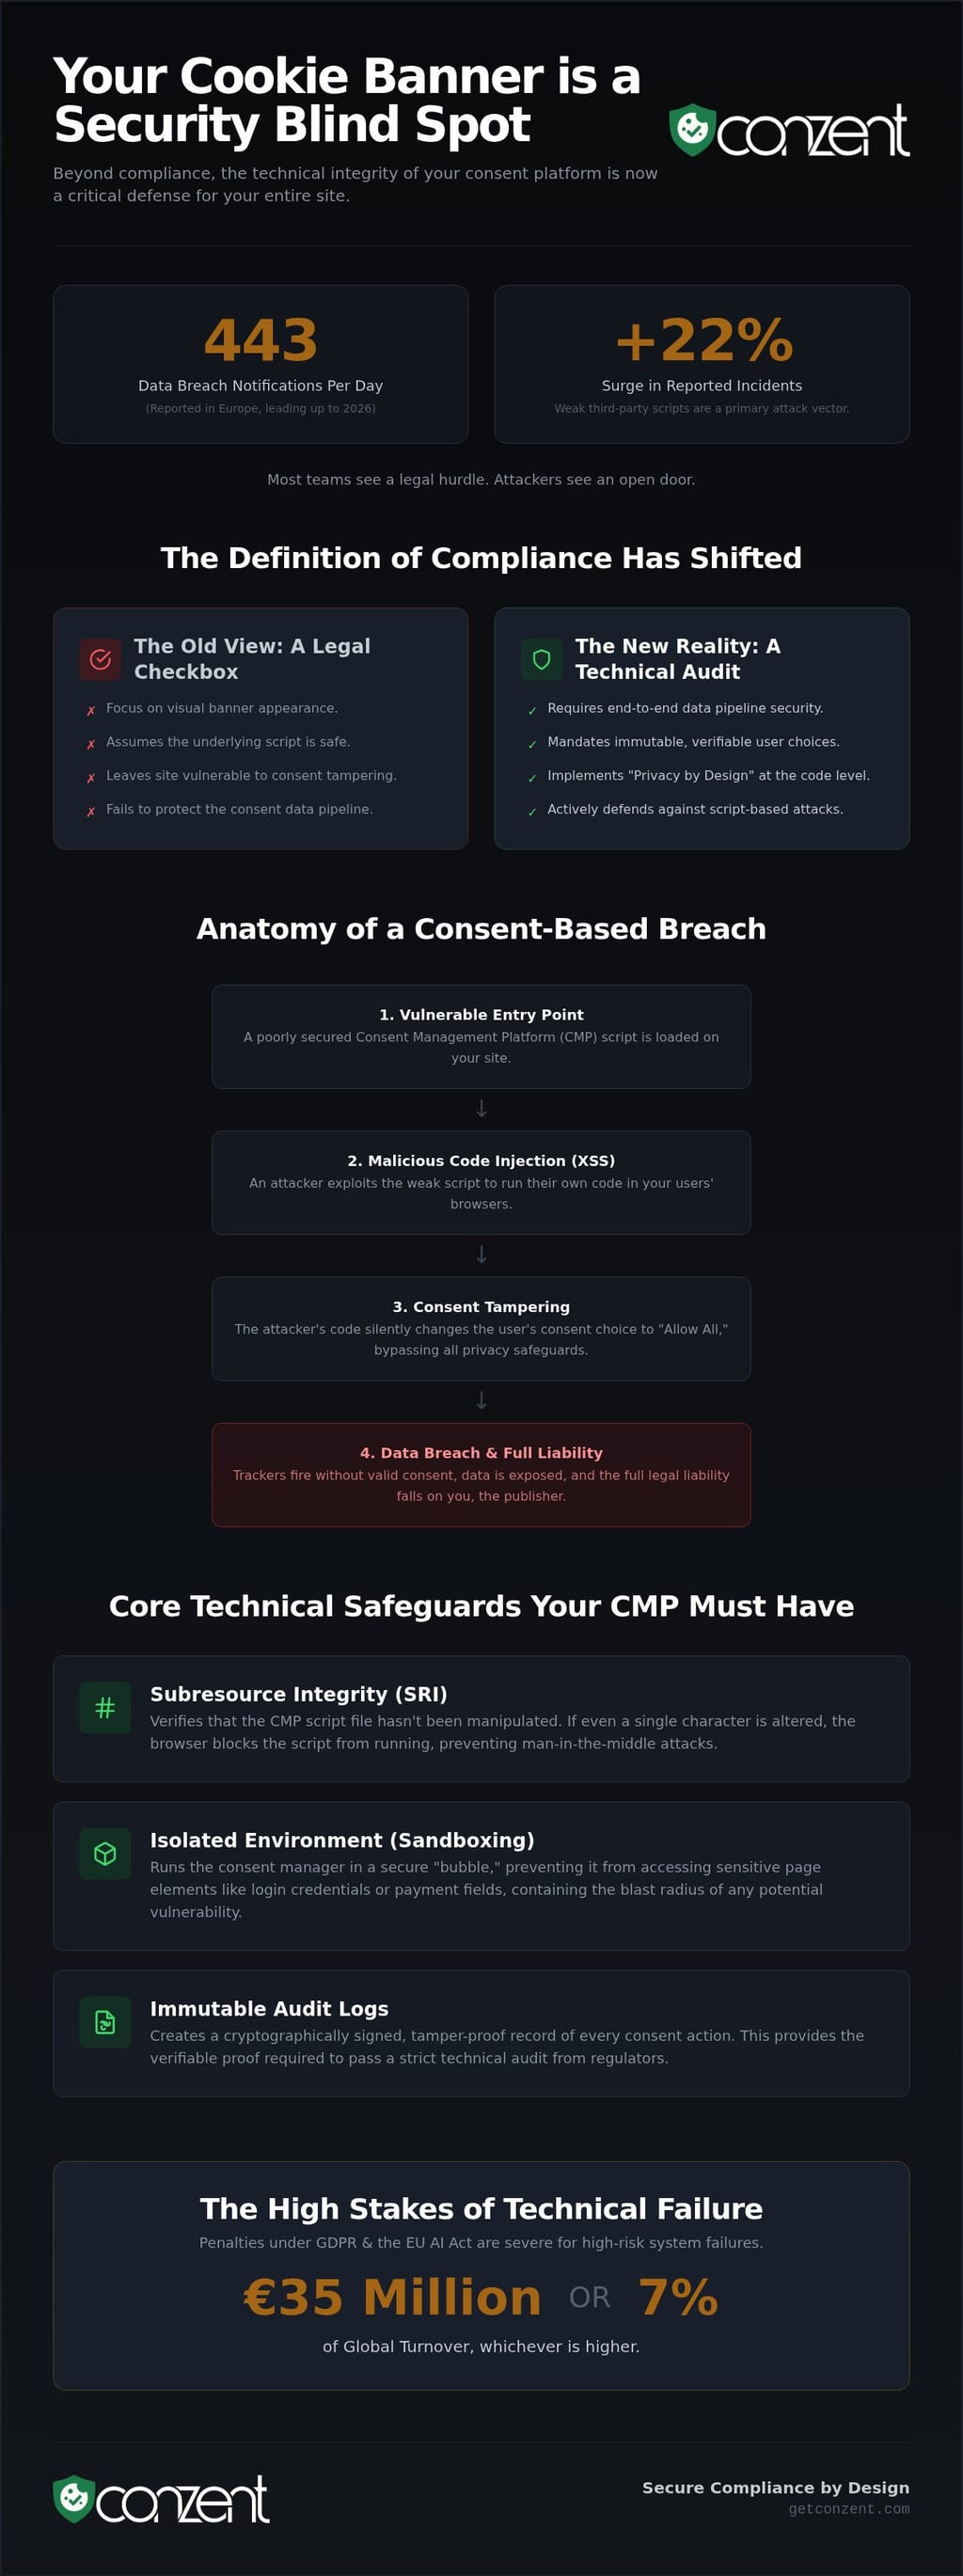
I året frem til januar 2026 økte rapporterte datainnbruddvarsler i Europa med 22 prosent, med et gjennomsnitt på 443 hendelser hver eneste dag. De fleste team ser på en informasjonskapselbanner som en juridisk hindring, men det er faktisk en kritisk del av sikkerhetsinfrastrukturen din. Hvis plattformen for samtykkebehandling er svak, blir den et inngangspunkt for XSS-angrep gjennom tredjeparts skript. Høy-nivå samsvar handler ikke bare om å vise en banner. Det handler om å implementere robuste sikkerhetsfunksjoner for informasjonskapselsamtykke som beskytter dataintegriteten din fra det øyeblikket en bruker lander på nettstedet ditt.
Du har sannsynligvis følt presset av å håndtere komplekse integrasjoner som IAB TCF v2.3 og Google Consent Mode v2, samtidig som du bekymrer deg for hvor disse samtykkedataene faktisk befinner seg. Skylekkasjer og bekymringer om datavirksomhet er reelle risikoer. Du trenger en oppsett som overlever en teknisk revisjon, ikke bare en advokats gjennomgang. Denne artikkelen forklarer hvordan du kan gå utover grunnleggende bannere til en sikker, manipulasjonsfri mekanisme. Du vil lære hvordan du får full kontroll over lagringen av samtykkedataene dine og sikrer at den tekniske implementeringen din forblir uknuselig mot utviklende trusler.
Viktige punkter
- Identifiser de tekniske risikoene ved dårlig sikrede CMP-er og hvordan de kan føre til Cross-Site Scripting (XSS) brudd.
- Lær hvordan du bruker Subresource Integrity (SRI) og sandkasse for å sikre at samtykkebehandleren din ikke kompromitterer datene på nettstedet ditt.
- Sammenlign administrerte sky- og selvhostede modeller for å avgjøre hvilke sikkerhetsfunksjoner for informasjonskapselsamtykke som best beskytter datavirksomheten din.
- Følg en praktisk sjekkliste for å revidere kildekoden til plattformen din og verifisere dens støtte for moderne Content Security Policy (CSP) overskrifter.
- Flytt fra "check-the-box" samsvar til en transparent, kilde-tilgjengelig infrastruktur som inviterer til sikkerhetsvurdering.
Hvorfor sikkerhetsfunksjoner for informasjonskapselsamtykke er ikke-forhandlingsbare i 2026
I 2026 har definisjonen av samsvar endret seg. Det er ikke lenger nok å vise en visuelt samsvarende banner; du må sikre den tekniske integriteten til mekanismen for innsamling av valg selv. Vi definerer samtykkesikkerhet som end-to-end beskyttelse av datapipelinen som fanger, lagrer og overfører brukerens personvernspreferanser. Hvis denne pipelinen blir kompromittert, blir ditt juridiske samsvar en forpliktelse. En juridisk banner er ikke nødvendigvis en sikker banner. Uten robuste sikkerhetsfunksjoner for informasjonskapselsamtykke, kan plattformen for samtykkebehandling (CMP) bli en bakdør for ondsinnede aktører.
Regulatorer har gått forbi å sjekke for "Aksepter" eller "Avvis" knapper. De reviderer nå den tekniske implementeringen. De vil se at sporere ikke aktiveres før samtykke og at brukerens valg er uforanderlige når de er registrert. Dette skiftet reflekterer en virkelighet der omtrent 443 datainnbruddvarsler ble rapportert daglig i Europa frem til 2026. Mange av disse bruddene stammer fra sårbarheter i tredjeparts skript. For å forhindre dette, må utviklere implementere sikre informasjonskapselattributter for å sikre at samtykke-relaterte data forblir kryptert og utilgjengelige for uautoriserte skript. Å sikre at dine sikkerhetsfunksjoner for informasjonskapselsamtykke fungerer er nå en forutsetning for digitale operasjoner.
Anatomien til et samtykkebasert sikkerhetsbrudd
Angripere retter ofte mot tredjeparts skript fordi de ofte kjører med høye privilegier i brukerens nettleser. Et dårlig sikret CMP-skript er en primær vektor for Cross-Site Scripting (XSS). Hvis en angriper injiserer kode i CMP-en din, kan de manipulere samtykkesignalet til "tillat alt", og effektivt omgå sikkerheten og de juridiske beskyttelsene på nettstedet ditt. Dette fører til "samtykke-manipulering", som plasserer hele vekten av juridisk ansvar på utgiveren, ikke leverandøren.
Samtykkeintegritet er beskyttelsen av brukerens valg mot uautorisert modifikasjon. For å opprettholde denne integriteten må den tekniske stakken din inkludere verifisering av at CMP-skriptet ikke har blitt endret. Det krever isolering av samtykkebehandleren fra sensitiv nettsteddata og kryptering av samtykkestrengen på nettlesernivå. Uten disse tekniske sikkerhetstiltakene er brukerens valg bare en illusjon som kan skrives om av ethvert ondsinnet skript på siden.
Regulatorisk press på tekniske standarder
GDPR pålegger "Personvern ved design" og "Personvern som standard." Dette betyr at sikkerhet ikke er et valgfritt tillegg; det er et kjernekrav. I 2026 introduserer den oppdaterte IAB TCF Compliance-rammen, spesifikt versjon 2.3, strengere tekniske retningslinjer. Disse retningslinjene sikrer at samtykkesignalet overføres sikkert på tvers av annonseøkosystemet. Manglende oppfyllelse av disse tekniske standardene kan føre til bøter under EU AI-loven, der straffene kan nå så høyt som €35 millioner eller 7% av global omsetning for høy-risiko systemfeil. Samsvar er nå en teknisk revisjon, ikke bare en policygjennomgang.
Kjerne tekniske sikkerhetstiltak: Utover samtykkebanneret
Visuelt samsvar er en fasade hvis den underliggende koden er sårbar. For å oppnå ekte dataintegritet må du se forbi brukergrensesnittet og revidere infrastrukturen. Robuste sikkerhetsfunksjoner for informasjonskapselsamtykke starter med Subresource Integrity (SRI). Ved å bruke SRI-hash, verifiserer nettleseren din at CMP-skriptet hentet fra en CDN ikke har blitt manipulert av en tredjepart. Hvis selv ett enkelt tegn i koden endres, blokkerer nettleseren skriptet. Dette forhindrer "man-in-the-middle"-angrep som ofte plager nettsteder med høy trafikk.
Sandkasse er det neste laget av forsvar. En sikker samtykkebehandler bør operere i et isolert miljø, noe som forhindrer den fra å få tilgang til sensitive DOM-elementer som påloggingsinformasjon eller betalingsfelt. Denne tekniske isolasjonen sikrer at selv om en CMP-sårbarhet oppdages, er blast radius begrenset. Du bør også opprettholde uforanderlige revisjonslogger. Dette er ikke enkle regneark; de er kryptografisk signerte poster av når og hvordan samtykke ble gitt. Disse loggene er essensielle for å bevise samsvar med ICOs regler om informasjonskapsler under en teknisk revisjon. Å velge en plattform med disse innebygde beskyttelsene er den eneste måten å sikre revisjonsklar samsvar. Du kan utforske våre infrastrukturalternativer for å se hvordan vi prioriterer disse sikkerhetstiltakene.
Google Consent Mode v2 og sikkerhet
Fra 15. juni 2026 konsoliderte Google sine datakontroller, noe som gjør en korrekt konfigurert CMP essensiell for annonsører. Google Consent Mode v2 kommuniserer sikkert samtykkesignaler til Google-tagger uten å eksponere personlig data. For å sikre denne prosessen må du sørge for at datalaget ditt er beskyttet mot uautorisert aktivering av tagger. En sikker implementering forhindrer ondsinnede skript fra å forfalske ad_storage-signalet. For en dypere forståelse av implementeringen, se vår Google Consent Mode v2 Guide.
API-sikkerhet for utviklere
Utviklere må behandle oppdateringer av samtykkestatus med samme strenghet som finansielle transaksjoner. Dette krever sikring av endepunktene som håndterer samtykkedata med robust autentisering og hastighetsbegrensning. Hastighetsbegrensning forhindrer automatisert samtykke "stuffing", der roboter prøver å overvelde systemet ditt med falske samtykkeposter. Når du bygger tilpassede integrasjoner, følg våre beste praksiser for implementering av en API for informasjonskapselsamtykke. Dette inkluderer bruk av kortvarige tokens og sikring av at alle statusendringer valideres på serversiden, ikke bare klientsiden. Disse sikkerhetsfunksjonene for informasjonskapselsamtykke gjør et juridisk krav til en teknisk ressurs.
Datavirksomhet: Administrert sky vs. Selvhostet sikkerhet
Hvor samtykkedataene dine befinner seg er en sikkerhetsbeslutning, ikke bare en logistisk en. De fleste proprietære sky-CMP-er fungerer som en "svart boks." Du integrerer skriptet deres, samler brukerpreferanser, og stoler på deres interne protokoller uten noen reell synlighet inn i infrastrukturen deres. For mange organisasjoner representerer dette et betydelig sikkerhetsblindpunkt. Hvis en sentral skyleverandør lider et brudd, blir brukernes personvernsvalg eksponert sammen med tusenvis av andre selskaper. Ekte datavirksomhet krever et bevisst valg mellom profesjonell infrastrukturvedlikehold og total lokal kontroll.
I 2026 rapporteres den globale gjennomsnittlige kostnaden for et datainnbrudd å være mellom $4,44 millioner og $4,88 millioner. Proprietære systemer skjuler ofte sårbarheter til de blir utnyttet. I kontrast tillater kilde-tilgjengelige sikkerhetsfunksjoner for informasjonskapselsamtykke uavhengig vurdering. Enten du velger en administrert tjeneste eller en selvhostet en, bør du aldri måtte gjette hvordan dataene dine blir håndtert. Målet er å bevege seg bort fra blind tillit mot verifisert teknisk integritet.
Argumentet for selvhostet infrastruktur
Selvhostet Open Consent Infrastructure (OCI) tilbyr det høyeste nivået av beskyttelse for datakrevende industrier. Ved å holde samtykkedata innenfor din egen Virtuelle Private Sky (VPC) eller bak brannmuren din, eliminerer du fjerdepartsrisikoer i forsyningskjeden din. Du stoler ikke bare på en leverandørs løfte; du eier hele stakken. Dette er avgjørende for sektorer som helsevesen, finans eller regjering der datalagring er et juridisk krav. Når du hoster infrastrukturen, har du total kontroll over databehandling og lagringssteder. For en dypere forståelse av dette oppsettet, les Den ultimate guiden til selvhostede informasjonskapselsamtykkebehandlere i 2026.
Administrerte sky-sikkerhetsfunksjoner
Administrerte sky-alternativer prioriterer sikkerhet gjennom profesjonelt vedlikehold og skala. En dedikert plattform gir automatisk sikkerhetsoppdatering, sårbarhetsskanning og DDoS-beskyttelse som mange interne IT-team kanskje ikke har ressursene til å håndtere 24/7. Det er en effektiv måte å sikre at dine sikkerhetsfunksjoner for informasjonskapselsamtykke alltid er oppdaterte uten kostnadene ved manuell serveradministrasjon. Vår danske tjeneste sikrer at selv i et administrert miljø, får du fordel av transparens i stedet for et lukket system. Lær mer om hvordan du oppnår dette i vår artikkel om Administrert sky-samtykkeplattform: Skalerer personvern uten den svarte boksen.
Valget mellom disse modellene avhenger av din spesifikke risikoprofil. Et høyvekst SaaS-selskap kan verdsette hastigheten og automatisk oppdatering av en administrert sky. Omvendt kan en offentlig sektor eller et sykehus finne at selvhosting er den eneste måten å tilfredsstille en streng teknisk revisjon. Begge veier fører til samme destinasjon: et sikkert, manipulasjonsfritt miljø der brukerens valg respekteres og dataintegriteten bevares.
2026 Sikkerhetssjekkliste for evaluering av en CMP
Å evaluere en CMP er ikke lenger en jobb for bare det juridiske teamet. I 2026 er det en grundig sikkerhetsrevisjon. Du må verifisere at dine sikkerhetsfunksjoner for informasjonskapselsamtykke faktisk fungerer og ikke bare er dekorative. Bruk denne fem-trinns sjekklisten for å sikre at implementeringen din overlever en teknisk gjennomgang og beskytter dataintegriteten din.
- Trinn 1: Revidere tilgjengeligheten av kildekode. Transparens er fienden til sårbarheter. Hvis du ikke kan se koden, kan du ikke vurdere den for bakdører eller usikre avhengigheter.
- Trinn 2: Verifisere støtte for Content Security Policy (CSP) overskrifter. En sikker CMP må være kompatibel med nettstedets CSP for å forhindre uautorisert skripting og datalekkasjer.
- Trinn 3: Sjekke sertifiseringer. Sørg for at plattformen er sertifisert for IAB TCF 2.3 og Google Consent Mode v2. Disse standardene beviser at plattformen følger sikre, bransjeanerkjente kommunikasjonsprotokoller.
- Trinn 4: Vurdere A/B-testingens sikkerhet. Verifiser at testmotoren ikke omgår samtykkelogikken eller manipulerer brukergrensesnittet på måter som skaper sikkerhetshull.
- Trinn 5: Gjennomgå krypteringspolitikker. Bekreft at alle samtykkedata er kryptert i ro. Med kostnadene for datainnbrudd som når nye høyder i 2026, er ukrypterte poster en uakseptabel forpliktelse.
Revisjon for samtykke-manipulering
Samtykke-manipulering skjer når et signal endres mellom brukerens nettleser og databasen din. Du må verifisere at samtykkestrengen er beskyttet under overføring og ikke kan forfalskes av ondsinnede skript. Bruk nettleserens utviklerverktøy eller automatiserte skannere for å simulere skriptinjeksjon og se om CMP-en din blokkerer forsøket. Når du kjører A/B-testing, må du sørge for at de forskjellige variantene ikke ved et uhell deaktiverer sikkerhetsoverskrifter eller skaper logiske feil som angripere kan utnytte.
Integrasjonssikkerhet
Sikkerheten din er bare så sterk som din svakeste integrasjon. Enten du bruker WordPress, Drupal eller Wix, må dine sikkerhetsfunksjoner for informasjonskapselsamtykke forbli konsistente på hele stakken. Lettvekts skript er iboende mer sikre; de tilbyr en mindre angrepsflate enn oppblåste, biblioteksrike alternativer. Når du utfører inntektsvirkningsanalyse, må du sørge for at plattformen bruker anonymiserte datakaggregater. Dette holder markedsføringsinnsiktene dine adskilt fra sikkerhetssårbarhetene dine, og sikrer at ytelsessporing ikke kompromitterer brukerens personvern.
Klar til å implementere infrastruktur som prioriterer disse tekniske standardene? Se våre transparente priser og hostingalternativer.
Conzent: Transparent infrastruktur for sikker samsvar
Conzent er ikke bare en annen leverandør. Vi er en samfunnsadvokat for digitale rettigheter. Vår misjon er sentrert rundt Open Consent Infrastructure (OCI). Vi mener at sikkerhetsfunksjoner for informasjonskapselsamtykke bør være transparente av design, ikke skjult bak proprietære vegger. Lukkede modeller er avhengige av "sikkerhet gjennom uklarhet," som er en grunnleggende feil. Hvis du ikke kan revidere koden, kan du ikke verifisere sikkerheten. Vi inviterer til granskning fordi transparens er den eneste måten å bygge et tryggere nett på. Uklarhet er en forpliktelse. Transparens er en standard.
Plattformen vår leverer de tekniske verktøyene du trenger for uknuselig samsvar. Vi støtter IAB TCF v2.3 og Google Consent Mode v2 nativt. Vi gir detaljerte revisjonsspor som beviser samsvar under enhver teknisk revisjon. Du kan velge distribusjonsmodellen som passer din risikoprofil. Bruk vår administrerte skyversjon for redusert overhead. Alternativt kan du distribuere en selvhostet OCI-instans for å holde hver byte av samtykkedata innenfor din egen infrastruktur. Denne fleksibiliteten sikrer at sikkerhetsstrategien din skalerer med de tekniske kravene dine.
Sikkerhetsfordelene med OCI
Proprietære systemer er tekniske siloer. Når en sårbarhet eksisterer i et lukket system, er du i hendene på leverandørens interne tidslinje. Åpen infrastruktur endrer denne dynamikken. En samfunnsdrevet tilnærming fanger sårbarheter raskere gjennom kollektiv vurdering og kollegial gjennomgang. Det eliminerer effektivt "svart boks"-risikoen som plager tradisjonelle CMP-er. Denne transparensen reduserer også leverandørlåsing. Du eier konfigurasjonen din. Du eier dataene dine. Lær mer om vår Open Consent Infrastructure og hvordan den redefinerer tekniske standarder for det moderne nettet.
Klar til å sikre samtykkestrategien din?
Å migrere til en sikker CMP bør ikke ødelegge nettstedet ditt eller arbeidsflyten din. Vi har designet skriptene våre for å være lette og kompatible med moderne CMS-plattformer som WordPress, Drupal og Wix. Du kan skalere fra et enkelt nettsted til en bedriftsomfattende sky-samtykke uten å miste dataintegriteten. Vårt danske team gir den globale rekkevidden og tekniske ekspertisen som trengs for samsvar i 2026. Vi skjuler oss ikke bak kompleksitet. Vi gir verktøyene for at du skal ta kontroll. Sjekk ut vår priser for administrerte sky-tjenester for å finne det riktige nivået for organisasjonen din. Sikker samsvar er en nødvendighet, ikke en luksus. Vi gjør det oppnåelig for alle, uansett ressurser.
Sikre fremtiden for digitalt samtykke
Samsvar i 2026 er ikke en juridisk avkrysningsboks; det er en teknisk festning. Vi har gått forbi tiden med "check-the-box" bannere mot en virkelighet der plattformen for samtykkebehandling er en kjernekomponent i sikkerhetsinfrastrukturen din. Ved å prioritere sikkerhetsfunksjoner for informasjonskapselsamtykke som Subresource Integrity og kilde-tilgjengelig kode, beskytter du nettstedet ditt mot XSS-angrep og sikrer at brukerens valg forblir manipulasjonsfrie. Enten du velger total kontroll ved selvhosting eller den profesjonelle effektiviteten til en administrert sky, forblir målet det samme: verifisert transparens.
Conzent gir infrastrukturen for å gjøre dette oppnåelig for alle. Plattformen vår er IAB TCF v2.3 og Google Consent Mode v2 sertifisert, bygget på danske databeskyttelsesstandarder som respekterer globale personvernsrettigheter. Vi inviterer deg til å revidere vår kilde-tilgjengelige kode og se hvordan vi har eliminert "svart boks"-problemet til tradisjonelle CMP-er. Det er på tide å slutte å stole på uklarhet og begynne å bygge på et fundament av teknisk integritet.
Sikre nettstedet ditt med Conzents administrerte sky-samtykkeplattform og ta full kontroll over datavirksomheten din i dag. Å bygge et tryggere, mer transparent nett er en misjon vi kan oppnå sammen.
Ofte stilte spørsmål
Kan en informasjonskapselbanner være en sikkerhetsrisiko for nettstedet mitt?
Ja, en informasjonskapselbanner kan være en betydelig sikkerhetsrisiko hvis skriptet er sårbart for Cross-Site Scripting (XSS). Angripere retter ofte mot tredjeparts skript fordi de kjører med høye privilegier for å administrere andre tagger. Hvis CMP-en din blir kompromittert, kan den eksfiltrere sensitiv data eller injisere ondsinnet kode. Du må implementere sikkerhetsfunksjoner for informasjonskapselsamtykke som Subresource Integrity (SRI) for å sikre at skriptet ikke har blitt endret.
Hva er forskjellen mellom en sikker CMP og en samsvarende en?
En samsvarende CMP følger juridiske regler som GDPR, men en sikker CMP beskytter den tekniske integriteten til datapipelinen. Samsvar fokuserer på brukergrensesnittet og juridisk tekst. Sikkerhet fokuserer på kryptering, skriptsandkasse og beskyttelse av administrasjonsdashbordet mot uautorisert tilgang. Du kan ha en banner som ser juridisk perfekt ut, men som forblir teknisk sårbar for datalekkasjer hvis den mangler robuste tekniske sikkerhetstiltak.
Hvordan forbedrer selvhosting av en samtykkebehandler sikkerheten?
Selvhosting holder samtykkedataene dine innenfor din egen Virtuelle Private Sky (VPC) eller bak brannmuren din. Dette eliminerer fjerdepartsrisikoer der du stoler på en leverandørs eksterne sky-sikkerhet. Det gir deg total kontroll over datalagring og lagringsrevisjoner. For datakrevende industrier som helsevesen eller regjering, er selvhosting den ultimate sikkerhetsfunksjonen. Det sikrer at brukerens personvernsvalg aldri lagres i en delt, proprietær svart boks.
Inkluderer Google Consent Mode v2 sikkerhetsfunksjoner?
Google Consent Mode v2 sikrer kommunikasjonen av samtykkesignaler mellom nettstedet ditt og Googles tjenester. Det sikrer at annonserings- og analyse-tagger bare aktiveres når de riktige signalene er til stede. Selv om det ikke er et frittstående sikkerhetsverktøy, forhindrer det uautorisert datainnsamling. Å bruke en sertifisert CMP sikrer at disse signalene overføres via sikre, krypterte protokoller som oppfyller de tekniske kravene for 2026 dataintegritetsstandarder.
Hvilke tekniske funksjoner forhindrer brukere fra å omgå samtykkebanneret?
Server-side validering og skriptblokkering er de primære tekniske funksjonene som forhindrer omgåelser. En sikker implementering sikrer at sporere fysisk blokkeres fra å laste før et positivt samtykkesignal er mottatt. Noen avanserte sikkerhetsfunksjoner for informasjonskapselsamtykke inkluderer kryptografisk signerte samtykkestrenger. Disse strengene forhindrer brukere eller roboter fra å manuelt endre samtykkestatusen sin i nettleserens lokale lagring for å få tilgang til begrensede nettstedfunksjoner uten å gi gyldig tillatelse.
Hvordan reviderer jeg sikkerheten til min nåværende informasjonskapselsamtykkeleverandør?
Start med å be om tilgjengeligheten av kildekoden deres og de nyeste sikkerhetsrevisjonsrapportene. Sjekk om de støtter Content Security Policy (CSP) overskrifter og Subresource Integrity (SRI). Du bør også verifisere deres datalagringspolitikker og krypteringsstandarder for lagring. Hvis en leverandør ikke kan forklare hvordan de beskytter skriptet sitt mot injeksjonsangrep, prioriterer de ikke sikkerhet. En transparent leverandør vil invitere til granskning og tilby klar teknisk dokumentasjon for teamet ditt.
Er åpen kildekode informasjonskapselsamtykkeprogramvare mer eller mindre sikker enn proprietær programvare?
Åpen kildekode eller kilde-tilgjengelig programvare er generelt mer sikker fordi den tillater uavhengig vurdering. Proprietær programvare er avhengig av sikkerhet gjennom uklarhet, som ofte skjuler sårbarheter til de blir utnyttet av angripere. Med kilde-tilgjengelig infrastruktur kan fellesskapet og ditt eget sikkerhetsteam inspisere koden for bakdører. Denne transparensen fører til raskere oppdateringer og en mer motstandsdyktig plattform. Det gjør sikkerhet til en samarbeidsinnsats i stedet for en leverandørs hemmelighet.