
Fonctionnalités de sécurité du consentement aux cookies : Protéger l'intégrité des données en 2026
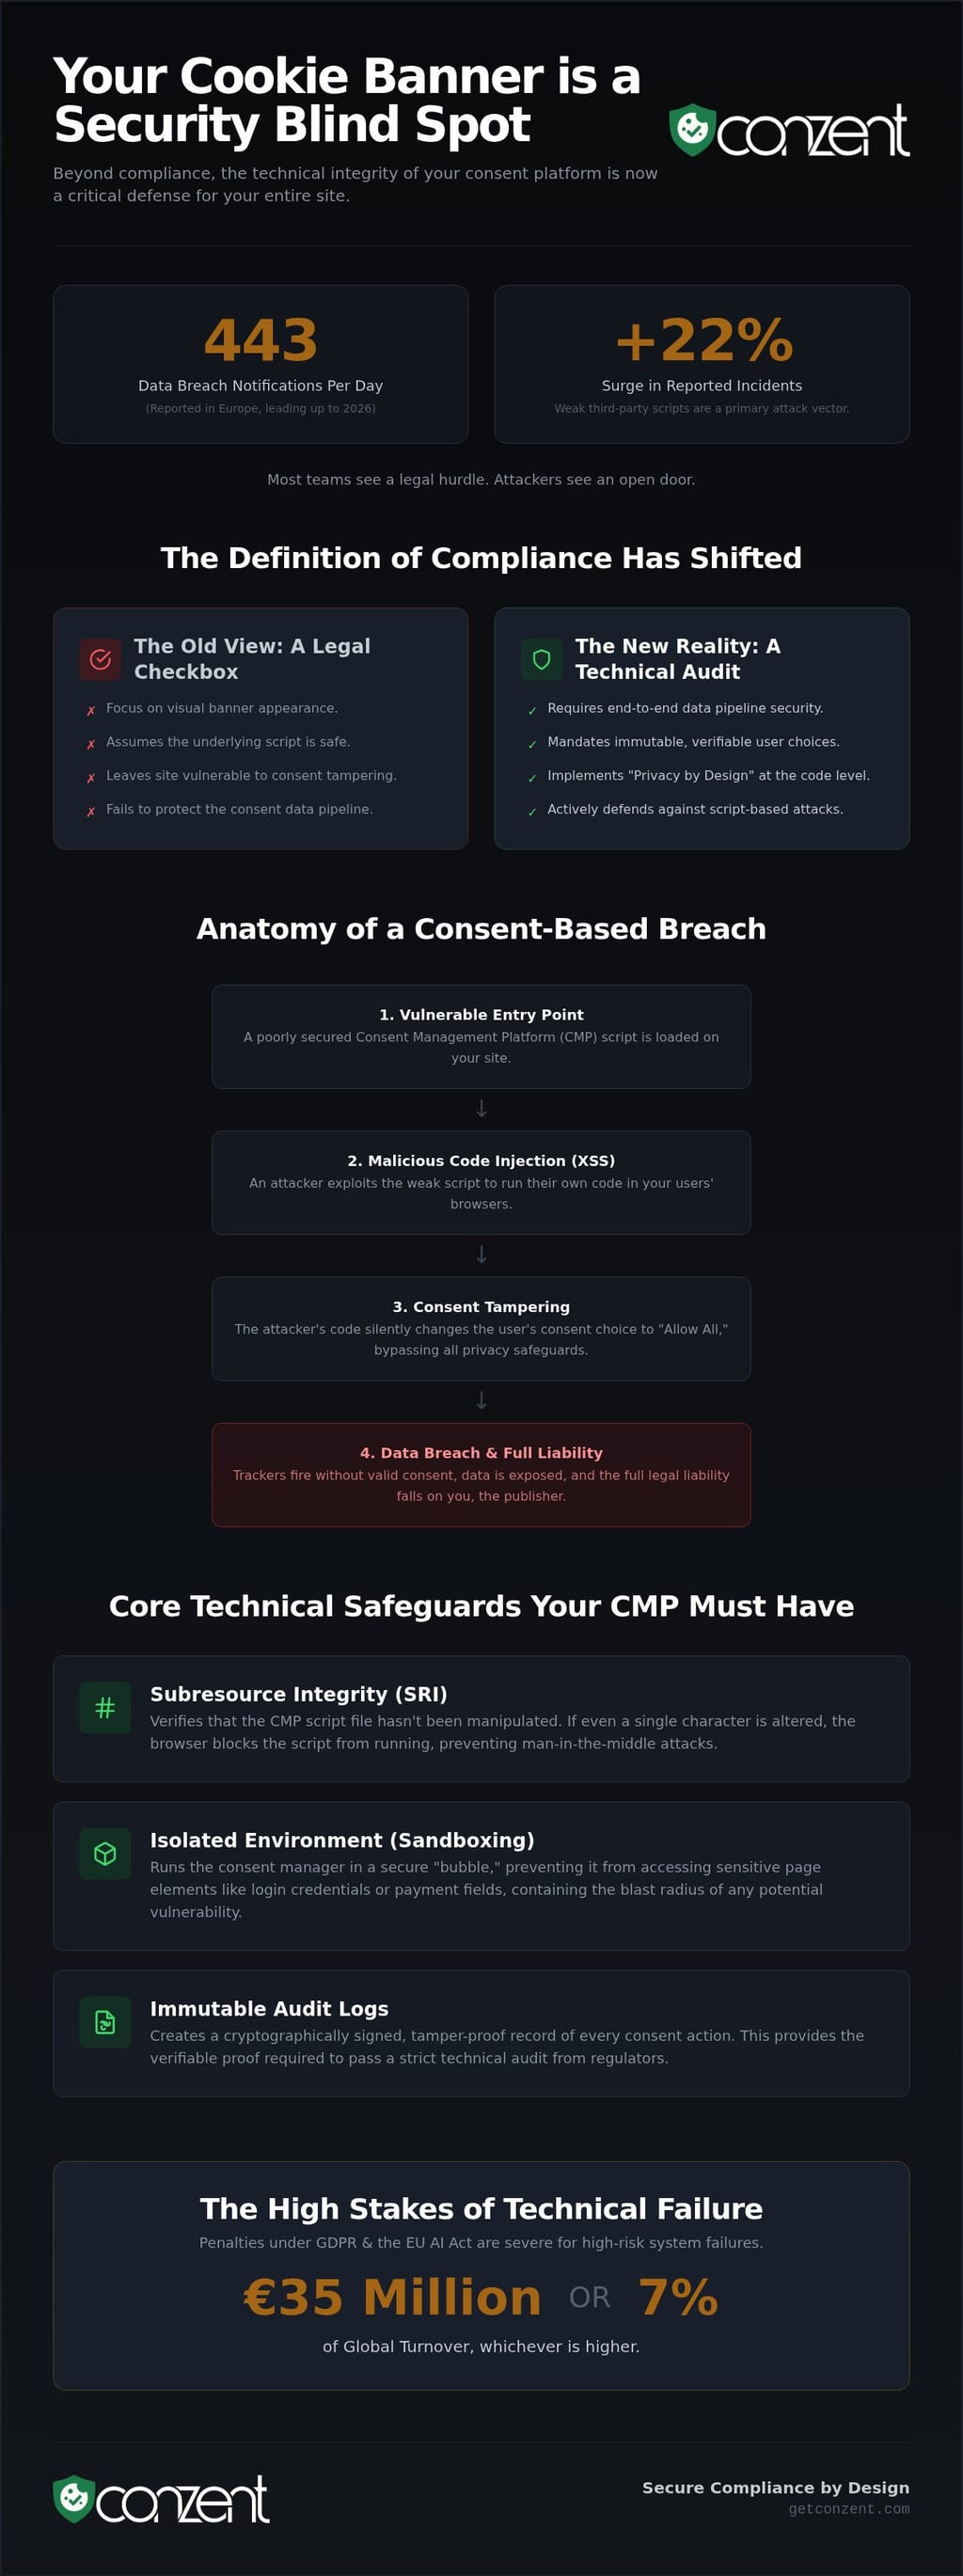
Au cours de l'année précédant janvier 2026, les notifications de violations de données signalées en Europe ont augmenté de 22 %, avec une moyenne de 443 incidents chaque jour. La plupart des équipes considèrent une bannière de cookies comme un obstacle légal, mais c'est en réalité un élément critique de votre infrastructure de sécurité. Si votre plateforme de gestion des consentements est faible, elle devient un point d'entrée pour les attaques XSS via des scripts tiers. La conformité de haut niveau ne consiste pas seulement à afficher une bannière. Il s'agit de mettre en œuvre des fonctionnalités de sécurité de consentement de cookies robustes qui protègent l'intégrité de vos données dès qu'un utilisateur arrive sur votre site.
Vous avez probablement ressenti la pression de gérer des intégrations complexes comme IAB TCF v2.3 et Google Consent Mode v2 tout en vous demandant où ces données de consentement résident réellement. Les fuites dans le cloud et les préoccupations concernant la souveraineté des données sont des risques réels. Vous avez besoin d'une configuration qui résiste à un audit technique, pas seulement à l'examen d'un avocat. Cet article explique comment aller au-delà des bannières de base pour un mécanisme sécurisé et inviolable. Vous apprendrez comment prendre le contrôle total de votre stockage de données de consentement et garantir que votre mise en œuvre technique reste à l'épreuve des menaces évolutives.
Points Clés
- Identifiez les risques techniques des CMP mal sécurisés et comment ils peuvent conduire à des violations de type Cross-Site Scripting (XSS).
- Apprenez à utiliser l'Intégrité des Sous-Ressources (SRI) et le sandboxing pour garantir que votre gestionnaire de consentement ne compromet pas les données de votre site.
- Comparez les modèles cloud gérés et auto-hébergés pour décider quelles fonctionnalités de sécurité de consentement de cookies protègent le mieux votre souveraineté des données.
- Suivez une liste de contrôle pratique pour auditer le code source de votre plateforme et vérifier son support pour les en-têtes de Politique de Sécurité du Contenu (CSP) modernes.
- Évoluez d'une conformité "check-the-box" à une infrastructure transparente et disponible en source qui invite à l'examen de sécurité.
Pourquoi les Fonctionnalités de Sécurité de Consentement de Cookies sont Non Négociables en 2026
En 2026, la définition de la conformité a évolué. Il ne suffit plus d'afficher une bannière visuellement conforme ; vous devez garantir l'intégrité technique du mécanisme de collecte des choix lui-même. Nous définissons la sécurité du consentement comme la protection de bout en bout du pipeline de données qui capture, stocke et transmet les préférences de confidentialité des utilisateurs. Si ce pipeline est compromis, votre conformité légale devient une responsabilité. Une bannière légale n'est pas nécessairement une bannière sécurisée. Sans fonctionnalités de sécurité de consentement de cookies robustes, votre plateforme de gestion des consentements (CMP) peut devenir une porte dérobée pour des acteurs malveillants.
Les régulateurs ont dépassé la vérification des boutons "Accepter" ou "Rejeter". Ils audite maintenant la mise en œuvre technique. Ils veulent voir que les traqueurs ne se déclenchent pas avant le consentement et que les choix des utilisateurs sont immuables une fois enregistrés. Ce changement reflète une réalité où environ 443 notifications de violations de données étaient signalées quotidiennement en Europe avant 2026. Beaucoup de ces violations proviennent de vulnérabilités dans des scripts tiers. Pour prévenir cela, les développeurs doivent mettre en œuvre des attributs de cookie sécurisé pour garantir que les données liées au consentement restent chiffrées et inaccessibles aux scripts non autorisés. Assurer que vos fonctionnalités de sécurité de consentement de cookies sont fonctionnelles est désormais une condition préalable aux opérations numériques.
L'Anatomie d'une Violation de Sécurité Basée sur le Consentement
Les attaquants ciblent fréquemment les scripts tiers car ils fonctionnent souvent avec des privilèges élevés dans le navigateur de l'utilisateur. Un script CMP mal sécurisé est un vecteur privilégié pour le Cross-Site Scripting (XSS). Si un attaquant injecte du code dans votre CMP, il peut manipuler le signal de consentement pour "tout autoriser", contournant ainsi la sécurité et les protections légales de votre site. Cela conduit à la "Manipulation du Consentement", qui place l'entière responsabilité légale sur l'éditeur, et non sur le fournisseur.
L'Intégrité du Consentement est la protection des choix des utilisateurs contre toute modification non autorisée. Pour maintenir cette intégrité, votre pile technique doit inclure une vérification que le script CMP n'a pas été altéré. Cela nécessite l'isolement du gestionnaire de consentement des données sensibles du site et le chiffrement de la chaîne de consentement au niveau du navigateur. Sans ces mesures de sécurité techniques, le choix de l'utilisateur n'est qu'une illusion qui peut être réécrite par n'importe quel script malveillant sur la page.
Pression Réglementaire sur les Normes Techniques
Le RGPD impose "la Protection par Conception" et "la Protection par Défaut". Cela signifie que la sécurité n'est pas un ajout optionnel ; c'est une exigence fondamentale. En 2026, le cadre de conformité IAB TCF mis à jour, spécifiquement la version 2.3, introduit des garde-fous techniques plus stricts. Ces garde-fous garantissent que le signal de consentement est transmis de manière sécurisée à travers l'écosystème publicitaire. Le non-respect de ces normes techniques peut entraîner des amendes en vertu de la loi sur l'IA de l'UE, où les pénalités peuvent atteindre jusqu'à 35 millions d'euros ou 7 % du chiffre d'affaires mondial pour des défaillances de systèmes à haut risque. La conformité est désormais un audit technique, pas seulement un examen de politique.
Mesures de Sécurité Techniques Essentielles : Au-delà de la Bannière de Consentement
La conformité visuelle est une façade si le code sous-jacent est vulnérable. Pour atteindre une véritable intégrité des données, vous devez regarder au-delà de l'interface utilisateur et auditer l'infrastructure. Des fonctionnalités de sécurité de consentement de cookies robustes commencent par l'Intégrité des Sous-Ressources (SRI). En utilisant des hachages SRI, votre navigateur vérifie que le script CMP récupéré depuis un CDN n'a pas été manipulé par un tiers. Si même un seul caractère dans le code change, le navigateur bloque le script. Cela empêche les attaques de type "homme du milieu" qui touchent souvent les sites à fort trafic.
Le sandboxing est la prochaine couche de défense. Un gestionnaire de consentement sécurisé doit fonctionner dans un environnement isolé, l'empêchant d'accéder à des éléments DOM sensibles comme les identifiants de connexion ou les champs de paiement. Cet isolement technique garantit que même si une vulnérabilité CMP est découverte, l'impact est contenu. Vous devez également maintenir des journaux d'audit immuables. Ce ne sont pas de simples feuilles de calcul ; ce sont des enregistrements signés cryptographiquement de quand et comment le consentement a été accordé. Ces journaux sont essentiels pour prouver la conformité aux règles de l'ICO sur les cookies lors d'un audit technique. Choisir une plateforme avec ces protections intégrées est le seul moyen de garantir une conformité prête pour l'audit. Vous pouvez explorer nos options d'infrastructure pour voir comment nous priorisons ces mesures de sécurité.
Google Consent Mode v2 et Sécurité
À partir du 15 juin 2026, Google a consolidé ses contrôles de données, rendant une CMP correctement configurée essentielle pour les annonceurs. Google Consent Mode v2 communique de manière sécurisée les signaux de consentement aux balises Google sans exposer de données personnelles. Pour sécuriser ce processus, vous devez garantir que votre couche de données est protégée contre le déclenchement non autorisé de balises. Une mise en œuvre sécurisée empêche les scripts malveillants de falsifier le signal ad_storage. Pour une plongée approfondie dans la mise en œuvre, consultez notre Guide Google Consent Mode v2.
Sécurité API pour Développeurs
Les développeurs doivent traiter les mises à jour de l'état du consentement avec la même rigueur que les transactions financières. Cela nécessite de sécuriser les points de terminaison qui gèrent les données de consentement avec une authentification robuste et une limitation de taux. La limitation de taux empêche le "stuffing" de consentement automatisé, où des bots tentent de submerger votre système avec de faux enregistrements de consentement. Lors de la création d'intégrations personnalisées, suivez nos meilleures pratiques pour mettre en œuvre une API de consentement de cookies. Cela inclut l'utilisation de jetons à durée de vie courte et la garantie que tous les changements d'état sont validés côté serveur, et non seulement côté client. Ces fonctionnalités de sécurité de consentement de cookies transforment une exigence légale en un atout technique.
Souveraineté des Données : Cloud Géré vs. Sécurité Auto-Hébergée
Où résident vos données de consentement est une décision de sécurité, pas seulement logistique. La plupart des CMP cloud propriétaires fonctionnent comme une "boîte noire". Vous intégrez leur script, collectez les préférences des utilisateurs et faites confiance à leurs protocoles internes sans réelle visibilité sur leur infrastructure. Pour de nombreuses organisations, cela représente un point aveugle de sécurité significatif. Si un fournisseur cloud central subit une fuite, les choix de confidentialité de vos utilisateurs sont exposés aux côtés de milliers d'autres entreprises. La véritable souveraineté des données nécessite un choix conscient entre la maintenance d'infrastructure professionnelle et le contrôle local total.
En 2026, le coût moyen mondial d'une violation de données est estimé entre 4,44 millions et 4,88 millions de dollars. Les systèmes propriétaires cachent souvent les vulnérabilités jusqu'à ce qu'elles soient exploitées. En revanche, les fonctionnalités de sécurité de consentement de cookies disponibles en source permettent un examen indépendant. Que vous choisissiez un service géré ou un service auto-hébergé, vous ne devriez jamais avoir à deviner comment vos données sont traitées. L'objectif est de passer d'une confiance aveugle à une intégrité technique vérifiée.
Le Cas de l'Infrastructure Auto-Hébergée
L'Infrastructure de Consentement Ouvert (OCI) auto-hébergée offre le plus haut niveau de protection pour les industries sensibles aux données. En gardant les données de consentement dans votre propre Cloud Privé Virtuel (VPC) ou derrière votre pare-feu, vous éliminez les risques de quatrième partie dans votre chaîne d'approvisionnement. Vous ne faites pas seulement confiance à la promesse d'un fournisseur ; vous possédez l'ensemble de la pile. Cela est vital pour des secteurs comme la santé, la finance ou le gouvernement où la résidence des données est un mandat légal. Lorsque vous hébergez l'infrastructure, vous avez un contrôle total sur les lieux de traitement et de stockage des données. Pour un aperçu plus approfondi de cette configuration, lisez Le Guide Ultime des Gestionnaires de Consentement de Cookies Auto-Hébergés en 2026.
Fonctionnalités de Sécurité Cloud Géré
Les options cloud gérées priorisent la sécurité grâce à une maintenance professionnelle et à l'échelle. Une plateforme dédiée fournit des correctifs de sécurité automatiques, un scan de vulnérabilités et une protection DDoS que de nombreuses équipes informatiques internes pourraient ne pas avoir les ressources pour gérer 24/7. C'est un moyen efficace de garantir que vos fonctionnalités de sécurité de consentement de cookies sont toujours à jour sans le surcoût de la gestion manuelle des serveurs. Notre service basé au Danemark garantit que même dans un environnement géré, vous bénéficiez de la transparence plutôt que d'un système fermé. Apprenez-en plus sur la façon d'y parvenir dans notre article sur la Plateforme de Consentement Cloud Géré : Évoluer la Confidentialité Sans la Boîte Noire.
Le choix entre ces modèles dépend de votre profil de risque spécifique. Une entreprise SaaS en forte croissance pourrait valoriser la rapidité et le patching automatique d'un cloud géré. En revanche, une entité du secteur public ou un hôpital pourrait trouver que l'auto-hébergement est le seul moyen de satisfaire un audit technique rigoureux. Les deux chemins mènent à la même destination : un environnement sécurisé et inviolable où les choix des utilisateurs sont respectés et l'intégrité des données est préservée.
La Liste de Contrôle de Sécurité 2026 pour Évaluer un CMP
Évaluer un CMP n'est plus un travail réservé à l'équipe juridique. En 2026, c'est un audit de sécurité rigoureux. Vous devez vérifier que vos fonctionnalités de sécurité de consentement de cookies sont réellement fonctionnelles et non simplement décoratives. Utilisez cette liste de contrôle en cinq étapes pour garantir que votre mise en œuvre survive à un examen technique et protège l'intégrité de vos données.
- Étape 1 : Auditer la disponibilité du code source. La transparence est l'ennemi des vulnérabilités. Si vous ne pouvez pas voir le code, vous ne pouvez pas l'examiner pour détecter des portes dérobées ou des dépendances non sécurisées.
- Étape 2 : Vérifier le support des en-têtes de Politique de Sécurité du Contenu (CSP). Un CMP sécurisé doit être compatible avec le CSP de votre site pour empêcher l'exécution de scripts non autorisés et l'exfiltration de données.
- Étape 3 : Vérifier les certifications. Assurez-vous que la plateforme est certifiée pour IAB TCF 2.3 et Google Consent Mode v2. Ces normes prouvent que la plateforme suit des protocoles de communication sécurisés et reconnus par l'industrie.
- Étape 4 : Évaluer la sécurité des tests A/B. Vérifiez que le moteur de test ne contourne pas la logique de consentement ou ne manipule pas l'interface utilisateur de manière à créer des failles de sécurité.
- Étape 5 : Examiner les politiques de chiffrement. Confirmez que toutes les données de consentement sont chiffrées au repos. Avec les coûts des violations de données atteignant de nouveaux sommets en 2026, les enregistrements non chiffrés sont une responsabilité inacceptable.
Audit pour Manipulation du Consentement
La manipulation du consentement se produit lorsqu'un signal est altéré entre le navigateur de l'utilisateur et votre base de données. Vous devez vérifier que la chaîne de consentement est protégée en transit et ne peut pas être falsifiée par des scripts malveillants. Utilisez les outils de développement du navigateur ou des scanners automatisés pour simuler l'injection de scripts et voir si votre CMP bloque la tentative. Lors de l'exécution de tests A/B, assurez-vous que les différentes variantes ne désactivent pas accidentellement les en-têtes de sécurité ou ne créent pas de failles logiques que les attaquants pourraient exploiter.
Sécurité d'Intégration
Votre sécurité est aussi forte que votre intégration la plus faible. Que vous utilisiez WordPress, Drupal ou Wix, vos fonctionnalités de sécurité de consentement de cookies doivent rester cohérentes à travers toute la pile. Les scripts légers sont intrinsèquement plus sécurisés ; ils offrent une surface d'attaque plus petite que les alternatives lourdes et riches en bibliothèques. Lorsque vous effectuez une analyse d'impact sur les revenus, assurez-vous que la plateforme utilise des agrégats de données anonymisées. Cela maintient vos insights marketing séparés de vos vulnérabilités de sécurité, garantissant que le suivi des performances ne compromet pas la confidentialité des utilisateurs.
Prêt à déployer une infrastructure qui priorise ces normes techniques ? Consultez nos options de tarification et d'hébergement transparentes.
Conzent : Infrastructure Transparente pour une Conformité Sécurisée
Conzent n'est pas juste un autre fournisseur. Nous sommes un défenseur communautaire des droits numériques. Notre mission est centrée sur l'Infrastructure de Consentement Ouvert (OCI). Nous croyons que les fonctionnalités de sécurité de consentement de cookies devraient être transparentes par conception, et non cachées derrière des murs propriétaires. Les modèles à code fermé reposent sur la "sécurité par l'obscurité", ce qui est une faille fondamentale. Si vous ne pouvez pas auditer le code, vous ne pouvez pas vérifier la sécurité. Nous invitons à la critique car la transparence est le seul moyen de construire un web plus sûr. L'obscurité est une responsabilité. La transparence est une norme.
Notre plateforme fournit les outils techniques dont vous avez besoin pour une conformité à toute épreuve. Nous supportons nativement IAB TCF v2.3 et Google Consent Mode v2. Nous fournissons des pistes d'audit granulaires qui prouvent la conformité lors de tout audit technique. Vous pouvez choisir le modèle de déploiement qui correspond à votre profil de risque. Utilisez notre version cloud gérée pour réduire les coûts. Alternativement, déployez une instance OCI auto-hébergée pour garder chaque octet de données de consentement au sein de votre propre infrastructure. Cette flexibilité garantit que votre stratégie de sécurité évolue avec vos exigences techniques.
Les Avantages de Sécurité de l'OCI
Les systèmes propriétaires sont des silos techniques. Lorsqu'une vulnérabilité existe dans un système fermé, vous êtes à la merci du calendrier interne du fournisseur. L'infrastructure ouverte change cette dynamique. Une approche communautaire détecte les vulnérabilités plus rapidement grâce à un examen collectif et à une révision par les pairs. Elle élimine efficacement le risque de "boîte noire" qui afflige les CMP traditionnels. Cette transparence réduit également le verrouillage des fournisseurs. Vous possédez votre configuration. Vous possédez vos données. En savoir plus sur notre Infrastructure de Consentement Ouvert et comment elle redéfinit les normes techniques pour le web moderne.
Prêt à Sécuriser Votre Stratégie de Consentement ?
La migration vers un CMP sécurisé ne devrait pas casser votre site ou votre flux de travail. Nous avons conçu nos scripts pour être légers et compatibles avec des plateformes CMS modernes comme WordPress, Drupal et Wix. Vous pouvez évoluer d'un seul site à un consentement cloud à l'échelle de l'entreprise sans perdre l'intégrité des données. Notre équipe basée au Danemark fournit la portée mondiale et l'expertise technique nécessaires pour la conformité en 2026. Nous ne cachons pas derrière la complexité. Nous fournissons les outils pour que vous preniez le contrôle. Consultez notre tarification pour les services cloud gérés afin de trouver le bon niveau pour votre organisation. Une conformité sécurisée est une nécessité, pas un luxe. Nous la rendons accessible à tous, quelles que soient leurs ressources.
Sécuriser l'Avenir du Consentement Numérique
La conformité en 2026 n'est pas une case légale à cocher ; c'est une forteresse technique. Nous avons dépassé l'ère des bannières "check-the-box" vers une réalité où votre plateforme de gestion des consentements est un élément central de votre infrastructure de sécurité. En priorisant des fonctionnalités de sécurité de consentement de cookies comme l'Intégrité des Sous-Ressources et le code disponible en source, vous protégez votre site contre les attaques XSS et garantissez que les choix des utilisateurs restent inviolables. Que vous choisissiez le contrôle total de l'auto-hébergement ou l'efficacité professionnelle d'un cloud géré, l'objectif reste le même : transparence vérifiée.
Conzent fournit l'infrastructure pour rendre cela accessible à tous. Notre plateforme est certifiée IAB TCF v2.3 et Google Consent Mode v2, construite sur des normes de protection des données danoises qui respectent les droits de confidentialité mondiaux. Nous vous invitons à auditer notre code disponible en source et à voir comment nous avons éliminé la "boîte noire" des CMP traditionnels. Il est temps d'arrêter de compter sur l'obscurité et de commencer à construire sur une base d'intégrité technique.
Sécurisez votre site web avec la Plateforme de Consentement Cloud Géré de Conzent et prenez le contrôle total de votre résidence de données aujourd'hui. Construire un web plus sûr et plus transparent est une mission que nous pouvons réaliser ensemble.
Questions Fréquemment Posées
Une bannière de consentement de cookies peut-elle être un risque de sécurité pour mon site web ?
Oui, une bannière de cookies peut représenter un risque de sécurité significatif si le script est vulnérable au Cross-Site Scripting (XSS). Les attaquants ciblent souvent les scripts tiers car ils fonctionnent avec des privilèges élevés pour gérer d'autres balises. Si votre CMP est compromis, elle peut exfiltrer des données sensibles ou injecter du code malveillant. Vous devez mettre en œuvre des fonctionnalités de sécurité de consentement de cookies comme l'Intégrité des Sous-Ressources (SRI) pour garantir que le script n'a pas été altéré.
Quelle est la différence entre un CMP sécurisé et un CMP conforme ?
Un CMP conforme suit des règles légales comme le RGPD, mais un CMP sécurisé protège l'intégrité technique du pipeline de données. La conformité se concentre sur l'interface utilisateur et le texte légal. La sécurité se concentre sur le chiffrement, le sandboxing des scripts et la protection du tableau de bord administratif contre tout accès non autorisé. Vous pouvez avoir une bannière qui semble légalement parfaite mais qui reste techniquement vulnérable aux fuites de données si elle manque de mesures de sécurité techniques robustes.
Comment l'auto-hébergement d'un gestionnaire de consentement améliore-t-il la sécurité ?
L'auto-hébergement garde vos données de consentement dans votre propre Cloud Privé Virtuel (VPC) ou derrière votre pare-feu. Cela élimine les risques de quatrième partie où vous dépendez de la sécurité cloud externe d'un fournisseur. Cela vous donne un contrôle total sur la résidence des données et les audits de résidence. Pour les industries sensibles aux données comme la santé ou le gouvernement, l'auto-hébergement est la fonctionnalité de sécurité ultime. Cela garantit que les choix de confidentialité des utilisateurs ne sont jamais stockés dans une boîte noire partagée et propriétaire.
Google Consent Mode v2 inclut-il des fonctionnalités de sécurité ?
Google Consent Mode v2 sécurise la communication des signaux de consentement entre votre site et les services de Google. Il garantit que les balises publicitaires et d'analyse ne se déclenchent que lorsque les signaux corrects sont présents. Bien qu'il ne s'agisse pas d'un outil de sécurité autonome, il empêche la collecte de données non autorisée. Utiliser un CMP certifié garantit que ces signaux sont transmis via des protocoles sécurisés et chiffrés qui répondent aux exigences techniques pour les normes d'intégrité des données de 2026.
Quelles fonctionnalités techniques empêchent les utilisateurs de contourner la bannière de consentement ?
La validation côté serveur et le blocage des scripts sont les principales fonctionnalités techniques qui empêchent les contournements. Une mise en œuvre sécurisée garantit que les traqueurs sont physiquement bloqués de se charger jusqu'à ce qu'un signal de consentement positif soit reçu. Certaines fonctionnalités de sécurité de consentement de cookies avancées incluent des chaînes de consentement signées cryptographiquement. Ces chaînes empêchent les utilisateurs ou les bots de modifier manuellement leur état de consentement dans le stockage local du navigateur pour accéder à des fonctionnalités restreintes du site sans donner de permission valide.
Comment auditer la sécurité de mon fournisseur actuel de consentement de cookies ?
Commencez par demander la disponibilité de leur code source et les derniers rapports d'audit de sécurité. Vérifiez s'ils supportent les en-têtes de Politique de Sécurité du Contenu (CSP) et l'Intégrité des Sous-Ressources (SRI). Vous devriez également vérifier leurs politiques de conservation des données et les normes de chiffrement au repos. Si un fournisseur ne peut pas expliquer comment il protège son script contre les attaques par injection, il ne priorise pas la sécurité. Un fournisseur transparent invitera à la critique et offrira une documentation technique claire pour votre équipe.
Le logiciel de consentement de cookies open-source est-il plus ou moins sécurisé que le logiciel propriétaire ?
Le logiciel open-source ou disponible en source est généralement plus sécurisé car il permet un examen indépendant. Le logiciel propriétaire repose sur la sécurité par l'obscurité, ce qui cache souvent les vulnérabilités jusqu'à ce qu'elles soient exploitées par des attaquants. Avec une infrastructure disponible en source, la communauté et votre propre équipe de sécurité peuvent inspecter le code pour détecter des portes dérobées. Cette transparence conduit à un patching plus rapide et à une plateforme plus résiliente. Elle transforme la sécurité en un effort collaboratif plutôt qu'un secret de fournisseur.