
GDPR Cookie Samtykke til Små Virksomheder: Tjekliste for Overholdelse i 2026
Fra februar 2026 er æraen med "lette" straffe for cookie-overtrædelser i Storbritannien officielt slut. At håndtere GDPR-cookie-samtykke for små virksomheder føltes tidligere som et valg mellem juridisk sikkerhed og markedsføringsvækst. Nu, med den britiske Data Act, der matcher EU-bøder på op til 4% af den globale omsætning, er indsatsen højere end nogensinde. Overholdelse er ikke en skat på din succes; det er en standard for digital respekt, der beskytter dit omdømme. Det er et nødvendigt fundament for en bæredygtig virksomhed, ikke en luksus.
Du bekymrer dig sikkert om, at strenge bannere vil ødelægge dine konverteringsrater, eller at tekniske termer som Google Consent Mode v2 er for komplekse at implementere. Vi lover at afmystificere disse krav med en praktisk, indtægtsfokuseret tjekliste, der eliminerer juridisk risiko uden at bryde dit site. Denne guide forudser de essentielle standarder for 2026 og viser dig, hvordan du opretholder en ligestillet UX, mens du bruger avanceret modellering til at genvinde over 70% af tabte konverteringsveje. Du vil gå fra forvirring til en klar, handlingsorienteret plan for datadrevet vækst og total sindsro.
Vigtige Pointer
- Revider din sporing. Identificer hvad du sporer versus hvad du faktisk har brug for. Stop med at aktivere scripts, før brugeren siger ja.
- Implementer GDPR-cookie-samtykke for små virksomheder ved hjælp af ligestillede knapper. Regulatorscanner nu dit netværkslag, ikke kun bannerets udseende.
- Brug Google Consent Mode v2 til at bygge bro over kløften mellem privatliv og profit. Genvind konverteringsdata, der ellers ville gå tabt til fravalg.
- Eliminer mørke mønstre. Din "Afvis alle" mulighed skal være lige så synlig som "Accepter alle." Overholdelse bør ikke være en skjult labyrint for dine brugere.
- Beslut mellem en Managed Cloud for hastighed eller Self-Hosted Infrastructure for databeskyttelse. Find den vej, der passer til dine ressourcer.
Hvorfor Små Virksomheder Ikke Kan Ignorere GDPR i 2026
Dage med små virksomheder, der flyver under radaren, er forbi. I 2026 er databeskyttelsesmyndighederne gået fra manuelle undersøgelser til automatiserede scanningsværktøjer. Disse bots interesserer sig ikke for din virksomheds størrelse; de interesserer sig kun for dit netværksvandfald. Hvis dit site fjerner sporingspixels, før en bruger klikker "Accepter," bliver du flaget. Korrekt GDPR-cookie-samtykke for små virksomheder er ikke længere en luksus for virksomheder. Det er et grundlæggende krav for alle, der ønsker at forblive online. Det handler om teknisk effektivitet og moralsk klarhed, ikke bare om at sætte et kryds for en advokat.
Overholdelse er ikke en juridisk byrde; det er en standard for digital respekt. I et marked, hvor privatliv er en topprioritet, bliver gennemsigtighed din konkurrencefordel. Forbrugere i 2026 undgår mærker, der føles "ubehagelige." De stoler på virksomheder, der giver dem klare, ærlige valg om deres data. Vi ser dette skift som en nødvendig udvikling af nettet. Det er et skridt væk fra "det vilde vest" af datamægling mod et mere egalitært digitalt økosystem, hvor brugeren er i kontrol.
Den Virkelige Omkostning ved Manglende Overholdelse
Bøderne er overskriften, og de er massive. Under General Data Protection Regulation (GDPR) kan alvorlige overtrædelser koste op til €20 millioner eller 4% af den globale omsætning. For en lille virksomhed er de skjulte omkostninger dog mere smertefulde. En suspendering af annoncekontoen på Google eller Meta kan dræbe dit leadflow natten over. At miste adgangen til din historiske analyse på grund af en "tvangssamtykke"-overtrædelse er en operationel katastrofe. Du kan ikke påstå, at du ikke kendte reglerne. Regulatorser ser nu "uvidenhed" som forsømmelse, især med den brede tilgængelighed af overholdelsesværktøjer.
Den Regulerende Landskab i 2026
Standarderne er udviklet betydeligt siden 2018. Vi er gået væk fra simple "vi bruger cookies" bannere til et strengt fokus på brugerens hensigt. Regulatorser retter nu aggressivt fokus mod "mørke mønstre." Disse er designvalg, der narre brugere til at give samtykke. Hvis din "Accepter" knap er lys grøn, og din "Afvis" knap er skjult i en undermenu, er du ikke i overensstemmelse. For at forstå det fulde omfang af disse regler, udforsk vores guide om GDPR Overholdelse.
At opretholde marketingpræstation i dette miljø kræver moderne værktøjer som Google Consent Mode v2. Det handler ikke kun om at blokere tags; det handler om at kommunikere samtykkestatusser, så du stadig kan bruge privatlivsbevarende modellering. Uden det mister du synligheden på over halvdelen af din trafik. Implementering af GDPR-cookie-samtykke for små virksomheder med disse tekniske signaler sikrer, at din datadrevne vækst ikke sker på bekostning af dine brugeres rettigheder.
Den 5-Punkts Essentielle Cookie Samtykke Tjekliste
Overholdelse begynder på netværksniveau. Det er ikke nok bare at smide et banner på din hjemmeside. Effektiv GDPR-cookie-samtykke for små virksomheder kræver en systematisk revision af dit samlede digitale fodaftryk. Du skal vide præcist, hvad der kører under motorhjelmen, før du kan bede om tilladelse til at bruge det. Denne tjekliste giver den tekniske og etiske køreplan for overholdelse i 2026.
Trin 1 & 2: Revision og Banner Design
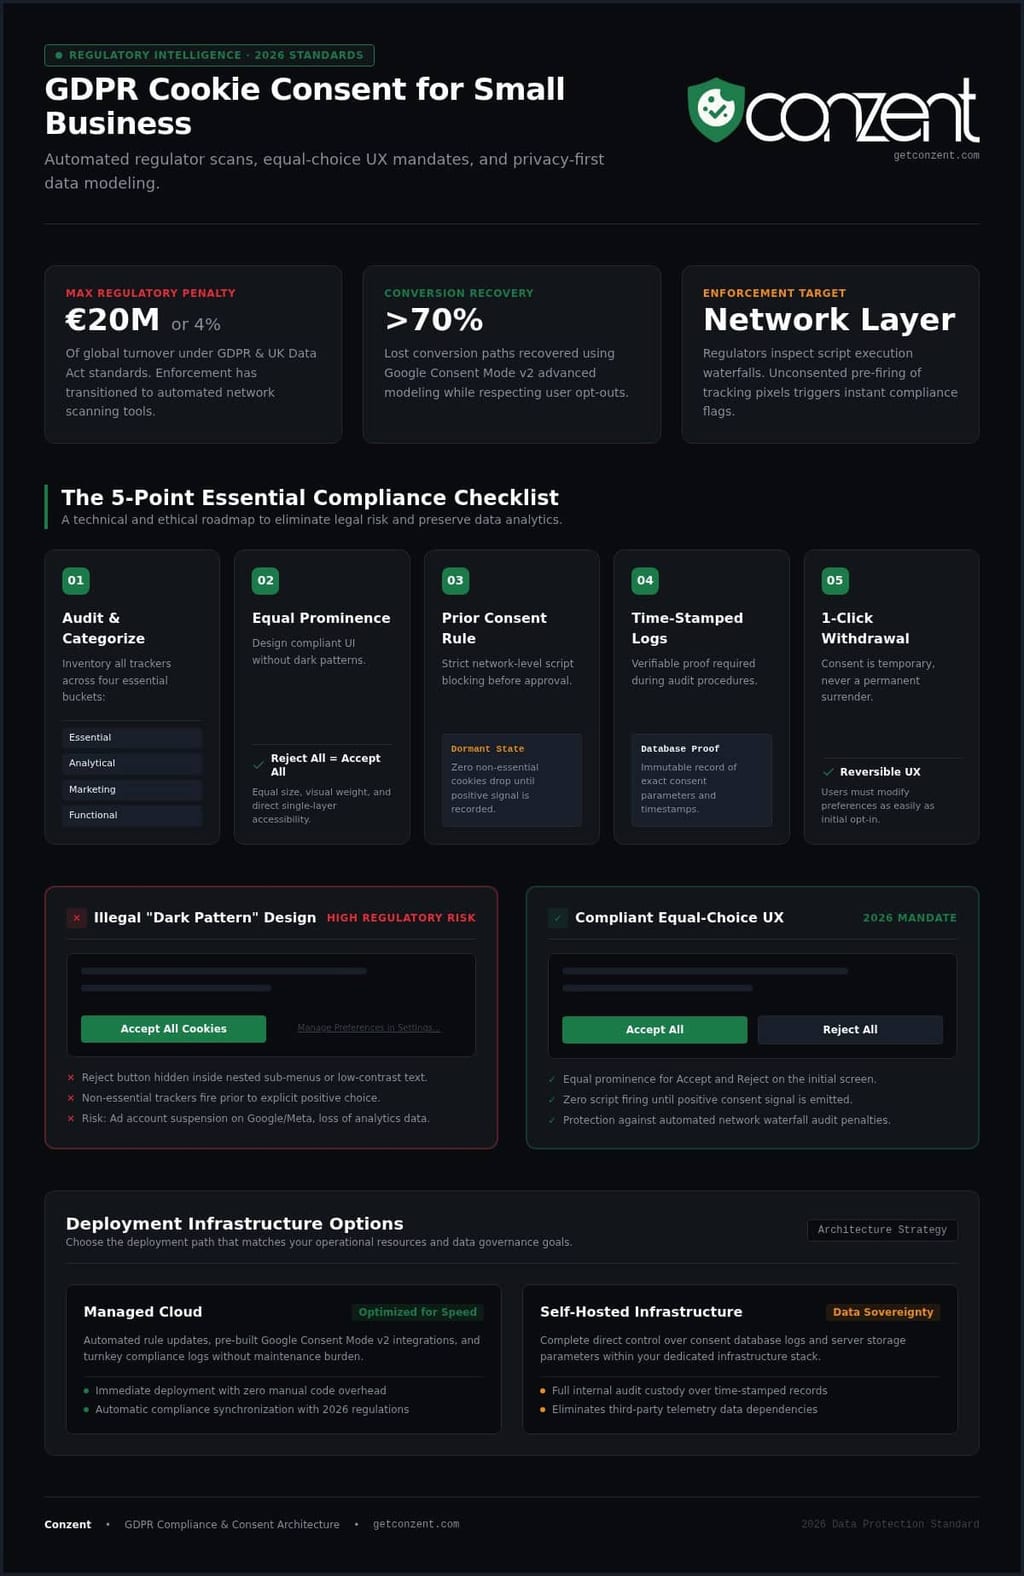
Din første opgave er en omfattende cookie-revision. Identificer hvert script, pixel og tracker. Du skal kategorisere disse i fire grupper: Essentielle, Analytiske, Marketing og Funktionelle. De fleste ejere er overraskede over antallet af tredjeparts trackere, de finder i denne fase. Når du har din liste, skal dit bannerdesign følge "Ligestillet Prominens" reglen. Det betyder, at din "Afvis alle" knap skal være lige så visuelt betydningsfuld som "Accepter alle." Forskellige farver, størrelser eller skjulte links betragtes nu som ulovlige mørke mønstre. Brug af Conzent Cookie Banners sikrer, at din UI opfylder disse principper uden manuel kodning.
Trin 3 & 4: Teknisk Udførelse og Logføring
Teknisk blokering er det mest almindelige fejlpunk. "Prior Consent" reglen dikterer, at ingen ikke-essentielle cookies må aktiveres, før brugeren giver tilladelse. Hvis din Google Analytics indlæses, så snart siden åbnes, er du i overtrædelse. ICO's vejledning om cookies og lignende teknologier er klar: trackere skal forblive inaktive, indtil "Accepter" signalet modtages. Udover blokering skal du have en verificerbar, tidsstemplet samtykkelog. Dette er din forsikringspolice. Hvis en regulator reviderer dit site, skal du kunne fremvise en databasepost om, hvornår og hvordan samtykke blev indhentet.
Trin 5: Tilgængelighed og Tilbagetrækning
Samtykke er en midlertidig tildeling, ikke en permanent overgivelse. Brugere skal kunne trække deres præferencer tilbage eller ændre dem når som helst. Den 2026 standard kræver en "one-click withdrawal" mekanisme, der er lige så let at finde som det oprindelige banner. Et vedholdende flydende ikon eller et klart footer-link er den bedste måde at håndtere dette på. Det handler om digitale rettigheder og gennemsigtighed. Hvis du respekterer dine brugeres valg, opbygger du langsigtet tillid. For at komme i gang med en opsætning, der håndterer disse tekniske forhindringer for dig, se vores platformmuligheder for at finde dit bedste match.
Undgå "Mørke Mønstre": Overholdende UX Design
Design er aldrig neutralt. Det styrker enten en bruger eller manipulerer dem. Et mørkt mønster er et vildledende designvalg, der negere fri vilje. For GDPR-cookie-samtykke for små virksomheder er skiftet i 2026 mod visuel lighed. Regulatorser udsteder nu citationer for "ulige knap prominens," hvilket betyder, at den visuelle vægt af dine valg skal være identisk. Hvis din "Accepter alle" knap lyser, mens din "Afvis" knap er et skjult tekstlink, beder du ikke om samtykke. Du konstruerer det.
Gennemsigtighed er din stærkeste valuta. Klart sprog slår juridisk sprog hver gang. Når du gemmer dig bag komplekse fagudtryk, signalerer du, at du har noget at skjule. En principfast tilgang til UX-design behandler besøgende som en lige partner i dataudvekslingen. Det handler ikke kun om at undgå bøder; det handler om at opbygge et brand, som folk faktisk stoler på med deres information.
Hvad Gør et Banner Ikke-Overholdende?
Ikke-overholdelse gemmer sig ofte i detaljerne i grænsefladen. Regulatorser i 2026 fokuserer især på tre områder:
- Asymmetrisk Klik-Dybde: At kræve tre klik for at afvise cookies, mens accept tillades i ét klik, er et ulovligt mørkt mønster. Vejen til "Nej" skal være lige så kort som vejen til "Ja."
- Forudafkrydsede Bokse: Tavshed eller inaktivitet udgør ikke samtykke. Hver ikke-essentiel toggle skal som standard starte i "off" position.
- Vage Formålsudtalelser: Sætninger som "for at forbedre din oplevelse" er funktionelt ubrugelige. Du skal angive præcist, hvad dataene er til, såsom "sporing af annoncepræstation" eller "personalisering af marketingindhold."
Design for Tillid og Konvertering
Mange ejere frygter, at overholdelse vil ødelægge deres opt-in rater. Virkeligheden er ofte den modsatte. Minimalistisk design, der respekterer brugerens tid, kan faktisk forbedre dine "Accepter" rater ved at reducere friktion og opbygge øjeblikkelig troværdighed. Du behøver ikke gætte, hvilken layout der fungerer bedst. Ved at bruge A/B Testing kan du iterere på knapplacering, farvekontrast og mikro-tekst for at finde et overholdende design, der stadig understøtter dine vækstmål.
Målet er et website, der fungerer som et offentligt gode. Det skal være hurtigt, åbent og ærligt. Når du fjerner de vildledende fælder, skaber du en renere browsingoplevelse. Denne effektivitet gavner både dit sites præstation og dit omdømme samtidig. Overholdelse bør være fundamentet for dit design system, ikke en eftertanke, du prøver at skjule. Højtydende design behøver ikke at narre brugeren; det skal bare være nyttigt.
Google Consent Mode v2 og Indtægtsbeskyttelse
Overholdelse føles ofte som en afvejning. Du beskytter enten brugerens privatliv eller beskytter dine marketingdata. Google Consent Mode v2 (GCM v2) eksisterer for at bygge bro over denne kløft. Det er et teknisk protokol, der kommunikerer en brugers valg til Google-tags uden at indsamle personlige data. For GDPR-cookie-samtykke for små virksomheder er dette forskellen mellem datadrevet vækst og at flyve blindt. Det er ikke en luksusfunktion; det er et infrastrukturelt krav for enhver virksomhed, der bruger Google Ads eller GA4 i 2026.
Når en bruger afviser cookies, sender GCM v2 cookieløse pings til Google. Disse pings indeholder ingen personligt identificerbare oplysninger (PII). De fortæller blot serveren, at en begivenhed fandt sted. Dette gør det muligt for Google at bruge privatlivsbevarende konverteringsmodellering til at udfylde hullerne. Uden disse signaler mister din annonceplatform evnen til at tilskrive salg til specifikke klik. Dine budalgoritmer sulter. Dit afkast på annonceudgifter (ROAS) falder, fordi systemet ikke kan se, hvad der fungerer.
Opretholdelse af Annoncepræstation
Moderne annoncering er afhængig af høj kvalitet signaler. Hvis du blokerer tags helt uden GCM v2, mister du i gennemsnit over 40% af dine besøgendes data. Dette datatab bryder dine automatiserede budstrategier. GCM v2 bevarer signal kvaliteten, der er nødvendig for, at disse algoritmer kan fungere. Det sikrer, at dit budget ikke spildes på underpræsterende søgeord. For at forstå de tekniske krav til denne opsætning, udforsk vores guide om GCM v2 Overholdelse. Korrekt integration er en nødvendig standard for teknisk effektivitet.
Måling af Indtægtsindflydelse
Du kan ikke styre, hvad du ikke måler. Ved at bruge Revenue Impact Analytics kan du se de håndgribelige omkostninger ved samtykkevalg på din bundlinje. Du kan identificere, hvilke specifikke sider eller bannerdesign, der forårsager de højeste afvisningsrater. Denne gennemsigtighed hjælper dig med at optimere for både rettigheder og indtægter. GCM v2 muliggør lovlig datamodellering, når brugere fravælger sporing. Googles interne benchmarking indikerer, at denne modellering kan genvinde mere end 70% af annonceklik-til-konverteringsveje, der ellers ville gå tabt. Stop med at gætte om din marketingpræstation og begynd at bruge en overholdende, datadrevet infrastruktur.
Sikre din måling og din overholdelse i ét skridt. Vælg din Managed Cloud eller Self-Hosted plan i dag.
Valg af Din Vej: Managed Cloud vs. Self-Hosted Infrastructure
Fra 2026 er markedet for GDPR-cookie-samtykke for små virksomheder blevet opdelt. Du er ikke længere tvunget ind i en enkelt, restriktiv abonnementsmodel. Du har et valg mellem bekvemmelighed og kontrol. Denne beslutning afhænger af dine interne ressourcer og din filosofi om dataejerskab. Det er et valg mellem overholdelse som en service eller overholdelse som infrastruktur. Vi tilbyder begge, fordi vi mener, at digitale rettigheder bør være tilgængelige for enhver organisation, uanset størrelse eller teknisk budget.
Dette handler ikke om premium luksus. Det handler om teknisk tilpasning. Nogle virksomheder har brug for hastigheden af skyen; andre har brug for suveræniteten af deres eget hardware. Begge veje fører til det samme mål: et website, der respekterer sine brugere, mens det beskytter sine indtægter. Vi har bygget vores platform til at være et offentligt gode. Dette sikrer, at små enheder har adgang til de samme defensive værktøjer som globale virksomheder uden byrden af virksomhedsniveau kompleksitet.
Managed Cloud: Overholdelse på Autopilot
Managed Cloud Consent Platform er vores "sæt-det-og-glem-det" løsning. Den er bygget til travle ejere, der ikke har et dedikeret IT- eller DevOps-team. Vi håndterer det tunge løft. Dette inkluderer automatiseret cookie-scanning, infrastrukturvedligeholdelse og skybaseret analyse. Du skal ikke bekymre dig om serverens oppetid eller manuelle scriptopdateringer. Alt synkroniseres i realtid for at opfylde standarderne for 2026. Det er den hurtigste vej til et overholdende site. Du kan tjekke vores priser for administrerede muligheder, der skalerer med din trafik og antal undersider.
Self-Hosted OCI: Total Dataejerskab
For dem, der søger gennemsigtighed og nul leverandørlåsning, er der Open Consent Infrastructure (OCI). Dette er vores selv-hostede tilgang. Det er gratis at hoste på dine egne servere. Dette betyder, at du ikke er afhængig af tredjeparts datahåndterere. Du ejer infrastrukturen. Du ejer loggene. Du ejer præstationsmålingerne. Denne vej er ideel for udviklere og privatlivsfokuserede SaaS-startups, der ønsker absolut kontrol over deres netværksvandfald. Det eliminerer tilbagevendende softwareomkostninger, samtidig med at det maksimerer databeskyttelse. Det er et dristigt valg for dem, der ser privatliv som en kerne teknisk fordel snarere end en afkrydsningsboks.
Vores mission er at demokratisere disse værktøjer. Vi gemmer os ikke bag kompleksitet eller virksomhedens kulde. Vi tilbyder åbne standarder, fordi vi mener, at et gennemsigtigt web er et bedre web. Uanset om du vælger vores sky eller vores kode, vedtager du en principfast standard for digital respekt. Vi inviterer dig til at granske vores metoder og deltage i et fællesskab, der fokuserer på etisk ansvarlighed og teknisk effektivitet. Overholdelse bør være åben, ærlig og tilgængelig for alle.
Fremtidssikre Dit Digitale Fundament
Digital respekt er den nye baseline for vækst. I 2026 er de tekniske krav til GDPR-cookie-samtykke for små virksomheder blevet strenge, men de er ikke umulige. Du har nu tjeklisten til at revidere dine trackere, eliminere vildledende mørke mønstre og implementere Google Consent Mode v2 for at beskytte dine indtægter. Overholdelse er ikke længere en skjult byrde. Det er et synligt engagement for dine brugeres rettigheder og din egen operationelle integritet.
Vi eksisterer for at gøre disse standarder opnåelige for alle. Vores platform er IAB TCF v2.3 og Google Consent Mode v2 Certificeret, hvilket sikrer, at du forbliver foran regulatoriske skift uden manuel engineering. Uanset om du vælger vores Managed Cloud for hastighed eller vores kilde-tilgængelige, selv-hostede infrastruktur for total gennemsigtighed, vælger du en principfast tilgang til data. Du behøver ikke at ofre din marketingpræstation for at opfylde juridiske standarder. Du har bare brug for det rigtige fundament.
Tag det sidste skridt mod et mere etisk og effektivt website. Start Din Overholdelsesrejse med Conzent og få den sindsro, der følger med en fremtidssikret opsætning. Dine brugere fortjener klarhed, og din virksomhed fortjener at vokse uden risiko. Det er tid til at bygge et web, der fungerer for alle.
Ofte Stillede Spørgsmål
Har en lille virksomhed virkelig brug for en cookie-banner?
Ja, enhver lille virksomhed, der retter sig mod besøgende i EU eller UK, skal have et banner, hvis de bruger ikke-essentielle trackere. Loven gælder uanset din virksomheds omsætning eller antal ansatte. Automatiserede scanningsværktøjer i 2026 gør det nemt for regulatorer at identificere ikke-overholdende sites. At springe et banner over er et gamble med dit brands omdømme og økonomiske stabilitet. Det er en nødvendig standard for digital respekt og en baseline for at drive forretning online.
Hvad er straffen for ikke at have en GDPR-kompatibel cookie-banner?
Straffene er alvorlige og skalerer med din globale omsætning. Under artikel 83 i GDPR kan alvorlige overtrædelser medføre bøder på op til €20 millioner eller 4% af den årlige verdensomspændende omsætning. I UK har Data (Use and Access) Act 2025 justeret straffene med disse standarder fra februar 2026. Udover overskriftsbøder risikerer du at miste din Google Ads-konto eller adgangen til dine marketingdata. Overholdelse er din forsikring mod disse operationelle katastrofer.
Kan jeg bare bruge et gratis WordPress-plugin til GDPR?
Du kan, men de fleste gratis plugins opfylder ikke de tekniske standarder for 2026. Mange grundlæggende værktøjer understøtter ikke Google Consent Mode v2 eller opretholder et verificerbart samtykkelog. De ligner ofte et banner, men blokerer faktisk ikke cookies fra at blive aktiveret, før brugeren klikker "Accepter." For pålideligt GDPR-cookie-samtykke for små virksomheder har du brug for en løsning, der håndterer netværkslaget, ikke kun den visuelle grænseflade. Lad ikke et gratis værktøj kompromittere din sikkerhed.
Hvordan gør jeg mit cookie-banner kompatibelt med Google Consent Mode v2?
Overholdelse kræver, at dit banner kommunikerer fire specifikke signaler til Google-tags: ad_storage, analytics_storage, ad_user_data og ad_personalization. Du skal sikre, at disse signaler sendes baseret på brugerens eksplicitte valg. At bruge en certificeret platform forenkler dette ved at automatisere API-kommunikationen. Denne tekniske bro giver dig mulighed for at genvinde konverteringsdata gennem modellering uden at krænke brugerens privatliv eller indsamle personlige identifikatorer. Det er en bro mellem dine målebehov og dine brugeres ret til privatliv.
Hvad er forskellen mellem essentielle og ikke-essentielle cookies?
Essentielle cookies er strengt nødvendige for, at hjemmesiden fungerer. Dette inkluderer sikkerhedsfunktioner, belastningsbalancering og at huske varer i en indkøbskurv. Du har ikke brug for forudgående samtykke til disse. Ikke-essentielle cookies inkluderer trackere til marketing, adfærdsmæssig analyse og sociale medie pixels. Disse kræver et eksplicit opt-in, før de kan indlæses. At skelne mellem de to er fundamentet for en gennemsigtig privatlivspolitik. Det viser, at du ved præcist, hvad der kører på din egen infrastruktur.
Skal jeg have et cookie-banner, hvis jeg kun bruger Google Analytics?
Ja, Google Analytics bruger cookies, der sporer brugeradfærd på tværs af sessioner. Selvom den britiske Data Act 2025 introducerede nogle undtagelser for førstepartsanalyse, forbliver EU GDPR striks. Hvis du har selv én besøgende fra EEA, skal du indhente forudgående opt-in samtykke. Implementering af GDPR-cookie-samtykke for små virksomheder sikrer, at du forbliver i overensstemmelse med alle jurisdiktioner, mens du stadig indsamler de data, du har brug for til vækst. Det handler om at være en ansvarlig digital borger og respektere besøgendes valg.
Hvor ofte skal jeg revidere mit website for nye cookies?
Du bør gennemføre en grundig revision mindst én gang om måneden. Marketingteams tilføjer ofte nye sporingspixels, sociale widgets eller tredjepartsintegrationer, der placerer cookies uden din viden. En regelmæssig scanning sikrer, at din bannerkategorisering forbliver nøjagtig, og at dine samtykkelog forbliver sande. I 2026 forventer regulatorer, at du har et opdateret inventar over hver tracker, der kører på dit site. Det er et spørgsmål om teknisk hygiejne og at opretholde et sandfærdigt forhold til dine besøgende.
Hvad skal jeg gøre, hvis en bruger beder om at se deres samtykkehistorik?
Du skal give en klar, tidsstemplet optegnelse af deres samtykkevalg. Under GDPR's ret til adgang kan brugere anmode om bevis på, hvordan deres data behandles. Din samtykkehåndteringsplatform bør gemme disse logs i en verificerbar database. Hvis du bruger vores selv-hostede eller administrerede løsning, kan du hurtigt eksportere disse data for at imødekomme anmodningen. Gennemsigtighed er ikke kun en juridisk pligt. Det er en mulighed for at bevise dit engagement for digitale rettigheder og teknisk effektivitet.