
Consentimiento de Cookies GDPR para Pequeñas Empresas: La Lista de Verificación de Cumplimiento 2026
A partir de febrero de 2026, la era de las sanciones "ligeras" por violaciones de cookies en el Reino Unido ha terminado oficialmente. Gestionar el consentimiento de cookies de GDPR para pequeñas empresas solía sentirse como una elección entre seguridad legal y crecimiento en marketing. Ahora, con la Ley de Datos del Reino Unido igualando las multas de la UE de hasta el 4% de la facturación global, las apuestas son más altas que nunca. El cumplimiento no es un impuesto sobre tu éxito; es un estándar de respeto digital que protege tu reputación. Es una base necesaria para un negocio sostenible, no un lujo premium.
Probablemente te preocupes de que los banners estrictos destruyan tus tasas de conversión o que términos técnicos como Google Consent Mode v2 sean demasiado complejos de implementar. Prometemos desmitificar estos requisitos con una lista de verificación práctica y centrada en los ingresos que elimina el riesgo legal sin romper tu sitio. Esta guía presenta los estándares esenciales de 2026, mostrándote cómo mantener una experiencia de usuario de elección equitativa mientras utilizas modelado avanzado para recuperar más del 70% de los caminos de conversión perdidos. Pasarás de la confusión a un plan claro y accionable para un crecimiento basado en datos y total tranquilidad.
Conclusiones Clave
- Audita tu seguimiento. Identifica lo que rastreas frente a lo que realmente necesitas. Deja de ejecutar scripts antes de que el usuario diga que sí.
- Implementa el consentimiento de cookies de GDPR para pequeñas empresas utilizando botones de igual prominencia. Los reguladores ahora escanean tu capa de red, no solo la apariencia de tu banner.
- Utiliza Google Consent Mode v2 para cerrar la brecha entre la privacidad y el beneficio. Recupera datos de conversión que de otro modo se perderían por rechazos.
- Elimina patrones oscuros. Tu opción de "Rechazar Todo" debe ser tan visible como "Aceptar Todo". El cumplimiento no debería ser un laberinto oculto para tus usuarios.
- Decide entre una Nube Administrada por velocidad o Infraestructura Autoalojada por soberanía de datos. Encuentra el camino que se ajuste a tus recursos.
Por qué las pequeñas empresas no pueden ignorar el GDPR en 2026
Los días en que las pequeñas empresas pasaban desapercibidas han terminado. Para 2026, las autoridades de protección de datos han pasado de investigaciones manuales a herramientas de escaneo automatizadas. Estos bots no se preocupan por el tamaño de tu empresa; solo les importa tu red. Si tu sitio elimina píxeles de seguimiento antes de que un usuario haga clic en "Aceptar", serás marcado. Un adecuado consentimiento de cookies de GDPR para pequeñas empresas ya no es un lujo para las corporaciones. Es un requisito básico para cualquiera que quiera permanecer en línea. Se trata de eficiencia técnica y claridad moral, no solo de marcar una casilla para un abogado.
El cumplimiento no es una carga legal; es un estándar de respeto digital. En un mercado donde la privacidad es una prioridad, la transparencia se convierte en tu ventaja competitiva. Los consumidores en 2026 evitan marcas que se sienten "extrañas". Confían en las empresas que les dan opciones claras y honestas sobre sus datos. Vemos este cambio como una evolución necesaria de la web. Es un movimiento alejado del "lejano oeste" de la intermediación de datos hacia un ecosistema digital más igualitario donde el usuario tiene el control.
El verdadero costo de la no conformidad
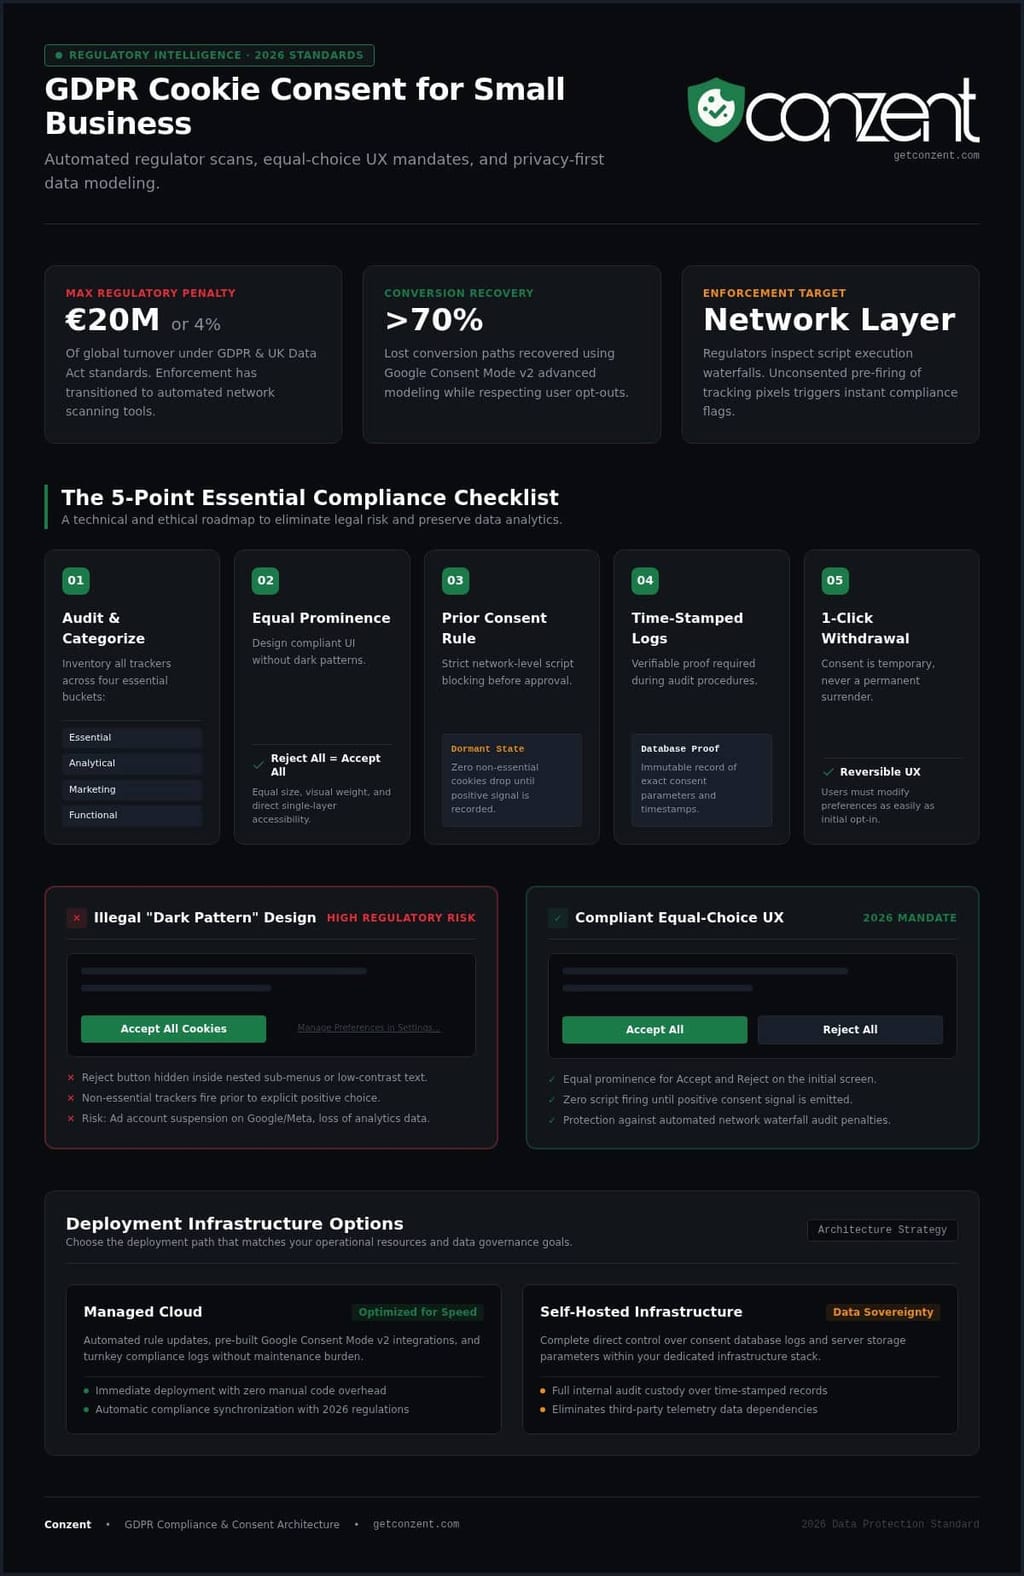
Las multas son el titular, y son enormes. Bajo el Reglamento General de Protección de Datos (GDPR), las infracciones graves pueden costar hasta 20 millones de euros o el 4% de la facturación global. Sin embargo, para una pequeña empresa, los costos ocultos duelen más. La suspensión de una cuenta publicitaria en Google o Meta puede acabar con tu flujo de clientes de la noche a la mañana. Perder el acceso a tus análisis históricos debido a una violación de "consentimiento forzado" es un desastre operativo. No puedes alegar que no conocías las reglas. Los reguladores ahora ven la "ignorancia" como negligencia, especialmente con la amplia disponibilidad de herramientas cumplidoras.
El panorama regulatorio de 2026
Los estándares han evolucionado significativamente desde 2018. Hemos pasado de simples banners de "usamos cookies" a un enfoque estricto en la intención del usuario. Los reguladores ahora están atacando agresivamente los "patrones oscuros". Estas son elecciones de diseño que engañan a los usuarios para que consientan. Si tu botón de "Aceptar" es de un verde brillante y tu botón de "Rechazar" está oculto en un submenú, no estás cumpliendo. Para entender el alcance completo de estas reglas, explora nuestra guía sobre Cumplimiento de GDPR.
Mantener el rendimiento de marketing en este entorno requiere herramientas modernas como Google Consent Mode v2. No se trata solo de bloquear etiquetas; se trata de comunicar estados de consentimiento para que aún puedas utilizar modelado que preserve la privacidad. Sin ello, pierdes visibilidad sobre más de la mitad de tu tráfico. Implementar consentimiento de cookies de GDPR para pequeñas empresas con estas señales técnicas asegura que tu crecimiento basado en datos no comprometa los derechos de tus usuarios.
La lista de verificación esencial de consentimiento de cookies en 5 puntos
El cumplimiento comienza a nivel de red. No es suficiente con simplemente colocar un banner en tu página de inicio. Un efectivo consentimiento de cookies de GDPR para pequeñas empresas requiere una auditoría sistemática de toda tu huella digital. Necesitas saber exactamente qué está funcionando bajo el capó antes de poder pedir permiso para usarlo. Esta lista de verificación proporciona el mapa técnico y ético para el cumplimiento de 2026.
Paso 1 y 2: Auditoría y Diseño del Banner
Tu primera tarea es una auditoría completa de cookies. Identifica cada script, píxel y rastreador. Debes categorizar estos en cuatro grupos: Esenciales, Analíticos, de Marketing y Funcionales. La mayoría de los propietarios se sorprenden por la cantidad de rastreadores de terceros que encuentran durante esta fase. Una vez que tengas tu lista, el diseño de tu banner debe seguir la regla de "Igual Prominencia". Esto significa que tu botón de "Rechazar Todo" debe ser tan visualmente significativo como "Aceptar Todo". Diferentes colores, tamaños o enlaces ocultos ahora se consideran patrones oscuros ilegales. Usar Banners de Cookies de Conzent asegura que tu interfaz cumpla con estos estándares sin necesidad de codificación manual.
Paso 3 y 4: Ejecución Técnica y Registro
El bloqueo técnico es el punto de falla más común. La regla de "Consentimiento Previo" dicta que no se pueden activar cookies no esenciales antes de que el usuario otorgue permiso. Si tu Google Analytics se carga en el momento en que se abre la página, estás incumpliendo. La guía de ICO sobre cookies y tecnologías similares es clara: los rastreadores deben permanecer inactivos hasta que se reciba la señal de "Aceptar". Más allá del bloqueo, necesitas un registro de consentimiento verificable y con sello de tiempo. Esta es tu póliza de seguro. Si un regulador audita tu sitio, debes producir un registro de base de datos de cuándo y cómo se capturó el consentimiento.
Paso 5: Accesibilidad y Retiro
El consentimiento es una concesión temporal, no una rendición permanente. Los usuarios deben poder retirar o cambiar sus preferencias en cualquier momento. El estándar de 2026 requiere un mecanismo de "retirada con un clic" que sea tan fácil de encontrar como el banner original. Un ícono flotante persistente o un enlace claro en el pie de página es la mejor manera de manejar esto. Se trata de derechos digitales y transparencia. Si respetas las elecciones de tus usuarios, construyes confianza a largo plazo. Para comenzar con una configuración que maneje estos obstáculos técnicos por ti, consulta nuestras opciones de plataforma para encontrar la que mejor se adapte a ti.
Evitando la trampa de los "Patrones Oscuros": Diseño UX Cumplidor
El diseño nunca es neutral. O empodera a un usuario o lo manipula. Un patrón oscuro es una elección de diseño engañosa que anula la libre voluntad. Para consentimiento de cookies de GDPR para pequeñas empresas, el cambio en 2026 es hacia la equidad visual. Los reguladores ahora emiten citaciones por "prominencia desigual de botones", lo que significa que el peso visual de tus elecciones debe ser idéntico. Si tu botón de "Aceptar Todo" brilla mientras que tu botón de "Rechazar" es un enlace de texto oculto, no estás pidiendo consentimiento. Lo estás ingenierizando.
La transparencia es tu moneda más fuerte. Un lenguaje claro supera al legalismo cada vez. Cuando te escondes detrás de jerga compleja, señalas que tienes algo que ocultar. Un enfoque principista al diseño UX trata al visitante como un socio igual en el intercambio de datos. No se trata solo de evitar multas; se trata de construir una marca en la que la gente realmente confíe con su información.
¿Qué hace que un banner no cumpla?
La no conformidad a menudo se oculta en los detalles de la interfaz. Los reguladores en 2026 están particularmente enfocados en tres áreas:
- Profundidad de Clic Asimétrica: Requerir tres clics para rechazar cookies mientras se permite la aceptación en uno es un patrón oscuro ilegal. El camino hacia "No" debe ser tan corto como el camino hacia "Sí".
- Cajas Pre-marcadas: El silencio o la inactividad no constituyen consentimiento. Cada alternancia no esencial debe comenzar en la posición "apagada" por defecto.
- Declaraciones de Propósito Vagas: Frases como "para mejorar tu experiencia" son funcionalmente inútiles. Debes indicar exactamente para qué son los datos, como "rastrear el rendimiento de anuncios" o "personalizar contenido de marketing".
Diseñando para la Confianza y la Conversión
Muchos propietarios temen que el cumplimiento destruya sus tasas de opt-in. La realidad a menudo es lo opuesto. Un diseño minimalista que respeta el tiempo del usuario puede mejorar tus tasas de "Aceptar" al reducir la fricción y construir credibilidad inmediata. No tienes que adivinar qué diseño funciona mejor. Al usar Pruebas A/B, puedes iterar sobre la ubicación del botón, el contraste de color y el microtexto para encontrar un diseño cumplidor que aún apoye tus objetivos de crecimiento.
El objetivo es un sitio web que funcione como un bien público. Debe ser rápido, abierto y honesto. Cuando eliminas las trampas engañosas, creas una experiencia de navegación más limpia. Esta eficiencia beneficia simultáneamente el rendimiento de tu sitio y tu reputación. El cumplimiento debe ser la base de tu sistema de diseño, no un pensamiento posterior que intentes ocultar. Un diseño de alto impacto no necesita engañar al usuario; solo necesita ser útil.
Google Consent Mode v2 y Protección de Ingresos
El cumplimiento a menudo se siente como un intercambio. O proteges la privacidad del usuario o proteges tus datos de marketing. Google Consent Mode v2 (GCM v2) existe para cerrar esta brecha. Es un protocolo técnico que comunica la elección de un usuario a las etiquetas de Google sin recopilar datos personales. Para consentimiento de cookies de GDPR para pequeñas empresas, esta es la diferencia entre un crecimiento basado en datos y volar a ciegas. No es una característica de lujo; es un requisito de infraestructura para cualquier negocio que use Google Ads o GA4 en 2026.
Cuando un usuario rechaza cookies, GCM v2 envía pings sin cookies a Google. Estos pings no contienen información personal identificable (PII). Simplemente informan al servidor que ocurrió un evento. Esto permite a Google utilizar modelado de conversión que preserva la privacidad para llenar los vacíos. Sin estas señales, tu plataforma publicitaria pierde la capacidad de atribuir ventas a clics específicos. Tus algoritmos de puja se ven afectados. Tu retorno sobre la inversión publicitaria (ROAS) se desploma porque el sistema no puede ver qué está funcionando.
Manteniendo el Rendimiento Publicitario
La publicidad moderna depende de señales de alta calidad. Si bloqueas etiquetas completamente sin GCM v2, pierdes más del 40% de tus datos de visitantes en promedio. Esta pérdida de datos rompe tus estrategias de puja automatizadas. GCM v2 preserva la calidad de la señal necesaria para que estos algoritmos funcionen. Asegura que tu presupuesto no se desperdicie en palabras clave de bajo rendimiento. Para entender los requisitos técnicos para esta configuración, explora nuestra guía sobre Cumplimiento de GCM v2. Una integración adecuada es un estándar necesario para la eficiencia técnica.
Midiendo el Impacto en los Ingresos
No puedes gestionar lo que no mides. Usar Analítica de Impacto en Ingresos te permite ver el costo tangible de las elecciones de consentimiento en tu resultado final. Puedes identificar qué páginas o diseños de banner específicos causan las tasas de rebote más altas. Esta transparencia te ayuda a optimizar tanto los derechos como los ingresos. GCM v2 permite el modelado de datos legales cuando los usuarios optan por no ser rastreados. La evaluación interna de Google indica que este modelado puede recuperar más del 70% de los caminos de clic a conversión de anuncios que de otro modo se perderían. Deja de adivinar sobre tu rendimiento de marketing y comienza a usar una infraestructura cumplidora y centrada en datos.
Asegura tu medición y tu cumplimiento en un solo paso. Selecciona tu plan de Nube Administrada o Autoalojada hoy.
Eligiendo tu camino: Nube Administrada vs. Infraestructura Autoalojada
Para 2026, el mercado de consentimiento de cookies de GDPR para pequeñas empresas se ha bifurcado. Ya no estás obligado a un único modelo de suscripción restrictivo. Tienes la opción entre conveniencia y control. Esta decisión depende de tus recursos internos y tu filosofía sobre la propiedad de datos. Es una elección entre cumplimiento como servicio o cumplimiento como infraestructura. Proporcionamos ambas porque creemos que los derechos digitales deben ser alcanzables para cada organización, independientemente de su tamaño o presupuesto técnico.
No se trata de lujo premium. Se trata de ajuste técnico. Algunas empresas necesitan la velocidad de la nube; otras necesitan la soberanía de su propio hardware. Ambos caminos conducen al mismo objetivo: un sitio web que respete a sus usuarios mientras protege sus ingresos. Hemos construido nuestra plataforma para ser un bien público. Esto asegura que las pequeñas entidades tengan acceso a las mismas herramientas defensivas que las corporaciones globales sin la carga de la complejidad a nivel empresarial.
Nube Administrada: Cumplimiento en Piloto Automático
La Plataforma de Consentimiento en Nube Administrada es nuestra solución de "configúralo y olvídalo". Está diseñada para propietarios ocupados que no tienen un equipo de TI o DevOps dedicado. Nos encargamos del trabajo pesado. Esto incluye escaneo automatizado de cookies, mantenimiento de infraestructura y analítica basada en la nube. No tienes que preocuparte por el tiempo de actividad del servidor o actualizaciones manuales de scripts. Todo está sincronizado en tiempo real para cumplir con los estándares de 2026. Es la ruta más rápida hacia un sitio cumplidor. Puedes consultar nuestro precio para opciones gestionadas que escalen con tu tráfico y número de subpáginas.
OCI Autoalojado: Propiedad Total de Datos
Para aquellos que buscan transparencia y cero bloqueo de proveedores, existe la Infraestructura de Consentimiento Abierto (OCI). Este es nuestro enfoque autoalojado. Es gratuito para alojar en tus propios servidores. Esto significa que no dependes de manejadores de datos de terceros. Posees la infraestructura. Posees los registros. Posees las métricas de rendimiento. Este camino es ideal para desarrolladores y startups de SaaS centradas en la privacidad que desean control absoluto sobre su red. Elimina los costos recurrentes de software mientras maximiza la soberanía de datos. Es una elección audaz para aquellos que ven la privacidad como una ventaja técnica central en lugar de una casilla para marcar.
Nuestra misión es democratizar estas herramientas. No nos escondemos detrás de la complejidad o la frialdad corporativa. Proporcionamos estándares abiertos porque creemos que una web transparente es una mejor web. Ya sea que elijas nuestra nube o nuestro código, estás adoptando un enfoque principista hacia los datos. Te invitamos a escrutar nuestros métodos y unirte a una comunidad enfocada en la responsabilidad ética y la eficiencia técnica. El cumplimiento debe ser abierto, honesto y accesible para todos.
Asegura tu Fundación Digital para el Futuro
El respeto digital es la nueva base para el crecimiento. Para 2026, los requisitos técnicos para consentimiento de cookies de GDPR para pequeñas empresas se han vuelto rigurosos, pero no son imposibles. Ahora tienes la lista de verificación para auditar tus rastreadores, eliminar patrones oscuros engañosos e implementar Google Consent Mode v2 para proteger tus ingresos. El cumplimiento ya no es una carga oculta. Es un compromiso visible con los derechos de tus usuarios y tu propia integridad operativa.
Existimos para hacer que estos estándares sean alcanzables para todos. Nuestra plataforma está certificada por IAB TCF v2.3 y Google Consent Mode v2, asegurando que te mantengas por delante de los cambios regulatorios sin ingeniería manual. Ya sea que elijas nuestra Nube Administrada por velocidad o nuestra infraestructura autoalojada y de código disponible por total transparencia, estás eligiendo un enfoque principista hacia los datos. No tienes que sacrificar tu rendimiento de marketing para cumplir con los estándares legales. Solo necesitas la base correcta.
Da el paso final hacia un sitio web más ético y eficiente. Comienza tu viaje de cumplimiento con Conzent y obtén la tranquilidad que viene con una configuración a prueba de futuro. Tus usuarios merecen claridad, y tu negocio merece crecer sin riesgos. Es hora de construir una web que funcione para todos.
Preguntas Frecuentes
¿Realmente necesita una pequeña empresa un banner de cookies?
Sí, cualquier pequeña empresa que apunte a visitantes en la UE o el Reino Unido debe tener un banner si utiliza rastreadores no esenciales. La ley se aplica independientemente de la facturación o el número de empleados de tu empresa. Las herramientas de escaneo automatizadas en 2026 facilitan a los reguladores identificar sitios no cumplidores. Omitir un banner es una apuesta con la reputación y estabilidad financiera de tu marca. Es un estándar necesario de respeto digital y una base para hacer negocios en línea.
¿Cuál es la penalización por no tener un banner de cookies conforme al GDPR?
Las penalizaciones son severas y escalan con tu facturación global. Bajo el Artículo 83 del GDPR, las infracciones graves conllevan multas de hasta 20 millones de euros o el 4% de la facturación mundial anual. En el Reino Unido, la Ley de Datos (Uso y Acceso) de 2025 alineó las sanciones con estos estándares a partir de febrero de 2026. Más allá de las multas principales, corres el riesgo de perder tu cuenta de Google Ads o el acceso a tus datos de marketing. El cumplimiento es tu seguro contra estos desastres operativos.
¿Puedo usar solo un plugin gratuito de WordPress para GDPR?
Puedes, pero la mayoría de los plugins gratuitos no cumplen con los estándares técnicos de 2026. Muchas herramientas básicas no soportan Google Consent Mode v2 o no mantienen un registro de consentimiento verificable. A menudo parecen un banner pero no bloquean realmente las cookies de activarse antes de que el usuario haga clic en "Aceptar". Para un consentimiento de cookies de GDPR para pequeñas empresas confiable, necesitas una solución que maneje la capa de red, no solo la interfaz visual. No dejes que una herramienta gratuita comprometa tu seguridad.
¿Cómo hago que mi banner de cookies cumpla con Google Consent Mode v2?
El cumplimiento requiere que tu banner comunique cuatro señales específicas a las etiquetas de Google: ad_storage, analytics_storage, ad_user_data y ad_personalization. Debes asegurarte de que estas señales se envíen según la elección explícita del usuario. Usar una plataforma certificada simplifica esto al automatizar la comunicación de la API. Este puente técnico te permite recuperar datos de conversión a través de modelado sin violar la privacidad del usuario o recopilar identificadores personales. Es un puente entre tus necesidades de medición y el derecho de tus usuarios a la privacidad.
¿Cuál es la diferencia entre cookies esenciales y no esenciales?
Las cookies esenciales son estrictamente necesarias para que el sitio web funcione. Esto incluye características de seguridad, balanceo de carga y recordar artículos en un carrito de compras. No necesitas consentimiento previo para estas. Las cookies no esenciales incluyen rastreadores para marketing, análisis de comportamiento y píxeles de redes sociales. Estas requieren un opt-in explícito antes de que puedan cargarse. Distinguir entre las dos es la base de una política de privacidad transparente. Muestra que sabes exactamente qué está funcionando en tu propia infraestructura.
¿Necesito un banner de cookies si solo uso Google Analytics?
Sí, Google Analytics utiliza cookies que rastrean el comportamiento del usuario a través de sesiones. Si bien la Ley de Datos del Reino Unido de 2025 introdujo algunas exenciones para análisis de primera parte, el GDPR de la UE sigue siendo estricto. Si tienes incluso un visitante de la EEE, debes obtener consentimiento previo. Implementar consentimiento de cookies de GDPR para pequeñas empresas asegura que permanezcas conforme en todas las jurisdicciones mientras sigues recopilando los datos que necesitas para crecer. Se trata de ser un ciudadano digital responsable y respetar las elecciones de los visitantes.
¿Con qué frecuencia debo auditar mi sitio web en busca de nuevas cookies?
Debes realizar una auditoría exhaustiva al menos una vez al mes. Los equipos de marketing añaden frecuentemente nuevos píxeles de seguimiento, widgets sociales o integraciones de terceros que colocan cookies sin tu conocimiento. Un escaneo regular asegura que la categorización de tu banner se mantenga precisa y que tus registros de consentimiento sigan siendo verídicos. En 2026, los reguladores esperan que tengas un inventario actualizado de cada rastreador que funcione en tu sitio. Es una cuestión de higiene técnica y de mantener una relación veraz con tus visitantes.
¿Qué debo hacer si un usuario pide ver su historial de consentimiento?
Debes proporcionar un registro claro y con sello de tiempo de su elección de consentimiento. Bajo el derecho de acceso del GDPR, los usuarios pueden solicitar prueba de cómo se procesan sus datos. Tu plataforma de gestión de consentimiento debe almacenar estos registros en una base de datos verificable. Si usas nuestra solución autoalojada o gestionada, puedes exportar estos datos rápidamente para satisfacer la solicitud. La transparencia no es solo un deber legal. Es una oportunidad para demostrar tu compromiso con los derechos digitales y la eficiencia técnica.