
GDPR informasjonskapsel samtykke for småbedrifter: Sjekkliste for overholdelse i 2026
Fra februar 2026 er tiden for "lette" straffer for brudd på UK-cookie-regler offisielt over. Å håndtere GDPR-cookie-samtykke for små bedrifter føltes tidligere som et valg mellom juridisk sikkerhet og markedsvekst. Nå, med UK Data Act som matcher EU-bøter på opptil 4 % av global omsetning, er innsatsen høyere enn noen gang. Overholdelse er ikke en skatt på din suksess; det er en standard for digital respekt som beskytter ditt omdømme. Det er en nødvendig grunnmur for en bærekraftig virksomhet, ikke en luksus.
Du bekymrer deg kanskje for at strenge bannere vil ødelegge konverteringsratene dine, eller at tekniske begreper som Google Consent Mode v2 er for kompliserte å implementere. Vi lover å avmystifisere disse kravene med en praktisk, inntektsfokusert sjekkliste som eliminerer juridisk risiko uten å bryte nettstedet ditt. Denne guiden gir en forhåndsvisning av de essensielle standardene for 2026, og viser deg hvordan du opprettholder lik valgmulighet UX mens du bruker avansert modellering for å gjenvinne over 70 % av tapte konverteringsveier. Du vil gå fra forvirring til en klar, handlingsdyktig plan for datadrevet vekst og total sinnsro.
Viktige punkter
- Revider sporingene dine. Identifiser hva du sporer versus hva du faktisk trenger. Slutt å kjøre skript før brukeren sier ja.
- Implementer GDPR-cookie-samtykke for små bedrifter ved å bruke knapper med lik fremtredelse. Reguleringsmyndighetene skanner nå nettverkslaget ditt, ikke bare utseendet til banneret ditt.
- Bruk Google Consent Mode v2 for å bygge bro over gapet mellom personvern og fortjeneste. Gjenopprett konverteringsdata som ellers ville gått tapt på grunn av avmeldinger.
- Eliminer mørke mønstre. Ditt "Avvis alle" alternativ må være like synlig som "Godta alle." Overholdelse skal ikke være en skjult labyrint for brukerne dine.
- Bestem deg for en administrert sky for hastighet eller selvhostet infrastruktur for datavett. Finn veien som passer dine ressurser.
Hvorfor små bedrifter ikke kan ignorere GDPR i 2026
Tiden for små bedrifter som flyr under radaren er over. Innen 2026 har databeskyttelsesmyndigheter gått fra manuelle undersøkelser til automatiserte skanningsverktøy. Disse robotene bryr seg ikke om størrelsen på selskapet ditt; de bryr seg bare om nettverksvannfallet ditt. Hvis nettstedet ditt slipper sporingspiksler før en bruker klikker "Godta", blir du flagget. Riktig GDPR-cookie-samtykke for små bedrifter er ikke lenger en luksus for selskaper. Det er et grunnleggende krav for alle som ønsker å være online. Det handler om teknisk effektivitet og moralsk klarhet, ikke bare å krysse av en boks for en advokat.
Overholdelse er ikke en juridisk byrde; det er en standard for digital respekt. I et marked der personvern er en topp prioritet, blir åpenhet din konkurransefordel. Forbrukere i 2026 unngår merker som føles "ubehagelige." De stoler på virksomheter som gir dem klare, ærlige valg om dataene deres. Vi ser dette skiftet som en nødvendig utvikling av nettet. Det er et skritt bort fra "vill vest" av datamarkedet mot et mer egalitært digitalt økosystem der brukeren har kontroll.
Den virkelige kostnaden ved manglende overholdelse
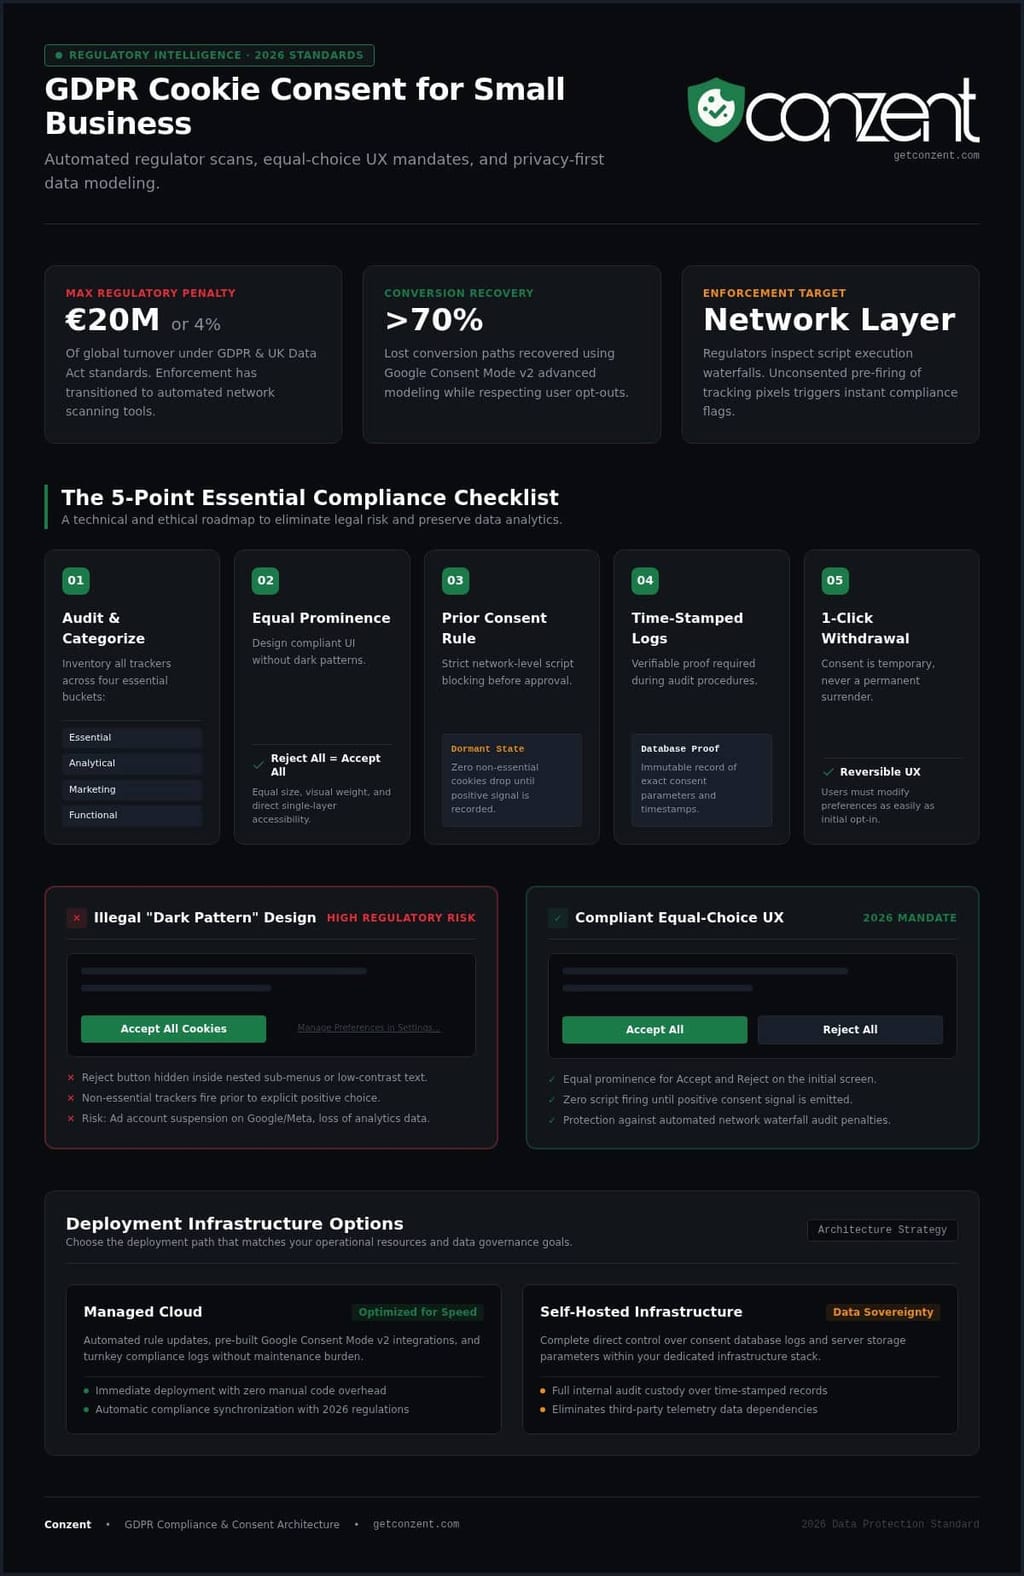
Bøter er overskriften, og de er enorme. I henhold til Generell databeskyttelsesforordning (GDPR), kan alvorlige brudd koste opptil €20 millioner eller 4 % av global omsetning. For en liten bedrift er imidlertid de skjulte kostnadene mer smertefulle. En suspensjon av annonsekontoen på Google eller Meta kan drepe din leadflyt over natten. Å miste tilgang til dine historiske analyser på grunn av et "tvunget samtykke"-brudd er en operasjonell katastrofe. Du kan ikke påstå at du ikke kjente reglene. Reguleringsmyndighetene ser nå på "uvitenhet" som uaktsomhet, spesielt med den brede tilgjengeligheten av overholdende verktøy.
Reguleringslandskapet i 2026
Standardene har utviklet seg betydelig siden 2018. Vi har gått forbi enkle "vi bruker informasjonskapsler"-bannere til et strengt fokus på brukerens intensjon. Reguleringsmyndighetene retter nå aggressivt søkelyset mot "mørke mønstre." Dette er designvalg som lurer brukere til å samtykke. Hvis din "Godta"-knapp er lys grønn og din "Avvis"-knapp er skjult i en undermeny, er du ikke i samsvar. For å forstå hele omfanget av disse reglene, utforsk vår guide om GDPR-overholdelse.
Å opprettholde markedsføringsytelse i dette miljøet krever moderne verktøy som Google Consent Mode v2. Dette handler ikke bare om å blokkere tagger; det handler om å kommunisere samtykkestatus slik at du fortsatt kan bruke personvernsbevarende modellering. Uten det mister du synligheten på over halvparten av trafikken din. Å implementere GDPR-cookie-samtykke for små bedrifter med disse tekniske signalene sikrer at din datadrevne vekst ikke skjer på bekostning av brukernes rettigheter.
Den 5-punkts essensielle sjekklisten for cookie-samtykke
Overholdelse begynner på nettverksnivå. Det er ikke nok å bare sette opp et banner på hjemmesiden din. Effektiv GDPR-cookie-samtykke for små bedrifter krever en systematisk revisjon av hele ditt digitale fotavtrykk. Du må vite nøyaktig hva som kjører under panseret før du kan be om tillatelse til å bruke det. Denne sjekklisten gir den tekniske og etiske veikartet for overholdelse i 2026.
Trinn 1 & 2: Revisjon og bannerdesign
Din første oppgave er en omfattende cookie-revisjon. Identifiser hvert skript, hvert piksel og hver tracker. Du må kategorisere disse i fire grupper: Essensielle, Analytiske, Markedsføring og Funksjonelle. De fleste eiere blir overrasket over antallet tredjeparts trackere de finner i denne fasen. Når du har listen din, må bannerdesignet følge regelen om "Lik fremtredelse." Dette betyr at din "Avvis alle"-knapp må være like visuelt betydningsfull som "Godta alle." Ulike farger, størrelser eller skjulte lenker anses nå som ulovlige mørke mønstre. Å bruke Conzent Cookie Banners sikrer at ditt brukergrensesnitt møter disse prinsippene uten manuell koding.
Trinn 3 & 4: Teknisk utførelse og logging
Teknisk blokkering er det vanligste punktet for feil. "Forhåndssamtykke"-regelen dikterer at ingen ikke-essensielle informasjonskapsler kan aktiveres før brukeren gir tillatelse. Hvis Google Analytics lastes inn i det øyeblikket siden åpnes, er du i brudd. ICO-veiledningen om informasjonskapsler og lignende teknologier er klar: trackere må forbli inaktive til "Godta"-signalet er mottatt. Utover blokkering trenger du en verifiserbar, tidsstemplet samtykkelogg. Dette er din forsikringspolise. Hvis en regulator reviderer nettstedet ditt, må du fremlegge en databaseoppføring av når og hvordan samtykke ble innhentet.
Trinn 5: Tilgjengelighet og tilbaketrekking
Samtykke er en midlertidig tildeling, ikke en permanent overgivelse. Brukere må kunne trekke tilbake eller endre preferansene sine når som helst. Standardene for 2026 krever en "ett-klikk tilbaketrekking"-mekanisme som er like lett å finne som det opprinnelige banneret. Et vedvarende flytende ikon eller en klar bunnlenke er den beste måten å håndtere dette på. Det handler om digitale rettigheter og åpenhet. Hvis du respekterer brukernes valg, bygger du langsiktig tillit. For å komme i gang med en oppsett som håndterer disse tekniske hindringene for deg, se våre plattformalternativer for å finne det beste for deg.
Unngå "mørke mønstre"-fellen: Overholdende UX-design
Design er aldri nøytralt. Det enten styrker en bruker eller manipulerer dem. Et mørkt mønster er et villedende designvalg som negaterer fri vilje. For GDPR-cookie-samtykke for små bedrifter er skiftet i 2026 mot visuell likhet. Reguleringsmyndighetene utsteder nå sanksjoner for "ulik knappfremtredelse," noe som betyr at den visuelle vekten av valgene dine må være identisk. Hvis din "Godta alle"-knapp lyser mens din "Avvis"-knapp er en skjult tekstlenke, ber du ikke om samtykke. Du konstruerer det.
Åpenhet er din sterkeste valuta. Klart språk slår juridisk sjargong hver gang. Når du skjuler deg bak komplisert sjargong, signaliserer du at du har noe å skjule. En prinsipiell tilnærming til UX-design behandler besøkende som en likestilt partner i datadeling. Dette handler ikke bare om å unngå bøter; det handler om å bygge et merke som folk faktisk stoler på med informasjonen sin.
Hva gjør et banner ikke-kompatibelt?
Ikke-overholdelse skjuler seg ofte i detaljene i grensesnittet. Reguleringsmyndighetene i 2026 er spesielt fokusert på tre områder:
- Asymmetrisk klikkdybde: Å kreve tre klikk for å avvise informasjonskapsler mens aksept tillates med ett klikk er et ulovlig mørkt mønster. Veien til "Nei" må være like kort som veien til "Ja."
- Forhåndsmerkede bokser: Stillhet eller inaktivitet utgjør ikke samtykke. Hver ikke-essensiell bryter må starte i "av"-posisjon som standard.
- Vage formålsuttalelser: Setninger som "for å forbedre opplevelsen din" er funksjonelt ubrukelige. Du må spesifisere nøyaktig hva dataene brukes til, som "sporing av annonseytelse" eller "tilpasse markedsføringsinnhold."
Designe for tillit og konvertering
Mange eiere frykter at overholdelse vil ødelegge opt-in-ratene deres. Virkeligheten er ofte det motsatte. Minimalistisk design som respekterer brukerens tid kan faktisk forbedre "Godta"-ratene dine ved å redusere friksjon og bygge umiddelbar troverdighet. Du trenger ikke å gjette hvilken layout som fungerer best. Ved å bruke A/B-testing, kan du iterere på knappens plassering, fargekontrast og mikro-kopi for å finne et overholdende design som fortsatt støtter vekstmålene dine.
Målet er et nettsted som fungerer som et offentlig gode. Det bør være raskt, åpent og ærlig. Når du fjerner de villedende fellene, skaper du en renere nettleseropplevelse. Denne effektiviteten gagner både nettstedets ytelse og ditt omdømme samtidig. Overholdelse bør være grunnlaget for designsystemet ditt, ikke en ettertanke som du prøver å skjule. Høyinnvirkningsdesign trenger ikke å lure brukeren; det må bare være nyttig.
Google Consent Mode v2 og inntektsbeskyttelse
Overholdelse føles ofte som en avveining. Du beskytter enten brukerens personvern eller du beskytter markedsdataene dine. Google Consent Mode v2 (GCM v2) eksisterer for å bygge bro over dette gapet. Det er et teknisk protokoll som kommuniserer en brukers valg til Google-tagene uten å samle inn personlig data. For GDPR-cookie-samtykke for små bedrifter er dette forskjellen mellom datadrevet vekst og å fly blind. Det er ikke en luksusfunksjon; det er et infrastrukturkrav for enhver virksomhet som bruker Google Ads eller GA4 i 2026.
Når en bruker avviser informasjonskapsler, sender GCM v2 cookieless pings til Google. Disse pingene inneholder ingen personlig identifiserbar informasjon (PII). De forteller bare serveren at en hendelse har skjedd. Dette lar Google bruke personvernsbevarende konverteringsmodellering for å fylle hullene. Uten disse signalene mister annonseplattformen din evnen til å tilskrive salg til spesifikke klikk. Auksjonsalgoritmene dine sulter. Din avkastning på annonseutgifter (ROAS) faller fordi systemet ikke kan se hva som fungerer.
Opprettholde annonseytelse
Moderne annonsering er avhengig av høykvalitets signaler. Hvis du blokkerer tagger helt uten GCM v2, mister du i gjennomsnitt over 40 % av besøksdataene dine. Dette datatapet bryter de automatiserte auksjonsstrategiene dine. GCM v2 bevarer signal kvaliteten som er nødvendig for at disse algoritmene skal fungere. Det sikrer at budsjettet ditt ikke blir kastet bort på underpresterende søkeord. For å forstå de tekniske kravene for dette oppsettet, utforsk vår guide om GCM v2-overholdelse. Riktig integrasjon er en nødvendig standard for teknisk effektivitet.
Måling av inntektsinnvirkning
Du kan ikke administrere det du ikke måler. Å bruke Inntektsinnvirkningsanalyse lar deg se de håndfaste kostnadene ved samtykkevalg på bunnlinjen din. Du kan identifisere hvilke spesifikke sider eller bannerdesign som forårsaker de høyeste avvisningsratene. Denne åpenheten hjelper deg med å optimalisere både rettigheter og inntekter. GCM v2 tillater lovlig datamodellering når brukere velger bort sporing. Googles interne benchmarking indikerer at denne modelleringen kan gjenvinne mer enn 70 % av annonseklikk-til-konverteringsveiene som ellers ville gått tapt. Slutt å gjette om markedsføringsytelsen din og begynn å bruke en overholdende, datadrevet infrastruktur.
Sikre målingen din og overholdelsen din i ett trinn. Velg din administrerte sky- eller selvhostede plan i dag.
Velge din vei: Administrert sky vs. selvhostet infrastruktur
Innen 2026 har markedet for GDPR-cookie-samtykke for små bedrifter delt seg. Du er ikke lenger tvunget inn i en enkelt, restriktiv abonnementsmodell. Du har et valg mellom bekvemmelighet og kontroll. Denne avgjørelsen avhenger av dine interne ressurser og din filosofi om datadomene. Det er et valg mellom overholdelse som en tjeneste eller overholdelse som infrastruktur. Vi tilbyr begge fordi vi mener at digitale rettigheter bør være tilgjengelige for enhver organisasjon, uavhengig av størrelse eller teknisk budsjett.
Dette handler ikke om premium luksus. Det handler om teknisk tilpasning. Noen virksomheter trenger hastigheten til skyen; andre trenger suvereniteten til sitt eget maskinvare. Begge veier fører til det samme målet: et nettsted som respekterer sine brukere samtidig som det beskytter inntektene sine. Vi har bygget plattformen vår for å være et offentlig gode. Dette sikrer at små enheter har tilgang til de samme defensive verktøyene som globale selskaper uten byrden av kompleksitet på bedriftsnivå.
Administrert sky: Overholdelse på autopilot
Den administrerte sky-samtykkeplattformen er vår "sett det og glem det"-løsning. Den er bygget for travle eiere som ikke har et dedikert IT- eller DevOps-team. Vi tar oss av det tunge løftet. Dette inkluderer automatisert cookie-skanning, infrastrukturvedlikehold og skybasert analyse. Du trenger ikke å bekymre deg for serverens oppetid eller manuelle skriptoppdateringer. Alt synkroniseres i sanntid for å møte standardene for 2026. Det er den raskeste veien til et overholdende nettsted. Du kan sjekke vår priser for administrerte alternativer som skalerer med trafikken din og antall undersider.
Selvhostet OCI: Total datadomene
For de som søker åpenhet og null leverandørlåsing, finnes Open Consent Infrastructure (OCI). Dette er vår selvhostede tilnærming. Det er gratis å hoste på dine egne servere. Dette betyr at du ikke er avhengig av tredjeparts databehandlere. Du eier infrastrukturen. Du eier loggene. Du eier ytelsesmålingene. Denne veien er ideell for utviklere og personvern-første SaaS-startups som ønsker absolutt kontroll over sitt nettverksvannfall. Det eliminerer gjentakende programvarekostnader samtidig som det maksimerer datadomene. Det er et dristig valg for de som ser på personvern som en kjerne teknisk fordel i stedet for en avkrysningsboks.
Vår misjon er å demokratisere disse verktøyene. Vi skjuler oss ikke bak kompleksitet eller bedriftskalde. Vi gir åpne standarder fordi vi mener at et transparent nett er et bedre nett. Enten du velger vår sky eller vår kode, adopterer du en prinsipiell standard for digital respekt. Vi inviterer deg til å granske metodene våre og bli med i et fellesskap fokusert på etisk ansvar og teknisk effektivitet. Overholdelse bør være åpen, ærlig og tilgjengelig for alle.
Fremtidssikre din digitale grunnmur
Digital respekt er den nye basislinjen for vekst. Innen 2026 har de tekniske kravene for GDPR-cookie-samtykke for små bedrifter blitt strenge, men de er ikke umulige. Du har nå sjekklisten for å revidere sporingsverktøyene dine, eliminere villedende mørke mønstre og implementere Google Consent Mode v2 for å beskytte inntektene dine. Overholdelse er ikke lenger en skjult byrde. Det er et synlig engasjement for brukernes rettigheter og din egen operasjonelle integritet.
Vi eksisterer for å gjøre disse standardene oppnåelige for alle. Plattformen vår er IAB TCF v2.3 og Google Consent Mode v2-sertifisert, noe som sikrer at du holder deg foran regulatoriske skift uten manuell ingeniørkunst. Enten du velger vår administrerte sky for hastighet eller vår kilde-tilgjengelige, selvhostede infrastruktur for total åpenhet, velger du en prinsipiell tilnærming til data. Du trenger ikke å ofre markedsføringsytelsen din for å møte juridiske standarder. Du trenger bare den rette grunnmuren.
Ta det siste steget mot et mer etisk og effektivt nettsted. Start din overholdelsesreise med Conzent og få sinnsro som følger med et fremtidssikkert oppsett. Dine brukere fortjener klarhet, og din virksomhet fortjener å vokse uten risiko. Det er på tide å bygge et nett som fungerer for alle.
Ofte stilte spørsmål
Trenger en liten bedrift virkelig et cookie-banner?
Ja, enhver liten bedrift som retter seg mot besøkende i EU eller UK må ha et banner hvis de bruker ikke-essensielle trackere. Loven gjelder uavhengig av selskapets omsetning eller antall ansatte. Automatiserte skanningsverktøy i 2026 gjør det enkelt for regulatorer å identifisere ikke-overholdende nettsteder. Å hoppe over et banner er et spill med merkevarens omdømme og økonomiske stabilitet. Det er en nødvendig standard for digital respekt og en basislinje for å drive virksomhet på nettet.
Hva er straffen for ikke å ha et GDPR-kompatibelt cookie-banner?
Bøtene er alvorlige og skalerer med din globale omsetning. I henhold til artikkel 83 i GDPR kan alvorlige brudd medføre bøter på opptil €20 millioner eller 4 % av årlig global omsetning. I UK har Data (Bruk og Tilgang) Act 2025 tilpasset straffene til disse standardene fra februar 2026. Utover overskriftsbøtene risikerer du å miste Google Ads-kontoen din eller tilgang til markedsdataene dine. Overholdelse er din forsikring mot disse operasjonelle katastrofene.
Kan jeg bare bruke en gratis WordPress-plugin for GDPR?
Du kan, men de fleste gratis plugins oppfyller ikke de tekniske standardene for 2026. Mange grunnleggende verktøy støtter ikke Google Consent Mode v2 eller opprettholder en verifiserbar samtykkelogg. De ser ofte ut som et banner, men blokkerer faktisk ikke informasjonskapsler fra å aktiveres før brukeren klikker "Godta." For pålitelig GDPR-cookie-samtykke for små bedrifter trenger du en løsning som håndterer nettverkslaget, ikke bare det visuelle grensesnittet. Ikke la et gratis verktøy kompromittere sikkerheten din.
Hvordan gjør jeg cookie-banneret mitt kompatibelt med Google Consent Mode v2?
Overholdelse krever at banneret ditt kommuniserer fire spesifikke signaler til Google-tagene: ad_storage, analytics_storage, ad_user_data og ad_personalization. Du må sørge for at disse signalene sendes basert på brukerens eksplisitte valg. Å bruke en sertifisert plattform forenkler dette ved å automatisere API-kommunikasjonen. Denne tekniske broen lar deg gjenvinne konverteringsdata gjennom modellering uten å krenke brukernes personvern eller samle inn personlige identifikatorer. Det er en bro mellom dine målebehov og brukernes rett til personvern.
Hva er forskjellen mellom essensielle og ikke-essensielle informasjonskapsler?
Essensielle informasjonskapsler er strengt nødvendige for at nettstedet skal fungere. Dette inkluderer sikkerhetsfunksjoner, lastbalansering og husking av varer i en handlekurv. Du trenger ikke forhåndssamtykke for disse. Ikke-essensielle informasjonskapsler inkluderer trackere for markedsføring, atferdsanalyse og sosiale mediepiksler. Disse krever et eksplisitt opt-in før de kan lastes inn. Å skille mellom de to er grunnlaget for en transparent personvernerklæring. Det viser at du vet nøyaktig hva som kjører på din egen infrastruktur.
Trenger jeg et cookie-banner hvis jeg bare bruker Google Analytics?
Ja, Google Analytics bruker informasjonskapsler som sporer brukerens atferd på tvers av økter. Selv om UK Data Act 2025 introduserte noen unntak for førstepartsanalyse, forblir EU GDPR streng. Hvis du har selv én besøkende fra EØS, må du innhente forhåndssamtykke. Å implementere GDPR-cookie-samtykke for små bedrifter sikrer at du forblir i samsvar på tvers av alle jurisdiksjoner samtidig som du fortsatt samler inn dataene du trenger for vekst. Det handler om å være en ansvarlig digital borger og respektere besøkendes valg.
Hvor ofte bør jeg revidere nettstedet mitt for nye informasjonskapsler?
Du bør gjennomføre en grundig revisjon minst en gang i måneden. Markedsføringsteam legger ofte til nye sporingspiksler, sosiale widgets eller tredjepartsintegrasjoner som slipper informasjonskapsler uten at du vet det. En regelmessig skanning sikrer at kategoriseringen av banneret ditt forblir nøyaktig og at samtykkeloggene dine forblir sanne. I 2026 forventer regulatorene at du har en oppdatert oversikt over hver tracker som kjører på nettstedet ditt. Det er et spørsmål om teknisk hygiene og å opprettholde et sannferdig forhold til besøkende dine.
Hva skal jeg gjøre hvis en bruker ber om å se sin samtykkeshistorikk?
Du må gi en klar, tidsstemplet opptegnelse av deres samtykkevalg. I henhold til GDPR-retten til tilgang kan brukere be om bevis på hvordan dataene deres behandles. Din samtykkehåndteringsplattform bør lagre disse loggene i en verifiserbar database. Hvis du bruker vår selvhostede eller administrerte løsning, kan du raskt eksportere disse dataene for å tilfredsstille forespørselen. Åpenhet er ikke bare en juridisk plikt. Det er en mulighet til å bevise ditt engasjement for digitale rettigheter og teknisk effektivitet.