
Consentement aux cookies GDPR pour les petites entreprises : La liste de contrôle de conformité 2026
À partir de février 2026, l'ère des pénalités "légères" pour les violations de cookies au Royaume-Uni est officiellement terminée. Gérer le consentement des cookies GDPR pour les petites entreprises était autrefois un choix entre sécurité juridique et croissance marketing. Maintenant, avec la loi britannique sur les données alignant les amendes de l'UE pouvant atteindre 4 % du chiffre d'affaires mondial, les enjeux sont plus élevés que jamais. La conformité n'est pas une taxe sur votre succès ; c'est une norme de respect numérique qui protège votre réputation. C'est une base nécessaire pour une entreprise durable, pas un luxe premium.
Vous vous inquiétez probablement que des bannières strictes détruisent vos taux de conversion ou que des termes techniques comme le Mode de Consentement Google v2 soient trop complexes à mettre en œuvre. Nous promettons de démystifier ces exigences avec une liste de contrôle pratique, axée sur les revenus, qui élimine le risque juridique sans casser votre site. Ce guide présente les normes essentielles de 2026, vous montrant comment maintenir une UX à choix égal tout en utilisant une modélisation avancée pour récupérer plus de 70 % des chemins de conversion perdus. Vous passerez de la confusion à un plan clair et actionnable pour une croissance axée sur les données et une tranquillité d'esprit totale.
Points Clés
- Auditez votre suivi. Identifiez ce que vous suivez par rapport à ce dont vous avez réellement besoin. Arrêtez de lancer des scripts avant que l'utilisateur ne dise oui.
- Mettez en œuvre le consentement des cookies GDPR pour les petites entreprises en utilisant des boutons à égalité de visibilité. Les régulateurs scannent désormais votre couche réseau, pas seulement l'apparence de votre bannière.
- Utilisez le Mode de Consentement Google v2 pour combler le fossé entre la vie privée et le profit. Récupérez des données de conversion qui seraient autrement perdues à cause des refus.
- Éliminez les motifs sombres. Votre option "Tout Refuser" doit être aussi visible que "Tout Accepter". La conformité ne doit pas être un labyrinthe caché pour vos utilisateurs.
- Décidez entre un Cloud Géré pour la rapidité ou une Infrastructure Auto-Hébergée pour la souveraineté des données. Trouvez le chemin qui correspond à vos ressources.
Pourquoi les Petites Entreprises Ne Peuvent Pas Ignorer le GDPR en 2026
Les jours où les petites entreprises passaient inaperçues sont révolus. D'ici 2026, les autorités de protection des données sont passées d'enquêtes manuelles à des outils de scan automatisés. Ces bots ne se soucient pas de la taille de votre entreprise ; ils se soucient uniquement de votre cascade réseau. Si votre site supprime des pixels de suivi avant qu'un utilisateur ne clique sur "Accepter", vous êtes signalé. Un consentement des cookies GDPR pour les petites entreprises approprié n'est plus un luxe pour les grandes entreprises. C'est une exigence de base pour quiconque souhaite rester en ligne. Il s'agit d'efficacité technique et de clarté morale, pas seulement de cocher une case pour un avocat.
La conformité n'est pas un fardeau juridique ; c'est une norme de respect numérique. Dans un marché où la vie privée est une priorité absolue, la transparence devient votre avantage concurrentiel. Les consommateurs en 2026 évitent les marques qui semblent "étranges". Ils font confiance aux entreprises qui leur offrent des choix clairs et honnêtes concernant leurs données. Nous voyons ce changement comme une évolution nécessaire du web. C'est un mouvement loin du "far west" du courtage de données vers un écosystème numérique plus égalitaire où l'utilisateur est aux commandes.
Le Coût Réel de la Non-Conformité
Les amendes sont le titre, et elles sont massives. En vertu du Règlement Général sur la Protection des Données (GDPR), les infractions graves peuvent coûter jusqu'à 20 millions d'euros ou 4 % du chiffre d'affaires mondial. Pour une petite entreprise, cependant, les coûts cachés sont plus douloureux. Une suspension de compte publicitaire sur Google ou Meta peut tuer votre flux de prospects du jour au lendemain. Perdre l'accès à vos analyses historiques à cause d'une violation de "consentement forcé" est un désastre opérationnel. Vous ne pouvez pas prétendre que vous ne connaissiez pas les règles. Les régulateurs considèrent désormais "l'ignorance" comme de la négligence, surtout avec la large disponibilité d'outils conformes.
Le Paysage Réglementaire de 2026
Les normes ont évolué de manière significative depuis 2018. Nous avons dépassé les simples bannières "nous utilisons des cookies" pour nous concentrer strictement sur l'intention de l'utilisateur. Les régulateurs ciblent désormais agressivement les "motifs sombres". Ce sont des choix de conception qui trompent les utilisateurs en leur faisant consentir. Si votre bouton "Accepter" est vert vif et que votre bouton "Refuser" est caché dans un sous-menu, vous n'êtes pas conforme. Pour comprendre l'ampleur de ces règles, explorez notre guide sur La Conformité GDPR.
Maintenir la performance marketing dans cet environnement nécessite des outils modernes comme le Mode de Consentement Google v2. Il ne s'agit pas seulement de bloquer des balises ; il s'agit de communiquer les états de consentement afin que vous puissiez toujours utiliser une modélisation préservant la vie privée. Sans cela, vous perdez la visibilité sur plus de la moitié de votre trafic. Mettre en œuvre le consentement des cookies GDPR pour les petites entreprises avec ces signaux techniques garantit que votre croissance axée sur les données ne se fait pas au détriment des droits de vos utilisateurs.
La Liste de Contrôle Essentielle des Consentements de Cookies en 5 Points
La conformité commence au niveau du réseau. Il ne suffit pas de coller une bannière sur votre page d'accueil. Un consentement des cookies GDPR pour les petites entreprises efficace nécessite un audit systématique de votre empreinte numérique entière. Vous devez savoir exactement ce qui fonctionne en coulisses avant de pouvoir demander la permission de l'utiliser. Cette liste de contrôle fournit la feuille de route technique et éthique pour la conformité de 2026.
Étape 1 & 2 : Audit et Conception de la Bannière
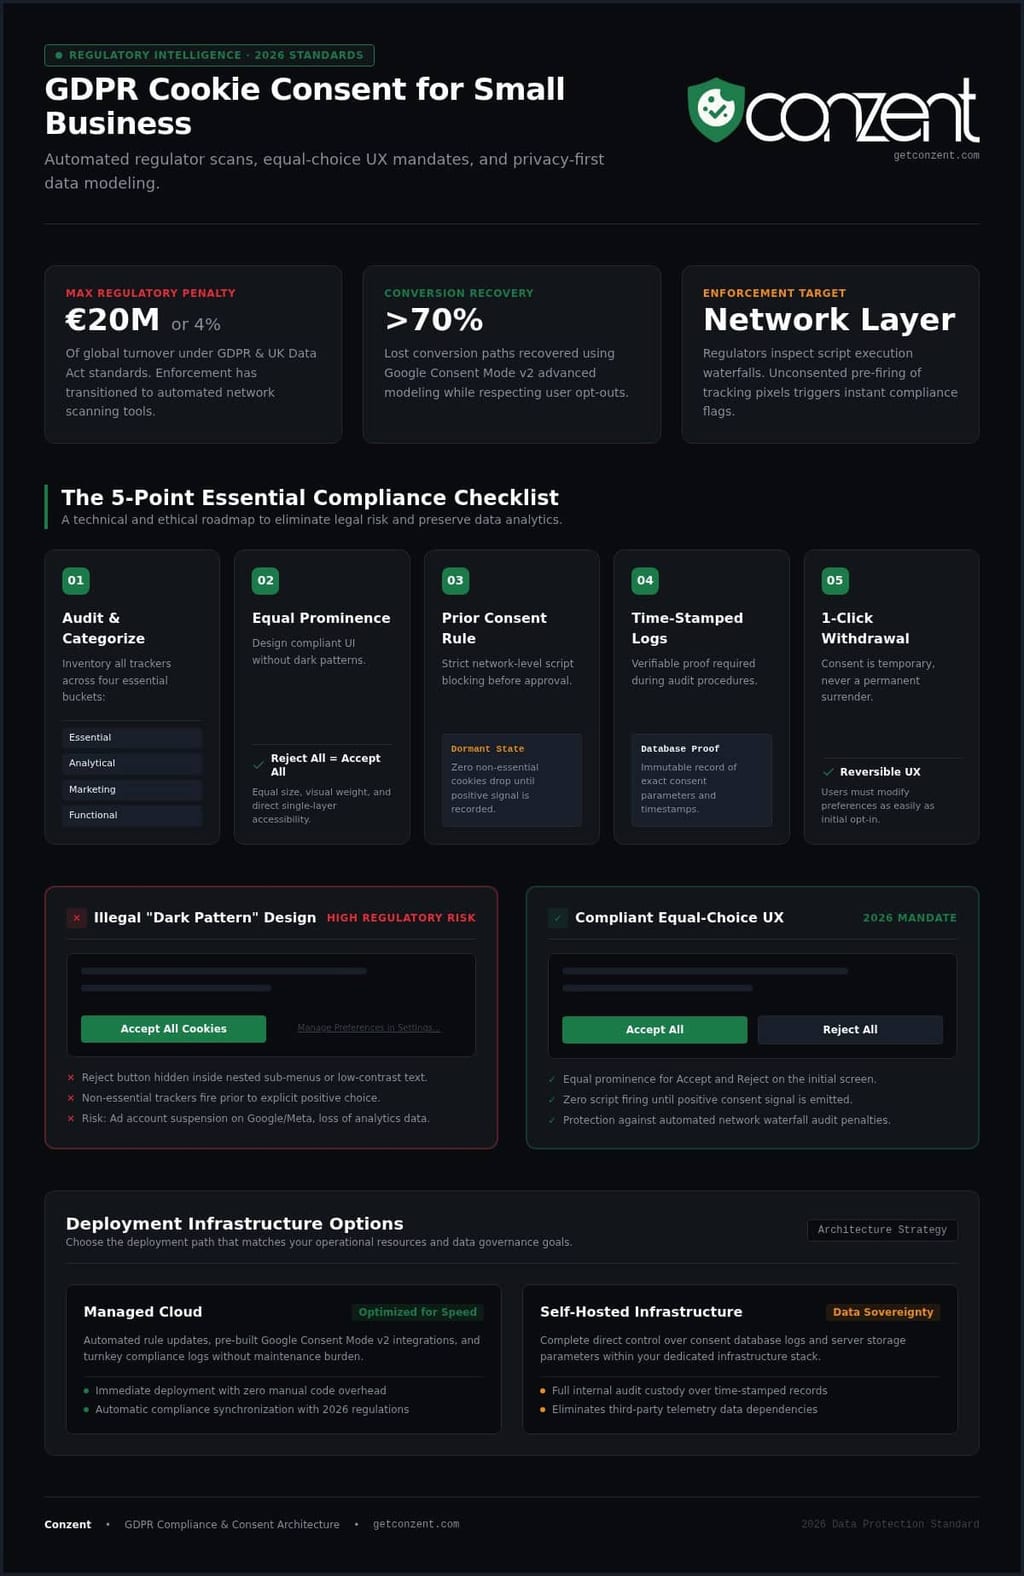
Votre première tâche est un audit complet des cookies. Identifiez chaque script, pixel et traqueur. Vous devez les classer en quatre catégories : Essentiel, Analytique, Marketing et Fonctionnel. La plupart des propriétaires sont surpris par le nombre de traqueurs tiers qu'ils trouvent durant cette phase. Une fois que vous avez votre liste, la conception de votre bannière doit suivre la règle de "Visibilité Équivalente". Cela signifie que votre bouton "Tout Refuser" doit être aussi visuellement significatif que "Tout Accepter". Différentes couleurs, tailles ou liens cachés sont désormais considérés comme des motifs sombres illégaux. Utiliser Conzent Cookie Banners garantit que votre interface utilisateur respecte ces normes principled sans codage manuel.
Étape 3 & 4 : Exécution Technique et Journalisation
Le blocage technique est le point d'échec le plus courant. La règle du "Consentement Préalable" stipule qu'aucun cookie non essentiel ne peut être activé avant que l'utilisateur n'accorde sa permission. Si votre Google Analytics se charge au moment où la page s'ouvre, vous êtes en infraction. Les directives de l'ICO sur les cookies et technologies similaires sont claires : les traqueurs doivent rester inactifs jusqu'à ce que le signal "Accepter" soit reçu. Au-delà du blocage, vous avez besoin d'un journal de consentement vérifiable et horodaté. C'est votre police d'assurance. Si un régulateur audite votre site, vous devez produire un enregistrement de base de données de quand et comment le consentement a été capturé.
Étape 5 : Accessibilité et Retrait
Le consentement est une autorisation temporaire, pas une reddition permanente. Les utilisateurs doivent pouvoir retirer ou modifier leurs préférences à tout moment. La norme de 2026 exige un mécanisme de "retrait en un clic" qui est aussi facile à trouver que la bannière d'origine. Une icône flottante persistante ou un lien clair dans le pied de page est le meilleur moyen de gérer cela. Il s'agit de droits numériques et de transparence. Si vous respectez les choix de vos utilisateurs, vous construisez une confiance à long terme. Pour commencer avec une configuration qui gère ces obstacles techniques pour vous, consultez nos options de plateforme pour trouver celle qui vous convient le mieux.
Éviter le Piège des "Motifs Sombres" : Conception UX Conforme
La conception n'est jamais neutre. Elle donne soit du pouvoir à un utilisateur, soit le manipule. Un motif sombre est un choix de conception trompeur qui annule le libre arbitre. Pour le consentement des cookies GDPR pour les petites entreprises, le changement en 2026 est vers l'équité visuelle. Les régulateurs émettent désormais des citations pour "visibilité inégale des boutons", ce qui signifie que le poids visuel de vos choix doit être identique. Si votre bouton "Tout Accepter" brille tandis que votre bouton "Refuser" est un lien texte caché, vous ne demandez pas le consentement. Vous l'ingénieriez.
La transparence est votre monnaie la plus forte. Un langage clair bat le jargon juridique à chaque fois. Lorsque vous vous cachez derrière un jargon complexe, vous signalez que vous avez quelque chose à cacher. Une approche principled de la conception UX traite le visiteur comme un partenaire égal dans l'échange de données. Il ne s'agit pas seulement d'éviter des amendes ; il s'agit de construire une marque à laquelle les gens font réellement confiance avec leurs informations.
Qu'est-ce qui rend une bannière non conforme ?
La non-conformité se cache souvent dans les détails de l'interface. Les régulateurs en 2026 se concentrent particulièrement sur trois domaines :
- Profondeur de Clic Asymétrique : Exiger trois clics pour refuser des cookies tout en permettant l'acceptation en un seul est un motif sombre illégal. Le chemin vers "Non" doit être aussi court que le chemin vers "Oui".
- Cases Pré-cochées : Le silence ou l'inactivité ne constituent pas un consentement. Chaque bascule non essentielle doit commencer par défaut en position "off".
- Déclarations de But Vagues : Des phrases comme "pour améliorer votre expérience" sont fonctionnellement inutiles. Vous devez indiquer exactement à quoi servent les données, comme "suivi des performances publicitaires" ou "personnalisation du contenu marketing".
Concevoir pour la Confiance et la Conversion
De nombreux propriétaires craignent que la conformité ne détruise leurs taux d'opt-in. La réalité est souvent l'opposée. Une conception minimaliste qui respecte le temps de l'utilisateur peut en fait améliorer vos taux "Accepter" en réduisant les frictions et en construisant une crédibilité immédiate. Vous n'avez pas à deviner quel agencement fonctionne le mieux. En utilisant les tests A/B, vous pouvez itérer sur le placement des boutons, le contraste des couleurs et le micro-texte pour trouver un design conforme qui soutient toujours vos objectifs de croissance.
L'objectif est un site web qui fonctionne comme un bien public. Il doit être rapide, ouvert et honnête. Lorsque vous éliminez les pièges trompeurs, vous créez une expérience de navigation plus propre. Cette efficacité bénéficie simultanément à la performance de votre site et à votre réputation. La conformité devrait être la base de votre système de conception, pas une réflexion tardive que vous essayez de cacher. Un design à fort impact n'a pas besoin de tromper l'utilisateur ; il doit juste être utile.
Mode de Consentement Google v2 et Protection des Revenus
La conformité semble souvent être un compromis. Vous protégez soit la vie privée des utilisateurs, soit vos données marketing. Le Mode de Consentement Google v2 (GCM v2) existe pour combler cette lacune. C'est un protocole technique qui communique le choix d'un utilisateur aux balises Google sans collecter de données personnelles. Pour le consentement des cookies GDPR pour les petites entreprises, c'est la différence entre une croissance axée sur les données et voler à l'aveugle. Ce n'est pas une fonctionnalité de luxe ; c'est une exigence d'infrastructure pour toute entreprise utilisant Google Ads ou GA4 en 2026.
Lorsque un utilisateur refuse les cookies, GCM v2 envoie des pings sans cookies à Google. Ces pings ne contiennent aucune information personnellement identifiable (PII). Ils informent simplement le serveur qu'un événement s'est produit. Cela permet à Google d'utiliser une modélisation de conversion préservant la vie privée pour combler les lacunes. Sans ces signaux, votre plateforme publicitaire perd la capacité d'attribuer des ventes à des clics spécifiques. Vos algorithmes d'enchères s'affament. Votre retour sur les dépenses publicitaires (ROAS) chute parce que le système ne peut pas voir ce qui fonctionne.
Maintenir la Performance des Annonces
La publicité moderne repose sur des signaux de haute qualité. Si vous bloquez complètement les balises sans GCM v2, vous perdez en moyenne plus de 40 % de vos données de visiteurs. Cette perte de données casse vos stratégies d'enchères automatisées. GCM v2 préserve la qualité des signaux nécessaires au bon fonctionnement de ces algorithmes. Il garantit que votre budget n'est pas gaspillé sur des mots-clés peu performants. Pour comprendre les exigences techniques pour cette configuration, explorez notre guide sur La Conformité GCM v2. Une intégration appropriée est une norme nécessaire pour l'efficacité technique.
Mesurer l'Impact sur les Revenus
Vous ne pouvez pas gérer ce que vous ne mesurez pas. Utiliser l'Analyse de l'Impact sur les Revenus vous permet de voir le coût tangible des choix de consentement sur votre résultat net. Vous pouvez identifier quelles pages spécifiques ou conceptions de bannières causent les taux de rebond les plus élevés. Cette transparence vous aide à optimiser à la fois les droits et les revenus. GCM v2 permet une modélisation des données légales lorsque les utilisateurs se désinscrivent du suivi. Le benchmarking interne de Google indique que cette modélisation peut récupérer plus de 70 % des chemins de conversion de clics publicitaires qui seraient autrement perdus. Arrêtez de deviner vos performances marketing et commencez à utiliser une infrastructure conforme, axée sur les données.
Sécurisez votre mesure et votre conformité en une seule étape. Sélectionnez votre plan Cloud Géré ou Auto-Hébergé dès aujourd'hui.
Choisir Votre Chemin : Cloud Géré vs. Infrastructure Auto-Hébergée
D'ici 2026, le marché pour le consentement des cookies GDPR pour les petites entreprises s'est bifurqué. Vous n'êtes plus contraint à un modèle d'abonnement unique et restrictif. Vous avez le choix entre commodité et contrôle. Cette décision dépend de vos ressources internes et de votre philosophie sur la propriété des données. C'est un choix entre la conformité en tant que service ou la conformité en tant qu'infrastructure. Nous offrons les deux car nous croyons que les droits numériques devraient être accessibles à chaque organisation, quelle que soit sa taille ou son budget technique.
Il ne s'agit pas de luxe premium. Il s'agit d'adéquation technique. Certaines entreprises ont besoin de la rapidité du cloud ; d'autres ont besoin de la souveraineté de leur propre matériel. Les deux chemins mènent au même objectif : un site web qui respecte ses utilisateurs tout en protégeant ses revenus. Nous avons construit notre plateforme pour être un bien public. Cela garantit que les petites entités ont accès aux mêmes outils de défense que les grandes entreprises sans le fardeau de la complexité au niveau de l'entreprise.
Cloud Géré : Conformité en Autopilote
La Plateforme de Consentement Cloud Géré est notre solution "mettez-le en place et oubliez-le". Elle est conçue pour les propriétaires occupés qui n'ont pas d'équipe IT ou DevOps dédiée. Nous nous occupons du gros du travail. Cela inclut le scan automatisé des cookies, la maintenance de l'infrastructure et l'analyse basée sur le cloud. Vous n'avez pas à vous soucier de la disponibilité du serveur ou des mises à jour manuelles des scripts. Tout est synchronisé en temps réel pour répondre aux normes de 2026. C'est le chemin le plus rapide vers un site conforme. Vous pouvez consulter notre tarification pour des options gérées qui évoluent avec votre trafic et le nombre de sous-pages.
OCI Auto-Hébergé : Propriété Totale des Données
Pour ceux qui recherchent la transparence et l'absence de verrouillage de fournisseur, il y a l'Open Consent Infrastructure (OCI). C'est notre approche auto-hébergée. Il est gratuit de l'héberger sur vos propres serveurs. Cela signifie que vous ne dépendez pas de gestionnaires de données tiers. Vous possédez l'infrastructure. Vous possédez les journaux. Vous possédez les métriques de performance. Ce chemin est idéal pour les développeurs et les startups SaaS axées sur la vie privée qui souhaitent un contrôle total sur leur cascade réseau. Il élimine les coûts logiciels récurrents tout en maximisant la souveraineté des données. C'est un choix audacieux pour ceux qui considèrent la vie privée comme un avantage technique fondamental plutôt qu'une simple case à cocher.
Notre mission est de démocratiser ces outils. Nous ne nous cachons pas derrière la complexité ou la froideur d'entreprise. Nous fournissons des normes ouvertes car nous croyons qu'un web transparent est un meilleur web. Que vous choisissiez notre cloud ou notre code, vous adoptez une norme principled de respect numérique. Nous vous invitons à examiner nos méthodes et à rejoindre une communauté axée sur la responsabilité éthique et l'efficacité technique. La conformité doit être ouverte, honnête et accessible à tous.
Préparez Votre Fondation Numérique pour l'Avenir
Le respect numérique est la nouvelle norme de croissance. D'ici 2026, les exigences techniques pour le consentement des cookies GDPR pour les petites entreprises sont devenues rigoureuses, mais elles ne sont pas impossibles. Vous avez maintenant la liste de contrôle pour auditer vos traqueurs, éliminer les motifs sombres trompeurs et mettre en œuvre le Mode de Consentement Google v2 pour protéger vos revenus. La conformité n'est plus un fardeau caché. C'est un engagement visible envers les droits de vos utilisateurs et votre propre intégrité opérationnelle.
Nous existons pour rendre ces normes accessibles à tous. Notre plateforme est certifiée IAB TCF v2.3 et Mode de Consentement Google v2, garantissant que vous restez en avance sur les évolutions réglementaires sans ingénierie manuelle. Que vous choisissiez notre Cloud Géré pour la rapidité ou notre infrastructure auto-hébergée, disponible en source, pour une transparence totale, vous choisissez une approche principled des données. Vous n'avez pas à sacrifier vos performances marketing pour respecter les normes légales. Vous avez juste besoin de la bonne fondation.
Faites le dernier pas vers un site web plus éthique et efficace. Commencez Votre Parcours de Conformité avec Conzent et gagnez la tranquillité d'esprit qui accompagne une configuration prête pour l'avenir. Vos utilisateurs méritent de la clarté, et votre entreprise mérite de croître sans risque. Il est temps de construire un web qui fonctionne pour tout le monde.
Questions Fréquemment Posées
Une petite entreprise a-t-elle vraiment besoin d'une bannière de cookies ?
Oui, toute petite entreprise ciblant des visiteurs dans l'UE ou au Royaume-Uni doit avoir une bannière si elle utilise des traqueurs non essentiels. La loi s'applique indépendamment du chiffre d'affaires ou du nombre d'employés de votre entreprise. Les outils de scan automatisés en 2026 facilitent l'identification des sites non conformes par les régulateurs. Ignorer une bannière est un pari sur la réputation de votre marque et la stabilité financière. C'est une norme nécessaire de respect numérique et une base pour faire des affaires en ligne.
Quelle est la pénalité pour ne pas avoir de bannière de cookies conforme au GDPR ?
Les pénalités sont sévères et évoluent avec votre chiffre d'affaires mondial. En vertu de l'article 83 du GDPR, les infractions graves entraînent des amendes pouvant atteindre 20 millions d'euros ou 4 % du chiffre d'affaires mondial annuel. Au Royaume-Uni, la loi sur les données (Utilisation et Accès) de 2025 a aligné les pénalités sur ces normes à partir de février 2026. Au-delà des amendes principales, vous risquez de perdre votre compte Google Ads ou l'accès à vos données marketing. La conformité est votre assurance contre ces désastres opérationnels.
Puis-je simplement utiliser un plugin WordPress gratuit pour le GDPR ?
Vous pouvez, mais la plupart des plugins gratuits ne respectent pas les normes techniques de 2026. De nombreux outils de base ne prennent pas en charge le Mode de Consentement Google v2 ou ne maintiennent pas un journal de consentement vérifiable. Ils ressemblent souvent à une bannière mais ne bloquent pas réellement les cookies avant que l'utilisateur ne clique sur "Accepter". Pour un consentement des cookies GDPR pour les petites entreprises fiable, vous avez besoin d'une solution qui gère la couche réseau, pas seulement l'interface visuelle. Ne laissez pas un outil gratuit compromettre votre sécurité.
Comment rendre ma bannière de cookies conforme au Mode de Consentement Google v2 ?
La conformité exige que votre bannière communique quatre signaux spécifiques aux balises Google : ad_storage, analytics_storage, ad_user_data et ad_personalization. Vous devez vous assurer que ces signaux sont envoyés en fonction du choix explicite de l'utilisateur. Utiliser une plateforme certifiée simplifie cela en automatisant la communication API. Ce pont technique vous permet de récupérer des données de conversion par modélisation sans violer la vie privée des utilisateurs ou collecter des identifiants personnels. C'est un pont entre vos besoins de mesure et le droit à la vie privée de vos utilisateurs.
Quelle est la différence entre les cookies essentiels et non essentiels ?
Les cookies essentiels sont strictement nécessaires au fonctionnement du site web. Cela inclut les fonctionnalités de sécurité, l'équilibrage de charge et la mémorisation des articles dans un panier d'achat. Vous n'avez pas besoin de consentement préalable pour ceux-ci. Les cookies non essentiels incluent des traqueurs pour le marketing, l'analyse comportementale et les pixels de médias sociaux. Ceux-ci nécessitent un opt-in explicite avant de pouvoir se charger. Faire la distinction entre les deux est la base d'une politique de confidentialité transparente. Cela montre que vous savez exactement ce qui fonctionne sur votre propre infrastructure.
Ai-je besoin d'une bannière de cookies si j'utilise uniquement Google Analytics ?
Oui, Google Analytics utilise des cookies qui suivent le comportement des utilisateurs à travers les sessions. Bien que la loi britannique sur les données de 2025 ait introduit certaines exemptions pour les analyses de première partie, le GDPR de l'UE reste strict. Si vous avez même un visiteur de l'EEE, vous devez obtenir un consentement préalable. Mettre en œuvre le consentement des cookies GDPR pour les petites entreprises garantit que vous restez conforme dans toutes les juridictions tout en collectant les données dont vous avez besoin pour croître. Il s'agit d'être un citoyen numérique responsable et de respecter les choix des visiteurs.
À quelle fréquence devrais-je auditer mon site web pour de nouveaux cookies ?
Vous devriez effectuer un audit complet au moins une fois par mois. Les équipes marketing ajoutent fréquemment de nouveaux pixels de suivi, des widgets sociaux ou des intégrations tierces qui déposent des cookies sans votre connaissance. Un scan régulier garantit que la catégorisation de votre bannière reste précise et que vos journaux de consentement demeurent véridiques. En 2026, les régulateurs s'attendent à ce que vous ayez un inventaire mis à jour de chaque traqueur fonctionnant sur votre site. C'est une question d'hygiène technique et de maintien d'une relation véridique avec vos visiteurs.
Que dois-je faire si un utilisateur demande à voir son historique de consentement ?
Vous devez fournir un enregistrement clair et horodaté de son choix de consentement. En vertu du droit d'accès du GDPR, les utilisateurs peuvent demander une preuve de la manière dont leurs données sont traitées. Votre plateforme de gestion du consentement doit stocker ces journaux dans une base de données vérifiable. Si vous utilisez notre solution auto-hébergée ou gérée, vous pouvez exporter ces données rapidement pour satisfaire la demande. La transparence n'est pas seulement un devoir légal. C'est une opportunité de prouver votre engagement envers les droits numériques et l'efficacité technique.