
GDPR Cookie-Zustimmung für kleine Unternehmen: Die Compliance-Checkliste 2026
Ab Februar 2026 ist die Ära der "leichten" Strafen für Cookie-Verstöße im Vereinigten Königreich offiziell vorbei. Die Verwaltung der GDPR-Cookie-Zustimmung für kleine Unternehmen fühlte sich früher wie eine Wahl zwischen rechtlicher Sicherheit und Marketingwachstum an. Jetzt, da das UK Data Act EU-Strafen von bis zu 4 % des globalen Umsatzes nachahmt, sind die Einsätze höher als je zuvor. Compliance ist keine Steuer auf Ihren Erfolg; es ist ein Standard des digitalen Respekts, der Ihren Ruf schützt. Es ist eine notwendige Grundlage für ein nachhaltiges Geschäft, kein Premiumluxus.
Sie machen sich wahrscheinlich Sorgen, dass strenge Banner Ihre Konversionsraten zerstören oder dass technische Begriffe wie Google Consent Mode v2 zu komplex sind, um sie umzusetzen. Wir versprechen, diese Anforderungen mit einer praktischen, umsatzorientierten Checkliste zu entmystifizieren, die rechtliche Risiken beseitigt, ohne Ihre Website zu beeinträchtigen. Dieser Leitfaden gibt einen Ausblick auf die wesentlichen Standards von 2026 und zeigt Ihnen, wie Sie eine gleichwertige UX beibehalten, während Sie fortschrittliches Modellieren nutzen, um über 70 % der verlorenen Konversionspfade zurückzugewinnen. Sie werden von Verwirrung zu einem klaren, umsetzbaren Plan für datengestütztes Wachstum und totale Seelenruhe übergehen.
Wichtige Erkenntnisse
- Überprüfen Sie Ihr Tracking. Identifizieren Sie, was Sie verfolgen, im Vergleich zu dem, was Sie tatsächlich benötigen. Stoppen Sie das Auslösen von Skripten, bevor der Benutzer "Ja" sagt.
- Implementieren Sie die GDPR-Cookie-Zustimmung für kleine Unternehmen mit gleichwertigen Schaltflächen. Aufsichtsbehörden scannen jetzt Ihre Netzwerkschicht, nicht nur das Aussehen Ihres Banners.
- Verwenden Sie Google Consent Mode v2, um die Lücke zwischen Datenschutz und Gewinn zu schließen. Stellen Sie Konversionsdaten wieder her, die andernfalls durch Opt-outs verloren gehen würden.
- Eliminieren Sie dunkle Muster. Ihre Option "Alle ablehnen" muss genauso sichtbar sein wie "Alle akzeptieren". Compliance sollte kein verstecktes Labyrinth für Ihre Benutzer sein.
- Entscheiden Sie sich zwischen einer verwalteten Cloud für Geschwindigkeit oder einer selbstgehosteten Infrastruktur für Datensouveränität. Finden Sie den Weg, der zu Ihren Ressourcen passt.
Warum kleine Unternehmen die GDPR 2026 nicht ignorieren können
Die Zeiten, in denen kleine Unternehmen unter dem Radar flogen, sind vorbei. Bis 2026 haben sich die Datenschutzbehörden von manuellen Untersuchungen zu automatisierten Scanning-Tools bewegt. Diese Bots interessieren sich nicht für die Größe Ihres Unternehmens; sie interessieren sich nur für Ihren Netzwerkfluss. Wenn Ihre Website Tracking-Pixel entfernt, bevor ein Benutzer auf "Akzeptieren" klickt, werden Sie markiert. Eine ordnungsgemäße GDPR-Cookie-Zustimmung für kleine Unternehmen ist kein Luxus mehr für Unternehmen. Es ist eine grundlegende Anforderung für alle, die online bleiben möchten. Es geht um technische Effizienz und moralische Klarheit, nicht nur darum, ein Kästchen für einen Anwalt abzuhaken.
Compliance ist keine rechtliche Belastung; es ist ein Standard des digitalen Respekts. In einem Markt, in dem Datenschutz oberste Priorität hat, wird Transparenz zu Ihrem Wettbewerbsvorteil. Verbraucher im Jahr 2026 meiden Marken, die "gruselig" wirken. Sie vertrauen Unternehmen, die ihnen klare, ehrliche Entscheidungen über ihre Daten geben. Wir sehen diesen Wandel als notwendige Evolution des Webs. Es ist ein Schritt weg vom "Wilden Westen" des Datenhandels hin zu einem gerechteren digitalen Ökosystem, in dem der Benutzer die Kontrolle hat.
Die tatsächlichen Kosten der Nichteinhaltung
Strafen sind die Schlagzeile, und sie sind massiv. Nach der Allgemeinen Datenschutzverordnung (GDPR) können schwerwiegende Verstöße bis zu 20 Millionen Euro oder 4 % des globalen Umsatzes kosten. Für ein kleines Unternehmen jedoch sind die versteckten Kosten schmerzhafter. Eine Werbekontensperrung bei Google oder Meta kann Ihren Leadfluss über Nacht töten. Der Verlust des Zugangs zu Ihren historischen Analysen aufgrund eines Verstoßes gegen die "erzwungene Zustimmung" ist eine operationale Katastrophe. Sie können nicht behaupten, Sie hätten die Regeln nicht gekannt. Aufsichtsbehörden betrachten "Unwissenheit" jetzt als Fahrlässigkeit, insbesondere angesichts der breiten Verfügbarkeit konformer Tools.
Die regulatorische Landschaft 2026
Die Standards haben sich seit 2018 erheblich weiterentwickelt. Wir sind von einfachen "Wir verwenden Cookies"-Bannern zu einem strengen Fokus auf die Absicht der Benutzer übergegangen. Aufsichtsbehörden zielen jetzt aggressiv auf "dunkle Muster" ab. Dies sind Designentscheidungen, die Benutzer dazu bringen, zuzustimmen. Wenn Ihre Schaltfläche "Akzeptieren" leuchtend grün ist und Ihre Schaltfläche "Ablehnen" in einem Untermenü versteckt ist, sind Sie nicht konform. Um den vollen Umfang dieser Regeln zu verstehen, erkunden Sie unseren Leitfaden zur GDPR-Compliance.
Die Aufrechterhaltung der Marketingleistung in diesem Umfeld erfordert moderne Tools wie Google Consent Mode v2. Es geht nicht nur darum, Tags zu blockieren; es geht darum, Zustimmungszustände zu kommunizieren, damit Sie weiterhin datenschutzfreundliches Modellieren verwenden können. Ohne dies verlieren Sie die Sichtbarkeit von über der Hälfte Ihres Traffics. Die Implementierung der GDPR-Cookie-Zustimmung für kleine Unternehmen mit diesen technischen Signalen stellt sicher, dass Ihr datengestütztes Wachstum nicht auf Kosten der Rechte Ihrer Benutzer erfolgt.
Die 5-Punkte-Checkliste zur Cookie-Zustimmung
Compliance beginnt auf Netzwerkebene. Es reicht nicht aus, einfach ein Banner auf Ihrer Homepage zu platzieren. Effektive GDPR-Cookie-Zustimmung für kleine Unternehmen erfordert eine systematische Überprüfung Ihres gesamten digitalen Fußabdrucks. Sie müssen genau wissen, was im Hintergrund läuft, bevor Sie um Erlaubnis bitten können, es zu nutzen. Diese Checkliste bietet die technische und ethische Roadmap für die Compliance 2026.
Schritt 1 & 2: Überprüfung und Bannerdesign
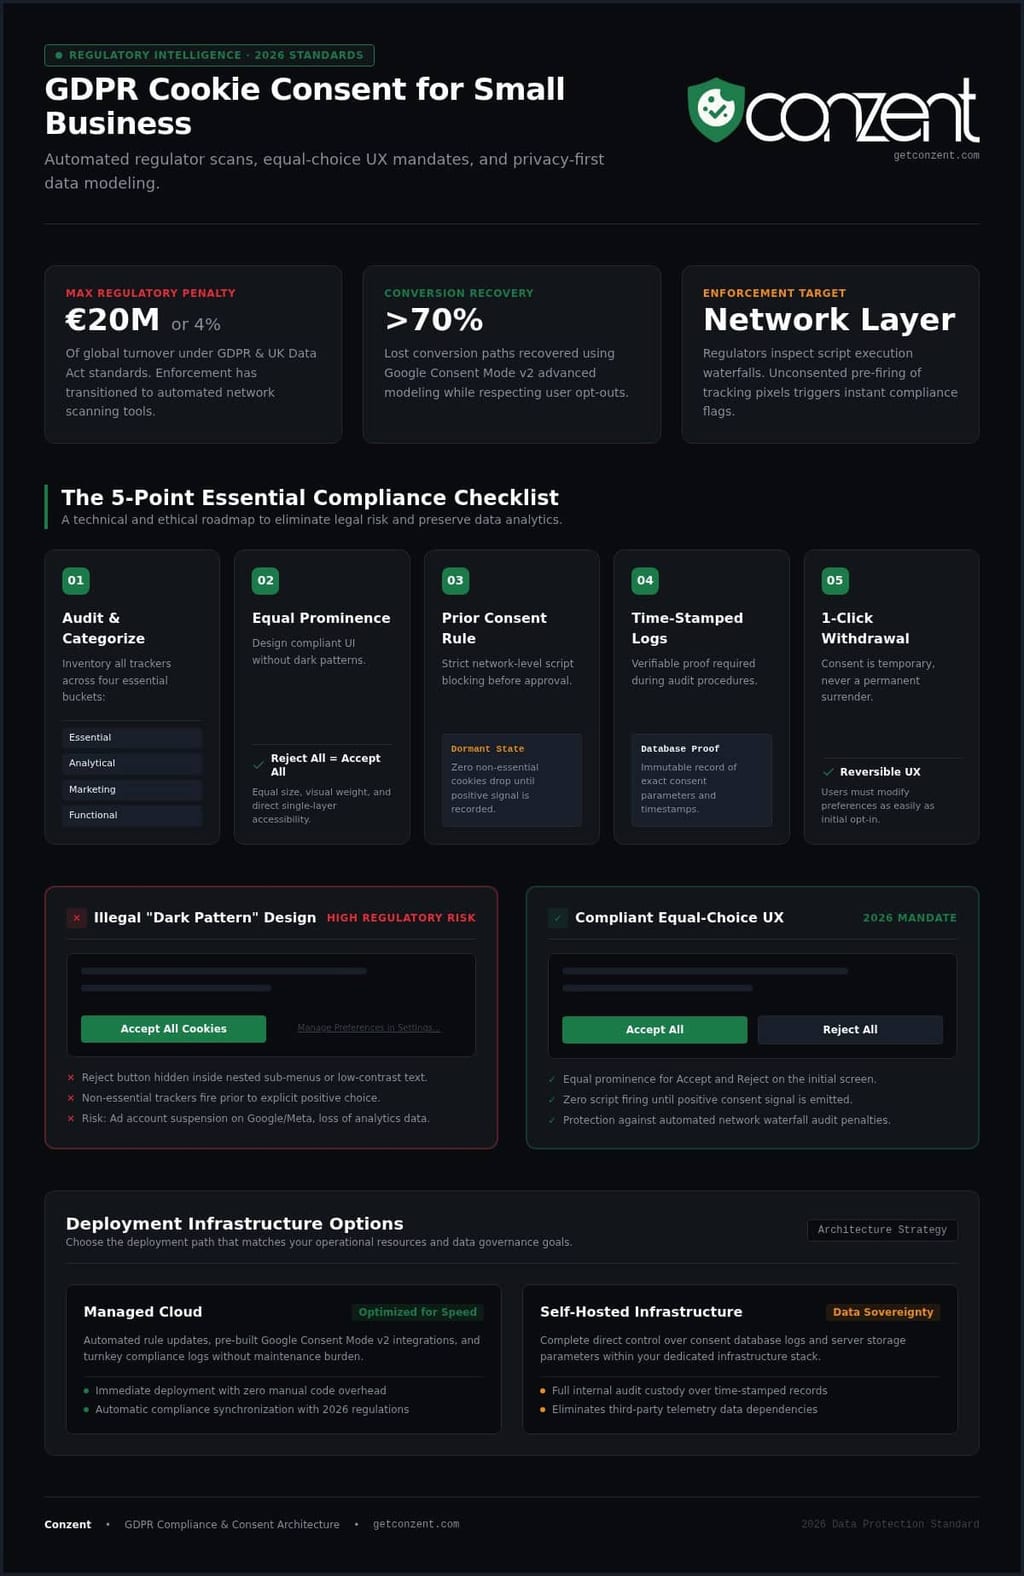
Ihre erste Aufgabe ist eine umfassende Cookie-Überprüfung. Identifizieren Sie jedes Skript, Pixel und jeden Tracker. Sie müssen diese in vier Kategorien einteilen: Essentiell, Analytisch, Marketing und Funktional. Die meisten Eigentümer sind überrascht von der Anzahl der Drittanbieter-Tracker, die sie in dieser Phase finden. Sobald Sie Ihre Liste haben, muss Ihr Bannerdesign der Regel "Gleiche Prominenz" folgen. Das bedeutet, dass Ihre Schaltfläche "Alle ablehnen" visuell genauso bedeutend sein muss wie "Alle akzeptieren". Unterschiedliche Farben, Größen oder versteckte Links gelten jetzt als illegale dunkle Muster. Die Verwendung von Conzent Cookie Banners stellt sicher, dass Ihre UI diesen grundlegenden Standards ohne manuelles Codieren entspricht.
Schritt 3 & 4: Technische Ausführung und Protokollierung
Technisches Blockieren ist der häufigste Punkt des Scheiterns. Die Regel "Vorherige Zustimmung" besagt, dass keine nicht wesentlichen Cookies ausgelöst werden dürfen, bevor der Benutzer seine Zustimmung erteilt. Wenn Ihr Google Analytics sofort beim Öffnen der Seite geladen wird, verstoßen Sie. Die ICO-Richtlinien zu Cookies und ähnlichen Technologien sind klar: Tracker müssen inaktiv bleiben, bis das Signal "Akzeptieren" empfangen wird. Neben dem Blockieren benötigen Sie ein überprüfbares, zeitgestempeltes Zustimmungsprotokoll. Dies ist Ihre Versicherungspolice. Wenn ein Aufseher Ihre Website überprüft, müssen Sie einen Datenbankeintrag vorlegen, wann und wie die Zustimmung erfasst wurde.
Schritt 5: Zugänglichkeit und Widerruf
Zustimmung ist eine vorübergehende Erlaubnis, kein permanenter Verzicht. Benutzer müssen in der Lage sein, ihre Präferenzen jederzeit zu widerrufen oder zu ändern. Der Standard von 2026 erfordert einen Mechanismus zum "einmaligen Widerruf", der genauso leicht zu finden ist wie das ursprüngliche Banner. Ein persistierendes schwebendes Symbol oder ein klarer Fußzeilenlink ist der beste Weg, dies zu handhaben. Es geht um digitale Rechte und Transparenz. Wenn Sie die Entscheidungen Ihrer Benutzer respektieren, bauen Sie langfristiges Vertrauen auf. Um mit einer Einrichtung zu beginnen, die diese technischen Hürden für Sie bewältigt, sehen Sie sich unsere Plattformoptionen an, um die beste Lösung für Sie zu finden.
Die Falle der "dunklen Muster" vermeiden: Konformes UX-Design
Design ist niemals neutral. Es ermächtigt einen Benutzer oder manipuliert ihn. Ein dunkles Muster ist eine täuschende Designentscheidung, die den freien Willen negiert. Für GDPR-Cookie-Zustimmung für kleine Unternehmen geht der Wandel 2026 in Richtung visueller Gleichheit. Aufsichtsbehörden erteilen jetzt Zitationen für "ungleiche Schaltflächenprominenz", was bedeutet, dass das visuelle Gewicht Ihrer Entscheidungen identisch sein muss. Wenn Ihre Schaltfläche "Alle akzeptieren" leuchtet, während Ihre Schaltfläche "Ablehnen" ein versteckter Textlink ist, fragen Sie nicht nach Zustimmung. Sie konstruieren sie.
Transparenz ist Ihre stärkste Währung. Klare Sprache schlägt juristische Fachsprache immer. Wenn Sie sich hinter komplexem Jargon verstecken, signalisieren Sie, dass Sie etwas zu verbergen haben. Ein prinzipiengeleiteter Ansatz für UX-Design behandelt den Besucher als gleichwertigen Partner im Datenaustausch. Es geht nicht nur darum, Strafen zu vermeiden; es geht darum, eine Marke aufzubauen, der die Menschen tatsächlich ihre Informationen anvertrauen.
Was macht ein Banner nicht konform?
Nichteinhaltung versteckt sich oft in den Details der Benutzeroberfläche. Aufsichtsbehörden konzentrieren sich 2026 besonders auf drei Bereiche:
- Asymmetrische Klicktiefe: Es ist ein illegales dunkles Muster, drei Klicks zu verlangen, um Cookies abzulehnen, während die Zustimmung in einem Klick erlaubt ist. Der Weg zu "Nein" muss genauso kurz sein wie der Weg zu "Ja".
- Vorab angekreuzte Kästchen: Stille oder Inaktivität stellen keine Zustimmung dar. Jedes nicht wesentliche Toggle muss standardmäßig in der Position "aus" beginnen.
- Vage Zweckangaben: Phrasen wie "um Ihr Erlebnis zu verbessern" sind funktional nutzlos. Sie müssen genau angeben, wofür die Daten verwendet werden, wie "Verfolgung der Anzeigenleistung" oder "Personalisierung von Marketinginhalten".
Für Vertrauen und Konversionen gestalten
Viele Eigentümer befürchten, dass Compliance ihre Opt-in-Raten zerstören wird. Die Realität ist oft das Gegenteil. Minimalistisches Design, das die Zeit des Benutzers respektiert, kann tatsächlich Ihre "Akzeptieren"-Raten verbessern, indem es Reibung reduziert und sofortige Glaubwürdigkeit aufbaut. Sie müssen nicht raten, welches Layout am besten funktioniert. Durch die Verwendung von A/B-Tests können Sie die Platzierung von Schaltflächen, den Farbkontrast und Mikrotexte iterieren, um ein konformes Design zu finden, das dennoch Ihre Wachstumsziele unterstützt.
Das Ziel ist eine Website, die als öffentliches Gut fungiert. Sie sollte schnell, offen und ehrlich sein. Wenn Sie die täuschenden Fallen entfernen, schaffen Sie ein saubereres Surferlebnis. Diese Effizienz kommt gleichzeitig der Leistung Ihrer Website und Ihrem Ruf zugute. Compliance sollte die Grundlage Ihres Designs sein, nicht ein nachträglicher Gedanke, den Sie zu verstecken versuchen. Hochwirksames Design muss den Benutzer nicht täuschen; es muss einfach nützlich sein.
Google Consent Mode v2 und Umsatzschutz
Compliance fühlt sich oft wie ein Kompromiss an. Sie schützen entweder die Privatsphäre der Benutzer oder Ihre Marketingdaten. Google Consent Mode v2 (GCM v2) existiert, um diese Lücke zu schließen. Es handelt sich um ein technisches Protokoll, das die Wahl eines Benutzers an Google-Tags kommuniziert, ohne persönliche Daten zu erheben. Für GDPR-Cookie-Zustimmung für kleine Unternehmen ist dies der Unterschied zwischen datengestütztem Wachstum und blindem Fliegen. Es ist kein Luxusmerkmal; es ist eine Infrastruktur-Anforderung für jedes Unternehmen, das 2026 Google Ads oder GA4 verwendet.
Wenn ein Benutzer Cookies ablehnt, sendet GCM v2 cookielose Pings an Google. Diese Pings enthalten keine personenbezogenen Daten (PII). Sie teilen dem Server einfach mit, dass ein Ereignis stattgefunden hat. Dies ermöglicht es Google, datenschutzfreundliches Konversionsmodellieren zu verwenden, um die Lücken zu füllen. Ohne diese Signale verliert Ihre Werbeplattform die Fähigkeit, Verkäufe bestimmten Klicks zuzuordnen. Ihre Gebotsalgorithmen verhungern. Ihr Return on Ad Spend (ROAS) sinkt, weil das System nicht sehen kann, was funktioniert.
Aufrechterhaltung der Werbeleistung
Moderne Werbung basiert auf hochwertigen Signalen. Wenn Sie Tags vollständig ohne GCM v2 blockieren, verlieren Sie im Durchschnitt über 40 % Ihrer Besucherdaten. Dieser Datenverlust bricht Ihre automatisierten Gebotsstrategien. GCM v2 bewahrt die Signalqualität, die erforderlich ist, damit diese Algorithmen funktionieren. Es stellt sicher, dass Ihr Budget nicht für unterdurchschnittliche Keywords verschwendet wird. Um die technischen Anforderungen für dieses Setup zu verstehen, erkunden Sie unseren Leitfaden zur GCM v2-Compliance. Eine ordnungsgemäße Integration ist ein notwendiger Standard für technische Effizienz.
Messung der Umsatzwirkung
Sie können nicht verwalten, was Sie nicht messen. Die Verwendung von Umsatzwirkungsanalysen ermöglicht es Ihnen, die greifbaren Kosten von Zustimmungsentscheidungen auf Ihr Endergebnis zu sehen. Sie können identifizieren, welche spezifischen Seiten oder Bannerdesigns die höchsten Absprungraten verursachen. Diese Transparenz hilft Ihnen, sowohl für Rechte als auch für Umsatz zu optimieren. GCM v2 ermöglicht legales Datenmodellieren, wenn Benutzer das Tracking ablehnen. Die internen Benchmarks von Google zeigen, dass dieses Modellieren mehr als 70 % der Konversionspfade von Anzeigenklicks zurückgewinnen kann, die andernfalls verloren gehen würden. Hören Sie auf, über Ihre Marketingleistung zu raten, und beginnen Sie, eine konforme, datengestützte Infrastruktur zu nutzen.
Sichern Sie Ihre Messung und Ihre Compliance in einem Schritt. Wählen Sie noch heute Ihren verwalteten Cloud- oder selbstgehosteten Plan.
Wählen Sie Ihren Weg: Verwaltete Cloud vs. Selbstgehostete Infrastruktur
Bis 2026 hat sich der Markt für GDPR-Cookie-Zustimmung für kleine Unternehmen gespalten. Sie sind nicht mehr gezwungen, sich für ein einziges, restriktives Abonnementmodell zu entscheiden. Sie haben die Wahl zwischen Bequemlichkeit und Kontrolle. Diese Entscheidung hängt von Ihren internen Ressourcen und Ihrer Philosophie zum Thema Datenbesitz ab. Es ist eine Wahl zwischen Compliance als Dienstleistung oder Compliance als Infrastruktur. Wir bieten beides an, weil wir glauben, dass digitale Rechte für jede Organisation, unabhängig von Größe oder technischem Budget, erreichbar sein sollten.
Es geht nicht um Premiumluxus. Es geht um technische Passgenauigkeit. Einige Unternehmen benötigen die Geschwindigkeit der Cloud; andere benötigen die Souveränität ihrer eigenen Hardware. Beide Wege führen zum gleichen Ziel: eine Website, die ihre Benutzer respektiert und gleichzeitig ihre Einnahmen schützt. Wir haben unsere Plattform als öffentliches Gut entwickelt. Dies stellt sicher, dass kleine Unternehmen Zugang zu denselben Verteidigungswerkzeugen wie globale Unternehmen haben, ohne die Belastung durch komplexe Unternehmenslösungen.
Verwaltete Cloud: Compliance im Autopilot
Die Managed Cloud Consent Platform ist unsere "einrichten und vergessen"-Lösung. Sie ist für beschäftigte Eigentümer konzipiert, die kein dediziertes IT- oder DevOps-Team haben. Wir übernehmen die schwere Arbeit. Dazu gehören automatisiertes Cookie-Scanning, Infrastrukturwartung und cloudbasierte Analysen. Sie müssen sich keine Sorgen um Serververfügbarkeit oder manuelle Skriptaktualisierungen machen. Alles wird in Echtzeit synchronisiert, um den Standards von 2026 zu entsprechen. Es ist der schnellste Weg zu einer konformen Website. Sie können unsere Preise für verwaltete Optionen einsehen, die mit Ihrem Traffic und der Anzahl der Unterseiten skalieren.
Selbstgehostete OCI: Vollständiger Datenbesitz
Für diejenigen, die Transparenz und null Anbieterbindung suchen, gibt es die Open Consent Infrastructure (OCI). Dies ist unser selbstgehosteter Ansatz. Es ist kostenlos, auf Ihren eigenen Servern zu hosten. Das bedeutet, dass Sie nicht auf Drittanbieter-Datenverarbeiter angewiesen sind. Sie besitzen die Infrastruktur. Sie besitzen die Protokolle. Sie besitzen die Leistungskennzahlen. Dieser Weg ist ideal für Entwickler und datenschutzorientierte SaaS-Startups, die vollständige Kontrolle über ihren Netzwerkfluss wünschen. Es beseitigt wiederkehrende Softwarekosten und maximiert die Datensouveränität. Es ist eine mutige Wahl für diejenigen, die Datenschutz als einen grundlegenden technischen Vorteil und nicht als ein Kästchen betrachten.
Unsere Mission ist es, diese Werkzeuge zu demokratisieren. Wir verstecken uns nicht hinter Komplexität oder unternehmerischer Kälte. Wir bieten offene Standards an, weil wir glauben, dass ein transparenter Web besser ist. Egal, ob Sie unsere Cloud oder unseren Code wählen, Sie übernehmen einen prinzipiengeleiteten Standard des digitalen Respekts. Wir laden Sie ein, unsere Methoden zu hinterfragen und einer Gemeinschaft beizutreten, die sich auf ethische Verantwortung und technische Effizienz konzentriert. Compliance sollte offen, ehrlich und für alle zugänglich sein.
Zukunftssichere Ihre digitale Grundlage
Digitaler Respekt ist der neue Standard für Wachstum. Bis 2026 sind die technischen Anforderungen für GDPR-Cookie-Zustimmung für kleine Unternehmen rigoros geworden, aber sie sind nicht unmöglich. Sie haben jetzt die Checkliste, um Ihre Tracker zu überprüfen, täuschende dunkle Muster zu beseitigen und Google Consent Mode v2 zu implementieren, um Ihre Einnahmen zu schützen. Compliance ist nicht länger eine versteckte Belastung. Es ist ein sichtbares Bekenntnis zu den Rechten Ihrer Benutzer und Ihrer eigenen betrieblichen Integrität.
Wir existieren, um diese Standards für alle erreichbar zu machen. Unsere Plattform ist IAB TCF v2.3 und Google Consent Mode v2 zertifiziert, sodass Sie den regulatorischen Veränderungen ohne manuelle Ingenieure voraus bleiben. Egal, ob Sie unsere verwaltete Cloud für Geschwindigkeit oder unsere quelloffene, selbstgehostete Infrastruktur für totale Transparenz wählen, Sie wählen einen prinzipiengeleiteten Ansatz für Daten. Sie müssen Ihre Marketingleistung nicht opfern, um rechtlichen Standards zu entsprechen. Sie benötigen nur die richtige Grundlage.
Gehen Sie den letzten Schritt zu einer ethischeren und effizienteren Website. Beginnen Sie Ihre Compliance-Reise mit Conzent und gewinnen Sie die Seelenruhe, die mit einer zukunftssicheren Einrichtung einhergeht. Ihre Benutzer verdienen Klarheit, und Ihr Unternehmen verdient es, ohne Risiko zu wachsen. Es ist Zeit, ein Web zu schaffen, das für alle funktioniert.
Häufig gestellte Fragen
Braucht ein kleines Unternehmen wirklich ein Cookie-Banner?
Ja, jedes kleine Unternehmen, das Besucher in der EU oder im Vereinigten Königreich anvisiert, muss ein Banner haben, wenn es nicht wesentliche Tracker verwendet. Das Gesetz gilt unabhängig von Ihrem Umsatz oder der Anzahl der Mitarbeiter Ihres Unternehmens. Automatisierte Scanning-Tools im Jahr 2026 machen es den Aufsichtsbehörden leicht, nicht konforme Websites zu identifizieren. Ein Banner zu überspringen, ist ein Risiko für den Ruf und die finanzielle Stabilität Ihrer Marke. Es ist ein notwendiger Standard des digitalen Respekts und eine Grundlage für das Online-Geschäft.
Was ist die Strafe für das Fehlen eines GDPR-konformen Cookie-Banners?
Die Strafen sind schwerwiegend und skalieren mit Ihrem globalen Umsatz. Nach Artikel 83 der GDPR können schwerwiegende Verstöße mit Geldstrafen von bis zu 20 Millionen Euro oder 4 % des jährlichen weltweiten Umsatzes geahndet werden. Im Vereinigten Königreich hat das Data (Use and Access) Act 2025 die Strafen ab Februar 2026 an diese Standards angeglichen. Über die Schlagzeilenstrafen hinaus riskieren Sie den Verlust Ihres Google Ads-Kontos oder den Zugang zu Ihren Marketingdaten. Compliance ist Ihre Versicherung gegen diese operationale Katastrophen.
Kann ich einfach ein kostenloses WordPress-Plugin für die GDPR verwenden?
Sie können, aber die meisten kostenlosen Plugins erfüllen nicht die technischen Standards von 2026. Viele grundlegende Tools unterstützen Google Consent Mode v2 nicht oder führen kein überprüfbares Zustimmungsprotokoll. Sie sehen oft wie ein Banner aus, blockieren jedoch tatsächlich keine Cookies, bevor der Benutzer auf "Akzeptieren" klickt. Für zuverlässige GDPR-Cookie-Zustimmung für kleine Unternehmen benötigen Sie eine Lösung, die die Netzwerkschicht behandelt, nicht nur die visuelle Oberfläche. Lassen Sie nicht zu, dass ein kostenloses Tool Ihre Sicherheit gefährdet.
Wie mache ich mein Cookie-Banner konform mit Google Consent Mode v2?
Compliance erfordert, dass Ihr Banner vier spezifische Signale an Google-Tags kommuniziert: ad_storage, analytics_storage, ad_user_data und ad_personalization. Sie müssen sicherstellen, dass diese Signale basierend auf der ausdrücklichen Wahl des Benutzers gesendet werden. Die Verwendung einer zertifizierten Plattform vereinfacht dies, indem sie die API-Kommunikation automatisiert. Diese technische Brücke ermöglicht es Ihnen, Konversionsdaten durch Modellierung zurückzugewinnen, ohne die Privatsphäre der Benutzer zu verletzen oder persönliche Identifikatoren zu erheben. Es ist eine Brücke zwischen Ihren Messbedürfnissen und dem Recht Ihrer Benutzer auf Privatsphäre.
Was ist der Unterschied zwischen wesentlichen und nicht wesentlichen Cookies?
Wesentliche Cookies sind unbedingt erforderlich, damit die Website funktioniert. Dazu gehören Sicherheitsfunktionen, Lastenausgleich und das Merken von Artikeln in einem Warenkorb. Für diese benötigen Sie keine vorherige Zustimmung. Nicht wesentliche Cookies umfassen Tracker für Marketing, Verhaltensanalysen und Social-Media-Pixel. Diese erfordern eine ausdrückliche Opt-in-Zustimmung, bevor sie geladen werden können. Die Unterscheidung zwischen den beiden ist die Grundlage einer transparenten Datenschutzrichtlinie. Sie zeigt, dass Sie genau wissen, was auf Ihrer eigenen Infrastruktur läuft.
Brauche ich ein Cookie-Banner, wenn ich nur Google Analytics verwende?
Ja, Google Analytics verwendet Cookies, die das Benutzerverhalten über Sitzungen hinweg verfolgen. Während das UK Data Act 2025 einige Ausnahmen für First-Party-Analysen eingeführt hat, bleibt die EU-GDPR streng. Wenn Sie auch nur einen Besucher aus dem EWR haben, müssen Sie vorherige Opt-in-Zustimmung einholen. Die Implementierung der GDPR-Cookie-Zustimmung für kleine Unternehmen stellt sicher, dass Sie in allen Rechtsordnungen konform bleiben, während Sie weiterhin die Daten sammeln, die Sie für Wachstum benötigen. Es geht darum, ein verantwortungsbewusster digitaler Bürger zu sein und die Entscheidungen der Besucher zu respektieren.
Wie oft sollte ich meine Website auf neue Cookies überprüfen?
Sie sollten mindestens einmal im Monat eine gründliche Überprüfung durchführen. Marketingteams fügen häufig neue Tracking-Pixel, soziale Widgets oder Drittanbieter-Integrationen hinzu, die Cookies ohne Ihr Wissen setzen. Ein regelmäßiger Scan stellt sicher, dass Ihre Bannerkategorisierung genau bleibt und Ihre Zustimmungsprotokolle wahrheitsgemäß sind. Im Jahr 2026 erwarten die Aufsichtsbehörden, dass Sie ein aktualisiertes Inventar aller Tracker haben, die auf Ihrer Website laufen. Es ist eine Frage der technischen Hygiene und der Aufrechterhaltung einer wahrheitsgemäßen Beziehung zu Ihren Besuchern.
Was sollte ich tun, wenn ein Benutzer seine Zustimmungshistorie einsehen möchte?
Sie müssen einen klaren, zeitgestempelten Nachweis über die Zustimmung des Benutzers bereitstellen. Nach dem Recht auf Zugang gemäß der GDPR können Benutzer einen Nachweis darüber anfordern, wie ihre Daten verarbeitet werden. Ihre Plattform zur Verwaltung von Zustimmungen sollte diese Protokolle in einer überprüfbaren Datenbank speichern. Wenn Sie unsere selbstgehostete oder verwaltete Lösung verwenden, können Sie diese Daten schnell exportieren, um die Anfrage zu erfüllen. Transparenz ist nicht nur eine rechtliche Pflicht. Es ist eine Gelegenheit, Ihr Engagement für digitale Rechte und technische Effizienz zu beweisen.